
この記事でわかること
- 閉域の Foundry に GitHub Actions からデプロイするとき、外から届く操作(管理プレーン)と届かない操作(データ プレーン)の違い
- ランナーの 4 つの選択肢(標準、Larger runner の VNet 注入、Container Apps ジョブ、VM・AKS)の構成図と権限の分け方
- GitHub は Free のまま、VNet 内の Runner でプロンプト エージェントまで反映した手順と、実機でつまずいた点
はじめに
Microsoft Foundry を公開アクセスなし(Private Endpoint だけ)にしたまま、GitHub Actions からエージェントの定義までデプロイする。
インフラは Bicep、エージェントは YAML でリポジトリに置き、main に push するだけで Foundry に反映されるところまで実機で組んだ。
ランナーには選択肢がいくつかあるので、それぞれの構成と権限の分け方を整理してから、GitHub の Free プランで組める Container Apps ジョブの構成を作る。
Foundry の閉域化そのもの:Microsoft Foundry の閉域化とは(AI 編 A2)
GitHub Actions のランナーと OIDC の基本:GitHub Actions(DevOps 編 8)
閉域で GitHub Actions を使うときの考え方
Foundry の公開ネットワーク アクセスを無効にしても、ARM(Azure Resource Manager、管理プレーン)は公開のまま。
そのため、Bicep で Foundry やプロジェクト、モデルのデプロイを作る操作は、インターネット上の GitHub-hosted runner からでも届く。
一方、エージェントの作成や呼び出しはプロジェクトのエンドポイント(データ プレーン)への操作なので、VNet の中からしか届かない。
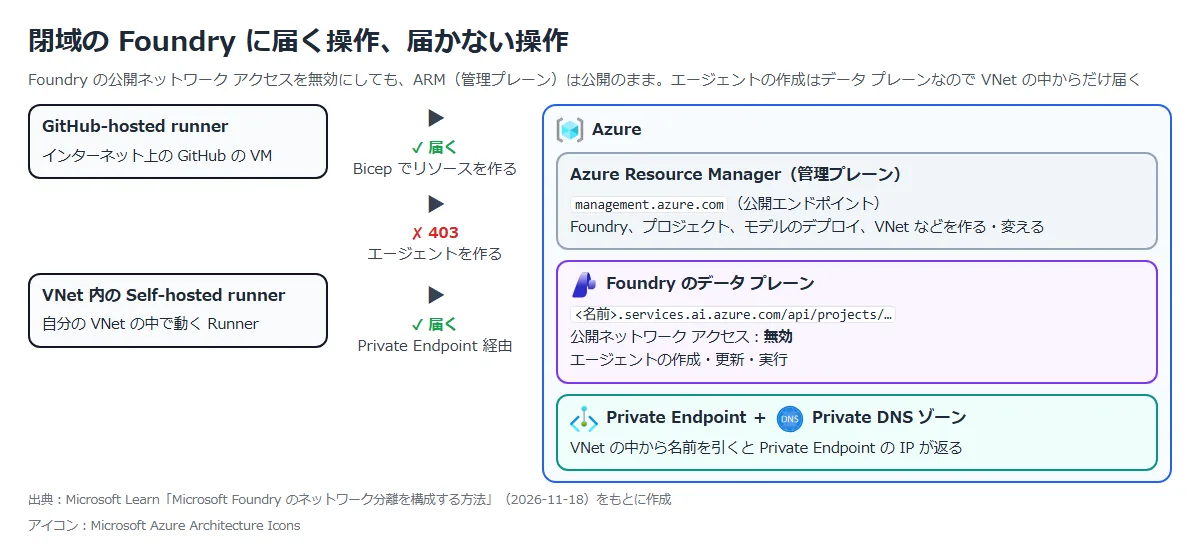
| 操作 | 宛先 | VNet の外(GitHub-hosted runner)から |
|---|---|---|
| Foundry、プロジェクト、VNet などを Bicep で作る | ARM(management.azure.com) | 届く |
| モデルのデプロイを作る | ARM(Foundry の deployments リソース) | 届く |
| エージェントを作成・更新する | プロジェクトのエンドポイント(services.ai.azure.com) | 届かない(403) |
| エージェントに質問する | プロジェクトのエンドポイント | 届かない(403) |
Private Endpoint を作ると、Foundry の名前は privatelink のサブドメインの別名になる。
VNet の外から名前を引くと公開エンドポイントに、Private Endpoint のある VNet から引くと Private Endpoint のプライベート IP に解決される。
Foundry(Microsoft.CognitiveServices/accounts)で使う Private DNS ゾーンは、privatelink.cognitiveservices.azure.com、privatelink.openai.azure.com、privatelink.services.ai.azure.com の 3 つ。
公式ドキュメント:
Microsoft Foundry のネットワーク分離を構成する方法 | Microsoft Learn
Azure プライベート エンドポイントのプライベート DNS ゾーン値 | Microsoft Learn
ランナーの選択肢
エージェントを反映するジョブを、どこで動かすかで構成が変わる。
大きく分けて次の 4 つ。
| 選択肢 | 閉域の Foundry に届くか | GitHub のプラン | Runner の管理 | 費用の考え方 |
|---|---|---|---|---|
| 1 標準の GitHub-hosted runner | 届かない | Free から | 不要 | プランの無料枠(Free は月 2,000 分) |
| 2 Larger runner + VNet 注入 | 届く | Team / Enterprise Cloud(Enterprise Cloud の試用版では使えない) | 不要 | 分単位の課金。パブリック リポジトリでも課金 |
| 3 Self-hosted runner(Container Apps ジョブ) | 届く | Free から | Runner のイメージの更新 | ジョブが動いている時間だけ |
| 4 Self-hosted runner(VM / VMSS、AKS と ARC) | 届く | Free から | OS やクラスターの運用 | VM やクラスターの費用 |
公式ドキュメント:
より大きなランナー | GitHub Docs
GitHubホストランナーのための企業内Azureプライベートネットワークについて | GitHub Docs
GitHub Enterprise Cloud の試用版の設定 | GitHub Docs
セルフホステッド ランナー リファレンス | GitHub Docs
チュートリアル: Azure Container Apps ジョブを使用してセルフホステッド CI/CD ランナーとエージェントをデプロイする | Microsoft Learn
選択肢 1:標準の GitHub-hosted runner
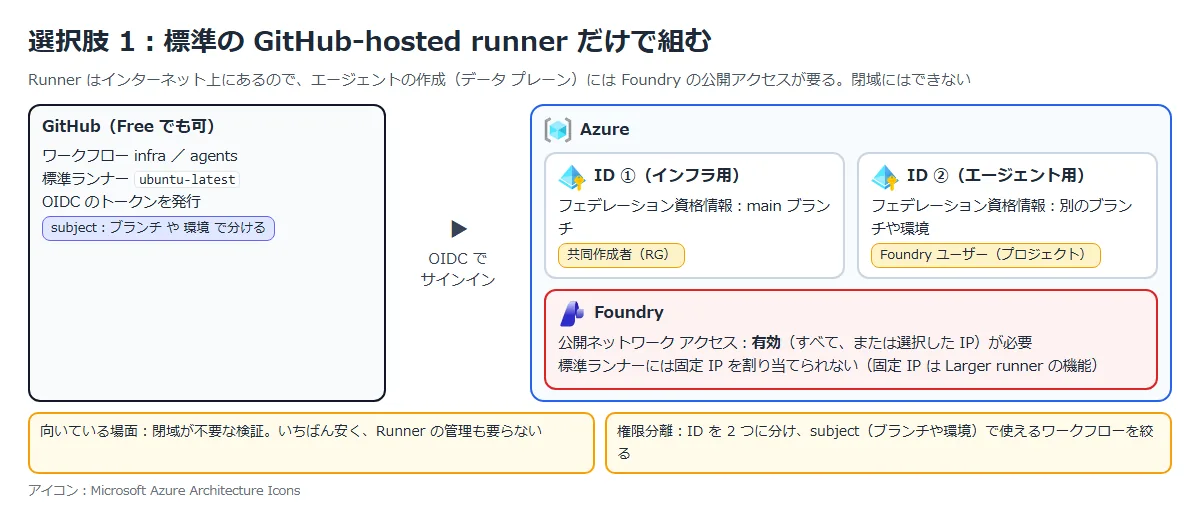
いちばん手軽だが、Runner はインターネット上にあるので、エージェントの作成には Foundry の公開アクセスが要る。
選択したネットワーク(IP)だけを許可する設定もあるが、固定 IP を割り当てられるのは Larger runner で、標準ランナーには割り当てられない。
つまり、Foundry を閉域にしたままエージェントまで反映することはできない。
権限は、インフラ用とエージェント用で ID を分け、フェデレーション資格情報の subject(ブランチや環境)で、どのワークフローがどの ID を使えるかを絞る。
選択肢 2:Larger runner + Azure プライベート ネットワーク(VNet 注入)
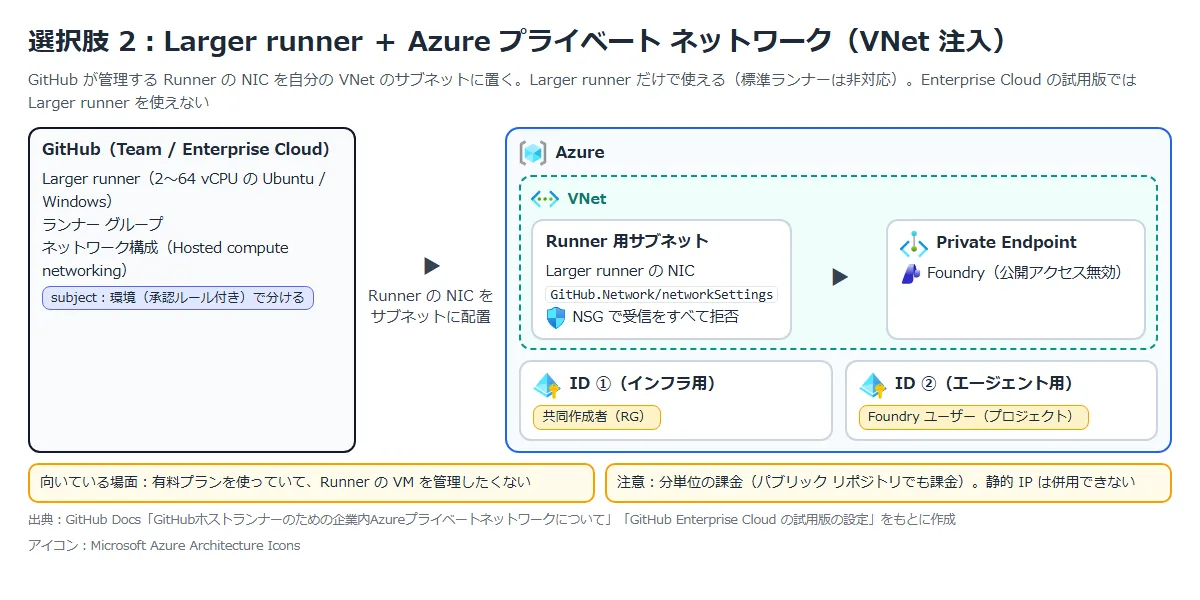
GitHub が管理する Runner の NIC を、自分の VNet のサブネットに置く仕組み。
VNet のネットワーク ポリシーが Runner にもかかるので、Private Endpoint 経由で閉域の Foundry に届く。
Azure 側には GitHub.Network/networkSettings のリソースを作り、GitHub Actions のサービスがこのリソースへの権限を使って NIC を配置する。
使えるのは Larger runner(2〜64 vCPU の Ubuntu と Windows)だけで、標準の GitHub-hosted runner は対象外。
また、GitHub Enterprise Cloud の試用版には Larger runner が含まれないので、試用版でこの構成を試すことはできない。
Larger runner はパブリック リポジトリでも分単位で課金される。
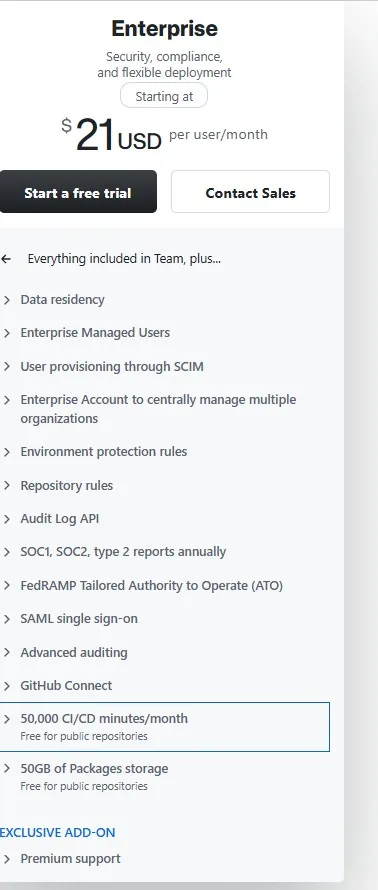
GitHub の料金ページの Enterprise プラン。
試用版(Start a free trial)はあるが、上のとおり Larger runner は試用版の対象外。
GitHub は Runner に受信接続をする必要がないので、Runner への受信接続はすべて NSG で拒否するのが推奨。
この構成では Larger runner の静的 IP は使えない。
権限は選択肢 1 と同じく OIDC で、ID ごとに subject を分ける。
公式ドキュメント:
GitHubホストランナーのための企業内Azureプライベートネットワークについて | GitHub Docs
より大きなランナー | GitHub Docs
GitHub Enterprise Cloud の試用版の設定 | GitHub Docs
選択肢 3:Self-hosted runner を Container Apps ジョブで動かす(今回の構成)
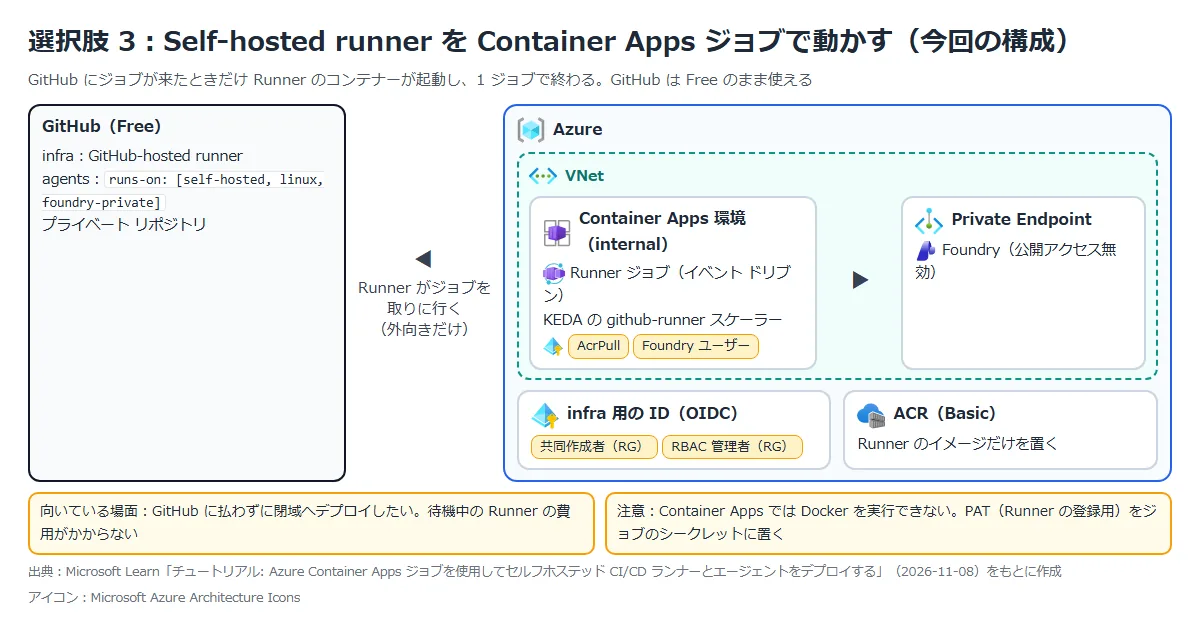
Container Apps のイベント ドリブン ジョブとして Runner を動かす。
KEDA の github-runner スケーラーが GitHub のキューを見て、待っているジョブがあるときだけ Runner のコンテナーを起動し、ジョブが終わると終了する。
支払いはジョブが動いている時間だけで、VNet の中のリソースにも届く。
注意点は 3 つ。
Container Apps のコンテナーでは Docker を実行できないので、Docker を使うステップは失敗する。
Runner の登録に使う PAT をジョブのシークレットに置くので、ジョブを起動できる権限は信頼できる ID だけに付ける。
Self-hosted runner はプライベート リポジトリでだけ使う(パブリック リポジトリでは、他人のコードが Runner で動くおそれがある)。
公式ドキュメント:
チュートリアル: Azure Container Apps ジョブを使用してセルフホステッド CI/CD ランナーとエージェントをデプロイする | Microsoft Learn
Azure Container Apps のジョブ | Microsoft Learn
Virtual Network の構成 | Microsoft Learn
選択肢 4:Self-hosted runner を VM / VMSS や AKS(ARC)で動かす
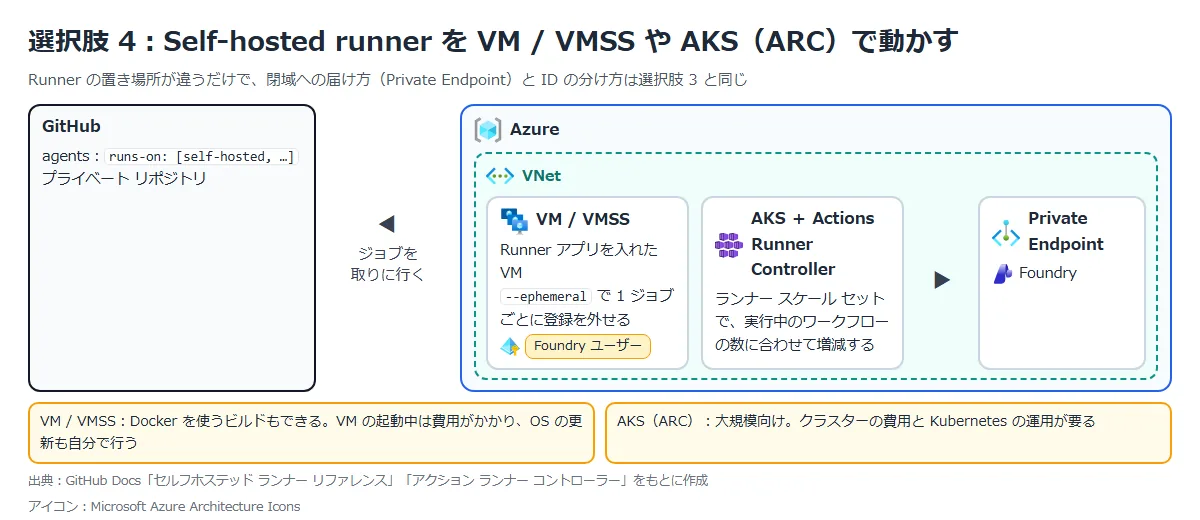
VM に Runner アプリを入れる形と、AKS に Actions Runner Controller(ARC)を入れる形がある。
VM では config.sh に –ephemeral を付けて登録すると、1 つのジョブを処理したあと登録が自動で外れる。
ARC は Self-hosted runner を Kubernetes の上で調整・スケーリングするオペレーターで、実行中のワークフローの数に合わせて増減するランナー スケール セットを作れる。
Runner は GitHub に外向きの HTTPS(443)でつないでジョブを受け取る。
どの選択肢でも、github.com、api.github.com、*.actions.githubusercontent.com などへの外向きの通信は必要になる。
公式ドキュメント:
セルフホステッド ランナー リファレンス | GitHub Docs
アクション ランナー コントローラー | GitHub Docs
選択肢ごとの権限の分け方
| 選択肢 | インフラ用の ID | エージェント用の ID | 分け方のポイント |
|---|---|---|---|
| 1 標準 | OIDC(共同作成者) | OIDC(Foundry ユーザー) | subject(ブランチや環境)で使えるワークフローを分ける。 Foundry が公開なので、ネットワークでは守れない |
| 2 Larger runner | OIDC(共同作成者) | OIDC(Foundry ユーザー) | subject を環境で分け、環境に承認のルールを付ける。 Runner への受信は NSG で拒否する |
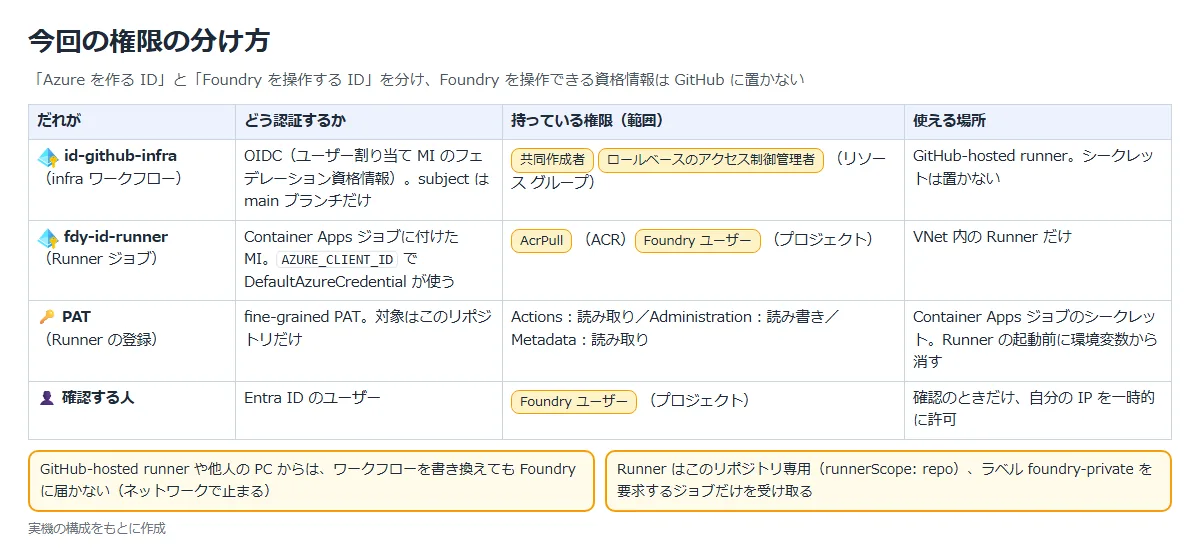
| 3 Container Apps ジョブ | OIDC(共同作成者)、GitHub-hosted で使う | Runner ジョブの Managed Identity(Foundry ユーザー) | Foundry を操作できる資格情報を GitHub に置かない。 Runner はリポジトリ専用にし、ラベルで受け取るジョブを絞る |
| 4 VM / AKS | OIDC(共同作成者) | VM などに付けた Managed Identity(Foundry ユーザー) | 選択肢 3 と同じ。 VM を使い回すと前のジョブのファイルが残るので –ephemeral で 1 ジョブごとにする |
Azure への認証
GitHub-hosted runner から Azure にサインインするには、OIDC(ワークロード ID フェデレーション)を使う。
ユーザー割り当て Managed Identity に「GitHub が発行したトークンを信頼する」フェデレーション資格情報(発行者、subject、対象ユーザー)を登録し、ワークフローは azure/login にクライアント ID などを渡す。
シークレットは要らない。
permissions:
  id-token: write # OIDC のトークンを発行するために必要
  contents: read

steps:
  - uses: azure/login@v2
    with:
      client-id: ${{ vars.AZURE_CLIENT_ID }}
      tenant-id: ${{ vars.AZURE_TENANT_ID }}
      subscription-id: ${{ vars.AZURE_SUBSCRIPTION_ID }}
subject は GitHub のワークフローの構成と完全に一致している必要がある。
誤った subject でもフェデレーション資格情報は問題なく作れてしまい、間違いはトークンの交換が失敗するまで分からない(今回、実際にこれでつまずいた)。
VNet 内の Runner は、Container Apps ジョブに付けた Managed Identity で Foundry に入る。
ジョブの環境変数 AZURE_CLIENT_ID に ID のクライアント ID を入れておくと、Python の DefaultAzureCredential がこの ID を使う。
エージェントの作成に付けたロールは Foundry ユーザー(旧名 Azure AI User)で、プロジェクトとリソースの閲覧と、プロジェクトのデータ アクション(ビルドと開発)を含む。
公式ドキュメント:
ワークロード ID フェデレーションの概念 | Microsoft Learn
外部 ID プロバイダーを信頼するようにユーザー割り当てマネージド ID を構成する | Microsoft Learn
Use the Azure Login action with OpenID Connect | Microsoft Learn
Microsoft Foundry のロールベースのアクセス制御 | Microsoft Learn
プロンプト エージェントとホストされたエージェント
Foundry のエージェントには、宣言的に定義して Foundry で動かすプロンプト エージェントと、自分のコードをパッケージにしてホストするホストされたエージェントがある。
CI/CD で届けるものが違う。
| 種類 | 中身 | CI/CD で届けるもの |
|---|---|---|
| プロンプト エージェント | モデル、指示、ツールを定義し、Foundry で実行する | 定義だけ(今回は YAML を SDK の create_version で反映) |
| ホストされたエージェント | 自分のコードをエージェントとしてパッケージ化する | コードとコンテナー(ビルドとレジストリへの push が加わる) |
今回はプロンプト エージェント。
SDK は azure-ai-projects 2.x で、project.agents.create_version に PromptAgentDefinition を渡すと、エージェントの新しいバージョンが作られる。
公式ドキュメント:
Microsoft Foundry のエージェント | Microsoft Learn
クイック スタート: Microsoft Foundry SDK の概要 | Microsoft Learn
構築手順
今回の構成と実施すること
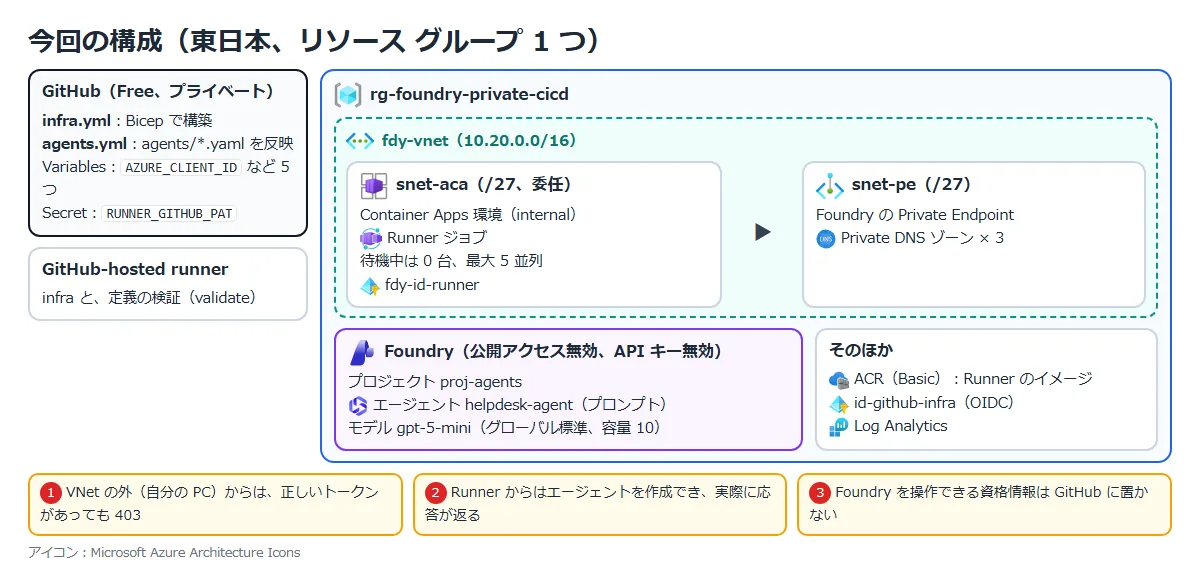
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | GitHub にプライベート リポジトリを作る | |
| ② | Runner 用の PAT を作る | 対象リポジトリと 3 つの権限だけにする |
| ③ | Cloud Shell で準備スクリプトを実行する | OIDC 用の ID、フェデレーション資格情報、権限ができる |
| ④ | GitHub に Variables と Secret を登録する | |
| ⑤ | コードを push する | infra が OIDC で構築し、agents が VNet 内の Runner でエージェントを反映する |
| ⑥ | VNet の外から Foundry を呼ぶ | 正しいトークンでも 403 で止まる |
| ⑦ | 自分の IP だけ一時的に許可して、ポータルで見る | エージェントと指示が YAML のとおり入っている |
費用の目安(東日本)は、Private Endpoint が 1 時間 $0.01、ACR Basic が 1 日 $0.1666、Private DNS ゾーンが 1 ゾーン 1 か月 $0.50(3 つ)。
Runner の Container Apps ジョブは動いた秒数だけ(vCPU 1 秒 $0.000024、メモリ 1 GiB 1 秒 $0.000003)で、モデルは使ったトークン分。
1 か月置いたままでも $14 前後になる。
使ったコード
コードは一式を GitHub に置いた:azure-bicep-samples / foundry-private-cicd。
このフォルダーの中身を新しいリポジトリのルートに置けば、そのまま同じ構成を作れる。
| ファイル | 役割 |
|---|---|
| infra/base.bicep | Runner のイメージを置く ACR(Basic) |
| infra/main.bicep | VNet、Private DNS、Foundry(公開アクセス無効、API キー無効)、プロジェクト、モデル、Private Endpoint、Runner の ID とロール、Container Apps 環境と Runner ジョブ |
| runner/Dockerfile | GitHub 公式の Runner イメージに Python を足したもの |
| runner/entrypoint.sh | Runner の登録、PAT の消去、1 ジョブで終わる起動 |
| agents/helpdesk-agent.yaml | エージェントの定義(1 ファイル 1 エージェント) |
| scripts/deploy_agents.py | 定義の検証と、create_version での反映 |
| scripts/smoke_test.py | 反映したエージェントに質問して応答を確かめる |
| scripts/bootstrap.sh | 最初に 1 回だけ実行する準備(OIDC 用の ID、権限) |
| .github/workflows/infra.yml | インフラ層のワークフロー(GitHub-hosted runner) |
| .github/workflows/agents.yml | エージェント層のワークフロー(VNet 内の Runner) |
Bicep の要は Runner ジョブの部分。
イベント ドリブンで、待機中は 0 台、ラベル foundry-private を要求するジョブだけを数える。
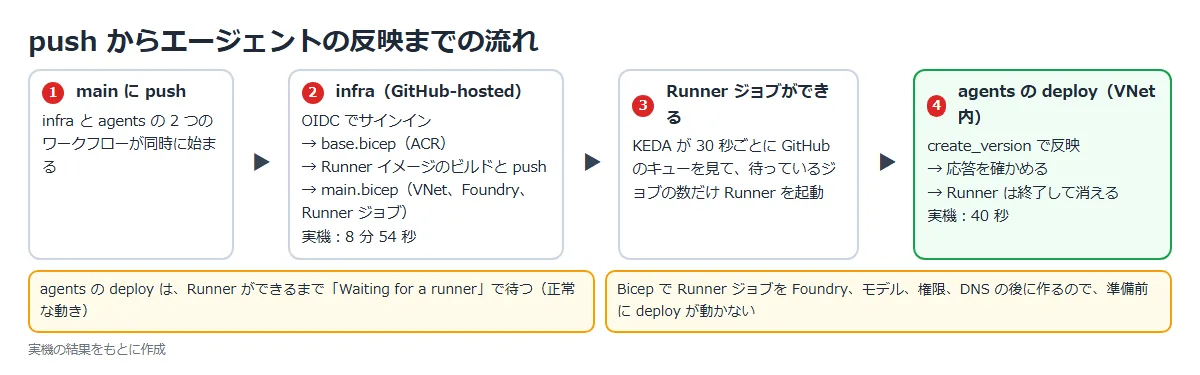
Foundry、モデル、権限、DNS ができてから Runner を作るように dependsOn を付けている(先に Runner ができると、待っていたジョブが準備前に動いて失敗するため)。
configuration: {
  triggerType: 'Event'
  replicaTimeout: 1800
  eventTriggerConfig: {
    scale: {
      minExecutions: 0
      maxExecutions: 5
      pollingInterval: 30
      rules: [
        {
          name: 'github-runner'
          type: 'github-runner'
          metadata: {
            githubAPIURL: 'https://api.github.com'
            owner: githubOwner
            runnerScope: 'repo'
            repos: githubRepo
            labels: runnerLabel
            targetWorkflowQueueLength: '1'
          }
          auth: [ { secretRef: 'github-pat', triggerParameter: 'personalAccessToken' } ]
        }
      ]
    }
  }
}
Runner の起動スクリプト。
Microsoft のチュートリアルのサンプルをもとに、PAT を環境変数から消してから Runner を起動するようにした(消さないと、ワークフローのステップから PAT が読める)。
#!/bin/bash
set -euo pipefail

REGISTRATION_TOKEN="$(curl -fsSL -X POST \
  -H 'Accept: application/vnd.github+json' \
  -H "Authorization: Bearer ${GITHUB_PAT}" \
  -H 'X-GitHub-Api-Version: 2022-11-28' \
  "${REGISTRATION_TOKEN_API_URL}" | jq -r '.token')"

unset GITHUB_PAT

./config.sh \
  --url "${GH_URL}" \
  --token "${REGISTRATION_TOKEN}" \
  --labels "${RUNNER_LABELS:-foundry-private}" \
  --unattended \
  --ephemeral

unset REGISTRATION_TOKEN
exec ./run.sh
エージェントの定義と、反映するスクリプトの中心部分。
name: helpdesk-agent
model: gpt-5-mini
instructions: |
  あなたは社内ヘルプデスクの一次回答を担当するアシスタントです。
  - 日本語で、簡潔に回答してください。
  - 分からないことは推測せず、「担当部署に確認してください」と案内してください。
  - パスワードや個人情報を聞き出してはいけません。
smoke_test:
  input: "パスワードを忘れたときはどうすればいいですか?"
  expect_any: []
project = AIProjectClient(endpoint=endpoint, credential=DefaultAzureCredential())
for d in defs:
agent = project.agents.create_version(
agent_name=d.name,
definition=PromptAgentDefinition(
model=d.model,
instructions=d.instructions,
),
)agents ワークフローは、プル リクエストでは定義の検証(GitHub-hosted runner)だけを行い、main に入ったものだけを VNet 内の Runner で反映する。
deploy:
  needs: validate
  if: github.event_name != 'pull_request'
  runs-on: [self-hosted, linux, foundry-private]
  steps:
    - uses: actions/checkout@v4
    - run: |
        python3 -m venv .venv
        .venv/bin/pip install --quiet -r scripts/requirements.txt
    - run: .venv/bin/python scripts/deploy_agents.py
    - run: .venv/bin/python scripts/smoke_test.py
① GitHub にプライベート リポジトリを作る
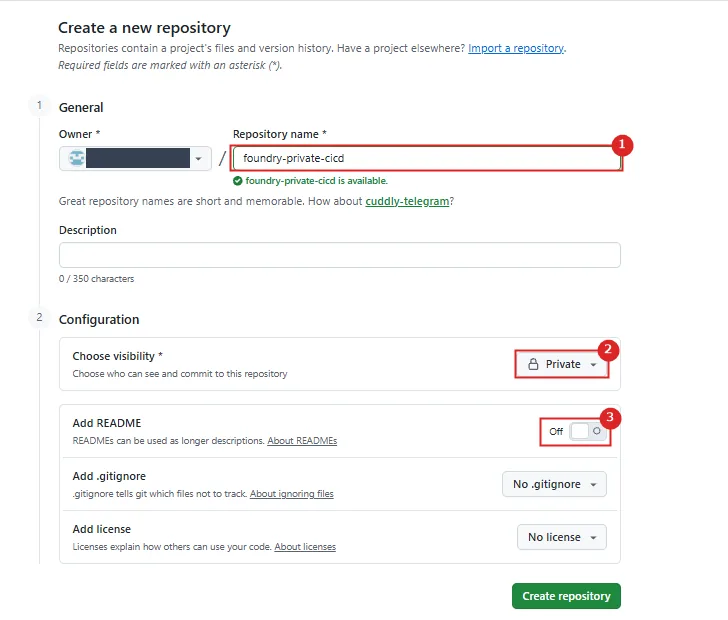
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Repository name | リポジトリ名。Runner の登録先と、OIDC の subject に入る |
| 2 | Choose visibility | Private にする(Self-hosted runner はプライベート リポジトリでだけ使う) |
| 3 | Add README | オフ(空のリポジトリに手元のコードを push する) |
② Runner 用の PAT を作る
GitHub の Settings ⇒「Developer settings」⇒「Personal access tokens」⇒「Fine-grained tokens」⇒「Generate new token」。
Runner が GitHub のキューを見ることと、自分を Runner として登録することに使う。
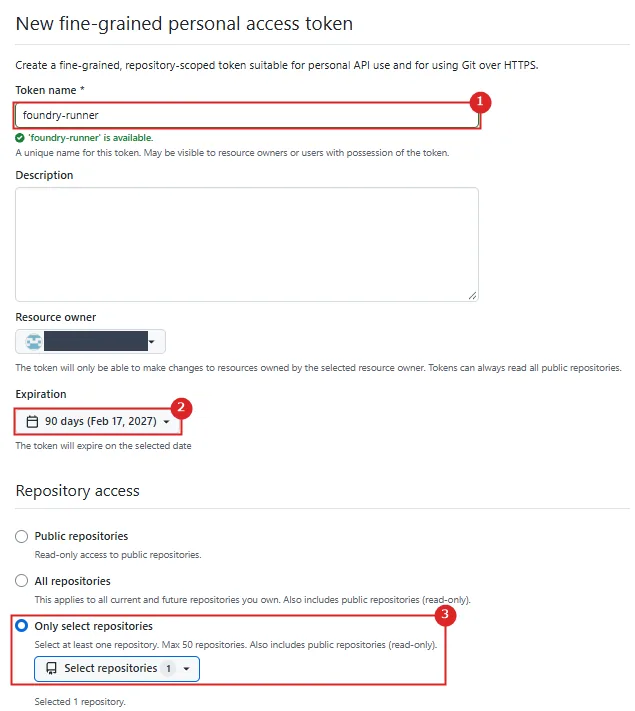
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Token name | トークンの名前 |
| 2 | Expiration | 有効期限。期限の前に作り直して Secret を更新する |
| 3 | Only select repositories | 対象をこのリポジトリだけにする |
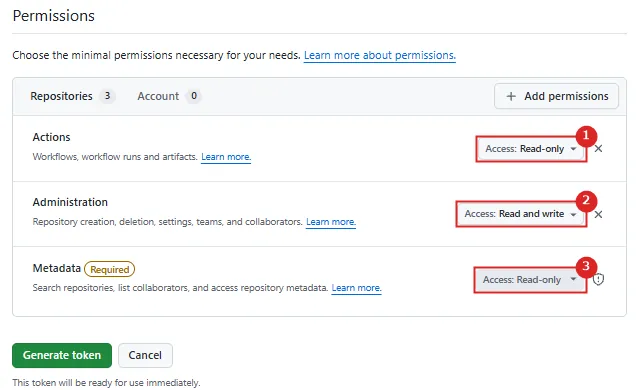
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Actions | Read-only(ワークフローのキューを見る) |
| 2 | Administration | Read and write(Runner の登録トークンを取る) |
| 3 | Metadata | Read-only(必須) |
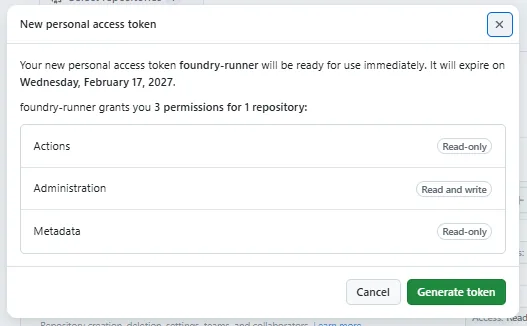
作成前の確認画面で、対象が 1 リポジトリ、権限が 3 つだけになっていることを確かめて「Generate token」。
表示されたトークンは一度しか見られないので、手順 ④ まで控えておく。
③ Cloud Shell で準備スクリプトを実行する
Azure ポータルの Cloud Shell を Bash で開く。
ファイルを残す必要がないので「ストレージ アカウントは不要です」を選んだ。
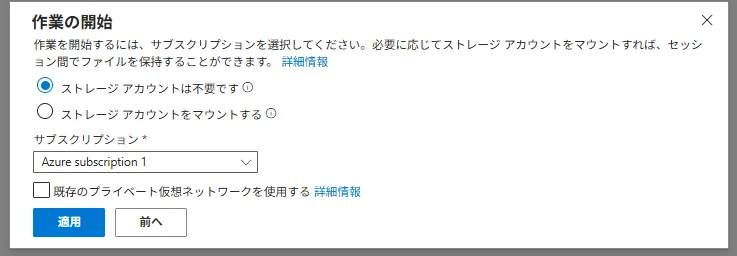
最初に、東日本で gpt-5-mini をグローバル標準で使えるかを確かめた。
az cognitiveservices model list --location japaneast \
  --query "[?model.name=='gpt-5-mini'].{version:model.version, sku:join(',', model.skus[].name)}" -o table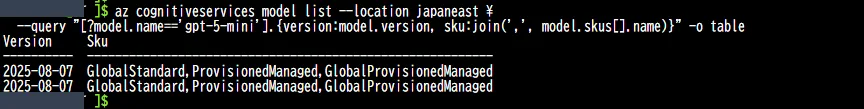
2025-08-07 で GlobalStandard が使えることが分かったので、Bicep もこのバージョンにした。
次に、Cloud Shell の「ファイルの管理」⇒「アップロード」で bootstrap.sh を送る。
GH_OWNER=<GitHub のユーザー名> GH_REPO=<リポジトリ名> bash bootstrap.sh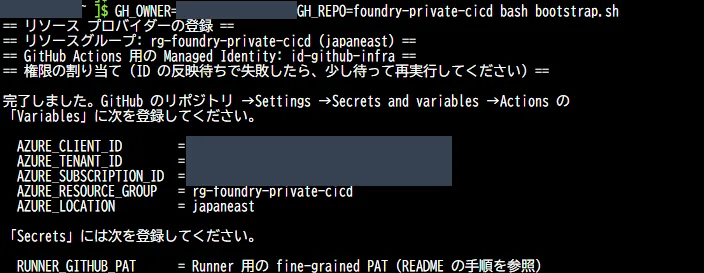
スクリプトは、リソース プロバイダーの登録、リソース グループの作成、OIDC 用のユーザー割り当て Managed Identity(id-github-infra)の作成、フェデレーション資格情報の登録、リソース グループへのロールの割り当て(共同作成者、ロールベースのアクセス制御管理者)を行う。
中身:scripts/bootstrap.sh。
ロールベースのアクセス制御管理者は、Bicep の中で Runner の ID にロールを付けるために使う。
az identity federated-credential create \
  --name github-main \
  --identity-name "$IDENTITY" \
  --resource-group "$RG" \
  --issuer "https://token.actions.githubusercontent.com" \
  --subject "repo:${GH_OWNER}/${GH_REPO}:ref:refs/heads/main" \
  --audiences "api://AzureADTokenExchange"
④ GitHub に Variables と Secret を登録する
リポジトリの Settings ⇒「Secrets and variables」⇒「Actions」。
クライアント ID などは秘密情報ではないので Variables、PAT だけを Secrets に入れる。
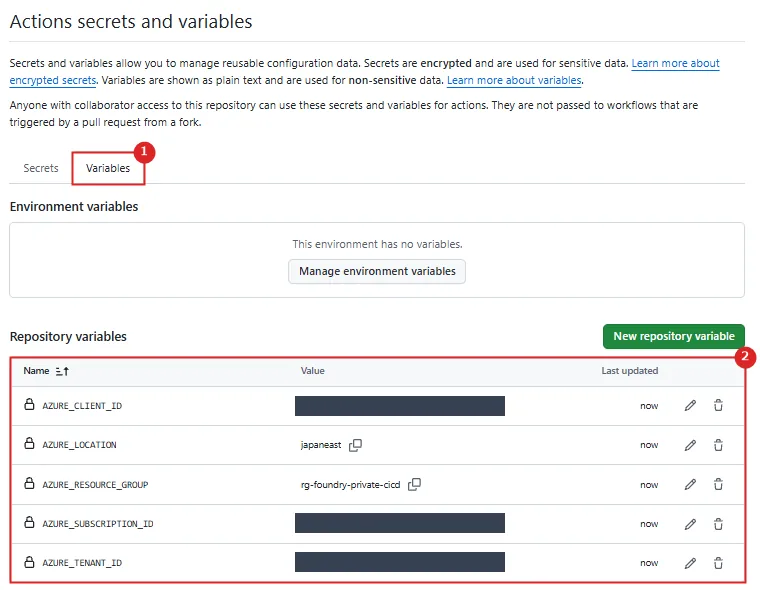
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Variables | Variables タブ |
| 2 | Repository variables | AZURE_CLIENT_ID、AZURE_LOCATION、AZURE_RESOURCE_GROUP、AZURE_SUBSCRIPTION_ID、AZURE_TENANT_ID の 5 つ(手順 ③ の出力の値) |
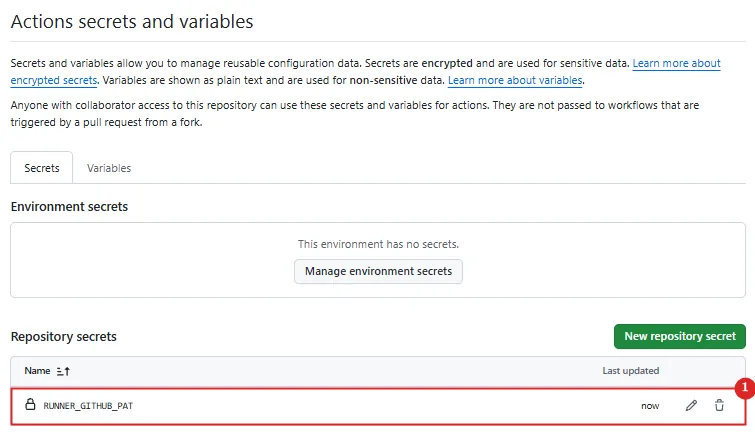
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | RUNNER_GITHUB_PAT | 手順 ② の PAT。 infra ワークフローが Bicep に渡し、Runner ジョブのシークレットになる |
※ Variables と Secret を登録してから push する。
先に push すると、値がない状態で infra ワークフローが動いて失敗する。
⑤ コードを push する
git init -b main
git add .
git commit -m "初回: Foundry 閉域 CI/CD 一式"
git remote add origin https://github.com/<GitHub のユーザー名>/<リポジトリ名>.git
git push -u origin main
1 回目の push は GH007 のエラーで止まり、その後の infra も OIDC のエラーで失敗した(どちらも「実機でつまずいた点」)。
直したあとの流れは次のとおり。
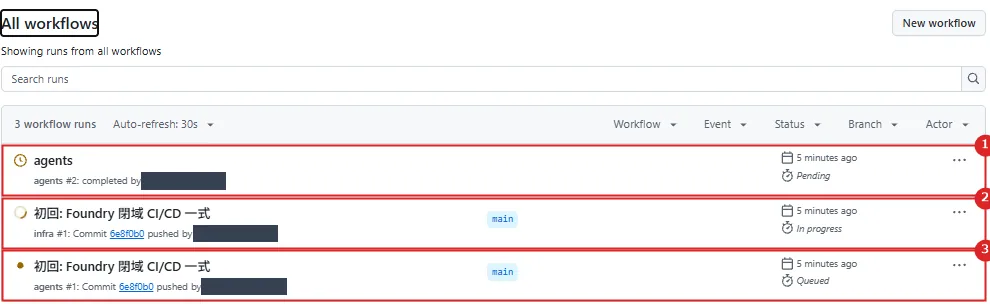
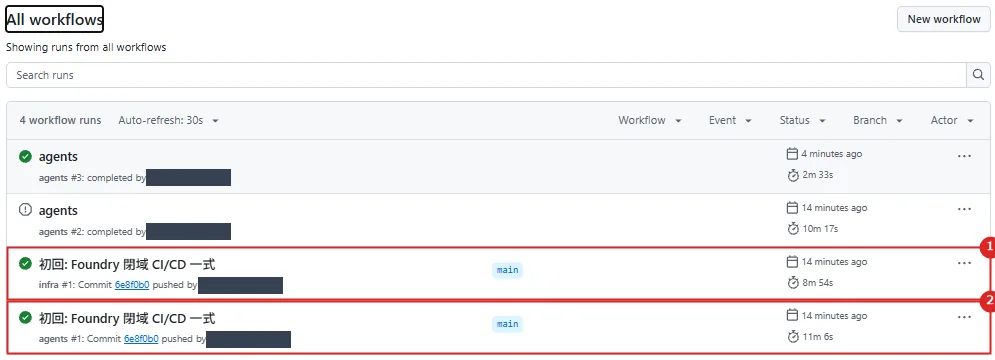
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | agents #2 | infra の完了を待つ実行(workflow_run)。 同時に 1 つしか動かさない設定なので待ち |
| 2 | infra #1 | Azure を構築中(GitHub-hosted runner) |
| 3 | agents #1 | push で始まった実行。 deploy は Runner ができるまで Queued のまま待つ |
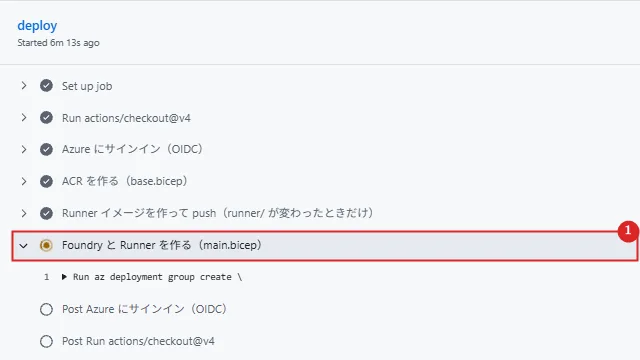
| 番号 | 項目 | 説明 |
|---|---|---|
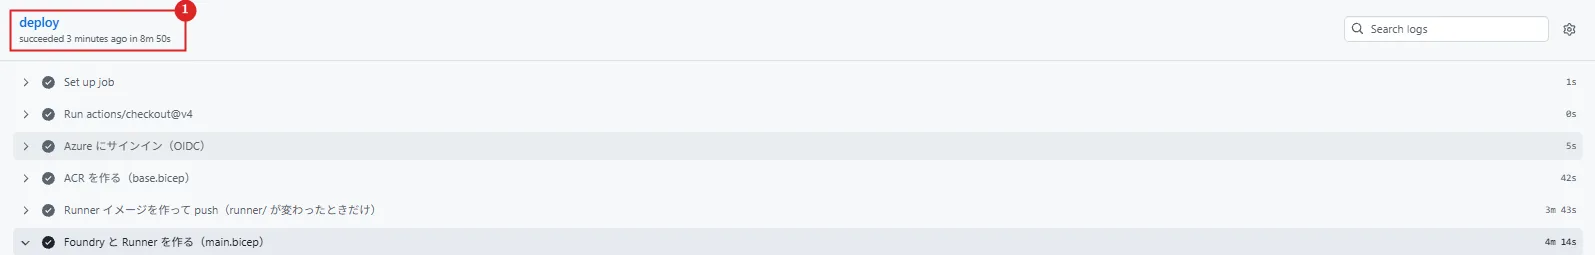
| 1 | Foundry と Runner を作る(main.bicep) | OIDC のサインイン、ACR、Runner イメージのビルドが終わり、本体を作っているところ |
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | succeeded | 8 分 50 秒で完了。 いちばん長いのは main.bicep(4 分 14 秒)と Runner イメージのビルド(3 分 43 秒) |
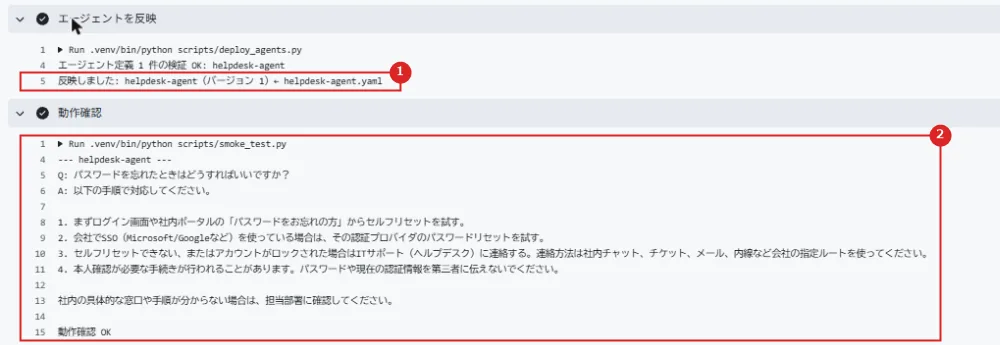
infra が終わって Runner ジョブができると、待っていた agents の deploy が VNet 内の Runner で動き出す。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | エージェントを反映 | helpdesk-agent のバージョン 1 を作成 |
| 2 | 動作確認 | 実際に質問して応答が返った。 指示のとおり「担当部署に確認してください」で締め、パスワードを人に伝えないよう案内している |
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | infra #1 | 成功(8 分 54 秒) |
| 2 | agents #1 | 成功。Runner を待った時間を含めて 11 分 6 秒 |
⑥ VNet の外から Foundry を呼ぶ
手元の PC(VNet の外)から、正しいトークンを付けてエージェントの一覧を取ってみた。
TOKEN=$(az account get-access-token --scope https://ai.azure.com/.default --query accessToken -o tsv)
curl -s -H "Authorization: Bearer $TOKEN" \
  "https://<Foundry の名前>.services.ai.azure.com/api/projects/proj-agents/agents?api-version=v1"
HTTP 403
{"error":{"code":"403","message": "Public access is disabled. Please configure private endpoint."}}
認証が正しくても、ネットワークの時点で止まる。
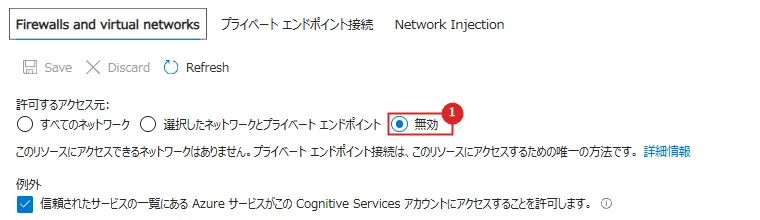
ポータルの Foundry ⇒「ネットワーク」でも、許可するアクセス元が「無効」になっている。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 無効 | 公開ネットワーク アクセスが無効。 Private Endpoint がアクセスの唯一の方法 |
⑦ 自分の IP だけ一時的に許可して、ポータルで見る
公開アクセスが無効なので、Foundry ポータルでもエージェントは見られない。
確認のため、自分の IP だけを一時的に許可し、自分のアカウントにプロジェクトの Foundry ユーザーを付けた(ポータルでエージェントの中身を見るにはデータ アクションの権限が要る)。
ACC=/subscriptions/<サブスクリプション ID>/resourceGroups/rg-foundry-private-cicd/providers/Microsoft.CognitiveServices/accounts/<Foundry の名前>
az resource update --ids "$ACC" --set properties.publicNetworkAccess=Enabled \
  'properties.networkAcls={"defaultAction":"Deny","ipRules":[{"value":"<自分のグローバル IP>"}],"virtualNetworkRules":[]}'

OID=$(az ad signed-in-user show --query id -o tsv)
az role assignment create --assignee-object-id "$OID" --assignee-principal-type User \
  --role "53ca6127-db72-4b80-b1b0-d745d6d5456d" --scope "$ACC/projects/proj-agents"
※ Git Bash で実行するときは、パスの書き換えを止めるため先に export MSYS_NO_PATHCONV=1 を実行する。
53ca6127-… は Foundry ユーザーの組み込みロールの ID。
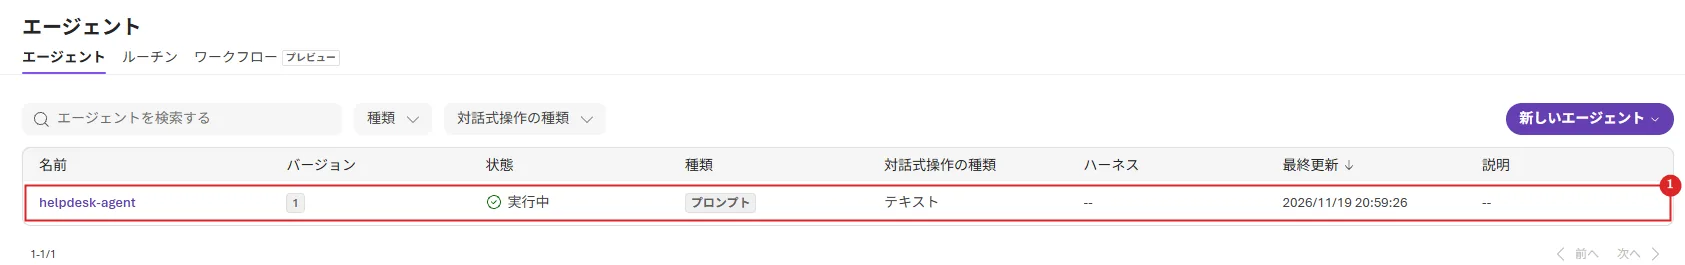
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | helpdesk-agent | GitHub から反映したエージェント。種類はプロンプト、バージョン 1 |
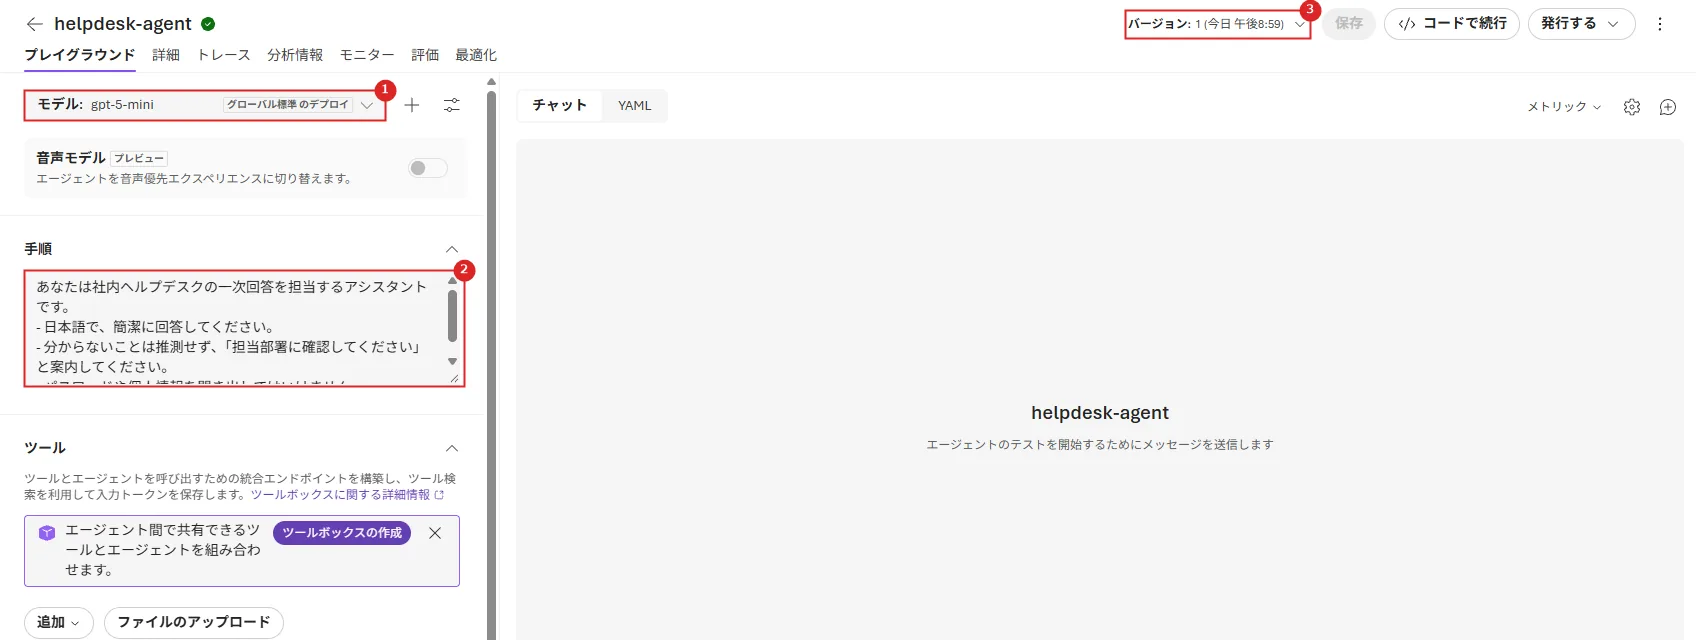
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | モデル | gpt-5-mini(グローバル標準のデプロイ) |
| 2 | 手順 | YAML の instructions がそのまま入っている |
| 3 | バージョン | create_version で作られたバージョン 1 |
※ ポータルで編集しても、次に GitHub から反映すると YAML の内容で新しいバージョンが作られる。
変更は YAML で行い、確認が終わったら公開アクセスを無効に戻す。
片付け
az group delete --name rg-foundry-private-cicd --yes
az cognitiveservices account list-deleted -o table
az cognitiveservices account purge --name <Foundry の名前> --resource-group rg-foundry-private-cicd --location japaneast
Foundry は削除しても論理削除の状態で残り、一覧では完全に削除される予定日が削除の 48 時間後になっていた。
同じ名前で作り直すなら purge しておく。
GitHub 側は、PAT とリポジトリを削除する。
実機でつまずいた点
GH007: Your push would publish a private email address.
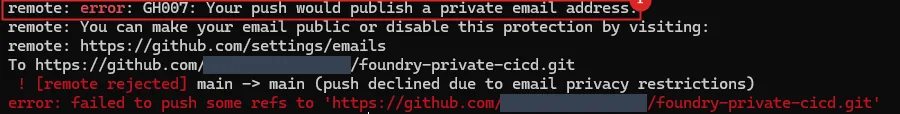
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | GH007 | push が拒否された。 コミットの作成者のメール アドレスが、非公開にしているメール アドレスだった |
git config の user.email に GitHub アカウントのメール アドレスを設定してコミットし、push したところで拒否された。
GitHub のメールの設定で「Keep my email addresses private」と「Block command line pushes that expose my email」をオンにしていると、作成者が非公開のメール アドレスになっているコミットの push は止められる。
対処は、GitHub が用意する noreply のアドレス(ID+ユーザー名@users.noreply.github.com)に変えて、コミットの作成者を作り直すこと。
noreply のアドレスは、GitHub の Settings ⇒「Emails」に表示される。
git config user.email "<ID>+<ユーザー名>@users.noreply.github.com"
git commit --amend --reset-author --no-edit
git push -u origin main
公式ドキュメント:
個人のメールアドレスを公開するコマンドラインのプッシュのブロック | GitHub Docs
メール アドレスのリファレンス | GitHub Docs
AADSTS700213: No matching federated identity record found for presented assertion subject
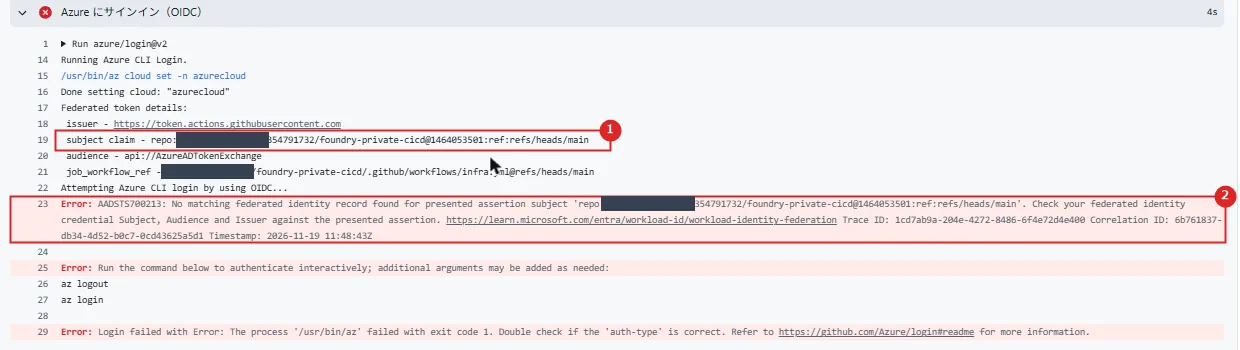
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | subject claim | GitHub が送ってきた subject。 repo:<ユーザー名>@<所有者 ID>/<リポジトリ名>@<リポジトリ ID>:ref:refs/heads/main の形 |
| 2 | AADSTS700213 | Entra ID に、この subject と一致するフェデレーション資格情報がない |
bootstrap.sh で、フェデレーション資格情報の subject を従来の形(repo:<ユーザー名>/<リポジトリ名>:ref:refs/heads/main)で登録していた。
ところが GitHub は、2026 年 7 月 15 日以降に作られたリポジトリでは、所有者 ID とリポジトリ ID を含む変更できない形の subject を既定で使う。
今回のリポジトリは新しく作ったので新しい形で届き、照合に失敗した。
それ以前のリポジトリは、選んで切り替えない限り従来の形のまま(名前の変更や移管をすると新しい形に移る)。
フェデレーション資格情報は、subject が間違っていてもエラーなく作れてしまい、トークンの交換で初めて失敗する。
対処は、ログに出た subject をそのまま使って、フェデレーション資格情報を追加すること。
az identity federated-credential create \
  --name github-main-ids \
  --identity-name id-github-infra \
  --resource-group rg-foundry-private-cicd \
  --issuer "https://token.actions.githubusercontent.com" \
  --subject "repo:<ユーザー名>@<所有者 ID>/<リポジトリ名>@<リポジトリ ID>:ref:refs/heads/main" \
  --audiences "api://AzureADTokenExchange"
追加して 1 分ほど待ち、infra を再実行(Re-run all jobs)するとサインインが通った。
所有者 ID は GitHub の API(users/<ユーザー名> の id)でも確かめられる。
公式ドキュメント:
OpenID Connect リファレンス | GitHub Docs
外部 ID プロバイダーを信頼するようにユーザー割り当てマネージド ID を構成する | Microsoft Learn
推奨構成
| 条件 | 推奨 |
|---|---|
| 閉域が不要な検証 | 選択肢 1(標準ランナー+OIDC)。いちばん安い |
| 閉域が必要で、GitHub に払いたくない | 選択肢 3(Container Apps ジョブ)。待機中の費用がかからない |
| 閉域が必要で、Runner を管理したくない(有料プラン) | 選択肢 2(Larger runner+VNet 注入) |
| Docker を使うビルドも同じ Runner で行う | 選択肢 4 の VM / VMSS |
| Runner を大規模に増減させたい | 選択肢 4 の AKS+ARC |
注意事項
| 項目 | 内容 |
|---|---|
| リポジトリの公開範囲 | Self-hosted runner はプライベート リポジトリでだけ使う |
| OIDC の subject | 2026 年 7 月 15 日以降に作ったリポジトリは、所有者 ID とリポジトリ ID を含む形。 フェデレーション資格情報もその形で登録する |
| PAT | 有効期限があるので、期限の前に作り直して Secret を更新し、infra を流し直す |
| ジョブのシークレット | Container Apps ジョブを起動できる ID は、シークレットを名前で参照できる。 ジョブの開始の権限は信頼できる ID だけに付ける |
| Docker | Container Apps ジョブの Runner では Docker を実行できない |
| ポータルでの確認 | 公開アクセスが無効だとポータルからも見えない。 IP を一時的に許可したら、終わったら無効に戻す |
| 削除したあと | Foundry は論理削除で残る。同じ名前で作り直すなら purge する |
まとめ
・閉域の Foundry でも、Bicep での構築(ARM)は外から届き、エージェントの作成(データ プレーン)は VNet の中からしか届かない。
・ランナーは、標準(閉域では使えない)、Larger runner の VNet 注入(有料プラン)、Container Apps ジョブ、VM・AKS の 4 つ。
・インフラは OIDC の ID、エージェントは VNet 内の Runner の Managed Identity と分けると、Foundry を操作できる資格情報を GitHub に置かずに済む。
・GitHub の Free プランのまま、main に push するだけでプロンプト エージェントまで反映できた。
・新しいリポジトリの OIDC の subject は ID を含む形になっているので、フェデレーション資格情報もその形で登録する。
コメント