
Azure と Microsoft Entra のセキュリティを、全体像と深掘りのシリーズで解説。MFA・条件付きアクセス・RBAC・PIM、NSG・Firewall・WAF・Bastion、Key Vault や暗号化、バックアップなどを実機で検証している。
 セキュリティ
Azure WAF の例外とは|除外との違いと、特定の要求だけ検査を外す方法を Application Gateway で実機検証
Azure WAF の例外と除外・カスタム ルールの違いを整理。Application Gateway で例外を設定し、要求 URI の「等しい」と「開始」の違い、通る要求と止まる要求、ログの見え方を実機で確かめた。
 セキュリティ
Microsoft Entra サインイン ログとは|4 種類のログと Log Analytics への送信を実機で検証
Microsoft Entra のサインイン ログの 4 種類と保持期間を整理し、診断設定で Log Analytics に送って、届くまでの時間、失敗の調べ方(KQL)、ログ検索アラートを実機で確かめた。
 セキュリティ
Azure Log Analytics ワークスペースとは|テーブル プラン・保持期間・日次上限を実機で検証
Log Analytics ワークスペースのテーブル プラン(分析・基本・補助)、保持期間、使用量と日次上限、アクセス制御を整理。基本プランへの変更と週 1 回の制限、アクティビティ ログの取り込みも実機で確かめた。
 セキュリティ
Azure リソース ログと診断設定とは|Key Vault と Blob の操作ログを実機で集める
Azure のリソース ログと診断設定(宛先、収集モード、カテゴリ グループ、注意点)を整理。実機で Key Vault と Blob のログを Log Analytics とストレージに送り、どの操作がどこにいつ届くかを確かめた。
 セキュリティ
Azure アクティビティ ログとは|誰がいつ何をしたかとアラート通知を実機で検証
Azure アクティビティ ログで何が記録され何が記録されないか、カテゴリ、保持、変更履歴を整理。実機でストレージやロールの操作の記録、失敗やポリシー拒否の記録、アラート通知メールが届くまでの時間を確かめた。
 セキュリティ
Azure 管理グループとは|ポリシーとロールの継承を実機で検証
Azure 管理グループの階層、ルート管理グループ、継承、移動に必要な権限を整理。実機で初めて管理グループを作り、サブスクリプションを移して、ポリシーとロールの継承と反映の時間を確かめた。
 セキュリティ
Azure Policy とは|deny・audit・modify と修復を実機で検証
Azure Policy の構成要素、効果と評価の順序、評価のタイミング、適用モード、適用除外、修復を整理。実機で deny・audit・modify を割り当て、拒否・準拠状況・修復の動きと時間を確かめた。
 セキュリティ
Azure リソース ロックとは|削除ロックと読み取り専用ロックの効き方を実機で検証
Azure リソース ロック(削除・読み取り専用)の違い、継承、コントロール プレーンだけに効くことを整理。実機でストレージと NSG にロックを重ね、止まる操作と通る操作を確かめた。
 セキュリティ
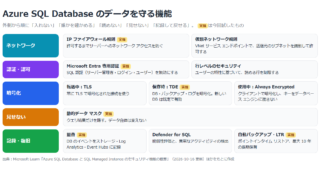
Azure SQL のデータ保護とは|TDE の CMK・動的データ マスク・監査を実機で検証
Azure SQL Database のデータ保護(Entra 専用認証、TLS・TDE・Always Encrypted、動的データ マスク、監査、バックアップ)を整理。実機で TDE の CMK、マスクの回避と監査、キー無効化時の動きを確かめた。
 セキュリティ
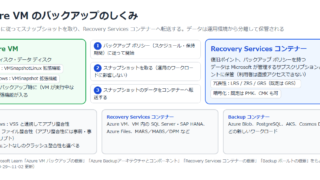
Azure Backup(バックアップ)とは|VM バックアップのしくみ、論理的な削除と不変コンテナーを実機で検証
Azure Backup の VM バックアップのしくみ、コンテナーの種類、論理的な削除・不変コンテナー・マルチユーザー承認を整理。実機で不変性が止める操作と、論理的な削除からの取り消しを確かめた。