
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる22回目で、ログ・監視編の1回目。
今回はアクティビティ ログ。
何が記録され何が記録されないか、カテゴリ、保持期間、反映の時間、変更履歴、アラートを整理する。
実機では、ストレージやロールの操作がどう残るかを確かめ、ロールの割り当てを通知するアラートを作って、メールが届くまでの時間を測った。
※2026年11月時点の情報です。
シリーズの該当回:ログ・監視編
前回:Azure 管理グループとは
アクティビティ ログとは
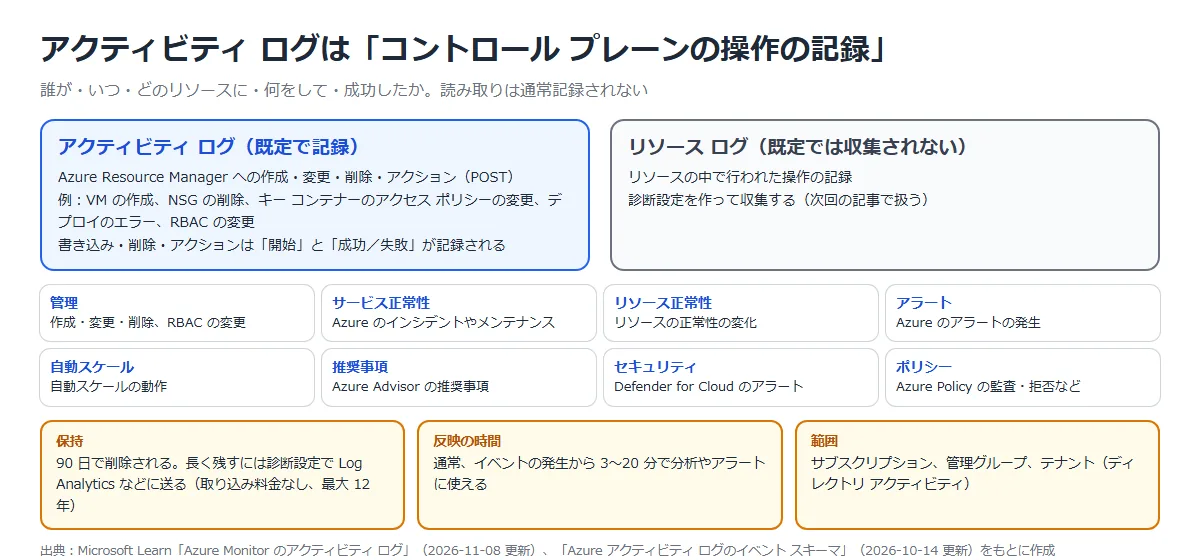
アクティビティ ログは、Azure リソースの管理操作を記録する機能。
VM の作成、キー コンテナーのアクセス ポリシーの変更、Resource Manager のデプロイのエラーなどが記録される。
これらはコントロール プレーンの操作と呼ばれる。
読み取りの操作は、通常は記録されない。
リソースの中で行われた操作の記録(リソース ログ)は既定では収集されず、診断設定が必要になる(次回以降の記事で扱う)。
記録されたエントリは変更も削除もできない。
公式ドキュメント:Azure Monitor のアクティビティ ログ | Microsoft Learn
カテゴリ
| カテゴリ | 記録されるもの |
|---|---|
| 管理 | Resource Manager で行われたすべての作成・更新・削除・アクションの操作。 書き込み・削除・アクションは「開始」と「成功または失敗」の両方が記録される。 RBAC の変更も含む |
| サービス正常性 | Azure のサービス正常性のインシデント(アクションが必要、支援された復旧、インシデント、メンテナンス、情報、セキュリティの 6 種類)。 影響を受けたリソースがサブスクリプションにある場合だけ |
| リソース正常性 | リソースの正常性の変化(使用可能、使用不可、機能低下、不明) |
| アラート | Azure のアラートのアクティブ化 |
| 自動スケール | 自動スケール エンジンの操作 |
| 推奨事項 | Azure Advisor からの推奨 |
| セキュリティ | Microsoft Defender for Cloud が生成したアラート |
| ポリシー | Azure Policy が実行したすべての効果のアクション(監査、拒否など) |
公式ドキュメント:Azure アクティビティ ログのイベント スキーマ | Microsoft Learn
保持期間と反映の時間
| 項目 | 内容 |
|---|---|
| 保持期間 | 90 日で削除される |
| 長く残す | 診断設定で Log Analytics ワークスペースなどに送る。 Log Analytics では取り込みの料金はかからず、90 日を超えた保持の分だけ料金がかかる(最大 12 年)。 テーブル名は AzureActivity |
| 反映の時間 | 通常、イベントの発生から 3〜20 分で分析とアラートに使える |
| 範囲 | サブスクリプション、管理グループ、テナント(ディレクトリ アクティビティ) |
リソースを作った人の情報はアクティビティ ログにしか残らないので、保持期間を延ばす理由としてよく挙げられる、と公式に書かれている。
公式ドキュメント:Azure Monitor のアクティビティ ログ | Microsoft Learn
変更履歴とアラート
イベントによっては「変更履歴」で、操作の前後 30 分のリソースへの変更を見られる。
また、特定のイベント(リソースの作成や削除など)が起きたときに通知を受けたい場合は、アクティビティ ログ アラートを使う。
通知はアクション グループ(メール、SMS、音声、プッシュなど)で送る。
公式ドキュメント:
Azure Monitor のアクティビティ ログ | Microsoft Learn
適切な種類のアラート ルールを選択する | Microsoft Learn
アクション グループ | Microsoft Learn
構築手順
今回の構成と実施すること
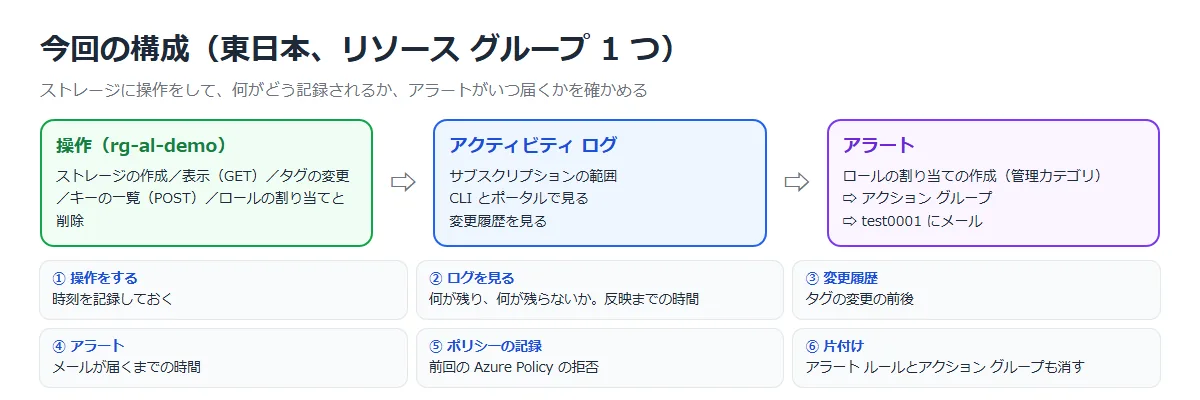
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | アラート ルールとアクション グループを作り、ストレージやロールの操作をする | — |
| ② | アクティビティ ログを CLI とポータルで見る | 何が残り何が残らないか、反映までの時間、失敗の記録 |
| ③ | 変更履歴を見る | タグの変更の前後 |
| ④ | アラートとメール | 通知が届くまでの時間と注意点 |
| ⑤ | ポリシーの記録 | 前回の記事の Azure Policy の拒否 |
| ⑥ | 片付け | — |
① アラートを作り、操作をする
先にアクション グループ(通知先)と、アクティビティ ログ アラート(ロールの割り当ての作成を検知)を作っておく。
az monitor action-group create -n ag-al-demo -g rg-al-demo --short-name alblog --action email test0001 <メール アドレス>az monitor activity-log alert create -n alert-roleassign -g rg-al-demo --scope /subscriptions/<サブスクリプション ID> --condition "category=Administrative and operationName=Microsoft.Authorization/roleAssignments/write" --action-group <アクション グループのリソース ID> --description "BLOG ロールの割り当ての作成を通知"そのあと、次の操作を続けて行った。
| 時刻(UTC) | 操作 |
|---|---|
| 12:51:58 | ストレージ アカウントの作成 |
| 12:52:22 | ストレージ アカウントの表示(az storage account show。 GET) |
| 12:52:23 | タグの変更(env=test) |
| 12:52:26 | キーの一覧(az storage account keys list。 POST) |
| 12:52:28 | ロールの割り当ての作成(rbac-test に閲覧者) |
| 12:52:32 | ロールの割り当ての削除 |
| 12:52:37 | 不正な名前(INVALID_NAME)でストレージ アカウントを作成 |
② アクティビティ ログを見る
az monitor activity-log list -g rg-al-demo --offset 2h -o json1 分おきに取得すると、操作から約 1〜2 分半でログに出てきた(公式の目安は 3〜20 分)。
| 操作 | 記録 | カテゴリ |
|---|---|---|
| ストレージの作成 | 記録された(Started → Accepted) | 管理 |
| ストレージの作成に伴う監査 | 記録された(audit・auditIfNotExists。 サブスクリプションに割り当て済みのポリシーによるもの) | ポリシー |
| ストレージの表示(GET) | 記録されなかった | — |
| タグの変更 | 記録された(Started → Succeeded) | 管理 |
| キーの一覧(POST) | 記録されなかった(直近 1 時間のサブスクリプション全体でも 0 件) | — |
| ロールの割り当ての作成・削除 | 記録された(それぞれ Started → Succeeded) | 管理 |
| 不正な名前での作成 | 記録された(Failed) | 管理 |
読み取りの GET は、公式のとおり記録されなかった。
キーの一覧は POST のアクションだが、今回は記録されなかった。
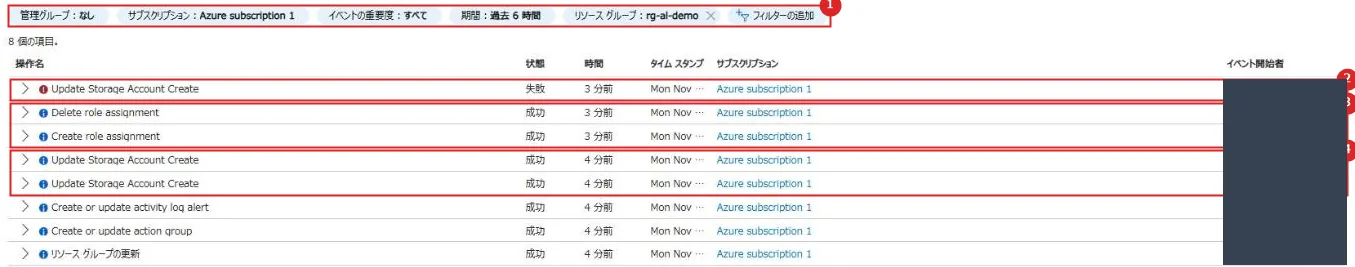
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | フィルター | 管理グループ、サブスクリプション、重要度、期間、リソース グループで絞り込める |
| 2 | 失敗した操作 | 不正な名前でのストレージの作成。状態は「失敗」 |
| 3 | ロールの割り当て | 作成と削除。ポータルでは「開始」と「成功」が 1 行にまとめて表示される |
| 4 | ストレージの作成とタグの変更 | どちらも Update Storage Account Create(storageAccounts/write)として記録される |
失敗した行を開くと、だれが実行し、どんなエラーだったかがわかる。
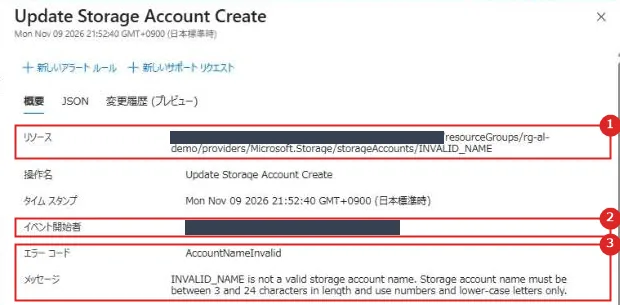
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース | 操作の対象。失敗した作成でも、指定したリソースの ID が残る |
| 2 | イベント開始者 | 操作したユーザー |
| 3 | エラー コードとメッセージ | AccountNameInvalid。 名前は 3〜24 文字の数字と小文字だけ、というエラーの内容 |
③ 変更履歴を見る
タグを変えた操作の詳細で「変更履歴」を開く。
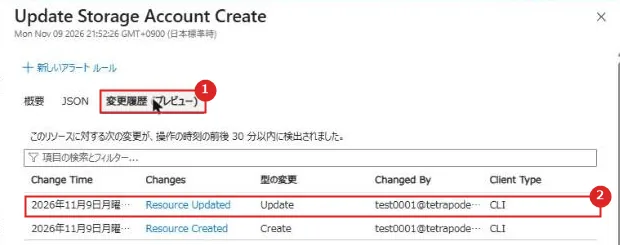
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 変更履歴(プレビュー) | 操作の前後 30 分以内にこのリソースで検出された変更 |
| 2 | Resource Updated | タグの変更。変更した人とクライアントの種類(CLI)も出る |
「Resource Updated」を開くと、変更前と変更後のプロパティが並べて表示される。

| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 変更前 | tags は空({}) |
| 2 | 変更後 | tags に env: test が追加された |
「だれが、いつ、何を変えたか」に加えて、「どう変わったか」まで追える。
④ アラートとメール
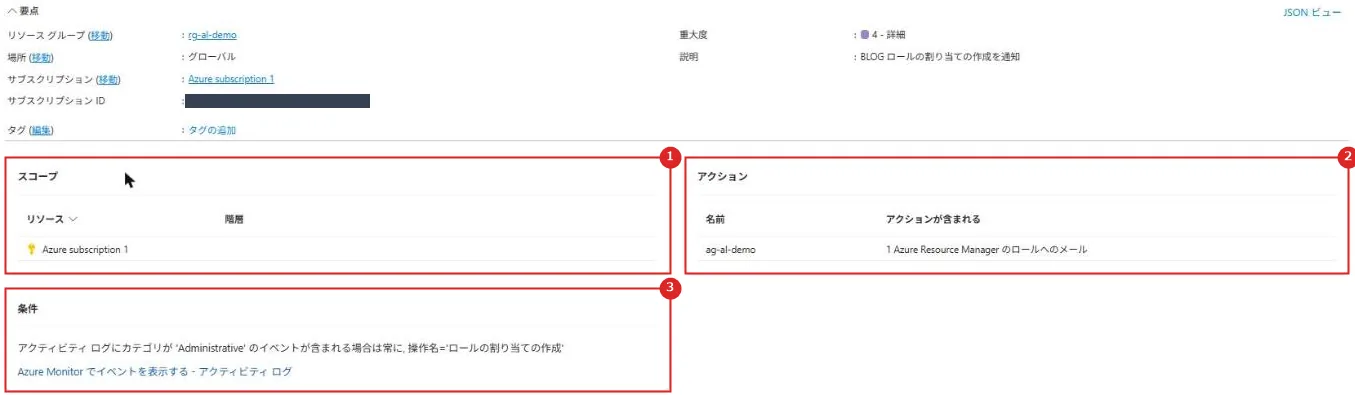
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | スコープ | サブスクリプション全体 |
| 2 | アクション | 通知に使うアクション グループ |
| 3 | 条件 | カテゴリが Administrative で、操作名がロールの割り当ての作成のイベント |
最初のロールの割り当て(12:52:30〜33)に対して、アラートは 12:57:57 に 2 件発生した。
ところが、メールは届かなかった。
受信トレイには、Microsoft Azure から「Action required: Verify your email…」というメールだけが届いていた。
公式によると、アクション グループのメールの受信者は、保存してから 30 分以内にワンタイム パスコード(OTP)で確認する必要があり、確認していない受信者はアラートを受け取れない。
一方、「Azure Resource Manager のロールへのメール」では OTP の確認は不要。
そこで、通知先をサブスクリプションの所有者ロールへのメールに変えた。
az monitor action-group update -n ag-al-demo -g rg-al-demo --add-action armrole owner-role 8e3af657-a8ff-443c-a75c-2fe8c4bcb635 usecommonalertschema --remove-action test0001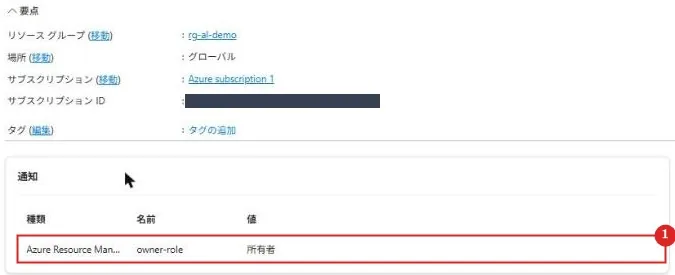
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 通知 | 種類は Azure Resource Manager のロール、値は所有者。 所有者ロールを持つユーザーにメールが送られる |
13:00:15 にもう一度ロールの割り当てを作ると、13:07:56 にアラートが 2 件発生し、13:09 にメールが 1 通届いた。
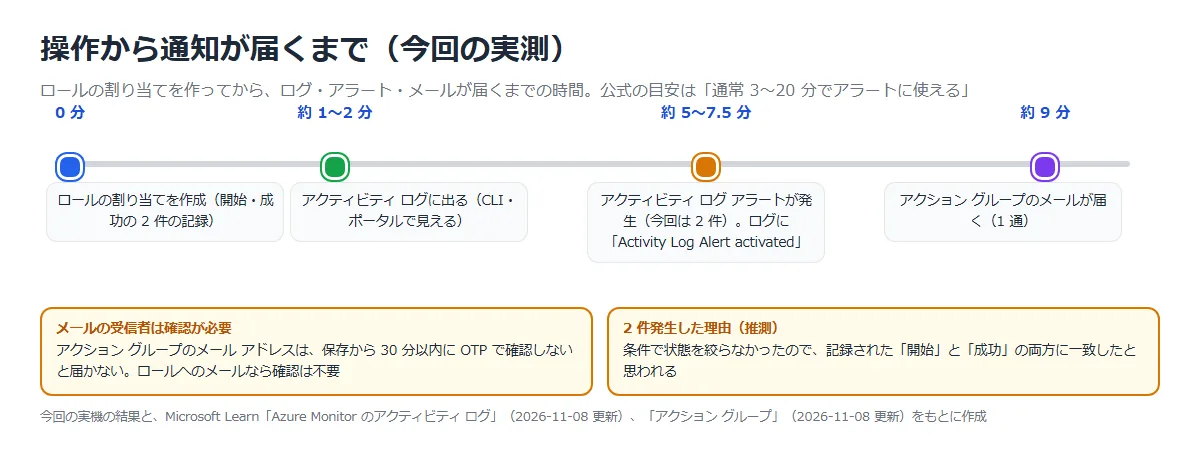
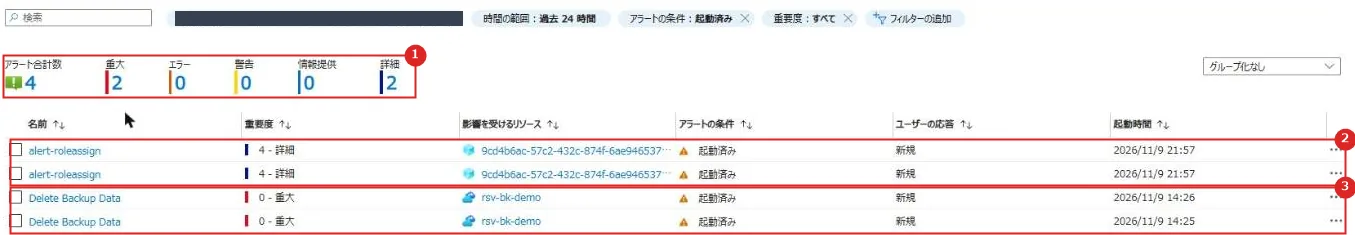
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | アラートの合計数 | 重大度ごとの件数 |
| 2 | alert-roleassign | ロールの割り当ての作成で発生したアラート。1 回の操作に 2 件 |
| 3 | Delete Backup Data | Azure Backup の記事でバックアップのデータを削除したときに発生していたアラート(重大度 0) |
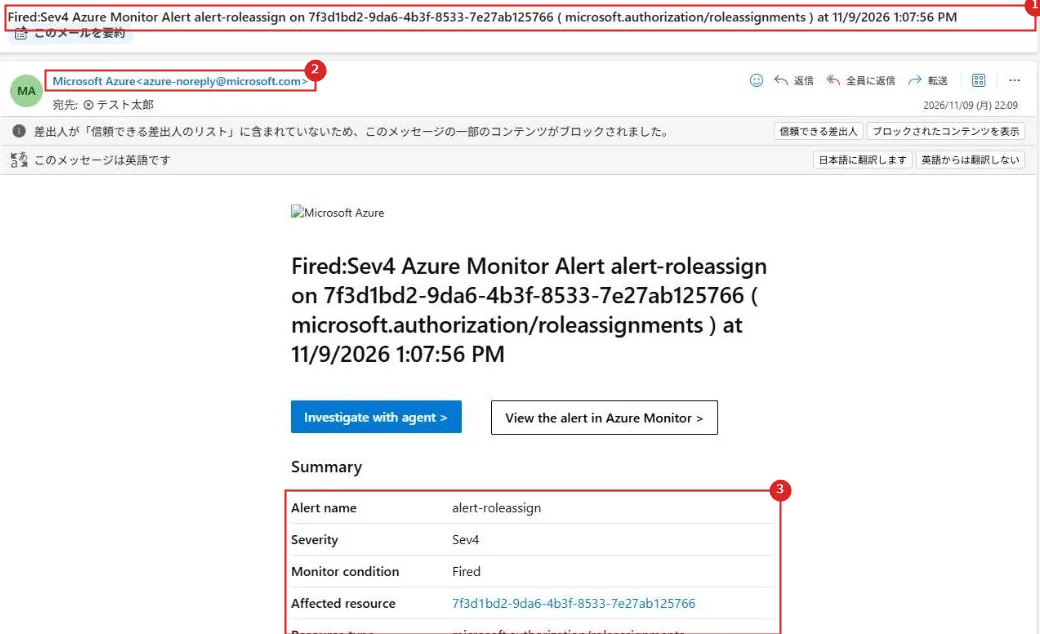
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 件名 | Fired:Sev4 Azure Monitor Alert alert-roleassign on …(重大度、ルール名、対象) |
| 2 | 差出人 | azure-noreply@microsoft.com |
| 3 | 概要 | アラート名、重大度、状態(Fired)、対象のリソース |
アラートが発生すると、アクティビティ ログにも「Activity Log Alert activated」(アラート カテゴリ)が記録されていた。
⑤ ポリシーの記録を見る
管理グループの記事で、Azure Policy の deny に止められた操作も、サブスクリプションのアクティビティ ログに残っていた。
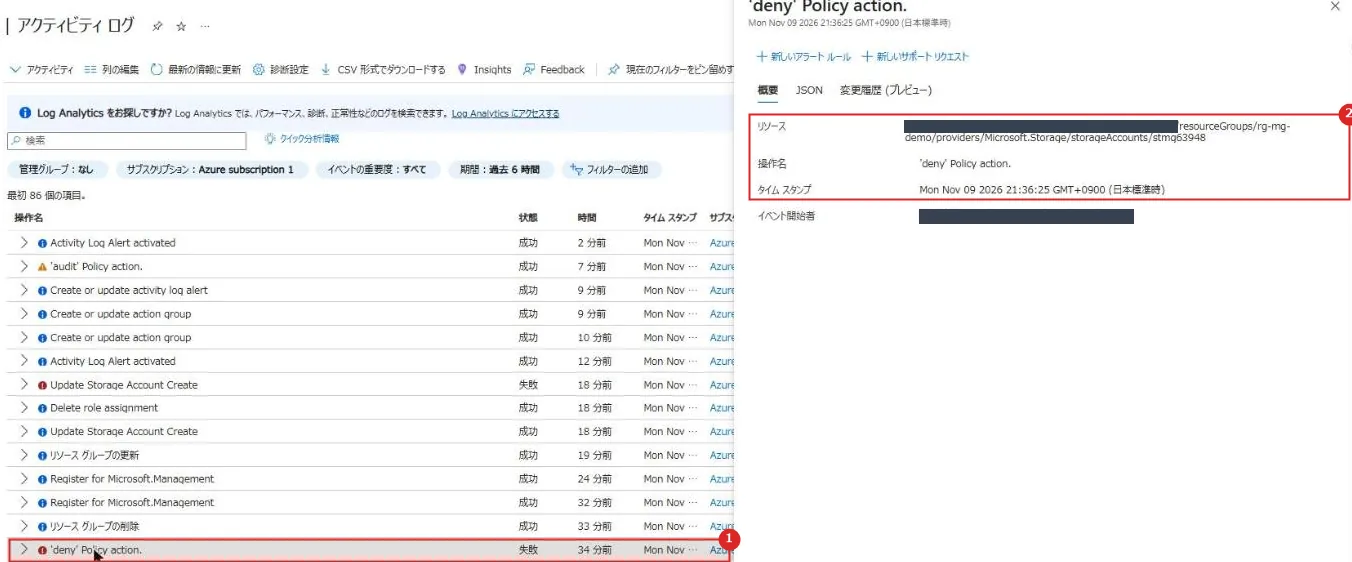
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ‘deny’ Policy action. | ポリシーに拒否された操作。状態は「失敗」 |
| 2 | 詳細 | 拒否されたリソース(米国東部に作ろうとしたストレージ)と時刻 |
ポリシーに止められた操作も、だれがいつ試したかを後から追える。
⑥ 片付け
az group delete -n rg-al-demo --yesアラート ルールとアクション グループも RG の中に作ったので、RG と一緒に消えた。
実機でつまずいた点
Action required: Verify your email
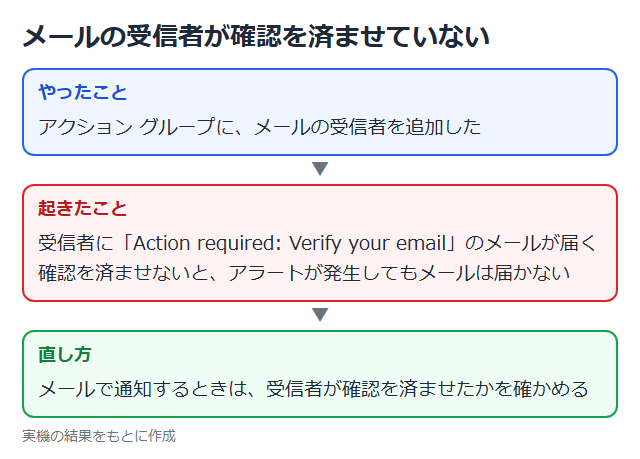
④ のとおり、アクション グループのメールの受信者は OTP の確認が必要で、確認しないとアラートが発生してもメールは届かない。
メールで通知するときは、受信者が確認を済ませたかを確かめる。
アラートが 2 件発生した
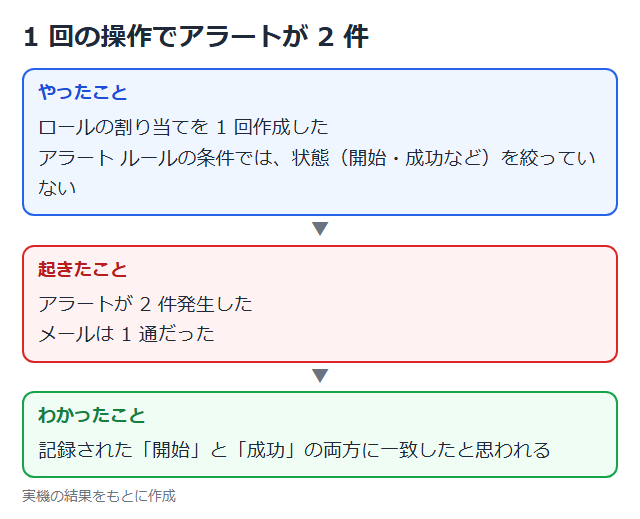
1 回のロールの割り当ての作成に対して、アラートが 2 件発生した。
条件で状態を絞らなかったので、記録された「開始」と「成功」の両方に一致したと思われる。
メールは 1 通だった。
発展
Log Analytics に送って長く残す
診断設定でアクティビティ ログを Log Analytics ワークスペースに送ると、KQL でほかのログと合わせて分析でき、90 日を超えて残せる(取り込みの料金はかからない)。
次回以降の「リソース ログと診断設定」「Log Analytics ワークスペース」の記事で扱う。
公式ドキュメント:Azure Monitor のアクティビティ ログ | Microsoft Learn
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| 保持 | 診断設定で Log Analytics などに送り、必要な期間残す | 既定は 90 日。作成者の情報はアクティビティ ログにしか残らない |
| 重要な操作の通知 | ロールの割り当て、リソースの削除、ポリシーの変更などにアクティビティ ログ アラートを設定する | 「だれがいつ」をすぐに知れる |
| 通知先 | メールの受信者は OTP の確認を済ませる。またはロールへのメールを使う | 確認していない受信者には届かない |
| 調査 | 失敗した操作、ポリシーの拒否、変更履歴も確かめる | 試みたが止められた操作や、変更の中身まで追える |
公式ドキュメント:
Azure Monitor のアクティビティ ログ | Microsoft Learn
アクション グループ | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| 読み取り | 通常は記録されない(GET は記録されなかった。 今回はキーの一覧も記録されなかった) |
| 保持期間 | 90 日で削除される |
| 反映の時間 | 公式の目安は 3〜20 分。 今回はログに約 1〜2 分半、アラートの発生に約 5〜7.5 分、メールに約 9 分 |
| メールの確認 | アクション グループのメールの受信者は、保存から 30 分以内に OTP の確認が必要 |
| リソース ログ | リソースの中の操作は記録されない。診断設定が必要 |
まとめ
・アクティビティ ログは、コントロール プレーンの操作を「だれが・いつ・何を・結果」で記録する。
読み取りは通常記録されない。
・失敗した操作やポリシーの拒否も残り、変更履歴で変更の前後も見られる。
・保持は 90 日。
長く残すには診断設定で送る(Log Analytics の取り込みは無料)。
・アクティビティ ログ アラートで重要な操作を通知できる。
メールの受信者は OTP の確認が必要。
次回:Azure リソース ログと診断設定とは
コメント