
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる21回目で、ガバナンス編の3回目。
今回は管理グループ。
階層の仕組み、ルート管理グループ、継承、移動に必要な権限を整理する。
実機では、初めて管理グループを作ってサブスクリプションを移し、管理グループに割り当てたポリシーとロールが下に継承されることと、反映にかかる時間を確かめた。
※2026年11月時点の情報です。
シリーズの該当回:ガバナンス編
前回:Azure Policy とは
管理グループとは
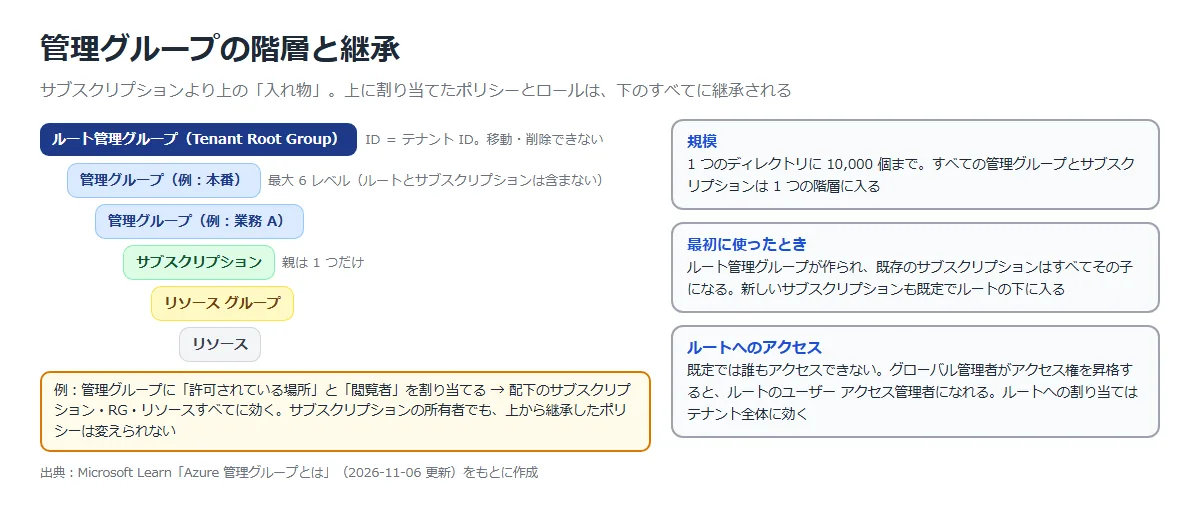
管理グループは、サブスクリプションより上の「入れ物」。
サブスクリプションを管理グループにまとめると、管理グループに割り当てたポリシーやロールが、配下のすべての管理グループ、サブスクリプション、リソースに継承される。
たとえば、VM を作れるリージョンを制限するポリシーを管理グループに割り当てると、配下のすべての VM に効く。
サブスクリプションやリソースの所有者でも、上から継承したそのポリシーは変えられない。
ロールも同じで、管理グループに 1 つ割り当てれば、配下のすべてのサブスクリプションに継承される。
公式ドキュメント:Azure 管理グループとは | Microsoft Learn
階層のルール
| 項目 | 内容 |
|---|---|
| 数 | 1 つのディレクトリで 10,000 個まで |
| 深さ | 最大 6 レベル(ルートとサブスクリプションのレベルは含まない) |
| 親 | 管理グループとサブスクリプションの親は 1 つだけ。子は多数持てる |
| 階層の数 | すべての管理グループとサブスクリプションは、ディレクトリの 1 つの階層に入る |
| 反映の時間 | 管理グループやサブスクリプションの移動は、表示されるまで最大 30 分かかることがある |
| 削除の条件 | 子の管理グループやサブスクリプションがないこと。 管理グループへの書き込み権限(所有者、共同作成者、管理グループ共同作成者)が要る |
公式ドキュメント:
Azure 管理グループとは | Microsoft Learn
管理グループで Azure サブスクリプションを大規模に管理する | Microsoft Learn
ルート管理グループ
ディレクトリには、1 つのルート管理グループがある。
既定の表示名は「Tenant Root Group」で、ID は Microsoft Entra のテナント ID と同じ。
ほかの管理グループと違い、移動も削除もできない。
管理グループを使い始めると、最初にルート管理グループが作られ、既存のサブスクリプションはすべてその子になる。
新しいサブスクリプションも、既定ではルートの下に入る。
既定では、ルート管理グループには誰もアクセスできない。
Microsoft Entra の全体管理者だけが、自分のアクセス権を昇格して、ルートのユーザー アクセス管理者になれる。
ルートに割り当てたアクセス権やポリシーは、ディレクトリのすべてのリソースに効くので、本当に必要なものだけにする。
公式ドキュメント:
Azure 管理グループとは | Microsoft Learn
Azure のすべてのサブスクリプションと管理グループを管理する目的でアクセス権限を昇格させる | Microsoft Learn
移動に必要な権限
| 対象 | 必要な権限 |
|---|---|
| 移動する子(サブスクリプションまたは管理グループ) | Microsoft.management/managementgroups/write、Microsoft.management/managementgroups/subscriptions/write(サブスクリプションのみ)、Microsoft.Authorization/roleAssignments/write と delete、Microsoft.Management/register/action |
| 移動先の親の管理グループ | Microsoft.management/managementgroups/write |
| 今の親の管理グループ | Microsoft.management/managementgroups/write |
ルート管理グループとの間の移動には、ルートでのロールの割り当ては要らない。
公式ドキュメント:Azure 管理グループとは | Microsoft Learn
既定の管理グループと階層の保護
新しいサブスクリプションは既定でルートの下に入るので、ルートに割り当てたポリシーやロールがすぐに効く。
「既定の管理グループ」を設定すると、新しいサブスクリプションを入れる管理グループを変えられる。
今回はテナント全体の設定なので、説明だけにする。
公式ドキュメント:リソース階層の保護 | Microsoft Learn
構築手順
今回の構成と実施すること
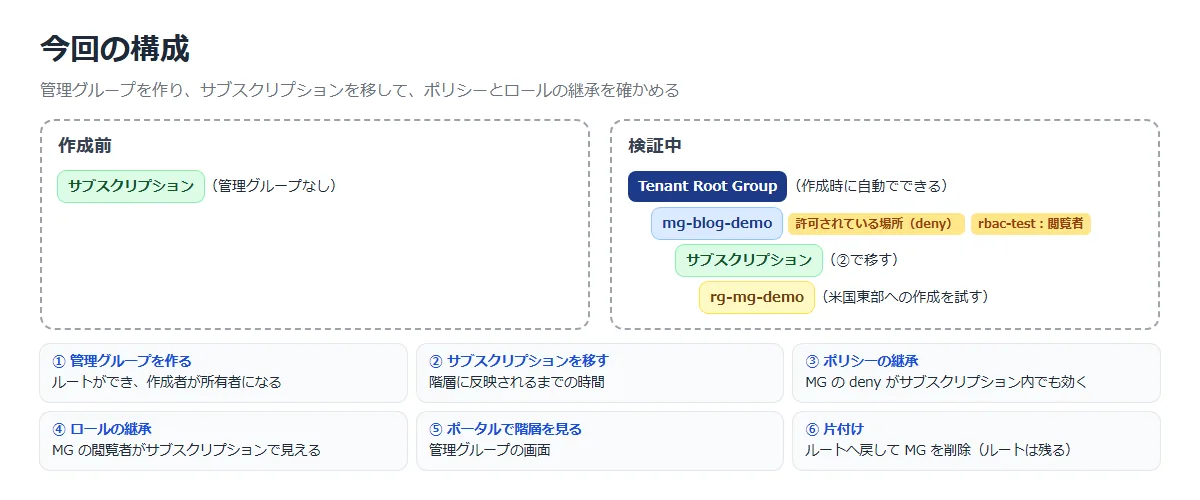
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | 管理グループ mg-blog-demo を作る | ルート管理グループができる。作成者に付く権限 |
| ② | サブスクリプションを mg-blog-demo に移す | 階層に反映されるまでの時間 |
| ③ | mg-blog-demo に「許可されている場所」(deny)を割り当てる | サブスクリプションの中の RG でも拒否される |
| ④ | mg-blog-demo で rbac-test に閲覧者を割り当てる | サブスクリプションの範囲で継承されて見える |
| ⑤ | ポータルで階層を見る | ルートと mg-blog-demo、サブスクリプション |
| ⑥ | 片付け | サブスクリプションをルートに戻し、mg-blog-demo を削除する |
ルート管理グループは一度できると消せない。
試すテナントで管理グループを初めて作るときは、その点を理解してから行う。
① 管理グループを作る
作る前は、管理グループの一覧を取ろうとしても権限のエラーになった。
az account management-group list(AuthorizationFailed) The client '<UPN>' with object id '<オブジェクト ID>' does not have authorization to perform action 'Microsoft.Management/managementGroups/read' over scope '/providers/Microsoft.Management' or the scope is invalid.
az account management-group create -n mg-blog-demo --display-name "BLOG 検証用"約 40 秒で作成でき、親は「Tenant Root Group」になった。
作成した自分には、mg-blog-demo の所有者が自動で割り当てられていた。
az role assignment list --scope /providers/Microsoft.Management/managementGroups/mg-blog-demo -o jsonaz rest --method post --url "https://management.azure.com/providers/Microsoft.Management/getEntities?api-version=2021-04-01"| エンティティ | 親 | 自分の権限 |
|---|---|---|
| Tenant Root Group | — | noaccess(アクセスなし) |
| mg-blog-demo | ルート | delete |
| サブスクリプション | ルート | delete |
管理グループを作った時点で、サブスクリプションはルートの直下に入っていた。
全体管理者でも、昇格しなければルートにはアクセスできない。
② サブスクリプションを移す
az account management-group subscription add -n mg-blog-demo -s <サブスクリプション ID>コマンドは数秒で返ったが、getEntities で親が mg-blog-demo に変わったのは約 13 分後だった。
公式の「最大 30 分」の範囲。
③ ポリシーの継承
Azure Policy の記事と同じ「Allowed locations」を、東日本だけ許可して管理グループに割り当てる。
az policy assignment create -n mg-allowed-loc --display-name "BLOG MG 許可されている場所(東日本)" --policy e56962a6-4747-49cd-b67b-bf8b01975c4c --scope /providers/Microsoft.Management/managementGroups/mg-blog-demo --params '{"listOfAllowedLocations":{"value":["japaneast"]}}'サブスクリプションの中に RG を作り、米国東部にストレージ アカウントを作ると拒否された。
エラーの割り当ての ID が、管理グループの範囲になっている。
(RequestDisallowedByPolicy) Resource '<アカウント名>' was disallowed by policy. Policy identifiers: '[{"policyAssignment":{"name":"BLOG MG 許可されている場所(東日本)","id":"/providers/Microsoft.Management/managementGroups/mg-blog-demo/providers/Microsoft.Authorization/policyAssignments/mg-allowed-loc"},"policyDefinition":{"name":"Allowed locations", ...}}]'.
④ ロールの継承
az role assignment create --assignee-object-id <rbac-test のオブジェクト ID> --assignee-principal-type User --role Reader --scope /providers/Microsoft.Management/managementGroups/mg-blog-demoaz role assignment list --assignee <rbac-test のオブジェクト ID> --scope /subscriptions/<サブスクリプション ID> --include-inherited -o json| ロール | 範囲(scope) |
|---|---|
| Reader(閲覧者) | /providers/Microsoft.Management/managementGroups/mg-blog-demo |
サブスクリプションの範囲で調べても、管理グループで割り当てた閲覧者が継承されて出てきた。
サブスクリプションが増えても、管理グループに 1 つ割り当てれば済む。
⑤ ポータルで階層を見る
ポータルでは「管理グループ」で階層を確認できる。
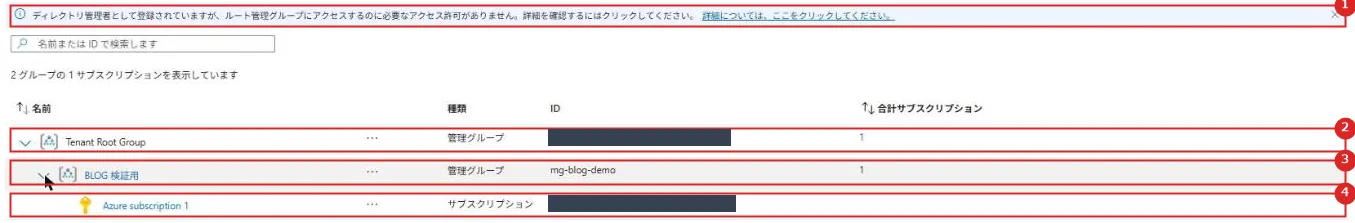
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ルート管理グループへのアクセスの案内 | ディレクトリ管理者として登録されているが、ルート管理グループにアクセスするのに必要なアクセス許可がない、という表示 |
| 2 | Tenant Root Group | ルート管理グループ。ID はテナント ID と同じ |
| 3 | BLOG 検証用 | 作った管理グループ(mg-blog-demo) |
| 4 | サブスクリプション | ② で移したサブスクリプション |
⑥ 片付け
az policy assignment delete -n mg-allowed-loc --scope /providers/Microsoft.Management/managementGroups/mg-blog-demoaz role assignment delete --assignee <rbac-test のオブジェクト ID> --role Reader --scope /providers/Microsoft.Management/managementGroups/mg-blog-demoaz account management-group subscription remove -n mg-blog-demo -s <サブスクリプション ID>az account management-group delete -n mg-blog-demoサブスクリプションを外すと、ルートの直下に戻る。
削除のコマンドは、階層の表示ではまだサブスクリプションが中にある状態で成功を返した。
約 8 分後に、mg-blog-demo が消え、サブスクリプションがルートの直下に戻ったことを getEntities で確かめた。
ルート管理グループは残る。
実機でつまずいた点
管理グループの割り当てが一覧に出ない
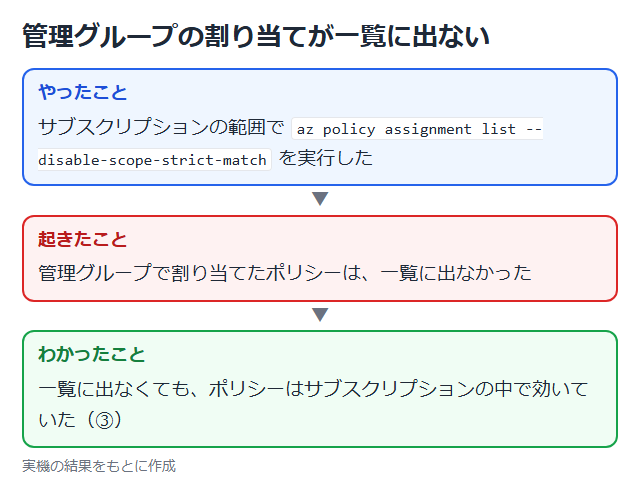
サブスクリプションの範囲で az policy assignment list –disable-scope-strict-match を実行しても、管理グループの割り当ては一覧に出なかった。
一方、③ のとおり、そのポリシーはサブスクリプションの中でちゃんと効いていた。
移動がすぐには反映されない
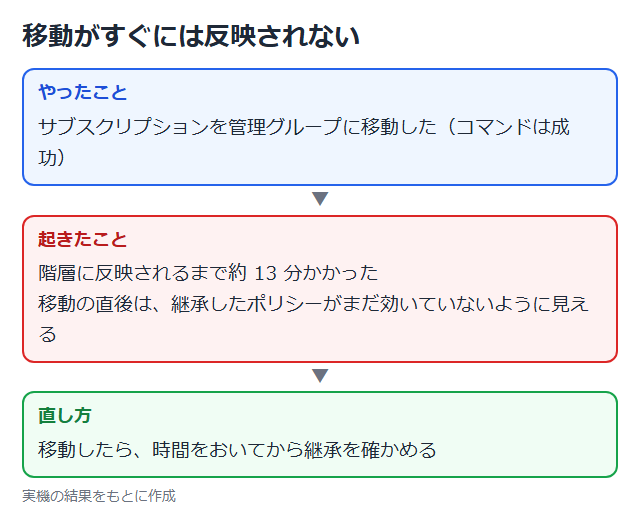
② のとおり、移動のコマンドが成功しても、階層に反映されるまで約 13 分かかった。
移動の直後に継承を確かめると、まだ効いていないように見えることがある。
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| 階層 | 用途や環境(本番・開発など)で管理グループを分け、深くしすぎない | 最大 6 レベル。共通の基準を上、個別の基準を下に置ける |
| ルート管理グループ | 割り当てはテナント全体に必須のものだけ | ディレクトリのすべてのリソースに効く |
| アクセス権の昇格 | 必要なときだけ使い、ルートで必要な変更をしたら削除する | テナント内のすべてのサブスクリプションと管理グループでアクセス権を割り当てられる。 公式も、変更後に削除するよう書いている |
| 新しいサブスクリプション | 既定の管理グループを設定する | 既定ではルートの下に入り、ルートの割り当てがすぐ効く |
| ロールとポリシー | サブスクリプションごとではなく管理グループに割り当てる | 割り当ての数を減らし、漏れを防げる |
公式ドキュメント:
Azure 管理グループとは | Microsoft Learn
リソース階層の保護 | Microsoft Learn
Azure のすべてのサブスクリプションと管理グループを管理する目的でアクセス権限を昇格させる | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| ルート管理グループ | 管理グループを初めて使うと作られ、移動も削除もできない |
| ルートへのアクセス | 既定では誰もアクセスできない。全体管理者が昇格して得る |
| 反映の時間 | 移動などは表示まで最大 30 分(今回は約 13 分) |
| 継承 | 上で割り当てたポリシーは、下の所有者も変えられない |
| 削除 | 子の管理グループやサブスクリプションがあると削除できない |
まとめ
・管理グループは、サブスクリプションの上にポリシーとロールをまとめて割り当てる入れ物。
・初めて使うとルート管理グループができ、移動も削除もできない。
既定では誰もルートにアクセスできない。
・管理グループに割り当てた deny と閲覧者は、配下のサブスクリプションで実際に効いた。
・移動の反映には時間がかかる(今回は約 13 分)。
次回:Azure アクティビティ ログとは
コメント