
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる20回目で、ガバナンス編の2回目。
今回は Azure Policy。
ポリシーの構成要素、効果の種類と評価の順序、評価のタイミング、適用モード、適用除外、修復を整理する。
実機では、組み込みのポリシーを 3 つリソース グループに割り当て、拒否・監査・自動修正・修復の動きと、かかった時間を確かめた。
※2026年11月時点の情報です。
シリーズの該当回:ガバナンス編
前回:Azure リソース ロックとは
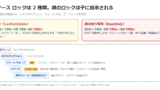
Azure Policy の構成要素
Azure Policy は、リソースのプロパティをルールと比べて、組織の基準に合っているか(準拠しているか)を評価する。
ルールは「ポリシー定義」に書き、複数の定義をまとめたものを「イニシアチブ」と呼ぶ。
定義やイニシアチブを、管理グループ、サブスクリプション、リソース グループ、リソースの「スコープ」に割り当てると評価が始まる。
| 要素 | 内容 |
|---|---|
| ポリシー定義 | 条件(if)と効果(then)を持つ。 Microsoft が用意した組み込みと、自分で作るカスタムがある |
| イニシアチブ | 複数のポリシー定義をまとめたもの。 Defender for Cloud の既定のイニシアチブもこの形 |
| 割り当て | スコープ、パラメーター、除外範囲、適用モード、非準拠メッセージ、修復用のマネージド ID などを持つ |
このサブスクリプションには、何もしなくても Defender for Cloud の既定のイニシアチブ「ASC Default」が割り当てられていた。
公式ドキュメント:
Azure Policy とは | Microsoft Learn
Azure Policy の割り当ての構造 | Microsoft Learn
Azure Policyイニシアチブ定義の構造 | Microsoft Learn
効果と評価の順序
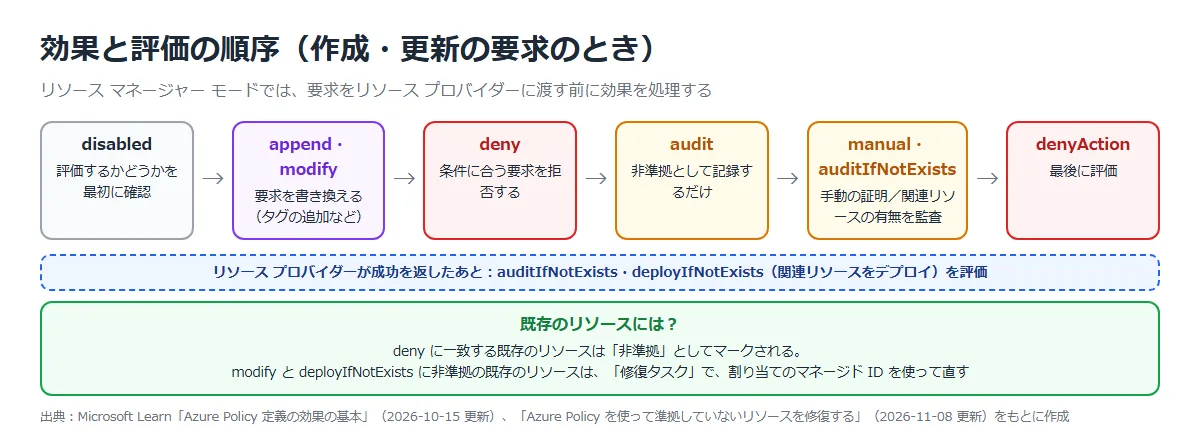
各ポリシー定義は効果を 1 つ持ち、規則に一致したときの動作が決まる。
同じ効果でも、新しいリソース、更新されたリソース、既存のリソースで動作が違う。
| 効果 | 動作 |
|---|---|
| disabled | 評価しない。最初に確認される |
| append | 作成・更新の要求にフィールドを追加する。 タグ以外のプロパティ向けで、タグには modify が推奨されている |
| modify | 作成・更新の要求を書き換える(タグの追加など)。 既存のリソースは修復タスクで直せる |
| deny | 一致する作成・更新の要求を 403 で拒否する。 既存のリソースは非準拠としてマークされる |
| audit | 非準拠として記録するだけ |
| auditIfNotExists | 関連するリソース(子リソースや拡張リソース)がなければ非準拠とする |
| deployIfNotExists | 関連するリソースがなければ、テンプレートをデプロイする。 既存のリソースは修復タスクで直す |
| denyAction | 特定のアクションの要求を 403 で拒否する。 サポートされるアクションは現在 DELETE だけで、重要なリソースの誤削除を防ぐ |
| manual | 構成証明を作って、準拠状態を手動で示す |
リソース マネージャー モードでは、要求をリソース プロバイダーに渡す前に、disabled → append・modify → deny → audit → manual → auditIfNotExists → denyAction の順に処理する。
deny を audit より先に評価することで、二重の記録を避けている。
auditIfNotExists と deployIfNotExists は、リソース プロバイダーが成功を返したあとに評価される。
公式ドキュメント:
Azure Policy 定義の効果の基本 | Microsoft Learn
Azure Policy 定義の deny 効果 | Microsoft Learn
Azure Policy 定義の modify 効果 | Microsoft Learn
評価のタイミング
| きっかけ | タイミング |
|---|---|
| 割り当てを作成・更新した | スコープに適用されるまで約 5 分。その後、評価サイクルが始まる |
| リソースを作成・更新した | 個々のリソースの効果と準拠状況が、約 15 分後にポータルや SDK で見られる |
| 定期的な評価 | 24 時間に 1 回、自動で再評価される |
| オンデマンド スキャン | CLI などで開始する。非同期で、時間がかかる |
公式ドキュメント:Azure リソースのコンプライアンス データを取得する | Microsoft Learn
適用モードと適用除外
| 項目 | 内容 |
|---|---|
| 適用モード Default | 作成・更新時に効果を適用する(既定) |
| 適用モード DoNotEnforce | 作成・更新時に効果を適用しない。影響を確かめてから適用したいときに使う |
| 適用除外 Waiver(放棄) | 非準拠のままでよいと判断した対象を、評価から外す |
| 適用除外 Mitigated(軽減済み) | ポリシーの目的が別の方法で満たされているので外す |
| 除外の期限(expiresOn) | 期限を過ぎると除外されなくなる。ただし除外の設定自体は削除されない |
公式ドキュメント:
Azure Policy の割り当ての構造 | Microsoft Learn
Azure Policy 適用除外の構造 | Microsoft Learn
修復
modify と deployIfNotExists に非準拠の既存のリソースは、「修復タスク」で準拠させる。
修復では、割り当てに関連付けたマネージド ID(システム割り当てかユーザー割り当て)を使う。
その ID には、リソースを修復するのに必要な最小の Azure ロールを割り当てる。
ポータルで割り当てると、必要なロールは Azure Policy が自動でマネージド ID に付与する。
公式ドキュメント:Azure Policy を使って準拠していないリソースを修復する | Microsoft Learn
構築手順
今回の構成と実施すること
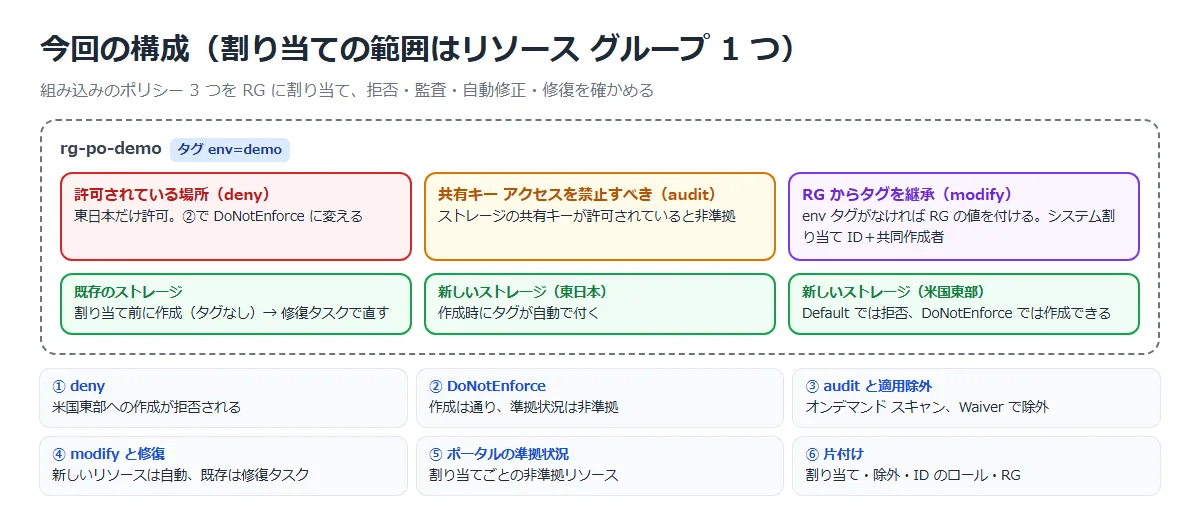
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | 「許可されている場所」(deny)を割り当てる | 米国東部への作成が拒否される |
| ② | ①の適用モードを DoNotEnforce にする | 作成は通り、準拠状況は非準拠になる |
| ③ | 「共有キー アクセスを禁止すべき」(audit)を割り当て、オンデマンド スキャン → 1 つを適用除外 | 非準拠が出る。除外したものの状態 |
| ④ | 「RG からタグを継承」(modify)を割り当て、修復タスクを実行 | 新しいリソースは自動、既存は修復で直る |
| ⑤ | ポータルの準拠状況を見る | 割り当てごとの準拠率 |
| ⑥ | 片付け | マネージド ID のロールの割り当ても消す |
割り当ての範囲は、すべて検証用のリソース グループ(rg-po-demo、タグ env=demo)だけにした。
修復の確認用に、割り当ての前にストレージ アカウントを 1 つ作っておいた(タグなし)。
az group create -n rg-po-demo -l japaneast --tags env=demoaz storage account create -n <既存用のアカウント名> -g rg-po-demo -l japaneast --sku Standard_LRS --kind StorageV2 --min-tls-version TLS1_2 --allow-blob-public-access false① deny:許可されている場所
組み込みの「Allowed locations」(既定の効果は Deny)を、東日本だけ許可して割り当てる。
az policy assignment create -n po-allowed-loc --display-name "BLOG 許可されている場所(東日本)" --policy e56962a6-4747-49cd-b67b-bf8b01975c4c --scope <RG のリソース ID> --params '{"listOfAllowedLocations":{"value":["japaneast"]}}'割り当てから数分後に、米国東部にストレージ アカウントを作ると拒否された。
az storage account create -n <アカウント名> -g rg-po-demo -l eastus --sku Standard_LRS --kind StorageV2(RequestDisallowedByPolicy) Resource '<アカウント名>' was disallowed by policy. Policy identifiers: '[{"policyAssignment":{"name":"BLOG 許可されている場所(東日本)","id":".../policyAssignments/po-allowed-loc"},"policyDefinition":{"name":"Allowed locations","id":"/providers/Microsoft.Authorization/policyDefinitions/e56962a6-...","version":"1.1.0"}}]'.
エラーに、拒否した割り当てと定義の名前が出るので、どのポリシーで止まったかがわかる。
② DoNotEnforce:適用しないで様子を見る
az policy assignment update -n po-allowed-loc --scope <RG のリソース ID> --enforcement-mode DoNotEnforce変更から約 5 分後に、同じように米国東部に作ると、今度は作成できた。
準拠状況の評価は続くので、⑤ の画面ではこのストレージが「非準拠」として出る。
deny を本番に入れる前に、DoNotEnforce で影響を確かめられる。
③ audit:共有キー アクセスを禁止すべき
az policy assignment create -n po-sharedkey-audit --display-name "BLOG 共有キー アクセスを禁止すべき(Audit)" --policy 8c6a50c6-9ffd-4ae7-986f-5fa6111f9a54 --scope <RG のリソース ID>組み込みの「Storage accounts should prevent shared key access」(既定の効果は Audit)。
audit なので作成は止めず、共有キーが許可されているストレージを非準拠として記録する。
az policy state trigger-scan -g rg-po-demoaz policy state list -g rg-po-demo -o jsonオンデマンド スキャンは約 12〜13 分かかった。
| 割り当て | 既存のストレージ | 東日本の新しいストレージ | 米国東部のストレージ(②) |
|---|---|---|---|
| 許可されている場所 | 準拠 | 準拠 | 非準拠 |
| 共有キー アクセスを禁止すべき | 非準拠 | 非準拠 | 非準拠 |
ストレージの共有キーを禁止する方法は、ストレージの記事で扱った。
一時的に非準拠を認めるストレージを、期限つきの適用除外(Waiver)にした。
az policy exemption create -n ex-sharedkey-st3 --display-name "BLOG 一時的な除外" --scope <ストレージのリソース ID> --policy-assignment <割り当てのリソース ID> --exemption-category Waiver --expires-on <期限(UTC)> --description "移行中のため一時的に除外"適用除外のあとにもう一度スキャンすると、ポータルの割り当ての詳細では、除外したストレージの状態が「適用除外」(理由:Waiver)になった。
全体の準拠率は 0% から 33%(3 のうち 1)に変わった。
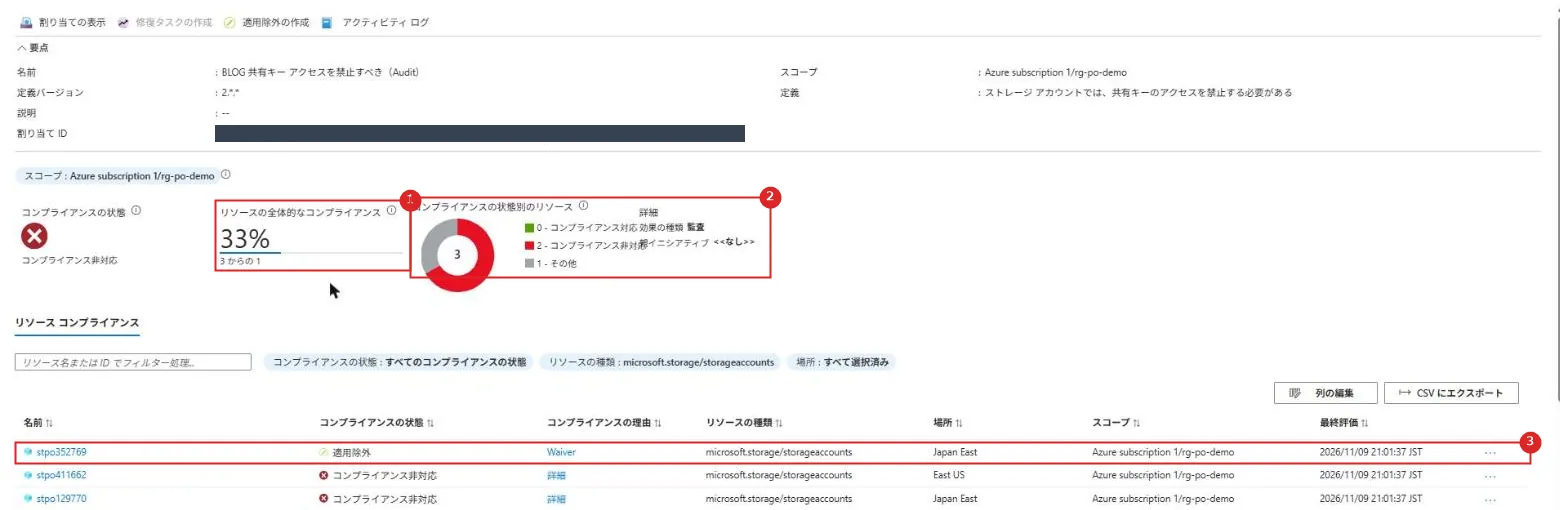
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソースの全体的なコンプライアンス | 33%(3 のうち 1)。適用除外にしたリソースが非準拠から外れた |
| 2 | コンプライアンスの状態別のリソース | 準拠 0、非準拠 2、その他 1(適用除外) |
| 3 | 適用除外のリソース | 状態は「適用除外」、理由は Waiver |
ただし、CLI の az policy state list では、同じストレージが NonCompliant のまま表示された。
④ modify:RG からタグを継承して修復
組み込みの「Inherit a tag from the resource group if missing」を、タグ名 env で割り当てる。
modify の割り当てにはマネージド ID が要る。
定義に必要なロールとして共同作成者が書かれているので、システム割り当て ID に RG の範囲で付けた。
az policy assignment create -n po-inherit-tag --display-name "BLOG RG から env タグを継承" --policy ea3f2387-9b95-492a-a190-fcdc54f7b070 --scope <RG のリソース ID> --params '{"tagName":{"value":"env"}}' --mi-system-assigned --location japaneast --role Contributor --identity-scope <RG のリソース ID>割り当てのあとに東日本で作ったストレージには、作成の時点で env=demo のタグが付いていた(作成の要求を modify が書き換えた)。
一方、割り当ての前に作ったストレージにはタグが付かないので、修復タスクで直す。
az policy remediation create -n rem-inherit-tag -g rg-po-demo --policy-assignment po-inherit-tag --resource-discovery-mode ReEvaluateComplianceaz policy remediation deployment list -n rem-inherit-tag -g rg-po-demo -o json準拠状況の評価を待たずに再評価してから修復するモード(ReEvaluateCompliance)で、約 13 分半で成功した(1 件中 1 件)。
既存のストレージにも env=demo のタグが付いた。
なお、修復が終わる前に始めたオンデマンド スキャンの結果では、このストレージはまだ非準拠のままだった。
その後、ポータルの準拠状況では 100% 準拠になっていた。
⑤ ポータルで準拠状況を見る
ポータルでは「リソース グループ」⇒「ポリシー」で、そのスコープの準拠状況を見られる。
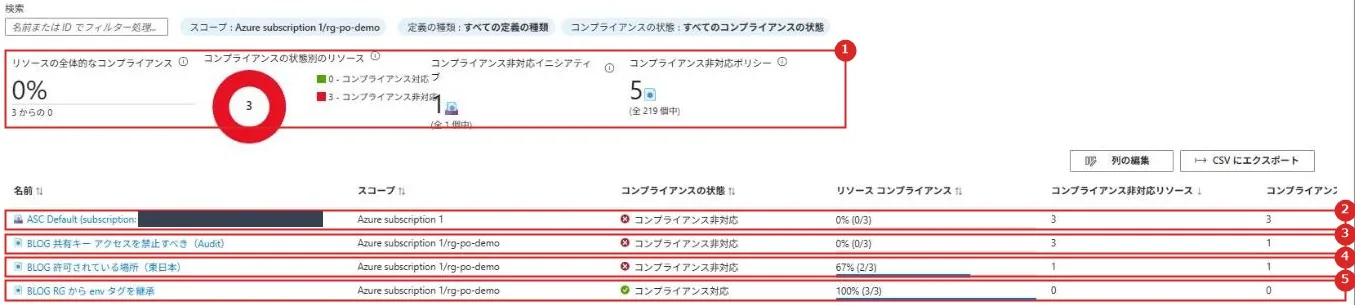
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 全体の準拠状況 | 3 つのストレージすべてが、どれかの割り当てに非準拠なので、全体は 0% |
| 2 | ASC Default | Defender for Cloud の既定のイニシアチブ。 サブスクリプションに割り当てられている |
| 3 | 共有キー アクセスを禁止すべき(Audit) | 3 つとも非準拠(0/3) |
| 4 | 許可されている場所(東日本) | DoNotEnforce で作った米国東部のストレージだけが非準拠(2/3) |
| 5 | RG から env タグを継承 | 修復後は 3 つとも準拠(3/3) |
⑥ 片付け
az policy exemption delete -n ex-sharedkey-st3 --scope <ストレージのリソース ID>az policy assignment delete -n po-allowed-loc --scope <RG のリソース ID>az policy assignment delete -n po-sharedkey-audit --scope <RG のリソース ID>az policy assignment delete -n po-inherit-tag --scope <RG のリソース ID>az group delete -n rg-po-demo --yes割り当てを消すと、modify の割り当てのシステム割り当て ID は消えた。
ただし、その ID に付けた共同作成者のロールの割り当ては、主体が空(不明)のまま残っていた。
今回は RG ごと削除したので消えたが、RG を残すときはロールの割り当ても手で消す。
RG を消したあと、割り当て、適用除外、ロールの割り当てが残っていないことを確かめた。
実機でつまずいた点
スキャンの結果と修復のタイミング
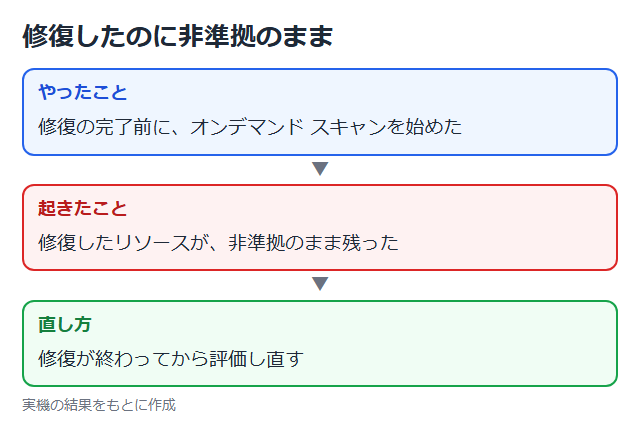
④ のとおり、修復の完了前に始めたオンデマンド スキャンでは、修復したリソースが非準拠のまま残った。
修復のあとに準拠状況を確かめるときは、修復が終わってから評価し直す。
適用除外の状態が CLI とポータルで違う
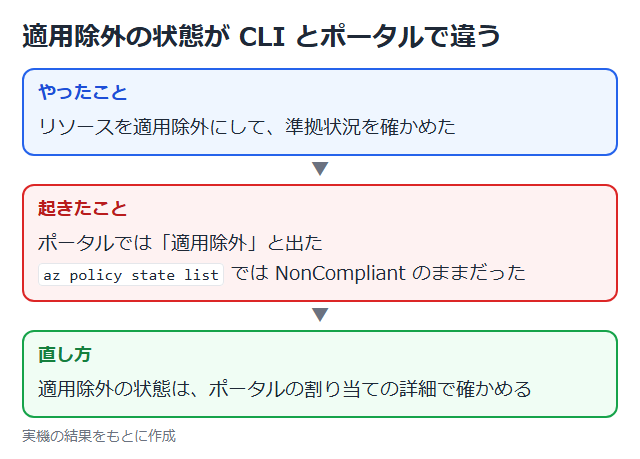
③ のとおり、ポータルでは「適用除外」と出るのに、az policy state list では NonCompliant のままだった。
適用除外の状態は、ポータルの割り当ての詳細で確かめるのが確実だった。
発展
管理グループへの割り当てとイニシアチブ
組織全体の基準は、管理グループにイニシアチブを割り当てると、配下のサブスクリプションにまとめて効かせられる。
管理グループは次回の記事で扱う。
公式ドキュメント:Azure Policyイニシアチブ定義の構造 | Microsoft Learn
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| 新しい deny | まず DoNotEnforce(または audit)で割り当て、影響を確かめてから Default にする | いきなり拒否すると、既存の運用やデプロイが止まる |
| タグなどの標準化 | modify で作成時に付け、既存は修復タスクで直す | 新しいリソースは自動、既存は一括で直せる |
| 例外 | 適用除外を使い、カテゴリと期限を付ける | 例外の理由と期限が残る |
| 割り当ての範囲 | 共通の基準は上位(管理グループやサブスクリプション)、個別の基準は RG | 継承で漏れなく効かせられる |
| 準拠状況の確認 | 作成直後の結果は約 15 分、全体は 24 時間ごと。 急ぐときはオンデマンド スキャン | 評価はすぐには反映されない |
公式ドキュメント:
Azure Policy とは | Microsoft Learn
Azure リソースのコンプライアンス データを取得する | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| 反映の時間 | 割り当ての適用まで約 5 分。 今回はオンデマンド スキャンに約 12〜13 分、修復に約 13 分半かかった |
| 既存のリソース | deny や audit は既存のリソースを変えない(非準拠として記録するだけ) |
| 修復の権限 | modify・deployIfNotExists の割り当てにはマネージド ID と必要なロールが要る |
| 適用除外の期限 | 期限を過ぎても除外の設定は削除されない |
| 既定のイニシアチブ | Defender for Cloud の既定のイニシアチブが、サブスクリプションに割り当てられている |
| 修復用の ID のロール | 割り当てを消しても、ID に付けたロールの割り当ては主体が不明のまま残った。 手で消す |
まとめ
・Azure Policy は、定義(イニシアチブ)をスコープに割り当てて、リソースが基準に合っているかを評価する。
・deny は作成・更新を拒否し、audit は記録だけ、modify は要求を書き換える。
・DoNotEnforce にすると、効果を適用せずに準拠状況だけを確かめられる。
・既存のリソースは、modify や deployIfNotExists の修復タスクで直せる。
・評価や修復には数分から十数分かかる。
次回:Azure 管理グループとは
コメント