
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 8 回目。
今回は、オンプレミスの Active Directory ドメインを Azure の仮想ネットワークに広げ、Azure の中にドメイン コントローラーを置くアーキテクチャを扱う。
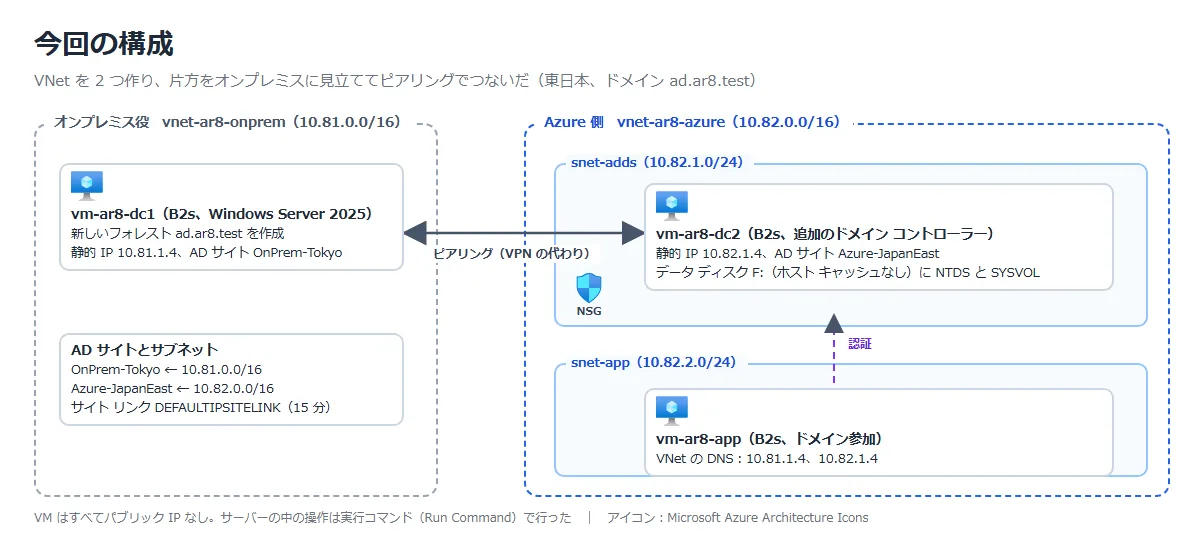
実機では、VNet を 2 つ作って片方をオンプレミスに見立て、Azure 側の VM を追加のドメイン コントローラーにした。
※2026年11月時点の情報です。
前回:Azure File Sync とは|ハイブリッドのファイル共有と階層化を実機で検証
Azure で AD のドメイン サービスを使う 2 つの方法
Azure の VM やアプリで、Kerberos や NTLM の認証、ドメイン参加、グループ ポリシー、LDAP を使いたいときの選択肢は大きく 2 つ。
VM をドメイン コントローラーにして自分で管理する(セルフマネージドの AD DS)か、Microsoft が管理するドメイン(Microsoft Entra Domain Services)を使うか。
| 項目 | VM の AD DS(セルフマネージド) | Microsoft Entra Domain Services |
|---|---|---|
| 管理 | DC の構成、修正プログラム、監視、バックアップは自分で行う | Microsoft が管理する(DC 2 台がレプリカ セットとして作られる) |
| オンプレミスとの関係 | オンプレミスのドメインをそのまま Azure に広げられる(同じドメインの DC) | 独立したドメイン。 オンプレミスとはフォレストの信頼でつなぐ(Enterprise SKU が必要) |
| ID の出どころ | AD DS そのもの | Entra ID から一方向で同期される |
| ドメイン管理者・エンタープライズ管理者 | 使える | 使えない |
| スキーマの拡張 | できる | できない |
| 向いている場面 | オンプレミスのドメインを Azure でも使う。スキーマ拡張や独自の信頼が要る | LDAP や Kerberos が要るレガシ アプリを、DC を持たずに Azure へ移す |
公式ドキュメント:
セルフマネージド Active Directory Domain Services、Microsoft Entra ID、およびマネージド Microsoft Entra Domain Services を比較する | Microsoft Learn
Microsoft Entra Domain Services とは | Microsoft Learn
Azure の仮想ネットワークに AD DS をデプロイする
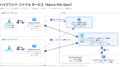
オンプレミスの Active Directory ドメインを Azure に広げ、Azure の VM をそのドメインのドメイン コントローラー(DC)にするアーキテクチャ。
アプリの一部がオンプレミス、一部が Azure にあるとき、Azure のアプリの認証をオンプレミスまで取りに行かずに済み、待ち時間を減らせる。
レプリケーションは双方向で、どちらで変更しても両方にそろう。
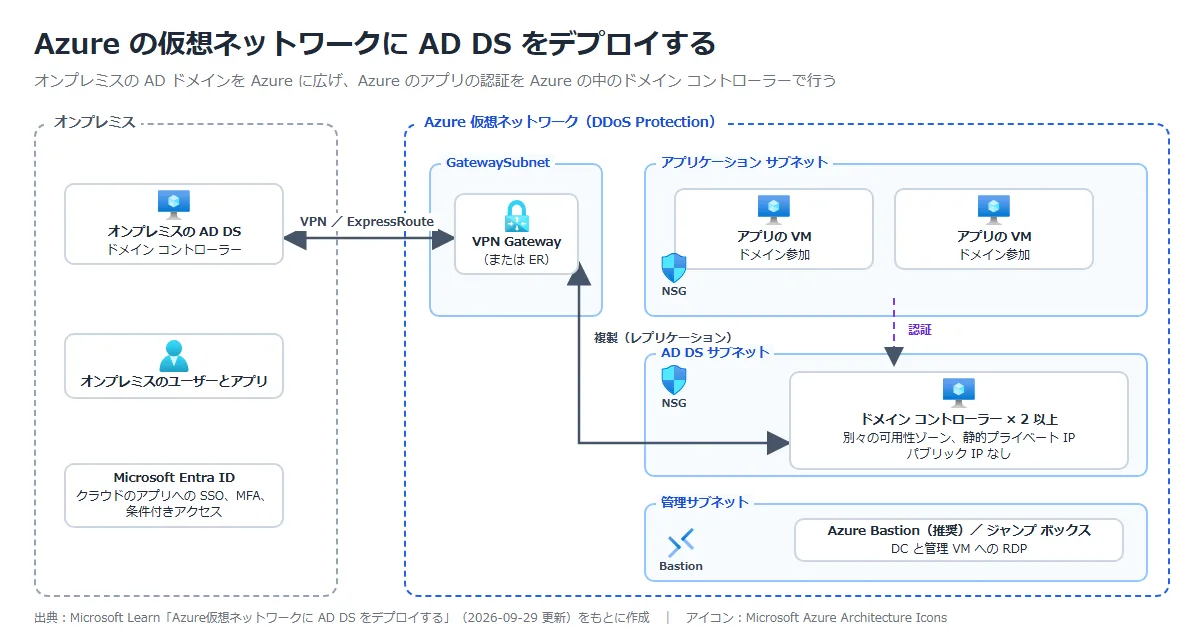
構成要素がどういうものかは、次のとおり。
まず、ドメインとネットワーク。
| 構成要素 | どういうもの | このアーキテクチャでの役割 |
|---|---|---|
| AD DS(ドメイン コントローラー) | ユーザーとコンピューターの認証と承認を行う、Windows Server のディレクトリ サービス | Azure の VM で動かし、Azure のアプリの認証を受け持つ。 オンプレミスの DC と複製し合う |
| AD DS サブネットと NSG | DC だけを置く専用のサブネット。 NSG は通信を許可・拒否する規則の集まり。 詳しくはAzure NSG とは。 | DC をほかのサブネットと分け、認証、承認、同期に要るポートだけを開ける |
| VPN Gateway / ExpressRoute | オンプレミスと Azure をつなぐゲートウェイと専用線。 詳しくはオンプレミスと Azure の接続(VPN・ExpressRoute)とは。 | DC どうしの同期の通信が通る |
| Virtual Network | Azure のプライベート ネットワーク | ドメインのレプリケーションと認証の土台。VNet の中の通信は無料 |
ID と管理、保護の構成要素は、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Microsoft Entra ID | クラウドの ID サービス(SSO、MFA、条件付きアクセス) | クラウドのアプリやサービスへのアクセスを守る |
| Azure Bastion | ブラウザーから VM に RDP や SSH でつなぐマネージド サービス。 詳しくはAzure Bastion とは。 | DC と管理 VM への管理用の接続。 パブリック IP を持つジャンプ ボックスの代わりに勧められている |
| Azure DDoS Protection | DDoS 攻撃の緩和を強めるサービス。 詳しくはAzure DDoS Protection とは。 | 境界の VNet で有効にする |
公式ドキュメント:Azure仮想ネットワークに AD DS をデプロイする | Microsoft Learn
推奨事項
| 分類 | 推奨 |
|---|---|
| VM とディスク | 認証の量に合わせて VM のサイズを決める。 AD のデータベース(NTDS.dit)、ログ、SYSVOL は OS とは別のデータ ディスクに置き、そのディスクのホスト キャッシュは「なし」にする。 OS ディスクは永続的なマネージド ディスクにする(エフェメラル OS ディスクは使わない) |
| 台数と配置 | DC は 2 台以上にし、別々の可用性ゾーンに置く(ゾーンがないリージョンでは可用性セット) |
| IP アドレス | DC の NIC には、DHCP ではなく静的なプライベート IP を割り当てる。 パブリック IP は付けない |
| DNS | DC が DNS も兼ねるなら、VNet のカスタム DNS サーバーに DC を設定する。 最初はオンプレミスの DC を指すようにすることもある。 DC 自身のループバックは、2 番目以降の DNS にだけ入れる |
| AD サイト | Azure のサブネットを含むサイトを作り、オンプレミスのサイトとのサイト リンクを設定する |
| 操作マスターと GC | 操作マスターの配置を計画し、Azure の DC のうち 2 台以上をグローバル カタログ(GC)にする |
| 管理と監視 | 管理の接続には Azure Bastion を使う。 DC と AD DS を監視する |
公式ドキュメント:Azure仮想ネットワークに AD DS をデプロイする | Microsoft Learn
構成のポイント(5 本の柱)
| 柱 | ポイント |
|---|---|
| 信頼性 | DC を 2 つ以上の可用性ゾーンに置く。 必要ならスタンバイの操作マスターを用意する |
| セキュリティ | DC は攻撃の的になりやすい。 専用のサブネットと NSG でインターネットから切り離し、必要なポート以外を閉じる。 ディスクは既定で暗号化されるが、要件によりホストでの暗号化やゲストの BitLocker も使う |
| コスト最適化 | VNet は無料で、VNet の中の通信も無料。 VPN Gateway は動いている時間と送信のデータ量で課金される |
| オペレーショナル エクセレンス | ネットワークとセキュリティは IaC で作る。 AD DS は定期的にバックアップする。 DC の VHD をコピーしてバックアップにしない(データベースに一貫性がない) |
| パフォーマンス効率 | AD DS はもともとスケールするように作られている。 DC の前にロード バランサーは要らない。 負荷を監視して VM のサイズを上下する |
公式ドキュメント:Azure仮想ネットワークに AD DS をデプロイする | Microsoft Learn
ポータルから DC を停止しない
ポータルで DC の VM を停止すると、VM の割り当てが解除される。
この状態から起動すると、VM-GenerationID と invocationID のリセット、RID プールの破棄、SYSVOL の非権限化が起きる。
すべての DC が Azure にあって同時に割り当て解除されると、起動したときに権限のある SYSVOL のレプリカが見つからず、手作業での修復が要る。
DC を止めるときは、ゲスト OS の中でシャットダウンや再起動を行う。
公式ドキュメント:Azure仮想ネットワークに AD DS をデプロイする | Microsoft Learn
実機で確かめたこと
今回の構成と実施すること
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | VNet を 2 つ作ってピアリングし、オンプレミス役の DC1 で新しいフォレストを作る | — |
| ② | AD のサイトとサブネットを作る | — |
| ③ | Azure 側の DC2 を推奨どおりに準備する(静的 IP、VNet の DNS、キャッシュなしのデータ ディスク) | ポータルの設定画面 |
| ④ | DC2 を追加のドメイン コントローラーに昇格する | NTDS と SYSVOL の場所、レプリケーション |
| ⑤ | AD DS サブネットに NSG を付ける | AD のポートは通り、それ以外は止まるか |
| ⑥ | Azure のアプリ VM をドメインに参加させる | Azure の中の DC(DC2)で認証されるか |
東日本リージョンで、VNet を 2 つ作り、片方をオンプレミスに見立てた。
本来は VPN か ExpressRoute でつなぐところを、VNet ピアリングで代わりにした。
VM は 3 台とも Windows Server 2025(B2s)で、パブリック IP は付けていない。
サーバーの中の操作は、VM の実行コマンド(Run Command)で行った。
ドメインの管理者とディレクトリ サービス復元モードのパスワードは、保護されたパラメーターで渡した。
① オンプレミス役の DC1 で新しいフォレストを作る
DC1 の VM は、作るときに静的なプライベート IP(10.81.1.4)を指定した。
AD DS の役割を入れて、新しいフォレスト ad.ar8.test を作った。
Install-WindowsFeature AD-Domain-Services -IncludeManagementTools
Install-ADDSForest -DomainName ad.ar8.test -DomainNetbiosName AR8 -SafeModeAdministratorPassword $sec -InstallDns -Force
② AD のサイトとサブネット
既定のサイトをオンプレミス用の名前に変え、Azure 用のサイトを足して、それぞれに VNet のアドレス範囲をサブネットとして割り当てた。
サイト間のレプリケーションの間隔は、サイト リンクで 15 分にした。
Get-ADReplicationSite 'Default-First-Site-Name' | Rename-ADObject -NewName 'OnPrem-Tokyo'
New-ADReplicationSite -Name 'Azure-JapanEast'
New-ADReplicationSubnet -Name '10.81.0.0/16' -Site 'OnPrem-Tokyo'
New-ADReplicationSubnet -Name '10.82.0.0/16' -Site 'Azure-JapanEast'
Set-ADReplicationSiteLink -Identity 'DEFAULTIPSITELINK' -SitesIncluded @{Add='Azure-JapanEast'} -ReplicationFrequencyInMinutes 15
③ DC2 の準備(静的 IP、DNS、データ ディスク)
静的 IP:「ネットワーク インターフェイス」⇒「IP 構成」⇒ IP 構成を選ぶ。
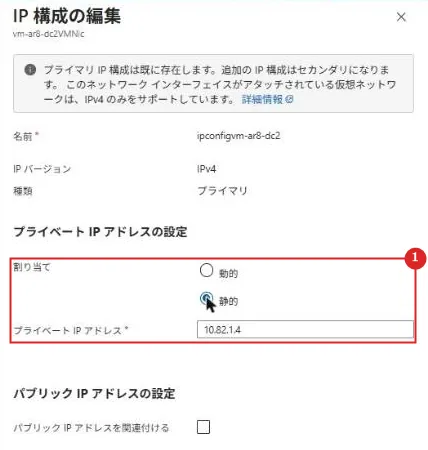
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 割り当て | 「静的」を選ぶと、今の IP(10.82.1.4)がそのまま固定される |
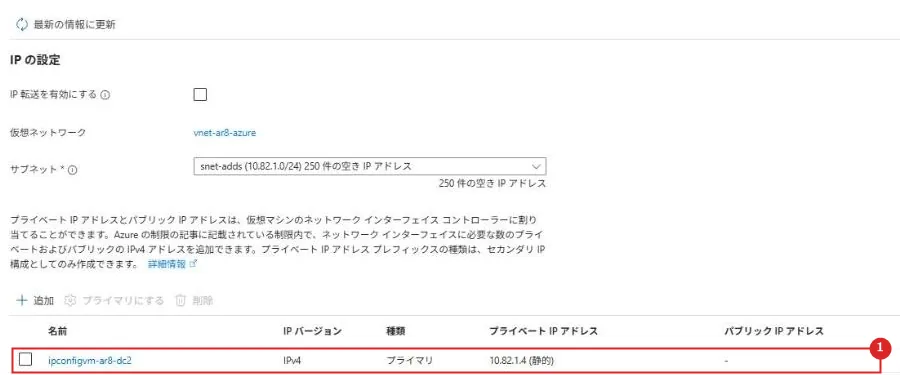
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | プライベート IP アドレス | 「10.82.1.4(静的)」になった |
VNet の DNS:「仮想ネットワーク」⇒「設定」⇒「DNS」⇒ DNS サーバーの「変更」。
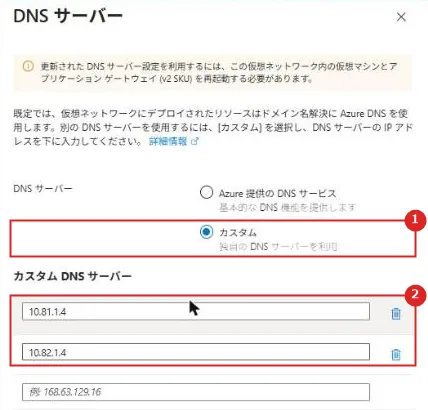
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | DNS サーバー | 既定は「Azure 提供の DNS サービス」。「カスタム」を選ぶ |
| 2 | カスタム DNS サーバー | 1 番目にオンプレミス役の DC1(10.81.1.4)、2 番目に DC2(10.82.1.4)。 DC2 はまだ DC ではないので、まず DC1 で名前を解決させる。 変更は VM の再起動で反映される(画面の上に案内が出る) |
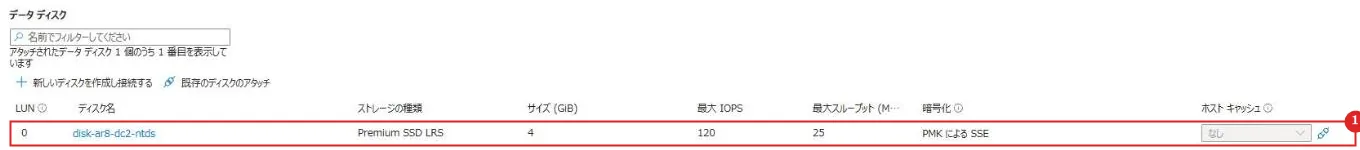
データ ディスク:「仮想マシン」⇒「ディスク」⇒「新しいディスクを作成し接続する」。
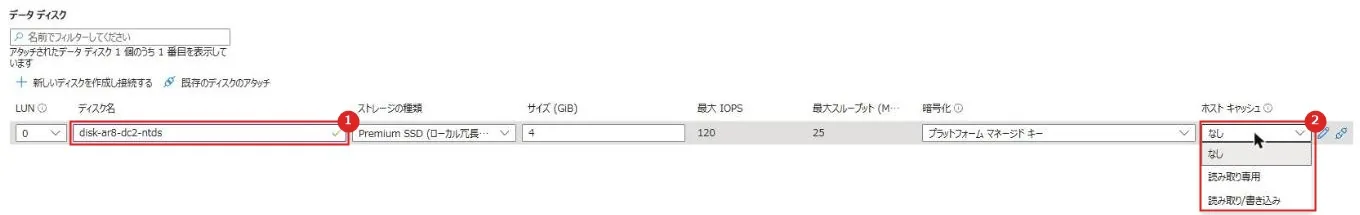
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ディスク名 | disk-ar8-dc2-ntds(4 GiB) |
| 2 | ホスト キャッシュ | 「なし」「読み取り専用」「読み取り/書き込み」から「なし」を選ぶ。 AD DS のデータベース エンジンは書き込みの順番を自分で管理するため |
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | disk-ar8-dc2-ntds | ホスト キャッシュ「なし」で接続された |
④ DC2 を追加のドメイン コントローラーにする
データ ディスクを F: にして、NTDS と SYSVOL の置き場所を F: にしたうえで昇格した。
サイトは Azure-JapanEast を指定した。
Install-ADDSDomainController -DomainName ad.ar8.test -SiteName 'Azure-JapanEast' -InstallDns -Credential $cred -SafeModeAdministratorPassword $sec -DatabasePath 'F:\NTDS' -LogPath 'F:\NTDS' -SysvolPath 'F:\SYSVOL' -Force再起動のあと、DC1 から見ると 2 台とも DC で、DC2 は Azure-JapanEast サイトのグローバル カタログになっていた。
DC2 の NTDS.dit は F:\NTDS、SYSVOL は F:\SYSVOL にできた。
Get-ADDomainController -Filter * | % { $_.HostName + '  site=' + $_.Site + '  GC=' + $_.IsGlobalCatalog }
vm-ar8-dc1.ad.ar8.test  site=OnPrem-Tokyo  GC=True
vm-ar8-dc2.ad.ar8.test  site=Azure-JapanEast  GC=True
DC2 の受信レプリケーションは、DC1 から 5 つのパーティション(ドメイン、構成、スキーマ、2 つの DNS ゾーン)とも成功していた。
repadmin /showrepl vm-ar8-dc2
Azure-JapanEast\vm-ar8-dc2
DC=ad,DC=ar8,DC=test
    OnPrem-Tokyo\vm-ar8-dc1 via RPC
        Last attempt @ 2026-11-12 22:24:34 was successful.
CN=Configuration,DC=ad,DC=ar8,DC=test
    OnPrem-Tokyo\vm-ar8-dc1 via RPC
        Last attempt @ 2026-11-12 22:22:35 was successful.
(スキーマ、DomainDnsZones、ForestDnsZones も successful)
DC1 でユーザーを 1 人作り、DC2 に届くまでの時間を測った。
約 10 分(603 秒)で DC2 から見えるようになった。
DC1 と DC2 は別のサイトなので、サイト リンクの間隔(今回は 15 分)で複製される。
Azure 側の DC に変更が届くまで、この間隔ぶん待つことがある。
New-ADUser -Name 'repl-test-01' -SamAccountName 'repl-test-01' -Enabled $false   # DC1 で作成(22:24:50 UTC)
Get-ADUser 'repl-test-01' -Server 'vm-ar8-dc2.ad.ar8.test'                  # 603 秒後に DC2 で見つかった
⑤ AD DS サブネットに NSG を付ける
NSG の規則は、「Active Directory ドメインと信頼のファイアウォールを構成する方法」のポート一覧をもとに作った。
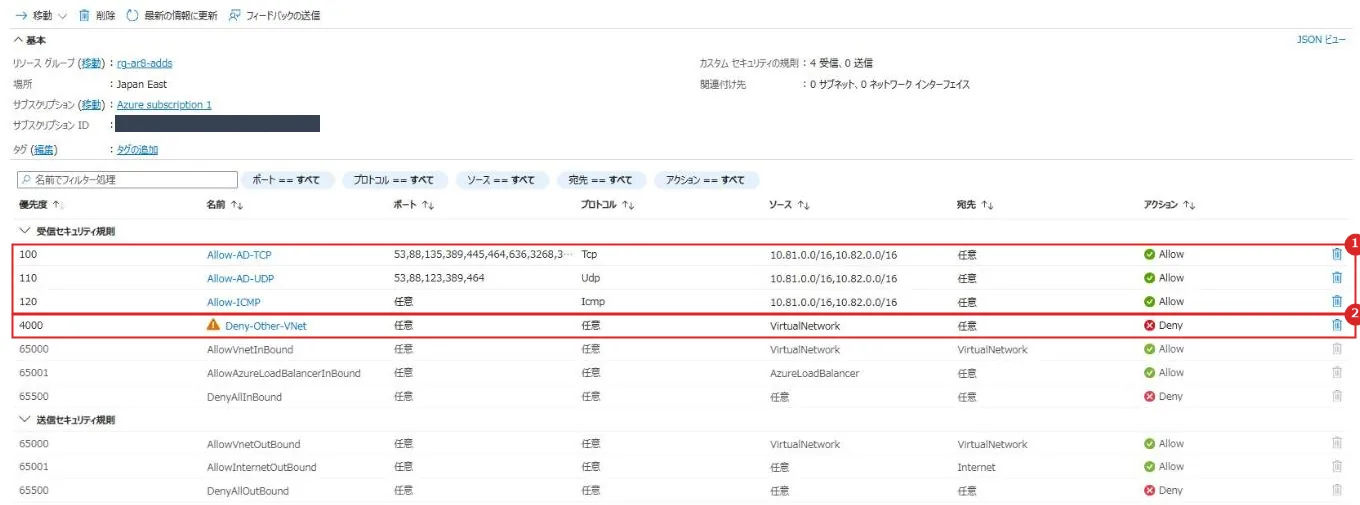
2 つの VNet のアドレス範囲から AD のポートだけを許可し、それ以外の VNet からの通信を拒否した。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Allow-AD-TCP / UDP / ICMP | TCP は 53、88、135、389、445、464、636、3268、3269、9389、49152-65535(RPC の動的ポート)。 UDP は 53、88、123、389、464。 ICMP も許可する(LDAP クライアントが応答の確認に ping を使う) |
| 2 | Deny-Other-VNet | ほかの VNet からの通信を拒否する。 既定の AllowVnetInBound(65000)より前に評価される |
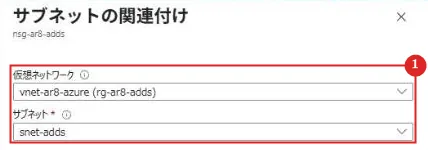
「ネットワーク セキュリティ グループ」⇒「設定」⇒「サブネット」⇒「関連付け」で、vnet-ar8-azure の snet-adds に付けた。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 仮想ネットワークとサブネット | vnet-ar8-azure と snet-adds |
公式ドキュメント:Active Directory ドメインと信頼のファイアウォールを構成する方法 | Microsoft Learn
⑥ Azure のアプリ VM で確かめる
アプリ用のサブネットの VM をドメインに参加させ、再起動後に確かめた。
VM は Azure-JapanEast サイトにいると判定され、DC ロケーターは同じサイトの DC2 を選んだ(CLOSE_SITE)。
セキュア チャネルも DC2 と張られていた。
nltest /dsgetsite
Azure-JapanEast

nltest /dsgetdc:ad.ar8.test
           DC: \vm-ar8-dc2.ad.ar8.test
      Address: \10.82.1.4
 Dc Site Name: Azure-JapanEast
Our Site Name: Azure-JapanEast
        Flags: GC DS LDAP KDC TIMESERV WRITABLE DNS_DC DNS_DOMAIN DNS_FOREST CLOSE_SITE ...

nltest /sc_query:ad.ar8.test
Trusted DC Name \vm-ar8-dc2.ad.ar8.test
Trusted DC Connection Status Status = 0 0x0 NERR_Success
VNet の DNS は 1 番目が DC1 のままでも、認証に使う DC はサイトで決まった。
NSG の効き目は、アプリ VM から Test-NetConnection で確かめた。
| 宛先 | ポート | 結果 |
|---|---|---|
| DC2(NSG あり) | 389(LDAP)、88(Kerberos) | 通った |
| DC2(NSG あり) | 3389(RDP) | 止まった |
| DC1(NSG なし) | 389、3389 | どちらも通った |
注意点
| 項目 | 内容 |
|---|---|
| DC の停止 | ポータルから停止(割り当て解除)しない。ゲスト OS の中でシャットダウンする |
| バックアップ | AD DS のバックアップを定期的に取る。 VHD のコピーはバックアップにならない |
| ポート | RPC の動的ポート(49152-65535)を含め、AD に要るポートを NSG やファイアウォールで開ける。 LDAPS(636、3269)を使わないなら閉じられる |
| DNS の順番 | DC 自身のループバックを 1 番目の DNS にすると、起動が遅れることがある。 1 番目はほかの DC にする |
| 静的 IP | 静的 IP は Azure の NIC で設定する。 昇格のときに「静的 IP アドレスが割り当てられていない」という警告が出るが、OS の中ではなく Azure の NIC で固定するのが推奨のやり方 |
| Entra Domain Services との違い | DC の管理を減らしたいなら Entra Domain Services も検討する。 ただしドメイン管理者の権限やスキーマ拡張は使えない |
公式ドキュメント:
Azure仮想ネットワークに AD DS をデプロイする | Microsoft Learn
セルフマネージド Active Directory Domain Services、Microsoft Entra ID、およびマネージド Microsoft Entra Domain Services を比較する | Microsoft Learn
まとめ
・Azure で AD のドメイン サービスを使う方法は、VM の DC でオンプレミスのドメインを広げるか、Microsoft Entra Domain Services を使うかの 2 つ。
・VM の DC は、専用のサブネットと NSG、静的なプライベート IP、キャッシュなしのデータ ディスク、VNet のカスタム DNS、AD のサイトで組む。
・実機では、Azure 側の DC2 をオンプレミス役のドメインに追加し、レプリケーションが通ること、Azure のアプリ VM が同じサイトの DC2 で認証されること、NSG で AD のポート以外が止まることを確かめた。
次回:Azure App Service のゾーン冗長ベースラインとは|VNet 統合とプライベート エンドポイントを実機で検証(アーキテクチャ解説シリーズ 9)
コメント