
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 4 回目。
今回は、オンプレミスのネットワークと Azure の VNet をつなぐ構成を扱う。
アーキテクチャ センターでは、サイト間 VPN、ExpressRoute、ExpressRoute を VPN でバックアップする構成が並んでいる。
実機では、オンプレミスを VNet と Linux の VPN ソフト(strongSwan)で模擬し、Azure の VPN ゲートウェイとサイト間 VPN でつないだ。
※2026年11月時点の情報です。
前回:Azure DNS Private Resolver とは
オンプレミスと Azure をつなぐ方法
アーキテクチャ センターは、オンプレミスと Azure をつなぐ主な方法として次の 3 つを比べている。
| 方法 | つなぎ方 | 向いている場面 |
|---|---|---|
| Azure VPN Gateway(サイト間 VPN) | インターネット越しに、オンプレミスの VPN デバイスと Azure の VPN ゲートウェイの間を IPsec/IKE トンネルでつなぐ | オンプレミスと Azure の間の通信が少ない。 遅延が長くなってもよい。 すぐに始めたい |
| Azure ExpressRoute | 接続プロバイダーの回線(または ExpressRoute Direct)で、Microsoft のネットワークと専用・プライベートにつなぐ | 高い帯域と予測できる性能が要る、大規模でミッション クリティカルなワークロード |
| Microsoft 以外の SD-WAN / IPsec | ベンダーのアプライアンスを、ハブ VNet の NVA として動かすか、Virtual WAN のハブにつなぐ | 今のネットワークの仕組みを Azure までそのまま広げたい |
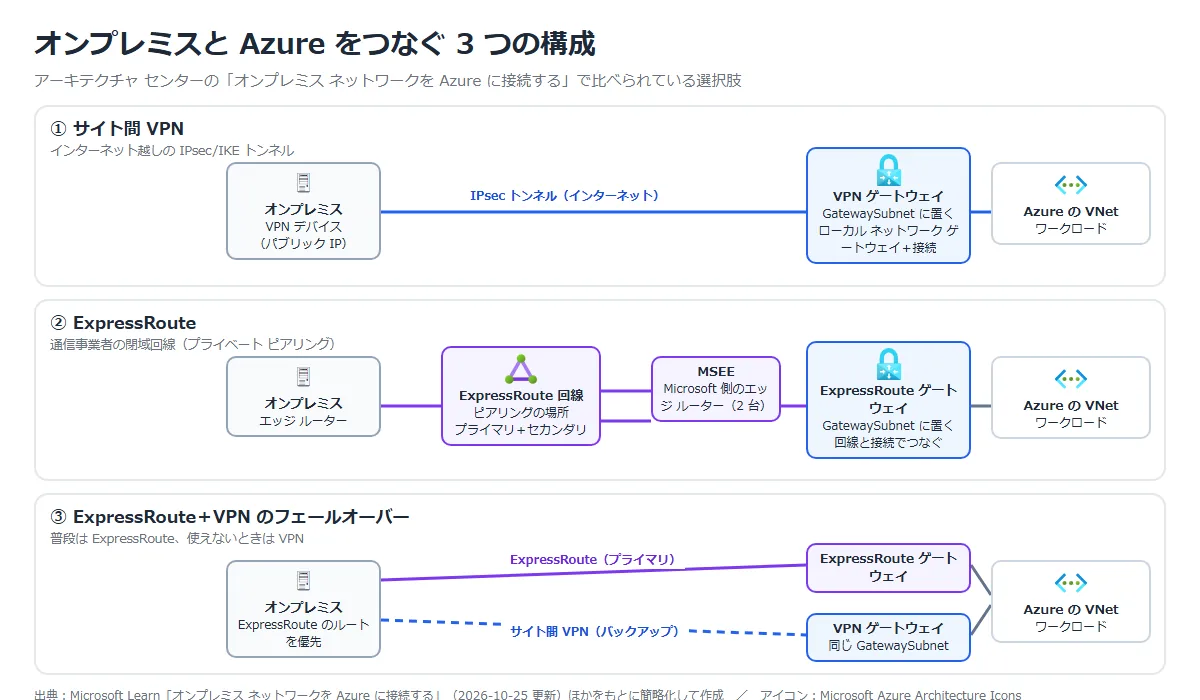
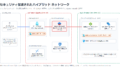
このシリーズでは、VPN、ExpressRoute、ExpressRoute を VPN でバックアップする構成の 3 つを、図のように整理する。
公式ドキュメント:オンプレミス ネットワークを Azure に接続する | Microsoft Learn
サイト間 VPN の構成
Azure 側は、次の 4 つのリソースでできている。
オンプレミス側には、Azure の VPN ゲートウェイに対応した VPN デバイスが要る。
| 部品 | 役割 |
|---|---|
| GatewaySubnet | ゲートウェイ専用のサブネット。 名前は GatewaySubnet で固定。 /27 以上がおすすめ。 ほかのリソースは置かない |
| VPN ゲートウェイ | IPsec/IKE トンネルの Azure 側の終点。 Standard SKU の静的なパブリック IP を使う(アクティブ/スタンバイは 1 つ、アクティブ/アクティブは 2 つ) |
| ローカル ネットワーク ゲートウェイ | オンプレミスのサイトを表すリソース。 VPN デバイスのパブリック IP(または FQDN)と、その背後のアドレス範囲を書く |
| 接続 | VPN ゲートウェイとローカル ネットワーク ゲートウェイを結ぶ。 接続の種類(サイト間)、共有キー、BGP や NAT 規則などを決める |
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの |
|---|---|
| 仮想ネットワーク ゲートウェイ | VNet とほかのネットワークをつなぐ Azure のゲートウェイの総称。 種類(VPN か ExpressRoute)を選んで作る。 VPN の種類のものを VPN ゲートウェイと呼ぶ |
| パブリック IP アドレス | インターネットから届く Azure の IP アドレス。 VPN ゲートウェイでは、オンプレミスの VPN デバイスがトンネルを張る相手になる |
| BGP | ネットワークどうしがルートを自動で交換するプロトコル。 VPN ゲートウェイでは任意の機能で、使わない場合は静的なルート(ローカル ネットワーク ゲートウェイのアドレス範囲)になる |
| IPsec / IKE | IPsec は通信を暗号化してトンネルにする仕組み、IKE はそのための鍵や設定を交換する仕組み。 サイト間 VPN はこの 2 つでトンネルを作る |
| ハブスポーク | ゲートウェイをハブの VNet に置き、スポークの VNet から共有する構成。 詳しくはAzure ハブスポーク ネットワークとは。 |
通信の流れは次のとおり。
| 順番 | 流れ |
|---|---|
| 1 | オンプレミスのホストが Azure 宛てのパケットを送ると、オンプレミスのルーティングで VPN デバイスに届く |
| 2 | VPN デバイスが暗号化し、VPN ゲートウェイのパブリック IP 宛てにインターネットへ送る |
| 3 | VPN ゲートウェイが復号し、VNet のルート テーブルで宛先のリソースに届ける |
| 4 | 応答は VPN ゲートウェイに戻り、暗号化されてトンネルでオンプレミスへ返る |
IKE のネゴシエーションに失敗したり、デッド ピア検出で相手に届かないと判断されたりすると、トンネルは切断になり、復旧するまで通信は捨てられる。
公式ドキュメント:ハイブリッド ネットワークのサイト間接続のAzure VPN Gateway | Microsoft Learn
ゲートウェイの SKU
VPN ゲートウェイの SKU は、可用性ゾーン(AZ)対応の SKU にまとめられている。
AZ 対応でない VpnGw1〜5 は新しく作れず、2026 年 9 月以降に提供終了が予定されている。
| SKU | S2S トンネル | 合計スループット | BGP | ゾーン冗長 |
|---|---|---|---|---|
| Basic | 最大 10 | 100 Mbps | なし | なし |
| VpnGw1AZ | 最大 30 | 650 Mbps | あり | あり |
| VpnGw2AZ(第 2 世代) | 最大 30 | 1.25 Gbps | あり | あり |
| VpnGw3AZ(第 2 世代) | 最大 30 | 2.5 Gbps | あり | あり |
| VpnGw4AZ | 最大 100 | 5 Gbps | あり | あり |
| VpnGw5AZ | 最大 100 | 10 Gbps | あり | あり |
Basic は開発・テスト向けで、運用環境では使わない。
Basic は、アクティブ/アクティブ、BGP、カスタム IPsec/IKE ポリシー、ゾーン冗長に対応していない。
公式ドキュメント:ゲートウェイ SKU について | Microsoft Learn
ExpressRoute の構成
ExpressRoute は、オンプレミスと Azure の間のプライベートで冗長な専用接続。
VNet につなぐのはプライベート ピアリングで、Microsoft 365 や Azure のパブリック サービスにつなぐ Microsoft ピアリングもある。
| 部品 | 役割 |
|---|---|
| ExpressRoute 回線 | 接続プロバイダー経由の論理的な接続。 ピアリングの場所で作られ、MSEE(Microsoft 側のエッジ ルーター)とオンプレミスのエッジ ルーターの間に冗長な 2 本の接続を持つ。 プロバイダーとピアリングの場所はあとから変えられない |
| ExpressRoute ゲートウェイ | 種類が ExpressRoute の仮想ネットワーク ゲートウェイ。 GatewaySubnet に置く。 VPN ゲートウェイと同じサブネットに共存できる |
| 接続 | 回線とゲートウェイを結ぶ。 1 つの VNet を複数の回線に、1 つの回線を複数の VNet のゲートウェイにつなげる |
作る順番は、回線 → ゲートウェイ → 接続。
ピアリングの場所(Microsoft のバックボーンの入口)と Azure リージョンは、別の物理的な場所にある。
| 項目 | 内容 |
|---|---|
| 帯域 | プロバイダー経由は回線あたり最大 10 Gbps、ExpressRoute Direct は 10 / 100 / 400 Gbps のポート。 実際の速さは、回線、ゲートウェイの SKU、オンプレミスの機器のうち一番低いもので決まる |
| 暗号化 | プライベート ピアリングは、既定では暗号化されない。 必要なら ExpressRoute Direct の MACsec か、ExpressRoute の上で IPsec(VPN)を使う |
| SLA | 回線(Microsoft のエッジとプロバイダーの間)が対象。 プロバイダーまでのオンプレミス側の経路と、Azure 側のゲートウェイは含まれない |
| 料金 | 従量制データ(送信だけ GB 単位)と無制限データ(月額固定)の 2 つ。 帯域は増やせるが、減らすには回線を作り直す |
公式ドキュメント:
ExpressRoute を使用してオンプレミス ネットワークをAzureに接続する | Microsoft Learn
オンプレミス ネットワークを Azure に接続する | Microsoft Learn
ExpressRoute + VPN のフェールオーバー
ExpressRoute をプライマリにし、サイト間 VPN をバックアップにする構成。
標準の ExpressRoute 回線は 1 つのピアリングの場所に 2 本の接続を持つので、ピアリングの場所そのものの障害には弱い。
VPN をバックアップに置くと、ピアリングの場所や回線が使えないときに IPsec トンネルへ切り替わる。
| ポイント | 内容 |
|---|---|
| ゲートウェイ | 同じ VNet に ExpressRoute ゲートウェイと VPN ゲートウェイを置く(共存)。 VPN はルート ベースで Basic 以外、GatewaySubnet は /27 以上 |
| ルートの優先 | オンプレミス側で ExpressRoute のルートを優先する(BGP のローカル プリファレンスを高くするなど)。 Azure は同じプレフィックスなら ExpressRoute を優先するが、より長いプレフィックスがあればそちらが勝つ |
| 切り替わり | 瞬時ではない。 オンプレミスのルーターが BGP で ExpressRoute の断を検知して VPN に収束する。 ステートフルなセッションは張り直しになる |
| 切り戻し | ExpressRoute が戻ると自動で戻る。 戻るときにもう一度セッションが切れるので、自動にするか、手動で戻すかを決めておく |
| Microsoft ピアリング | 切り替わったあとも、VPN を通るのはプライベート ピアリングの通信だけ。 Microsoft ピアリングの通信はインターネット経由になる |
公式は、VPN は ExpressRoute と同じ性能の代わりではなく、性能が落ちた状態で動かすための経路として扱うように書いている。
遅延に敏感な、ミッション クリティカルな、帯域を多く使うワークロードの唯一のバックアップにはしない(その場合は ExpressRoute のマルチサイトの回復性を使う)。
公式ドキュメント:Azure ExpressRouteのフェールオーバーとしてサイト間 VPN を使用する | Microsoft Learn
構成のポイント
| 柱 | ポイント |
|---|---|
| 信頼性 | ゲートウェイはゾーン冗長にする。 VPN はアクティブ/アクティブにして、オンプレミスの VPN デバイスも 2 台にすると単一障害点が減る。 SLA は Azure のゲートウェイ側だけで、インターネットの経路やオンプレミスの機器は含まれない |
| セキュリティ | カスタム IPsec/IKE ポリシーで AES-256、SHA-256 以上、DH グループ 14 以上を使う。 共有キーはシークレットとして扱う。 ExpressRoute は通れるだけで認証はしないので、NSG や Azure Firewall は引き続き要る |
| コスト最適化 | ゲートウェイはトンネルを使っていなくても時間で課金される。 ハブ VNet に 1 つ置き、ピアリングのゲートウェイ転送でスポークから使えば、スポークごとに持たなくてよい |
| オペレーショナル エクセレンス | リソースはコードで定義し、共有キーは定義に書かない。 トンネルの状態などを Azure Monitor で監視する |
| パフォーマンス効率 | スループットはトンネルの合計で共有され、1 つのフローは 1 つのトンネルに制限される。 IPsec で MTU が小さくなるので、オンプレミスの VPN デバイスで TCP MSS クランプを設定する |
ハブ VNet にゲートウェイを置く構成は、Azure ハブスポーク ネットワークとはとAzure Virtual WAN のハブスポークとはに書いた。
公式ドキュメント:
ハイブリッド ネットワークのサイト間接続のAzure VPN Gateway | Microsoft Learn
ExpressRoute を使用してオンプレミス ネットワークをAzureに接続する | Microsoft Learn
実機で確かめたこと
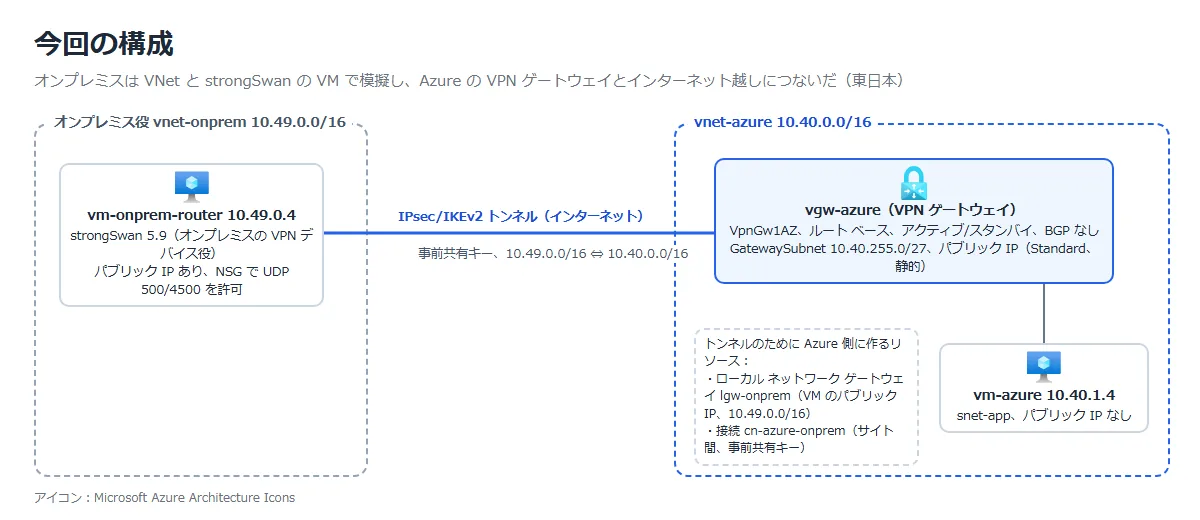
今回の構成と実施すること
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | VNet、GatewaySubnet、VM(オンプレミス役は strongSwan を入れる)を用意する | トンネルがないときに、お互いに届かないこと |
| ② | VPN ゲートウェイを作る | 作成画面の設定と、作成にかかる時間 |
| ③ | ローカル ネットワーク ゲートウェイを作る | オンプレミスを表す設定 |
| ④ | 接続を作り、オンプレミス役の strongSwan を設定する | トンネルがつながり、VM どうしが通信できるか。 Azure の VM のルートに何が足されるか |
東日本リージョンで、Azure 側は vnet-azure(10.40.0.0/16)、オンプレミス役は vnet-onprem(10.49.0.0/16)にした。
オンプレミス役の VM にはパブリック IP を付け、VPN ソフトの strongSwan を入れて、オンプレミスの VPN デバイスの代わりにした。
2 つの VNet はピアリングしていないので、つながる経路はトンネルだけ。
VNet と VM は Azure CLI で作り、ゲートウェイとローカル ネットワーク ゲートウェイはポータルで作った。
ポータルの「Hybrid connectivity」(プレビュー)には、ExpressRoute、VPN Gateway、Virtual WAN、Azure Multicloud Interconnect を比べる画面がある。
「VPN gateway」⇒「VPN gateways」から作成に進める。
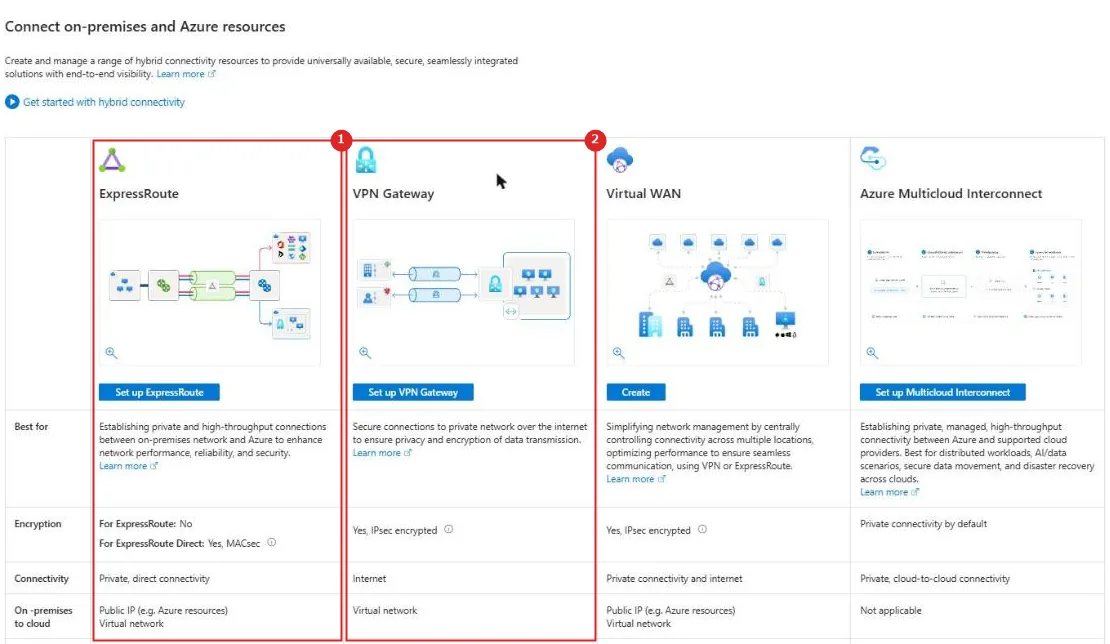
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ExpressRoute | プライベートな直接接続。 暗号化は ExpressRoute ではなし、ExpressRoute Direct では MACsec |
| 2 | VPN Gateway | インターネット越しの接続。IPsec で暗号化される |
① トンネルがないとき
オンプレミス役の VM から Azure の VM(10.40.1.4)に ping すると、1 つも返らなかった。
宛先 10.40.1.4 は、VNet の既定のゲートウェイ(10.49.0.1)に送られるだけで、届く先がない。
3 packets transmitted, 0 received, 100% packet loss
10.40.1.4 via 10.49.0.1 dev eth0 src 10.49.0.4
② VPN ゲートウェイを作る
「仮想ネットワーク ゲートウェイの作成」で、ゲートウェイの種類は VPN を選ぶ。
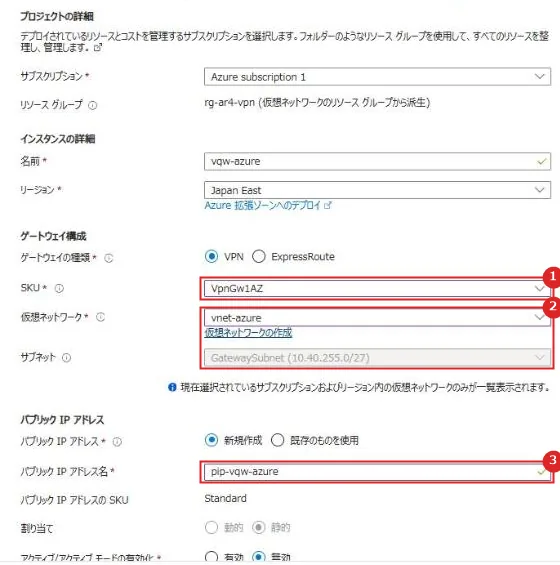
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | SKU | VpnGw1AZ。 一覧に出たのは Basic と VpnGw1AZ〜VpnGw5AZ で、AZ 対応でない VpnGw1 などは出なかった |
| 2 | 仮想ネットワーク | vnet-azure。 GatewaySubnet(10.40.255.0/27)は先に作っておいたので、自動で選ばれた |
| 3 | パブリック IP アドレス | 新規作成。SKU は Standard、割り当ては静的で固定 |
アクティブ/アクティブ モードと BGP は、既定で「有効」になっていた。
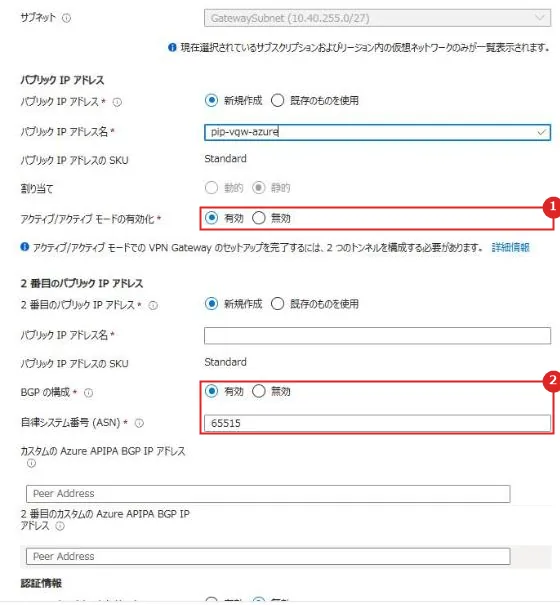
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | アクティブ/アクティブ モード | 有効のときは 2 つ目のパブリック IP が要り、オンプレミス側にもトンネルを 2 本設定する必要がある、と画面に表示される |
| 2 | BGP | 有効のときは ASN(既定 65515)を指定する |
今回のオンプレミス役は 1 台で、トンネル 1 本の静的ルーティングにするため、両方とも「無効」にした。
運用では、アクティブ/アクティブとオンプレミスの VPN デバイス 2 台の組み合わせが推奨されている。
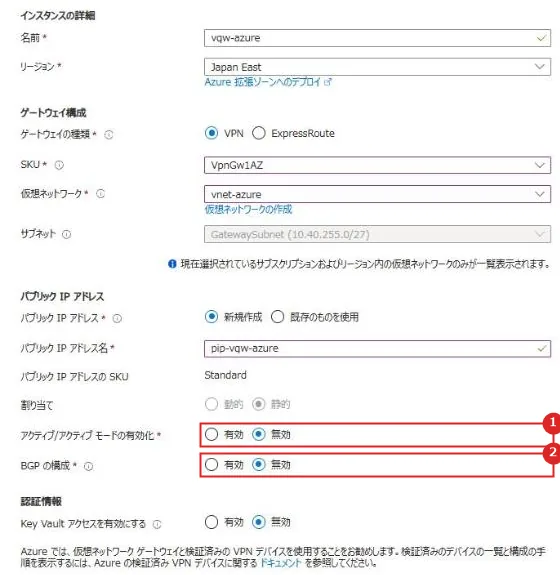
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | アクティブ/アクティブ モード | 無効(アクティブ/スタンバイ)。パブリック IP は 1 つ |
| 2 | BGP の構成 | 無効。オンプレミスのアドレス範囲は、ローカル ネットワーク ゲートウェイに書く |
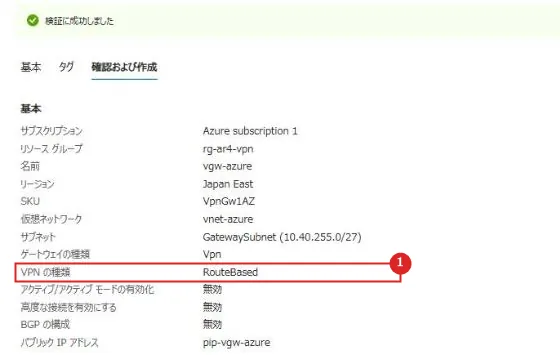
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | VPN の種類 | RouteBased(ルート ベース)。作成画面に選ぶ欄はなかった |
作成を始めてから完了まで、約 23 分かかった。
③ ローカル ネットワーク ゲートウェイを作る
「ローカル ネットワーク ゲートウェイの作成」。
ゲートウェイの作成中でも作れる。
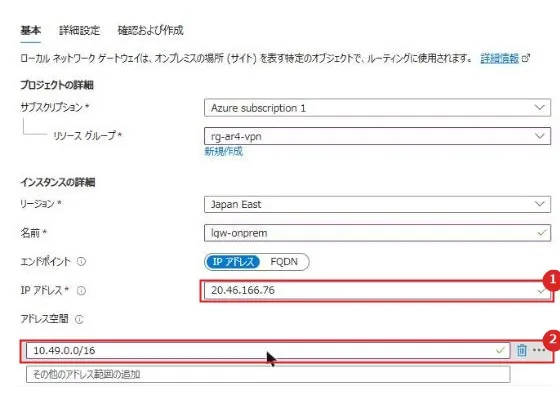
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | IP アドレス | オンプレミスの VPN デバイスのパブリック IP。 今回はオンプレミス役の VM のパブリック IP。 FQDN でも指定できる |
| 2 | アドレス空間 | オンプレミス側のアドレス範囲(10.49.0.0/16)。 Azure はここに書いた範囲をトンネルに送る |
「詳細設定」タブは BGP の設定だけで、今回は「いいえ」のままにした。
④ 接続を作り、オンプレミス側を設定する
VPN ゲートウェイの「設定」⇒「接続」⇒「追加」。
接続の種類の既定は「VNet 対 VNet」なので、「サイト対サイト (IPsec)」に変える。
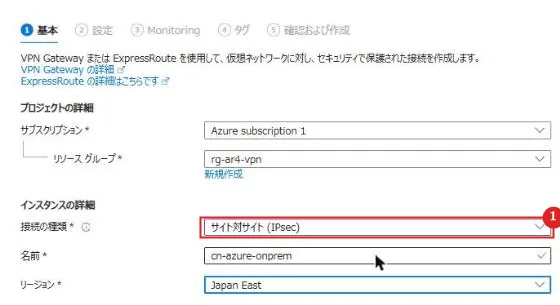
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 接続の種類 | サイト対サイト (IPsec)。 ほかに VNet 対 VNet、ExpressRoute、マルチクラウド相互接続がある |
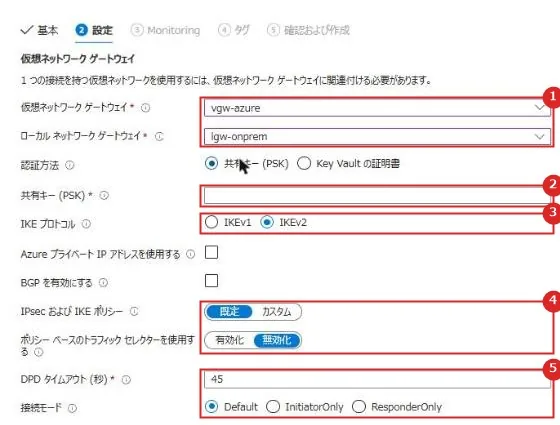
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ゲートウェイ | 仮想ネットワーク ゲートウェイ(vgw-azure)とローカル ネットワーク ゲートウェイ(lgw-onprem)を選ぶ |
| 2 | 共有キー (PSK) | オンプレミスの VPN デバイスと同じ値にする。 Key Vault の証明書による認証も選べる |
| 3 | IKE プロトコル | 既定は IKEv2 |
| 4 | IPsec および IKE ポリシー | 既定のポリシーのまま。暗号を指定するときは「カスタム」にする |
| 5 | DPD タイムアウトと接続モード | DPD(デッド ピア検出)のタイムアウトは既定 45 秒。 接続モードは Default のまま(ほかに InitiatorOnly、ResponderOnly) |
共有キーはランダムな 32 文字にした。
画面の入力欄には打たずに、Azure CLI で同じ設定の接続を作った。
az network vpn-connection create -g rg-ar4-vpn -n cn-azure-onprem --vnet-gateway1 vgw-azure --local-gateway2 lgw-onprem --shared-key <共有キー> -l japaneastオンプレミス役の VM では、strongSwan に次の設定を入れた(/etc/ipsec.conf)。
暗号は、Azure の VPN デバイスのページにある推奨(IKE は AES256・SHA256・DH グループ 2、IPsec は AES256GCM で PFS なし)に合わせ、SA の有効期間も Azure(IKE 28,800 秒、IPsec 27,000 秒)にそろえた。
conn azure
    keyexchange=ikev2
    authby=secret
    left=%defaultroute
    leftid=<VM のパブリック IP>
    leftsubnet=10.49.0.0/16
    right=<VPN ゲートウェイのパブリック IP>
    rightid=<VPN ゲートウェイのパブリック IP>
    rightsubnet=10.40.0.0/16
    ike=aes256-sha256-modp1024!
    esp=aes256gcm16!
    ikelifetime=28800s
    lifetime=27000s
    dpdaction=restart
    auto=start
共有キーは /etc/ipsec.secrets に書く。
VM はパブリック IP の NAT の内側にあるので、自分の ID(leftid)には、ローカル ネットワーク ゲートウェイに登録したパブリック IP を指定した。
strongSwan を起動すると、すぐにトンネルがつながった。
azure[1]: ESTABLISHED ..., 10.49.0.4[<VM のパブリック IP>]...<VPN ゲートウェイのパブリック IP>
azure[1]: IKE proposal: AES_CBC_256/HMAC_SHA2_256_128/PRF_HMAC_SHA2_256/MODP_1024
azure{1}:  INSTALLED, TUNNEL, reqid 1, ESP in UDP SPIs: ...
azure{1}:  AES_GCM_16_256, ...
azure{1}:   10.49.0.0/16 === 10.40.0.0/16
NAT の内側なので、ESP は UDP にカプセル化されていた(ESP in UDP)。
NSG では UDP 500 と 4500 だけを許可していた。

| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | cn-azure-onprem | 状態は「接続済み」、種類はサイト対サイト (IPsec)、ピアは lgw-onprem |
ping は両方向とも 4 回すべて返った。
| 送信元 | 宛先 | 結果 |
|---|---|---|
| オンプレミス役(10.49.0.4) | Azure の VM(10.40.1.4) | 4/4 応答(トンネルなしでは 0/3) |
| Azure の VM(10.40.1.4) | オンプレミス役(10.49.0.4) | 4/4 応答 |
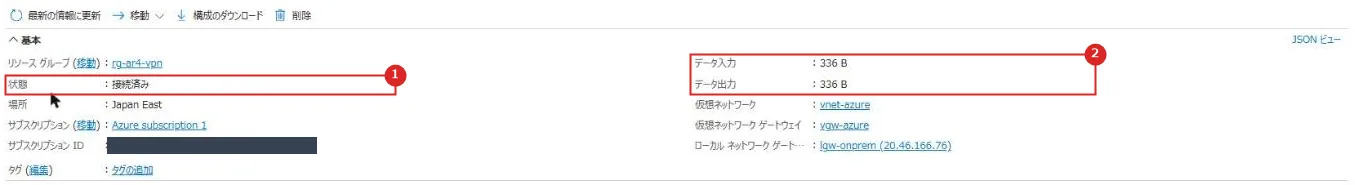
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 状態 | 接続済み |
| 2 | データ入力・データ出力 | ping の分(それぞれ 336 B)が数えられていた |
Azure の VM の有効なルートには、ローカル ネットワーク ゲートウェイに書いた 10.49.0.0/16 が足されていた。
ルート テーブル(UDR)は何も作っていない。
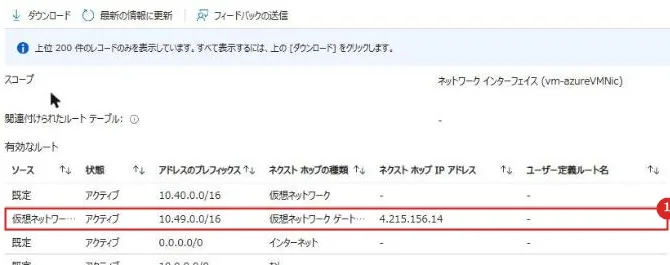
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 10.49.0.0/16 | ソースは仮想ネットワーク ゲートウェイ、ネクスト ホップの種類も仮想ネットワーク ゲートウェイ。 ネクスト ホップ IP には、VPN ゲートウェイのパブリック IP が表示された |
⑤ トンネルを切ってみる
オンプレミス役で strongSwan を止めると、ping は届かなくなった。
Azure の接続の状態は、止めてから約 1 分半後に「未接続」に変わった。

| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | cn-azure-onprem | 状態が「未接続」 |
strongSwan をもう一度起動すると、8 秒でトンネルがつながり、ping も通った。
ただ、Azure の接続の状態が「接続済み」に戻ったのは、それから約 4 分後だった。
通信はできているのに、ポータルや CLI の状態は「未接続」のまま、という時間があった。
公式ドキュメント:
チュートリアル: Azure portal でサイト間 VPN 接続を作成する | Microsoft Learn
サイト間 VPN ゲートウェイ接続用の VPN デバイスと IPsec/IKE パラメーターについて | Microsoft Learn
注意点
作るときは、次の点に気をつける。
| 項目 | 内容 |
|---|---|
| SKU | AZ 対応でない VpnGw1〜5 は新しく作れない。 Basic は運用環境で使わない |
| 作成画面の既定 | アクティブ/アクティブと BGP が既定で有効。 オンプレミスの VPN デバイスが対応しているかを確かめてから決める。 接続の作成は、種類の既定が VNet 対 VNet |
| 作成時間 | ゲートウェイの作成は SKU によって 45 分以上かかることもある(今回は約 23 分) |
| GatewaySubnet | 名前は GatewaySubnet 固定で、/27 以上。 ExpressRoute ゲートウェイと共存させるときも /27 以上 |
| オンプレミスのアドレス範囲 | ローカル ネットワーク ゲートウェイのアドレス空間に書いた範囲が、Azure の VNet のルートに足される。 Azure 側と重ならないようにする(重なるときは NAT 規則) |
運用するときは、次の点に気をつける。
| 項目 | 内容 |
|---|---|
| パラメーターの一致 | 暗号、有効期間、トラフィック セレクターをオンプレミスと Azure でそろえる。 合わないとトンネルが不安定になる |
| 状態の反映 | トンネルを張り直したあと、接続の状態が「接続済み」に戻るまで約 4 分かかった。 監視では状態だけでなく、実際の通信も確かめる |
| ExpressRoute の暗号化 | プライベート ピアリングは既定で暗号化されない |
| 料金 | ゲートウェイは使っていなくても時間で課金される。 VpnGw1AZ は東日本で 1 時間あたり約 33.23 円(月 730 時間で約 24,257 円。 2026 年 11 月の小売価格)。 パブリック IP は別に課金される |
公式ドキュメント:
ゲートウェイ SKU について | Microsoft Learn
ハイブリッド ネットワークのサイト間接続のAzure VPN Gateway | Microsoft Learn
まとめ
・オンプレミスと Azure をつなぐ主な方法は、サイト間 VPN、ExpressRoute、Microsoft 以外の SD-WAN / IPsec。
ExpressRoute をプライマリにして VPN をバックアップにする構成もある。
・サイト間 VPN は、GatewaySubnet、VPN ゲートウェイ、ローカル ネットワーク ゲートウェイ、接続の 4 つで作る。
・ExpressRoute は、回線、ExpressRoute ゲートウェイ、接続の 3 つ。
プライベート ピアリングは既定で暗号化されない。
・VPN ゲートウェイの SKU は AZ 対応の SKU にまとめられ、作成画面ではアクティブ/アクティブと BGP が既定で有効だった。
・実機では、strongSwan の VM をオンプレミスに見立ててトンネルを張り、両方向の ping と、VM の有効なルートに 10.49.0.0/16 が足されることを確かめた。
次回:セキュリティ保護されたハイブリッド ネットワークとは
コメント