
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 5 回目。
今回は、オンプレミスと Azure の間に境界ネットワーク(DMZ)を置く「セキュリティ保護されたハイブリッド ネットワーク」を扱う。
前回のオンプレミス接続に、Azure Firewall とルート テーブルを組み合わせて、境界を越える通信をすべて検査する構成。
※2026年11月時点の情報です。
前回:オンプレミスと Azure の接続(VPN・ExpressRoute)とは
このアーキテクチャでできること
オンプレミスのネットワークを Azure に広げるときに、オンプレミスと Azure の VNet の間に境界ネットワークを置く。
VNet に出入りする通信は、すべて Azure Firewall を通る。
| 使う場面 | 内容 |
|---|---|
| ハイブリッド アプリケーション | ワークロードの一部がオンプレミス、一部が Azure で動く |
| 入ってくる通信の細かい制御 | オンプレミスのデータセンターから Azure の VNet に入る通信を、きめ細かく制御したい |
| 送信の監査 | 外に出る通信を監査する必要がある。 規制上の要件になっていることが多く、情報の漏えいを防ぐ助けになる |
オンプレミスとは、VPN ゲートウェイか ExpressRoute でつながっている前提。
公式ドキュメント:セキュリティ保護されたハイブリッド ネットワークを実装する | Microsoft Learn
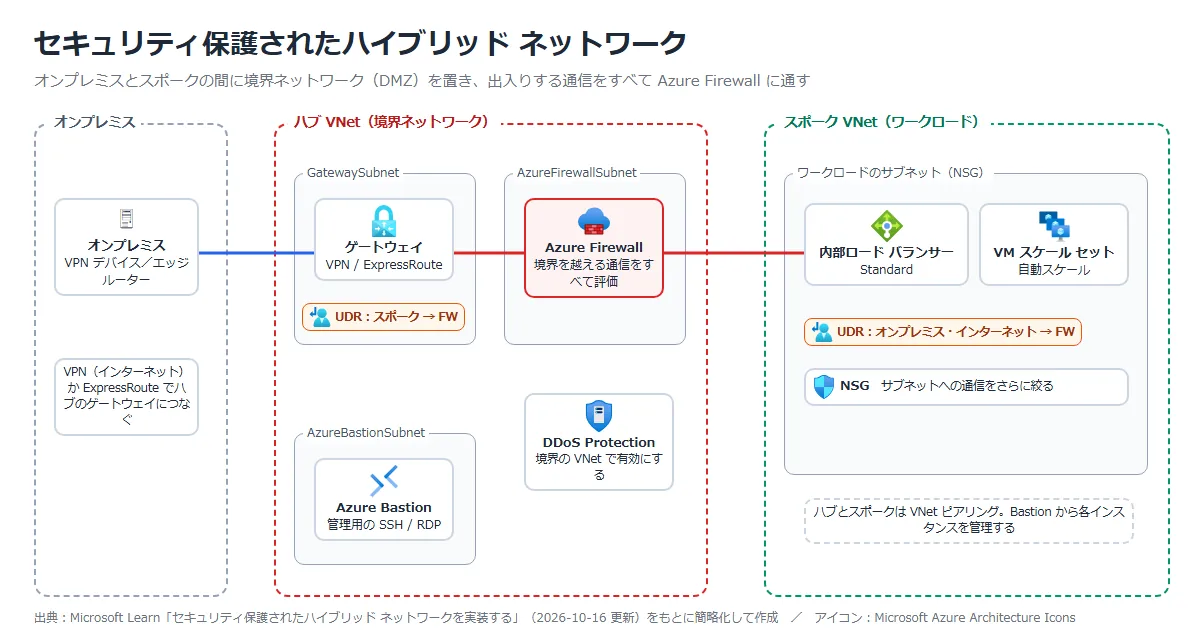
構成図と部品
| 部品 | 役割 |
|---|---|
| ゲートウェイ | オンプレミスのルーターと VNet をつなぐ(VPN / ExpressRoute)。 専用のサブネット(GatewaySubnet)に置く |
| Azure Firewall | サービスとしてのマネージド ファイアウォール。 専用のサブネットに置き、境界を越えるすべての通信を評価する |
| ルート テーブル(2 つ) | どちらも通信を Azure Firewall に向ける。 1 つはハブの GatewaySubnet に、もう 1 つはスポークのサブネットに付ける |
| NSG | VNet の中の通信をさらに絞る |
| VM スケール セット+内部ロード バランサー | スポークのコンピューティング層。 同じ VM のグループを内部ロード バランサーの後ろに置き、需要に合わせて自動スケールする |
| Azure Bastion | インターネットに公開せずに、インスタンスに SSH / RDP する。 専用のサブネット(AzureBastionSubnet)が要る |
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの |
|---|---|
| ゲートウェイ(VPN / ExpressRoute) | オンプレミスと VNet をつなぐ仮想ネットワーク ゲートウェイ。 詳しくはオンプレミスと Azure の接続(VPN・ExpressRoute)とは。 |
| Azure Firewall | Azure が管理するステートフルなファイアウォール。 詳しくはAzure Firewall とは。 |
| ルート テーブル(UDR) | サブネットから出る通信の行き先を決めるカスタム ルートの集まり。 Azure が自動で作るシステム ルートを上書きできる。 スポークのルートで Firewall に通す例はAzure ハブスポーク ネットワークとはに書いた。 |
| NSG(ネットワーク セキュリティ グループ) | サブネットや NIC に付けて、通信を許可・拒否する規則の集まり。 詳しくはAzure NSG とは。 |
ワークロードと管理の側の構成要素は次のとおり。
| 構成要素 | どういうもの |
|---|---|
| Virtual Machine Scale Sets | 同じ構成の VM のグループをまとめて作り、需要に合わせて台数を自動で増減できる。 可用性ゾーンや障害ドメインに VM を分散できる |
| 内部ロード バランサー | Azure Load Balancer のうち、VNet の中のプライベートな通信を、バックエンドの VM やスケール セットに分散するもの(レイヤー 4 の TCP / UDP) |
| Azure Bastion | パブリック IP を持たない VM に、ブラウザーなどから RDP・SSH で入るためのサービス。 詳しくはAzure Bastion とは。 |
| Azure DDoS Protection | DDoS 攻撃からパブリック IP を守るサービス。 詳しくはAzure DDoS Protection とは。 |
| Azure Virtual Network Manager(AVNM) | たくさんの VNet をネットワーク グループにまとめ、接続、セキュリティ、ルーティングの構成を一度に適用する管理サービス。 セキュリティ管理規則は NSG の規則より先に評価される |
VPN の要件によっては、BGP のルートを構成し、オンプレミス経由で通信を戻す転送ルールを入れることもできる。
公式ドキュメント:セキュリティ保護されたハイブリッド ネットワークを実装する | Microsoft Learn
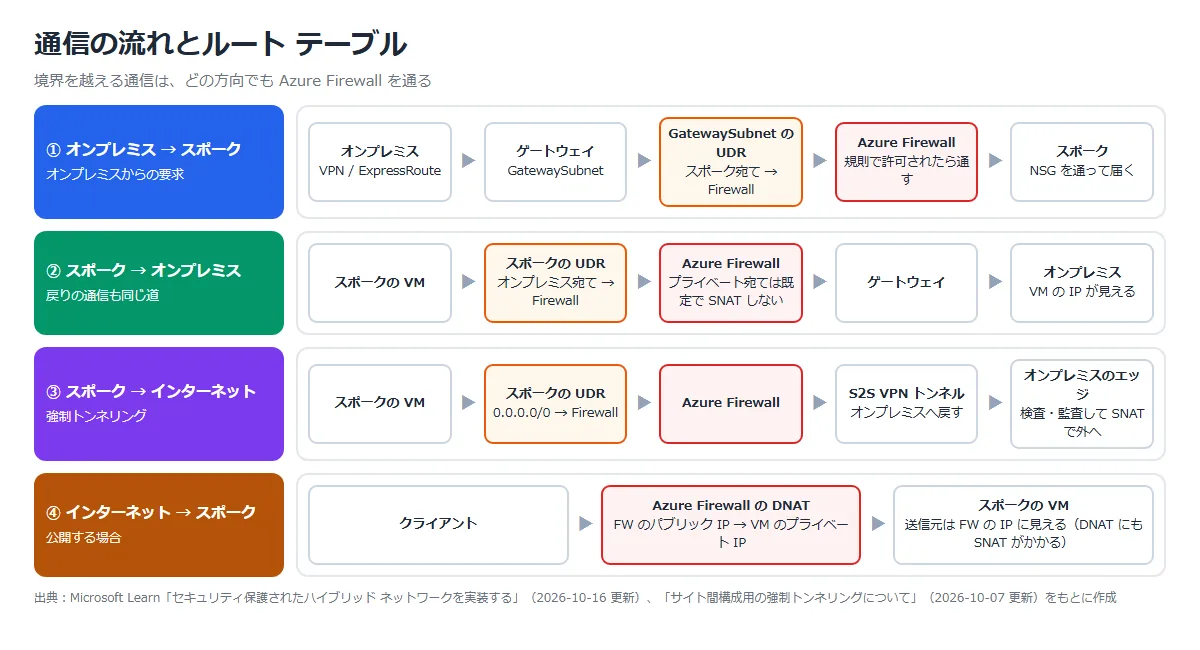
通信の流れ
| 方向 | 流れ |
|---|---|
| オンプレミス → スポーク | ゲートウェイを出た通信は、GatewaySubnet のルート テーブルで Azure Firewall に送られる。 Firewall の規則で許可されれば、スポークのリソースに届く |
| スポーク → オンプレミス | スポークのルート テーブルで Firewall に送られ、ゲートウェイからオンプレミスへ出る。 Firewall は既定で、RFC 1918 / RFC 6598 のアドレス宛てのネットワーク規則の通信を SNAT しないので、オンプレミスからはワークロードの IP が見える |
| スポーク → インターネット | 公式は、サイト間 VPN トンネルでオンプレミスに強制トンネリングし、オンプレミスのエッジで SNAT して外に出すことを勧めている。 既存の送信の制御と監査の仕組みを、そのまま通せる |
| インターネット → スポーク | Firewall の DNAT 規則で公開する。 宛先は Firewall のパブリック IP で、VNet の中のプライベート IP に変換される |
インターネットに直接出る通信は、Firewall のパブリック IP を使う。
パブリック IP が複数あると、最初の送信元はランダムに選ばれ、SNAT ポートを使い切ると別の IP に移る。
相手先の許可リストや監査ログでは、Firewall に付けたすべてのパブリック IP を考える必要がある。
DNAT で届いた通信にも SNAT がかかるので、バックエンドからはクライアントの IP ではなく Firewall の IP が見える。
クライアントの IP が要るアプリは、手前の Application Gateway や Azure Front Door で接続を受けて、HTTP ヘッダーで IP を渡す。
公式ドキュメント:セキュリティ保護されたハイブリッド ネットワークを実装する | Microsoft Learn
強制トンネリング
既定では、VNet の VM からインターネットへの通信は、インターネットに直接出ていく。
強制トンネリングは、それをサイト間 VPN トンネルでオンプレミスに戻し、検査と監査をしてから外に出す仕組み。
| 方法 | 内容 |
|---|---|
| BGP | オンプレミスから Azure に、BGP で 0.0.0.0/0 をアドバタイズする |
| 既定のサイト | ルート ベースの VPN ゲートウェイに「既定のサイト」を PowerShell で設定する。 オンプレミスの VPN デバイスは、トラフィック セレクターを 0.0.0.0/0 にする |
| 一部のサブネットだけ直接出す | 強制トンネリングと、サブネットのユーザー定義ルートを組み合わせる |
Azure Firewall を強制トンネリングで使うときは、管理ネットワーク インターフェイスを有効にした Firewall が要る。
このとき、インターネット向けの通信は Firewall のプライベート IP に SNAT され、オンプレミスのファイアウォールから元の送信元が見えなくなることがある。
SNAT させたくないときは、SNAT しないプライベート IP の範囲に 0.0.0.0/0 を足す(Firewall からインターネットへ直接は出られなくなる)。
公式ドキュメント:
サイト間構成用の強制トンネリングについて | Microsoft Learn
Azure Firewall の強制トンネリング | Microsoft Learn
ロールとリソース グループの分け方
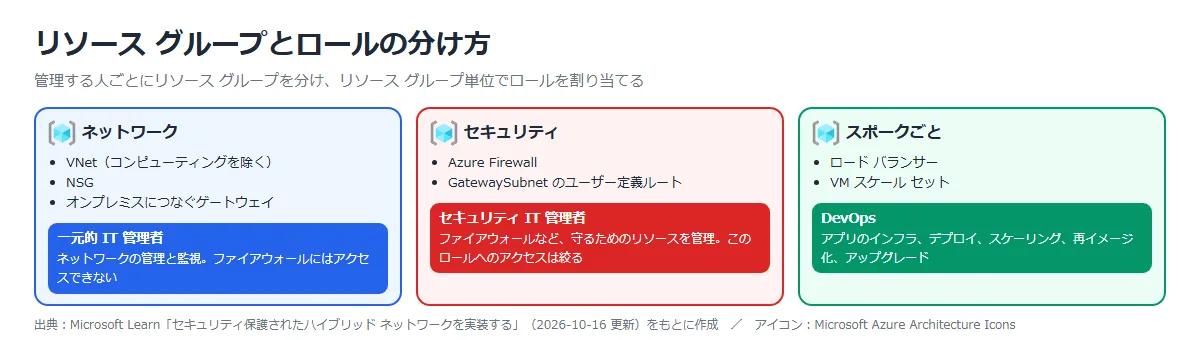
アーキテクチャ センターは、Azure RBAC のカスタム ロールとして、次の 3 つを作ることを勧めている。
| ロール | 担当 | 割り当てるリソース グループ |
|---|---|---|
| 一元的 IT 管理者 | ネットワーク リソースの管理と監視。 ファイアウォールのリソースにはアクセスできない | VNet(コンピューティングを除く)、NSG、ゲートウェイ |
| セキュリティ IT 管理者 | ファイアウォールなど、セキュリティで保護されたネットワーク リソースの管理。 このロールへのアクセスは絞る | Azure Firewall と、GatewaySubnet のユーザー定義ルート |
| DevOps | アプリのインフラの管理と、スケール セットの操作(デプロイ、スケーリング、再イメージ化、アップグレード) | スポークごとのリソース グループ(ロード バランサー、スケール セット) |
GatewaySubnet のルート テーブルは、ネットワークではなくセキュリティのリソース グループに入っている。
Firewall に通す道(ルート)も、Firewall と同じセキュリティ IT 管理者の担当になる。
公式ドキュメント:セキュリティ保護されたハイブリッド ネットワークを実装する | Microsoft Learn
構成のポイント
| 柱 | ポイント |
|---|---|
| 信頼性 | ExpressRoute でつなぐときは、ExpressRoute が使えなくなったときのフェールオーバー用に VPN ゲートウェイを構成する |
| セキュリティ | GatewaySubnet のルートで、オンプレミスからの要求を Firewall に通す。 スポークは NSG で絞る。 境界の VNet では DDoS Protection を有効にする。 AVNM のセキュリティ管理規則で、NSG より先に評価されるベースラインを置ける |
| コスト最適化 | Firewall を複数のワークロードで共有すると、重複を減らせる。 料金はデプロイ時間あたりの固定料金と、処理したデータ量。 VNet は無料で、VNet の中の通信にも料金はかからない |
| オペレーショナル エクセレンス | ゲートウェイの接続が落ちていても、Bastion で VNet の中のリソースにアクセスできる。 スケール セットのインスタンスは使い捨てなので、Azure Monitor とブート診断で一元的にログを見る |
| パフォーマンス効率 | スケール セットは CPU 使用率や要求数で自動スケールする。 帯域が足りなければ、VPN から ExpressRoute(最大 10 Gbps)へのアップグレードを考える |
公式ドキュメント:セキュリティ保護されたハイブリッド ネットワークを実装する | Microsoft Learn
注意点
| 項目 | 内容 |
|---|---|
| ルートの追加 | ほかのルートを足すときに、うっかり Firewall を迂回したり、管理用サブネットへの管理の通信を止めたりしないようにする |
| GatewaySubnet のルートが効く範囲 | GatewaySubnet のユーザー定義ルートは、ゲートウェイが通信を VNet に転送したあとにだけ効く。 ルート ベースの VPN 接続が複数ゲートウェイを共有するときは、ゲートウェイの内部ルーティングで別のトンネルに送られることがある |
| インターネットを全部止めない | スポークのサブネットからのインターネット通信を完全に止めると、診断ログ、VM 拡張機能、そのほかのプラットフォーム機能など、パブリック IP に頼る機能が使えなくなる |
| 強制トンネリングと DNAT | 強制トンネリングを有効にしてデプロイした Firewall では、非対称ルーティングになるため DNAT(インターネットからの受信)に対応しない。 管理ネットワーク インターフェイスを持つ Firewall なら DNAT を使える |
| NSG の規則を広げるとき | 受信の経路が増えるほど、データ漏えいやアプリの破損が起きる可能性が高まる。 必要性とリスクを比べてから広げる |
公式ドキュメント:
セキュリティ保護されたハイブリッド ネットワークを実装する | Microsoft Learn
Azure Firewall の強制トンネリング | Microsoft Learn
関連するアーキテクチャとの違い
| 記事 | 扱ったこと | このアーキテクチャとの関係 |
|---|---|---|
| Azure ハブスポーク ネットワークとは | ハブに Azure Firewall を置き、スポークから外への通信を Firewall に通した | スポーク側のルート テーブルは同じ考え方。 オンプレミスから入る方向(GatewaySubnet のルート)が加わる |
| オンプレミスと Azure の接続(VPN・ExpressRoute)とは | VPN ゲートウェイでオンプレミスとつないだ。 オンプレミスへのルートはゲートウェイが VNet に足す | ゲートウェイを出た通信を、そのまま VNet に流さず Firewall に通す |
まとめ
・オンプレミスと Azure の間に境界ネットワークを置き、VNet に出入りする通信をすべて Azure Firewall に通すアーキテクチャ。
・ルート テーブルは 2 つ。
GatewaySubnet のルートでオンプレミスからの通信を、スポークのルートでスポークからの通信を Firewall に向ける。
・外への通信は、サイト間 VPN でオンプレミスに強制トンネリングし、既存の検査と監査を通すことが勧められている。
・ネットワーク、セキュリティ、スポークごとにリソース グループとロールを分け、GatewaySubnet のルートはセキュリティの側で管理する。
次回:Azure Arc とは|Kubernetes と SQL Server のハイブリッド管理
コメント