
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 6 回目。
今回は、Azure の外にある Kubernetes クラスターや SQL Server を、Azure Arc で Azure からまとめて管理するアーキテクチャを扱う。
実機では、Azure の VM に軽量の Kubernetes(k3s)を入れてオンプレミスのクラスターに見立て、Azure Arc に接続した。
※2026年11月時点の情報です。
前回:セキュリティ保護されたハイブリッド ネットワークとは
Azure Arc とは
Azure の外(オンプレミス、ほかのクラウド、エッジ)にあるリソースを Azure Resource Manager に「投影」して、Azure のリソースと同じように管理するサービス。
リソースが Azure の中にあるかのように、Azure portal、Azure CLI、Azure Policy、RBAC などで扱える。
| 管理できるもの | 内容 |
|---|---|
| サーバーと VM | Azure の外の Windows / Linux の物理サーバーと VM。 Azure Local、VMware vCenter、SCVMM の環境では、VM の作成やサイズ変更などのライフサイクル操作もできる |
| Kubernetes クラスター | どこで動いていても、サポートされているディストリビューションのクラスターをアタッチして構成する |
| Azure データ サービス | Kubernetes の上で SQL Managed Instance を動かす |
| SQL Server | Azure の外の SQL Server に Azure のサービスを広げる |
| 料金 | 内容 |
|---|---|
| 無料 | Arc のコントロール プレーンの機能(管理グループとタグでの整理、Resource Graph での検索、RBAC、テンプレートと拡張機能) |
| 有料 | Arc のリソースで使う Azure のサービス(Defender for Cloud、Azure Monitor など)は、そのサービスの料金。 Arc 対応 Kubernetes の構成(GitOps など)にも料金がある |
公式ドキュメント:Azure Arc の概要 | Microsoft Learn
Kubernetes クラスターのハイブリッド管理
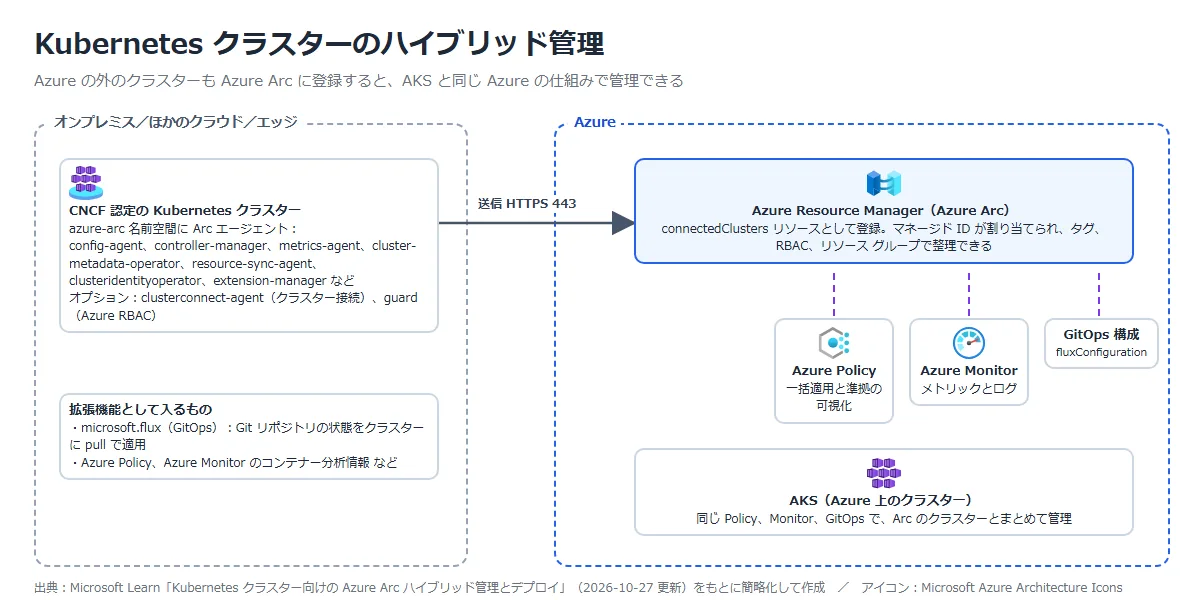
Azure の外で動く Kubernetes クラスターを Azure Arc に登録し、AKS のクラスターと同じ Azure の仕組みで管理するアーキテクチャ。
| 構成要素 | どういうもの | このアーキテクチャでの役割 |
|---|---|---|
| Kubernetes | コンテナーで動くアプリのデプロイ、スケーリング、管理を自動化するオープンソースの基盤 | オンプレミスやほかのクラウドで動いている、CNCF 認定のクラスターをつなぐ |
| Azure Arc 対応 Kubernetes | Azure の外の Kubernetes クラスターを Azure に接続して、Azure から構成・管理できるようにする Azure Arc の機能 | クラスターを接続すると、Azure Resource Manager の ID とマネージド ID が割り当てられ、Azure のリソースとして扱える |
| AKS(Azure Kubernetes Service) | Azure のマネージド Kubernetes。 コントロール プレーンを Azure が無料で作って管理し、課金はアプリを動かすノードだけ | Azure の中のクラスター。 Arc のクラスターと同じコントロール プレーンで管理する |
| Azure Policy | Azure のリソースが組織のルールに沿っているかを評価し、守らせるサービス。 詳しくはAzure Policy とは。 | すべてのクラスターに、同じポリシーをまとめて適用し、準拠の状況を見る |
| Azure Monitor | Azure やほかの環境のリソースからログとメトリックを集めて分析する監視サービス。 ログの保存先はAzure Log Analytics ワークスペースとはに書いた。 | Azure とオンプレミスのクラスターのメトリックとログを、まとめて見る |
| GitOps(Flux v2) | Kubernetes の「あるべき状態」を Git リポジトリのファイルで宣言し、クラスターの中のコントローラーがその状態に合わせ続ける方式。 Flux はそのコントローラーのオープンソース実装 | microsoft.flux 拡張機能をクラスターに入れ、fluxConfiguration でリポジトリとクラスターをつなぐ |
使う場面は、オンプレミスと AKS のクラスターのインベントリ、グループ化、タグ付けをまとめて管理する、クラスター全体を Azure Monitor で監視する、Azure Policy で GitOps の構成を一括で適用する、オンプレミスの GPU で Azure Machine Learning のトレーニングや推論を動かす、など。
公式ドキュメント:Kubernetes クラスター向けの Azure Arc ハイブリッド管理とデプロイ | Microsoft Learn
クラスターに入るエージェント
クラスターを接続すると、azure-arc 名前空間にいくつかのエージェント(オペレーター)がデプロイされる。
| エージェント | 役割 |
|---|---|
| config-agent | クラスターに適用されたソース管理の構成を監視し、コンプライアンスの状態を更新する |
| controller-manager | Azure Arc のコンポーネントどうしのやり取りを調整する |
| metrics-agent | ほかの Arc エージェントのメトリックを集める |
| cluster-metadata-operator / resource-sync-agent | クラスターのバージョン、ノード数、エージェントのバージョンなどを集め、Azure に同期する |
| clusteridentityoperator | ほかのエージェントが Azure と通信するためのマネージド ID の証明書を持つ |
| extension-manager | 拡張機能(Helm チャート)のインストールとライフサイクルを管理する |
| clusterconnect-agent / guard | オプション。 クラスター接続機能(API サーバーへのアクセス)と、Azure RBAC での認証・認可を有効にしたときだけ入る |
エージェントには、850 MB 以上の空きメモリと、CPU 1 個の約 7% が要る。
接続は、Azure CLI(connectedk8s 拡張機能)か Azure PowerShell で行い、クラスターの kubeconfig とクラスター管理者のロールが要る。
接続に使う ID には、「Kubernetes クラスター – Azure Arc のオンボード」ロールが使える(接続に必要な権限だけを持ち、ほかのクラスターやリソースは変えられない)。
| 送信先 | 用途 |
|---|---|
| management.azure.com:443 | エージェントが Azure につなぎ、クラスターを登録する |
| [region].dp.kubernetesconfiguration.azure.com:443 | 状態を送り、構成を取ってくるデータ プレーン |
| login.microsoftonline.com:443 など | Azure Resource Manager のトークンの取得と更新 |
| mcr.microsoft.com:443、*.data.mcr.microsoft.com:443 | Arc エージェントのコンテナー イメージの取得 |
| Git のエンドポイント | GitOps で使うリポジトリ |
公式ドキュメント:
Kubernetes クラスター向けの Azure Arc ハイブリッド管理とデプロイ | Microsoft Learn
Azure Arc 対応 Kubernetes システム要件 | Microsoft Learn
GitOps と Azure Policy
GitOps では、デプロイや名前空間などの「あるべき状態」を Git リポジトリ(Helm リポジトリ、バケット、Azure Blob Storage も可)に置く。
クラスターの Flux がリポジトリを pull で見て、変わったら適用する。
Azure Policy の組み込み定義を使うと、スコープ(リソース グループやサブスクリプション)の中のすべてのクラスターに、決めた fluxConfiguration を自動で付けられる。
組織のベースラインの構成(共通の RBAC、監視エージェントなど)を 1 つのリポジトリに置き、たくさんのクラスターに同時に配る、といった使い方ができる。
公式ドキュメント:
Kubernetes クラスター向けの Azure Arc ハイブリッド管理とデプロイ | Microsoft Learn
チュートリアル: Flux v2 で GitOps を使用してアプリケーションをデプロイする | Microsoft Learn
SQL Server の管理を Azure Arc でまとめる
| 構成要素 | どういうもの |
|---|---|
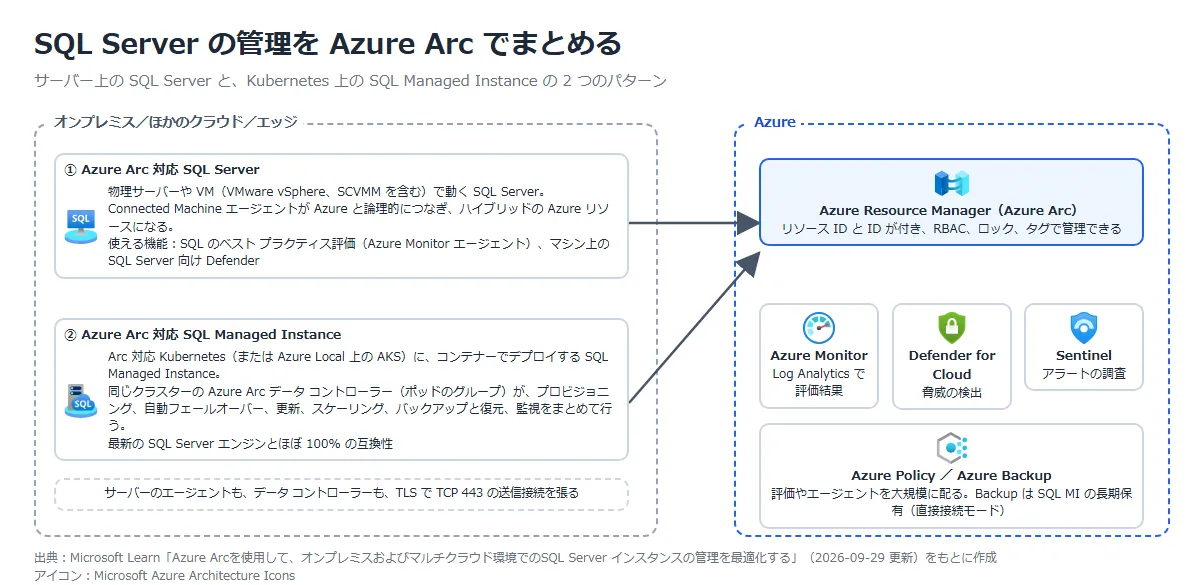
| Azure Arc 対応サーバー | Azure の外の Windows / Linux のマシンに Connected Machine エージェントを入れ、Azure のリソースとして管理する Azure Arc の機能 |
| Azure Arc 対応 SQL Server | Azure の外の SQL Server に、Azure の監視、セキュリティ、コンプライアンスの機能を広げる。 SQL Server を Azure に登録すると、エージェントが自動で入る |
| Azure Arc 対応データ サービス | Kubernetes の上で Azure のデータ サービスを動かす仕組み。 Azure Arc データ コントローラー(クラスターの中のポッドのグループ)が、プロビジョニング、自動フェールオーバー、更新、スケーリング、バックアップと復元、監視をまとめて行う |
| Azure Arc 対応 SQL Managed Instance | Arc 対応データ サービスの上で動く、コンテナー版の SQL Managed Instance。 最新の SQL Server エンジンとほぼ 100% の互換性がある |
| Azure Local 上の AKS | AKS のオンプレミスでの実装。 Azure Local の上で、コンテナーのアプリを大規模に動かす。 Arc 対応 SQL Managed Instance の置き場所にできる |
| Microsoft Defender for Cloud / Microsoft Sentinel | Defender for Cloud はセキュリティ体制の管理と脅威の保護、Sentinel は SIEM / SOAR。 ログの集め方はAzure のログ・監視に書いた。 |
| Azure Backup | Azure とハイブリッドのバックアップ サービス。 詳しくはAzure Backup とは。 |
| 使える機能 | 内容 |
|---|---|
| SQL のベスト プラクティス評価 | Windows の Arc 対応 SQL Server で、Azure Monitor エージェントがデータを集め、構成、インデックス、非推奨の機能などの推奨事項を Log Analytics に送る |
| マシン上の SQL Server 向け Defender | Windows の Arc 対応 SQL Server のセキュリティの異常と脅威を検出する。 アラートは Sentinel でも調べられる |
| SQL Managed Instance の自動化 | Arc 対応 Kubernetes や Azure Local 上の AKS への、SQL Managed Instance のデプロイと管理を自動化する |
SQL Managed Instance の Azure とのつながり方には、もともと「直接接続」と「間接接続」の 2 つのモードがあった。
直接接続なら、Azure portal、Azure CLI、ARM テンプレートで管理でき、Entra ID、Azure RBAC、Defender for Cloud、Azure Monitor、Azure Backup とも連携できる。
なお、アーキテクチャのページには間接接続モードの説明が残っているが、Azure Arc の概要ページでは「2025 年 9 月の時点で、間接的に接続されたモードは廃止」と書かれている。
2 つのサイトに SQL Managed Instance を置くディザスター リカバリーの構成もある。
各サイトの Arc 対応 Kubernetes にデータ コントローラーと Business Critical の SQL Managed Instance を置き、フェールオーバー グループでつなぐ。
公式ドキュメント:
Azure Arcを使用して、オンプレミスおよびマルチクラウド環境でのSQL Server インスタンスの管理を最適化する | Microsoft Learn
ディザスター リカバリーのためにAzure Arc対応 SQL マネージド インスタンスをデプロイする | Microsoft Learn
Azure Arc の概要 | Microsoft Learn
構成のポイント
| 柱 | ポイント |
|---|---|
| 信頼性 | Arc の接続先リージョンは、オンプレミスのリソースにいちばん近いリージョンにする。 リージョンに障害があっても接続しているクラスターやマシンは止まらないが、Azure からの管理操作はできなくなることがある。 拠点が複数あるなら、拠点ごとに別のリージョンにつなぐと回復性が上がる。 SQL Managed Instance は Business Critical の複数レプリカと、2 サイトのフェールオーバー グループで守る |
| セキュリティ | Azure RBAC と Entra ID で、Azure とオンプレミスのクラスターへのアクセスをまとめて管理できる。 オンボードには権限を絞ったサービス プリンシパル(またはマネージド ID)を使う。 SQL Server のホストは TLS 1.2 を使うように設定する |
| コスト最適化 | Arc のコントロール プレーンは無料。 使う Azure のサービス(Defender、Monitor、GitOps の構成など)の料金がかかる。 オンプレミスの管理・監視システムを減らせるので、その分と比べて考える |
| オペレーショナル エクセレンス | クラスターを登録する前に、サブスクリプションとリソース グループの上限を確かめる。 アプリは Helm、構成は GitOps で管理する。 SQL のベスト プラクティス評価や Defender は、Azure Policy で大規模に有効にできる |
| パフォーマンス効率 | SQL Managed Instance は、データ コントローラーとインスタンスに必要な CPU、メモリ、ストレージを見積もる。 ストレージ クラスの選び方で性能が変わる |
公式ドキュメント:
Kubernetes クラスター向けの Azure Arc ハイブリッド管理とデプロイ | Microsoft Learn
Azure Arcを使用して、オンプレミスおよびマルチクラウド環境でのSQL Server インスタンスの管理を最適化する | Microsoft Learn
実機で確かめたこと
今回の構成と実施すること
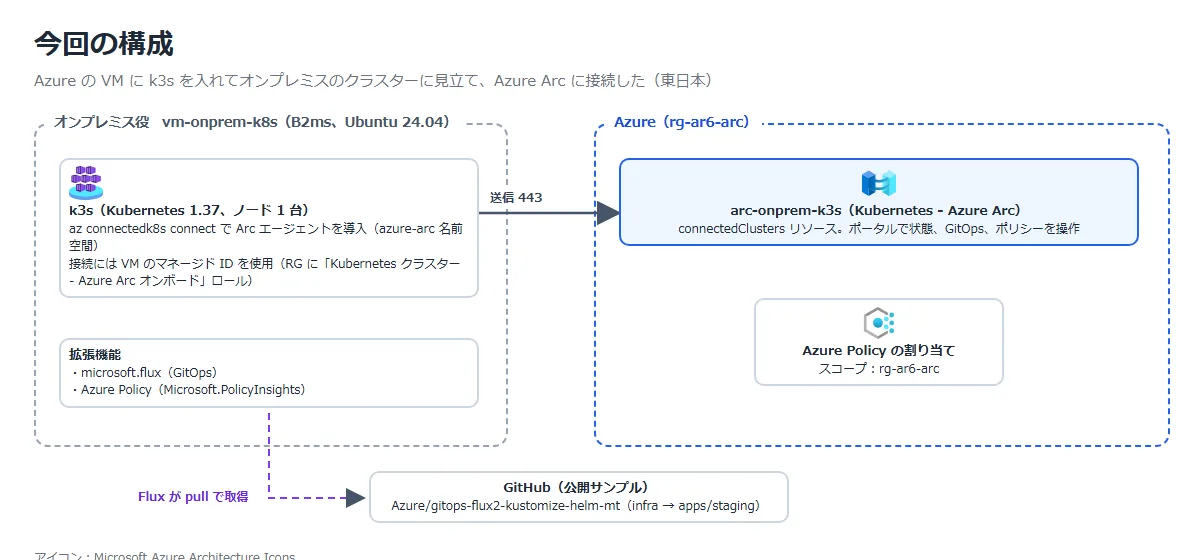
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | リソース プロバイダーを登録し、VM に k3s を入れる | — |
| ② | クラスターを Azure Arc に接続する | ポータルのオンボード画面の流れ。 接続後、Azure のリソースとして見えるか。 クラスターにどのエージェントが入るか |
| ③ | ポータルで GitOps(Flux)の構成を作る | Git リポジトリのアプリが、クラスターに自動でデプロイされるか |
| ④ | Azure Policy の拡張機能を入れ、ポリシーを割り当てる | Azure で割り当てたポリシーで、クラスターの中の操作が止まるか |
東日本リージョンで、Azure の VM(B2ms、Ubuntu 24.04)に軽量の Kubernetes の k3s を入れ、オンプレミスのクラスターに見立てた。
Azure の VM で動いていても、AKS ではない普通の Kubernetes クラスターとして Arc に接続できる。
① リソース プロバイダーの登録
Arc 対応 Kubernetes には、サブスクリプションに Microsoft.Kubernetes、Microsoft.KubernetesConfiguration、Microsoft.ExtendedLocation の 3 つのリソース プロバイダーの登録が要る。
検証用のサブスクリプションでは 3 つとも未登録だったので、Azure CLI で登録した(3 つで数分かかった)。
az provider register -n Microsoft.Kubernetes --wait
az provider register -n Microsoft.KubernetesConfiguration --wait
az provider register -n Microsoft.ExtendedLocation --wait
② クラスターを Azure Arc に接続する
「Azure Arc」⇒「インフラストラクチャ」⇒「Kubernetes クラスター」⇒「オンボード/作成」⇒「既存の Kubernetes クラスターをオンボードする」。
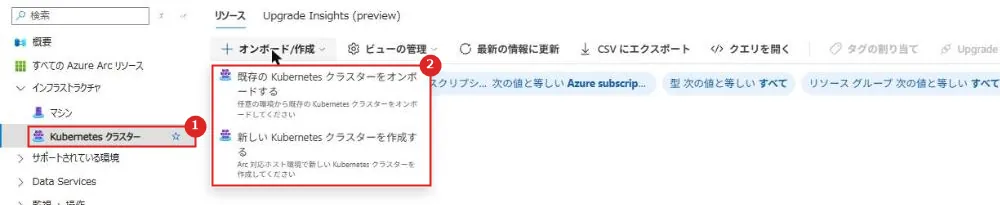
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Kubernetes クラスター | Arc に接続したクラスターの一覧。最初は空 |
| 2 | オンボード/作成 | 既存のクラスターをつなぐか、Arc 対応のホスト環境で新しいクラスターを作るかを選ぶ |
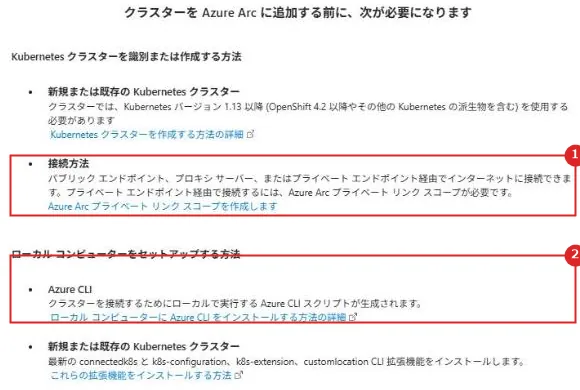
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 接続方法 | パブリック エンドポイント、プロキシ サーバー、プライベート エンドポイント(Azure Arc プライベート リンク スコープが要る)のどれかでインターネット側につなぐ |
| 2 | ローカル コンピューター | Azure CLI のスクリプトが作られ、それをクラスターにつながる手元のマシンで実行する |
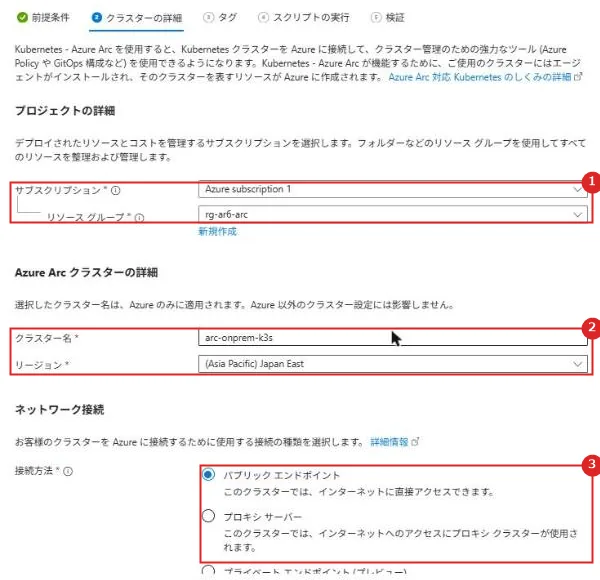
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | サブスクリプションとリソース グループ | クラスターを表す Azure のリソースを置く場所 |
| 2 | クラスター名とリージョン | arc-onprem-k3s、Japan East。 名前は Azure の中だけで使われ、クラスターの設定には影響しない |
| 3 | 接続方法 | パブリック エンドポイントにした |
「タグ」の次の「スクリプトの実行」で、接続用のスクリプトが作られる。
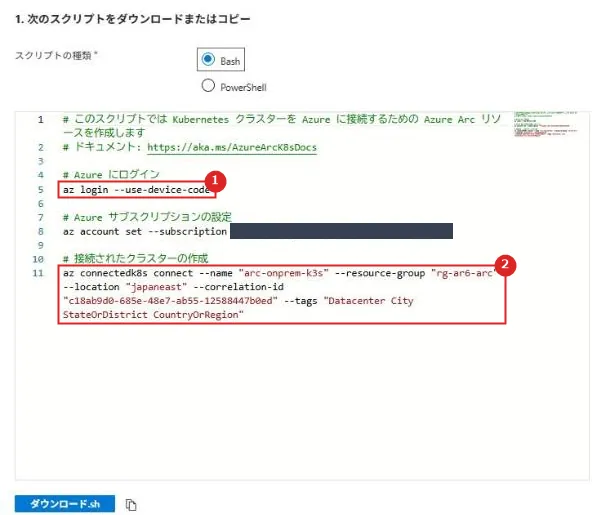
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | az login | スクリプトはデバイス コードでサインインする形になっている |
| 2 | az connectedk8s connect | クラスターを Arc に接続するコマンド。 クラスター名、リソース グループ、リージョン、タグが入っている |
スクリプトは、クラスターの kubeconfig があるマシンで実行する。
今回は k3s の VM の上で実行し、サインインには VM のマネージド ID を使った。
マネージド ID には、リソース グループの範囲で「Kubernetes クラスター – Azure Arc のオンボード」ロールと閲覧者ロールだけを付けた。
az login --identity
az extension add --name connectedk8s
az connectedk8s connect --name arc-onprem-k3s --resource-group rg-ar6-arc --location japaneast
コマンドは、キーの作成、Azure のリソースの作成、Helm チャート(azure-arc-k8sagents 1.39.3)でのエージェントの導入の順に進み、約 4 分で終わった。
ディストリビューションとインフラストラクチャは、どちらも k3s と自動で判定された。
azure-arc 名前空間には、次の 9 つのデプロイが入った。
| 入ったエージェント | 補足 |
|---|---|
| cluster-metadata-operator、resource-sync-agent | クラスターの情報を集めて Azure に同期 |
| clusteridentityoperator | マネージド ID の証明書を持つ |
| config-agent、extension-manager、extension-events-collector | 構成と拡張機能の管理 |
| clusterconnect-agent、kube-aad-proxy | クラスター接続の機能。今回は何も指定していないが入っていた |
| telemetry-agent | テレメトリの収集 |
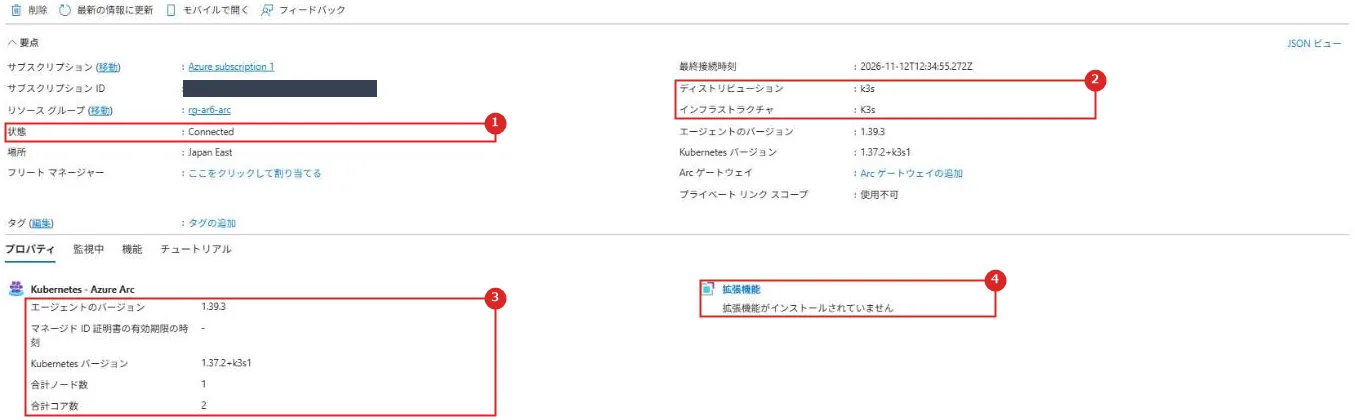
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 状態 | Connected |
| 2 | ディストリビューションとインフラストラクチャ | k3s |
| 3 | プロパティ | エージェントのバージョン 1.39.3、Kubernetes 1.37.2+k3s1、ノード 1、コア 2。 クラスターの情報が Azure から見える |
| 4 | 拡張機能 | まだ何も入っていない |
③ GitOps でアプリをデプロイする
クラスターの「設定」⇒「GitOps」⇒「Flux 構成の作成」。
リポジトリは、公式のチュートリアルと同じ Microsoft の公開サンプル(Azure/gitops-flux2-kustomize-helm-mt)を使った。
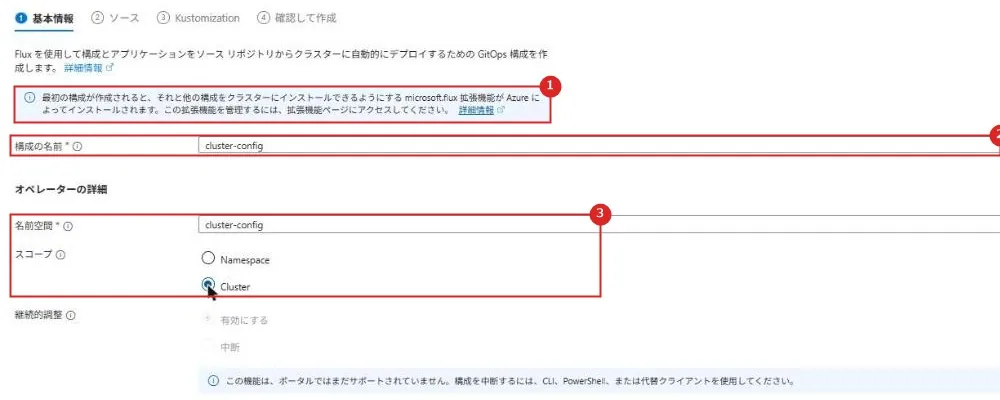
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | microsoft.flux 拡張機能 | 最初の GitOps 構成を作ると、Azure が microsoft.flux 拡張機能をクラスターに自動で入れる |
| 2 | 構成の名前 | cluster-config |
| 3 | 名前空間とスコープ | cluster-config、スコープは Cluster(クラスター全体の権限で適用する) |
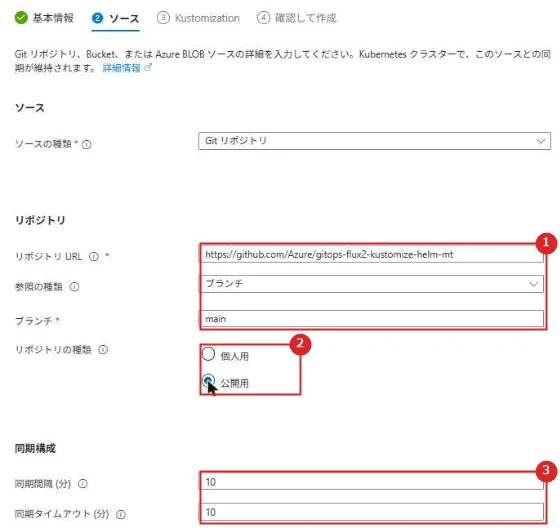
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リポジトリ URL とブランチ | https://github.com/Azure/gitops-flux2-kustomize-helm-mt、main |
| 2 | リポジトリの種類 | 公開用。個人用(非公開)なら SSH キーなどの認証を設定する |
| 3 | 同期の間隔 | 既定で 10 分ごとにリポジトリを見に行く |
Kustomization は、リポジトリの中のどのパスをクラスターに適用するかを決める。
サンプルに合わせて、infra と apps の 2 つを作った。
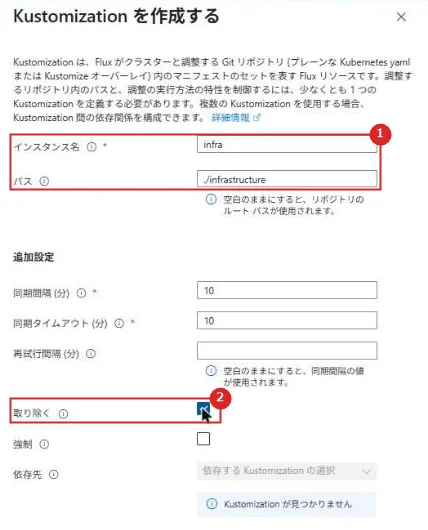
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | インスタンス名とパス | infra、./infrastructure(nginx、redis などの基盤) |
| 2 | 取り除く | オン。リポジトリから消したものはクラスターからも消す |
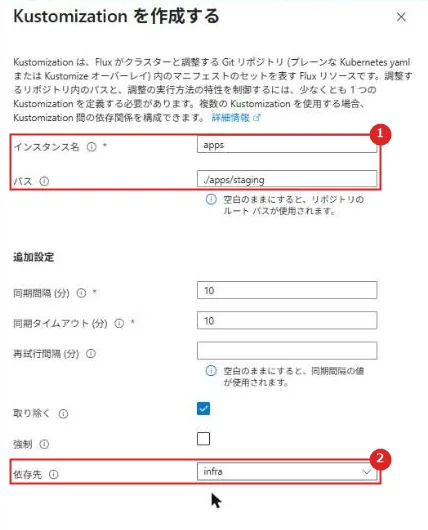
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | インスタンス名とパス | apps、./apps/staging(podinfo というサンプル アプリ) |
| 2 | 依存先 | infra。infra が終わってから apps を適用する |
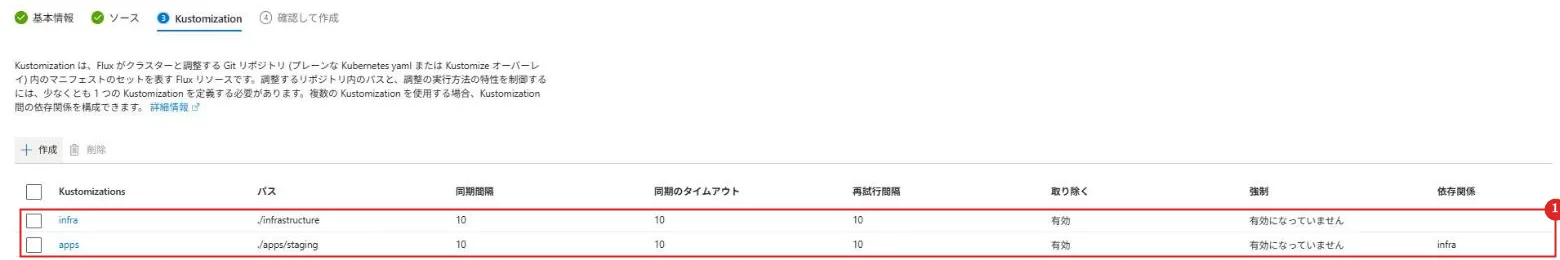
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | infra と apps | apps の依存関係に infra が入っている |
作成から約 7 分で、拡張機能の導入とリポジトリの同期が終わり、構成が Compliant になった。

| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | cluster-config | コンプライアンスは Compliant、状態は Succeeded |
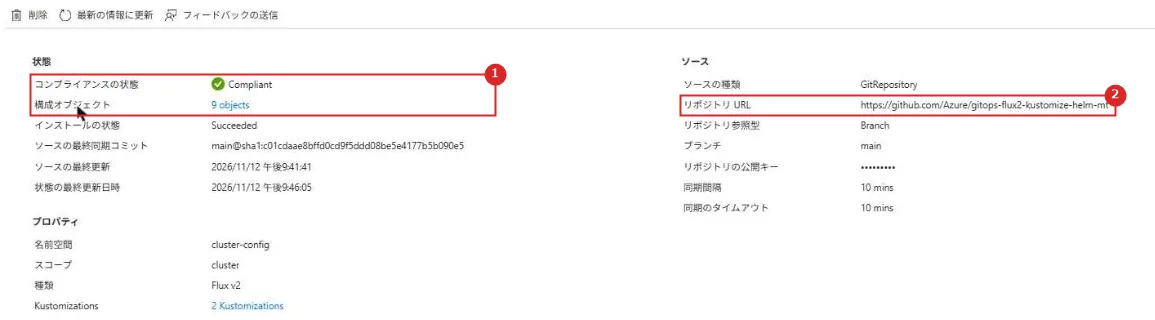
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 状態 | Compliant。 構成オブジェクトは 9 個。 最後に同期したコミットも表示される |
| 2 | ソース | リポジトリ URL、ブランチ、同期の間隔 |
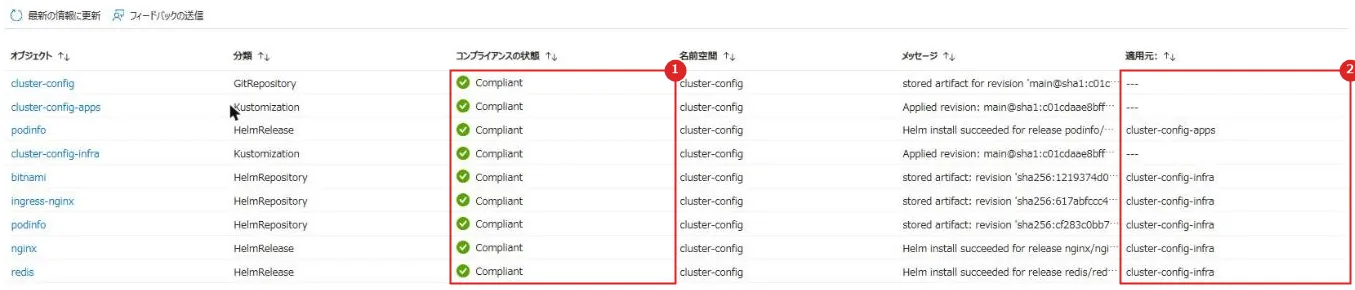
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | コンプライアンスの状態 | Git リポジトリ、Kustomization 2 つ、Helm リポジトリ 3 つ、Helm リリース 3 つ(nginx、redis、podinfo)がすべて Compliant |
| 2 | 適用元 | どの Kustomization が入れたものか |
クラスターの中を見ると、nginx、redis、podinfo の名前空間とアプリ、Flux のコントローラー(flux-system)が入っていた。
クラスターに入って何かをインストールする操作は、一度もしていない。
④ Azure Policy でクラスターの操作を止める
クラスターの「設定」⇒「ポリシー」⇒「拡張機能の有効化」で、Azure Policy の拡張機能を入れる。
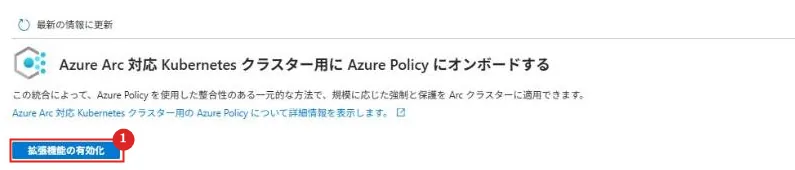
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 拡張機能の有効化 | クラスターに Azure Policy の拡張機能(Microsoft.PolicyInsights)を入れる。 中身は Gatekeeper(gatekeeper-system 名前空間) |
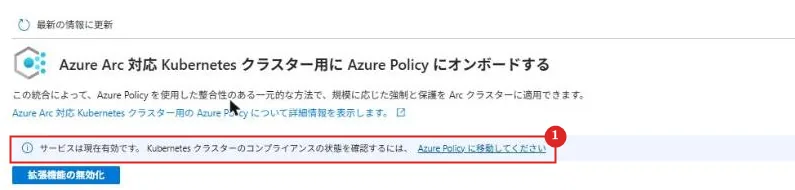
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | サービスは現在有効です | コンプライアンスの状態は Azure Policy の画面で見る |
「ポリシー」⇒「割り当て」⇒「ポリシーの割り当て」で、組み込みの定義「Kubernetes クラスターで特権コンテナーを許可しない」をリソース グループの範囲で割り当てた。
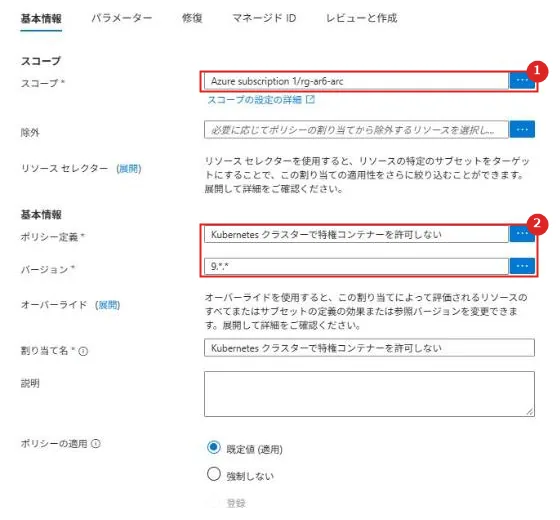
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | スコープ | rg-ar6-arc。このリソース グループの中のクラスターが対象 |
| 2 | ポリシー定義 | Kubernetes クラスターで特権コンテナーを許可しない(カテゴリ Kubernetes、組み込み) |
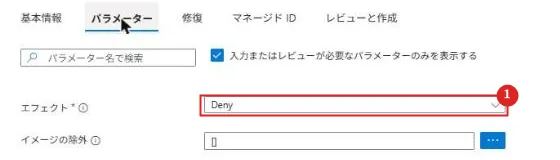
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | エフェクト | 既定は Deny。違反するコンテナーの作成を拒否する |
クラスターで、特権コンテナーと普通のコンテナーの作成を試した(–dry-run=server で、作らずにアドミッションの判定だけ見る)。
割り当てを作ってから数分は、どちらも通った。
割り当てから約 8 分後に、特権コンテナーだけが拒否されるようになった。
kubectl run priv-test --image=mcr.microsoft.com/azurelinux/busybox:1.36 --restart=Never --privileged --dry-run=server -o name
Error from server (Forbidden): admission webhook "validation.gatekeeper.sh" denied the request: [azurepolicy-k8sazurev2noprivilege-...] Privileged container is not allowed: priv-test, securityContext: {"privileged": true}.

kubectl run normal-test --image=mcr.microsoft.com/azurelinux/busybox:1.36 --restart=Never --dry-run=server -o name
pod/normal-test| 試したこと | 割り当てから数分 | 約 8 分後 |
|---|---|---|
| 特権コンテナー(–privileged) | 通った | Gatekeeper が拒否(Forbidden) |
| 普通のコンテナー | 通った | 通った |
Azure で割り当てたポリシーが、Azure の外のクラスターの Gatekeeper の規則になって効いた。
同じ割り当てで、AKS や別の場所のクラスターにも同じ規則を配れる。
一方、Azure Policy の「コンプライアンス」画面では、評価のスキャンを手動で開始して終わったあと(割り当てから約 22 分後)でも、この割り当ては「未開始」のままだった。
クラスターの中で拒否が効くことと、Azure 側のコンプライアンスの表示がそろうことは、別のタイミングだった。

| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Kubernetes クラスターで特権コンテナーを許可しない | コンプライアンスの状態は「未開始」。クラスターではすでに拒否が効いていた |
注意点
| 項目 | 内容 |
|---|---|
| リソース プロバイダー | Microsoft.Kubernetes、Microsoft.KubernetesConfiguration、Microsoft.ExtendedLocation の登録が要る。 未登録なら最初に登録する(数分かかる) |
| エージェントの要件 | 850 MB 以上の空きメモリと、CPU 1 個の約 7%。 linux/amd64 か linux/arm64 のノードが 1 台以上要る。 ARM64 だけのクラスターでは、Flux 以外の拡張機能は使えない |
| 送信の通信 | management.azure.com、リージョンの kubernetesconfiguration のエンドポイント、mcr.microsoft.com などへの 443 の送信が要る。 プロキシやプライベート エンドポイントでの接続もできる |
| 反映までの時間 | GitOps は作成から Compliant まで約 7 分、Azure Policy は割り当てから拒否が効くまで約 8 分かかった |
| 間接接続モード | Arc 対応データ サービスの間接接続モードは、Azure Arc の概要ページでは 2025 年 9 月の時点で廃止と書かれている。 アーキテクチャのページには説明が残っているので、設計のときは概要ページの情報を確かめる |
| 料金 | Arc のコントロール プレーンは無料だが、拡張機能で使うサービス(GitOps の構成、Azure Policy、Monitor、Defender など)は課金される |
公式ドキュメント:
Azure Arc 対応 Kubernetes システム要件 | Microsoft Learn
Azure Arc の概要 | Microsoft Learn
まとめ
・Azure Arc は、Azure の外のサーバー、Kubernetes、SQL Server を Azure Resource Manager に投影し、Azure のリソースと同じように管理する。
コントロール プレーンは無料。
・Kubernetes のアーキテクチャでは、オンプレミスや他のクラウドのクラスターと AKS を、Azure Policy、Azure Monitor、GitOps でまとめて管理する。
・SQL Server のアーキテクチャでは、サーバーの SQL Server と、Kubernetes 上の SQL Managed Instance を Arc で管理し、評価、Defender、Sentinel、Backup とつなぐ。
・実機では、k3s のクラスターを Arc に接続し、ポータルの GitOps の設定だけでアプリをデプロイし、Azure Policy の割り当てでクラスターの中の特権コンテナーの作成を止められた。
次回:Azure File Sync とは|ハイブリッドのファイル共有と階層化を実機で検証
コメント