
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
AI 編の 3 回目。
今回は Microsoft Foundry をインターネットから切り離して、プライベート エンドポイント経由だけで使えるようにする(閉域化)。
実機では、インターネットの PC と VNet の中の VM から同じ Foundry を呼び、パブリック アクセスの設定で結果がどう変わるか、名前解決がどう変わるか、閉域にしたあとの Foundry ポータルがどう見えるかを確かめた。
※2026年11月時点の情報です。
前回:Microsoft Foundry の認証と RBAC とは
Foundry のネットワークの考え方
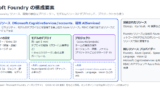
Foundry のネットワーク分離は、受信アクセス(Foundry に入ってくる通信)と、送信アクセス(エージェントなどが外へ出る通信)に分けて考える。
受信アクセスは、パブリック ネットワーク アクセス(PNA)の設定で決める。
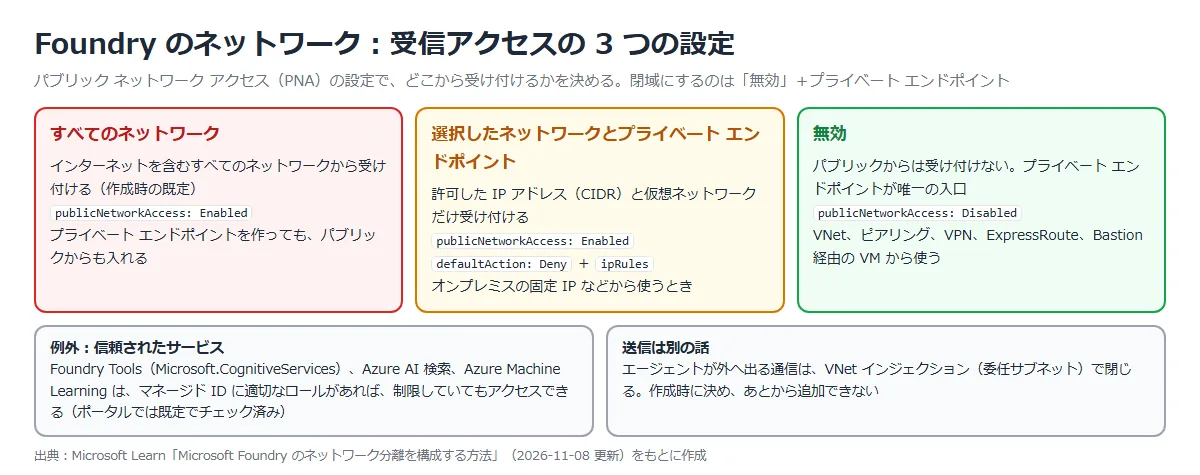
| 設定 | 受け付ける通信 | 向いている使い方 |
|---|---|---|
| すべてのネットワーク | インターネットを含むすべて | 検証やパブリックなアプリ(作成時の既定) |
| 選択したネットワークとプライベート エンドポイント | 許可した IP アドレスと仮想ネットワーク、プライベート エンドポイント | オンプレミスの固定 IP など、決まった場所から使う |
| 無効 | プライベート エンドポイントだけ | 閉域。 VNet、ピアリング、VPN、ExpressRoute、Bastion 経由の VM から使う |
ネットワークを制限していても、信頼されたサービス(Foundry Tools、Azure AI 検索、Azure Machine Learning)は、マネージド ID に適切なロールがあればアクセスできる。
エージェントの送信の分離は VNet インジェクション(委任サブネット)で行い、作成時に決める必要がある。
公式ドキュメント:Microsoft Foundry のネットワーク分離を構成する方法 | Microsoft Learn
プライベート エンドポイントと名前解決
プライベート エンドポイントを作ると、VNet の中に Foundry 用のプライベート IP ができる。
接続先の名前(<名前>.openai.azure.com など)は変わらず、VNet の中ではプライベート DNS ゾーンでプライベート IP に、VNet の外ではパブリック IP に解決される。
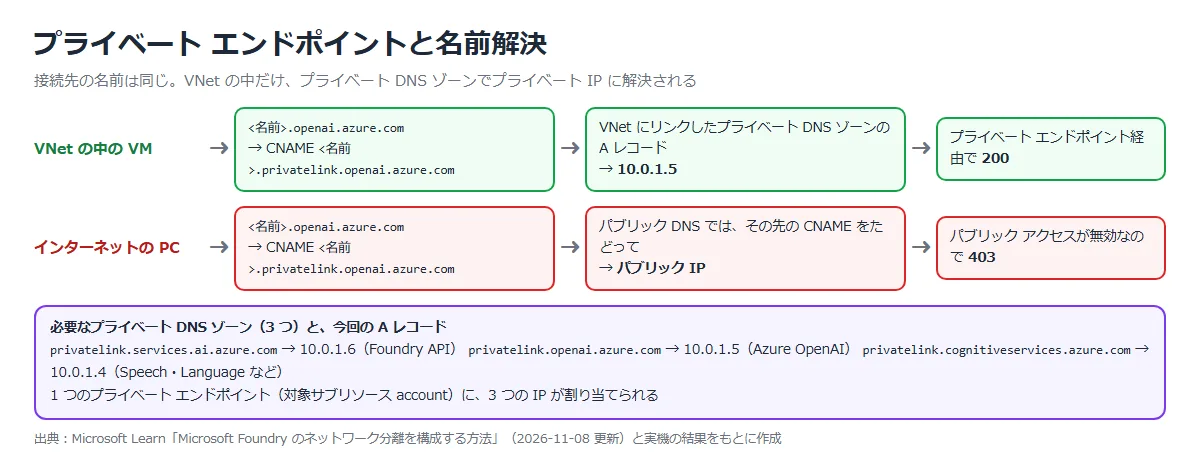
| プライベート DNS ゾーン | 使う API |
|---|---|
| privatelink.services.ai.azure.com | Foundry API(エージェント、プロジェクトの機能など) |
| privatelink.openai.azure.com | Azure OpenAI の API |
| privatelink.cognitiveservices.azure.com | Speech、Language、Vision などの API |
カスタム DNS サーバーを使うネットワークでは、privatelink のサブドメインをプライベート DNS ゾーンに委任するなどして、プライベート IP に解決できるようにしておく。
公式ドキュメント:Microsoft Foundry のネットワーク分離を構成する方法 | Microsoft Learn
閉域にしたときの注意
| 注意 | 内容 |
|---|---|
| ポータルの利用 | Foundry ポータルのプロジェクトの機能は、プライベート エンドポイント経由のデータ プレーン API を使う。 VNet の外の PC からは使えない(実機で確かめた) |
| エンドポイントの単位 | プライベート エンドポイントは Foundry リソース単位。 プロジェクトごとにネットワークを分けられない |
| 未対応の機能 | ワークフロー エージェントの送信、AI ゲートウェイ(作ると自動でパブリックになる)、一部のエージェント ツールは、ネットワーク分離に一部しか対応していない |
| インターネットに出るツール | Bing Grounding、Web 検索、SharePoint Grounding は、閉域でもパブリック インターネット経由で通信する |
| 送信のネットワーク | 委任サブネットはあとから追加・変更できない。 必要なら Foundry を作り直す |
| 必要な権限 | VNet でプライベート エンドポイントを作るネットワーク共同作成者、Foundry で接続を作る共同作成者、DNS ゾーンのプライベート DNS ゾーン共同作成者。 承認の権限がないと接続は「保留中」のまま |
公式ドキュメント:Microsoft Foundry のネットワーク分離を構成する方法 | Microsoft Learn
構築手順
今回の構成と実施すること
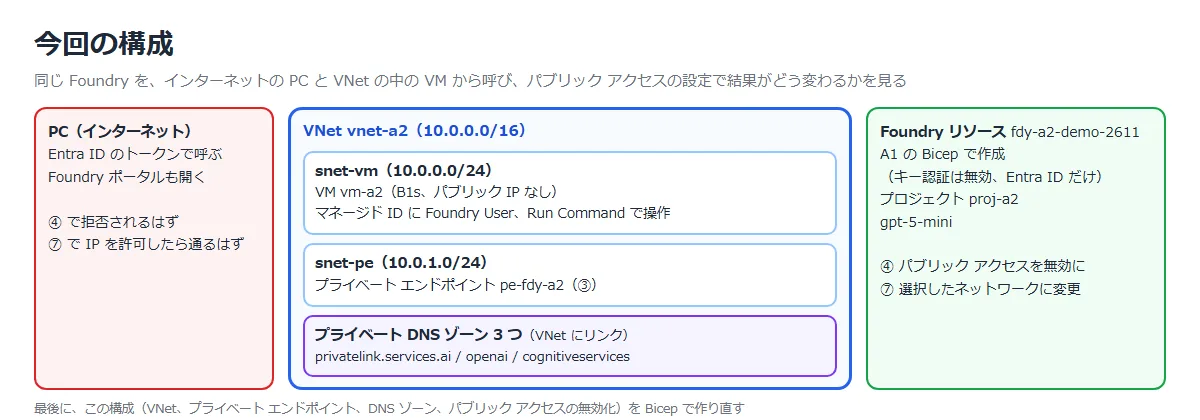
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | Foundry、VNet、確認用の VM を作る | 閉域にする前は、PC も VM もパブリック IP で通る |
| ② | プライベート エンドポイントを作る(DNS ゾーンの統合も) | VNet の中の名前解決がプライベート IP になる |
| ③ | パブリック アクセスを無効にする | PC は拒否され、VM は通る |
| ④ | 閉域にしたあと、PC の Foundry ポータルを開く | ポータルの見え方 |
| ⑤ | 選択したネットワークで、PC の IP だけを許可する | PC も通るようになる |
| ⑥ | 同じ構成を Bicep で作る | パブリック アクセスの無効化と DNS ゾーンをコードで |
① Foundry、VNet、確認用の VM を作る
Foundry(キー認証の無効化、プロジェクト、gpt-5-mini、Foundry User の割り当て)は、前回の Bicep で作った。
確認用の VM(B1s、パブリック IP なし)は CLI で作り、マネージド ID に Foundry User を付けた。
VM の操作は Run Command で行い、名前解決と、マネージド ID のトークンでの呼び出しをする。
N=<名前>
getent hosts $N.openai.azure.com
TOKEN=$(curl -s -H "Metadata: true" "http://169.254.169.254/metadata/identity/oauth2/token?api-version=2018-02-01&resource=https://ai.azure.com" | sed -E 's/.*"access_token":"([^"]+)".*/\1/')
curl -s -X POST "https://$N.openai.azure.com/openai/v1/chat/completions" -H "Authorization: Bearer $TOKEN" -H "Content-Type: application/json" -d '{"model":"gpt-5-mini","messages":[{"role":"user","content":"Reply with OK"}],"max_completion_tokens":200,"reasoning_effort":"minimal"}'
PC では、Resolve-DnsName で名前解決を見て、Entra ID のトークン(スコープ https://ai.azure.com/.default)で呼ぶ。
閉域にする前は、PC でも VM でも 3 つの名前がすべて同じパブリック IP に解決され、どちらからも HTTP 200 だった。
| PC(インターネット) | VM(VNet の中) | |
|---|---|---|
| 名前解決 | パブリック IP(CNAME は japaneast.api.cognitive.microsoft.com など) | 同じパブリック IP |
| 呼び出し | HTTP 200 | HTTP 200(応答「OK」) |
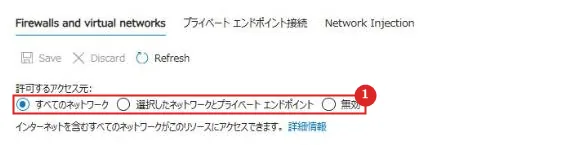
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 許可するアクセス元 | 作成直後は「すべてのネットワーク」。 選択したネットワークとプライベート エンドポイント、無効も選べる |
② プライベート エンドポイントを作る
Foundry リソース ⇒「ネットワーク」⇒「プライベート エンドポイント接続」⇒「+ プライベート エンドポイント」。
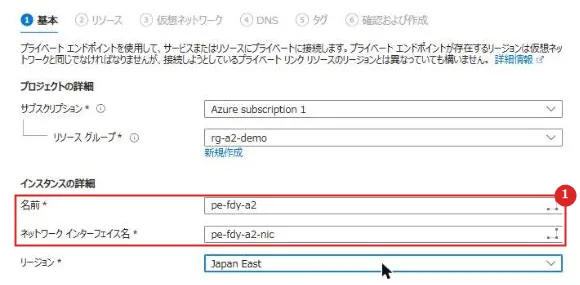
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 名前、ネットワーク インターフェイス名 | pe-fdy-a2。 リージョンは VNet と同じ Japan East にする |
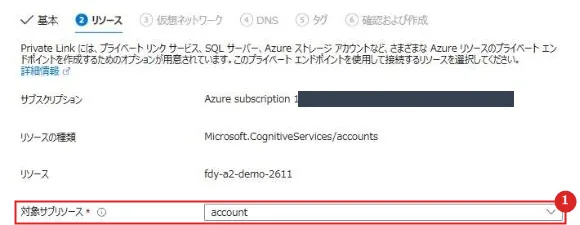
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 対象サブリソース | account。 Foundry リソース 1 つにつき、この 1 つで 3 種類の API を受ける |
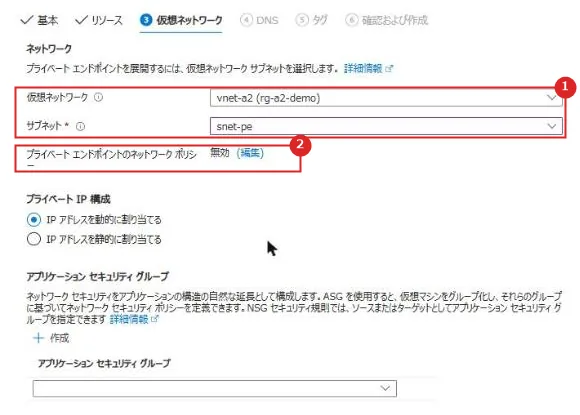
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 仮想ネットワーク、サブネット | vnet-a2 の snet-pe(10.0.1.0/24)。 VM とはサブネットを分けた |
| 2 | プライベート エンドポイントのネットワーク ポリシー | 既定は無効(NSG などはエンドポイントに効かない) |
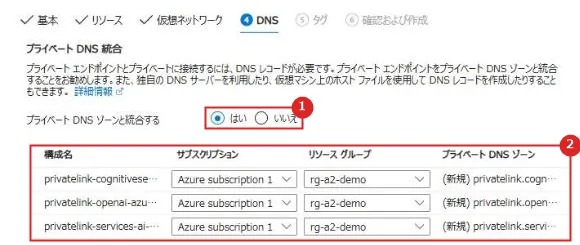
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | プライベート DNS ゾーンと統合する | はい。DNS ゾーンを作って、エンドポイントの A レコードを自動で登録する |
| 2 | 3 つのゾーン | privatelink.cognitiveservices.azure.com、privatelink.openai.azure.com、privatelink.services.ai.azure.com が新しく作られる |
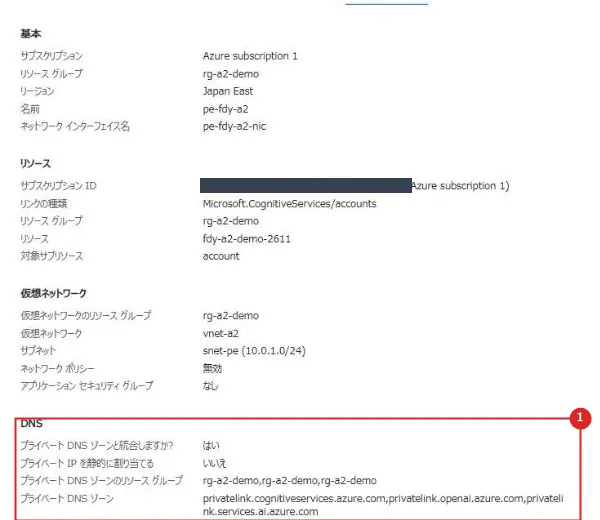
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | DNS | 3 つのプライベート DNS ゾーンと統合する |
作成は約 2 分で終わった。
DNS ゾーンには、services.ai が 10.0.1.6、openai が 10.0.1.5、cognitiveservices が 10.0.1.4 で登録された。
VNet へのリンクの完了は、さらに 1 分ほどあとだった。
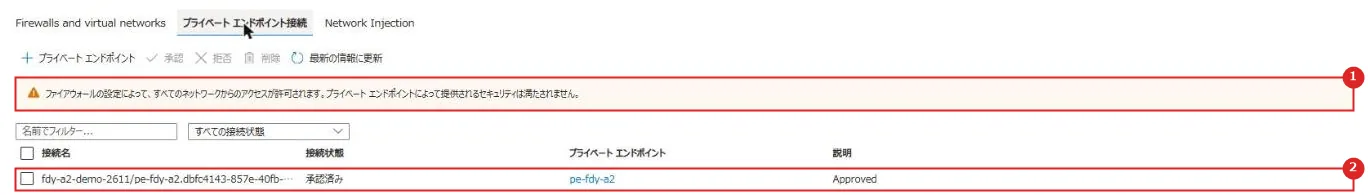
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 警告 | 「ファイアウォールの設定によって、すべてのネットワークからのアクセスが許可されます。 プライベート エンドポイントによって提供されるセキュリティは満たされません」 |
| 2 | 接続 | 接続状態は「承認済み」 |
この時点では、パブリック アクセスは「すべてのネットワーク」のまま。
PC からは、CNAME に privatelink が入るようになったが、解決先はパブリック IP で、呼び出しも HTTP 200 のままだった。
VM では、DNS のキャッシュを消したあと、3 つの名前がそれぞれプライベート IP に解決された(つまずいた点で後述)。
| PC(インターネット) | VM(VNet の中) | |
|---|---|---|
| 名前解決 | CNAME が <名前>.privatelink.openai.azure.com を経由して、パブリック IP | <名前>.privatelink.openai.azure.com → 10.0.1.5 |
| 呼び出し | HTTP 200 | HTTP 200(プライベート エンドポイント経由) |
③ パブリック アクセスを無効にする
「ネットワーク」⇒「Firewalls and virtual networks」で、許可するアクセス元を「無効」にして保存する。
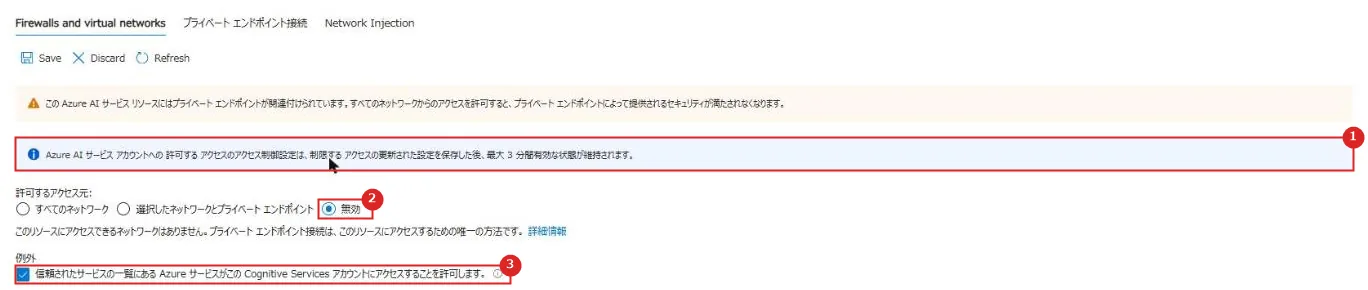
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | お知らせ | 保存後、最大 3 分間は以前の状態が有効なまま、と表示される |
| 2 | 無効 | どのネットワークからもアクセスできず、プライベート エンドポイント接続だけが入口になる |
| 3 | 例外 | 信頼されたサービスの一覧にある Azure サービスのアクセスを許可する。 既定でチェックが入っていた |
画面には最大 3 分とあったが、PC からの呼び出しは保存の約 1 秒後には拒否された。
VM からは、そのまま通った。
| 時刻 | 呼び出し元 | 結果 |
|---|---|---|
| 20:18:45 | — | 「無効」を保存 |
| 20:18:46 | PC | HTTP 403(Public access is disabled. Please configure private endpoint.) |
| 20:19:02 | VM | HTTP 200(10.0.1.5 経由) |
④ 閉域にしたあと、PC の Foundry ポータルを開く
PC の Foundry ポータル(ai.azure.com)でプロジェクトを開くと、次の画面になった。
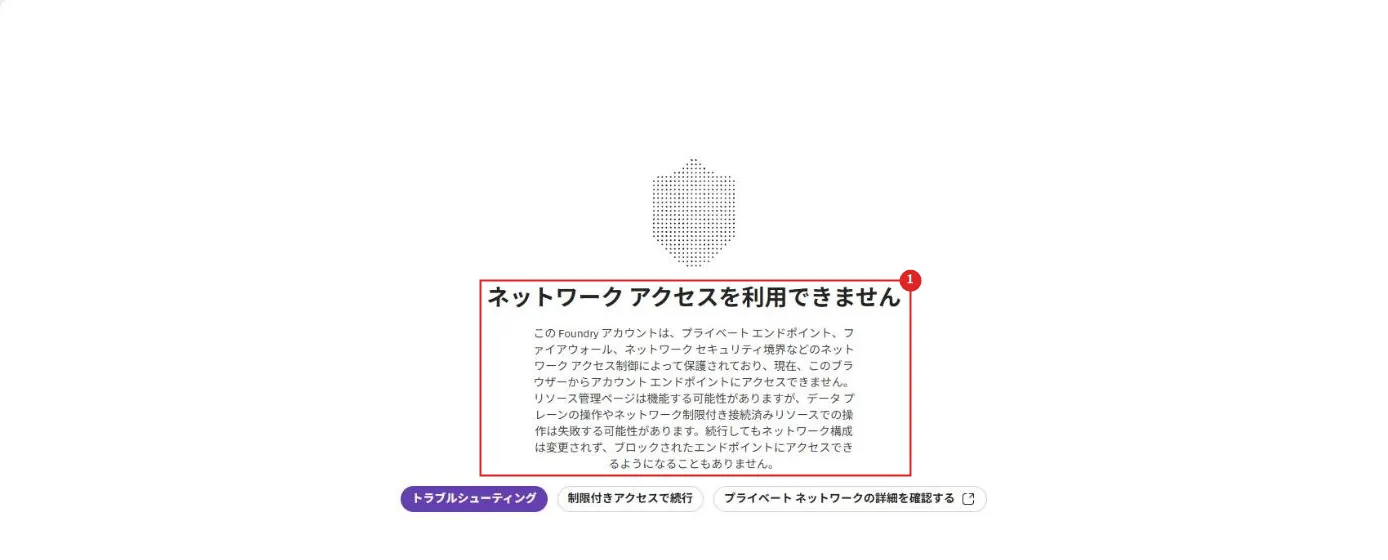
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ネットワーク アクセスを利用できません | このブラウザーからはアカウントのエンドポイントにアクセスできない。 リソース管理のページは使えるかもしれないが、データ プレーンの操作は失敗する、と説明されている |
「制限付きアクセスで続行」を選ぶと、プロジェクトのホームは開けた。
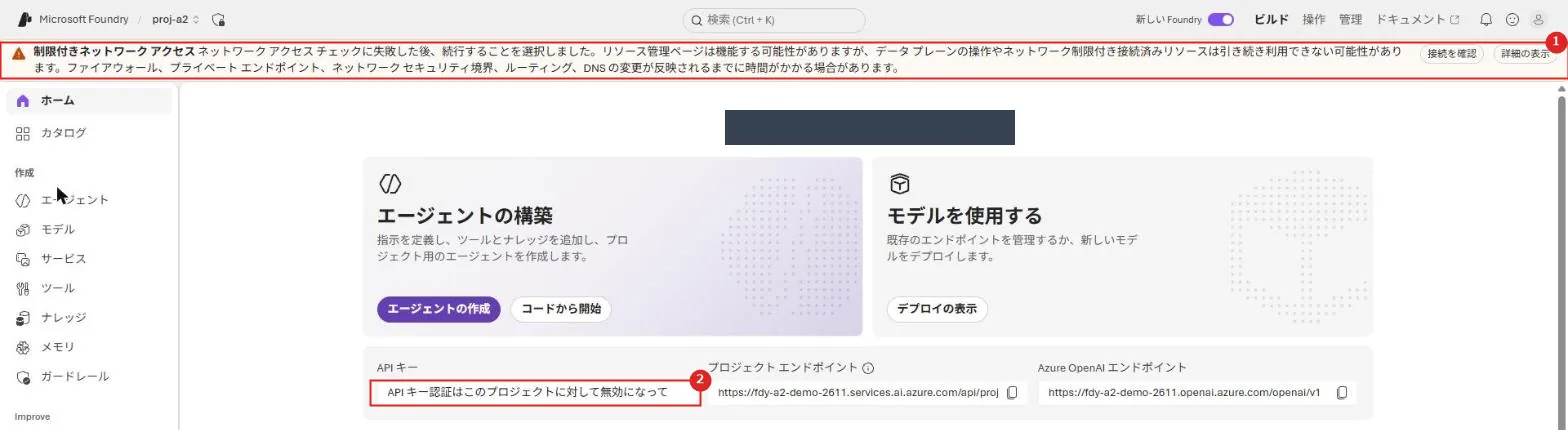
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 制限付きネットワーク アクセス | ネットワーク アクセスのチェックに失敗したあと、続行を選んだ状態。 データ プレーンの操作は使えない可能性がある |
| 2 | API キー | API キー認証はこのプロジェクトに対して無効、と表示される(前回の設定どおり) |
プレイグラウンドでメッセージを送ると、エラーになった。
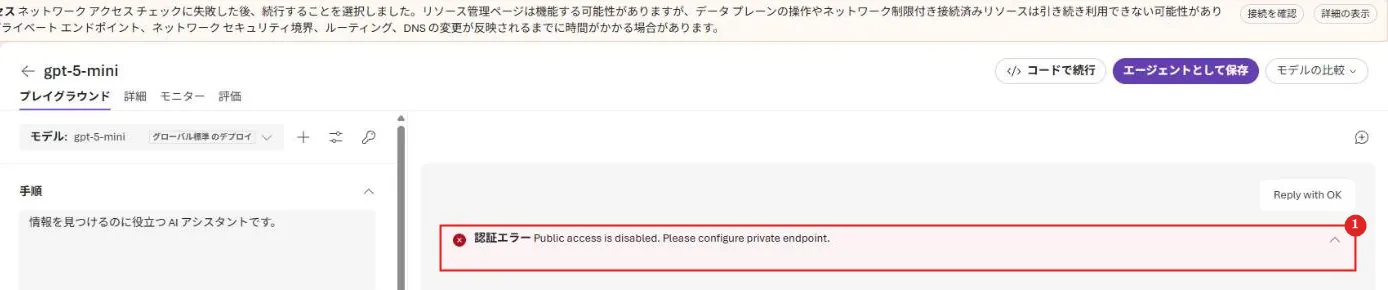
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 認証エラー | Public access is disabled. Please configure private endpoint.(PowerShell からの呼び出しと同じエラー) |
閉域にした Foundry をポータルで使うには、VNet の中のジャンプボックス、ピアリングした VNet、VPN、ExpressRoute などが必要になる。
⑤ 選択したネットワークで、PC の IP だけを許可する
許可するアクセス元を「選択したネットワークとプライベート エンドポイント」にして、「クライアント IP アドレスの追加」にチェックを入れて保存した。
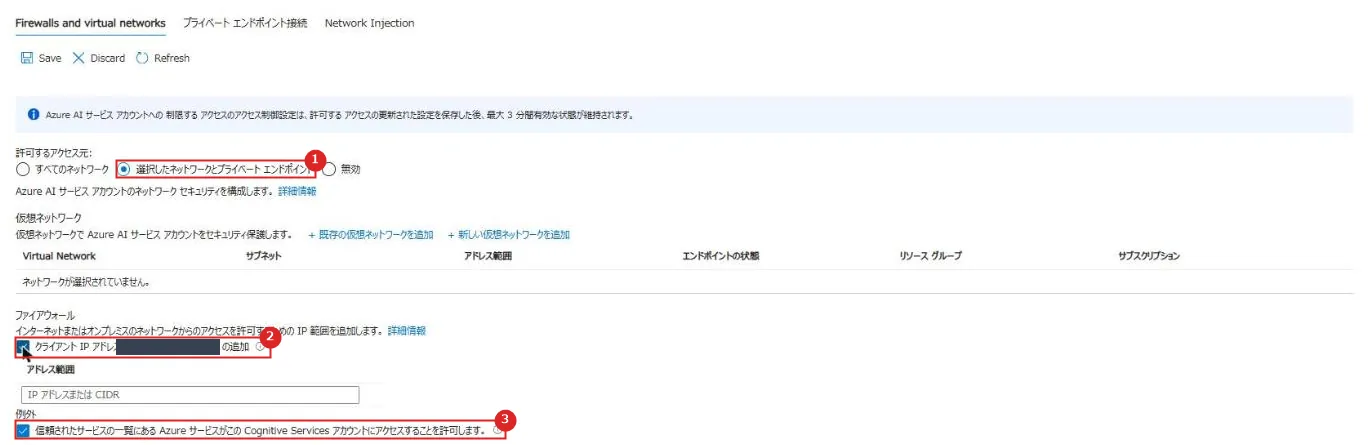
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 選択したネットワークとプライベート エンドポイント | 許可した IP と仮想ネットワーク、プライベート エンドポイントからだけ受け付ける |
| 2 | クライアント IP アドレスの追加 | いまポータルを開いている PC のグローバル IP を許可する |
| 3 | 例外 | 信頼されたサービスは許可のまま |
| 時刻 | 呼び出し元 | 結果 |
|---|---|---|
| 20:22:18 | — | 保存(publicNetworkAccess は Enabled、既定の動作は Deny、IP の規則 1 件) |
| 20:22:20 | PC | HTTP 403 |
| 20:22:42 | PC | HTTP 200 |
| 20:22:53 | VM | HTTP 200(プライベート エンドポイント経由) |
許可した IP からは、保存から約 24 秒で通るようになった。
決まった場所から使う場合は、この設定でも入口を絞れるが、パブリック エンドポイントは開いたままになる。
⑥ 同じ構成を Bicep で作る
Foundry(パブリック アクセスとキー認証を無効)、VNet、プライベート エンドポイント、3 つのプライベート DNS ゾーンと VNet リンク、Foundry User の割り当てを Bicep にした。
別のリソース グループにデプロイすると約 2 分で終わり、パブリック アクセスは無効、プライベート エンドポイントは承認済み、DNS ゾーンにはプライベート IP の A レコードが登録された。
PC からの呼び出しは HTTP 403 で拒否された。
az group create -n rg-a2-bicep -l japaneast
$me = az ad signed-in-user show --query id -o tsv
az deployment group create -g rg-a2-bicep -f main.bicep -p principalId=$meBicep:azure-bicep-samples / a2-foundry-private
⑦ 片付け
az group delete -n rg-a2-demo --yes
az group delete -n rg-a2-bicep --yes
Foundry リソースは論理的な削除の状態で残り、2 日後に自動で完全に削除される予定になっていた。
プライベート エンドポイント、DNS ゾーン、VNet、VM はリソース グループと一緒に削除された。
実機でつまずいた点
VM の名前解決がパブリック IP のまま
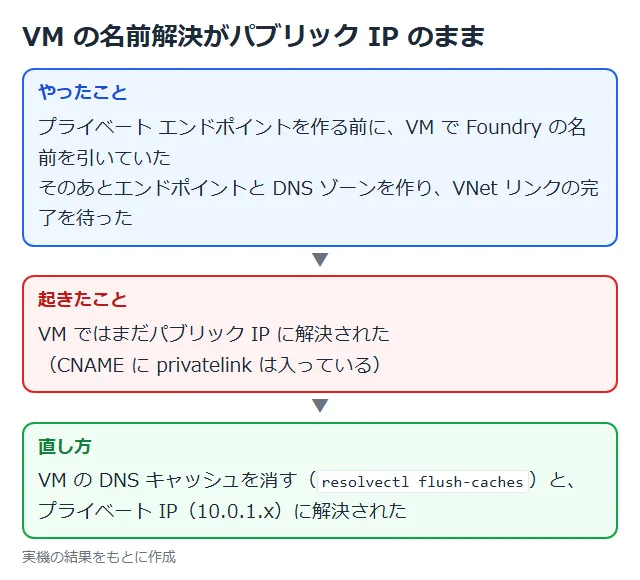
プライベート エンドポイントを作る前に、VM で同じ名前を引いていた。
エンドポイントと DNS ゾーンを作り、VNet リンクが完了したあとも、VM ではパブリック IP に解決された。
VM の DNS のキャッシュ(systemd-resolved)を消すと、プライベート IP に解決された。
閉域化の直後に確かめるときは、クライアントの DNS キャッシュを消してから確かめる。
sudo resolvectl flush-cachesエンドポイントを作っただけでは閉域にならない
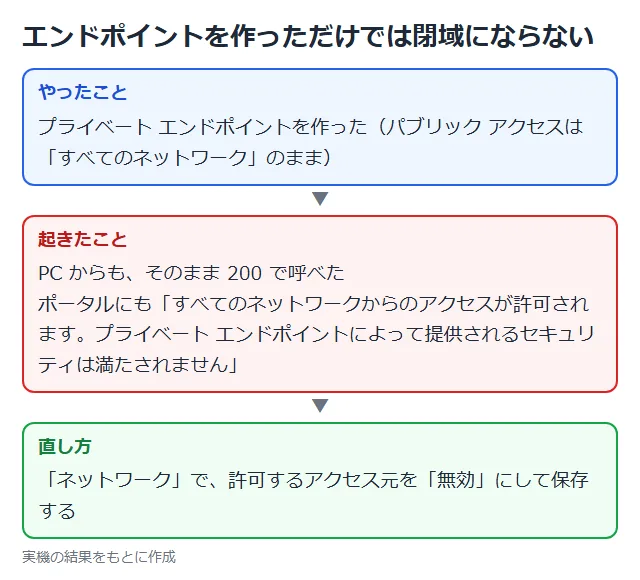
プライベート エンドポイントを作っても、パブリック アクセスが「すべてのネットワーク」のままなら、インターネットからも今までどおり呼べた。
ポータルにも警告が出る。
閉域にするには、エンドポイントを作ったうえで、パブリック アクセスを「無効」にする。
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| 受信アクセス | 「無効」にして、プライベート エンドポイントだけにする | インターネットからの入口をなくす |
| DNS | ポータルの DNS 統合か Bicep で、3 つのプライベート DNS ゾーンを VNet にリンクする | エンドポイントごとに A レコードが自動で登録される |
| 認証 | キー認証も無効にして、Entra ID とマネージド ID だけにする | ネットワークと ID の両方で守る |
| 開発者の入口 | ジャンプボックス(Bastion 経由)、VPN、ExpressRoute を用意する | 閉域にすると PC のポータルからは使えない |
| 選択したネットワーク | 固定 IP から使う必要があるときだけ。閉域の代わりにはしない | パブリック エンドポイントは開いたまま |
| 作成 | 閉域の構成は Bicep などでまとめて作る | エンドポイントの作成とパブリック アクセスの無効化を忘れない |
注意事項
| 項目 | 内容 |
|---|---|
| 反映の時間 | 画面には最大 3 分とあるが、今回は約 1〜24 秒で切り替わった。 すぐに切り替わる前提でも、3 分は見ておく |
| 名前解決 | VNet リンクの完了は、エンドポイントの作成から 1 分ほど遅れた。 クライアントの DNS キャッシュにも注意 |
| ポータル | 閉域にすると、PC の Foundry ポータルではモデルやエージェントを使えない |
| 閉域で動かないもの | インターネットに出るツールや、閉域に一部しか対応していない機能がある |
| 費用 | プライベート エンドポイントとプライベート DNS ゾーンは時間や数で課金される |
まとめ
・Foundry の受信アクセスは、すべてのネットワーク、選択したネットワーク、無効の 3 つ。
閉域は「無効」+プライベート エンドポイント。
・プライベート エンドポイントは 1 つで、services.ai、openai、cognitiveservices の 3 つの DNS ゾーンにプライベート IP が登録される。
・閉域にすると、PC からの呼び出しは 403 になり、Foundry ポータルも「ネットワーク アクセスを利用できません」になる。
・エンドポイントを作っただけでは閉域にならない。
パブリック アクセスの無効化までが 1 セット。
次回:Foundry Agent Service のセキュリティとは(AI 編 4 回目)
コメント