
この記事でわかること
- AKS 向けのマイクロサービスを、コードの変更を最小限にして Azure Container Apps に載せ替える構成
- AKS と Container Apps で、デプロイ、イングレス、スケール、リリース、セキュリティの監視がどう変わるか
- 移行のあとに行う最適化(マネージド ID、ジョブ、WAF、Dapr、組み込みの認証)とコストの考え方
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 18 回目。
今回は「Azure Container Apps へのマイクロサービスのデプロイ」を読む。
16 回目で読んだ AKS のドローン配送のワークロードを、そのまま Container Apps に載せ替える(再プラットフォーム化)シナリオ。
前回:AKS の保護(アーキテクチャ解説シリーズ 17)
Container Apps へのマイクロサービスのデプロイとは
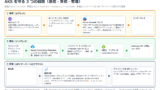
Azure Container Apps は、コンテナーのオーケストレーションと管理を簡単にするサーバーレスのコンテナー プラットフォーム。
このアーキテクチャは、AKS からの移行で、アプリのコードの変更を最小限にすることを重視する。
既存のやり方をできるだけ再現し、移行を妨げる最適化は後回しにする。
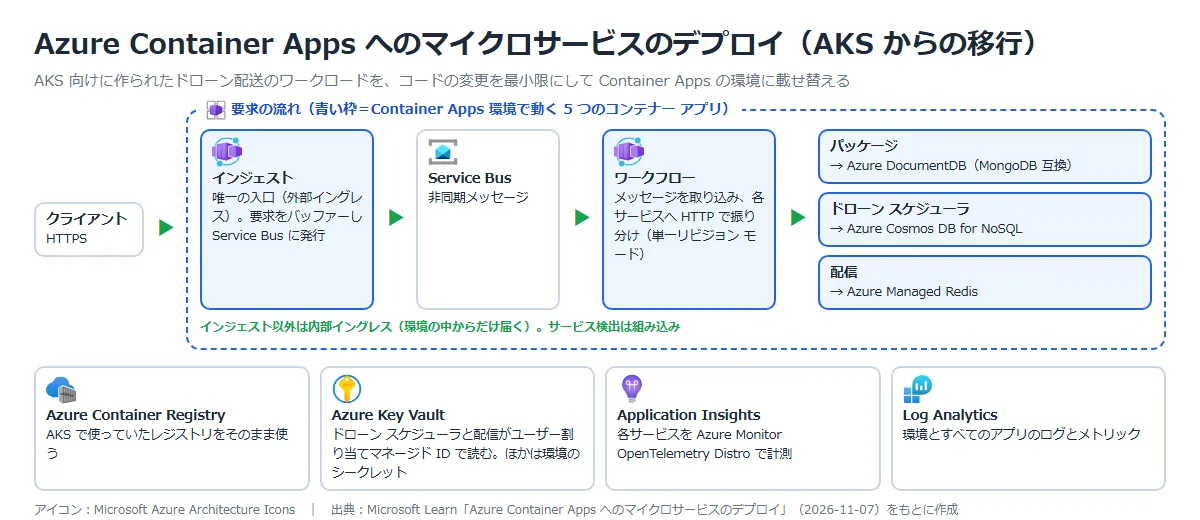
| サービス | 役割 | 状態の置き場所 |
|---|---|---|
| インジェスト | クライアントの要求を受けてバッファーし、Service Bus に発行する。 ワークロードの唯一の入口 | ― |
| ワークフロー | Service Bus のメッセージを取り込み、後ろのマイクロサービスに振り分ける | ― |
| パッケージ | パッケージを管理する | Azure DocumentDB(MongoDB 互換) |
| ドローン スケジューラ | ドローンを割り当て、飛行中のドローンを監視する | Azure Cosmos DB for NoSQL |
| 配信 | 予定の配送と輸送中の配送を管理する | Azure Managed Redis |
同じ環境を共有するサービスは、内部イングレスとサービス検出、ランタイムのログの 1 つの Log Analytics ワークスペース、シークレットと証明書の管理を共有できる。
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Azure Container Apps | サーバーレスのコンテナー プラットフォーム | すべてのマイクロサービスを動かす。 サービス検出、HTTP/HTTP2 のエンドポイント、負荷分散、KEDA の自動スケール、リビジョンが組み込み |
| Azure Container Registry | プライベートなコンテナー イメージを置くレジストリ | AKS で使っていたものをそのまま使う |
| Azure Service Bus | 非同期の通信を提供するメッセージング サービス | インジェストとワークフローの間をつなぐ。ほかのサービスは HTTP で呼ばれる |
| Azure Cosmos DB / Azure DocumentDB / Azure Managed Redis | NoSQL、MongoDB 互換、インメモリ キャッシュのデータ サービス | 各マイクロサービスが自分の状態を置く |
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Azure Key Vault | シークレット、キー、証明書の保管庫。 詳しくはAzure Key Vault とは。 | ドローン スケジューラと配信が、ユーザー割り当てマネージド ID で認証してシークレットを読む |
| Application Insights | アプリのパフォーマンス管理 | 各サービスを Azure Monitor OpenTelemetry Distro で計測する |
| Log Analytics ワークスペース | ログを集めて分析する場所。 詳しくはAzure Log Analytics ワークスペースとは。 | すべてのコンポーネントのメトリックとログを集め、アラートやダッシュボード、原因分析に使う |
公式ドキュメント:Azure Container Apps へのマイクロサービスのデプロイ | Microsoft Learn
AKS から移すと何が変わるか
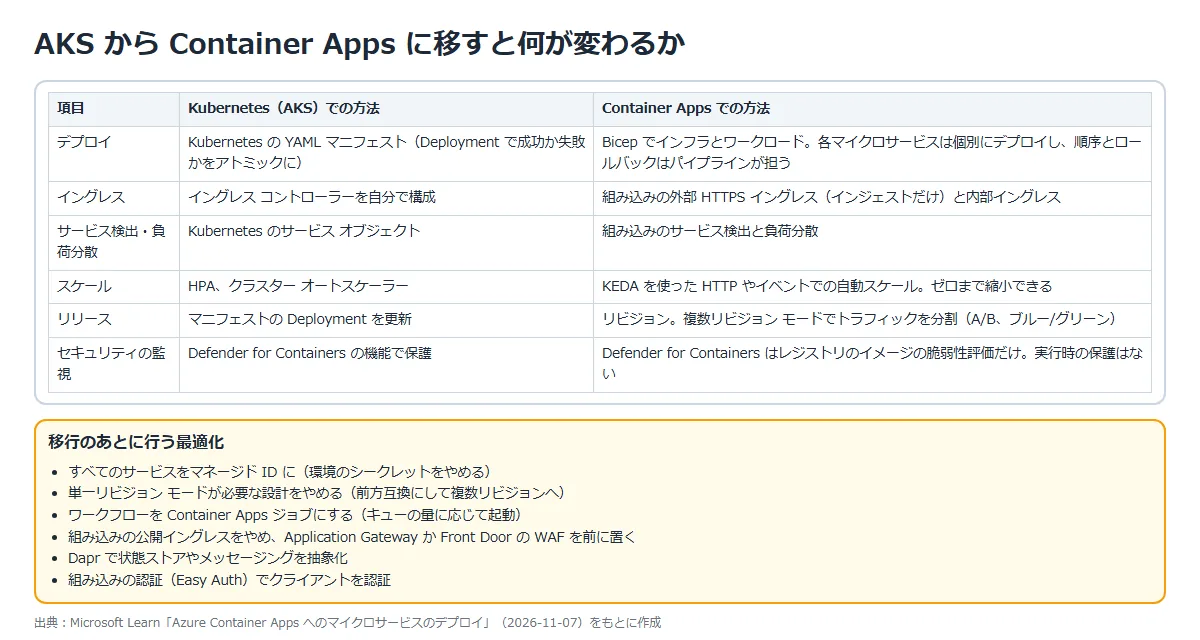
移行で変えたコードは、Kubernetes のノードの情報をログやメトリックに付ける可観測性のライブラリの部分だけだった。
Kubernetes の YAML マニフェストは要らなくなり、Bicep でインフラとワークロードの両方をデプロイする。
大きな違いは、Kubernetes の Deployment のように成功か失敗かをまとめて扱えないこと。
Container Apps では各マイクロサービスを個別にデプロイするので、順序とロールバックはデプロイのパイプラインが担う。
公式ドキュメント:Azure Container Apps へのマイクロサービスのデプロイ | Microsoft Learn
移行のあとに行う最適化
| 最適化 | 内容 |
|---|---|
| シークレットの管理 | いまはマネージド ID と環境のシークレットを併用している。 すべてのコードをマネージド ID に対応させ、環境のシークレットをやめる |
| 単一リビジョン モード | ワークフローはメッセージのスキーマに前方互換がないので、2 つのバージョンを同時に動かせない(変更時はキューを空にしてからデプロイ)。 前方互換にして、複数リビジョン モードにする |
| ジョブ | ワークフローを、キューの作業に応じて起動して終わる Container Apps ジョブにする。 常時動くレプリカより経済的 |
| イングレスの制御 | 組み込みの外部イングレスは、WAF の後ろに置いたり DDoS Protection プランに含めたりできない。 公開イングレスを無効にし、Application Gateway か Azure Front Door を前に置く(ゼロにスケールしないよう正常性プローブを用意) |
| Dapr | 状態ストア、メッセージング、サービス検出とコードの間に抽象化を入れる |
| ユーザーの認証 | インジェストでの認証をやめ、組み込みの認証と承認(Easy Auth)で資格情報のない要求を拒否する。 ロールごとの認可はインジェストに残す |
公式ドキュメント:Azure Container Apps へのマイクロサービスのデプロイ | Microsoft Learn
構成のポイント
| 柱 | ポイント |
|---|---|
| 信頼性 | リビジョンでゼロ ダウンタイムの更新。 正常性プローブと準備プローブ、回復性ポリシー(タイムアウト、サーキット ブレーカー)、自動スケール。 環境のサブネットは将来のレプリカとジョブのために IP に余裕を持たせる。 状態は環境に置かず外部のストアへ。 マルチゾーンで作り、常時動くアプリの最小レプリカは可用性ゾーンごとに 1 つ以上 |
| セキュリティ | 外部イングレスはインジェストだけで、ほかは内部モード。 カスタム VNet にすると NSG と UDR(Azure Firewall 経由)を使える(自動生成の VNet では使えない)。 Service Bus と Key Vault はネットワーク セキュリティ境界で、パブリックのエンドポイントを開けたままにしない |
| 柱 | ポイント |
|---|---|
| コスト最適化 | 主なコストは Azure Cosmos DB、Azure Managed Redis、Service Bus Premium。 まず従量課金のワークロード プロファイルを評価し、安定して予測できるものは専用プロファイル(3 ノードの倍数)。 ゼロまで縮小し、すべてを同じリージョンに置いてリージョン間のネットワーク料金を避ける |
| オペレーショナル エクセレンス | IaC(Bicep や Terraform)で、コンテナー アプリ以外のインフラを宣言的にデプロイする。 コンテナー アプリの作成・更新・削除は、パイプラインから命令型で行う。 イメージをレジストリに入れてからデプロイする |
| パフォーマンス効率 | メトリックよりイベントでのスケールを優先する(例:Service Bus のキューの深さ)。 再プラットフォーム化の間は HTTP 要求での既定のスケールから始め、あとで最適化する |
公式ドキュメント:Azure Container Apps へのマイクロサービスのデプロイ | Microsoft Learn
ワークロードの ID
| 推奨 | 内容 |
|---|---|
| マネージド ID | システム割り当て、ユーザー割り当て、または両方を使える。 Entra ID 認証に対応しないサービスは、シークレットを Key Vault に置いてマネージド ID で読む |
| レジストリ用の ID | Container Registry のアクセスには専用のユーザー割り当てマネージド ID を使い、ワークロードの操作には使い回さない |
| ID を分ける | コンテナー アプリとジョブで ID を分け、複数の環境の間で共有しない |
| ライフサイクル | ワークロードにはシステム割り当てマネージド ID を使い、ID の寿命をコンポーネントの寿命に合わせる |
公式ドキュメント:Azure Container Apps へのマイクロサービスのデプロイ | Microsoft Learn
構築手順
今回の構成と実施すること
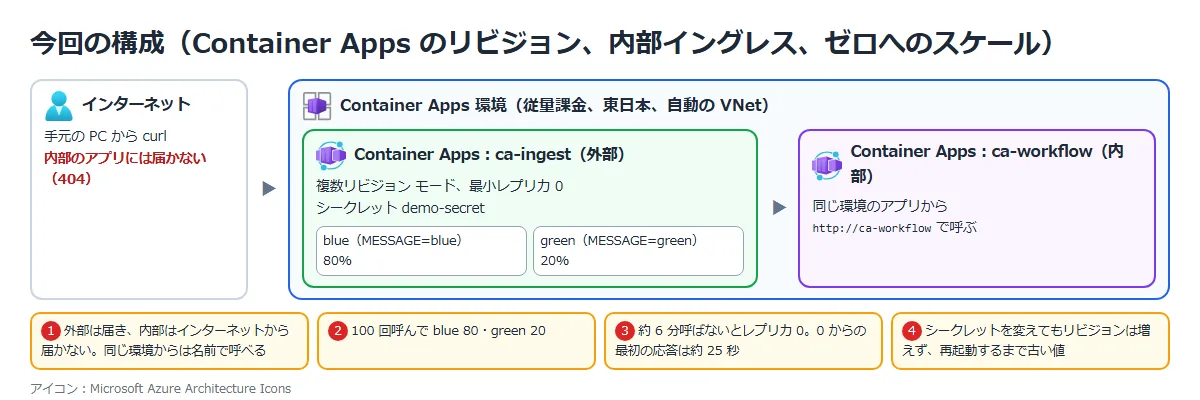
東日本に従量課金の Container Apps 環境を作り、外部イングレスのアプリ(インジェスト役)と内部イングレスのアプリ(ワークフロー役)を置く。
記事の「移行のあとに行う最適化」と「注意事項」のうち、リビジョン、イングレス、ゼロへのスケール、シークレットを動きで確かめる。
データ ストア(Cosmos DB、Redis など)、Service Bus、Application Gateway や Front Door は組まない。
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | 環境と 2 つのアプリを作る | 外部のアプリはインターネットから届き、内部のアプリは届かない。 同じ環境からは名前で呼べる |
| ② | 複数リビジョン モードで 2 つのリビジョンに 80/20 で分ける | 100 回呼んで、ほぼ 8 対 2 に分かれる |
| ③ | 最小レプリカを 0 にして、しばらく呼ばない | レプリカが 0 になり、次の呼び出しで起動する |
| ④ | シークレットの値を変える | 新しいリビジョンは作られず、再起動するまで古い値のまま |
アプリのイメージは Docker Hub の busybox で、起動するときにアプリ名、リビジョン名、環境変数、シークレットの値を書いた小さな Web ページを作る。
費用は、従量課金の毎月の無料枠(18 万 vCPU 秒、36 万 GiB 秒、200 万 HTTP 要求)の範囲で、0 円の見込み。
公式ドキュメント:Azure Container Apps での課金 | Microsoft Learn
① 環境とアプリを作る
ポータルの「コンテナー アプリの作成」で、名前、リージョン(Japan East)、Container Apps 環境(新規)を指定する。
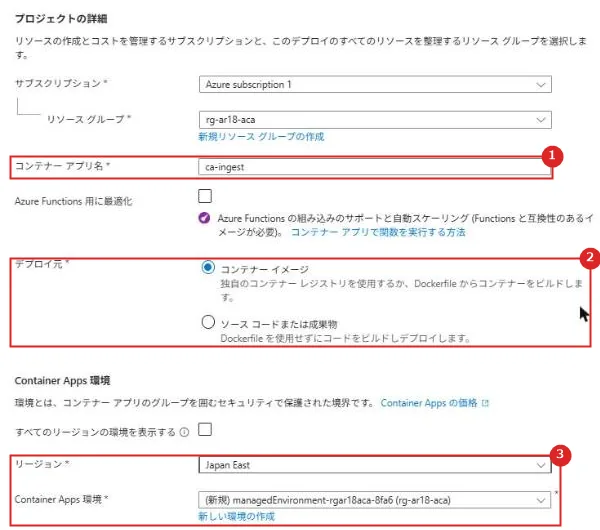
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | コンテナー アプリ名 | アプリの名前。 同じ環境の中では、この名前で呼べる |
| 2 | デプロイ元 | コンテナー イメージか、ソース コード |
| 3 | リージョンと Container Apps 環境 | リージョンの既定は West US 2 だったので Japan East にした。 環境は新しく作る(このあと名前を cae-ar18 にした) |
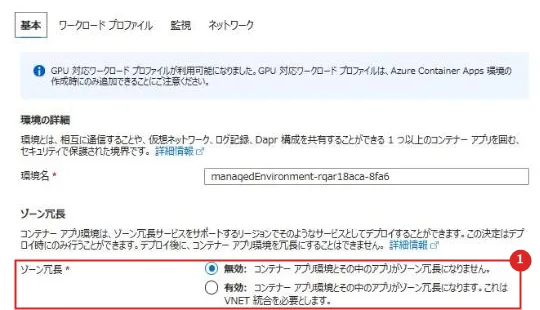
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ゾーン冗長 | 作成のときだけ選べ、あとから変えられない。 有効にするには VNet の統合が要る |
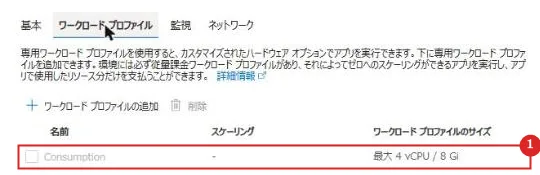
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Consumption | 環境には必ず従量課金のワークロード プロファイルがある。 ゼロへのスケールができ、使った分だけ課金される |
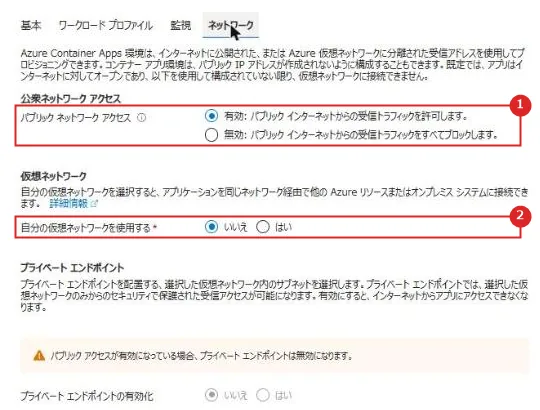
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | パブリック ネットワーク アクセス | 有効だと、インターネットからの受信を受け付ける |
| 2 | 自分の仮想ネットワークを使用する | 「いいえ」だと自動で作られる VNet になる。 記事の注意事項のとおり、この VNet には NSG の追加や Firewall への強制トンネリングができない |
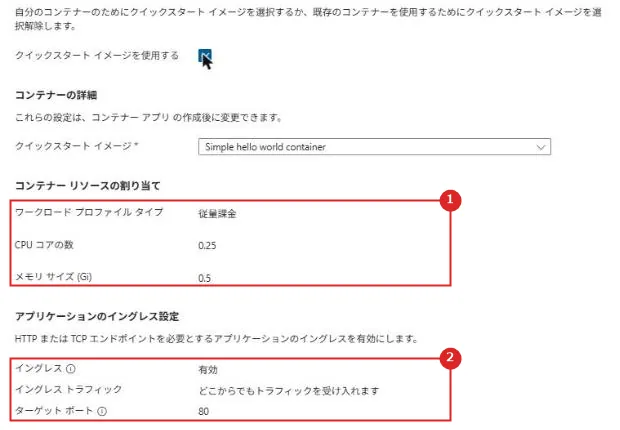
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | コンテナー リソースの割り当て | 従量課金で 0.25 vCPU、0.5 Gi |
| 2 | イングレス | どこからでもトラフィックを受け入れる(外部)、ターゲット ポート 80 |
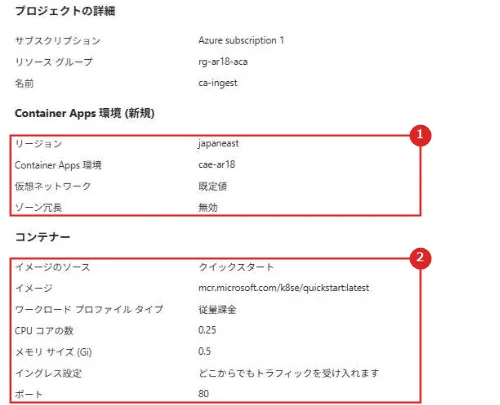
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Container Apps 環境 | 仮想ネットワークは「既定値」、ゾーン冗長は無効 |
| 2 | コンテナー | クイックスタート イメージで作り、あとで検証用のイメージに切り替えた |
作成は約 2 分半で終わった。
そのあと CLI で、インジェスト役を検証用のイメージ(複数リビジョン モード、最小レプリカ 0、シークレット demo-secret)に更新し、ワークフロー役を内部イングレスで作った。
| 確かめたこと | 結果 |
|---|---|
| インジェスト役(外部)をインターネットから呼ぶ | 200 で返った |
| ワークフロー役の内部 FQDN(ca-workflow.internal.~)をインターネットから呼ぶ | 名前は環境の公開 IP に解決されるが、404 で届かない |
| インジェスト役から http://ca-workflow で呼ぶ | 最初は 404(次の「実機でつまずいた点」)。 HTTP を許可すると、ワークフロー役の応答が返った |
app=ca-ingest revision=ca-ingest--blue message=blue secret=secret-v1 started=11:09:26
workflow -> app=ca-workflow revision=ca-workflow--v1 message=workflow-v1 secret=secret-v1 started=11:10:12
公式ドキュメント:
Azure Container Apps でのイングレス | Microsoft Learn
Azure Container Apps内のコンテナー アプリ間で通信する | Microsoft Learn
② リビジョンでトラフィックを分ける
blue のリビジョンにトラフィックを 100% 固定してから、環境変数 MESSAGE=green の新しいリビジョン green を作った(green は 0%)。
CLI で blue に 80、green に 20 を割り当て、インジェスト役を 100 回呼んだ。
az containerapp ingress traffic set -g <リソース グループ> -n ca-ingest --revision-weight ca-ingest--blue=80 ca-ingest--green=2080 revision=ca-ingest--blue
20 revision=ca-ingest--green
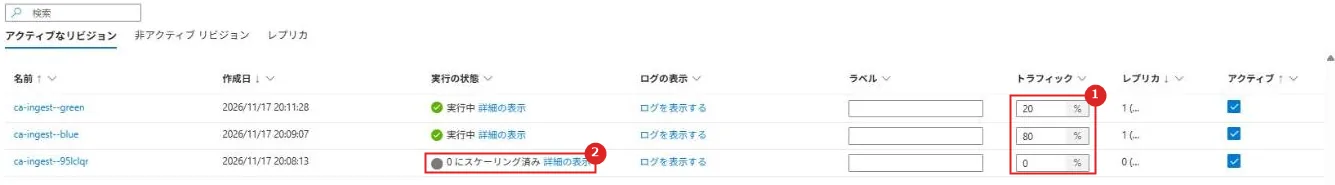
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | トラフィック | green 20%、blue 80%。 最初のクイックスタートのリビジョンは 0% |
| 2 | 0 にスケーリング済み | トラフィックのないリビジョンは、有効のままレプリカが 0 になっていた |
※ポータルのトラフィックの欄は、新しいリビジョンが「アクティブ化しています」の間、入力が別の行に入るなどうまく入らなかったので、CLI で設定して画面で確かめた。
公式ドキュメント:
Azure Container Apps の変更を更新してデプロイする | Microsoft Learn
Azure Container Apps でのトラフィック分割 | Microsoft Learn
③ ゼロにスケールし、呼ばれたら起動する
インジェスト役を呼ばずに置き、blue と green のレプリカ数を 30 秒ごとに確かめた。
| 時刻(UTC) | できごと |
|---|---|
| 11:15 ごろ | 最後の呼び出し |
| 11:21:34 | blue、green とも、レプリカが 0 になった(約 6 分後) |
| 11:22:01 | 0 の状態から呼ぶと、green の応答まで 26.85 秒(11:21:51 に起動) |
| 11:22:26 | 続けて blue に振られた呼び出しも 25.37 秒(11:22:19 に起動) |
| 11:22:26 | 起動したあとの呼び出しは 0.03 秒 |
ゼロにスケールしている間は利用料金がかからない。
その代わり、0 からの最初の呼び出しはレプリカの起動を待つ。
今回のイメージ(Docker Hub の busybox)では 25 秒前後かかった。
応答の遅さが困るアプリは、最小レプリカを 1 以上にする。
公式ドキュメント:Azure Container Appsでスケーリング ルールを設定する | Microsoft Learn
④ シークレットを変える
シークレット demo-secret の値を secret-v1 から secret-v2 に変えた。
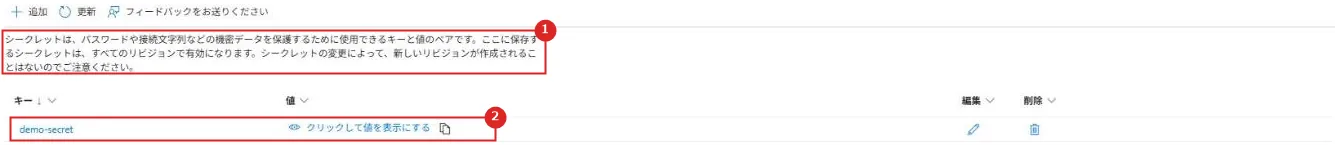
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 画面の説明 | シークレットはすべてのリビジョンで有効で、変更しても新しいリビジョンは作られない、と書かれている |
| 2 | demo-secret | 環境変数 SECRET_VAL から参照しているシークレット |
| 確かめたこと | 結果 |
|---|---|
| 値を変えたあとのリビジョン | 3 つのまま(増えない) |
| 値を変えた直後の応答 | blue も green も secret-v1 のまま |
| blue のリビジョンだけ再起動 | 約 30 秒後から、blue は secret-v2、green は secret-v1 |
| ③ でゼロから起動した green | secret-v2(新しく起動したレプリカは新しい値を読む) |
記事の注意事項のとおり、シークレットを変えたら、使っているリビジョンを再起動する手順を忘れないようにする。
公式ドキュメント:Azure Container Appsでシークレットを管理する | Microsoft Learn
実機でつまずいた点
wget: server returned error: HTTP/1.1 404 Not Found
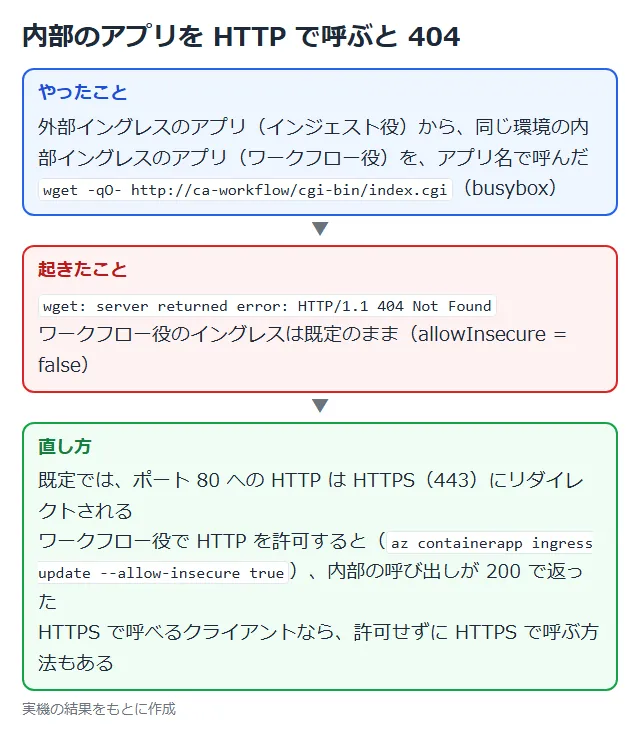
同じ環境の内部イングレスのアプリを、アプリ名で http://ca-workflow と呼ぶと 404 になった。
イングレスの既定(allowInsecure = false)では、ポート 80 への HTTP 要求は 443 の HTTPS に自動でリダイレクトされる。
今回の busybox の wget では、その呼び出しが 404 で終わった。
ワークフロー役で HTTP を許可すると(–allow-insecure true)、200 で返った。
環境の中の通信でも、HTTPS で呼べるクライアントなら、HTTP を許可せずに HTTPS で呼ぶ方がよい。
公式ドキュメント:
Azure Container Apps でアプリのイングレスを構成する | Microsoft Learn
Azure Container Apps でのイングレス | Microsoft Learn
推奨構成
| 項目 | 推奨 |
|---|---|
| 入口 | 組み込みの公開イングレスをやめ、Application Gateway か Front Door の WAF を前に置く。 後ろのサービスは内部イングレス |
| ネットワーク | カスタム VNet にして NSG と UDR を使う。 PaaS はネットワーク セキュリティ境界 |
| ID | すべてのサービスをマネージド ID に。レジストリ用の ID は分ける |
| リリース | 複数リビジョン モードとトラフィック分割。ワークフローはジョブを検討 |
| 監視 | Application Insights と、ほかのコンポーネントと同じ Log Analytics ワークスペース |
| 環境 | ほかのワークロードと共有しない専用の Container Apps 環境 |
注意事項
| 項目 | 内容 |
|---|---|
| WAF と DDoS | 組み込みの外部イングレスは、WAF の後ろにも DDoS Protection プランにも入れられない |
| 自動生成の VNet | Microsoft が管理する VNet には、NSG の追加や Firewall への強制トンネリングができない |
| Defender for Containers | Container Apps では、レジストリのイメージの脆弱性評価だけで、実行時の保護はない |
| 環境の共有 | 同じ環境のアプリとジョブは、内部イングレスのサービスを見つけて届くことができる。 ほかのワークロードとは環境を分ける |
| シークレットの更新 | シークレットの値を変えても新しいリビジョンは作られない。 実行中のリビジョンで読み込むには再起動が要る |
| コストの削減 | このワークロードでは AKS よりコストが下がったが、すべてのワークロードで下がるわけではない |
公式ドキュメント:Azure Container Apps へのマイクロサービスのデプロイ | Microsoft Learn
関連するアーキテクチャとの違い
| 記事 | このアーキテクチャとの関係 |
|---|---|
| AKS のマイクロサービス アーキテクチャ | 同じドローン配送のワークロードを AKS で動かす元の構成 |
| AKS の保護 | AKS で WAF、Firewall、プライベートな API サーバーを組み合わせる構成。 Container Apps でも WAF を前に置く考え方は同じ |
まとめ
・AKS 向けのマイクロサービスを、コードの変更を最小限にして Container Apps に載せ替える構成。
・Container Apps には、サービス検出、イングレス、KEDA の自動スケール、リビジョンが組み込まれていて、Kubernetes のマニフェストが要らない。
・各マイクロサービスは個別にデプロイされるので、順序とロールバックはパイプラインで管理する。
・移行のあとに、マネージド ID、ジョブ、WAF の前置き、Dapr、組み込みの認証で最適化する。
・実機では、リビジョンで 80/20 にトラフィックが分かれ、呼ばれないとレプリカが 0 になり、シークレットの変更は再起動するまで反映されなかった。
次回:エンタープライズ統合(アーキテクチャ解説シリーズ 19)
コメント