
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
この記事でわかること
- コントロール プレーンとデータ プレーンのアクセス制御、Azure RBAC とアクセス ポリシーの違い
- 論理的な削除と消去保護
- VM のマネージド ID からシークレットを読む流れと監査ログ
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる14回目で、今回からデータ保護編。
最初は Azure Key Vault。
パスワードや API キー、暗号化キー、証明書をまとめて保管・管理するサービスで、ストレージなどの暗号化キーの保管先としても使う。
今回は、アクセス制御の考え方(コントロール プレーンとデータ プレーン、RBAC とアクセス ポリシー)と論理的な削除を整理し、VM のマネージド ID からシークレットを読む流れを実機で確かめた。
※2026年11月時点の情報です。
シリーズの該当回:データ保護編
前回:Azure DDoS Protection とは
Azure Key Vault とは
Key Vault は、主に次の 3 つを安全に保管・管理するサービス。
| 用途 | 内容 |
|---|---|
| シークレットの管理 | トークン、パスワード、証明書、API キーなどを格納し、アクセスを厳密に制御する |
| キー管理 | データの暗号化に使う暗号化キーを作成・管理する |
| 証明書の管理 | パブリックおよびプライベートの TLS/SSL 証明書をプロビジョニング・管理・デプロイする |
価格レベルは Standard と Premium の 2 つ。
Premium は HSM で保護されたキー(RSA-HSM など)を使える。
このキーは HSM の境界を離れない。
| 価格レベル | 暗号化の保護 | 向いている用途 |
|---|---|---|
| Standard | FIPS 140 レベル 1 で検証されたソフトウェア ライブラリで暗号化 | シークレットの保管、一般的なキー管理 |
| Premium | FIPS 140-3 レベル 3 で検証された HSM で生成・保護されたキー | HSM で保護されたキーが求められる場合 |
料金は操作数による課金が基本で、東日本の Standard はシークレットの取得などの操作が 10,000 回あたり 0.03 ドル(Azure Retail Prices API で確認)。
シークレット 1 つの最大サイズは 25 KB。有効期限(exp)と有効開始日時(nbf)を属性として設定できる。
公式ドキュメント:
Azure Key Vault について | Microsoft Learn
Azure Key Vault シークレットについて | Microsoft Learn
アクセスは「コントロール プレーン」と「データ プレーン」に分かれる
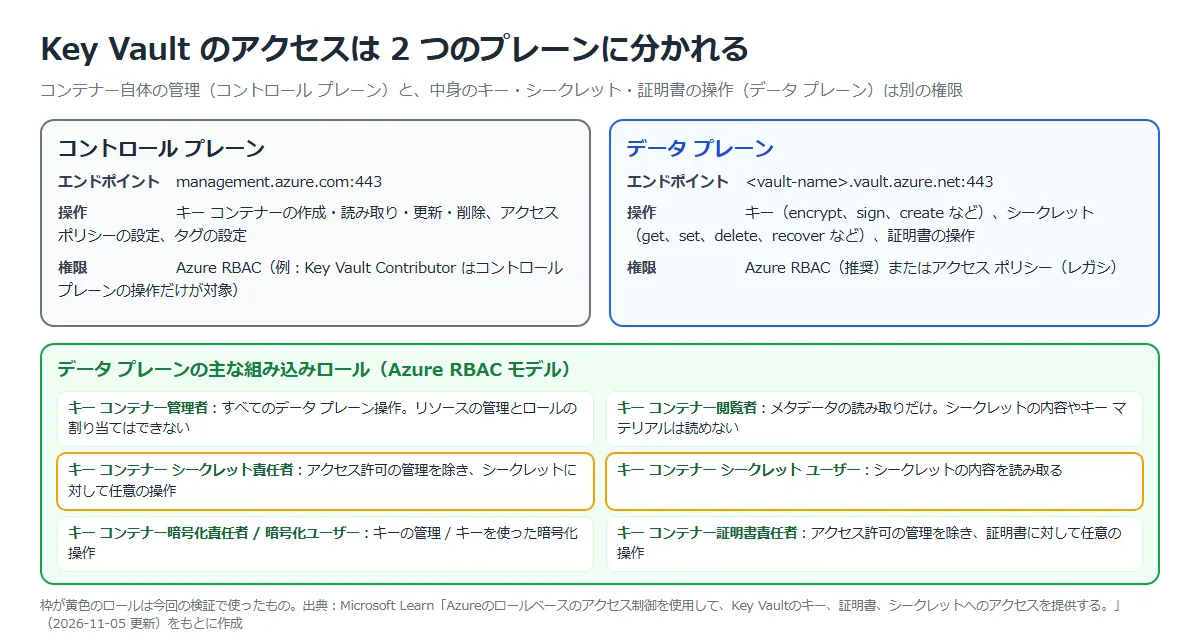
Key Vault へのアクセスは 2 つのインターフェイスで制御される。
コントロール プレーンはコンテナー自体の管理(作成・削除・タグなど)、データ プレーンは中身のキー・シークレット・証明書の操作。
ポイントは、コントロール プレーンの権限だけではデータ プレーンを操作できないこと。
たとえば Key Vault Contributor ロールは、コントロール プレーンの操作だけが対象。
中身を読み書きさせるには、データ プレーンのロール(キー コンテナー シークレット ユーザーなど)を割り当てる。
Azure RBAC では、管理グループ、サブスクリプション、リソース グループ、個々のリソースのほか、個々のキー・シークレット・証明書にもロールを割り当てられる。
ただし公式は、個々のオブジェクトへの割り当てを推奨しておらず、アプリケーションと環境(開発、運用前、運用)ごとにコンテナーを分けて、コンテナーのスコープで割り当てることを勧めている。
公式ドキュメント:Azureのロールベースのアクセス制御を使用して、Key Vaultのキー、証明書、シークレットへのアクセスを提供する。 | Microsoft Learn
アクセス許可モデル:Azure RBAC とアクセス ポリシー
データ プレーンの権限の付け方は 2 つある。
Azure RBAC(推奨)と、Key Vault 独自のアクセス ポリシー(レガシ)。
API バージョン 2026-02-01 以降、新しく作るキー コンテナーの既定は Azure RBAC になっている。
| Azure RBAC(推奨) | アクセス ポリシー(レガシ) | |
|---|---|---|
| 対象 | コントロール プレーンとデータ プレーン | データ プレーンのみ |
| メリット | アクセス許可の管理を「所有者」と「ユーザー アクセス管理者」だけに絞れる。 PIM と連携して特権を期限付きにできる。 管理グループからリソースまで、ほかの Azure リソースと同じスコープで割り当てられる | —(公式は RBAC の使用を推奨) |
| デメリット | アクセス ポリシーで運用中のコンテナーは移行が必要 | Contributor、Key Vault Contributor など Microsoft.KeyVault/vaults/write を持つユーザーが、自分にデータ プレーンのアクセスを付けられる |
アクセス ポリシーのデメリットは見落としやすい。
コンテナーの設定を変えられる人は、アクセス ポリシーを書き換えて自分に「シークレットの取得」を付けられる。
RBAC ならロールの割り当てには所有者などの権限が要るので、管理と中身の閲覧を分けられる。
公式ドキュメント:Azure ロールベースのアクセス制御 (Azure RBAC) とアクセス ポリシーの比較 (レガシ) | Microsoft Learn
論理的な削除と消去保護
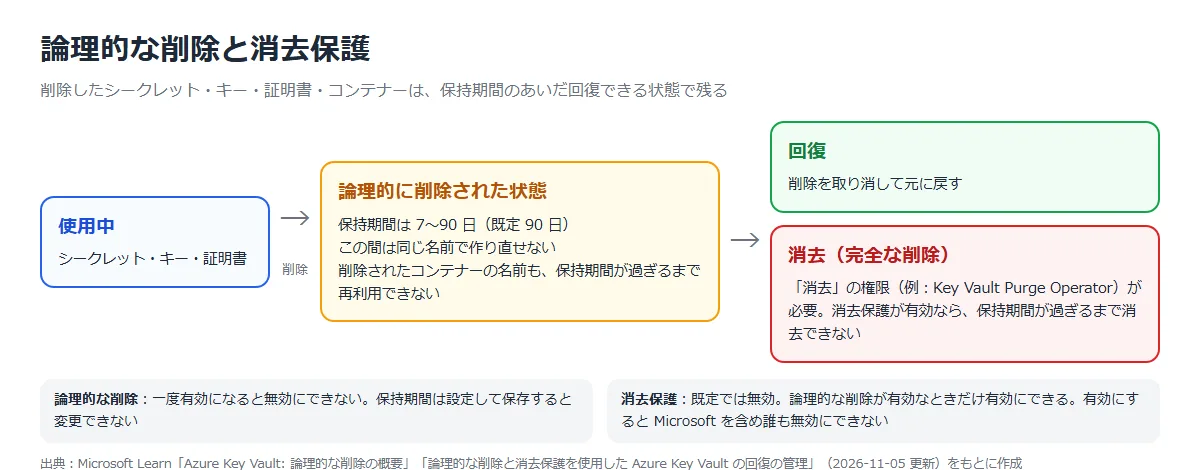
論理的な削除が有効だと、削除したシークレット・キー・証明書・コンテナーは 7〜90 日(既定 90 日)のあいだ回復できる。
論理的な削除は一度有効になると無効にできない。
保持期間も、設定して保存したあとは変更できない。
消去保護は、保持期間が終わるまで「消去(完全な削除)」をさせない設定。
既定では無効で、一度有効にすると Microsoft を含め誰も無効にできない。
ストレージなど Key Vault と統合するほとんどの Azure サービスは、データ損失を防ぐために消去保護を必要とする。
公式ドキュメント:
Azure Key Vault: 論理的な削除の概要 | Microsoft Learn
論理的な削除と消去保護を使用した Azure Key Vault の回復の管理 | Microsoft Learn
ネットワークとログ
新しく作ったキー コンテナーは、Key Vault ファイアウォールが無効(すべてのネットワークから到達できる)。
公式のベスト プラクティスでは、パブリック ネットワーク アクセスを無効にしてプライベート エンドポイントだけを使う構成が最も制限が強い。
プライベート エンドポイントの仕組みはプライベート エンドポイントの記事を参照。
誰がいつ何をしたかは、診断設定でカテゴリ AuditEvent を有効にすると記録される。
ログは操作のあと最大 10 分ほどで見られるようになる。
公式ドキュメント:
Azure Key Vault のネットワーク セキュリティを構成する | Microsoft Learn
Azure Key Vault ログ記録 | Microsoft Learn
構築手順
今回の構成と実施すること
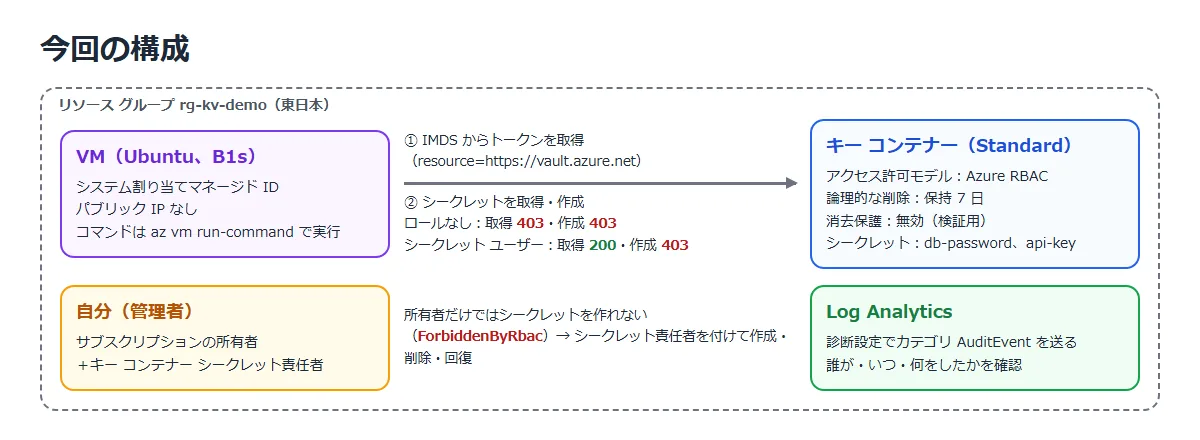
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | キー コンテナーを作る(Azure RBAC、保持 7 日) | アクセス構成とプロパティの画面 |
| ② | シークレットを作る | サブスクリプションの所有者だけでは作れない。シークレット責任者を付けると作れる |
| ③ | VM のマネージド ID でシークレットを読む(ロールなし) | 取得も作成も 403 |
| ④ | マネージド ID にシークレット ユーザーを付ける | 取得は 200、作成は 403 のまま |
| ⑤ | シークレットを削除して回復する | 削除中は同じ名前で作れない。回復すると元に戻る |
| ⑥ | 監査ログを見る | 取得の成功と拒否が、どのマネージド ID からのものかまで記録される |
※消去保護は一度有効にすると戻せず、保持期間が終わるまでコンテナーを消去できない。
検証では片付けのため無効のままにした。
本番では有効にする。
① キー コンテナーを作る
リソース グループとキー コンテナーを作る。
コンテナー名は Azure 全体で一意にする。
az group create -n rg-kv-demo -l japaneastaz keyvault create -n <コンテナー名> -g rg-kv-demo -l japaneast --retention-days 7既定で、アクセス許可モデルは Azure RBAC、論理的な削除は有効、消去保護は無効で作られた。
ポータルでは「キー コンテナー」⇒「設定」⇒「アクセス構成」で確認できる。
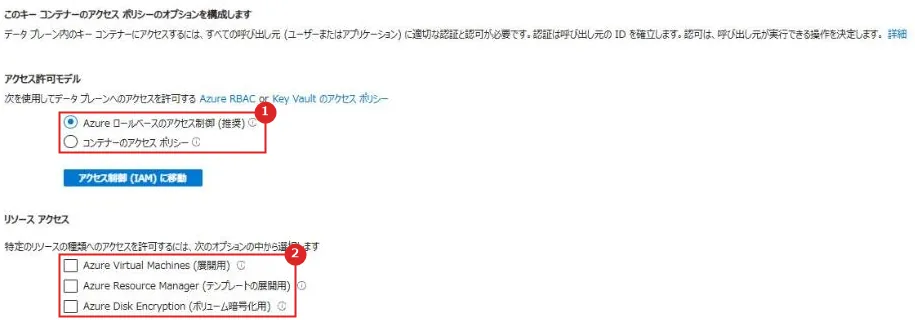
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | アクセス許可モデル | データ プレーンの権限を Azure RBAC(推奨)とコンテナーのアクセス ポリシーのどちらで管理するか |
| 2 | リソース アクセス | VM の展開、テンプレートの展開、Azure Disk Encryption にコンテナーへのアクセスを許可する |
「キー コンテナー」⇒「設定」⇒「プロパティ」では、価格レベルと論理的な削除、消去保護を確認できる。
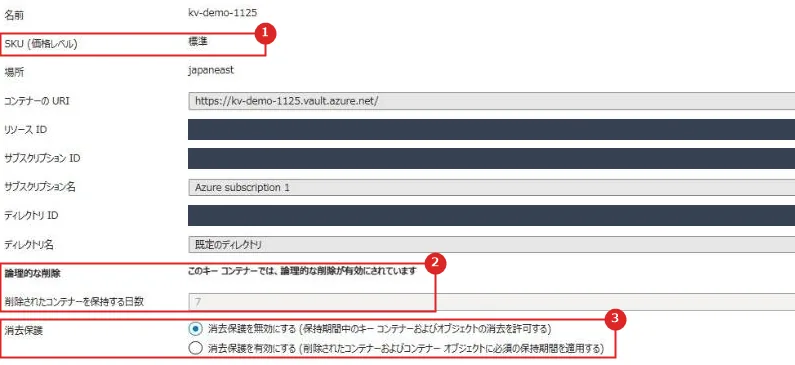
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | SKU(価格レベル) | Standard(標準)か Premium |
| 2 | 論理的な削除 | 有効になっていることと、削除されたコンテナーを保持する日数(7〜90 日) |
| 3 | 消去保護 | 有効にすると、保持期間が終わるまでコンテナーとオブジェクトを消去できない |
② シークレットを作る(所有者だけでは作れない)
サブスクリプションの所有者でシークレットを作ろうとすると、拒否された。
az keyvault secret set --vault-name <コンテナー名> -n db-password --value <値>ERROR: (Forbidden) Caller is not authorized to perform action on resource.
...
Action: 'Microsoft.KeyVault/vaults/secrets/setSecret/action'
...
Inner error: {
"code": "ForbiddenByRbac"
}
所有者はコントロール プレーンの権限で、データ プレーンの操作には別のロールが要るため。
自分にキー コンテナー シークレット責任者を、コンテナーのスコープで割り当てると作成できた。
az role assignment create --role "Key Vault Secrets Officer" --assignee <自分のオブジェクト ID> --scope <キー コンテナーのリソース ID>同じ手順で、db-password と api-key の 2 つのシークレットを作った。
③ VM のマネージド ID で読む(ロールなし)
システム割り当てマネージド ID を持つ VM を作る。
パブリック IP は付けず、VM の中のコマンドは az vm run-command で実行する。
マネージド ID の仕組みはマネージド ID の記事を参照。
az vm create -g rg-kv-demo -n vm-kv-app --image Ubuntu2204 --size Standard_B1s --public-ip-address "" --nsg "" --assign-identity [system] --admin-username azureuser --generate-ssh-keysVM の中では、IMDS(169.254.169.254)から Key Vault 用のトークンを取り、データ プレーンの REST API を呼ぶ。
curl -s -H Metadata:true "http://169.254.169.254/metadata/identity/oauth2/token?api-version=2018-02-01&resource=https://vault.azure.net"curl -s -H "Authorization: Bearer $TOKEN" "https://<コンテナー名>.vault.azure.net/secrets/db-password?api-version=7.4"スクリプトをファイルにして、run-command で渡した。
az vm run-command invoke -g rg-kv-demo -n vm-kv-app --command-id RunShellScript --scripts @kv-read.shロールがない状態では、トークンは取れるが、シークレットの取得も作成も 403(ForbiddenByRbac)になった。
IMDS HTTP 200
--- GET db-password
HTTP 403
value: None | error: Forbidden {'code': 'ForbiddenByRbac'}
--- GET api-key
HTTP 403
--- PUT from-vm
HTTP 403
error: Forbidden {'code': 'ForbiddenByRbac'}
④ マネージド ID にシークレット ユーザーを付ける
az role assignment create --role "Key Vault Secrets User" --assignee-object-id <VM のプリンシパル ID> --assignee-principal-type ServicePrincipal --scope <キー コンテナーのリソース ID>1〜2 分待って同じスクリプトを実行すると、取得は 200 になり、作成は 403 のままだった。
シークレット ユーザーは「シークレットの内容を読み取る」ロールなので、書き込みはできない。
IMDS HTTP 200
--- GET db-password
HTTP 200
--- GET api-key
HTTP 200
--- PUT from-vm
HTTP 403
error: Forbidden {'code': 'ForbiddenByRbac'}
コンテナーのスコープで付けたので、コンテナー内のすべてのシークレット(db-password と api-key)を読める。
アプリごとにコンテナーを分けるのは、このためでもある。
⑤ シークレットを削除して回復する
az keyvault secret delete --vault-name <コンテナー名> -n api-keyaz keyvault secret list-deleted --vault-name <コンテナー名> --query "[].{name:name,deleted:deletedDate,purge:scheduledPurgeDate}" -o tsv削除したシークレットは一覧から消え、削除済みの一覧に入る。
保持期間を 7 日にしたので、消去予定日は削除の 7 日後になっていた。
削除中に同じ名前で作ろうとすると、Conflict で拒否された。
ERROR: (Conflict) Secret api-key is currently in a deleted but recoverable state, and its name cannot be reused; in this state, the secret can only be recovered or purged.
ポータルでは「キー コンテナー」⇒「オブジェクト」⇒「シークレット」⇒「削除されたシークレットの管理」で確認できる。
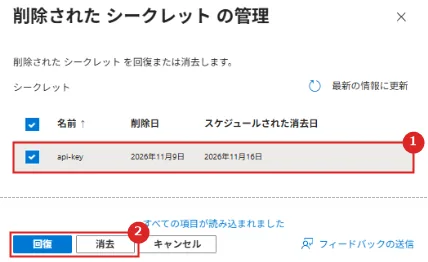
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 削除されたシークレット | 削除日と、スケジュールされた消去日が表示される |
| 2 | 回復 / 消去 | 回復で元に戻す。 消去は完全な削除で、消去保護が有効なら保持期間が終わるまでできない |
az keyvault secret recover --vault-name <コンテナー名> -n api-key回復すると、api-key は元の値のまま一覧に戻った。
⑥ 監査ログを見る
Log Analytics ワークスペースを作り、診断設定で AuditEvent を送る。
az monitor log-analytics workspace create -g rg-kv-demo -n law-kv-demo -l japaneastaz monitor diagnostic-settings create -n kv-audit --resource <キー コンテナーのリソース ID> --workspace <ワークスペースのリソース ID> --logs '[{"category":"AuditEvent","enabled":true}]'Log Analytics で次のクエリを実行する。
マネージド ID からの呼び出しは、identity_claim_xms_mirid_s 列に呼び出し元のリソース ID が入る。
AzureDiagnostics
| where ResourceProvider == 'MICROSOFT.KEYVAULT'
| project TimeGenerated, OperationName, ResultSignature, httpStatusCode_d, identity_claim_xms_mirid_s, requestUri_s
| order by TimeGenerated asc
ロールを付けた状態と、ロールを外した状態で VM から実行した結果。
見やすいように、呼び出し元はリソース ID の末尾(VM 名)、URI はパスだけにしている(時刻は日本時間)。
| 時刻 | OperationName | ResultSignature | httpStatusCode_d | 呼び出し元 | URI |
|---|---|---|---|---|---|
| 08:51:32 | SecretGet | OK | 200 | vm-kv-app | /secrets/db-password |
| 08:51:32 | SecretGet | OK | 200 | vm-kv-app | /secrets/api-key |
| 08:51:32 | SecretSet | Forbidden | 403 | vm-kv-app | /secrets/from-vm |
| 09:00:06 | SecretGet | Forbidden | 403 | vm-kv-app | /secrets/db-password |
| 09:00:06 | SecretGet | Forbidden | 403 | vm-kv-app | /secrets/api-key |
| 09:00:07 | SecretSet | Forbidden | 403 | vm-kv-app | /secrets/from-vm |
今回のログ(10 件)には、シークレットの値は含まれていなかった。
「どの ID が、どのシークレットを、いつ読んだか(読もうとして拒否されたか)」を追える。
⑦ 片付け
az group delete -n rg-kv-demo --yesリソース グループを消しても、キー コンテナーは論理的に削除された状態で残る。
消去保護が無効なら、消去してすぐに片付けられる。
az keyvault purge -n <コンテナー名>実機でつまずいた点
MissingSubscriptionRegistration
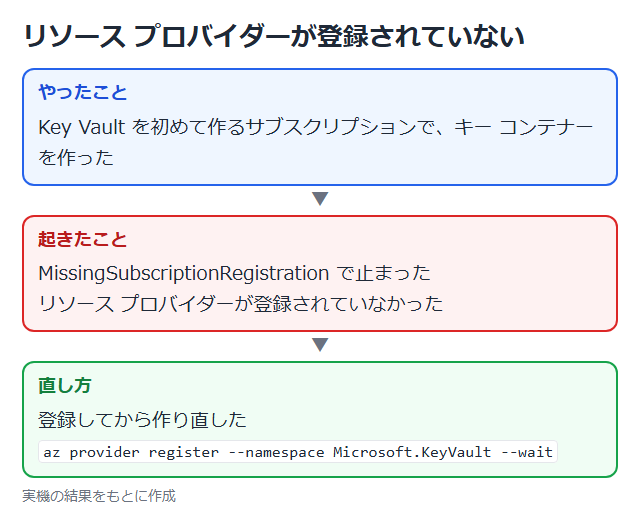
Key Vault を初めて作るサブスクリプションで、リソース プロバイダーが登録されていなかった。
登録してから作り直した。
az provider register --namespace Microsoft.KeyVault --waitCaller is not authorized to perform action on resource.(ForbiddenByRbac)
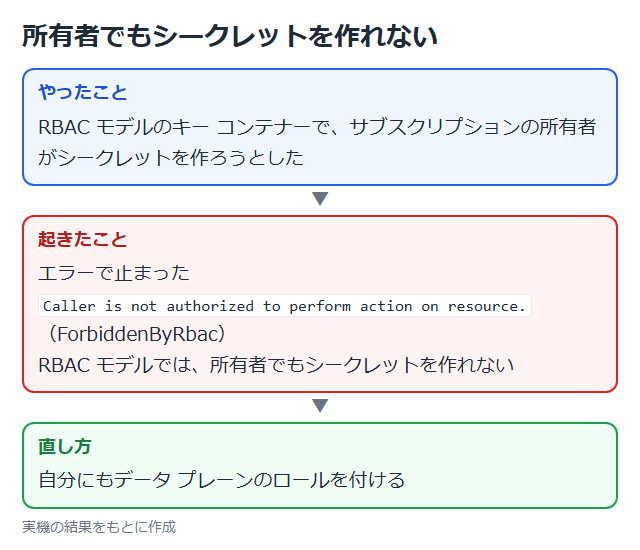
② のとおり、サブスクリプションの所有者でもシークレットを作れない。
RBAC モデルでは、自分にもデータ プレーンのロールを付ける。
Secret api-key is currently in a deleted but recoverable state, and its name cannot be reused
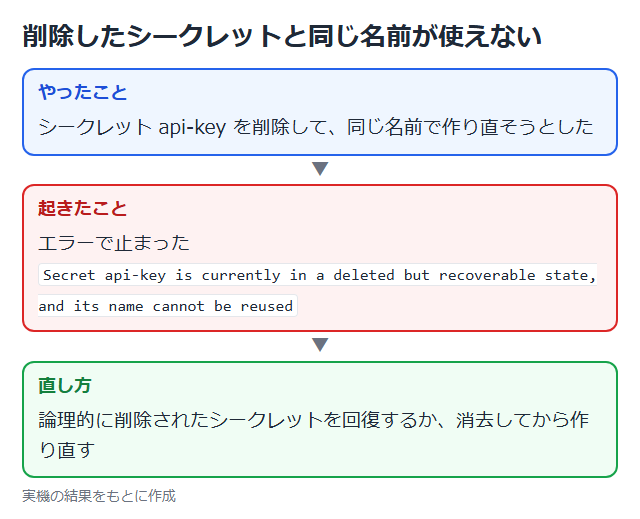
⑤ のとおり、論理的に削除されたシークレットと同じ名前は使えない。
回復するか、消去してから作り直す。
診断設定を作った直後の操作がログに出ない
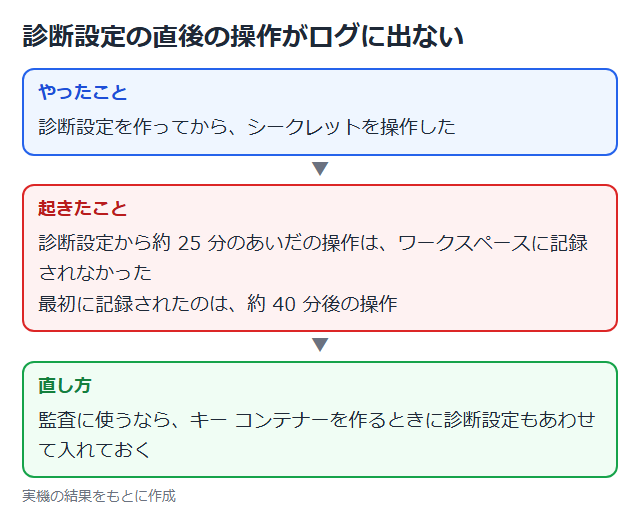
診断設定を作ってから約 25 分のあいだの操作は、ワークスペースに記録されなかった。
最初に記録されたのは、設定から約 40 分後の操作だった。
監査に使うなら、コンテナーを作るときに診断設定もあわせて入れておく。
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| アクセス許可モデル | Azure RBAC | 管理と中身の閲覧を分けられる。アクセス ポリシーはレガシ |
| コンテナーの分け方 | アプリケーション・リージョン・環境ごとに 1 つ | 侵害されたときの影響を小さくする |
| アプリからの接続 | マネージド ID | 資格情報をコードや設定に書かずに済む |
| ロール | アプリにはシークレット ユーザーなど必要最小限。コンテナーのスコープで付ける | 最小特権。個々のオブジェクトへの割り当ては推奨されない |
| 論理的な削除・消去保護 | 両方有効 | 誤って、または悪意で削除されても回復できる |
| ネットワーク | パブリック ネットワーク アクセスを無効にしてプライベート エンドポイント | インターネットへの露出をなくす |
| ログ | 診断設定で AuditEvent を Log Analytics へ。 Microsoft Defender for Key Vault も検討 | 不審な操作を検出・監査できる |
公式ドキュメント:Azure Key Vault をセキュリティで保護する | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| 所有者でも中身は見えない | RBAC モデルでは、コントロール プレーンの権限(所有者、Contributor など)だけではシークレットを読み書きできない |
| ロールの反映 | ロールの割り当てが反映されるまで数分かかる |
| 消去保護は戻せない | 有効にすると無効にできず、保持期間が終わるまで消去できない |
| 保持期間は変更できない | 論理的な削除の保持期間は、設定して保存したあとは変更できない |
| 名前の再利用 | 論理的に削除されたシークレットやコンテナーの名前は、回復か消去をするまで使えない |
| アクセス ポリシーの権限昇格 | アクセス ポリシー モデルでは、コンテナーを変更できる人が自分にデータ プレーンのアクセスを付けられる |
まとめ
・Key Vault はシークレット、キー、証明書を保管・管理するサービス。
・アクセスはコントロール プレーンとデータ プレーンに分かれ、所有者でもデータ プレーンのロールがないと中身を操作できない。
・アクセス許可モデルは Azure RBAC を使い、アプリはマネージド ID +シークレット ユーザーで読む。
・論理的な削除で削除したものを回復でき、消去保護で完全な削除を防ぐ。
次回:Azure Storage の暗号化とアクセス制御とは
コメント