
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
この記事でわかること
- プライベート DNS ゾーンで VNet の中と外の名前解決がどう変わるか
- サービス エンドポイントとの違いと、パブリック アクセスの無効化
- NSG とネットワーク ポリシーの関係
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる10回目で、ネットワーク編の3回目。
今回はプライベート エンドポイント。
ストレージや SQL などの PaaS を、VNet の中のプライベート IP で使えるようにする仕組み。
つまずきやすいのは DNS なので、VNet の中(VM)と外(手元の PC)から同じストレージに名前解決とアクセスをして、何が変わるかを実際に確かめた。
最後にネットワーク セキュリティ境界も軽く触れる。
※2026年11月時点の情報です。
シリーズの該当回:ネットワーク編
前回:Azure Bastion とは|SKU の違いと料金・Entra ID で SSH・セッション記録を実機で検証
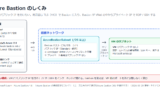
プライベート エンドポイントとは
VNet のプライベート IP アドレスを使うネットワーク インターフェイスで、Azure Private Link を使うサービスに非公開で安全に接続する。
サービス全体ではなく、PaaS の特定のリソース(このストレージ アカウントの blob など)に対応づけられる。
VNet とサービスの間の通信は Microsoft のバックボーン ネットワークを通る。
| 項目 | 内容 |
|---|---|
| サブネット | デプロイするサブネット。 そこからプライベート IP が割り当てられ、エンドポイントの存続中は変わらない |
| プライベート リンク リソース / ターゲット サブリソース | 接続先のリソースと、その中のサブリソース(ストレージなら blob、file、queue、table、web、dfs) |
| 接続の承認方法 | 自動または手動。 RBAC の権限があれば自動で承認でき、なければリソースの所有者が手動で承認する |
| 接続状態 | 承認済み、保留中、拒否、切断。トラフィックを送れるのは承認済みだけ |
| リージョン | エンドポイントは VNet と同じリージョンとサブスクリプションに作る。 接続先のリソースは別リージョンでもよい |
| 接続できる場所 | 同じ VNet、ピアリングした VNet(リージョン内・グローバル)、VPN や ExpressRoute でつないだオンプレミス |
| 接続の向き | クライアントからだけ接続を始められる。 サービス側からクライアントへの接続はできない |
公式ドキュメント:
プライベート エンドポイントとは | Microsoft Learn
Azure Private Link とは | Microsoft Learn
DNS のしくみ
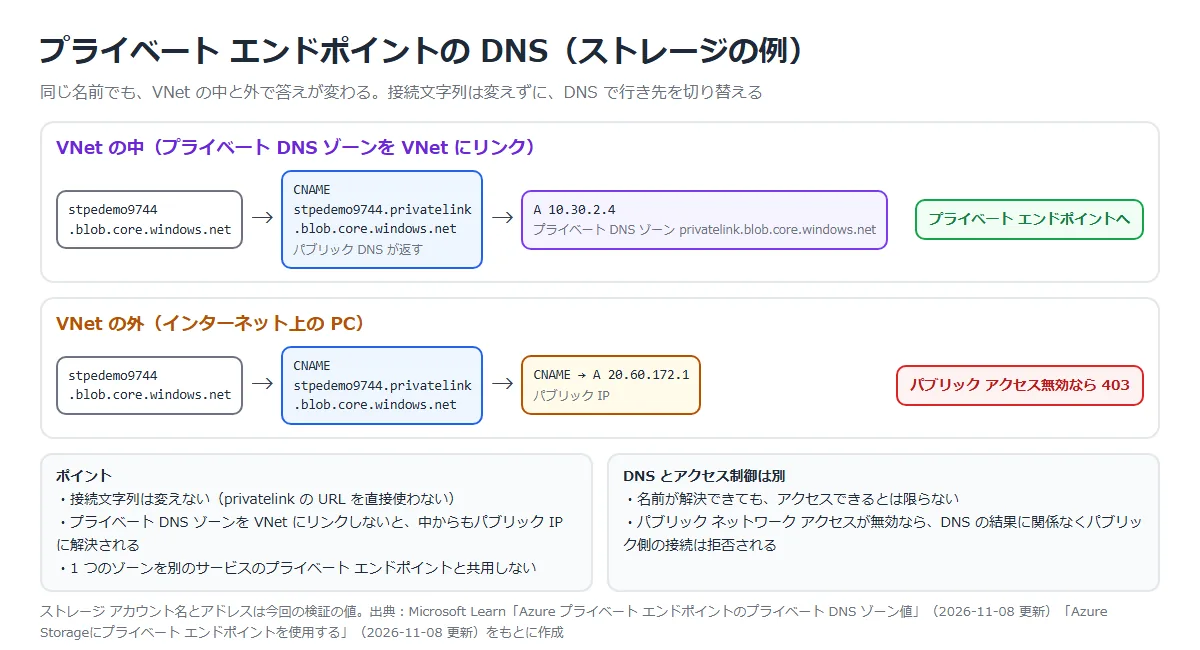
Azure はパブリック DNS に CNAME を作り、解決を privatelink のドメインへ向ける。
VNet にリンクしたプライベート DNS ゾーンがあれば、そこでプライベート エンドポイントの IP に上書きされる。
アプリの接続 URL は変えなくてよい。
| ポイント | 内容 |
|---|---|
| DNS の構成方法 | プライベート DNS ゾーン(推奨)、Azure DNS Private Resolver、ホスト ファイル(テスト用) |
| 接続文字列 | プライベート エンドポイントの有無に関係なく同じ接続文字列を使う。 privatelink の URL で接続しない |
| ゾーンの使い分け | 1 つのプライベート DNS ゾーンを、別の Azure サービスのプライベート エンドポイントと共用しない |
| DNS とアクセス制御は別 | 名前が解決できても、アクセスできるとは限らない。 パブリック ネットワーク アクセスが無効なら、DNS の結果に関係なくパブリック側の接続は拒否される |
公式ドキュメント:
Azure プライベート エンドポイントのプライベート DNS ゾーン値 | Microsoft Learn
Azure Storageにプライベート エンドポイントを使用する | Microsoft Learn
サービス エンドポイントとの比較
似た機能にサービス エンドポイントがある。
こちらはサブネットで有効にすると、VNet からサービスへの通信が送信元を VNet のプライベート アドレスにして Azure のバックボーンを通り、サービス側のファイアウォールで「この VNet からだけ許可」にできる仕組み。
公式では、Azure の PaaS へのプライベート アクセスにはプライベート エンドポイントが推奨されている。
| 観点 | プライベート エンドポイント | サービス エンドポイント |
|---|---|---|
| 接続先 | VNet の中のプライベート IP | サービスのパブリック エンドポイント(送信元が VNet のアドレスになる) |
| 範囲 | 特定のリソースだけ(データ流出の防止に効く) | サービス単位でサブネットに有効化し、リソース側のファイアウォールで VNet を許可 |
| オンプレミスから | VPN / ExpressRoute のプライベート ピアリングで使える | 使えない |
| DNS | プライベート DNS ゾーンなどで、名前をプライベート IP に向ける | サービスのパブリックの名前とアドレスのまま使う |
| 設定の手間 | エンドポイントの作成と DNS の設計が要る | サブネットで有効にするだけ。NAT やゲートウェイは要らない |
公式ドキュメント:
Azure 仮想ネットワーク サービス エンドポイント | Microsoft Learn
Azure Private Link とは | Microsoft Learn
パブリック アクセスとの関係
プライベート エンドポイントを作っても、パブリック エンドポイントへの接続は自動ではブロックされない。
インターネットから使わせないなら、ストレージのファイアウォール(パブリック ネットワーク アクセス)で閉じる。
ストレージのファイアウォールはパブリック エンドポイントにだけ効くので、プライベート エンドポイントを持つ VNet のための許可規則は要らない。
公式には、プライベート エンドポイントが構成されていれば、パブリック ネットワーク アクセスが無効でも、関連付けられた VNet からのトラフィックは常に許可されるとある。
公式ドキュメント:Azure Storageにプライベート エンドポイントを使用する | Microsoft Learn
構築手順
今回の構成と実施すること
VNet に VM 用とプライベート エンドポイント用のサブネットを作り、ストレージ アカウントに BLOB を 1 つ置く。
VM はパブリック IP なしで、システム割り当てマネージド ID にストレージ BLOB データ閲覧者を付けて BLOB を読む(マネージド ID の回と同じ方法)。
VNet の外の代表として、手元の PC からも Azure CLI で同じ BLOB を読む。
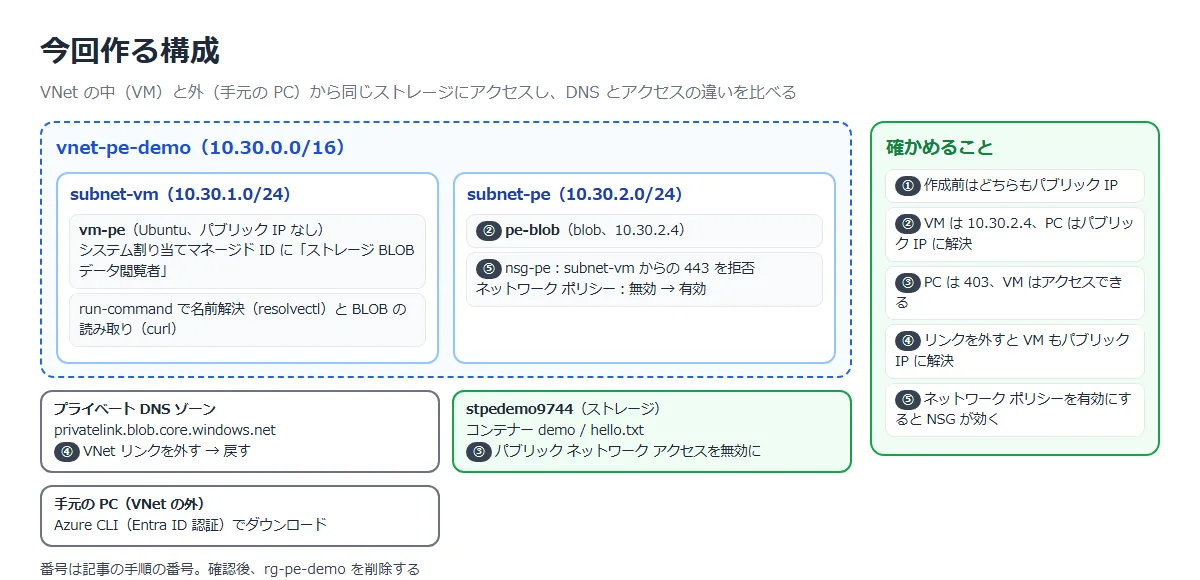
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | プライベート エンドポイントを作る前に、VM と PC から名前解決とアクセスをする | どちらもパブリック IP に解決され、アクセスできる |
| ② | ポータルでプライベート エンドポイントを作る | VM は 10.30.2.4、PC はパブリック IP に解決される |
| ③ | パブリック ネットワーク アクセスを無効にする | PC は拒否され、VM はアクセスできる |
| ④ | プライベート DNS ゾーンの VNet リンクを外す | VM もパブリック IP に解決される |
| ⑤ | エンドポイントのサブネットに NSG を付け、ネットワーク ポリシーを無効・有効で比べる | ネットワーク ポリシーを有効にすると NSG が効く |
準備はコマンドで行った(PowerShell から実行したので、空の値を ‘””‘ と書いている)。
az group create -n rg-pe-demo -l japaneastaz network vnet create -g rg-pe-demo -n vnet-pe-demo --address-prefixes 10.30.0.0/16 --subnet-name subnet-vm --subnet-prefixes 10.30.1.0/24az network vnet subnet update -g rg-pe-demo --vnet-name vnet-pe-demo -n subnet-vm --default-outbound-access trueaz network vnet subnet create -g rg-pe-demo --vnet-name vnet-pe-demo -n subnet-pe --address-prefixes 10.30.2.0/24az storage account create -n stpedemo9744 -g rg-pe-demo -l japaneast --sku Standard_LRS --allow-blob-public-access false --min-tls-version TLS1_2az vm create -g rg-pe-demo -n vm-pe --image Ubuntu2404 --size Standard_B1s --vnet-name vnet-pe-demo --subnet subnet-vm --public-ip-address '""' --nsg '""' --admin-username azureuser --generate-ssh-keys --assign-identity '[system]'az role assignment create --assignee-object-id <VM の ID のオブジェクト ID> --assignee-principal-type ServicePrincipal --role "Storage Blob Data Reader" --scope <ストレージ アカウントのリソース ID>①の比較のため、VM のサブネットは既定の送信アクセスを有効にして、パブリック エンドポイントにも出られるようにした。
作業するユーザーには「ストレージ BLOB データ共同作成者」を割り当て、コンテナー demo に hello.txt を置いた。
VM で実行するスクリプトは次のとおり(名前解決と、マネージド ID での BLOB の読み取り)。
echo "--- DNS"
resolvectl query stpedemo9744.blob.core.windows.net 2>&1 | head -4
echo "--- GET blob (managed identity)"
curl -s -o /tmp/r.json -H Metadata:true "http://169.254.169.254/metadata/identity/oauth2/token?api-version=2018-02-01&resource=https://storage.azure.com/"
TOKEN=$(python3 -c 'import json; print(json.load(open("/tmp/r.json")).get("access_token",""))')
curl -s -o /tmp/o.txt -m 10 -w "HTTP %{http_code}\n" -H "Authorization: Bearer $TOKEN" -H "x-ms-version: 2020-04-08" "https://stpedemo9744.blob.core.windows.net/demo/hello.txt"
az vm run-command invoke -g rg-pe-demo -n vm-pe --command-id RunShellScript --scripts "@pe-test.sh"PC 側は次の 2 つ。
Resolve-DnsName stpedemo9744.blob.core.windows.net -Type A -DnsOnlyaz storage blob download --account-name stpedemo9744 -c demo -n hello.txt -f pe-dl.txt --auth-mode login① プライベート エンドポイントを作る前
| 場所 | 名前解決 | BLOB の読み取り |
|---|---|---|
| VM(VNet の中) | 20.60.172.1(blob.tyo20prdstr12a.store.core.windows.net) | HTTP 200 |
| PC(VNet の外) | 20.60.172.1(同上) | ダウンロードできた |
どちらもストレージのパブリック IP に解決され、パブリック エンドポイントでアクセスしている。
② プライベート エンドポイントを作る
ポータルで「プライベート エンドポイント」⇒「作成」を開く。
ストレージ アカウントの「ネットワーク」⇒「プライベート エンドポイント」からも作れる。
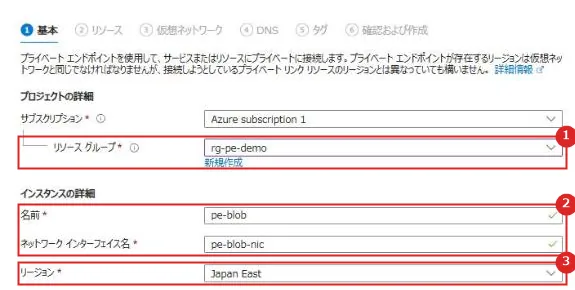
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース グループ | エンドポイントを置くリソース グループ |
| 2 | 名前 / ネットワーク インターフェイス名 | エンドポイントの名前と、一緒に作られる NIC の名前(名前を入れると自動で付く) |
| 3 | リージョン | VNet と同じリージョンにする |
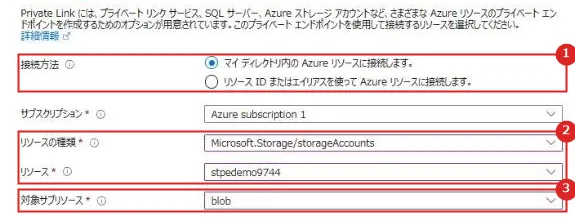
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 接続方法 | 自分のディレクトリのリソースから選ぶか、リソース ID やエイリアスで指定するか |
| 2 | リソースの種類 / リソース | 接続先のストレージ アカウント |
| 3 | 対象サブリソース | blob。 file や queue も使うなら、サブリソースごとにエンドポイントを作る |
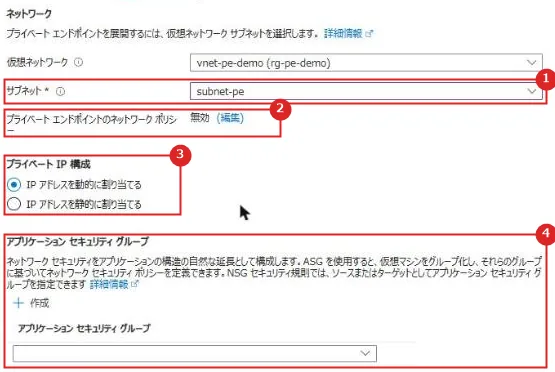
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | サブネット | エンドポイント用に分けた subnet-pe |
| 2 | プライベート エンドポイントのネットワーク ポリシー | 既定は無効。 無効だとサブネットの NSG はエンドポイントへの通信に効かない(⑤で確かめる) |
| 3 | プライベート IP 構成 | 動的か静的か |
| 4 | アプリケーション セキュリティ グループ | エンドポイントを ASG に入れて NSG の規則で使える |
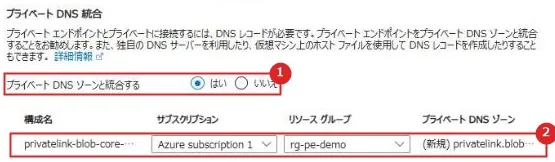
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | プライベート DNS ゾーンと統合する | 「はい」で、ゾーンの作成、VNet へのリンク、A レコードの登録まで自動で行われる |
| 2 | プライベート DNS ゾーン | blob なら privatelink.blob.core.windows.net |
作成すると、接続状態は「Approved(Auto-Approved)」になった。自分のストレージなので自動で承認されている。
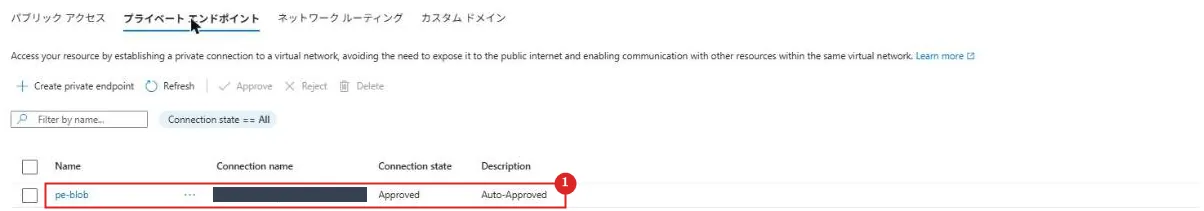
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | pe-blob | 接続状態は Approved。手動承認の場合はここで承認・拒否する |
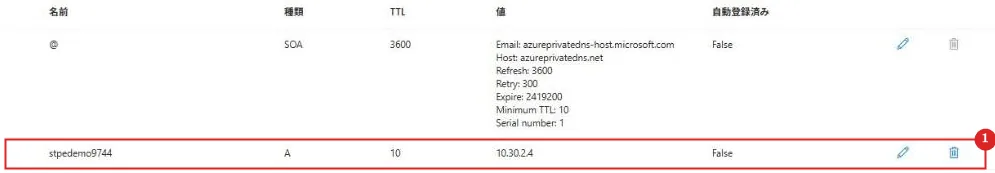
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | A レコード | ストレージ アカウント名 → プライベート エンドポイントの IP(10.30.2.4)。 DNS 統合で自動で登録された |
同じ確認をもう一度行う。
=== VM(VNet の中)
stpedemo9744.blob.core.windows.net: 10.30.2.4
                                    (stpedemo9744.privatelink.blob.core.windows.net)
HTTP 200

=== PC(VNet の外)
stpedemo9744.blob.core.windows.net CNAME stpedemo9744.privatelink.blob.core.windows.net
stpedemo9744.privatelink.blob.core.windows.net CNAME blob.tyo20prdstr12a.store.core.windows.net
blob.tyo20prdstr12a.store.core.windows.net A 20.60.172.1
VM からは privatelink を経由して 10.30.2.4 に、PC からは同じ CNAME を通ってパブリック IP に解決された。
PC はまだパブリック エンドポイントでダウンロードできる。
③ パブリック ネットワーク アクセスを無効にする
ストレージ アカウントの「ネットワーク」⇒「パブリック アクセス」で「Manage」を押す。
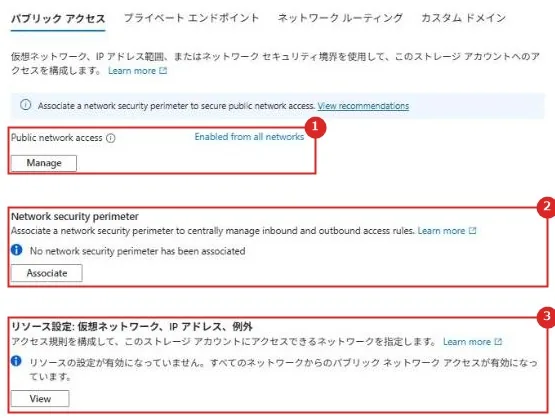
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Public network access | パブリック エンドポイントへのアクセス。既定はすべてのネットワークから有効 |
| 2 | Network security perimeter | ネットワーク セキュリティ境界への関連付け(後述) |
| 3 | リソース設定 | 仮想ネットワーク(サービス エンドポイント)、IP アドレス範囲、例外で許可する相手を決める |
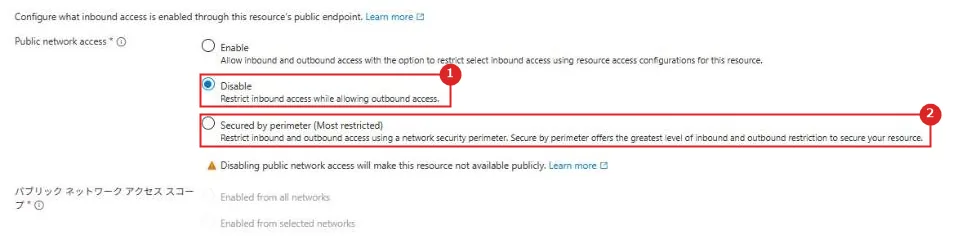
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Disable | パブリック エンドポイントへの受信を止める |
| 2 | Secured by perimeter | ネットワーク セキュリティ境界で受信と送信をまとめて制限する(最も厳しい) |
保存すると、PC からは拒否され、VM からはプライベート エンドポイント経由で読めた。
=== PC(VNet の外)
ERROR: The request may be blocked by network rules of storage account.
(REST で確認すると HTTP 403、x-ms-error-code: AuthorizationFailure)

=== VM(VNet の中)
stpedemo9744.blob.core.windows.net: 10.30.2.4
HTTP 200
az storage account show -n stpedemo9744 -g rg-pe-demo --query publicNetworkAccess -o tsvDisabled
④ VNet リンクを外す

| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 仮想ネットワーク リンク | このゾーンを参照する VNet。 リンクしていない VNet からは、このゾーンのレコードは見えない |
DNS 統合で作られたリンクを外して、VM から同じ確認をした。
az network private-dns link vnet delete -g rg-pe-demo -z privatelink.blob.core.windows.net -n <リンク名> --yesstpedemo9744.blob.core.windows.net: 20.60.172.1
(blob.tyo20prdstr12a.store.core.windows.net)
HTTP 200
VM でもパブリック IP に解決されるようになった。
ただし、パブリック ネットワーク アクセスは無効のままなのに、読み取りは 200 で通った。
前述の「プライベート エンドポイントがあれば、関連付けられた VNet からのトラフィックはパブリック ネットワーク アクセスが無効でも常に許可される」の動きと思われる。
名前解決がパブリック IP に戻っても、この VNet からはエラーにならないので、DNS の設定漏れに気づきにくい。
リンクを作り直すと 10.30.2.4 に戻った。
az network private-dns link vnet create -g rg-pe-demo -z privatelink.blob.core.windows.net -n link-vnet-pe-demo -v vnet-pe-demo -e false⑤ NSG とネットワーク ポリシー
エンドポイントのサブネットに、subnet-vm からの 443 を拒否する NSG を付けた。
az network nsg create -g rg-pe-demo -n nsg-pe -l japaneastaz network nsg rule create -g rg-pe-demo --nsg-name nsg-pe -n Deny-443-from-subnet-vm --priority 100 --direction Inbound --access Deny --protocol Tcp --source-address-prefixes 10.30.1.0/24 --destination-port-ranges 443az network vnet subnet update -g rg-pe-demo --vnet-name vnet-pe-demo -n subnet-pe --nsg nsg-peネットワーク ポリシーが無効(既定)のままだと、NSG で拒否していても 200 で通った。
次に、ネットワーク ポリシーを NSG に対して有効にした。
az network vnet subnet update -g rg-pe-demo --vnet-name vnet-pe-demo -n subnet-pe --private-endpoint-network-policies NetworkSecurityGroupEnabled=== ネットワーク ポリシー無効 + NSG で拒否
HTTP 200
=== ネットワーク ポリシー有効(NSG)+ NSG で拒否
HTTP 000(接続できない)
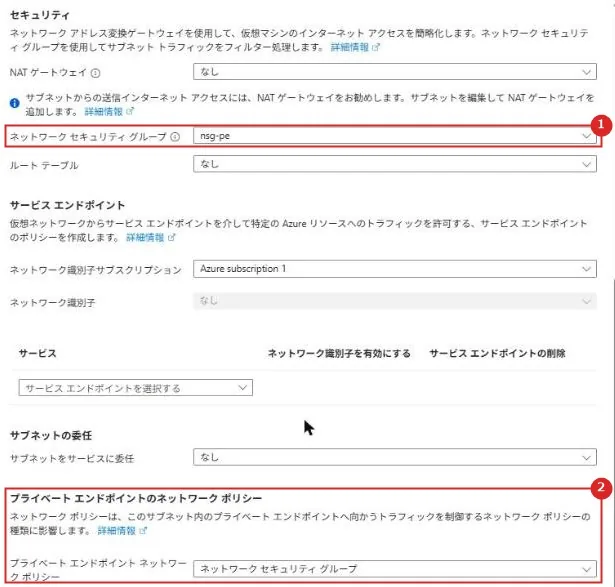
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ネットワーク セキュリティ グループ | サブネットに付けた nsg-pe |
| 2 | プライベート エンドポイントのネットワーク ポリシー | ネットワーク セキュリティ グループ、ルート テーブル、またはその両方を選べる。 有効にした種類だけがエンドポイントに効く |
この設定はサブネット内のすべてのプライベート エンドポイントに効く。
ルート テーブルを有効にすると、ユーザー定義ルートでエンドポイントへの通信をファイアウォールなどに通すこともできる。
公式ドキュメント:プライベート エンドポイントのネットワーク ポリシーを管理する | Microsoft Learn
片付け
az group delete -n rg-pe-demo --yes実機でつまずいた点
検証中に実際に出たエラーや、つまずいたところ。同じメッセージで検索してたどり着いた人向けに、原因と対処をまとめておく。
「The request may be blocked by network rules of storage account.」(AuthorizationFailure)
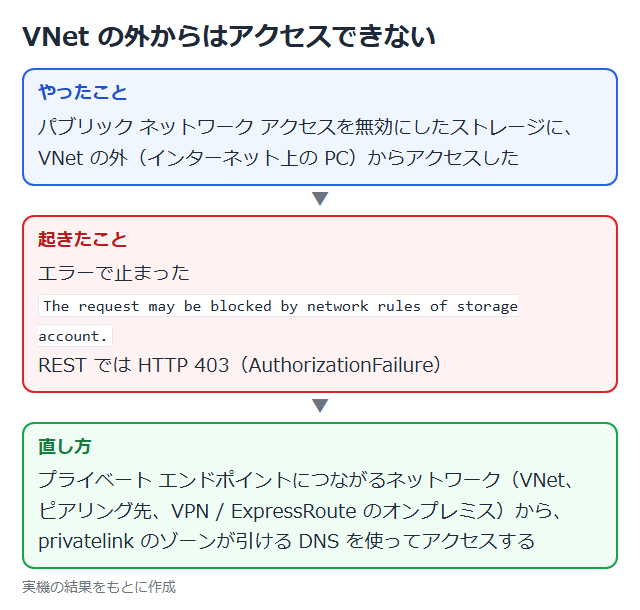
パブリック ネットワーク アクセスを無効にしたストレージに、VNet の外(インターネット上の PC)からアクセスすると出る。
REST では HTTP 403 で、エラー コードは AuthorizationFailure。
プライベート エンドポイントにつながるネットワーク(VNet、ピアリング先、VPN / ExpressRoute のオンプレミス)からアクセスし、そこで privatelink のゾーンが引ける DNS を使う。
NSG で拒否したのに、プライベート エンドポイントへの通信が止まらない
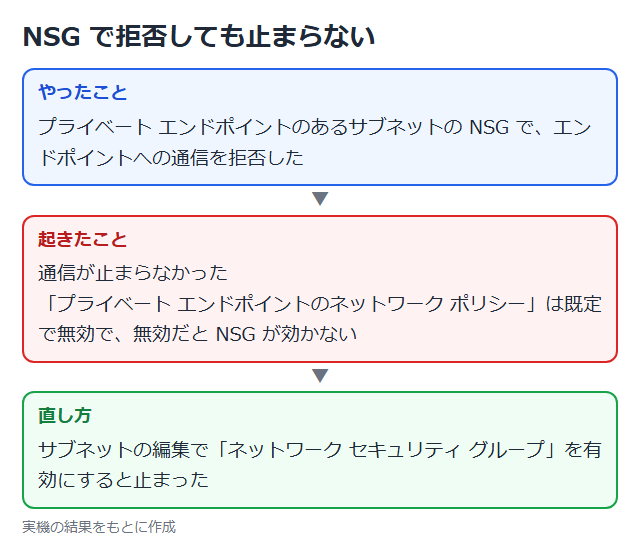
サブネットの「プライベート エンドポイントのネットワーク ポリシー」は既定で無効で、無効のままだと NSG はエンドポイントへの通信に効かない。
サブネットの編集で「ネットワーク セキュリティ グループ」を有効にすると止まった。
プライベート DNS ゾーンを外しても、VNet の中からはエラーにならない
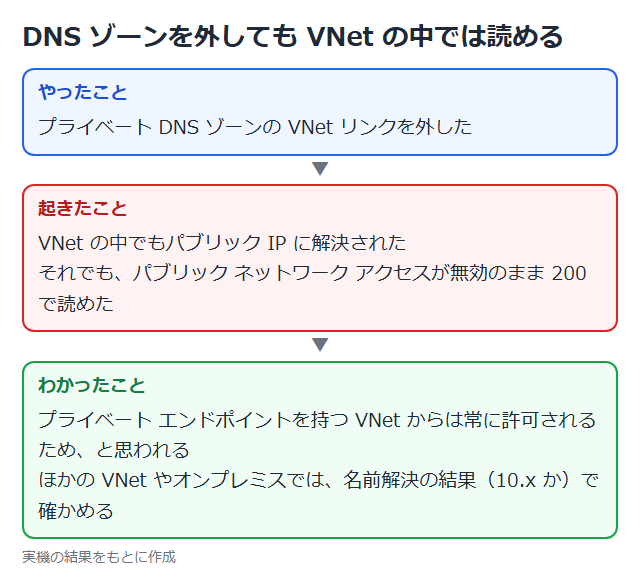
VNet リンクを外すと VNet の中でもパブリック IP に解決されたが、パブリック ネットワーク アクセスが無効でも 200 で読めた。
プライベート エンドポイントを持つ VNet からはパブリック ネットワーク アクセスが無効でも常に許可されるため、と思われる。
ほかの VNet やオンプレミスでは DNS の設定がそのまま接続の可否に効くので、名前解決の結果(10.x になっているか)で確認する。
発展:ネットワーク セキュリティ境界
ネットワーク セキュリティ境界(Network Security Perimeter)は、VNet の外にある PaaS リソース(ストレージ、Key Vault など)の周りに論理的な境界を作る機能。
境界の中のリソース同士は通信でき、境界の外とのパブリックな通信はアクセス規則で許可したものだけになる。
③の画面にあった「Network security perimeter」と「Secured by perimeter」がこれ。
| 項目 | 内容 |
|---|---|
| 目的 | PaaS のパブリック アクセスをまとめて制御し、許可していない宛先へのデータ流出を防ぐ |
| 構成要素 | 境界、プロファイル(アクセス規則の集まり)、アクセス規則(受信は IP アドレスやサブスクリプション、送信は FQDN で許可)、リソースの関連付け、診断設定(アクセス ログ) |
| アクセス モード | 移行モード(旧:学習モード。 既定。 既存のアクセスを把握する)と強制モード(許可規則がない通信は拒否)。 公式は移行モードで確認してから強制モードへ移ることを勧めている |
| プライベート エンドポイントとの関係 | VNet からのアクセスはプライベート エンドポイント、PaaS のパブリック側のアクセスはネットワーク セキュリティ境界、という役割分担 |
公式ドキュメント:ネットワークセキュリティ境界とは何ですか? | Microsoft Learn
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| PaaS への接続 | VNet から使う PaaS はプライベート エンドポイントでつなぐ | 公式の推奨。特定のリソースにだけつながり、オンプレミスからも使える |
| パブリック アクセス | 使わないならパブリック ネットワーク アクセスを無効にする | エンドポイントを作っても、パブリック側は自動では閉じない |
| DNS | プライベート DNS ゾーンと統合し、名前解決する VNet にリンクする。 オンプレミスからは DNS Private Resolver などで転送する | 接続文字列を変えずに、プライベート IP へ向けられる |
| ゾーンの管理 | サービスごとに公式の推奨名のゾーンを使い、別のサービスと共用しない | A レコードが消えたり、解決できなくなったりする |
| エンドポイントの数 | 共通の DNS を使うネットワークでは、1 つのリソースに 1 つのエンドポイント | DNS のエントリの重複や競合を避ける |
| サブネット | エンドポイント用のサブネットを分け、必要ならネットワーク ポリシーを有効にして NSG / UDR を使う | エンドポイントへの通信も NSG で絞れる |
| PaaS のパブリック側 | 必要に応じてネットワーク セキュリティ境界で境界を作る | PaaS のパブリック通信とデータ流出をまとめて制御できる |
公式ドキュメント:
プライベート エンドポイントとは | Microsoft Learn
Azure プライベート エンドポイントのプライベート DNS ゾーン値 | Microsoft Learn
Azure 仮想ネットワーク サービス エンドポイント | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| NSG フロー ログ | プライベート エンドポイント宛ての受信トラフィックには使えない |
| 有効な規則の表示 | エンドポイントの NIC には、有効なルートとセキュリティ規則がポータルで表示されない |
| ASG のメンバー数 | エンドポイントのサブネットで NSG に使う ASG のメンバーは 50 以下(超えると接続に失敗することがある) |
| 静的 IP | 一部のサービス(AKS、Application Gateway、HDInsight、Recovery Services コンテナーなど)は静的 IP アドレスの構成に対応していない |
| UDR での上書き | エンドポイントは /32 のルートを伝達する。 UDR で上書きするなら、VNet のアドレス空間以下のプレフィックスにする(0.0.0.0/0 では上書きされない) |
| BLOB のコピー | ストレージ アカウント間のコピーでは、クライアントが両方のアカウントにネットワークでアクセスできる必要がある |
| リソース プロバイダー | エンドポイントとリソースのサブスクリプションは、どちらも Microsoft.Network に登録が必要 |
公式ドキュメント:
プライベート エンドポイントとは | Microsoft Learn
プライベート エンドポイントのネットワーク ポリシーを管理する | Microsoft Learn
Azure Storageにプライベート エンドポイントを使用する | Microsoft Learn
まとめ
プライベート エンドポイントは、PaaS の特定のリソースを VNet のプライベート IP として取り込む仕組み。
今回の検証では、同じ名前でも VNet の中と外で名前解決の結果が変わり、パブリック ネットワーク アクセスを無効にすると外からは 403 になった。
DNS のリンクを外しても同じ VNet からはエラーにならず、NSG はネットワーク ポリシーを有効にするまで効かなかった。
・PaaS への接続はプライベート エンドポイントにし、使わないならパブリック ネットワーク アクセスを無効にする
・DNS はプライベート DNS ゾーンと統合し、名前解決の結果(10.x か)で確認する
・エンドポイントへの通信を NSG で絞るなら、サブネットのネットワーク ポリシーを有効にする
次回:Azure Firewall とは|SKU の違い・規則の処理順・DNAT・脅威インテリジェンスを実機で検証
コメント