
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる11回目で、ネットワーク編の4回目。
今回は Azure Firewall。
VNet の通信を 1 か所に集めて、FQDN や IP・ポートで許可・拒否するマネージドのファイアウォール。
VM の送信をファイアウォールに通し、規則を 1 つずつ足しながら「どこに出られるか」を確かめた。
規則の処理順のクセ(ネットワーク規則が先)、DNAT での公開、脅威インテリジェンス、ログの見方まで実機で見ていく。
※2026年11月時点の情報です。
シリーズの該当回:ネットワーク編
前回:Azure プライベート エンドポイントとは|DNS のしくみ・パブリック アクセスの無効化・NSG を実機で検証
Azure Firewall とは
Azure Firewall は、クラウド ネイティブのネットワーク ファイアウォール セキュリティ サービス。
完全にステートフルなサービスとしてのファイアウォールで、高可用性が組み込まれ、自動でスケールする。
東西(VNet 間など)と南北(インターネットとの間)の両方の通信を検査する。
| 項目 | 内容 |
|---|---|
| 置き場所 | VNet の AzureFirewallSubnet(/26 が必要)にデプロイする |
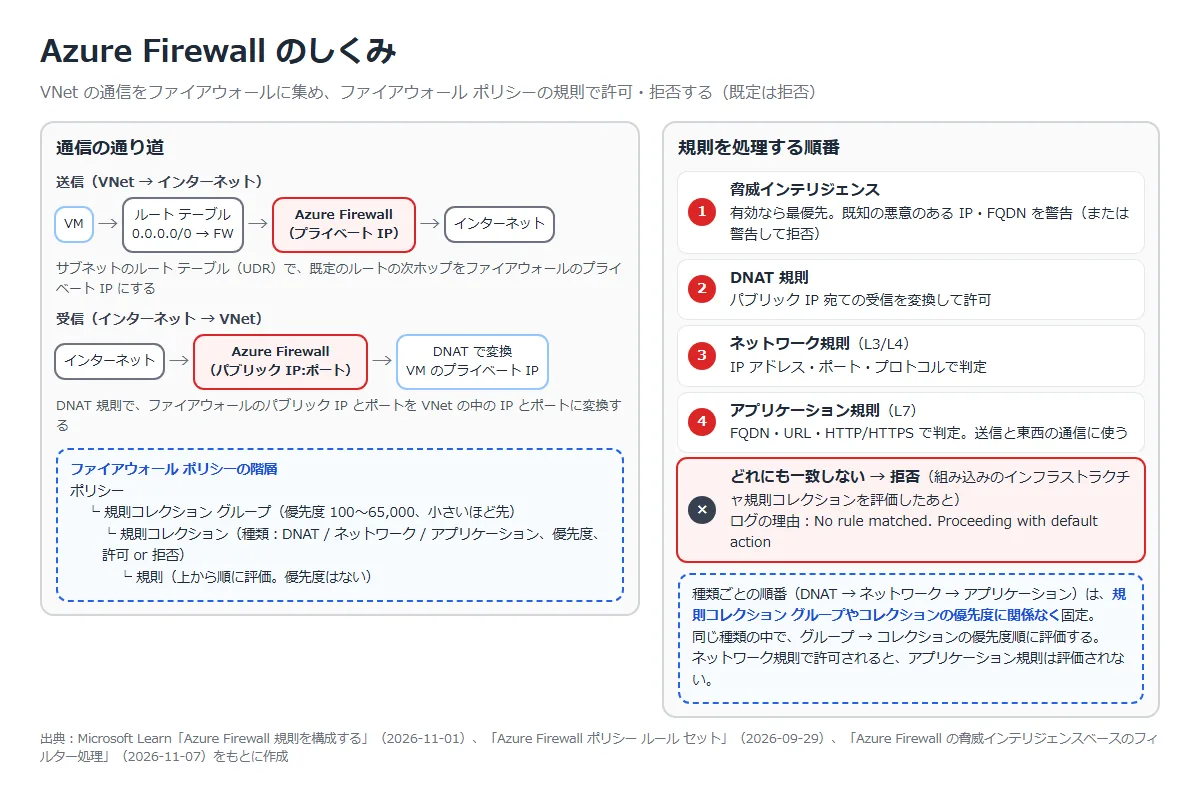
| 通信の集め方 | 送信はサブネットのルート テーブル(UDR)で、既定のルートの次ホップをファイアウォールのプライベート IP にする。 受信はファイアウォールのパブリック IP で受け、DNAT 規則で VNet の中に変換する |
| 設定の入れ物 | ファイアウォール ポリシー。 規則と、脅威インテリジェンスなどの設定をまとめたトップレベルのリソースで、複数のファイアウォールで共有できる |
| 既定の動き | 許可する規則がない通信は拒否される |
| SKU | Basic、Standard、Premium の 3 つ |
公式ドキュメント:
Azure Firewall とは | Microsoft Learn
Azure Firewall ポリシー ルール セット | Microsoft Learn
Azure Firewall に関する FAQ | Microsoft Learn
SKU の違い
SKU で使える機能とスループットが変わる。料金は「1 時間あたりのデプロイ料金」と「処理したデータ量(GB)あたりの料金」の 2 つ。
| 項目 | Basic | Standard | Premium |
|---|---|---|---|
| スループット(自動スケール) | 最大 250 Mbps | 最大 30 Gbps | 最大 100 Gbps |
| アプリケーション レベルの FQDN フィルター(HTTPS/SQL) | ○ | ○ | ○ |
| ネットワーク レベルの FQDN フィルター(全ポート・プロトコル) | - | ○ | ○ |
| 脅威インテリジェンス | 警告のみ | ○(警告して拒否も可) | ○(警告して拒否も可) |
| Web カテゴリ / DNS プロキシ | - | ○ | ○ |
| TLS 検査 / IDPS / URL フィルター(フルパス) | - | - | ○ |
| デプロイ料金(東日本) | 0.395 ドル/時 | 1.25 ドル/時 | 1.75 ドル/時 |
| データ処理料金(東日本) | 0.065 ドル/GB | 0.016 ドル/GB | 0.016 ドル/GB |
※料金は Azure Retail Prices API の東日本・従量課金の値(2026年11月時点、米ドル)。
止めている間も課金を止めたいときは、ファイアウォールの割り当てを解除する(PowerShell の Deallocate)。
公式は、セキュリティとスループットの要件を満たす最も低い SKU を選ぶことを勧めている。
公式ドキュメント:
ニーズに合わせて適切な Azure Firewall SKU を選択する | Microsoft Learn
Azure Firewall に関する FAQ | Microsoft Learn
東日本・西日本の最新の単価は「Azure 料金一覧(Azure Firewall)」で確認できる(毎日更新)。
NSG との違い
NSG は各 VNet のサブネットや NIC で、IP・ポートによる分散したフィルターをかけるもの(NSG の回を参照)。
Azure Firewall は、サブスクリプションや VNet をまたいで、ネットワークとアプリケーション(FQDN)のレベルで一元的に守る。
公式の FAQ では、Azure Firewall は NSG を補完して多層防御にするもの、という位置づけ。
| 観点 | NSG | Azure Firewall |
|---|---|---|
| かけ方 | サブネット・NIC ごとに分散して付ける | 通信をファイアウォールに集めて一元的に検査する |
| 判定に使えるもの | IP アドレス、ポート、プロトコル、サービス タグ | 左に加えて FQDN(アプリケーション規則)、脅威インテリジェンス、DNAT |
| ログ | VNet フロー ログ | 規則ごとのログ(どの規則で許可・拒否されたか) |
公式ドキュメント:Azure Firewall に関する FAQ | Microsoft Learn
規則の種類と処理の順番
| 種類 | 使いどころ | 判定に使うもの |
|---|---|---|
| DNAT 規則 | インターネットからの受信を VNet の中に通す | ファイアウォールのパブリック IP とポートを、プライベート IP とポートに変換 |
| ネットワーク規則 | 受信・送信・東西の L3/L4 の制御 | IP アドレス、ポート、プロトコル |
| アプリケーション規則 | 送信と東西の L7 の制御 | FQDN、URL、HTTP/HTTPS(HTTP は Host ヘッダー、HTTPS は SNI で判定) |
規則は「規則コレクション グループ」⇒「規則コレクション」⇒「規則」の階層で入れる。
グループとコレクションは優先度(100〜65,000、小さいほど先)で順番が決まり、コレクションごとに許可か拒否を決める。
大事なのは、種類の順番が固定なこと。
DNAT ⇒ ネットワーク ⇒ アプリケーションの順に処理し、これはグループやコレクションの優先度に関係ない。
ネットワーク規則で一致すると、ほかの規則は処理されない。
脅威インテリジェンスを有効にしていれば、それより前に処理される。
公式ドキュメント:
Azure Firewall 規則を構成する | Microsoft Learn
Azure Firewall ポリシー ルール セット | Microsoft Learn
規則の種類ごとの制限
3 種類の規則には、それぞれできないことがある。設計の前に押さえておきたいものをまとめた。
DNAT 規則
| 制限 | 内容 |
|---|---|
| バックエンドから見た送信元はファイアウォールになる | 受信の接続は、対称ルーティングのためにファイアウォールのプライベート IP のどれかに SNAT される。 そのため、VM などのバックエンドのアクセス ログには、元のクライアントの IP ではなくファイアウォールの IP が残る。 Web の通信で元の IP を追うなら、クライアントやプロキシで X-Forwarded-For(XFF)ヘッダーに元の IP を入れる |
| 元の送信元 IP はファイアウォールのログで見る | ファイアウォール側の AZFWNatRule には送信元 IP が記録される(今回の検証の ⑥ でも PC の IP が残った) |
| 使えるポート | NAT 規則は 1〜63999 のポートだけ(ネットワーク規則とアプリケーション規則は 1〜65535) |
| 内側からパブリック IP で折り返せない | ファイアウォールを経由する VM から、ファイアウォールのパブリック IP を使って DNAT 先のリソースには接続できない |
| 送信元を任意(*)にすると SNAT される | 暗黙のネットワーク規則が VNet 間の通信にも一致し、常に SNAT される(現在の制限)。 公式は送信元を特定のソースに絞ることを勧めている |
公式ドキュメント:
Azure Firewall の既知の問題と制限事項 | Microsoft Learn
Azure Firewall 規則を構成する | Microsoft Learn
ネットワーク規則
| 制限 | 内容 |
|---|---|
| インターネットからの受信は DNAT で開ける | ネットワーク規則は受信・送信・東西の L3/L4 を制御するが、インターネット(やイントラネット)からの受信を通すには DNAT を構成する。 DNAT に一致した通信は変換されて許可される |
| TCP/UDP 以外はインターネット向けで使えない | ICMP などの TCP/UDP 以外のプロトコルの規則は、インターネットへの通信(パブリック IP への SNAT)では機能しない。 スポークのサブネットや VNet の間では使える |
| FQDN を使うには DNS プロキシが必要 | ネットワーク規則の FQDN は DNS 解決に基づくので、DNS プロキシを有効にする(Standard 以上)。 ワイルドカードは使えない |
| 同じ IP の FQDN を区別できない | IP アドレスで判定するため、同じ IP に解決される 2 つの FQDN は区別できない。 HTTP/S と MSSQL はアプリケーション規則を使う |
公式ドキュメント:
ネットワーク ルールでの FQDN フィルタリング | Microsoft Learn
Azure Firewall の既知の問題と制限事項 | Microsoft Learn
Azure Firewall 規則を構成する | Microsoft Learn
アプリケーション規則
| 制限 | 内容 |
|---|---|
| 対象のプロトコル | HTTP、HTTPS、MSSQL(Azure SQL)だけ。 それ以外のプロトコルは、ネットワーク規則(FQDN)で制御する |
| 受信には効かない | 受信の接続にはアプリケーション規則は適用されない。 受信の HTTP/S を検査するなら WAF を使う |
| HTTPS は SNI で判定 | HTTPS は SNI だけで規則と照合する(URL のパスまで見るのは Premium の TLS 検査)。 SNI に対応していないブラウザーやサーバー ソフトウェアは接続できない |
| SQL の FQDN フィルター | Azure SQL Database などは、プロキシ モード(ポート 1433)でだけ使える |
| SNAT | アプリケーション規則で処理した通信は常に SNAT される |
公式ドキュメント:
Azure Firewall 規則を構成する | Microsoft Learn
Azure Firewall の既知の問題と制限事項 | Microsoft Learn
Azure Firewall に関する FAQ | Microsoft Learn
脅威インテリジェンス
Microsoft の脅威インテリジェンス フィードをもとに、既知の悪意のある IP アドレス・FQDN・URL との通信を警告・拒否する機能。
ポリシーの設定で 3 つのモードから選ぶ(既定は警告のみ)。
| モード | 動き |
|---|---|
| オフ | 使わない |
| 警告のみ | 通信は通し、警告(ログ)を出す |
| 警告して拒否 | 通信を止めて、警告を出す |
送信のテスト用に testmaliciousdomain.eastus.cloudapp.azure.com という FQDN が用意されている。
テストでは、名前解決のエラーにならないようにテストする端末の hosts ファイルにダミーのレコードを入れ、その HTTP/HTTPS をネットワーク規則ではなくアプリケーション規則で許可しておく。
公式ドキュメント:Azure Firewall の脅威インテリジェンスベースのフィルター処理 | Microsoft Learn
構築手順
今回の構成と実施すること
VNet に AzureFirewallSubnet と VM 用のサブネットを作り、VM(パブリック IP なし)の送信をルート テーブルでファイアウォールに向ける。
規則を足しながら VM から curl でアクセスし、通る・止まるを確かめる。
受信は手元の PC から DNAT で VM の Web にアクセスする。
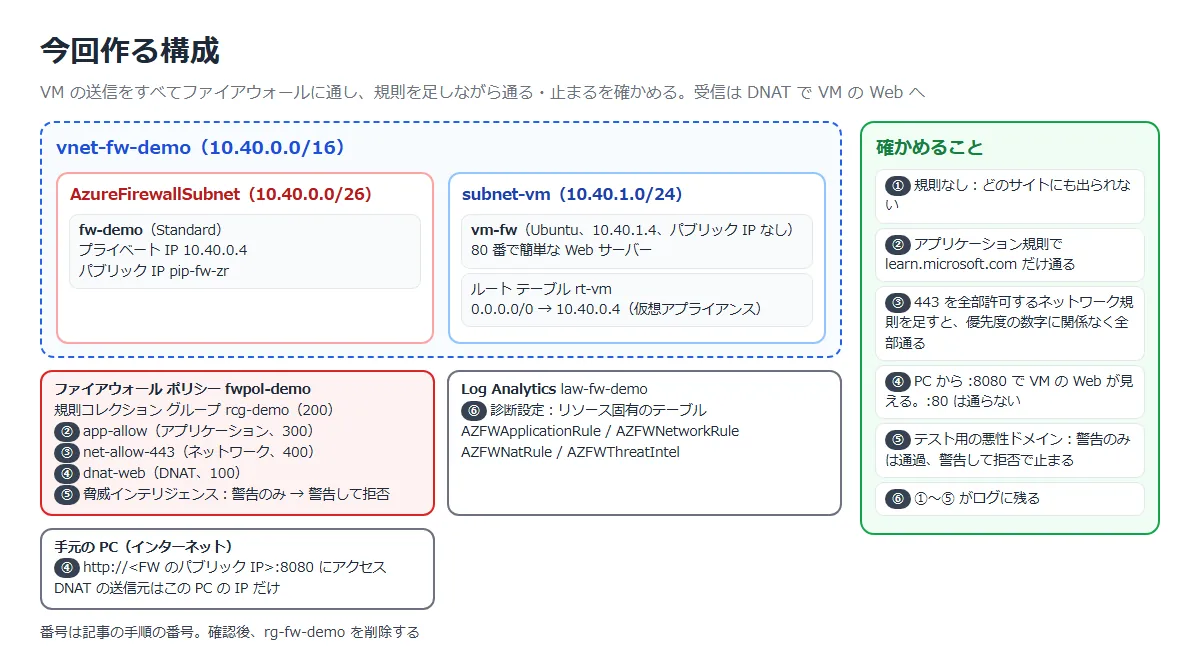
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | 規則を入れずに VM から 3 つのサイトにアクセスする | どこにも出られない(既定は拒否) |
| ② | learn.microsoft.com だけを許可するアプリケーション規則を入れる | learn.microsoft.com だけ通る |
| ③ | 443 をどこにでも許可するネットワーク規則を足す(優先度の数字はアプリケーション規則より大きい) | 優先度に関係なく全部通る |
| ④ | DNAT 規則でファイアウォールの 8080 番を VM の 80 番に変換する | PC から VM の Web が見える。規則のない 80 番は通らない |
| ⑤ | 脅威インテリジェンスのテスト用 FQDN にアクセスし、警告のみ → 警告して拒否に変える | 警告のみは通過、警告して拒否で止まる |
| ⑥ | Log Analytics でログを見る | ①〜⑤ の結果が、どの規則によるものかまで残る |
準備はコマンドで行った(PowerShell から実行したので、空の値を ‘””‘ と書いている)。
ファイアウォールの規則のコマンドには azure-firewall の拡張機能が要る。
az extension add --name azure-firewallaz group create -n rg-fw-demo -l japaneastaz network vnet create -g rg-fw-demo -n vnet-fw-demo --address-prefixes 10.40.0.0/16 --subnet-name AzureFirewallSubnet --subnet-prefixes 10.40.0.0/26az network vnet subnet create -g rg-fw-demo --vnet-name vnet-fw-demo -n subnet-vm --address-prefixes 10.40.1.0/24az vm create -g rg-fw-demo -n vm-fw --image Ubuntu2404 --size Standard_B1s --vnet-name vnet-fw-demo --subnet subnet-vm --public-ip-address '""' --nsg '""' --admin-username azureuser --generate-ssh-keysaz network firewall policy create -g rg-fw-demo -n fwpol-demo --sku Standard --threat-intel-mode Alert -l japaneastファイアウォールを作る
ポータルで「ファイアウォール」⇒「作成」を開く。
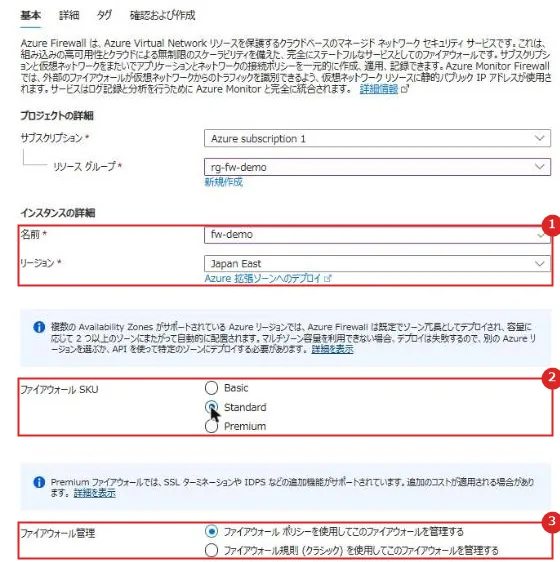
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 名前 / リージョン | ファイアウォールの名前とリージョン。 可用性ゾーンに対応したリージョンでは、既定でゾーン冗長としてデプロイされる |
| 2 | ファイアウォール SKU | Basic / Standard / Premium。今回は Standard |
| 3 | ファイアウォール管理 | ファイアウォール ポリシーで管理するか、ファイアウォールに直接書くクラシック規則で管理するか。 ポリシーを選ぶ |
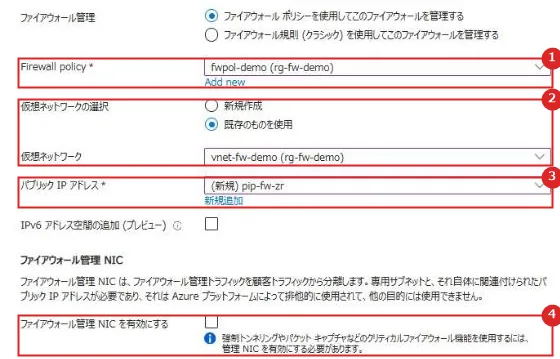
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Firewall policy | 使うポリシー。CLI で作った fwpol-demo を選んだ |
| 2 | 仮想ネットワーク | 既存の VNet を使う場合、AzureFirewallSubnet があるものを選ぶ |
| 3 | パブリック IP アドレス | ファイアウォールのパブリック IP(Standard SKU)。 ゾーン冗長のファイアウォールには、ゾーンが一致する IP が必要(後述のつまずき) |
| 4 | ファイアウォール管理 NIC を有効にする | 管理用の通信を分ける NIC。 強制トンネリングなどに必要で、AzureFirewallManagementSubnet と管理用のパブリック IP が要る。 今回は使わないので外した |
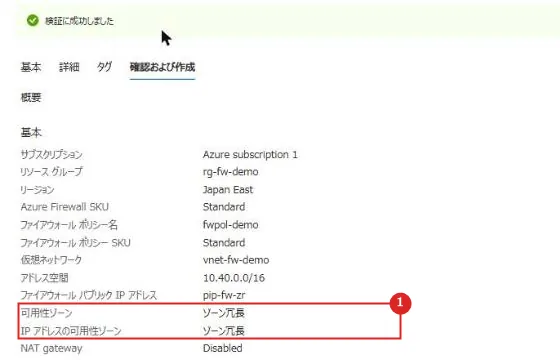
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 可用性ゾーン | ファイアウォールもパブリック IP もゾーン冗長になっている |
作成は 10 分ほどで終わった。概要でプライベート IP(10.40.0.4)を確認する。
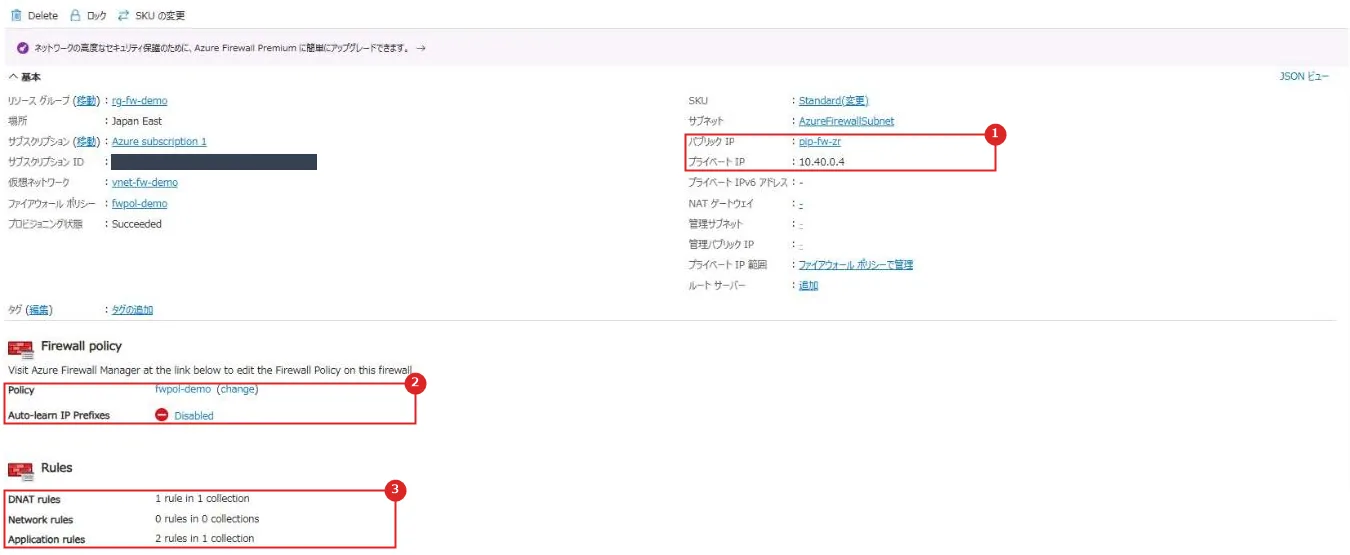
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | パブリック IP / プライベート IP | プライベート IP はルート テーブルの次ホップに使う。 パブリック IP は DNAT の宛先に使う |
| 2 | Firewall policy | 関連付けたポリシー |
| 3 | Rules | ポリシーに入っている DNAT・ネットワーク・アプリケーション規則の数(④ まで終えた時点の画面) |
送信をファイアウォールに向ける
az network route-table create -g rg-fw-demo -n rt-vmaz network route-table route create -g rg-fw-demo --route-table-name rt-vm -n to-fw --address-prefix 0.0.0.0/0 --next-hop-type VirtualAppliance --next-hop-ip-address 10.40.0.4az network vnet subnet update -g rg-fw-demo --vnet-name vnet-fw-demo -n subnet-vm --route-table rt-vm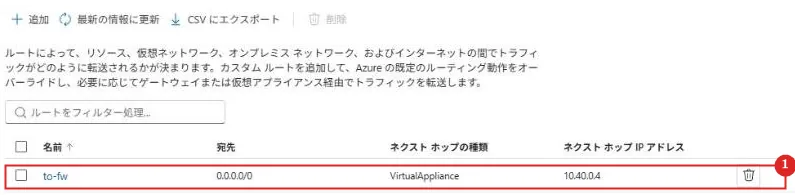
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | to-fw | インターネット宛て(0.0.0.0/0)の次ホップを、仮想アプライアンスとしてファイアウォールのプライベート IP にする |
ログはリソース固有のテーブルに送る(後述の ⑥)。ワークスペースを作り、診断設定を入れた。
az monitor log-analytics workspace create -g rg-fw-demo -n law-fw-demo -l japaneastaz monitor diagnostic-settings create -n diag-fw --resource <ファイアウォールのリソース ID> --workspace <ワークスペースのリソース ID> --export-to-resource-specific true --logs '[{\"categoryGroup\":\"allLogs\",\"enabled\":true}]'VM では 80 番で簡単な Web サーバーを動かし(④ 用)、確認には次のスクリプトを run-command で実行した。
mkdir -p /srv/web
echo '<h1>Hello from vm-fw (10.40.1.4)</h1>' > /srv/web/index.html
systemd-run --unit=web python3 -m http.server 80 --directory /srv/web
for u in https://learn.microsoft.com/ https://www.bing.com/ https://www.microsoft.com/; do
r=$(curl -s -o /dev/null -m 8 -w "%{http_code}" $u); echo "$u -> code=$r exit=$?"
doneaz vm run-command invoke -g rg-fw-demo -n vm-fw --command-id RunShellScript --scripts "@fw-test.sh"① 規則なし
https://learn.microsoft.com/ -> code=000 exit=35
https://www.bing.com/ -> code=000 exit=35
https://www.microsoft.com/ -> code=000 exit=35
どこにも出られない。exit=35 は curl の TLS 接続のエラー。許可する規則がないので、既定の拒否で止まっている。
② アプリケーション規則で 1 つだけ許可
規則コレクション グループ(優先度 200)を作り、その中に learn.microsoft.com の HTTPS だけを許可するアプリケーション規則コレクション(優先度 300)を入れる。
az network firewall policy rule-collection-group create -g rg-fw-demo --policy-name fwpol-demo -n rcg-demo --priority 200az network firewall policy rule-collection-group collection add-filter-collection -g rg-fw-demo --policy-name fwpol-demo --rcg-name rcg-demo -n app-allow --collection-priority 300 --action Allow --rule-type ApplicationRule --rule-name allow-learn --source-addresses 10.40.1.0/24 --protocols Https=443 --target-fqdns learn.microsoft.comhttps://learn.microsoft.com/ -> code=302 exit=0
https://www.bing.com/ -> code=000 exit=35
https://www.microsoft.com/ -> code=000 exit=35
learn.microsoft.com だけが通った(302 は言語別のページへのリダイレクト)。ほかの 2 つは ① のまま止まる。
③ ネットワーク規則を足す
同じグループに、443 をどこにでも許可するネットワーク規則コレクションを足す。
優先度は 400 で、アプリケーション規則(300)より後ろの数字にした。
az network firewall policy rule-collection-group collection add-filter-collection -g rg-fw-demo --policy-name fwpol-demo --rcg-name rcg-demo -n net-allow-443 --collection-priority 400 --action Allow --rule-type NetworkRule --rule-name allow-any-443 --source-addresses 10.40.1.0/24 --ip-protocols TCP --destination-addresses '*' --destination-ports 443https://learn.microsoft.com/ -> code=302 exit=0
https://www.bing.com/ -> code=200 exit=0
https://www.microsoft.com/ -> code=200 exit=0
全部通った。
優先度の数字ではアプリケーション規則が先でも、ネットワーク規則が先に処理され、一致した時点で許可される。
ポータルのアプリケーション規則の画面にも、同じ説明が出ている。
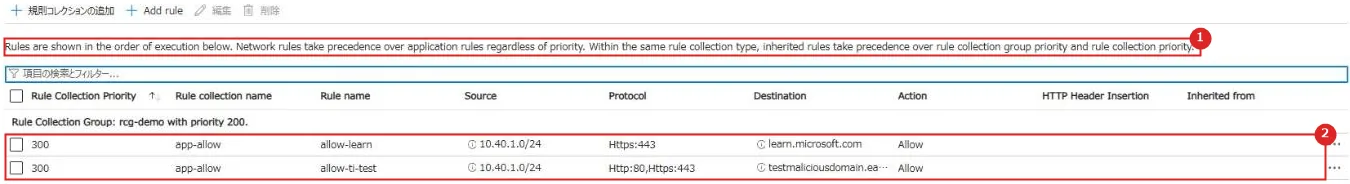
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 画面上部の説明 | 「ネットワーク規則は優先度に関係なくアプリケーション規則より優先される」という意味 |
| 2 | app-allow の規則 | 送信元 10.40.1.0/24、宛先 FQDN。 allow-ti-test は ⑤ で足した規則 |
FQDN で絞っていても、広いネットワーク規則が 1 つあると素通りになる。確認後、このコレクションは消した。
az network firewall policy rule-collection-group collection remove -g rg-fw-demo --policy-name fwpol-demo --rcg-name rcg-demo -n net-allow-443④ DNAT で VM の Web を公開する
ファイアウォールのパブリック IP の 8080 番を、VM の 80 番に変換する。
送信元は手元の PC のパブリック IP だけにした(公式もワイルドカードを避けるよう勧めている)。
az network firewall policy rule-collection-group collection add-nat-collection -g rg-fw-demo --policy-name fwpol-demo --rcg-name rcg-demo -n dnat-web --collection-priority 100 --action DNAT --rule-name web-8080 --source-addresses <PC のパブリック IP> --destination-addresses <ファイアウォールのパブリック IP> --destination-ports 8080 --ip-protocols TCP --translated-address 10.40.1.4 --translated-port 80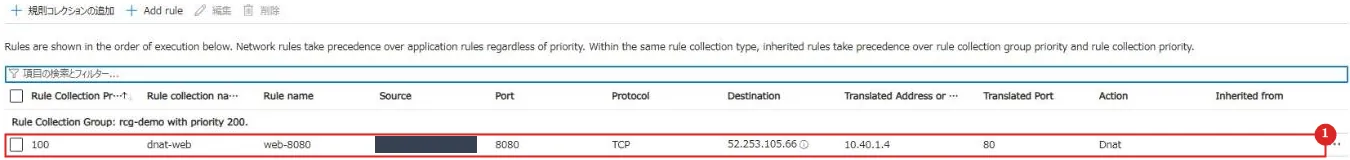
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | web-8080 | 送信元(PC の IP)から、ファイアウォールのパブリック IP の 8080 番への TCP を、10.40.1.4 の 80 番に変換する |
PC からアクセスした結果。
Invoke-WebRequest http://<ファイアウォールのパブリック IP>:8080/ -UseBasicParsing=== :8080
StatusCode 200
<h1>Hello from vm-fw (10.40.1.4)</h1>
=== :80(DNAT 規則なし)
The operation has timed out.
パブリック IP を持たない VM の Web が、ファイアウォール経由で見えた。
規則のない 80 番は届かない。
規則コレクションの一覧は次のとおり。
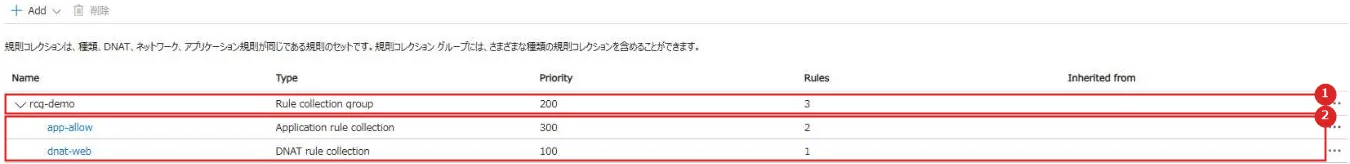
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | rcg-demo | 規則コレクション グループ。優先度 200 |
| 2 | app-allow / dnat-web | グループの中の規則コレクション。種類ごとに分かれ、それぞれ優先度を持つ |
⑤ 脅威インテリジェンス
VM の hosts にテスト用 FQDN のダミーを入れ、アプリケーション規則で許可してから、HTTP でアクセスした。
az network firewall policy rule-collection-group collection rule add -g rg-fw-demo --policy-name fwpol-demo --rcg-name rcg-demo --collection-name app-allow -n allow-ti-test --rule-type ApplicationRule --source-addresses 10.40.1.0/24 --protocols Http=80 Https=443 --target-fqdns testmaliciousdomain.eastus.cloudapp.azure.comgrep -q testmalicious /etc/hosts || echo "1.2.3.4 testmaliciousdomain.eastus.cloudapp.azure.com" >> /etc/hosts
curl -s -m 10 -w "\ncode=%{http_code}\n" http://testmaliciousdomain.eastus.cloudapp.azure.com/; echo "exit=$?"まず「警告のみ」のまま。
code=000
exit=28
ファイアウォールは通り、その先の接続がタイムアウトした(exit=28)。ログには警告が残る(⑥)。次に「警告して拒否」に変える。
az network firewall policy update -g rg-fw-demo -n fwpol-demo --threat-intel-mode DenyAction: Deny. Reason: Threat Intel.
code=470
ファイアウォールが自分で応答を返して止めた(HTTP 470)。
アプリケーション規則で許可していても、脅威インテリジェンスが先に処理される。
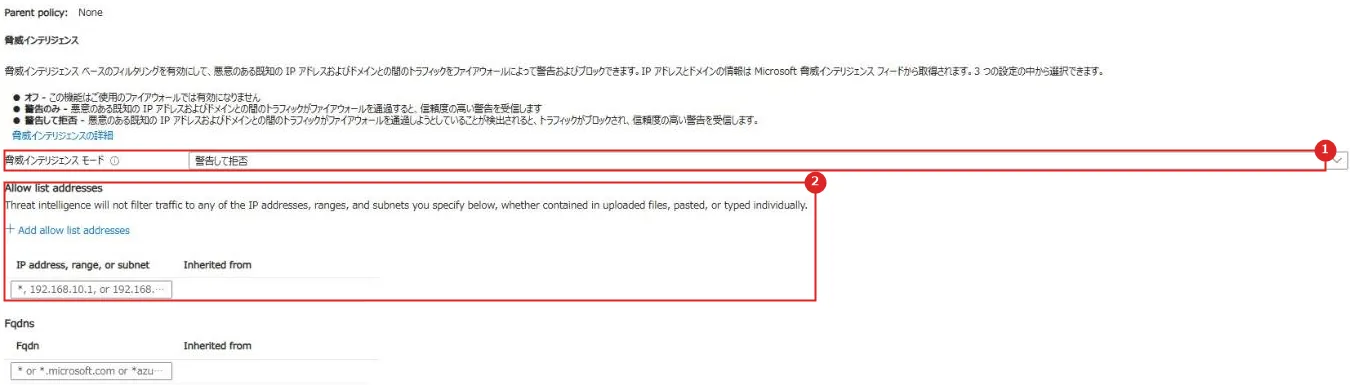
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 脅威インテリジェンス モード | オフ / 警告のみ / 警告して拒否 |
| 2 | Allow list addresses | ここに入れた IP アドレスや範囲は、脅威インテリジェンスでフィルターしない(下の Fqdns も同様) |
⑥ ログを見る
ファイアウォールの「監視」⇒「ログ」で KQL を実行する(画面がエージェントのチャットで開いたら、右上の「エージェント」をオフにし、「KQL モード」にする)。
まずアプリケーション規則のログ。
AZFWApplicationRule | where Fqdn !endswith "core.windows.net" | project TimeGenerated, SourceIp, Fqdn, DestinationPort, Action, RuleCollection, Rule, ActionReason | sort by TimeGenerated asc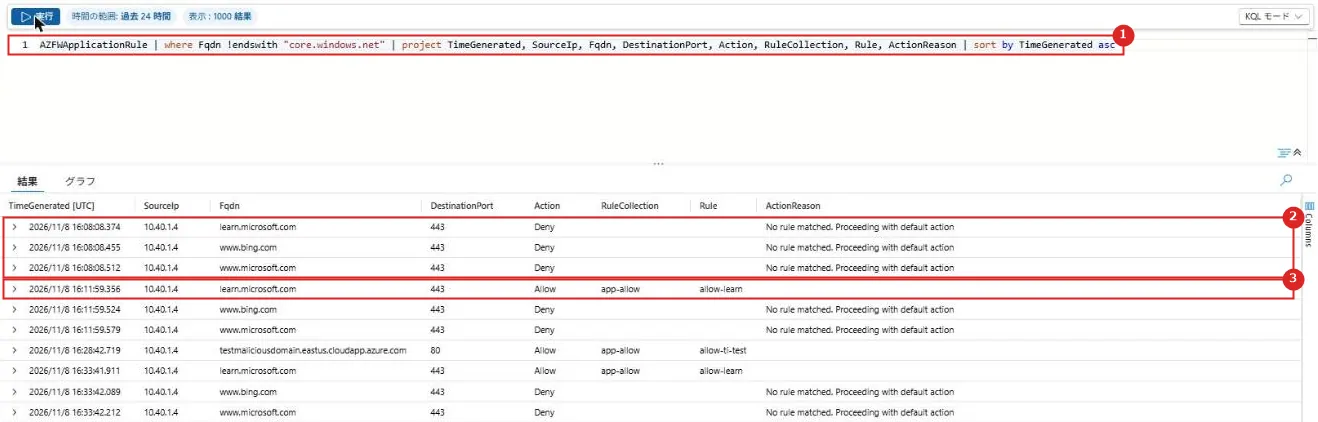
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | クエリ | VM エージェントの通信(*.core.windows.net)を除いて表示した |
| 2 | ① の結果 | Deny。 ActionReason は「No rule matched. Proceeding with default action」(どの規則にも一致せず既定の拒否) |
| 3 | ② の結果 | Allow。 どのコレクションのどの規則で許可されたかが RuleCollection と Rule に出る |
③ と ④ はネットワーク規則と DNAT のテーブルに出る。
union withsource=TableName AZFWNetworkRule, AZFWNatRule | project TimeGenerated, TableName, SourceIp, DestinationIp, DestinationPort, TranslatedIp, TranslatedPort, Action, RuleCollection, Rule | sort by TimeGenerated asc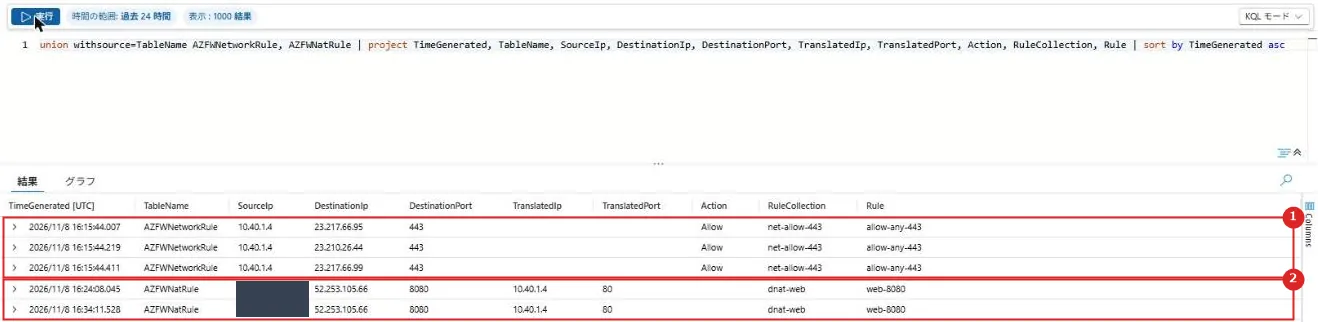
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ③ の結果 | AZFWNetworkRule。 宛先は FQDN ではなく IP アドレスで記録された |
| 2 | ④ の結果 | AZFWNatRule。 変換後の宛先(TranslatedIp / TranslatedPort)が出る。 このテーブルは DNAT 規則に一致したときだけ記録される |
AZFWThreatIntel | project TimeGenerated, SourceIp, Fqdn, DestinationPort, Action, ThreatDescription | sort by TimeGenerated asc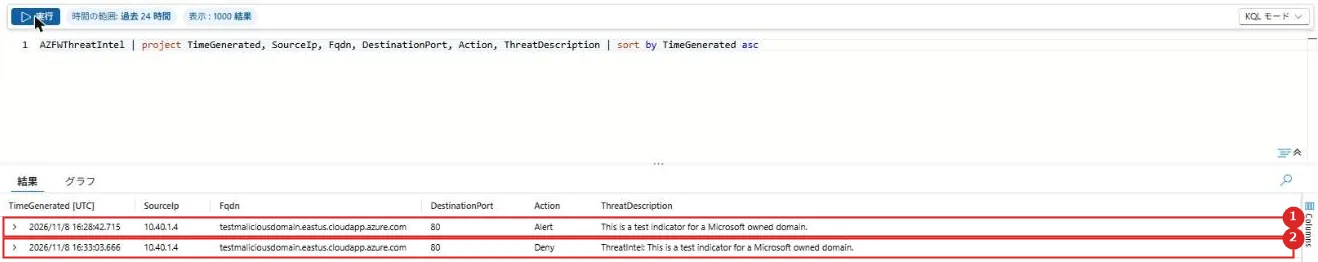
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 警告のみ | Action は Alert。通信は通っている |
| 2 | 警告して拒否 | Action は Deny |
今回は、診断設定を入れてから数分でログが出た(公式には、構造化ログの記録が始まるまで最大 30 分かかることがあるとある)。
公式ドキュメント:Azure Firewall の監視 | Microsoft Learn
片付け
az group delete -n rg-fw-demo --yes実機でつまずいた点
検証中に実際に出たエラーや、つまずいたところ。同じメッセージで検索してたどり着いた人向けに、原因と対処をまとめておく。
「パブリック IP ゾーンは、ファイアウォール ゾーンと一致する必要があります。選択したパブリック IP にゾーン 1,3,2 がありません」
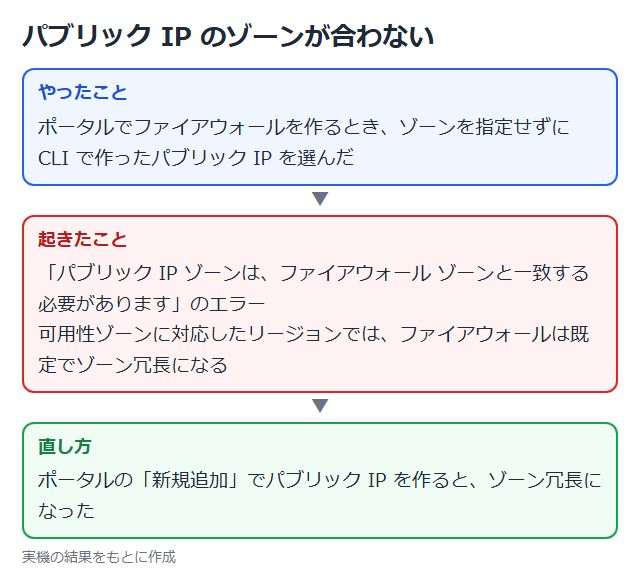
ポータルでファイアウォールを作るとき、ゾーンを指定せずに CLI で作ったパブリック IP を選ぶと出た。
可用性ゾーンに対応したリージョンでは、ファイアウォールは既定でゾーン冗長になるため、パブリック IP もゾーンが一致している必要がある。
ポータルの「新規追加」で作ると、ゾーン冗長のパブリック IP になった。
「ファイアウォール管理 NIC を有効にする」に最初からチェックが入っている
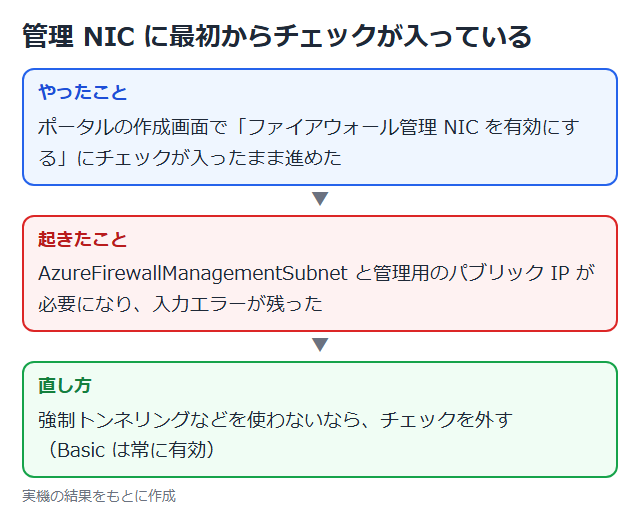
チェックが入ったままだと、AzureFirewallManagementSubnet と管理用のパブリック IP が必要になり、入力エラーが残る。
強制トンネリングなどを使わないなら外す。
Standard と Premium は作成時に有効にするか選べるが、Basic は常に有効になる。
ネットワーク規則を足したら、FQDN で絞ったはずの通信が全部通る
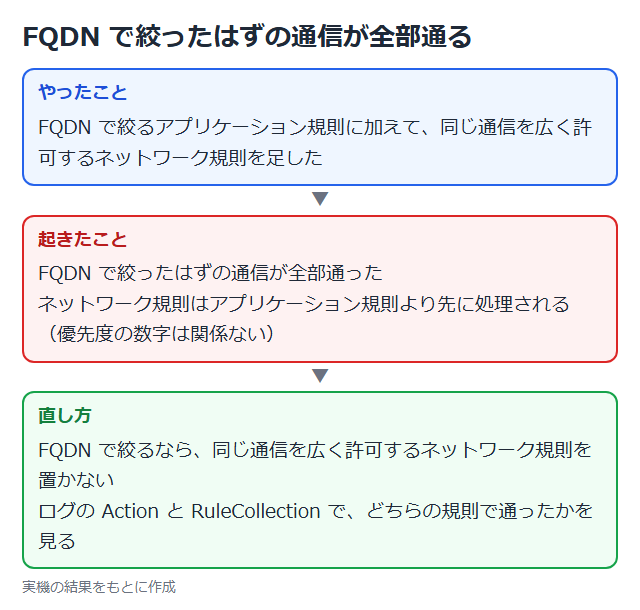
③ のとおり。
ネットワーク規則はアプリケーション規則より先に処理され、優先度の数字は関係ない。
FQDN で絞るなら、同じ通信を広く許可するネットワーク規則を置かない。
ログで Action と RuleCollection を見ると、どちらの規則で通ったかがわかる。
発展:Premium・Firewall Manager・強制トンネリング
| 機能 | 内容 |
|---|---|
| TLS 検査(Premium) | 送信の TLS を終端して復号し、検査してから再暗号化して送る。 顧客が用意した CA 証明書で、その場でサーバー証明書を生成してクライアントに見せる |
| IDPS(Premium) | シグネチャをもとに悪意のある通信を検出し、ログに記録・報告し、必要に応じてブロックする |
| URL フィルター(Premium) | FQDN だけでなく、パスを含む URL 全体で判定する |
| Firewall Manager | 複数のリージョン・サブスクリプションのファイアウォールを一元的にデプロイ・構成する。 中央の IT チームがグローバルなファイアウォール ポリシーを作り、組織全体に適用できる |
| 強制トンネリング | インターネット宛ての通信を直接出さず、オンプレミスのファイアウォールや NVA に向ける。 ファイアウォール管理 NIC を有効にして作る必要がある |
公式ドキュメント:
Azure Firewall Premium 機能の実装ガイド | Microsoft Learn
Azure Firewall Manager とは | Microsoft Learn
Azure Firewall の強制トンネリング | Microsoft Learn
Azure Firewall 管理 NIC | Microsoft Learn
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| SKU | 要件を満たす最も低い SKU。 脅威インテリジェンスで拒否したいなら Standard 以上、TLS 検査や IDPS が要るなら Premium | 料金は Basic < Standard < Premium の順に上がる |
| 管理 | ファイアウォール ポリシーで管理する。 複数のファイアウォールがあるなら Firewall Manager と親子のポリシー | 規則と設定をまとめて共有・継承できる |
| 送信の制御 | Web へのアクセスはアプリケーション規則(FQDN)で許可し、同じ通信を広く許可するネットワーク規則を置かない | ネットワーク規則が先に処理され、一致すると後の規則は見ない |
| 受信(DNAT) | 送信元を特定の IP に絞る。ワイルドカードを使わない | 公式の推奨 |
| 脅威インテリジェンス | 「警告して拒否」にする(Basic は警告のみ) | 既知の悪意のある宛先への通信を、規則より前に止められる |
| ログ | 診断設定でリソース固有のテーブルに送り、Log Analytics で見る | 規則・コレクション単位で、許可・拒否の理由まで追える |
| NSG との併用 | サブネットの NSG も残す | ファイアウォールは NSG を補完するもの(多層防御) |
公式ドキュメント:
ニーズに合わせて適切な Azure Firewall SKU を選択する | Microsoft Learn
Azure Firewall 規則を構成する | Microsoft Learn
Azure Firewall に関する FAQ | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| サブネット | AzureFirewallSubnet は /26 が必要。 管理 NIC を使うなら AzureFirewallManagementSubnet(/26 以上)も要る |
| ゾーン | ゾーン対応リージョンでは既定でゾーン冗長。パブリック IP のゾーンを合わせる |
| 停止と起動 | PowerShell で割り当て解除・割り当てをする(課金も止まる)。 停止・起動でプライベート IP が変わることがあり、ルート テーブルの次ホップに影響する |
| TCP アイドル タイムアウト | 4 分(ユーザーは変えられない。受信・送信はサポートへの依頼で最大 15 分) |
| SNAT | アプリケーション規則で処理した通信は常に SNAT される。 宛先がプライベート IP 範囲なら SNAT しない |
| 受信のアプリケーション規則 | 受信の接続にはアプリケーション規則は適用されない |
| 料金 | デプロイしている間は 1 時間単位で課金される。 検証が終わったら消すか、割り当てを解除する |
公式ドキュメント:
Azure Firewall に関する FAQ | Microsoft Learn
Azure Firewall 管理 NIC | Microsoft Learn
Azure Firewall 規則を構成する | Microsoft Learn
まとめ
Azure Firewall は、VNet の通信をルート テーブルで 1 か所に集め、ファイアウォール ポリシーの規則で許可・拒否するマネージドのファイアウォール。
今回の検証では、規則がないと何も通らず、アプリケーション規則で FQDN を 1 つずつ開けられた。
ただし、広いネットワーク規則を足すと優先度に関係なく全部通った。
DNAT ではパブリック IP のない VM を公開でき、脅威インテリジェンスはテスト用 FQDN を「警告して拒否」で止め、すべてログに理由つきで残った。
・送信はアプリケーション規則(FQDN)で絞り、広いネットワーク規則を置かない
・処理順は 脅威インテリジェンス → DNAT → ネットワーク → アプリケーションで、優先度より種類が先
・脅威インテリジェンスは「警告して拒否」、ログはリソース固有のテーブルで見る
次回:Azure WAF(Application Gateway)とは|検出・防止モード、除外、カスタム ルール、レート制限を実機で検証
コメント