
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる8回目で、今回からネットワーク編。
最初はネットワーク セキュリティ グループ(NSG)。
VNet の中の通信を許可・拒否する一番基本の仕組み。
2 台の VM の間で、規則を足したり付け替えたりしながら、通る・止まるを実際に確かめて画面付きで書いていく。
最後に、組織全体のルールを配る Virtual Network Manager のセキュリティ管理者ルールも軽く触れる。
※2026年11月時点の情報です。
シリーズの該当回:ネットワーク編
前回:Azure マネージド ID とは|システム割り当てとユーザー割り当ての違い・トークン取得を実機で検証
NSG の仕様
NSG は、VNet 内の Azure リソースとの送受信の通信を許可・拒否するセキュリティ規則の集まり。
サブネットかネットワーク インターフェイス(NIC)に関連付けて使う。
1 つの NSG を複数のサブネットや NIC に関連付けることもできる。
セキュリティ規則の項目
| 項目 | 内容 |
|---|---|
| 優先順位 | 100~4096。 数字が小さいほど先に処理される。 一致した時点で処理が止まり、後ろの規則は見ない |
| 送信元 / 宛先 | Any、IP アドレス、CIDR(10.0.0.0/24 など)、サービス タグ、アプリケーション セキュリティ グループ |
| プロトコル | TCP、UDP、ICMP、ESP、AH、Any(ESP と AH はポータルでは選べない) |
| 方向 | 受信か送信か |
| ポートの範囲 | 80、10000-10005、または 80,10000-10005 のような組み合わせ |
| アクション | 許可か拒否 |
規則は送信元、送信元ポート、宛先、宛先ポート、プロトコルの 5 組の情報で評価される。同じ優先順位と方向の規則は 2 つ作れない。
既定の規則
NSG を作ると、次の規則が自動で入る。削除はできないが、優先順位の高い規則を作れば上書きできる。
| 方向 | 名前 | 優先順位 | 内容 |
|---|---|---|---|
| 受信 | AllowVNetInBound | 65000 | VirtualNetwork から VirtualNetwork を許可 |
| 受信 | AllowAzureLoadBalancerInBound | 65001 | AzureLoadBalancer からを許可 |
| 受信 | DenyAllInbound | 65500 | すべて拒否 |
| 送信 | AllowVnetOutBound | 65000 | VirtualNetwork から VirtualNetwork を許可 |
| 送信 | AllowInternetOutBound | 65001 | インターネットへの送信を許可 |
| 送信 | DenyAllOutBound | 65500 | すべて拒否 |
VirtualNetwork、AzureLoadBalancer、Internet は IP アドレスではなくサービス タグ。
インターネットからの受信は、既定では DenyAllInbound で拒否される。
そのほかの仕様
| 項目 | 内容 |
|---|---|
| ステートフル | 許可した通信の戻りは、逆方向の規則がなくても通る。 たとえば送信でポート 80 を許可すれば、その応答のための受信規則は要らない |
| 既存の接続 | 規則の変更は新しい接続にだけ効く。 許可の規則を消しても、つながっている SSH セッションなどは切れない |
| サービス タグ | Azure サービスの IP アドレス範囲をまとめた名前。 IP の変化を気にせず規則を書ける |
| 拡張セキュリティ規則 | 1 つの規則に複数の IP アドレスや範囲、ポートを書ける。 ただし複数のサービス タグや ASG は 1 つの規則に書けない |
| Standard パブリック IP | Standard パブリック IP を持つ VM は既定で保護されていて、インターネットからの通信を通すには NSG を関連付けて許可する必要がある |
| プラットフォームの通信 | DHCP、DNS、IMDS などの 168.63.129.16 と 169.254.169.254 への通信は、専用のサービス タグで拒否しない限り NSG の対象にならない |
公式ドキュメント:
Azure ネットワーク セキュリティ グループの概要 | Microsoft Learn
ネットワーク セキュリティ グループによってネットワーク トラフィックをフィルター処理する方法 | Microsoft Learn
評価の順番
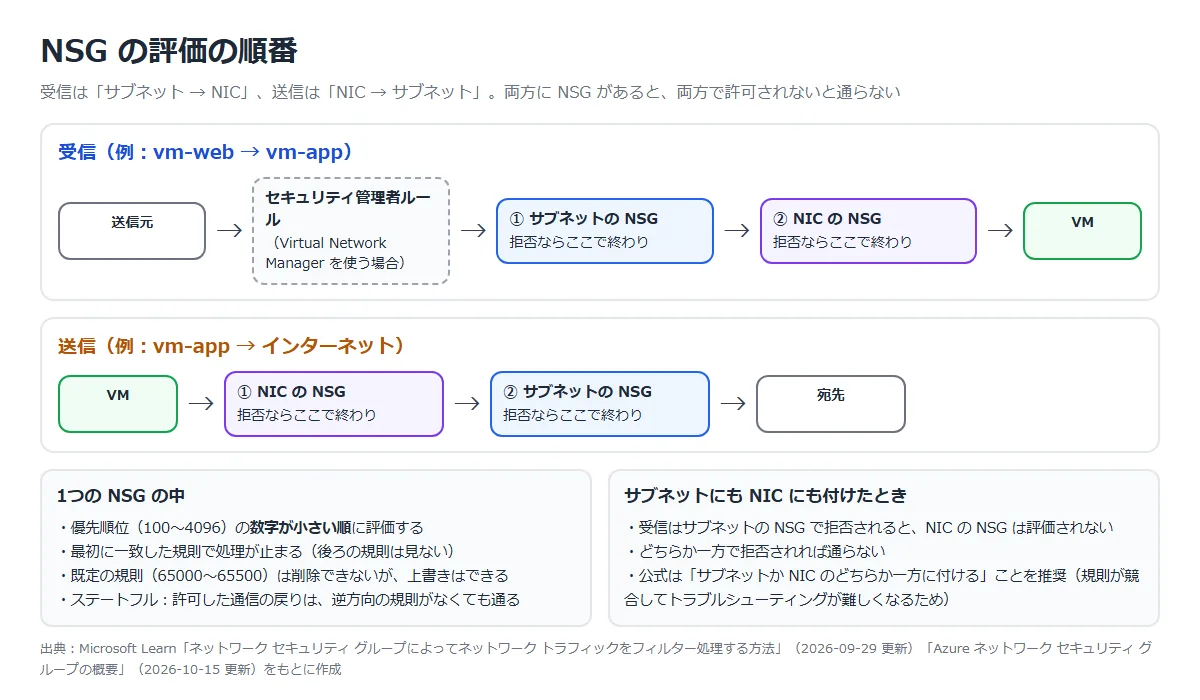
受信は、まずサブネットの NSG、次に NIC の NSG を評価する。
送信はその逆で、NIC の NSG、次にサブネットの NSG。
同じサブネット内の VM 同士の通信も同じ順で評価される。
サブネットと NIC の両方に NSG があると、両方で許可されないと通らない。
受信でサブネットの NSG に拒否された通信は、NIC の NSG まで届かない。
公式ドキュメント:ネットワーク セキュリティ グループによってネットワーク トラフィックをフィルター処理する方法 | Microsoft Learn
サブネットに付けるか NIC に付けるか
| 関連付け先 | メリット | デメリット |
|---|---|---|
| サブネット | サブネット内のすべてのリソースにまとめて効く。管理する NSG が少なくて済む | VM ごとに違う規則にしたいときは規則が複雑になる(ASG で補える) |
| NIC | VM ごとに細かく制御できる | VM が増えると NSG も増え、管理が大変。設定漏れの VM が出やすい |
| 両方 | 二重にチェックできる | 規則が競合しやすく、通らない原因を探すのが難しくなる |
公式では、サブネットか NIC のどちらか一方に関連付け、両方には付けないことが推奨されている。
複数のレベルで NSG を適用すると規則が競合し、予期しないフィルタリングの問題につながりやすいため。
公式ドキュメント:ネットワーク セキュリティ グループによってネットワーク トラフィックをフィルター処理する方法 | Microsoft Learn
アプリケーション セキュリティ グループ(ASG)
ASG は、VM の NIC を「Web サーバー」「DB サーバー」のような役割でグループにしたもの。
NSG の規則の送信元や宛先に ASG を書くと、IP アドレスを管理しなくても役割単位で規則を書ける。
VM を増やしても、NIC を ASG に入れるだけで同じ規則が効く。
| 制約 | 内容 |
|---|---|
| 同じ VNet | ASG に入れる NIC は、最初に入れた NIC と同じ VNet にある必要がある |
| 送信元と宛先 | 規則の送信元と宛先の両方に ASG を書くときは、両方の ASG の NIC が同じ VNet にある必要がある |
| メンバーでない NIC | ASG を使った規則は、その ASG のメンバーの NIC にだけ効く |
| 1 つの規則 | 1 つの規則に複数の ASG は書けない |
公式では、規則の数を減らすために、個別の IP アドレスより、サービス タグや ASG で規則を書くことが勧められている。
公式ドキュメント:
アプリケーション セキュリティ グループ | Microsoft Learn
Azure ネットワーク セキュリティ グループの概要 | Microsoft Learn
フロー ログ
NSG で許可・拒否された通信を記録するのがフロー ログ。
これまでは NSG ごとに有効にする「NSG フロー ログ」だったが、2027 年 9 月 30 日に廃止される。
すでに新しい NSG フロー ログは作れない。
今後は VNet 単位で有効にする「仮想ネットワーク フロー ログ」を使う。
| 項目 | 仮想ネットワーク フロー ログ | NSG フロー ログ |
|---|---|---|
| 有効にする単位 | VNet。VNet 内のワークロードの通信をまとめて記録する | NSG(サブネットと NIC の両方にあれば、それぞれで有効にする) |
| 記録できるもの | NSG の規則に加えて、Virtual Network Manager のセキュリティ管理者ルールで許可・拒否された通信、VNet 暗号化の状態 | NSG の規則で許可・拒否された通信 |
| 今後 | 移行先 | 2027 年 9 月 30 日に廃止。新規作成は不可 |
| 項目 | 内容 |
|---|---|
| 収集間隔 | 1 分間隔で収集される。リソースや通信には影響しない |
| 保存先 | Azure Storage(JSON 形式)。 SIEM などへのエクスポートや、トラフィック分析も使える |
| 記録の中身 | NIC、5 組の情報、方向、フローの状態(B:開始、C:継続、E:終了、D:拒否)、暗号化の状態、パケット数・バイト数 |
| 料金 | 収集したログの量(GB)で課金。 1 サブスクリプションにつき月 5 GB まで無料。 ストレージやトラフィック分析は別料金 |
| 重複に注意 | 同じワークロードで NSG フロー ログが有効なら、先に無効にしてから仮想ネットワーク フロー ログを有効にする |
公式ドキュメント:
仮想ネットワーク フロー ログには、次の利点があります | Microsoft Learn
ネットワーク セキュリティ グループのフローのログ記録 | Microsoft Learn
構築手順
今回の構成と実施すること
VNet に 2 つのサブネットを作り、それぞれに小さい Linux VM を置く。
vm-app ではポート 80 と 8080 で簡単な Web サーバーを動かし、vm-web から curl で接続して、NSG の規則で通る・止まるを確かめる。
VM にパブリック IP は付けず、VM の中のコマンドは az vm run-command で実行する。
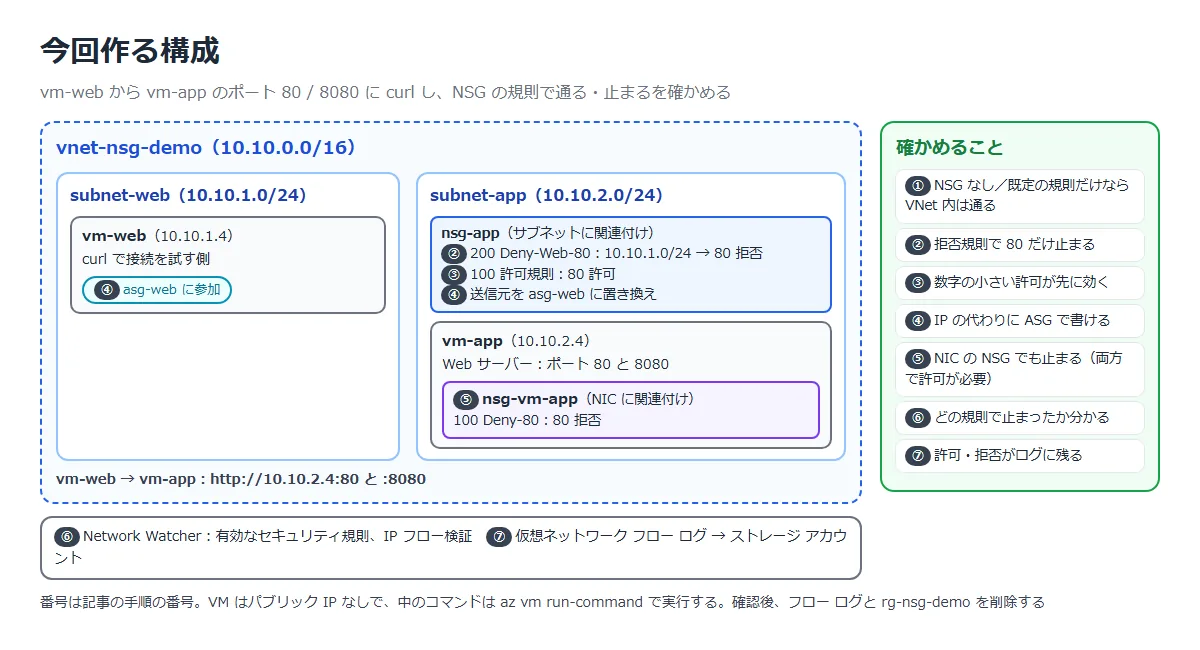
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | NSG なし、次に既定の規則だけの NSG で接続する | VNet 内の通信は通ること |
| ② | subnet-web からのポート 80 を拒否する規則(優先順位 200)を追加する | 80 だけ止まり、8080 は通ること |
| ③ | 同じ通信を許可する規則を優先順位 100 で追加する | 数字の小さい規則が先に効くこと |
| ④ | ASG を作り、許可規則の送信元を ASG に替える | NIC を ASG に入れる前後で結果が変わること |
| ⑤ | vm-app の NIC にも NSG を付けて 80 を拒否する | サブネットで許可されていても NIC で止まること |
| ⑥ | Network Watcher で有効な規則と IP フロー検証を見る | どの規則で止まったかが分かること |
| ⑦ | 仮想ネットワーク フロー ログを有効にする | 許可・拒否がログに残ること |
準備はコマンドで行った。
az group create -n rg-nsg-demo -l japaneastaz network vnet create -g rg-nsg-demo -n vnet-nsg-demo --address-prefixes 10.10.0.0/16 --subnet-name subnet-web --subnet-prefixes 10.10.1.0/24az network vnet subnet create -g rg-nsg-demo --vnet-name vnet-nsg-demo -n subnet-app --address-prefixes 10.10.2.0/24VM は NIC に NSG を付けずに作る(–nsg に空の値)。
PowerShell から実行したので、空の値を ‘””‘ と書いている。
az vm create -g rg-nsg-demo -n vm-web --image Ubuntu2404 --size Standard_B1s --vnet-name vnet-nsg-demo --subnet subnet-web --public-ip-address '""' --nsg '""' --admin-username azureuser --generate-ssh-keysaz vm create -g rg-nsg-demo -n vm-app --image Ubuntu2404 --size Standard_B1s --vnet-name vnet-nsg-demo --subnet subnet-app --public-ip-address '""' --nsg '""' --admin-username azureuser --generate-ssh-keysvm-app で Web サーバーを起動するスクリプトと、vm-web から接続を試すスクリプト。
mkdir -p /srv/www && echo 'hello from vm-app' > /srv/www/index.html
cd /srv/www
nohup python3 -m http.server 80 >/dev/null 2>&1 &
nohup python3 -m http.server 8080 >/dev/null 2>&1 &
for p in 80 8080; do
r=$(curl -s -o /dev/null -m 5 -w '%{http_code}' http://10.10.2.4:$p/)
if [ "$r" = "000" ]; then echo "port $p: timeout (blocked)"; else echo "port $p: HTTP $r"; fi
doneaz vm run-command invoke -g rg-nsg-demo -n vm-web --command-id RunShellScript --scripts "@nsg-test.sh"① NSG なし、既定の規則だけ
NSG がまったくない状態では、80 も 8080 も通った。次に NSG を作って subnet-app に関連付けた。
az network nsg create -g rg-nsg-demo -n nsg-app -l japaneastaz network vnet subnet update -g rg-nsg-demo --vnet-name vnet-nsg-demo -n subnet-app --nsg nsg-app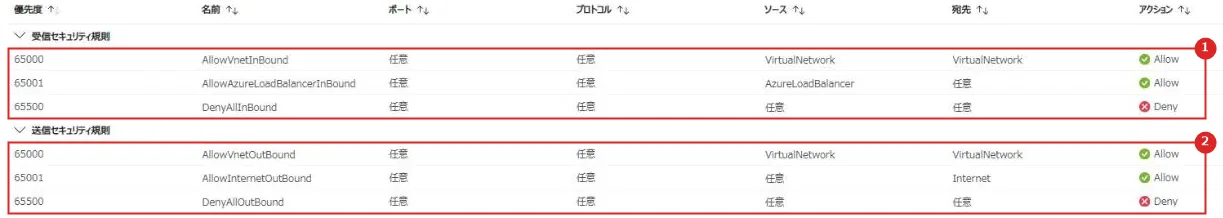
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 受信セキュリティ規則(既定) | VNet 内とロード バランサーからを許可し、それ以外を拒否する |
| 2 | 送信セキュリティ規則(既定) | VNet 内とインターネットへを許可し、それ以外を拒否する |
既定の規則だけの NSG でも、vm-web と vm-app は同じ VNet なので AllowVNetInBound で許可され、両方のポートが通る。
port 80: HTTP 200
port 8080: HTTP 200
② 拒否の規則を追加する
NSG の「設定」⇒「受信セキュリティ規則」⇒「追加」で、subnet-web からのポート 80 を拒否する規則を作る。
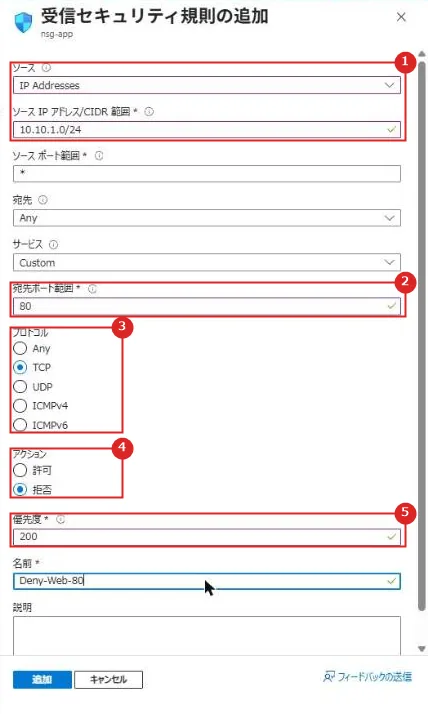
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ソース / ソース IP アドレス | IP Addresses を選び、subnet-web の 10.10.1.0/24 を入力。 ほかにサービス タグや ASG も選べる |
| 2 | 宛先ポート範囲 | 80 |
| 3 | プロトコル | TCP |
| 4 | アクション | 拒否 |
| 5 | 優先度 | 200。既定の規則(65000~)より小さいので、先に評価される |

| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Deny-Web-80 | 優先度 200 で、10.10.1.0/24 からの TCP 80 を拒否 |
80 は止まり、8080 は既定の AllowVNetInBound で通る。
port 80: timeout (blocked)
port 8080: HTTP 200
③ 優先順位の小さい許可を足す
az network nsg rule create -g rg-nsg-demo --nsg-name nsg-app -n Allow-Web-80 --priority 100 --direction Inbound --access Allow --protocol Tcp --source-address-prefixes 10.10.1.0/24 --destination-port-ranges 80同じ通信を優先順位 100 で許可すると、200 の拒否より先に一致するので 80 が通るようになる。
port 80: HTTP 200
port 8080: HTTP 200
④ ASG で書き換える
asg-web を作り、③の許可規則を「送信元が asg-web」の規則に置き換える。
az network asg create -g rg-nsg-demo -n asg-web -l japaneastaz network nsg rule delete -g rg-nsg-demo --nsg-name nsg-app -n Allow-Web-80az network nsg rule create -g rg-nsg-demo --nsg-name nsg-app -n Allow-AsgWeb-80 --priority 100 --direction Inbound --access Allow --protocol Tcp --source-asgs asg-web --destination-port-ranges 80この時点では vm-web の NIC が asg-web に入っていないので、許可規則に一致せず、200 の拒否で止まる。
port 80: timeout (blocked)
port 8080: HTTP 200
vm-web の NIC の IP 構成を asg-web に入れると、80 が通るようになった。
az network nic ip-config update -g rg-nsg-demo --nic-name vm-webVMNic -n ipconfigvm-web --application-security-groups asg-webport 80: HTTP 200
port 8080: HTTP 200
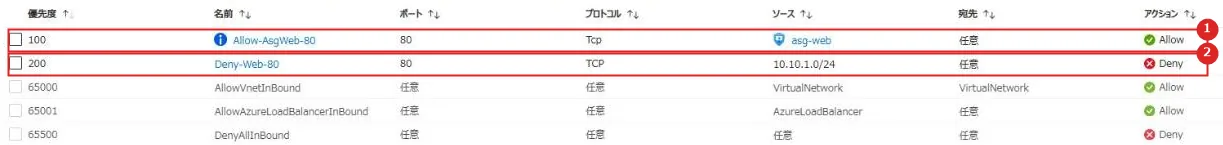
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Allow-AsgWeb-80 | ソースが asg-web。 asg-web のメンバーの NIC からの 80 だけを許可する |
| 2 | Deny-Web-80 | asg-web に入っていない subnet-web の VM からの 80 は、ここで拒否される |
IP アドレスは規則に書いていない。Web サーバーを増やしても、NIC を asg-web に入れるだけで同じ規則が効く。
⑤ NIC にも NSG を付ける
vm-app の NIC に、ポート 80 を拒否する NSG を付ける。
az network nsg create -g rg-nsg-demo -n nsg-vm-app -l japaneastaz network nsg rule create -g rg-nsg-demo --nsg-name nsg-vm-app -n Deny-80 --priority 100 --direction Inbound --access Deny --protocol Tcp --source-address-prefixes "*" --destination-port-ranges 80az network nic update -g rg-nsg-demo -n vm-appVMNic --network-security-group nsg-vm-appサブネットの nsg-app では許可されているが、NIC の nsg-vm-app で止まる。
port 80: timeout (blocked)
port 8080: HTTP 200
VM の「ネットワーク」⇒「ネットワーク設定」で、VM に効いている NSG をまとめて見られる。
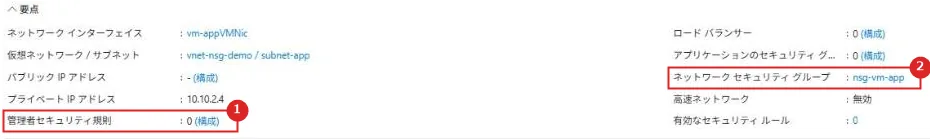
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 管理者セキュリティ規則 | Virtual Network Manager のセキュリティ管理者ルールの数(後述)。 今回は 0 |
| 2 | ネットワーク セキュリティ グループ | NIC に関連付けた NSG |
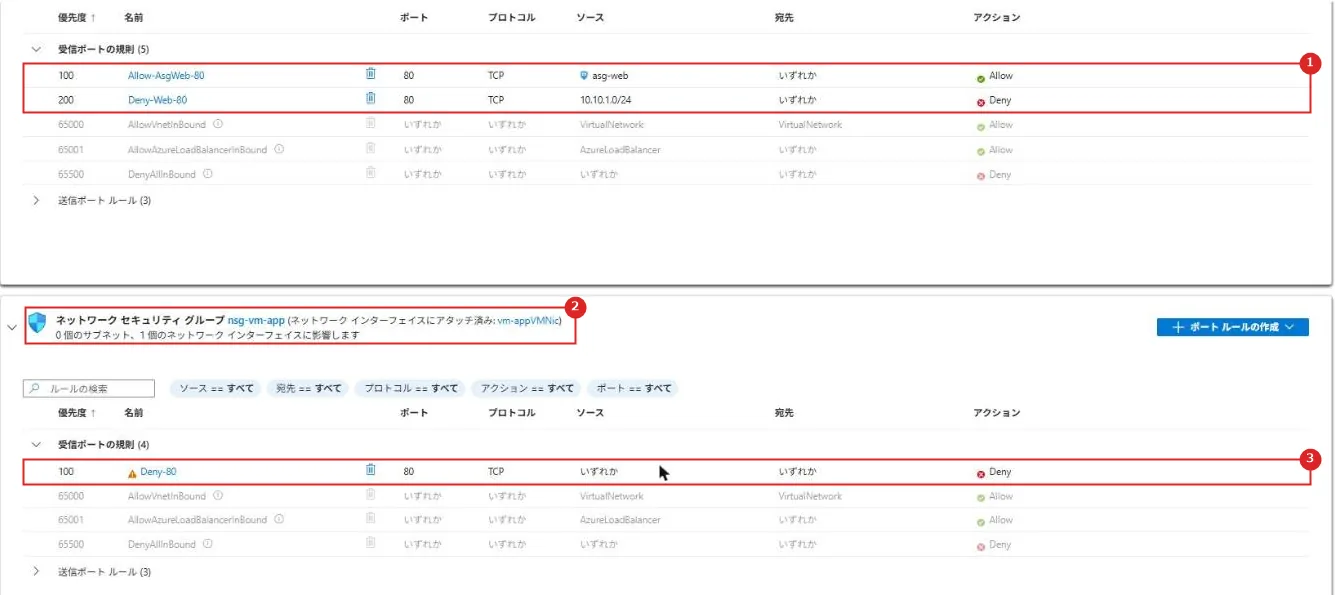
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | nsg-app の規則 | サブネットの NSG。asg-web からの 80 は許可 |
| 2 | nsg-vm-app | NIC にアタッチされた NSG |
| 3 | Deny-80 | NIC の NSG で 80 を拒否。 サブネットで許可されていても、ここで止まる |
⑥ どの規則で止まったかを調べる
Network Watcher の「IP フロー検証」で、VM、NIC、方向、ポート、相手の IP を指定すると、許可か拒否かと、その規則が分かる。
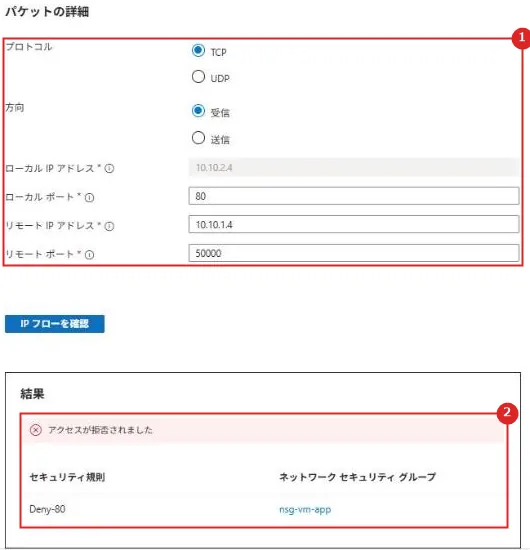
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | パケットの詳細 | プロトコル、方向、ローカル(vm-app)の IP とポート、リモート(vm-web)の IP とポート |
| 2 | 結果 | 「アクセスが拒否されました」。 拒否した規則は nsg-vm-app の Deny-80 |
コマンドでも同じ確認ができる。ポートを 8080 にすると、既定の AllowVnetInBound で許可されたと出る。
az network watcher test-ip-flow -g rg-nsg-demo --vm vm-app --direction Inbound --protocol TCP --local 10.10.2.4:80 --remote 10.10.1.4:50000{
"access": "Deny",
"ruleName": "securityRules/Deny-80"
}
az network watcher test-ip-flow -g rg-nsg-demo --vm vm-app --direction Inbound --protocol TCP --local 10.10.2.4:8080 --remote 10.10.1.4:50000{
"access": "Allow",
"ruleName": "defaultSecurityRules/AllowVnetInBound"
}
NIC に効いている規則の一覧(有効なセキュリティ規則)はコマンドで確認した。
NIC の nsg-vm-app とサブネットの nsg-app の規則が、関連付け先ごとに返ってくる。
az network nic list-effective-nsg -g rg-nsg-demo -n vm-appVMNic| NSG(関連付け先) | 受信の規則(優先順位順) |
|---|---|
| nsg-vm-app(NIC) | 100 Deny-80(拒否)/65000 AllowVnetInBound/65001 AllowAzureLoadBalancerInBound/65500 DenyAllInBound |
| nsg-app(サブネット) | 100 Allow-AsgWeb-80(許可)/200 Deny-Web-80(拒否)/65000 AllowVnetInBound/65001 AllowAzureLoadBalancerInBound/65500 DenyAllInBound |
⑦ 仮想ネットワーク フロー ログ
ログの保存先のストレージ アカウントを作り、VNet にフロー ログを設定する。
az storage account create -n <ストレージ アカウント名> -g rg-nsg-demo -l japaneast --sku Standard_LRS --allow-blob-public-access false --min-tls-version TLS1_2az network watcher flow-log create --location japaneast --resource-group rg-nsg-demo --name fl-vnet-nsg-demo --vnet vnet-nsg-demo --storage-account <ストレージ アカウント名> --retention 1
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース グループ | フロー ログのリソースは Network Watcher と同じ NetworkWatcherRG に作られた。 VNet のリソース グループを消しても残るので、別に削除する |
| 2 | フロー ログのタイプ / ターゲット リソース | 仮想ネットワーク。対象は vnet-nsg-demo |
| 3 | ストレージ アカウント | ログの保存先 |
通信を発生させたあと、ストレージ アカウントの insights-logs-flowlogflowevent コンテナーに JSON が出力された。
vm-app の NIC の記録から、ポート 80 と 8080 の分を抜き出すと次のとおり(flowTuples の一部。
先頭のタイムスタンプは省略)。
rule: UserRule_Deny-80(nsg-vm-app)
  10.10.1.4,10.10.2.4,41392,80,6,I,D,NX,0,0,0,0
rule: DefaultRule_AllowVnetInBound(nsg-app)
  10.10.1.4,10.10.2.4,57140,8080,6,I,B,NX,0,0,0,0
  10.10.1.4,10.10.2.4,57140,8080,6,I,E,NX,5,665,5,791
| 値 | 意味 |
|---|---|
| 10.10.1.4,10.10.2.4,41392,80,6 | 送信元 IP、宛先 IP、送信元ポート、宛先ポート、プロトコル(6 は TCP) |
| I | 受信 |
| D / B / E | D は拒否、B は開始、E は終了 |
| NX | 暗号化されていない(VNet 暗号化を使っていない既定の状態) |
| 5,665,5,791 | 送信パケット数、送信バイト数、受信パケット数、受信バイト数 |
80 は nsg-vm-app の Deny-80 で拒否(D)され、8080 は nsg-app の AllowVnetInBound で許可されて開始(B)から終了(E)まで記録されている。
どの NSG のどの規則で判定されたかがログで追える。
片付け
フロー ログは NetworkWatcherRG にあるので先に消し、そのあとリソース グループを消した。
az network watcher flow-log delete --location japaneast --name fl-vnet-nsg-demoaz group delete -n rg-nsg-demo --yes発展:Virtual Network Manager のセキュリティ管理者ルール
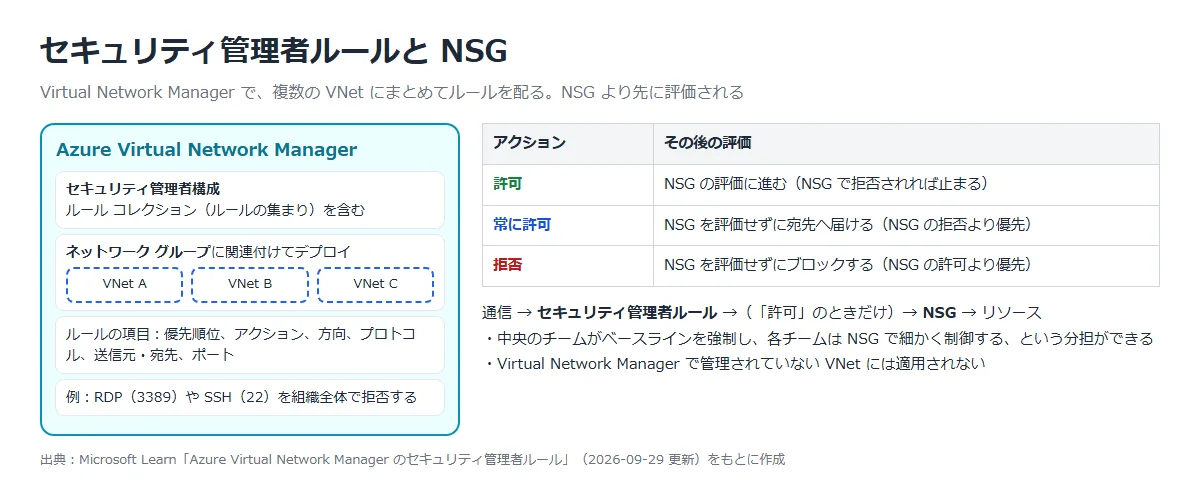
Azure Virtual Network Manager のセキュリティ管理者ルールは、ネットワーク グループ内の複数の VNet にまとめて適用するルール。
中央のネットワーク管理者がセキュリティ管理者ルールで全体の方針を決め、各アプリのチームは NSG で細かく制御する、という使い分けを想定している。
| アクション | 動き |
|---|---|
| 許可 | NSG の評価に進む |
| 常に許可 | NSG を評価せずに宛先へ届ける。NSG の拒否より優先される |
| 拒否 | NSG を評価せずにブロックする。NSG の許可より優先される |
| ポイント | 内容 |
|---|---|
| 評価の順番 | セキュリティ管理者ルールは NSG より常に優先され、先に評価される |
| 使いどころ | RDP(3389)や SSH(22)など危険なポートの組織全体での拒否、コンプライアンスのための特定 IP との通信の拒否、ネットワークのセグメント化 |
| NSG がなくても効く | アプリのチームが NSG を付け忘れたり、設定を誤ったりしても、ベースラインを守れる |
| 対象 | Virtual Network Manager で管理している VNet だけ |
⑤の画面にあった「管理者セキュリティ規則」は、このルールの数。
仮想ネットワーク フロー ログは、セキュリティ管理者ルールで許可・拒否された通信も記録できる。
公式ドキュメント:
Azure Virtual Network Manager のセキュリティ管理者ルール | Microsoft Learn
Azure ネットワーク セキュリティ グループの概要 | Microsoft Learn
実機でつまずいた点
検証中に実際に出たエラーや、つまずいたところ。
同じメッセージで検索してたどり着いた人向けに、原因と対処をまとめておく。
フロー ログが VNet のリソース グループに作られず、リソース グループを消しても残る
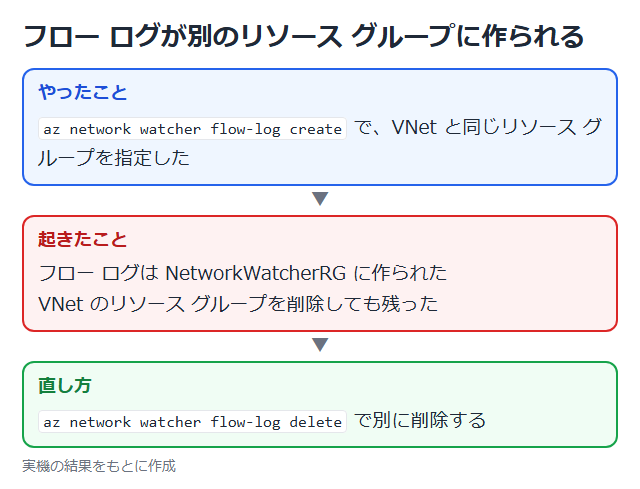
az network watcher flow-log create で VNet と同じリソース グループを指定したが、フロー ログのリソースは Network Watcher と同じ NetworkWatcherRG に作られた。
VNet のリソース グループを削除しても残るので、az network watcher flow-log delete で別に削除する。
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| 関連付け先 | サブネットか NIC のどちらか一方 | 両方に付けると規則が競合し、原因の切り分けが難しくなる |
| 規則の書き方 | IP アドレスより、サービス タグや ASG で書く | 規則の数が減り、IP の変化に強い |
| インターネットからの受信 | 必要なポートと送信元だけを許可する | 既定の DenyAllInbound を生かす |
| ログ | 仮想ネットワーク フロー ログを有効にする。NSG フロー ログは移行する | NSG フロー ログは 2027 年 9 月 30 日に廃止 |
| トラブルシューティング | IP フロー検証と有効なセキュリティ規則で確認する | どの NSG のどの規則で止まったかがすぐ分かる |
| 組織全体のルール | 必要なら Virtual Network Manager のセキュリティ管理者ルールでベースラインを強制する | NSG の付け忘れや設定ミスがあっても守れる |
公式ドキュメント:
ネットワーク セキュリティ グループによってネットワーク トラフィックをフィルター処理する方法 | Microsoft Learn
アプリケーション セキュリティ グループ | Microsoft Learn
ネットワーク セキュリティ グループのフローのログ記録 | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| 既存の接続 | 規則を変えても、すでにつながっている接続には効かない |
| PaaS をサブネットに入れるとき | HDInsight、App Service Environment など、サブネットにデプロイするサービスは必要なポートが決まっている。 NSG を付ける前に各サービスの要件を確認する |
| ASG の範囲 | ASG は 1 つの VNet の中でしか使えない |
| フロー ログの場所 | フロー ログのリソースは NetworkWatcherRG に作られる。 VNet と一緒には消えない |
| フロー ログの重複 | NSG フロー ログと仮想ネットワーク フロー ログを同じワークロードで両方有効にすると、重複して記録・課金されることがある |
| 送信のポート 25 | 従量課金制などのサブスクリプションでは、VM からのポート 25 の送信がブロックされる。 メールは SMTP リレー サービスを使う |
公式ドキュメント:
Azure ネットワーク セキュリティ グループの概要 | Microsoft Learn
仮想ネットワーク フロー ログには、次の利点があります | Microsoft Learn
まとめ
NSG は優先順位の小さい規則から評価し、最初に一致した規則で決まる。
受信はサブネット、NIC の順に評価され、両方に付けると両方で許可されないと通らない。
今回の検証でも、サブネットで許可した 80 が NIC の NSG で止まり、IP フロー検証とフロー ログでその規則を特定できた。
・NSG はサブネットか NIC のどちらか一方に付ける
・規則はサービス タグや ASG で書く
・フロー ログは仮想ネットワーク フロー ログを使う(NSG フロー ログは 2027 年 9 月 30 日に廃止)
・組織全体のルールは Virtual Network Manager のセキュリティ管理者ルールで配れる
次回:Azure Bastion とは|SKU の違いと料金・Entra ID で SSH・セッション記録を実機で検証
コメント