
この記事でわかること
- 重要なデータを、別々のサブスクリプションとリージョンにある 2 つの不変のバックアップで守る構成
- 不変性のロック、論理的な削除、Resource Guard(マルチユーザー承認)、専用のバックアップ サブスクリプションの役割
- 侵害の前の復旧ポイントを選び、クリーンな環境に復元する手順と、インプレース復元の危うさ
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 27 回目。
今回からセキュリティの分野に入り、「Azure Backup を使用してランサムウェアに強いバックアップ アーキテクチャを設計する」を読む。
ランサムウェアは運用のシステムだけでなく、バックアップも狙う。
前回:ドキュメントの分類の自動化(アーキテクチャ解説シリーズ 26)
ランサムウェアに強いバックアップとは
重要な顧客データの正本になるシステムについて、復旧用のデータを次のように守る構成。
| 守り方 | 内容 |
|---|---|
| 消せない・変えられない | 復旧ポイントを不変にし、保持期間が終わるまで削除・変更・短縮できないようにする |
| 運用と別に戻せる | 運用の環境とは別に、クリーンな環境に復元できる |
| 境界をまたいで持つ | 管理の境界と地域の境界をまたいで、2 つのコピーを持つ |
| 定期的に試せる | プライマリとセカンダリの両方から、決めたスケジュールで復元の演習をする |
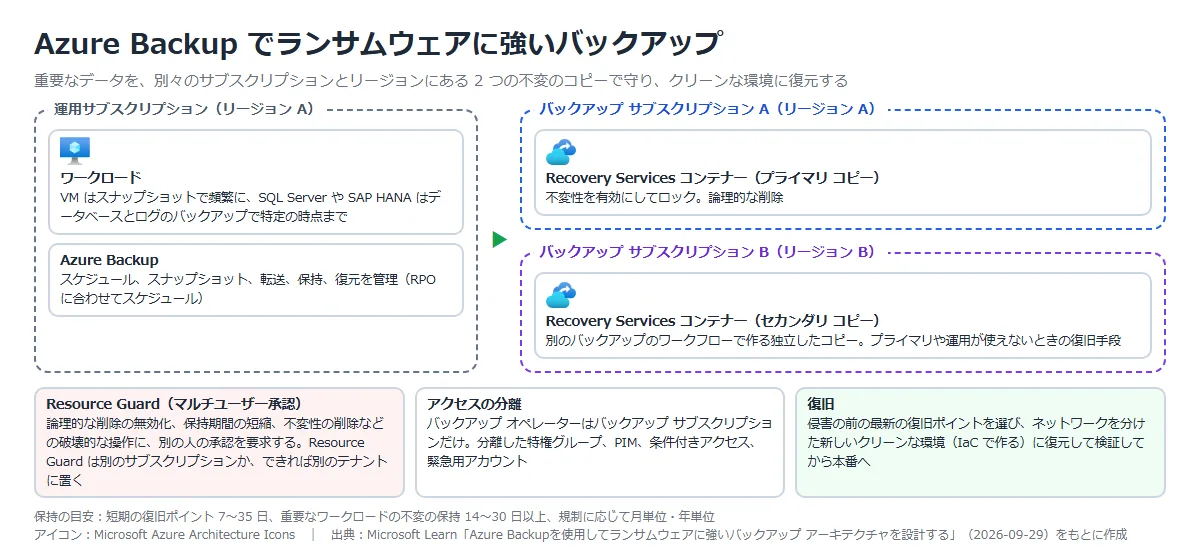
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Azure Backup | マネージドのバックアップ サービス(BaaS)。 詳しくはAzure Backup とは。 | スケジュール、スナップショット、コンテナーへの転送、保持、復元を管理する |
| Recovery Services コンテナー | 復旧ポイントを置くコンテナー | プライマリ(バックアップ サブスクリプション A、リージョン A)とセカンダリ(バックアップ サブスクリプション B、リージョン B)。 不変性を有効にしてロックする |
| Resource Guard | マルチユーザー承認(MUA)で、バックアップへの破壊的な操作を止めるしくみ | 論理的な削除の無効化、保持期間の短縮、不変性の削除などに、Resource Guard の権限を持つ別の人の承認を要求する |
| 専用のバックアップ サブスクリプション | ワークロードとは別のサブスクリプション | 運用とバックアップの間に、管理とセキュリティの境界を作る |
公式ドキュメント:Azure Backupを使用してランサムウェアに強いバックアップ アーキテクチャを設計する | Microsoft Learn
バックアップの流れ
| 段階 | 内容 |
|---|---|
| バックアップを作る | ワークロードの重要度と、Azure Backup の機能に合わせて作る。 VM はスナップショットで 1 日に複数回、SQL Server や SAP HANA はデータベースとトランザクション ログのバックアップで特定の時点まで戻せるようにする。 スケジュールは保持の要件だけでなく、必要な RPO で決める |
| 2 つのコンテナーに書く | プライマリのコンテナーに書き、別のリージョンのコンテナーを対象にした 2 つ目のワークフローで独立したコピーを作る(コンテナーは同じリージョンのリソースだけを守るため) |
| 不変にする | 保持期間が終わるまで削除・変更・短縮できないようにする。 運用上重要なシステムは、ポリシーを確かめたうえで不変性をロックし、特権の管理者でも攻撃の最中に無効にできないようにする |
| 破壊的な操作を止める | 論理的な削除、マルチユーザー承認、RBAC の分離、診断ログを有効にする |
保持の目安は、短期の復旧ポイントが 7〜35 日、重要なワークロードの不変の保持が少なくとも 14〜30 日、規制があれば月単位・年単位。
公式ドキュメント:Azure Backupを使用してランサムウェアに強いバックアップ アーキテクチャを設計する | Microsoft Learn
復旧の流れ
| 段階 | 内容 |
|---|---|
| 復旧ポイントを選ぶ | プライマリとセカンダリの不変のコンテナーの復旧ポイントを見て、侵害が疑われる前の最新のものを選ぶ。 不変なので、攻撃者に改ざんされていないと信頼できる |
| コピーを切り替える | プライマリのコンテナーが使えないか侵害されていたら、分離したサブスクリプションと別のリージョンにあるセカンダリを使う |
| クリーンな環境に戻す | 侵害された運用の資産からネットワークを分けた、新しく作ったクリーンな環境に復元する。 環境は IaC で作り、再現でき、構成のずれがないようにする |
| 検証してから戻す | アプリの所有者、データの所有者、セキュリティ チームが、機能テスト、整合性のチェック、セキュリティの調査で確かめてから、本番に昇格するか再デプロイする(クリーンな環境をそのまま本番にはしない) |
インプレース復元(既存の環境に上書きで戻す)は、残ったマルウェアや侵害された資格情報で再び感染するリスクが高い。
フォレンジック調査で本番が侵害されていないと確かめられない限り、クリーンな環境に戻す方法を優先する。
公式ドキュメント:Azure Backupを使用してランサムウェアに強いバックアップ アーキテクチャを設計する | Microsoft Learn
構成のポイント
| 柱 | ポイント |
|---|---|
| 信頼性 | 2 つの独立したコピーで、コンテナー、サブスクリプション、資格情報の 1 つが侵害されても、残りで復旧できる。 別のリージョンのコピーは、リージョンの大きな障害にも備えになる |
| セキュリティ | バックアップ オペレーターはバックアップのサブスクリプションだけに権限を持ち、ワークロードの所有者はバックアップを削除・変更できない。 分離した特権グループ、PIM、条件付きアクセス、緊急用アカウントを使う。 Resource Guard は別のサブスクリプション、できれば別の Entra テナントに置き、コンテナーの管理者に権限を与えない |
| オペレーショナル エクセレンス | 両方のコンテナーから、決めたスケジュールで復元の演習をする。 クリーンな環境は IaC で作る |
公式ドキュメント:Azure Backupを使用してランサムウェアに強いバックアップ アーキテクチャを設計する | Microsoft Learn
構築手順
今回の構成と実施すること
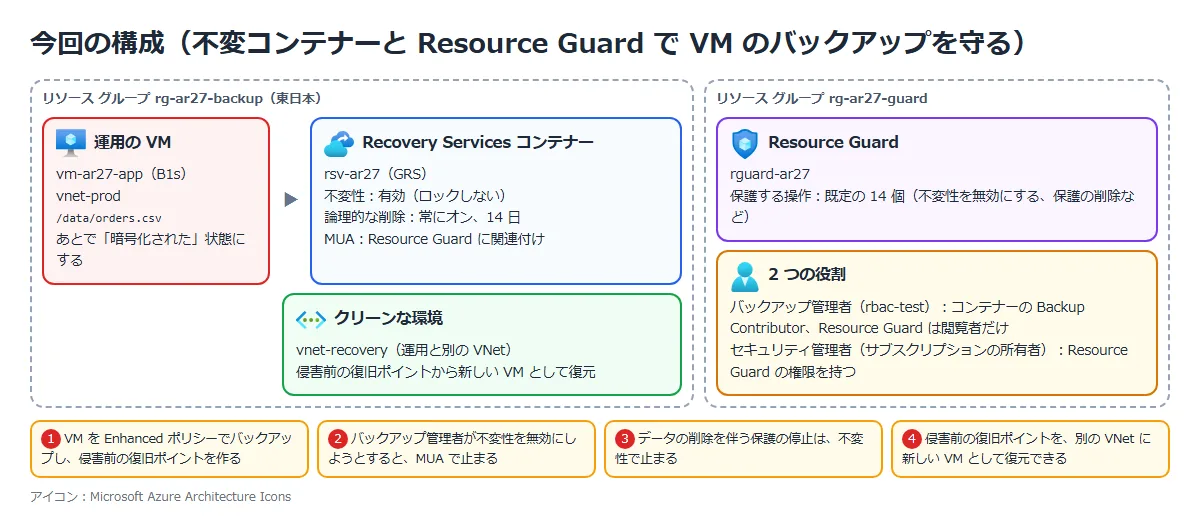
東日本に、運用の VM(B1s、Ubuntu)、Recovery Services コンテナー、Resource Guard、復元先の VNet を作り、記事の「消せない・変えられない」「破壊的な操作を止める」「クリーンな環境に戻す」を確かめる。
コンテナーは 1 つだけで、2 つ目のコンテナー(別のサブスクリプションとリージョン)は作らない。
Resource Guard は、コンテナーと別のリソース グループに置いた。
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | コンテナー(不変性を有効、ロックしない)と Resource Guard を作り、MUA を有効にする | 保護される操作と、コンテナーのセキュリティの状態 |
| ② | VM をバックアップしてから、VM のデータを暗号化された状態にする(模擬) | 侵害の前の復旧ポイントができる |
| ③ | バックアップ管理者が、不変性を無効にしようとする | MUA で止まる |
| ④ | データの削除を伴う保護の停止を試す | 不変性で止まる |
| ⑤ | 侵害の前の復旧ポイントから、別の VNet に新しい VM として復元する | 暗号化される前のデータが戻る |
役割は、次の 2 つのアカウントで分けた。
公式の手順も、バックアップ管理者には Resource Guard の閲覧者だけを与え、共同作成者、バックアップ MUA 管理者、バックアップ MUA オペレーターは与えない、としている。
| 役割 | アカウントの権限 |
|---|---|
| バックアップ管理者 | コンテナーの「Backup Contributor(バックアップ共同作成者)」と、Resource Guard の「閲覧者」だけ |
| セキュリティ管理者 | サブスクリプションの所有者。 Resource Guard の権限も、所有者として継承している |
費用は、B1s とディスクが約 20 円、保護インスタンスの料金(1,582.3 円/月)の日割りが約 50 円、バックアップのストレージはほぼ 0 円で、合わせて約 70 円の見込み。
公式ドキュメント:
Resource Guard を使用したマルチユーザー承認 | Microsoft Learn
Azure Backup で Resource Guard を使用してマルチユーザー承認を構成する | Microsoft Learn
① コンテナーと Resource Guard を作り、MUA を有効にする
ポータルの「Recovery Services コンテナー」⇒「作成」で作る。
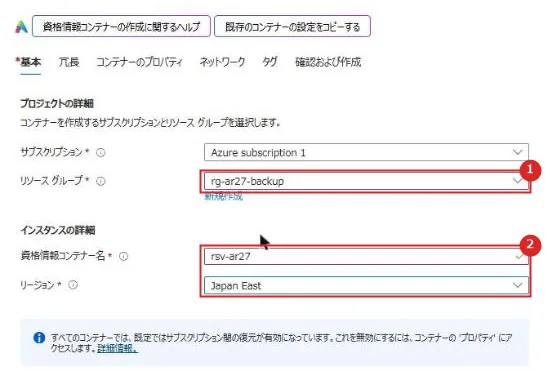
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース グループ | rg-ar27-backup(VM と同じ) |
| 2 | 名前とリージョン | rsv-ar27、Japan East。 コンテナーは同じリージョンのリソースだけを保護する |
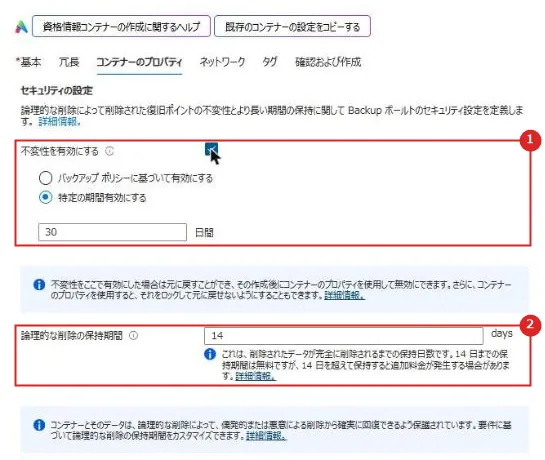
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 不変性を有効にする | チェックを入れると、期間の選び方が出る。 画面では「特定の期間有効にする(30 日)」が選ばれていた。 公式は「バックアップ ポリシーに基づいて有効にする」(ポリシーの保持期間のあいだ不変)を既定と書いているので、選ぶときに確かめる。 作成のときに有効にした不変性は、あとで無効にもロックにもできる |
| 2 | 論理的な削除の保持期間 | 14 日。 14 日までは無料で、それより長くすると追加料金がかかる場合がある |
次に、ポータルの「リソース ガード」⇒「作成」で Resource Guard を作る。
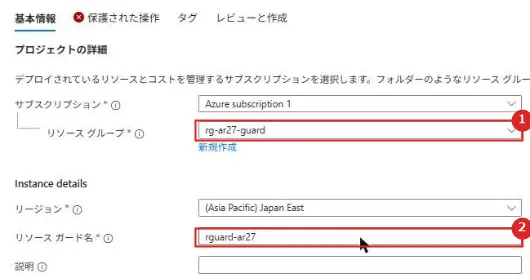
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース グループ | rg-ar27-guard。 記事の構成では別のサブスクリプション(できれば別のテナント)に置くが、今回はリソース グループを分けた |
| 2 | リージョンと名前 | Japan East、rguard-ar27。 Resource Guard は、コンテナーと同じリージョンに置く |
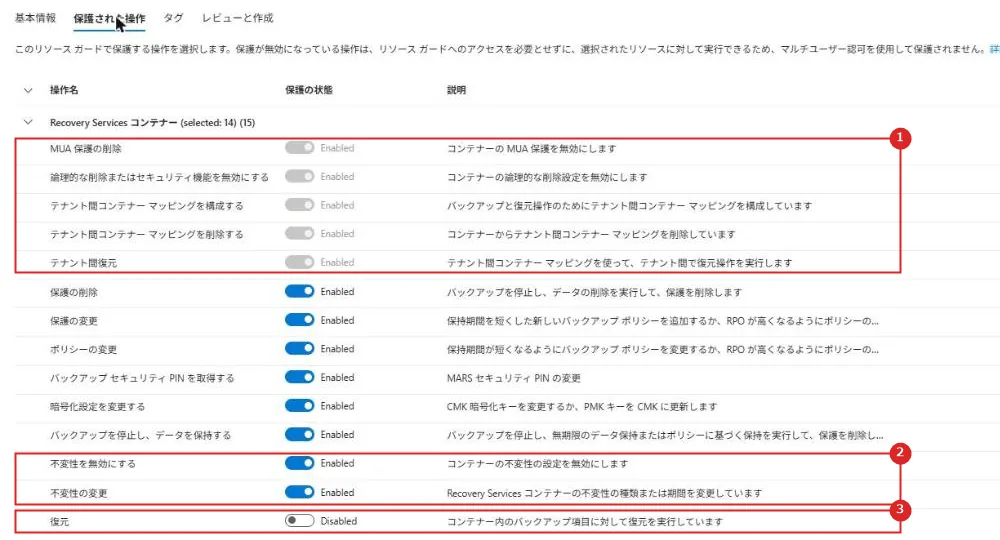
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 外せない操作 | MUA 保護の削除、論理的な削除またはセキュリティ機能を無効にする、テナント間の操作。 公式の表でも「必須」で、保護の対象から外せない |
| 2 | 不変性を無効にする、不変性の変更 | 既定で保護される。 ③ではこの操作を試す |
| 3 | 復元 | 既定では保護されない(Disabled) |
Recovery Services コンテナーの操作は 15 個あり、既定で 14 個が保護されていた。
保護の削除(データの削除を伴う保護の停止)や、保持期間を短くするポリシーの変更も既定で保護される。
バックアップ管理者のアカウントには、Resource Guard の「アクセス制御 (IAM)」で「閲覧者」を付けた。
コンテナーに Resource Guard を関連付けるには、関連付ける人が Resource Guard の閲覧者以上の権限を持っている必要がある。
コンテナーの「プロパティ」⇒「Multi-User Authorization」の「更新」で、Resource Guard を関連付ける。
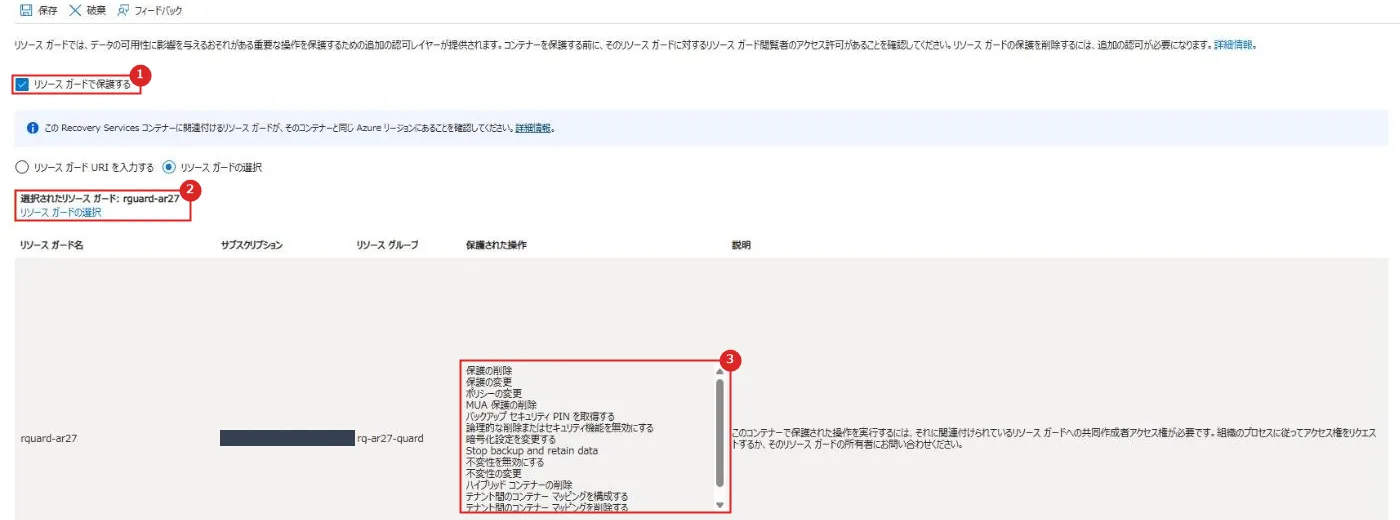
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース ガードで保護する | チェックを入れる |
| 2 | 選択されたリソース ガード | 「リソース ガードの選択」で、ディレクトリを選んでから rguard-ar27 を選ぶ。 別のテナントの Resource Guard は、そのディレクトリで認証してから選ぶ |
| 3 | 保護された操作 | Resource Guard で保護している操作の一覧 |
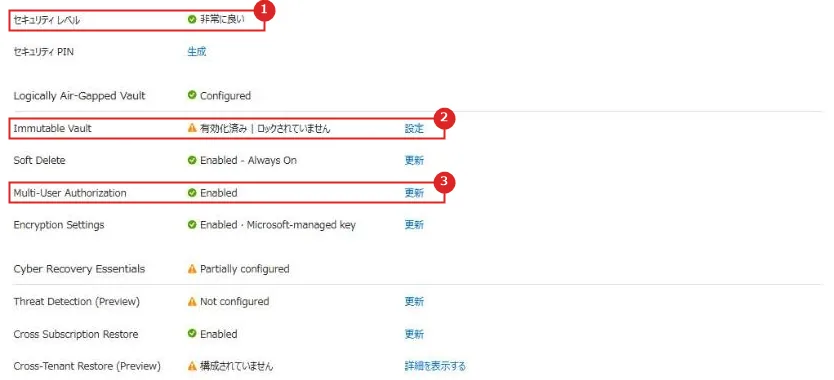
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | セキュリティ レベル | MUA を有効にする前は「良い」で、有効にしたあとは「非常に良い」になった |
| 2 | Immutable Vault | 「有効化済み|ロックされていません」。 ロックしていないので、権限があれば無効にできる |
| 3 | Multi-User Authorization | Enabled |
論理的な削除は「Enabled – Always On」だった。
新しく作ったコンテナーは、論理的な削除が常にオンで、無効にできない。
公式ドキュメント:
Azure Backup の不変コンテナー | Microsoft Learn
Azure Backup で Resource Guard を使用してマルチユーザー承認を構成する | Microsoft Learn
Azure Backup の論理的な削除を使用した既定での安全 | Microsoft Learn
② VM をバックアップし、データを暗号化された状態にする
VM の「バックアップ」で、作ったコンテナーを選んでバックアップを有効にした。
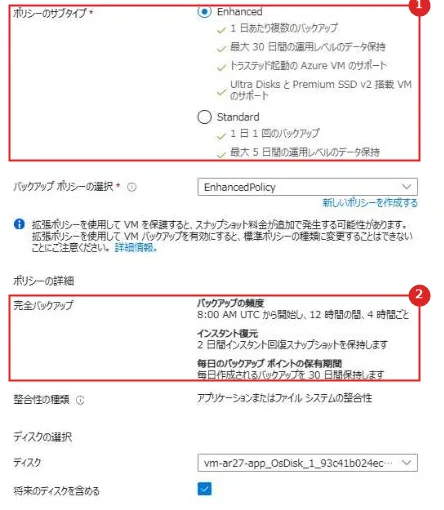
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ポリシーのサブタイプ | Enhanced が選ばれていた。 1 日に複数回のバックアップや、トラステッド起動の VM に対応する |
| 2 | ポリシーの詳細 | EnhancedPolicy:4 時間ごと、インスタント復元のスナップショットを 2 日、毎日のバックアップ ポイントを 30 日保持 |
VM には、バックアップの前に /data/orders.csv(受注のデータ 2 行)を置いた。
「今すぐバックアップ」を実行すると、まずスナップショットの復旧ポイント(時刻は開始の約 5 秒後)ができ、そのあとコンテナーへの転送が続いた。
そのあと、VM の上で orders.csv を暗号化した orders.csv.locked に置き換え、元のファイルを消して、身代金の案内のファイルを置いた(ランサムウェアの模擬)。
$ ls -l /data
-rw-r--r-- 1 root root 32 Nov 17 22:50 README-RESTORE.txt
-rw-r--r-- 1 root root 80 Nov 17 22:50 orders.csv.locked
-rw-r--r-- 1 root root 29 Nov 17 22:40 written-at.txt
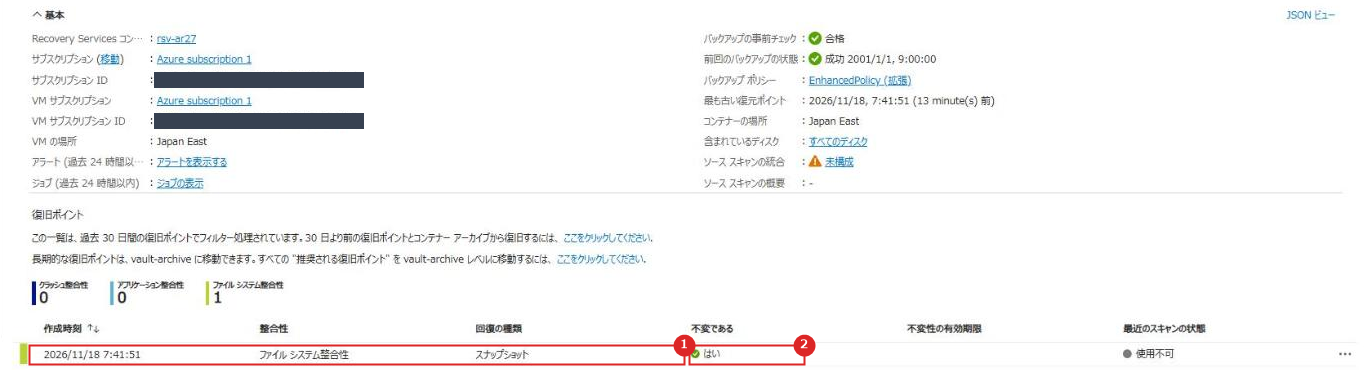
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 復旧ポイント | 2026/11/18 7:41:51(日本時間)、ファイル システム整合性、回復の種類はスナップショット。 VM のデータを暗号化する前の時点 |
| 2 | 不変である | 「はい」。 コンテナーの不変性が、この復旧ポイントに効いている |
コンテナーへの転送を含めたバックアップのジョブは、27 分 14 秒で完了した。
完了後の復旧ポイントは、スナップショットの層(InstantRP)とコンテナーの層(HardenedRP)の両方に置かれていた。
公式ドキュメント:Azure ポータルAzure VM データを復元する方法 | Microsoft Learn
③ バックアップ管理者が不変性を無効にしようとする
バックアップ管理者のアカウントで、コンテナーの「プロパティ」⇒「Immutable Vault」の「設定」を開き、不変性を無効にしようとした。
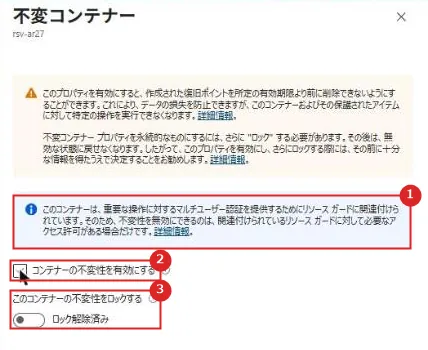
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | MUA の案内 | コンテナーが Resource Guard に関連付けられているので、不変性を無効にできるのは Resource Guard に必要な権限がある場合だけ、と表示される |
| 2 | コンテナーの不変性を有効にする | チェックを外して「適用」した |
| 3 | このコンテナーの不変性をロックする | 「ロック解除済み」のまま触らない。 ロックすると元に戻せない |
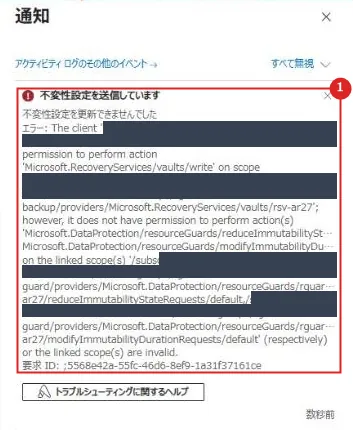
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | エラー | 「不変性設定を更新できませんでした」。 コンテナーへの書き込み(Microsoft.RecoveryServices/vaults/write)の権限はあるが、Resource Guard の reduceImmutabilityStateRequests と modifyImmutabilityDurationRequests の権限がない、という内容 |
同じアカウントで、コンテナーの「バックアップ アイテム」⇒「Azure Virtual Machine」⇒ VM の「…」⇒「バックアップの停止」も試した。
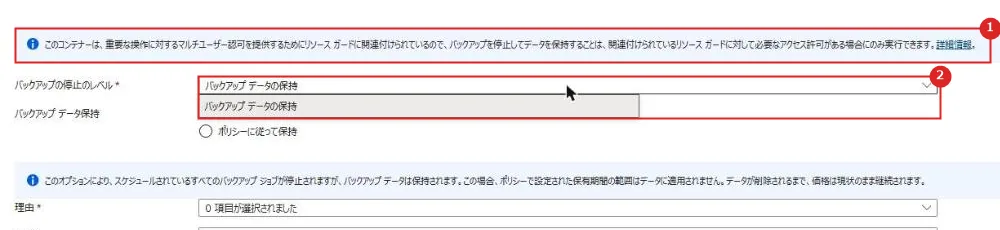
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | MUA の案内 | バックアップを停止してデータを保持する操作も、Resource Guard に必要な権限がある場合だけ実行できる、と表示される |
| 2 | バックアップの停止のレベル | 選択肢は「バックアップ データの保持」だけで、「バックアップ データの削除」は出なかった(④) |
「無期限に保持」と理由を選んで「バックアップの停止」を押すと、通知に失敗が出た。
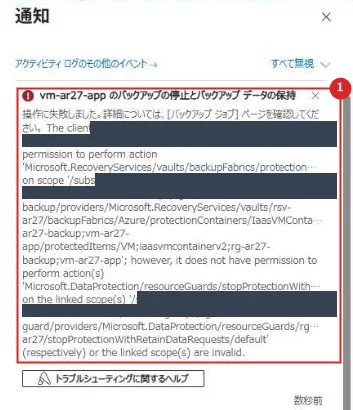
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | エラー | 保護された項目への操作の権限はあるが、Resource Guard の stopProtectionWithRetainDataRequests の権限がない、という内容 |
バックアップ管理者は、コンテナーの設定を変える権限を持っていても、Resource Guard で保護された操作はできなかった。
実際の運用では、バックアップ管理者が PIM などでセキュリティ管理者に一時的な権限を求め、承認を得てから操作する。
公式ドキュメント:
Resource Guard を使用したマルチユーザー承認 | Microsoft Learn
Azure Backup で Resource Guard を使用してマルチユーザー承認を構成する | Microsoft Learn
④ データの削除を伴う保護の停止を試す
セキュリティ管理者のアカウント(サブスクリプションの所有者)でも、ポータルの「バックアップの停止」のレベルは「バックアップ データの保持」だけで、削除は選べなかった。
そこで、画面がない操作として CLI でデータの削除を伴う保護の停止を実行した。
このアカウントは Resource Guard の権限を持つので、MUA では止まらない。
az backup protection disable -g rg-ar27-backup -v rsv-ar27 -c vm-ar27-app -i vm-ar27-app --backup-management-type AzureIaasVM --delete-backup-data true --yes"error": {
"code": "UserErrorDeleteBackupItemOnImmutableItem",
"message": "The Backup Item(s) cannot be deleted since it has active recovery points and the selected Vault is an immutable vault."
}
コンテナーの「バックアップ ジョブ」にも、失敗したジョブが残った。
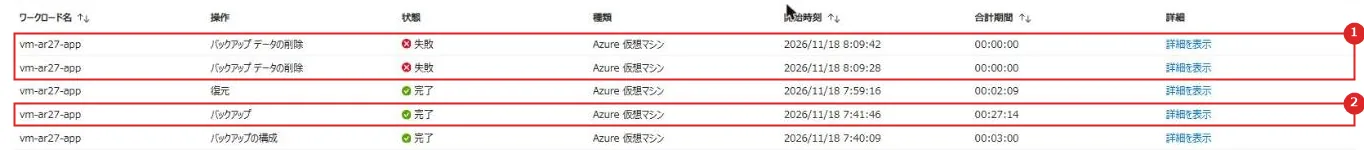
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | バックアップ データの削除 | 2 回試して、どちらも失敗 |
| 2 | バックアップ | 最初のバックアップは 27 分 14 秒で完了 |
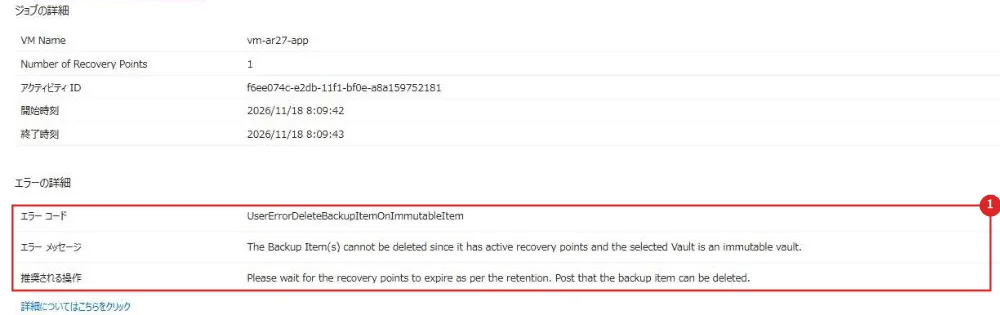
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | エラーの詳細 | エラー コードは UserErrorDeleteBackupItemOnImmutableItem。 推奨される操作は、保持期間に従って復旧ポイントが期限切れになるのを待つこと |
Resource Guard の権限を持つ管理者でも、不変性が有効な間は、期限前の復旧ポイントを消せなかった。
公式の「不変コンテナー」のページも、データの削除を伴う保護の停止は、期限前の復旧ポイントを削除できないので止まる、と書いている。
ただし、ロックしていない不変性は、Resource Guard の権限を持つ人なら無効にできる。
片付けのときに、セキュリティ管理者のアカウントでポータルから不変性を無効にすると、通ってしまった。
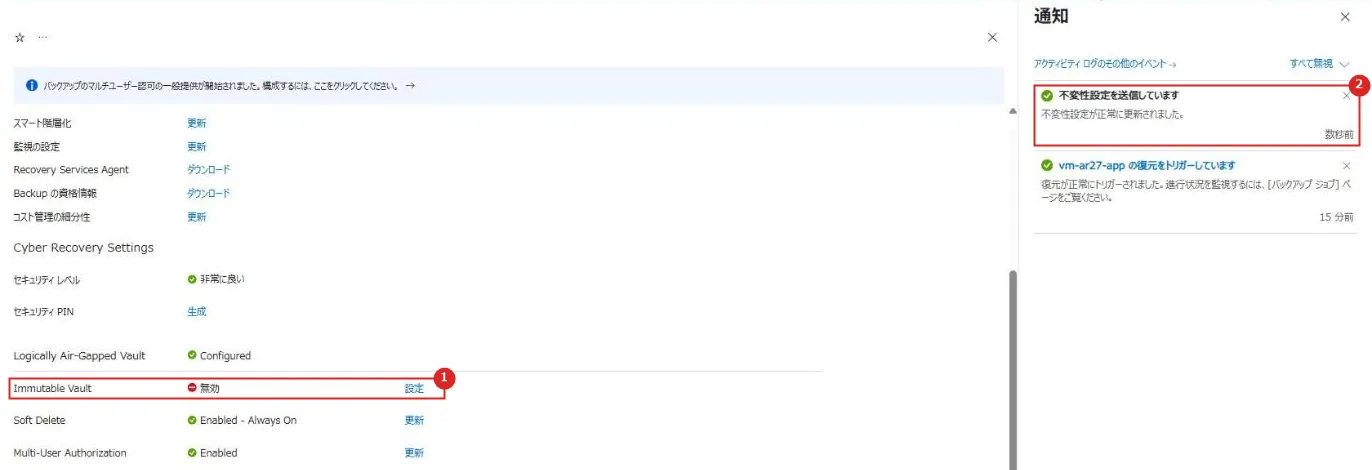
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Immutable Vault | 「無効」になった |
| 2 | 通知 | 「不変性設定が正常に更新されました」 |
このあと、同じ CLI のコマンドでデータの削除を伴う保護の停止が通り、バックアップ項目は論理的な削除の状態になった。
Resource Guard の権限を持つアカウントが乗っ取られると、ロックしていない不変性を外してから、バックアップを消せることになる。
記事の構成のとおり、運用上重要なシステムでは、ポリシーを確かめたうえで不変性をロックし、Resource Guard は別のサブスクリプションかテナントに置いて、その権限を PIM などで一時的にだけ与える。
※ CLI の az backup vault update –immutability-state Disabled は、MUA が有効なコンテナーでは BMSUserErrorResourceGuardOperationRequestIdListIsNullOrEmpty で失敗した。
Resource Guard の操作の要求を指定する必要があり、今回はポータルで操作した。
公式ドキュメント:Azure Backup の不変コンテナー | Microsoft Learn
⑤ クリーンな環境に復元する
セキュリティ管理者のアカウントで、VM の「バックアップ」⇒「VM の復元」を開き、暗号化する前の復旧ポイントを選んだ。
復元先は、運用の vnet-prod とは別の vnet-recovery にした。
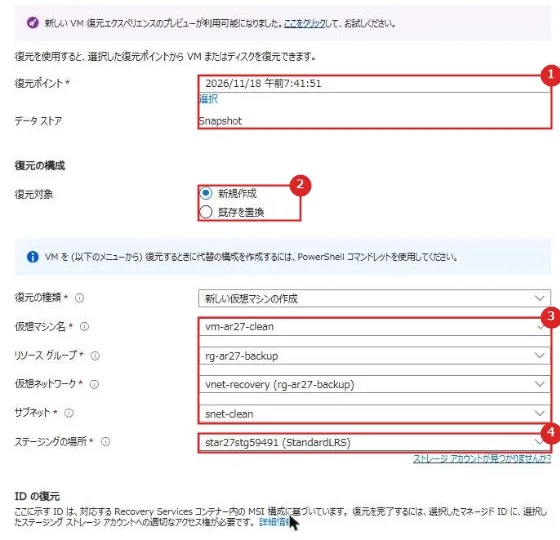
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 復元ポイント | 2026/11/18 7:41:51(暗号化の前)。 データ ストアは Snapshot |
| 2 | 復元対象 | 新規作成。 「既存を置換」はインプレース復元で、侵害された環境に戻すことになる |
| 3 | 仮想マシン名、仮想ネットワーク、サブネット | vm-ar27-clean、vnet-recovery、snet-clean |
| 4 | ステージングの場所 | 復元に使うストレージ アカウント。 同じリージョンに先に作っておく |
復元のジョブは 2 分 10 秒で終わった。
このときバックアップのジョブ(コンテナーへの転送)はまだ実行中だったが、スナップショットの復旧ポイントから復元できた。
復元した VM で、ポータルの「実行コマンド」⇒「RunShellScript」でデータを確かめた。
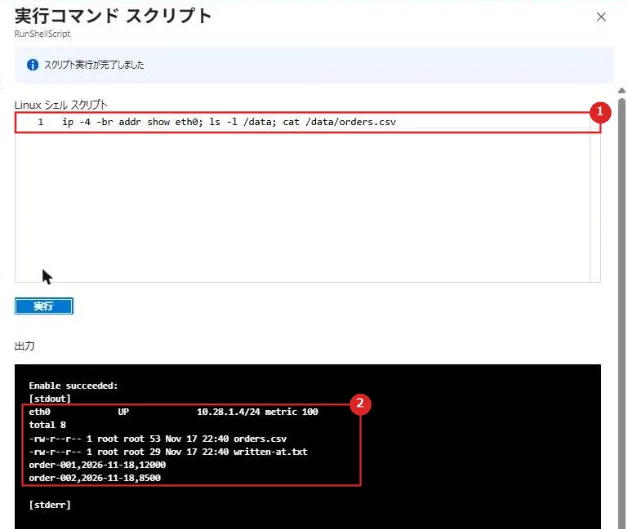
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | スクリプト | IP アドレスと /data の中身を表示する |
| 2 | 出力 | IP アドレスは vnet-recovery の 10.28.1.4。 orders.csv が暗号化の前の 2 行のまま戻り、orders.csv.locked や身代金の案内のファイルはない |
復元した VM の OS のホスト名は、元の vm-ar27-app のままだった。
ディスクの中身をそのまま戻すので、OS の設定も元の VM と同じになる。
記事の構成のとおり、クリーンな環境で確かめてから本番に昇格するときは、ホスト名や接続先の設定も見直す。
公式ドキュメント:Azure ポータルAzure VM データを復元する方法 | Microsoft Learn
実機でつまずいた点
保護された操作の取得でエラーが発生しました。

リソース ガードの作成画面で「保護された操作」のタブを開くと、「保護された操作の取得でエラーが発生しました。
問題が解決しない場合は、Microsoft サポートにお問い合わせください。」と出て、操作の一覧が表示されなかった。
Resource Guard は Microsoft.DataProtection のリソースで、サブスクリプションにこのリソース プロバイダーが登録されていなかった(NotRegistered)。
Recovery Services コンテナーで使う Microsoft.RecoveryServices は登録済みだったが、Resource Guard には別のプロバイダーの登録が要る。
「サブスクリプション」⇒「リソース プロバイダー」か、az provider register -n Microsoft.DataProtection で登録してから作成画面を開き直すと、一覧が表示された。
az provider register -n Microsoft.DataProtection --wait
az provider show -n Microsoft.DataProtection --query registrationState -o tsv公式ドキュメント:Azure Backup で Resource Guard を使用してマルチユーザー承認を構成する | Microsoft Learn
推奨構成
| 項目 | 推奨 |
|---|---|
| コピー | 別々のサブスクリプションとリージョンに 2 つの Recovery Services コンテナー |
| 不変 | 不変性を有効にし、ポリシーを確かめてからロック。論理的な削除も有効 |
| 承認 | 破壊的な操作は Resource Guard のマルチユーザー承認。 Resource Guard は別のテナントが理想 |
| 権限 | 専用のバックアップ サブスクリプション、PIM、条件付きアクセス |
| 復旧 | 侵害の前の復旧ポイントを、ネットワークを分けたクリーンな環境に戻し、検証してから本番へ |
注意事項
| 項目 | 内容 |
|---|---|
| 不変性のロック | ロックは一方向の操作で、保持期間中は元に戻せない。 コンテナーの所有者でも復旧ポイントを消せないので、保持のポリシーを確かめてから適用する |
| コンテナーのリージョン | コンテナーは同じリージョンのリソースだけを守る。 別のリージョンのコピーには 2 つ目のワークフローが要る |
| インプレース復元 | 環境がクリーンだと確かめられた場合だけ使う |
| Resource Guard の持ち主 | コンテナーの管理者とは別の人が持つ |
公式ドキュメント:Azure Backupを使用してランサムウェアに強いバックアップ アーキテクチャを設計する | Microsoft Learn
関連するアーキテクチャとの違い
| 記事 | このアーキテクチャとの関係 |
|---|---|
| Azure Backup とは | Azure Backup の基本と設定。今回はランサムウェアに耐える設計 |
| Microsoft Entra PIM とは | バックアップのサブスクリプションの特権を必要なときだけ使う |
| Azure のマルチリージョン負荷分散と多層アプリの DR とは | リージョンの障害に備える DR。今回はサイバー攻撃からの復旧が主 |
まとめ
・ランサムウェアに強いバックアップは、別々のサブスクリプションとリージョンに 2 つの不変のコピーを持つ。
・不変性のロック、論理的な削除、Resource Guard のマルチユーザー承認で、侵害された管理者でも復旧ポイントを消せないようにする。
・復旧は、侵害の前のポイントを選び、ネットワークを分けたクリーンな環境に戻して検証してから本番に戻す。
・ロックは元に戻せないので、保持のポリシーを確かめてから適用する。
・実機では、バックアップ管理者の不変性の無効化とバックアップの停止は MUA で止まり、所有者のデータの削除は不変性で止まった。
暗号化の前の復旧ポイントからは、別の VNet に新しい VM として約 2 分で戻せた。
ロックしていない不変性は、Resource Guard の権限があれば外せた。
次回:証明書のライフサイクル管理(アーキテクチャ解説シリーズ 28)
コメント