
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 13 回目。
今回は「マルチリージョン負荷分散」と「高可用性とディザスター リカバリーのために構築された多層 Web アプリケーション」を扱う。
どちらも、リージョンの中はゾーンで、リージョンの障害には 2 つ目のリージョンで備える構成。
実機では、東日本と西日本に Web の VM を置いて Traffic Manager で切り替わる時間を測り、Site Recovery で VM を西日本に複製してテスト フェールオーバーした。
※2026年11月時点の情報です。
前回:Azure の VM ベースライン アーキテクチャとは|ランディング ゾーン版で変わる送信・運用アクセス・ポリシー
マルチリージョン負荷分散とは
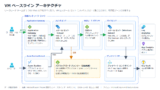
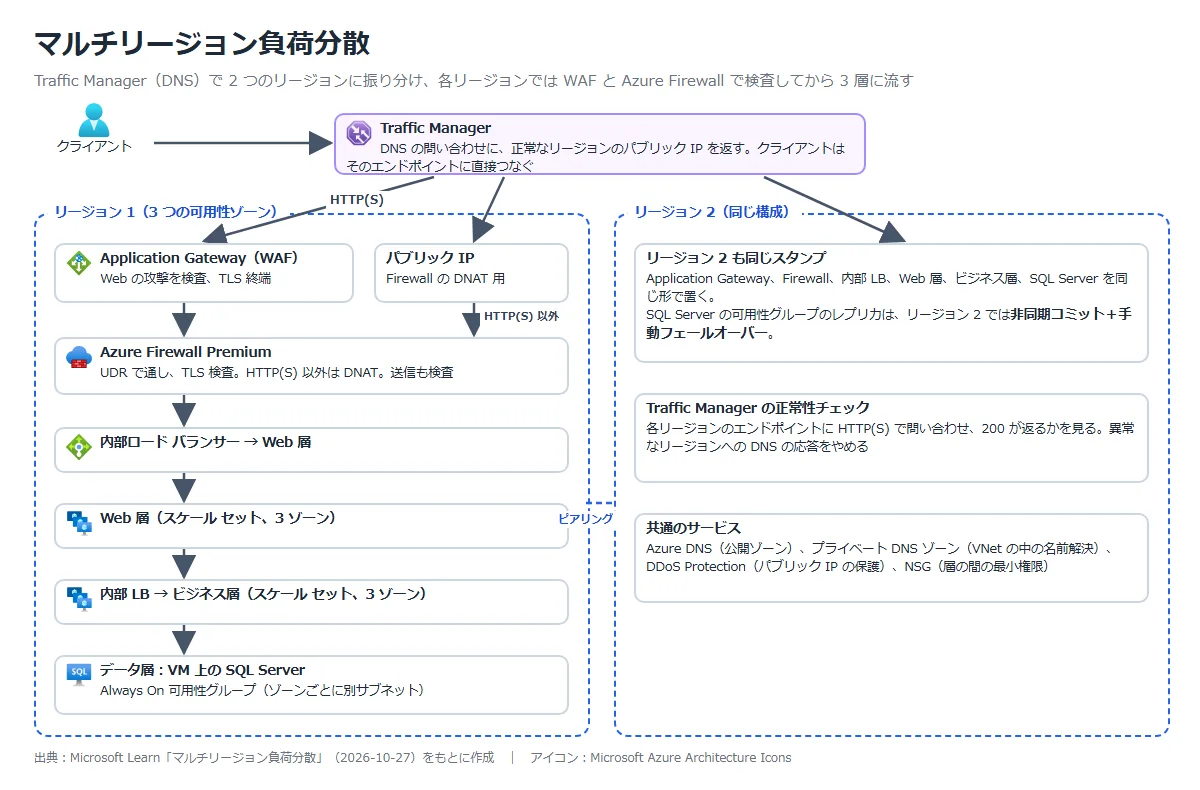
HTTP(S) と、それ以外のプロトコル(SFTP や TCP の連携など)の両方を受ける、インターネット向けのグローバルなアプリのためのアーキテクチャ。
DNS ベースのグローバルな負荷分散、2 種類のリージョンの負荷分散、グローバル VNet ピアリングを組み合わせる。
リージョンの中は可用性ゾーンで、リージョンの停止には複数のリージョンで備える。
| 流れ | 内容 |
|---|---|
| 受信 HTTP(S) | Traffic Manager が Application Gateway のパブリック IP を返す → WAF で調べる → UDR で Azure Firewall Premium(TLS 検査)→ 内部ロード バランサー → Web 層 → 内部ロード バランサー → ビジネス層 → SQL Server の可用性グループのリスナー |
| 受信 HTTP(S) 以外 | Traffic Manager が Azure Firewall のパブリック IP を返す → Firewall で調べて DNAT → Web 層の内部ロード バランサー。 Application Gateway は通らない |
| 送信 | VM のパッチの更新などの送信は、UDR で Azure Firewall に通す。 Web カテゴリやネットワーク、アプリケーションの規則で絞り、許可した通信は Firewall のパブリック IP に SNAT される |
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Traffic Manager | DNS ベースのグローバルなロード バランサー | DNS の問い合わせに、正常なリージョンのエンドポイントを返す。 クライアントはそのエンドポイントに直接つなぐ |
| Application Gateway(WAF) | レイヤー 7 のロード バランサー。 詳しくはAzure WAF(Application Gateway)とは。 | リージョンの HTTP(S) の入口。 Web の攻撃の検出、TLS 終端、パス ベースのルーティング |
| Azure Firewall Premium | マネージドの次世代ファイアウォール。 詳しくはAzure Firewall とは。 | HTTP(S) の TLS 検査、HTTP(S) 以外の受信の DNAT、送信の検査 |
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Azure Load Balancer | レイヤー 4 のロード バランサー | 層の間の内部の負荷分散。ゾーン冗長 |
| スケール セット(フレキシブル)と VM 上の SQL Server | VM のグループと、VM で動く SQL Server | Web 層とビジネス層をゾーンに分散。 データ層は Always On 可用性グループで、ゾーンごとに別のサブネット |
| DDoS Protection、NSG、プライベート DNS ゾーン | パブリック IP の保護、サブネットの通信の許可・拒否、VNet の中の名前解決。 詳しくはAzure DDoS Protection とは、Azure NSG とは。 | パブリック IP を守り、層の間を最小権限で絞り、内部の名前を解決する |
公式ドキュメント:マルチリージョン負荷分散 | Microsoft Learn
Traffic Manager と Azure Front Door
| 観点 | Traffic Manager | Azure Front Door |
|---|---|---|
| しくみ | DNS ベース。クライアントはエンドポイントに直接つなぐ | HTTP(S) のリバース プロキシ。 Private Link で Application Gateway につなげる |
| プロトコル | HTTP(S) とそれ以外の両方 | HTTP(S) だけ |
| 切り替えの速さ | DNS のキャッシュと TTL のぶん遅い | レイヤー 7 で、フェールオーバーが速い |
| そのほか | シンプルで低コスト | キャッシュ、TLS 終端と証明書管理、WAF。 コストは Traffic Manager より高い |
すべての受信が HTTP(S) で、Firewall での詳しい検査が要らず、エッジで WAF とキャッシュを使いたいなら Front Door が勧められている。
両方を組み合わせることもできる。
公式ドキュメント:
マルチリージョン負荷分散 | Microsoft Learn
高可用性とディザスター リカバリーのために構築された多層 Web アプリケーション | Microsoft Learn
多層 Web アプリの高可用性と DR
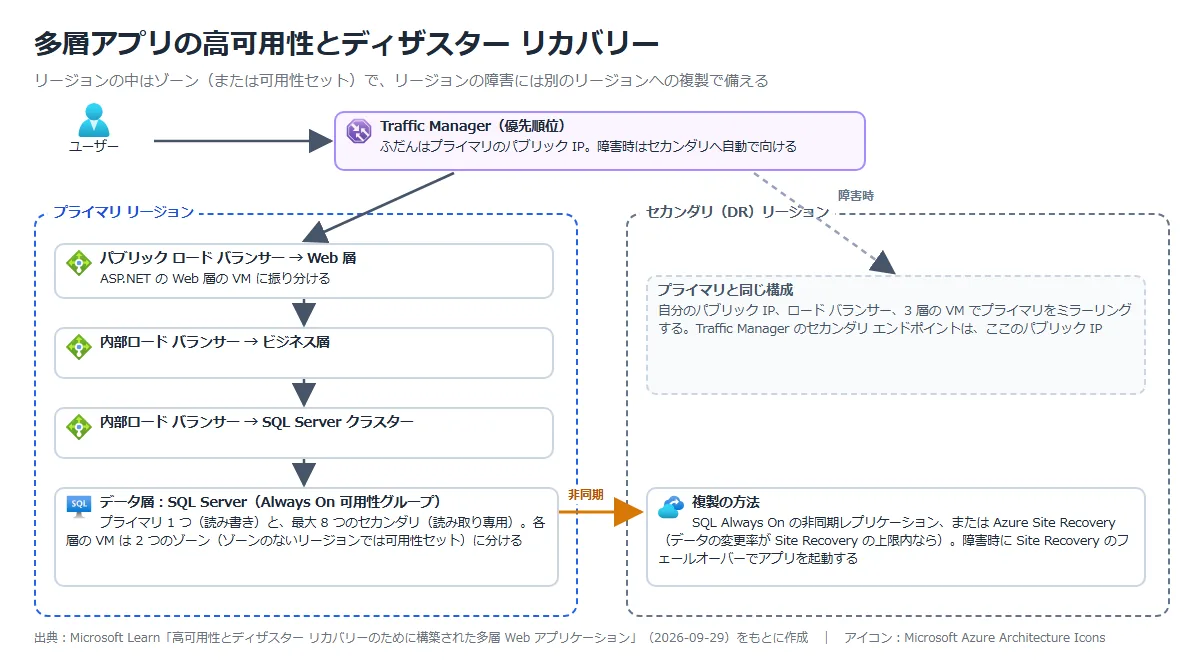
Web 層、ビジネス層、データ層の 3 層のアプリを、2 つのリージョンで動かせるようにする構成。
SAP や業務アプリなど、Windows や Linux で動くミッション クリティカルなアプリが対象。
| 項目 | 内容 |
|---|---|
| リージョンの中 | 各層の VM を 2 つの可用性ゾーンに分ける。 ゾーンのないリージョンでは可用性セット |
| データ層 | SQL Server の Always On 可用性グループ。 プライマリ(読み書き)1 つと、最大 8 つのセカンダリ(読み取り専用) |
| リージョンの障害 | SQL Always On の非同期レプリケーションか、Azure Site Recovery で DR のリージョンに複製する。 Site Recovery はデータの変更率が上限内のとき |
| 切り替え | Traffic Manager のセカンダリ エンドポイントを DR のリージョンのパブリック IP にしておく。 障害時は Site Recovery のフェールオーバーでアプリを起動し、Traffic Manager が自動で向きを変える |
Site Recovery の料金は、VM あたりのライセンス、ディスクの変更を別のリージョンに送る送信(組み込みの圧縮で約 50% 減る)、復旧先のストレージ。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Azure Site Recovery | VM を別のリージョンに複製する DR のサービス | 複製しておき、障害時やDR 訓練でフェールオーバーする |
| 可用性ゾーン/可用性セット | リージョンの中の別々の物理的な場所/ハードウェアの分離 | データセンターやハードウェアの障害から守る |
| Recovery Services コンテナー | Backup と Site Recovery の設定とデータを持つ入れ物。 詳しくはAzure Backup とは。 | 複製の設定、ポリシー、復旧ポイントを管理する |
公式ドキュメント:
高可用性とディザスター リカバリーのために構築された多層 Web アプリケーション | Microsoft Learn
Azure から Azure へのディザスター リカバリー アーキテクチャ | Microsoft Learn
構成のポイント(5 本の柱)
| 柱 | ポイント |
|---|---|
| 信頼性 | 少なくとも 2 つのリージョン。 ペアのリージョンがあれば優先する。 セカンダリの SQL のレプリカは非同期コミットと手動フェールオーバーなので、データを失う可能性を RPO で決めてテストする。 Traffic Manager の正常性チェックには、アプリ全体の正常性を返す専用のエンドポイントを作る |
| セキュリティ | WAF、Firewall Premium、NSG、TLS を重ね、どれか 1 つですべての脅威を止めようとしない。 データ層はビジネス層からだけ受ける |
| コスト最適化 | セカンダリのリージョンもトラフィックの有無に関係なく課金される。 アクティブ/パッシブでは、セカンダリのスケール セットを最小にする。 IDPS や TLS 検査が要らなければ Firewall Standard を検討する |
| 柱 | ポイント |
|---|---|
| オペレーショナル エクセレンス | 2 つのリージョンを Bicep などで同じ形に保つ。 リージョンごとに Log Analytics を置く。 リージョンのスタンプごとにリソース グループを分け、Traffic Manager や DNS は別のリソース グループに。 フェールオーバーは定期的にテストする |
| パフォーマンス効率 | 層ごとにスケール セットを分けて個別に自動スケール。 WAF と Firewall の 2 回の検査で遅延が増えるので、負荷をかけて確かめる |
公式ドキュメント:
マルチリージョン負荷分散 | Microsoft Learn
高可用性とディザスター リカバリーのために構築された多層 Web アプリケーション | Microsoft Learn
実機で確かめたこと
今回の構成と実施すること
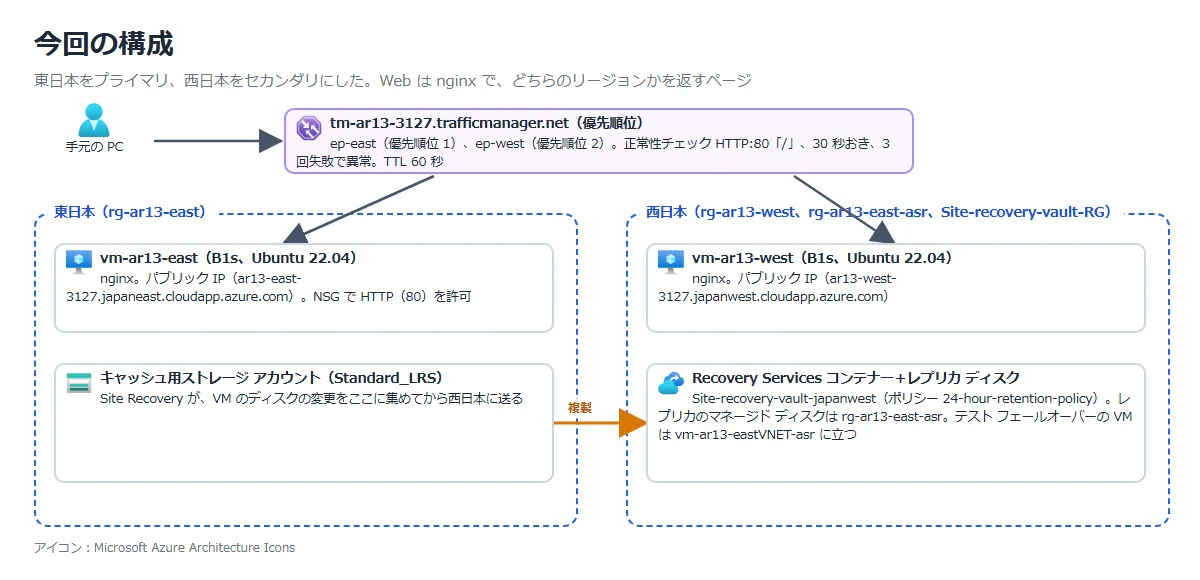
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | 東日本と西日本に Web の VM を置く | それぞれのページが返る |
| ② | Traffic Manager(優先順位)を作り、2 つのエンドポイントを足す | 東日本に向く |
| ③ | 東日本の Web を止める | 何秒で西日本に切り替わるか。戻すとどうなるか |
| ④ | Site Recovery で東日本の VM を西日本に複製する | 複製の設定でできるもの |
| ⑤ | テスト フェールオーバー | 西日本に VM が立ち、ページが返るか |
VM は Ubuntu 22.04(B1s)で、cloud-init で nginx を入れ、どちらのリージョンかを返すページにした。
Application Gateway と Azure Firewall は、ハブスポーク(Azure ハブスポーク ネットワークとは)と API の回(Application Gateway と API Management で API を守るとは)で扱ったので、今回は入れていない。
② Traffic Manager を作る
Azure portal ⇒「Traffic Manager プロファイルの作成」。
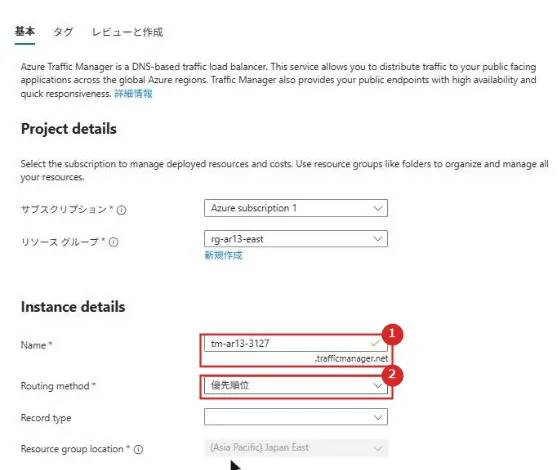
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 名前 | tm-ar13-3127.trafficmanager.net になる |
| 2 | ルーティング方法 | 優先順位。ほかにパフォーマンス、重み付け、地域、複数値、サブネット |
作ったプロファイルの「エンドポイント」⇒「追加」で、東日本の VM のパブリック IP を優先順位 1 で足した。
西日本は優先順位 2 で足した。
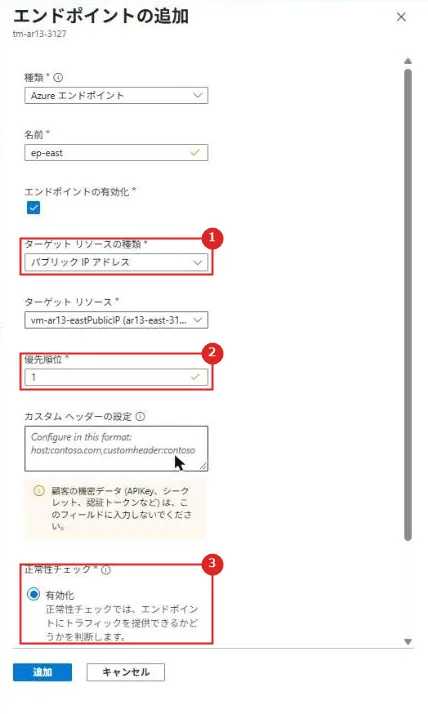
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ターゲット リソースの種類 | パブリック IP アドレス。 ほかにクラウド サービス、App Service、App Service スロット |
| 2 | 優先順位 | 1。数字が小さいほうが先に使われる |
| 3 | 正常性チェック | 有効。正常性チェックでエンドポイントがトラフィックを受けられるかを判断する |
既定の設定は、監視が HTTP の 80 番で「/」、30 秒おき、タイムアウト 10 秒、3 回の失敗で異常。
DNS の TTL は 60 秒だった(公式の説明では、TTL の既定は 300 秒)。
名前を引くと、Traffic Manager の名前が TTL 60 秒の CNAME で東日本の VM の名前に向き、ページは「Japan East」だった。
公式ドキュメント:
Traffic Manager エンドポイントの監視 | Microsoft Learn
マルチリージョン負荷分散 | Microsoft Learn
③ 東日本の Web を止める
東日本の VM で nginx を止め、Traffic Manager のエンドポイントの状態と、パブリック DNS(8.8.8.8)での名前解決を 15 秒おきに見た。
| 時刻 | できごと |
|---|---|
| 11:48:08 | 東日本の nginx を止めた |
| 11:50:06 | 東日本のエンドポイントが「Degraded」になり、CNAME が西日本の VM の名前に変わった(約 2 分後) |
| 11:50:31 | 手元の PC の DNS キャッシュを消してから開くと、ページは「Japan West」 |
| 11:51:08 | 東日本の nginx を起動した |
| 11:51:16 | 東日本のエンドポイントが「Online」に戻り、CNAME も東日本に戻った(8 秒後) |

| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ep-east | モニターの状態 Degraded。 優先順位は 1 のままでも、DNS の応答から外れる |
| 2 | ep-west | Online。優先順位 2 が使われる |
止めてから切り替わるまでの約 2 分は、30 秒おきのチェックで 3 回失敗するまでの時間と、こちらの 15 秒おきの確認の間隔を合わせたもの。
実際の利用者には、これに DNS の TTL(今回は 60 秒)のぶん、古い答えが残る時間が加わる。
戻すほうは、次の 1 回のチェックで正常になるとすぐ切り替わった。
公式ドキュメント:Traffic Manager エンドポイントの監視 | Microsoft Learn
④ Site Recovery で複製する
Azure portal ⇒ 東日本の VM ⇒「ディザスター リカバリー」。
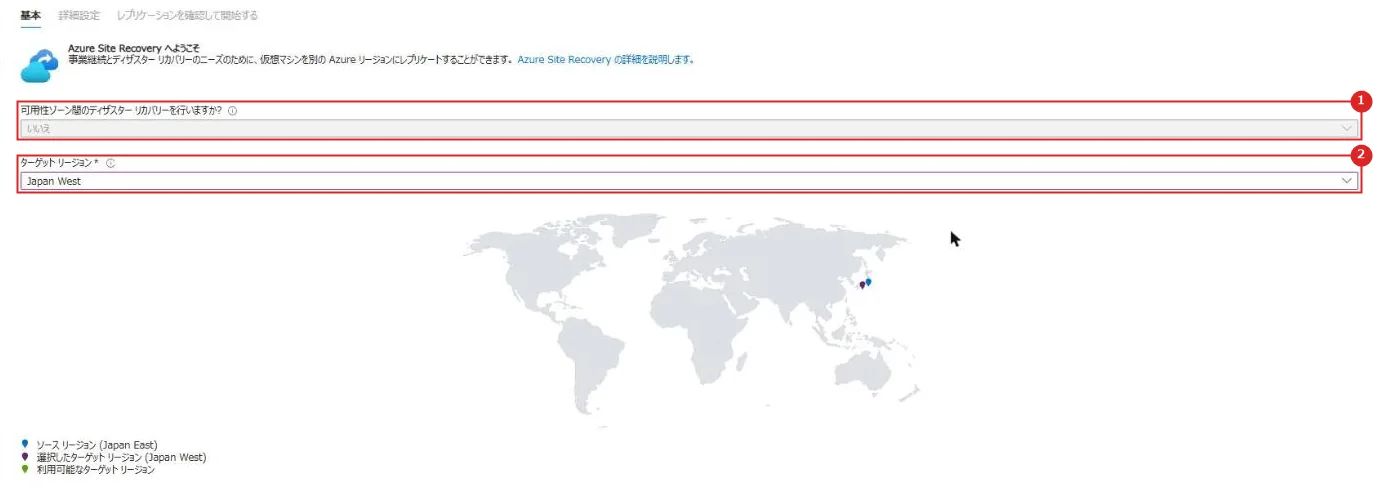
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 可用性ゾーン間のディザスター リカバリー | ゾーンを指定していない VM なので「いいえ」から変えられない |
| 2 | ターゲット リージョン | Japan West |
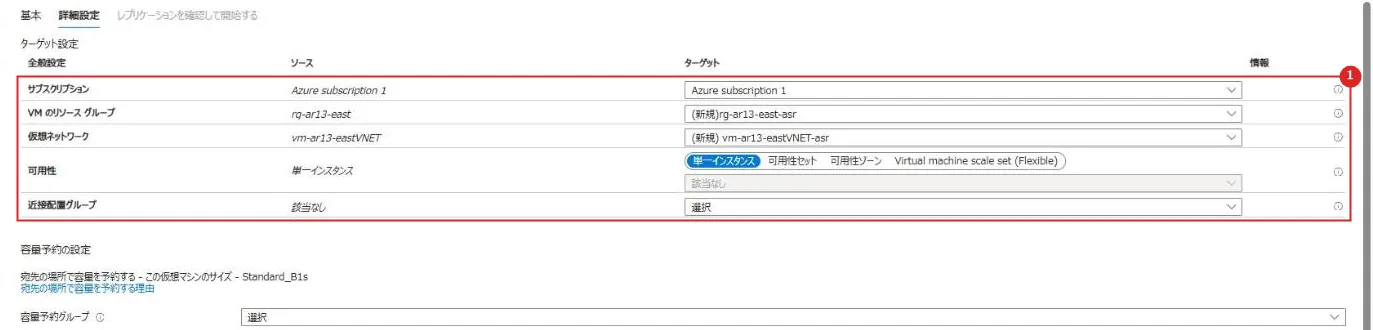
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ターゲットの設定 | リソース グループ(rg-ar13-east-asr)、仮想ネットワーク(vm-ar13-eastVNET-asr)が新しく作られる |
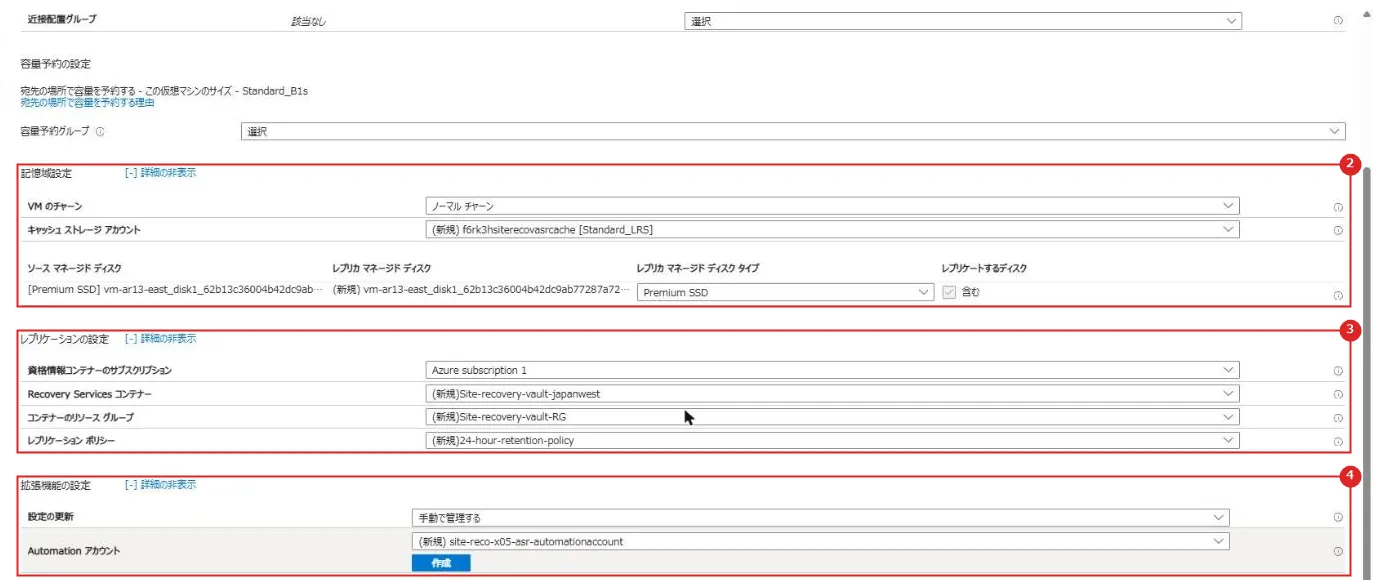
| 番号 | 項目 | 説明 |
|---|---|---|
| 2 | 記憶域の設定 | キャッシュ ストレージ アカウント(Standard_LRS)とレプリカのマネージド ディスクが作られる。 複製中の VM の変更は、ターゲットに送る前にキャッシュに入る |
| 3 | レプリケーションの設定 | Recovery Services コンテナー(Site-recovery-vault-japanwest)、そのリソース グループ、ポリシー(24-hour-retention-policy)が作られる |
| 4 | 拡張機能の設定 | 既定は「ASR に管理を許可します」で、Automation アカウントも作られる。 今回は「手動で管理する」にした |
「レプリケーションの開始」で、複製が始まる。
既定では 5 分ごとにクラッシュ整合性の復旧ポイントが作られる。
開始から約 35 分で、状態が「Protected」になった。
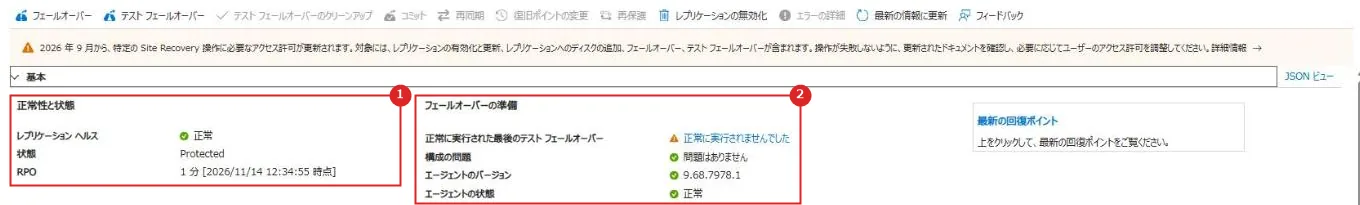
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 正常性と状態 | レプリケーション ヘルスは正常、状態は Protected、RPO は 1 分 |
| 2 | フェールオーバーの準備 | 最後のテスト フェールオーバーは未実施。構成の問題なし、エージェントは正常 |
公式ドキュメント:Azure から Azure へのディザスター リカバリー アーキテクチャ | Microsoft Learn
⑤ テスト フェールオーバー
概要の「テスト フェールオーバー」から始める。
復旧ポイントと、VM を置く仮想ネットワークを選ぶ。
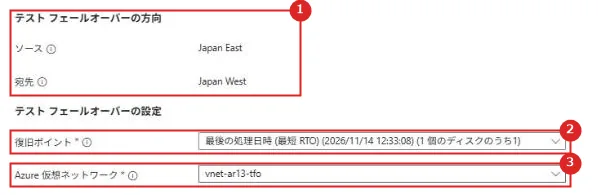
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 方向 | ソース Japan East、宛先 Japan West |
| 2 | 復旧ポイント | 最後の処理日時(最短 RTO)。 ほかに最新(最小 RPO)、最新のアプリ整合性、カスタム |
| 3 | Azure 仮想ネットワーク | テスト用に作った vnet-ar13-tfo。 公式では、レプリケーションの有効化で作られたネットワークではなく、運用ではないネットワークを選ぶよう勧めている |
開始から約 2 分で、西日本に VM(vm-ar13-east-test)ができた。
プライベート IP は 10.200.0.4 で、パブリック IP は付いていない。
run-command で中を確かめると、ホスト名は vm-ar13-east のまま、nginx は動いていて、ページも「Japan East」だった。
中身は東日本の VM の複製なので、DR のリージョンで使うときは、パブリック IP やロード バランサー、Traffic Manager のエンドポイントを別に用意する。
hostname; curl -s http://localhost/; systemctl is-active nginx
# vm-ar13-east
# <h1>Japan East</h1><p>vm-ar13-east</p>
# active
確かめたら「テスト フェールオーバーのクリーンアップ」で、テスト用の VM を消す。
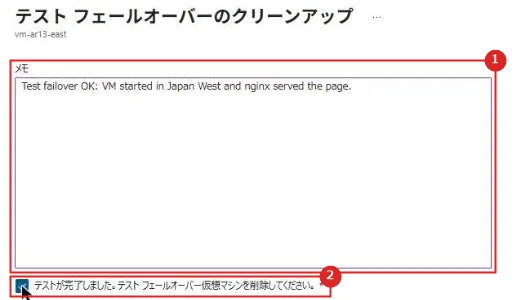
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | メモ | 訓練の結果を残せる |
| 2 | テストが完了しました | チェックを入れると、テスト フェールオーバーの VM が削除される |
公式ドキュメント:チュートリアル: Azure VM のディザスター リカバリー訓練を実行する | Microsoft Learn
⑥ 片付け
レプリケーションを無効にしてから、リソース グループを 4 つ(東日本、西日本、複製先、コンテナー)削除した。
使った時間は約 2 時間で、費用は数十円の範囲。
推奨構成
| 項目 | 推奨 |
|---|---|
| リージョン | 少なくとも 2 つ。ペアのリージョンを優先 |
| グローバルの振り分け | HTTP(S) だけなら Front Door、HTTP(S) 以外も受けるなら Traffic Manager |
| 正常性チェック | アプリ全体の状態を返す専用のパスを作り、間隔、許容失敗回数、TTL を目標の切り替え時間から決める |
| データ | RPO を決め、非同期レプリケーションの遅れが目標内かを確かめる |
| 訓練 | テスト フェールオーバーを、運用とは別のネットワークで定期的に行う |
注意事項
| 項目 | 内容 |
|---|---|
| 切り替えの遅れ | Traffic Manager はチェックの間隔×失敗回数に、DNS の TTL のぶんが加わる。 クライアントやリゾルバーが TTL を守らないと、さらに遅れる |
| セカンダリの準備 | Traffic Manager は向きを変えるだけ。 データの複製やアプリの準備ができているかは自分で確かめる |
| SQL のフェールオーバー | セカンダリ リージョンへの切り替えは手動。 手順書(ランブック)で非同期レプリカを昇格する |
| セカンダリの費用 | トラフィックがなくてもセカンダリのリージョンに費用がかかる |
| 既定値 | 今回、ポータルで作った Traffic Manager の TTL は 60 秒で、公式の説明の既定(300 秒)と違った。 作ったあとで値を確かめる |
公式ドキュメント:
マルチリージョン負荷分散 | Microsoft Learn
Traffic Manager エンドポイントの監視 | Microsoft Learn
まとめ
・マルチリージョン負荷分散は、Traffic Manager で 2 つのリージョンに振り分け、各リージョンで WAF と Firewall を通して 3 層に流す。
・多層アプリの DR は、リージョンの中をゾーンで、リージョンの障害を SQL Always On か Site Recovery の複製で備え、Traffic Manager で切り替える。
・実機では、東日本の Web を止めて約 2 分で西日本に切り替わり、戻すと 8 秒で東日本に戻った。
・Site Recovery は約 35 分で初回の複製が終わり、テスト フェールオーバーで約 2 分後に西日本に VM が立った。
次回:AKS のベースライン
コメント