
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
AI 編の 13 回目で、最終回。
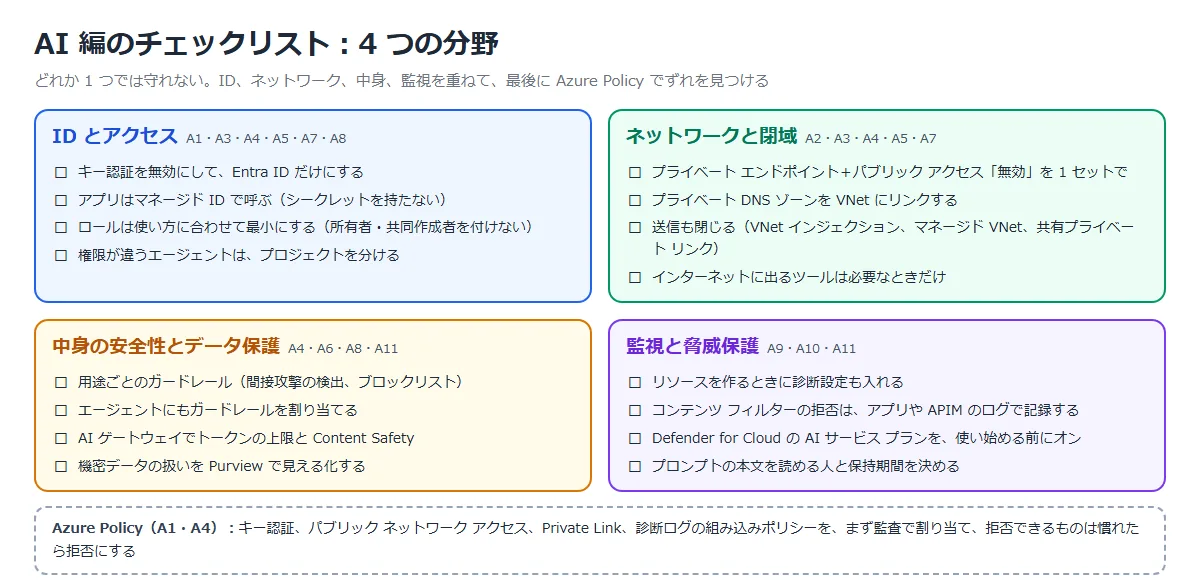
1 回目(A0)で整理した推奨アーキテクチャを、2 回目からの実機の結果で見直し、ID、ネットワーク、中身の安全性、監視の 4 つの分野のチェックリストにまとめる。
※2026年11月時点の情報です。
前回:Microsoft Purview の AI 向け機能とは
A0 の推奨アーキテクチャを見直す
A0 全体像 では、Azure アーキテクチャ センターのベースライン(社内向けのチャット アプリを Foundry で作るときの基準の構成)を読み解いた。
その部品のうち、AI 編で実機で確かめたものに回の番号を付けると、次のようになる。
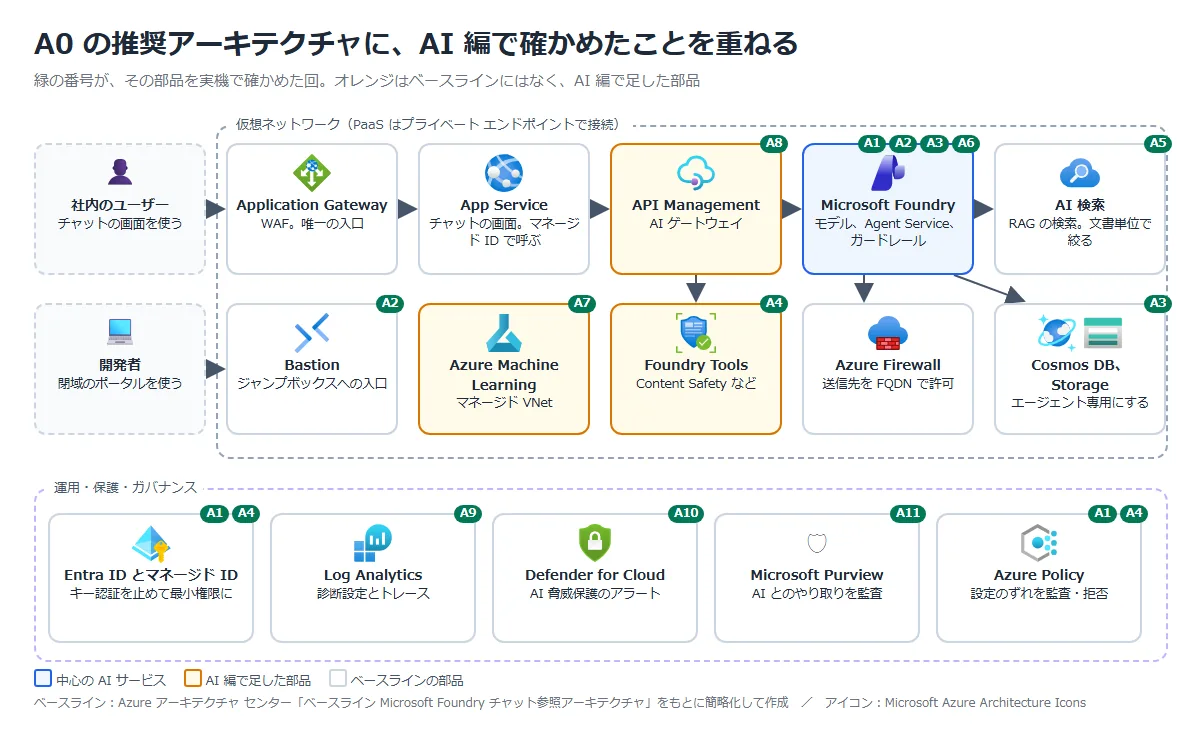
ベースラインにない部品も 3 つ足している。
モデルの前に置く API Management の AI ゲートウェイ(A8)、モデルの学習に使う Azure Machine Learning(A7)、Content Safety などの Foundry Tools(A4)。
運用の側では、Log Analytics、Defender for Cloud、Purview、Azure Policy を重ねた。
| 部品 | 確かめた回 | 分かったこと |
|---|---|---|
| Microsoft Foundry | A1 認証と RBAC、A2 閉域化 | 所有者でもモデルは呼べず、データ アクション(Foundry User など)が要る。 閉域は、プライベート エンドポイントとパブリック アクセスの「無効」が 1 セット |
| Foundry Agent Service | A3 Agent Service | プロジェクトのマネージド ID に、依存先へのほぼ完全な権限が付く。 送信の閉域化(VNet インジェクション)は作成時にしか決められない |
| ガードレール | A6 ガードレール | 既定でも脱獄は止まったが、間接攻撃の検出とブロックリストは、カスタム ガードレールで足す必要があった |
| AI 検索 | A5 AI 検索 | 受信と送信を分けて考える。 閉じた Storage からのインデックス作成は、信頼されたサービスの例外とマネージド ID で通った |
| 部品 | 確かめた回 | 分かったこと |
|---|---|---|
| API Management | A8 AI ゲートウェイ | アプリ → APIM はサブスクリプション キー、APIM → モデルはマネージド ID の 2 段階になり、モデルのキーを配らずに済む |
| Azure Machine Learning | A7 Azure Machine Learning | ワークスペースを閉じても、関連する Storage と Key Vault は公開のまま。 別に絞る |
| Log Analytics | A9 監視とログ | コンテンツ フィルターで止めた 400 が、リソース ログとメトリックでは 200 として記録された |
| Defender for Cloud | A10 AI 脅威保護 | Prompt Shields が止めた脱獄が、数秒でセキュリティ アラートになった。 オンにした直後の数分はアラートにならなかった |
| 部品 | 確かめた回 | 分かったこと |
|---|---|---|
| Microsoft Purview | A11 Purview の AI 向け機能 | 連携、従量課金、コレクション ポリシーをそろえてユーザーのトークンで呼んでも、約 2.5 日たって監査とアクティビティ エクスプローラーに記録が出なかった |
公式ドキュメント:ベースライン Microsoft Foundry チャット参照アーキテクチャ | Microsoft Learn
実機で分かったこと
各回で、公式の説明どおりだったことと、使う前に知っておきたかったことを 1 つの表にまとめた。
| 回 | 公式どおりだったこと | 注意が要ったこと |
|---|---|---|
| A1 認証と RBAC | キー認証を無効にすると、キーでの呼び出しは拒否された | リソースの作成者に Foundry User は付かず、自分でロールを付けるまでモデルを呼べなかった |
| A2 閉域化 | 閉域にすると、PC からの呼び出しは 403、ポータルも使えなくなった | エンドポイントを作っただけでは、インターネットから今までどおり呼べた。 直後の確認は DNS のキャッシュに注意 |
| A3 Agent Service | 依存先のパブリック アクセスを止めても、委任サブネットから届いた | エージェントには最初から Web 検索ツールが入っていた。 DNS ゾーンの作成先が既定で NetworkWatcherRG だった |
| A4 Foundry Tools | ネットワーク制限と、解析に渡せる URL の制限は 1 分前後で効いた | Entra ID 認証にはカスタム サブドメインが要る。 Cognitive Services User はキーも読める |
| 回 | 公式どおりだったこと | 注意が要ったこと |
|---|---|---|
| A5 AI 検索 | ロールベースだけにすると、管理者キーもクエリ キーも 401 になった | IP で閉じるとポータルの画面も拒否された。 Storage のネットワークで止まると、資格情報のエラーに見えた |
| A6 ガードレール | ブロックリストの語は、入力でも出力でも止まった | 既存のデプロイに割り当てたガードレールが効くまで約 17〜25 分かかった。 システム メッセージの文書は調べられなかった |
| A7 Azure Machine Learning | 承認された送信のみでは、インターネットに出られなかった | 利用者に Storage のデータ ロールがないと、コンピューティング インスタンスの作成に失敗した |
| A8 AI ゲートウェイ | トークンの上限は 429、安全性チェックは 403 で止まった | ウィザードが付けるロール(Foundry User)は広い。 ポリシーの順番も見直しが要った |
| 回 | 公式どおりだったこと | 注意が要ったこと |
|---|---|---|
| A9 監視とログ | プロンプトと応答の本文は、設定すると Application Insights に残った | 診断設定の直後の呼び出しはログに出なかった |
| A10 AI 脅威保護 | 脱獄のアラートに、プロンプトと呼び出し元が載った | 同じ攻撃をくり返してもアラートは増えなかった。 証拠をオフにしてもすぐにはマスクされなかった |
| A11 Purview の AI 向け機能 | Foundry ポータルのスイッチ 1 つで連携をオンにでき、コレクション ポリシーもワンクリックで作れた | 約 2.5 日たっても、監査とアクティビティ エクスプローラーに Foundry のやり取りは出なかった。 従量課金の設定では、リソース名の既定値(テナント名)がエラーになった |
ID とアクセスのチェックリスト
最初に決めるのは「キーを使わせない」こと。
キーはリソース全体へのフル アクセスで、誰が使ったかも区別できない。
| チェック | 理由・実機の結果 | 回 |
|---|---|---|
| キー認証を無効にして、Entra ID だけにする | ポータルで作ると、キー認証は有効のまま。 リソース ログにも、呼び出した ID が残るようになる | A1 認証と RBAC、A4 Foundry Tools、A9 監視とログ |
| アプリはマネージド ID で呼ぶ | シークレットを持たずに済む。 APIM を挟むときも、APIM のマネージド ID でモデルを呼ぶ | A1 認証と RBAC、A8 AI ゲートウェイ |
| ロールは使い方に合わせて最小にする | 所有者や共同作成者にはデータ アクションがなく、範囲も広すぎる。 使うだけなら Foundry User、エージェントと話すだけなら Foundry Agent Consumer | A1 認証と RBAC、A4 Foundry Tools |
| AI 検索はロールベースのアクセス制御にする | アプリには検索インデックス データ閲覧者、登録するパイプラインだけデータ共同作成者 | A5 AI 検索 |
| チェック | 理由・実機の結果 | 回 |
|---|---|---|
| 権限が違うエージェントは、プロジェクトを分ける | プロジェクト内のエージェントは同じ ID を共有する。 依存先も Agent Service 専用にする | A3 Agent Service |
| AML の利用者に Storage のデータ ロールを付ける | ID ベースのデータストアでは、ないと作業できない。 作業者は AzureML データ サイエンティストにする | A7 Azure Machine Learning |
| アプリのキーは、APIM のサブスクリプションをチームごとに分ける | チームごとに止められ、使用量も分けて見られる | A8 AI ゲートウェイ |
ネットワークと閉域のチェックリスト
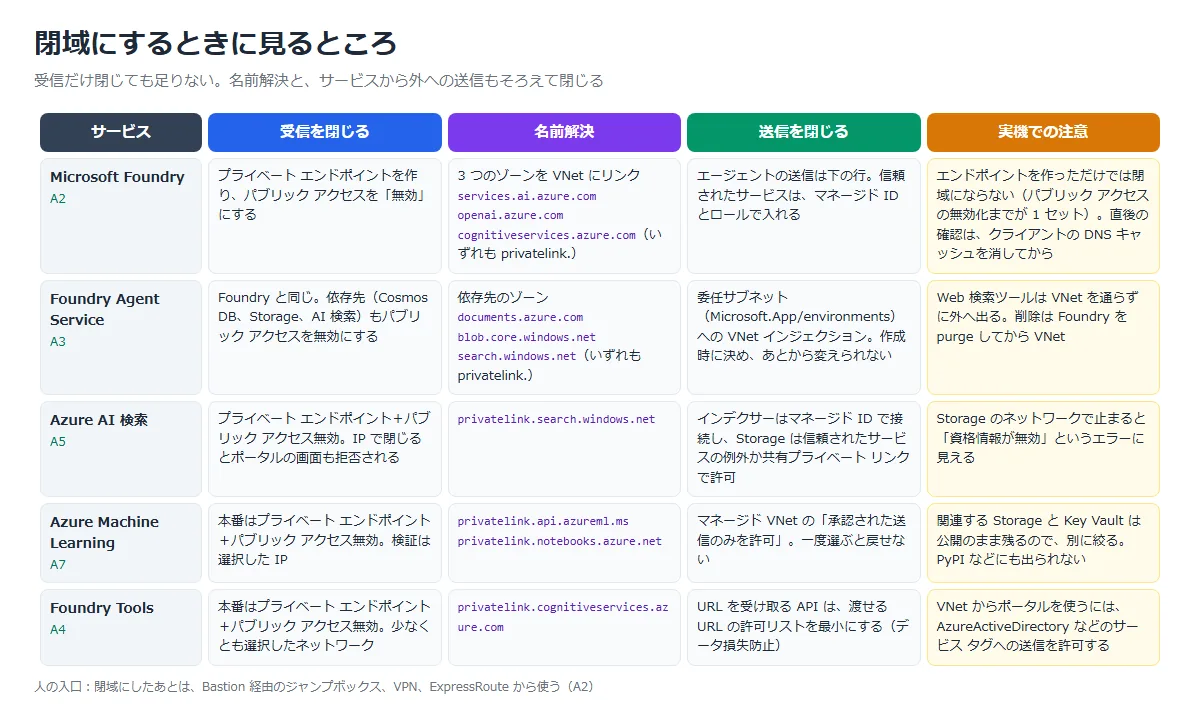
閉域は、受信を閉じるだけでは足りない。
名前解決と、サービスから外への送信も、サービスごとに閉じ方が違う。
| チェック | 理由・実機の結果 | 回 |
|---|---|---|
| プライベート エンドポイントとパブリック アクセスの「無効」を 1 セットで設定する | エンドポイントを作っただけでは、インターネットからも呼べた | A2 閉域化、A4 Foundry Tools、A5 AI 検索、A7 Azure Machine Learning |
| プライベート DNS ゾーンを VNet にリンクし、作成先のリソース グループを確かめる | Foundry は 3 つのゾーン。 ポータルの既定の作成先は NetworkWatcherRG だった | A2 閉域化、A3 Agent Service |
| エージェントの送信は、作成時に VNet インジェクションを入れる | あとから足せない。 委任サブネットは Microsoft.App/environments に委任する | A3 Agent Service |
| AI 検索の送信は、信頼されたサービスの例外か共有プライベート リンクにする | インデクサーはマネージド ID で Storage に接続する | A5 AI 検索 |
| チェック | 理由・実機の結果 | 回 |
|---|---|---|
| AML はマネージド VNet の「承認された送信のみを許可」にする | 一度選ぶと戻せない。 PyPI などにも出られないので、必要なら FQDN の送信規則を足す | A7 Azure Machine Learning |
| 関連リソース(Storage、Key Vault)も別に閉じる | ワークスペースを閉じても、関連リソースは公開のまま残った | A7 Azure Machine Learning |
| インターネットに出るツールは、必要なときだけ付ける | Web 検索ツールは VNet を通らずに外へ出る | A3 Agent Service |
| 閉域にしたあとの人の入口を用意する | Bastion 経由のジャンプボックス、VPN、ExpressRoute。 閉域にすると PC のポータルからは使えない | A2 閉域化 |
※AML のワークスペースのプライベート エンドポイントでは、privatelink.api.azureml.ms と privatelink.notebooks.azure.net のゾーンを使う。
公式ドキュメント:カスタム DNS サーバーでワークスペースを使用する方法 | Microsoft Learn
中身の安全性とデータ保護のチェックリスト
認証とネットワークが正しくても、正規のユーザーから悪意のあるプロンプトや機密データは入ってくる。
中身を調べる仕組みを、モデル、エージェント、ゲートウェイのそれぞれで重ねる。
| チェック | 理由・実機の結果 | 回 |
|---|---|---|
| 用途ごとにカスタム ガードレールを作って割り当てる | 間接攻撃の検出やブロックリストは、既定では入っていない | A6 ガードレール |
| RAG の文書は、ユーザー メッセージの <documents> に入れる | システム メッセージに入れた文書は調べられず、埋め込んだ指示が回答に混ざった | A6 ガードレール |
| エージェントにもガードレールを割り当てる | エージェントのガードレールは、モデルのものを上書きする。 ツールの呼び出しと応答も調べる | A6 ガードレール |
| APIM で、トークンの上限を Content Safety より前に置く | 上限を超えた要求で Content Safety を呼ばずに済む。 本番の Content Safety は S0 | A8 AI ゲートウェイ |
| チェック | 理由・実機の結果 | 回 |
|---|---|---|
| URL を受け取る API は、渡せる URL の許可リストを最小にする | 機密の URL を渡してデータを外に出すのを防ぐ | A4 Foundry Tools |
| アプリは API キーではなく、ユーザーのトークンかユーザー コンテキストを入れて呼ぶ | Purview のデータ セキュリティ ポリシーが効くのは、その呼び出しだけ。 API キーでは監査と分類にしか出ない | A11 Purview の AI 向け機能 |
監視と脅威保護のチェックリスト
止めたこと、止められなかったことを、あとから確かめられるようにしておく。
| チェック | 理由・実機の結果 | 回 |
|---|---|---|
| リソースを作るときに、診断設定も一緒に入れる | 診断設定を作るまでリソース ログは残らない。作った直後の呼び出しも残らなかった | A9 監視とログ |
| コンテンツ フィルターの拒否は、アプリのトレースか APIM のログで記録する | リソース ログとメトリックでは 200 として記録された | A8 AI ゲートウェイ、A9 監視とログ |
| 429 にメトリック アラート、401 にログ検索アラート | レート制限と、権限のない呼び出しに気づける。メトリック アラートは安い | A9 監視とログ |
| Defender for Cloud の AI サービス プランを、使い始める前にオンにする | オンにした直後の数分は、アラートにならなかった | A10 AI 脅威保護 |
| チェック | 理由・実機の結果 | 回 |
|---|---|---|
| アプリから UserSecurityContext を付ける | 付けないと、アラートに出るのはアプリの ID と IP だけになる | A10 AI 脅威保護 |
| プロンプトの本文を読める人と保持期間を決める | Application Insights やアラートを見られる人は、プロンプトの一部を読める | A9 監視とログ、A10 AI 脅威保護 |
| Purview に AI のやり取りが記録されることを、本番の前に確かめる | 連携と設定をそろえても、約 2.5 日たって監査とアクティビティ エクスプローラーに出なかった | A11 Purview の AI 向け機能 |
閉域でつまずきやすい点
各回の「実機でつまずいた点」から、閉域に関係するものをまとめた。
エラーの文だけを見ると、原因を取り違えやすいものが多い。
| 起きたこと | 原因 | 直し方 | 回 |
|---|---|---|---|
| エンドポイントを作ったのに、インターネットから呼べる | パブリック アクセスが「すべてのネットワーク」のまま | パブリック アクセスを「無効」にする | A2 閉域化 |
| VNet リンクのあとも、VM がパブリック IP に解決する | VM の DNS キャッシュ | キャッシュを消してから確かめる | A2 閉域化 |
| リソース グループを消しても DNS ゾーンが残る | ポータルの既定の作成先が NetworkWatcherRG | 作成先を確かめてから作る | A3 Agent Service |
| VNet だけ削除できない(InUseSubnetCannotBeDeleted) | 委任サブネットに Agent Service のサービス関連付けリンクが残る | Foundry リソースを purge してから削除する | A3 Agent Service |
| 起きたこと | 原因 | 直し方 | 回 |
|---|---|---|---|
| インデクサーが「資格情報が無効」で失敗する | Storage のネットワークが検索サービスを通していない | Storage で信頼されたサービスの例外を許可する | A5 AI 検索 |
| コンピューティング インスタンスの作成に失敗する(StorageMountError) | ID ベースのデータストアで、利用者に Storage のデータ ロールがない | 利用者に Storage のデータ ロールを付ける | A7 Azure Machine Learning |
Azure Policy で強制する
チェックリストの設定漏れは、組み込みポリシーで見つけられる。
まず監査(Audit)で割り当てて対象を洗い出し、拒否(Deny)できるものは慣れてから拒否にする。
| ポリシー | 対象 | 効果 |
|---|---|---|
| Azure AI サービス リソースのキー アクセスが無効になっている必要がある (ローカル認証を無効にする) | Foundry、Foundry Tools | Audit、Deny、Disabled |
| Azure AI サービス リソースでネットワーク アクセスを制限する必要がある | Foundry、Foundry Tools | Audit、Deny、Disabled |
| Azure AI サービスのリソースでは Azure Private Link を使用する必要があります | Foundry、Foundry Tools | Audit、Disabled |
| Azure AI サービス リソースの診断ログを有効にする必要がある | Foundry、Foundry Tools | AuditIfNotExists、Disabled |
| ポリシー | 対象 | 効果 |
|---|---|---|
| Azure AI 検索 サービスでは、ローカル認証方法を無効にする必要がある | AI 検索 | Audit、Deny、Disabled |
| Azure AI 検索サービスではパブリック ネットワーク アクセスを無効にする必要があります | AI 検索 | Audit、Deny、Disabled |
| Azure Machine Learning ワークスペースで、パブリック ネットワーク アクセスを無効にする必要がある | Azure Machine Learning | Audit、Deny、Disabled |
| Azure Machine Learning コンピューティングで、ローカル認証方法を無効にする必要がある | Azure Machine Learning | Audit、Deny、Disabled |
※AI 検索のローカル認証のポリシーを拒否で使うと、ポータルの機能が制限されることがある、と公式に注意書きがある。
Azure Policy の基本はAzure Policy の記事で書いた。
公式ドキュメント:
Foundry Tools 用の Azure Policy 組み込みポリシー定義 | Microsoft Learn
Azure AI 検索 用の Azure Policy 組み込み定義 | Microsoft Learn
Azure Machine Learning 用の Azure Policy 組み込みポリシー定義 | Microsoft Learn
推奨構成
一度にすべてを入れなくてよい。
PoC と本番で、次のように分けて考える。
| 分野 | PoC(検証) | 本番 |
|---|---|---|
| 認証 | キー認証を無効にし、開発者に Foundry User | アプリはマネージド ID だけ。人のロールはグループで最小に |
| ネットワーク | 選択したネットワーク(自分の IP だけ) | プライベート エンドポイント+パブリック アクセス無効、送信の閉域化、ファイアウォール |
| ガードレール | 既定の DefaultV2 で始める | 用途ごとのカスタム ガードレール。エージェントにも割り当てる |
| ゲートウェイ | なし | API Management の AI ゲートウェイでトークンの上限、Content Safety、ログ |
| 分野 | PoC(検証) | 本番 |
|---|---|---|
| 監視 | 診断設定を最初から入れる | 診断設定+アラート、Defender for Cloud の AI サービス プラン |
| データ保護 | 検証データに機密を入れない | Purview との連携とコレクション ポリシーでやり取りを記録し、保持ポリシーで期間を決める。 記録されることを事前に確かめる |
| ガバナンス | 組み込みポリシーを監査で割り当てる | 拒否できるものは拒否にする。構成は Bicep などのコードで管理する |
注意事項
| 項目 | 内容 |
|---|---|
| 作成時にしか決められない設定 | エージェントの送信の VNet インジェクション、AML の「承認された送信のみを許可」は、あとから変えられない |
| 閉域にすると作業の場所が変わる | ポータルを含めて VNet の中から使う。 入口(ジャンプボックス、VPN)を先に用意する |
| ログに残らないもの | コンテンツ フィルターでの拒否は、リソース ログとメトリックでは 200 に見える |
| 本文を読める人 | プロンプトの本文は、トレース、ゲートウェイのログ、セキュリティ アラートに残りうる。 読める人を絞る |
| 項目 | 内容 |
|---|---|
| 料金 | Defender for Cloud の AI サービス プランはスキャンしたトークン数、ログは集めた量で課金される。 範囲を決めてから有効にする |
まとめ
・AI 編では、A0 のベースラインの部品を、ID、ネットワーク、中身の安全性、監視の順に実機で確かめた。
・ID は「キーを使わせない」が出発点。
マネージド ID と最小のロールで、誰が呼んだかが残るようにする。
・閉域は、エンドポイントとパブリック アクセスの無効化を 1 セットにし、名前解決と送信もサービスごとに閉じる。
作成時にしか決められない設定がある。
・中身は、ガードレール、AI ゲートウェイ、URL の許可リストで重ねて調べる。
・止めたことは、リソース ログだけでは見えないことがある。
アプリやゲートウェイのログ、Defender for Cloud のアラートを組み合わせる。
・Purview でやり取りを記録する仕組みは、設定をそろえても記録が出ないことがあった。
頼る前に、実際に記録されることを確かめる。
コメント