
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
AI 編の 4 回目。
今回は Foundry Agent Service のエージェントを、データが自分のテナントに残り、通信が自分の VNet に閉じる構成(標準セットアップ+自分の VNet)で作る。
実機では、自分の Cosmos DB、Storage、AI 検索を使うエージェントをポータルで作り、プロジェクトのマネージド ID にどんな権限が付くか、会話がどこに保存されるか、依存先のパブリック アクセスを止めても動くかを確かめた。
※2026年11月時点の情報です。
前回:Microsoft Foundry の閉域化とは
Foundry Agent Service のセットアップの種類
Agent Service のエージェントは、Foundry のプロジェクトの中に作る。
同じプロジェクトのエージェントは、ファイル、会話の履歴(スレッド)、検索インデックスを共有し、データはプロジェクト間で分かれる。
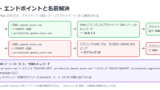
エージェントの状態をどこに置くかで、セットアップは 3 つある。
| 基本 | 標準 | 標準+自分の VNet | |
|---|---|---|---|
| 会話、ファイル、ベクター ストアの保存先 | プラットフォームの組み込みストレージ | 自分の Cosmos DB、Storage、AI 検索 | 自分の Cosmos DB、Storage、AI 検索 |
| カスタマー マネージド キー | ✘ | ✔ | ✔ |
| エージェントの送信の閉域化 | ✘ | ✘ | ✔(委任サブネット) |
| 向いている使い方 | すぐに試す | データを自分で持つ | データの流出も防ぐ |
どのセットアップでも、Foundry にプライベート エンドポイントを付けてパブリック アクセスを無効にすれば、受信は閉じられる(前回の内容)。
標準セットアップの Cosmos DB for NoSQL は、合計 3,000 RU/秒以上が必要で、1,000 RU/秒のコンテナーが 5 つ作られる(サーバーレスでもよい)。
公式ドキュメント:
環境を設定する | Microsoft Learn
標準エージェント リソースを設定する | Microsoft Learn
エージェントの送信の閉域化(VNet インジェクション)
標準+自分の VNet では、エージェントの送信が、自分の VNet の委任サブネットで動くデータ プロキシから出る。
依存先(Cosmos DB、Storage、AI 検索)には、それぞれのプライベート エンドポイント経由で届く。
| 条件 | 内容 |
|---|---|
| サブネットの委任 | Microsoft.App/environments に委任する |
| サブネットの大きさ | /27 以上。推奨は /24 |
| アドレス | RFC 1918(10.0.0.0/8 など)か RFC 6598 の範囲。 172.30.0.0/16 などの予約範囲と重ねない |
| サブネットの専有 | エージェント用サブネットは Foundry リソースごとに専用。共有できない |
| 依存先 | Cosmos DB、Storage、AI 検索のすべてにプライベート エンドポイントを作っておく |
| あとから変えられない | 送信のネットワーク設定は作成時に決める。あとから追加・変更はできない |
| 削除の順番 | Foundry リソースを削除して消去(purge)してから、VNet を削除する |
公式ドキュメント:Foundry Agent Service のプライベート ネットワークを設定する | Microsoft Learn
プロジェクトのマネージド ID の権限
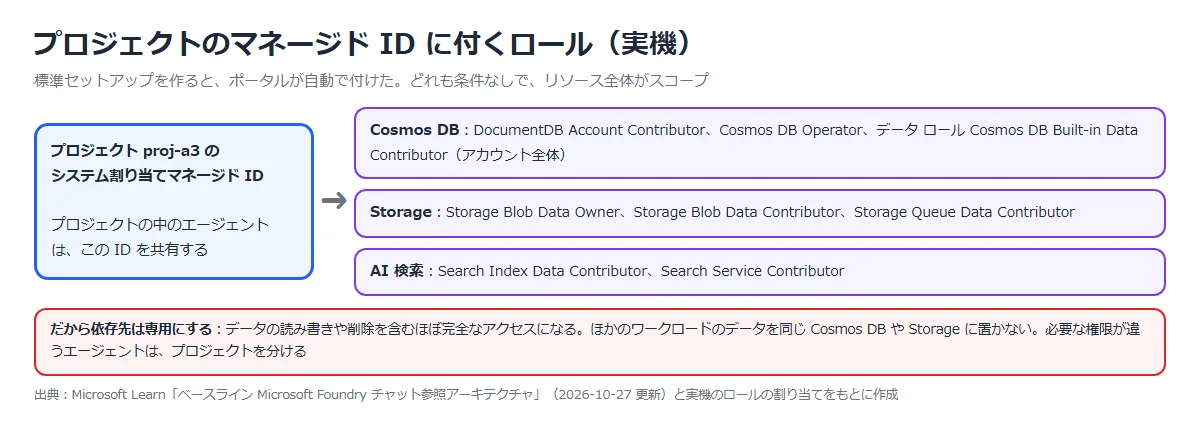
標準セットアップでは、プロジェクトのマネージド ID が依存先にアクセスする。
公式のベースラインでも、このプロジェクトの ID にはデータの読み書きや削除を含むほぼ完全な権限が必要だとして、依存先をほかのワークロードと分けるよう勧めている。
公式ドキュメント:ベースライン Microsoft Foundry チャット参照アーキテクチャ | Microsoft Learn
構築手順
今回の構成と実施すること
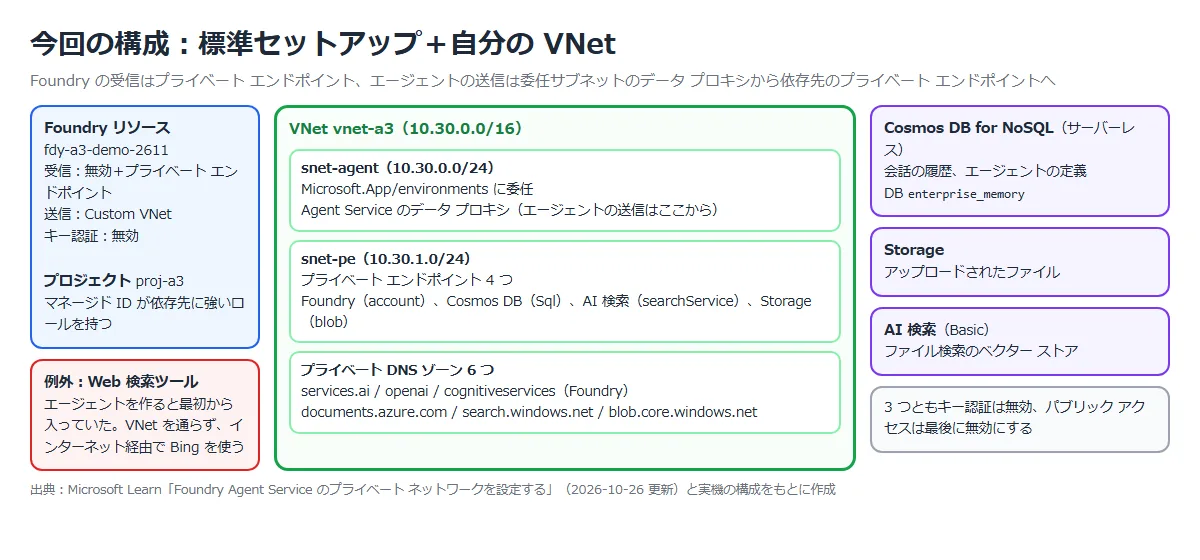
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | 依存先(Cosmos DB、Storage、AI 検索)と VNet を作る | キー認証は無効、プライベート エンドポイントあり |
| ② | ポータルで Foundry を作る(標準セットアップ、受信は無効、送信は Custom VNet) | 作成画面の設定と、自動で作られるもの |
| ③ | プロジェクトのマネージド ID のロールを確かめる | どの依存先に、どんな権限が付くか |
| ④ | エージェントを作って会話する | エージェントが動くこと |
| ⑤ | 会話の保存先を確かめる | 自分の Cosmos DB と Storage に保存されること |
| ⑥ | 依存先のパブリック アクセスを止める | それでもエージェントが動くこと |
| ⑦ | 同じ構成を Bicep で作る | Bicep で作った環境でもエージェントが応答する |
① 依存先と VNet を作る
依存先と VNet は Bicep で作った(GitHub の deps.bicep)。
| リソース | 設定 |
|---|---|
| VNet vnet-a3(10.30.0.0/16) | snet-agent(10.30.0.0/24、Microsoft.App/environments に委任)、snet-pe(10.30.1.0/24) |
| Cosmos DB for NoSQL | サーバーレス。キー認証は無効 |
| AI 検索 | Basic。キー認証は無効 |
| Storage | 共有キーは無効。BLOB の匿名アクセスは無効 |
| プライベート エンドポイントと DNS ゾーン | Cosmos DB(Sql、privatelink.documents.azure.com)、AI 検索(searchService、privatelink.search.windows.net)、Storage(blob、privatelink.blob.core.windows.net) |
| ロール | Foundry を作る人に、Storage の Storage BLOB データ共同作成者(公式の前提条件) |
委任に使う Microsoft.App のリソース プロバイダーが未登録だったので、先に登録した。
az provider register -n Microsoft.App --wait② ポータルで Foundry を作る
Azure ポータル ⇒「Foundry」⇒「作成」。
基本情報は前回までと同じ(rg-a3-demo、fdy-a3-demo-2611、Japan East、プロジェクト proj-a3)。
「ストレージ」タブの「エージェント サービス」で「リソースの選択」を押し、自分の依存先を選ぶ。
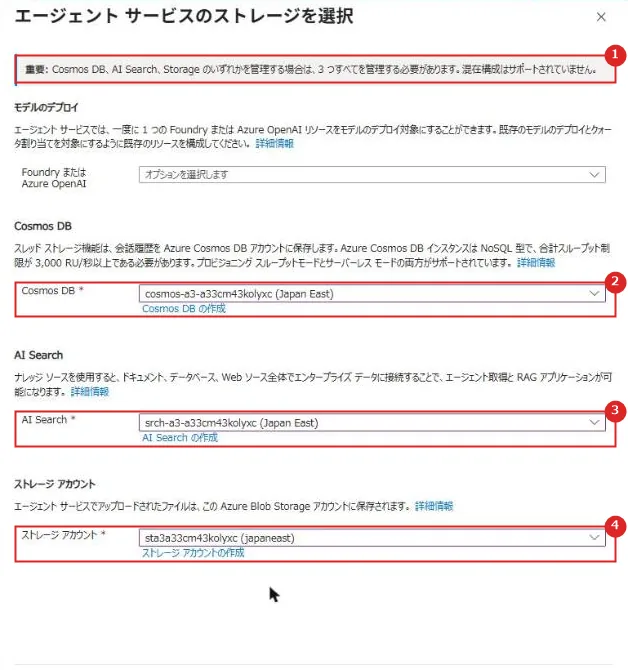
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 重要 | Cosmos DB、AI Search、Storage のどれかを自分で管理するなら、3 つすべてを管理する必要がある。 混在はできない |
| 2 | Cosmos DB | 会話の履歴を保存する。NoSQL で、合計 3,000 RU/秒以上 |
| 3 | AI Search | ナレッジ ソース、ファイル検索のベクター ストア |
| 4 | ストレージ アカウント | エージェントにアップロードされたファイル |
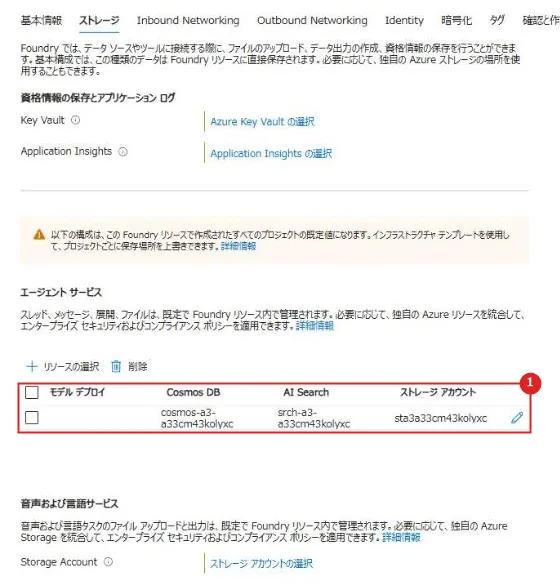
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | エージェント サービス | 選んだ Cosmos DB、AI Search、ストレージ アカウントが 1 行で表示される。 この構成は、この Foundry リソースで作るすべてのプロジェクトの既定になる |
「Inbound Networking」で受信アクセスを「無効」にして、プライベート エンドポイントを追加する。
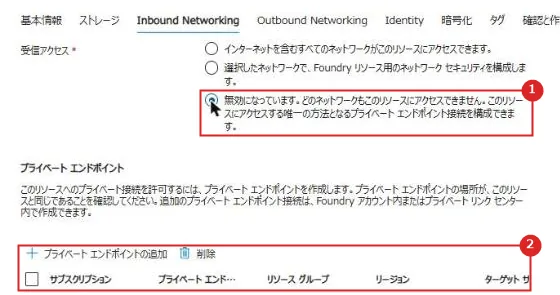
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 受信アクセス | 無効。プライベート エンドポイントだけが入口になる |
| 2 | プライベート エンドポイント | 「プライベート エンドポイントの追加」で作る |
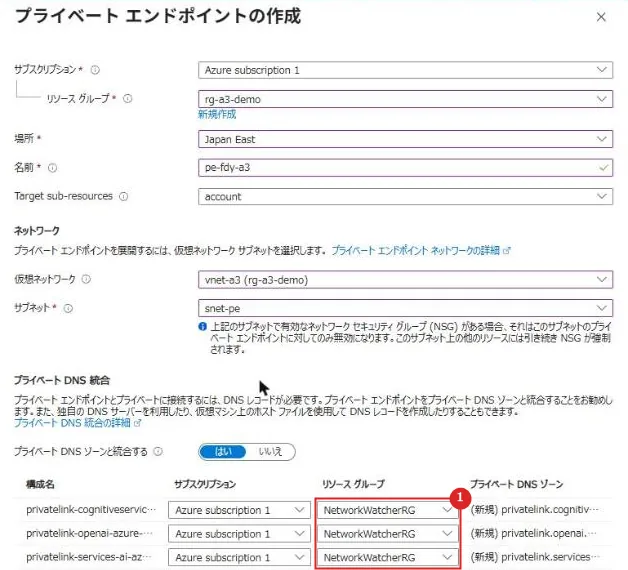
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース グループ | 3 つのプライベート DNS ゾーンの作成先が、既定で NetworkWatcherRG になっていた |
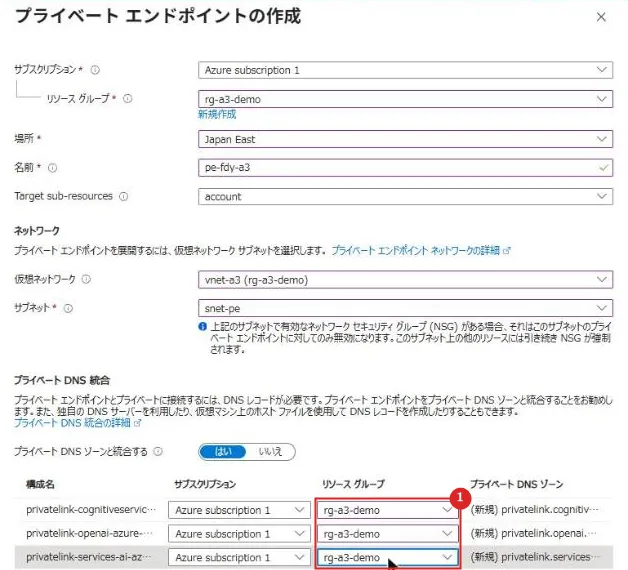
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース グループ | 3 つとも rg-a3-demo に変えた。 サブネットは snet-pe(委任した snet-agent は選べない) |
「Outbound Networking」で、エージェントの送信を自分の VNet に入れる。
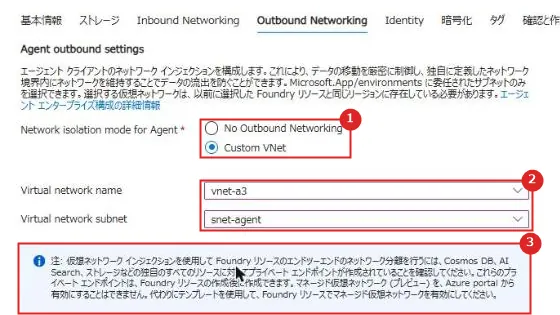
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Network isolation mode for Agent | Custom VNet |
| 2 | Virtual network、subnet | vnet-a3 の snet-agent。 Microsoft.App/environments に委任したサブネットだけが選べる |
| 3 | 注 | 自分の Cosmos DB、AI Search、ストレージのすべてにプライベート エンドポイントがあることを確認する |
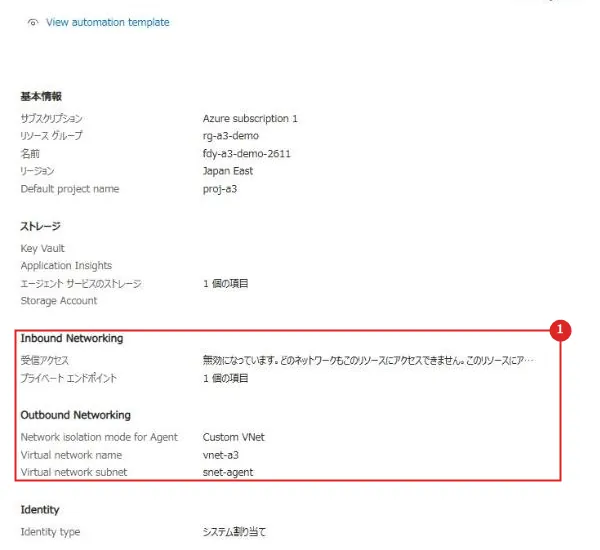
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ネットワーク | 受信アクセスは無効でプライベート エンドポイントが 1 つ、エージェントの送信は Custom VNet(vnet-a3、snet-agent) |
作成には約 14 分かかった。
ポータルは、Foundry リソースとプロジェクトのほかに、依存先への接続、プロジェクトのマネージド ID へのロールの割り当て、VNet インジェクション、機能ホスト(capability host)をまとめて作っていた。
③ プロジェクトのマネージド ID のロールを確かめる
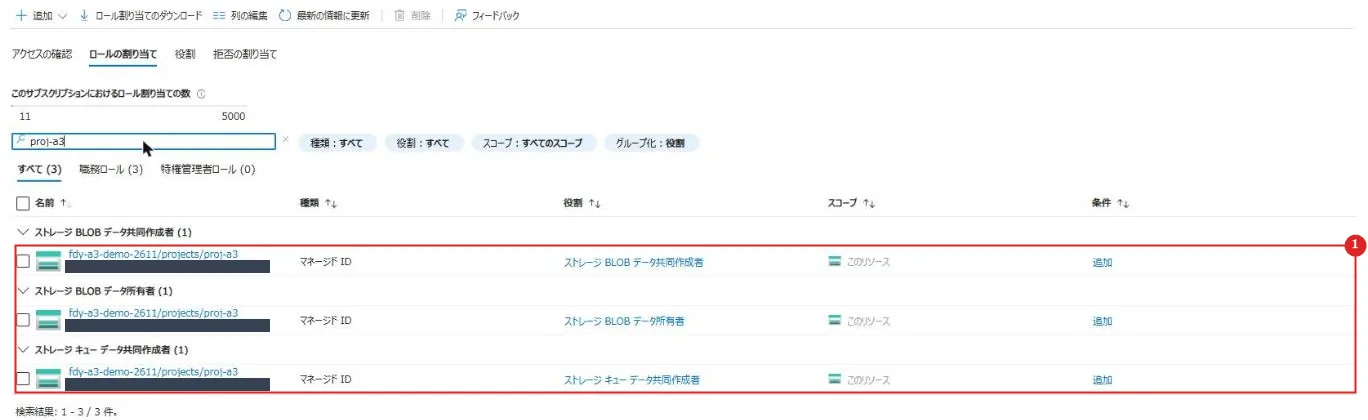
Storage の「アクセス制御 (IAM)」⇒「ロールの割り当て」で、プロジェクト(proj-a3)で絞り込んだ。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | プロジェクトのマネージド ID | Storage BLOB データ共同作成者、Storage BLOB データ所有者、Storage キュー データ共同作成者。 スコープはストレージ アカウント全体で、条件なし |
CLI でも、依存先ごとのロールを確かめた。
| 依存先 | プロジェクトのマネージド ID に付いたロール |
|---|---|
| Cosmos DB | DocumentDB Account Contributor、Cosmos DB Operator、データ ロールの Cosmos DB Built-in Data Contributor(アカウント全体) |
| Storage | Storage Blob Data Owner、Storage Blob Data Contributor、Storage Queue Data Contributor |
| AI 検索 | Search Index Data Contributor、Search Service Contributor |
どれも条件なしで、リソース全体がスコープだった。
この依存先に、ほかのワークロードのデータを置いてはいけない理由がよくわかる。
④ エージェントを作って会話する
Foundry の受信は無効にしてあるので、確認のあいだだけ「選択したネットワーク」にして PC の IP を許可した(方法は前回と同じ)。
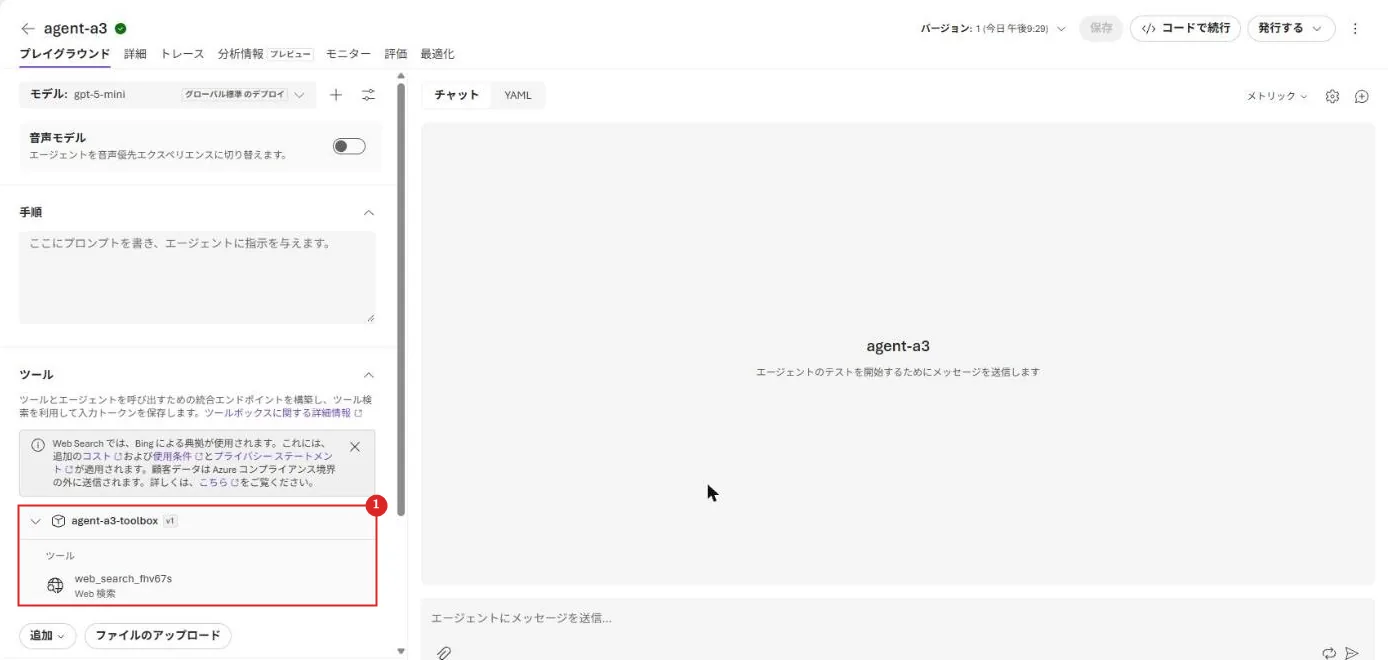
gpt-5-mini をデプロイし、自分に Foundry User を付けて約 5 分後に、Foundry ポータルの「エージェントの作成」が押せるようになった。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ツール | 作った直後から、ツールボックスに Web 検索(web_search)が入っていた。 Web 検索は Bing を使い、顧客データが Azure のコンプライアンス境界の外に送信される、と画面にも書かれている |
| 番号 | 項目 | 説明 |
|---|---|---|
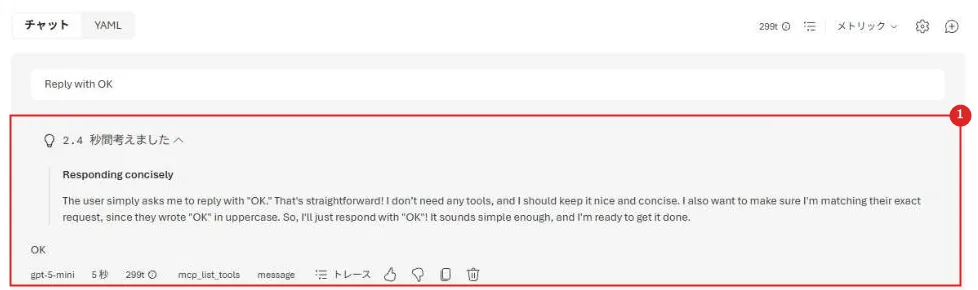
| 1 | 応答 | 「Reply with OK」に「OK」と返った(約 30 秒) |
⑤ 会話の保存先を確かめる
会話のあと、自分の Cosmos DB と Storage を確かめた。
| 依存先 | できていたもの |
|---|---|
| Cosmos DB | データベース enterprise_memory と、<プロジェクトの ID>-thread-message-store、system-thread-message-store、agent-entity-store、agent-definitions-v1、run-state-v1 の 5 つのコンテナー |
| Storage | <プロジェクトの ID>-…-azureml-agent、<プロジェクトの ID>-azureml-blobstore の 2 つの BLOB コンテナー |
会話の履歴とエージェントの定義は、自分のサブスクリプションの Cosmos DB に保存されていた。
⑥ 依存先のパブリック アクセスを止める
Cosmos DB、Storage、AI 検索のパブリック ネットワーク アクセスを、すべて無効にした。
| 依存先 | 無効にかかった時間 |
|---|---|
| Cosmos DB | 数十秒 |
| Storage | 数十秒 |
| AI 検索 | 約 18 分 |
無効にしたあと、PC から Storage のコンテナーを一覧しようとすると、「The request may be blocked by network rules of storage account.」で拒否された。
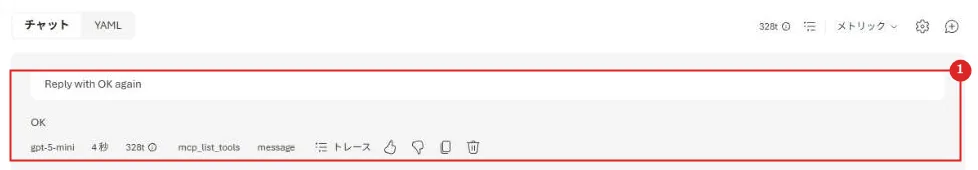
この状態で新しい会話を始めても、エージェントは応答した。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 応答 | 「Reply with OK again」に「OK」と返った。 エージェントの送信は委任サブネットから、依存先のプライベート エンドポイント経由で届いている |
⑦ 同じ構成を Bicep で作る
ここまでの構成を Bicep で、別のリソース グループに作り直した。
Bicep:azure-bicep-samples / a3-agent-standard
3 回目のデプロイで成功し、約 7 分で終わった(失敗した 2 回は「実機でつまずいた点」に書いた)。
パブリック アクセスは無効、キー認証も無効、VNet インジェクションも設定されていた。
確認のあいだだけ PC の IP を許可して、Foundry ポータルでエージェントを作って話しかけた。
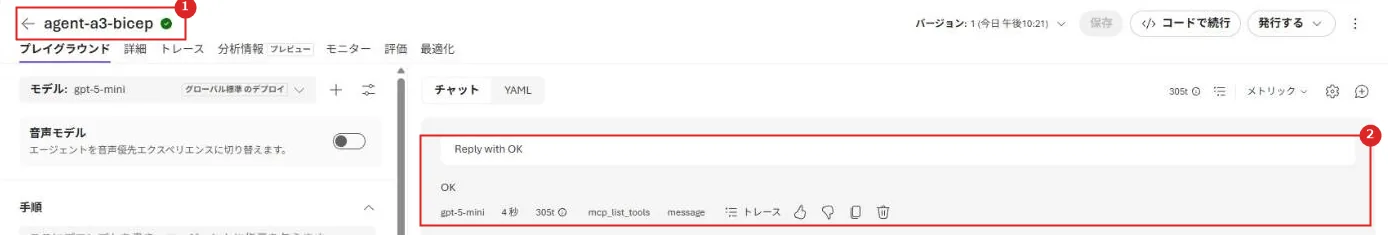
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | エージェント | Bicep で作ったプロジェクトに、ポータルでエージェントを作った |
| 2 | 応答 | 「Reply with OK」に「OK」と返った(4 秒) |
⑧ 片付け
VNet インジェクションを使った Foundry リソースは、Foundry を削除して purge してから、VNet を削除する。
プロジェクトが残っていると Foundry リソースを削除できないので、プロジェクトから消す。
| 順番 | 操作 | かかった時間 |
|---|---|---|
| 1 | プロジェクトを削除する | 数秒 |
| 2 | Foundry リソースを削除する | 約 1 分 |
| 3 | Foundry リソースを purge する | 約 22 分 |
| 4 | リソース グループを削除する(VNet、依存先、プライベート エンドポイント、DNS ゾーン) | 約 17 分 |
最後に、リソース グループ、論理的な削除の状態の Foundry、NetworkWatcherRG の DNS ゾーン、ロールの割り当てが残っていないことを確かめた。
実機でつまずいた点
DNS ゾーンの作成先が NetworkWatcherRG
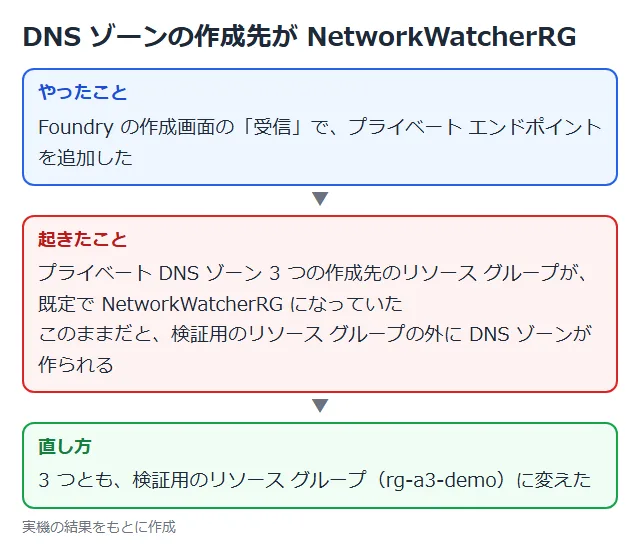
Foundry の作成画面でプライベート エンドポイントを追加すると、3 つのプライベート DNS ゾーンの作成先が、既定で NetworkWatcherRG になっていた。
そのまま作ると、検証用のリソース グループを消しても DNS ゾーンが残る。
作成先のリソース グループを確かめてから作る。
Invalid/Bad format NetworkInjection.SubnetArmId
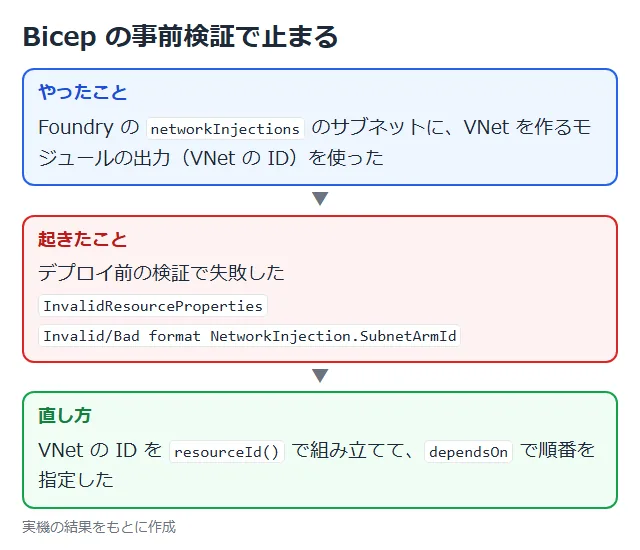
Bicep で、VNet を作るモジュールの出力をそのまま networkInjections のサブネットに使うと、デプロイ前の検証で失敗した。
VNet の ID を resourceId() で組み立て、dependsOn で VNet のあとに Foundry を作るようにすると通った。
ResourceNotFound(existing で参照した Cosmos DB)
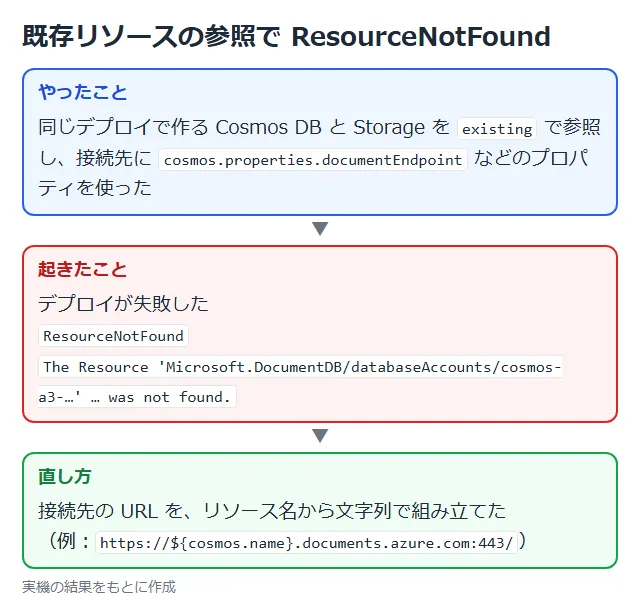
同じデプロイの中で作る Cosmos DB と Storage を existing で参照し、接続先に documentEndpoint などのプロパティを使うと、ResourceNotFound で失敗した。
まだ作られていないリソースのプロパティを読みにいったためと思われる。
接続先の URL をリソース名から文字列で組み立てると通った。
Cannot delete resource while nested resources exist.
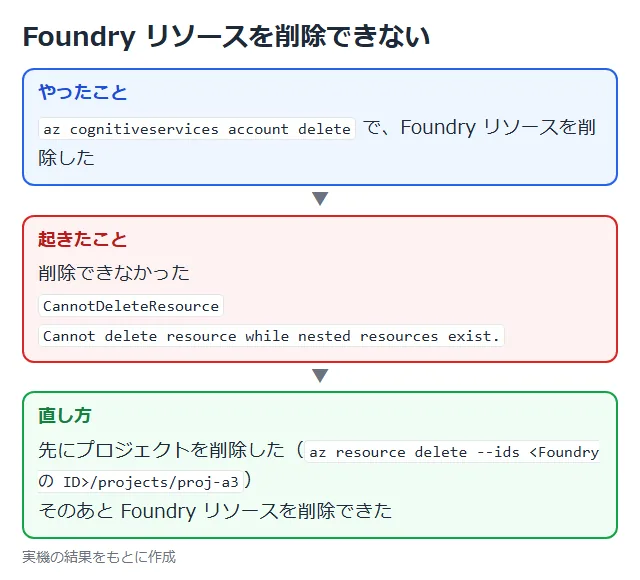
Foundry リソースを az cognitiveservices account delete で消そうとすると、プロジェクトが残っているために失敗した。
先にプロジェクトを削除すると、Foundry リソースも削除できた。
InUseSubnetCannotBeDeleted
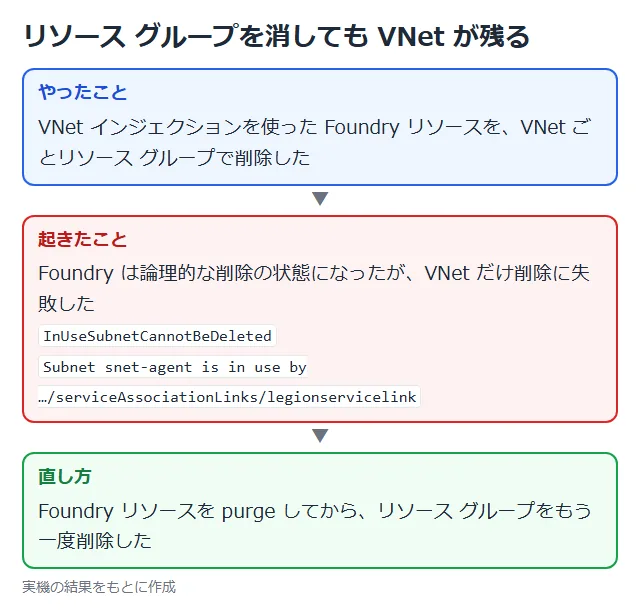
Foundry リソースを VNet ごとリソース グループで削除すると、Foundry は論理的な削除の状態になったが、VNet だけ残った。
委任サブネットに、Agent Service のサービス関連付けリンク(legionservicelink)が残っていたためだ。
Foundry リソースを purge してから、リソース グループをもう一度削除した。
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| セットアップ | 本番は標準セットアップ+自分の VNet | データが自分のテナントに残り、エージェントの送信も閉じられる |
| 依存先 | Agent Service 専用の Cosmos DB、Storage、AI 検索を用意する | プロジェクトのマネージド ID がほぼ完全な権限を持つ |
| プロジェクト | 必要な権限が違うエージェントは、プロジェクトを分ける | プロジェクト内のエージェントは同じ ID を共有する |
| 接続 | プロジェクト レベルにだけ作る | リソース レベルの接続は将来のプロジェクトにも効く |
| ツール | Web 検索など、インターネットに出るツールは必要なときだけ付ける | VNet を通らず、データが境界の外に出る |
| ネットワーク | 依存先と Foundry のパブリック アクセスを無効にする | プライベート エンドポイントだけで動く |
注意事項
| 項目 | 内容 |
|---|---|
| 費用 | AI 検索は時間課金(Basic で 1 時間 $0.133)。 検証が終わったらすぐ消す |
| 作成の時間 | ポータルでの標準セットアップは約 14 分、AI 検索のネットワーク設定の変更は約 18 分かかった |
| あとから変えられない | エージェントの送信の VNet インジェクションは作成時に決める |
| 削除の順番 | Foundry を削除して消去してから VNet を削除する |
| 会話の分離 | Agent Service は会話にユーザーごとの承認をしない。 アプリ側で持ち主を確かめる |
まとめ
・Agent Service のセットアップは、基本、標準、標準+自分の VNet の 3 つ。
標準では会話やファイルが自分の Cosmos DB、Storage、AI 検索に保存される。
・プロジェクトのマネージド ID には、依存先へのほぼ完全な権限が付く。
依存先は専用にする。
・VNet インジェクションで、エージェントの送信は委任サブネットからプライベート エンドポイントに届き、依存先のパブリック アクセスを止めても動いた。
・エージェントには最初から Web 検索ツールが入っていた。
インターネットに出るツールは必要なときだけ使う。
次回:Foundry Tools のセキュリティとは(AI 編 5 回目)
コメント