
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
今回はAzureで実装できるセキュリティについて整理する。
サービスが多くてどれを何に使うのか忘れるので、自分用のメモです。
1記事だと長くなるのでシリーズにします。今回は全体像で、各分野は以下の記事で書く予定。
- 全体像(今回)
- ID・アクセス管理編(MFA / 条件付きアクセス / RBAC / PIM / マネージド ID)
- ネットワーク編(NSG / Azure Firewall / WAF / プライベート エンドポイント / Bastion / DDoS Protection)
- データ保護編(暗号化 / Key Vault / Azure Backup)
- VM・ワークロード編(Defender for Cloud / Update Manager / マルウェア対策)
- ログ・監視編(アクティビティログ / Log Analytics / Sentinel)
- ガバナンス編(Azure Policy / 管理グループ / リソース ロック)
※【公式ドキュメントの要点】は公式ドキュメントを要約したものです。正確な記載はリンク先を確認してください。
※2026年11月時点の情報です。
責任共有モデル
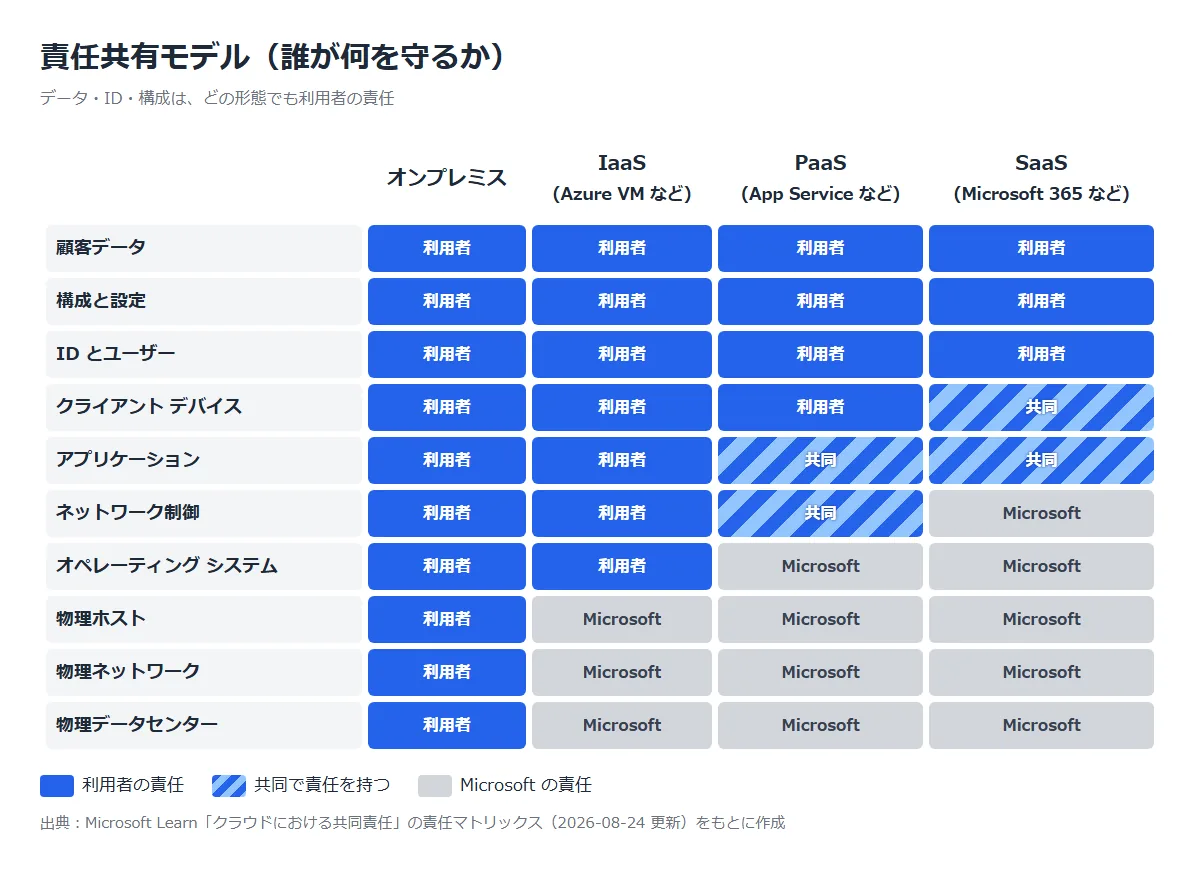
クラウドでは、Microsoftが守る範囲と利用者が守る範囲が分かれている。これを責任共有モデルという。
公式ドキュメント:クラウドにおける共同責任 | Microsoft Learn
【公式ドキュメントの要点】
・どのデプロイの種類でも、データとIDは利用者が所有する
・常に利用者の責任:データ、エンドポイント、アカウント、アクセス管理(RBAC・MFA・条件付きアクセスなど)
・常にMicrosoftの責任(クラウドの場合):物理ホスト、物理ネットワーク、物理データセンター
・IaaSではOS・アプリ・ネットワーク制御は利用者。PaaSではOSがMicrosoftに移り、アプリとネットワーク制御は共同
Azure VM(IaaS)なら、OSのパッチ当て、ネットワーク制御、権限管理は利用者の仕事。
PaaSやSaaSにすると利用者の範囲は減るが、データ・ID・構成の管理はなくならない。
ベストプラクティス
- 使うサービスごとに、どこまでが自分の責任かを設計の最初に整理する
- 要件が合うならPaaSを選ぶ。OSなどの管理をMicrosoftに任せられる
多層防御で考える
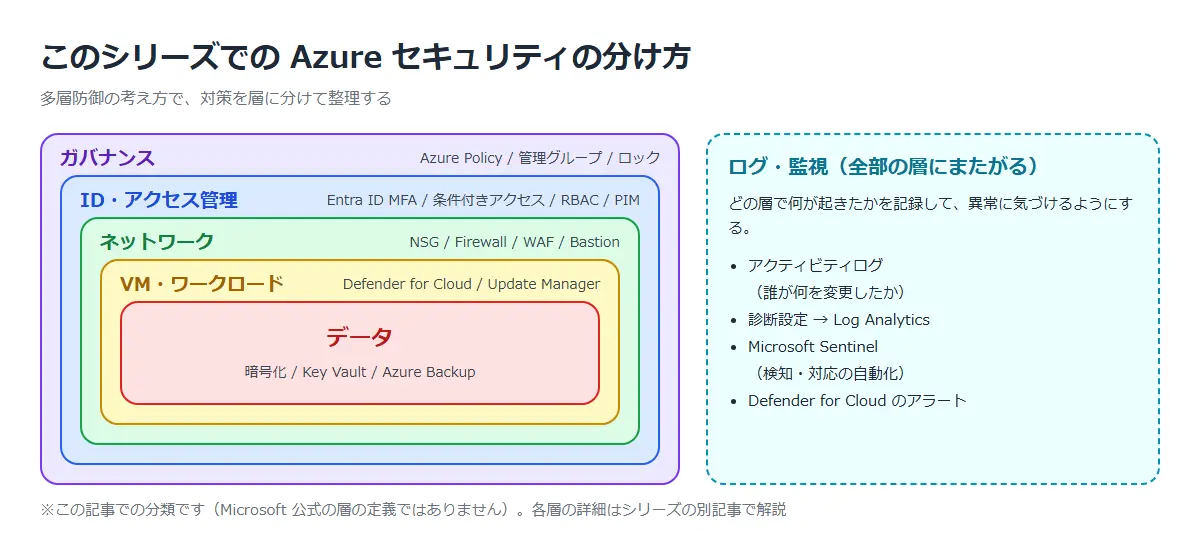
対策を1つに頼らず、層を重ねて守る考え方を多層防御という。1つの層が破られても、別の層で止められるようにする。
このシリーズでは、Azureの対策を以下のように分けて整理する。
・ID・アクセス管理
誰が何をできるかを制御する。
MicrosoftのID管理のベストプラクティスでは、ゼロトラストの考え方に沿って、IDを主要なセキュリティ境界として扱っている。
主なサービス:Microsoft Entra ID(MFA、条件付きアクセス)、Azure RBAC、PIM、マネージド ID
公式ドキュメント:Azure ID 管理とアクセス制御のベスト プラクティス | Microsoft Learn
・ネットワーク
どこからどこへ通信できるかを制御する。
主なサービス:NSG、Azure Firewall、WAF、プライベート エンドポイント、Azure Bastion、DDoS Protection
・VM・ワークロード
サーバやアプリを守る。パッチ当てやマルウェア対策など。
主なサービス:Microsoft Defender for Cloud、Azure Update Manager
・データ
暗号化、鍵の管理、バックアップ。
主なサービス:保存時の暗号化、Azure Key Vault、Azure Backup
・ログ・監視
全部の層にまたがる。異常に気づき、後から追えるようにする。
主なサービス:アクティビティログ、Log Analytics、Microsoft Sentinel
・ガバナンス
ルールを強制して、危ない設定をさせない。
主なサービス:Azure Policy、管理グループ、リソース ロック
ベストプラクティスで迷ったら、Microsoft クラウド セキュリティ ベンチマーク(MCSB)と Well-Architected Framework のセキュリティの柱を見る。
公式ドキュメント:
Microsoft クラウド セキュリティ ベンチマークの概要 | Microsoft Learn
セキュリティのクイック リンク(Azure Well-Architected Framework) | Microsoft Learn
【公式ドキュメントの要点】
・MCSBは、Azureとマルチクラウド環境のセキュリティを高めるためのベストプラクティスと推奨事項
・MCSBへの準拠状況は、Defender for Cloud の規制コンプライアンス ダッシュボードで監視できる
・Well-Architected Framework のセキュリティの柱には、設計の原則やチェックリストがまとまっている
小規模環境でまず最低限やること
検証環境や個人のサブスクリプションでも、まずこれだけはやっておく。詳しいやり方は各記事で書きます。
- セキュリティの既定値群を有効にする(全ユーザーにMFA登録が求められる)
Microsoft Entra ID のセキュリティの既定値群 | Microsoft Learn - サブスクリプションの所有者を絞る(公式では最大3人を推奨)
Azure RBAC のベスト プラクティス | Microsoft Learn - RDP/SSHをインターネットに開けない。Bastion経由ならVMにパブリックIPは不要
Azure Bastionとは | Microsoft Learn - Defender for Cloud の推奨事項を確認する(基本のCSPM機能は無料)
Microsoft Defender for Cloud とは | Microsoft Learn - アクティビティログを Log Analytics に送る(Azure側の保持は90日)
Azure Monitor のアクティビティ ログ | Microsoft Learn - 消えたら困るリソースに削除ロック(CanNotDelete)を付ける
インフラストラクチャを保護するためにAzure リソースをロックする | Microsoft Learn - 予算アラートを設定する。想定外の課金に気づける(通知だけで、リソースは止まらない)
チュートリアル: 予算を作成して管理する | Microsoft Learn
まとめ
- データ・ID・構成は、どのサービス形態でも利用者の責任
- 対策は層に分けて重ねる。このシリーズでは ID / ネットワーク / ワークロード / データ / 監視 / ガバナンスに分ける
- 迷ったらMCSBとWell-Architected Frameworkを見る
次回:ID・アクセス管理編

コメント