
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
Azureのセキュリティを整理するシリーズの2回目で、今回はID・アクセス管理編。
MFA、条件付きアクセス、Azure RBAC、PIM、マネージド IDについてまとめる。
※2026年11月時点の情報です。
Microsoft Entra 多要素認証(MFA)
サインイン時に、パスワードに加えて別の方法でも本人確認をする仕組み。
Microsoft Entra サインインの一部として動くので、アプリやサービス側の変更は要らない。
公式ドキュメント:
しくみ: Microsoft Entra 多要素認証 | Microsoft Learn
Microsoft Entra ID のセキュリティの既定値群 | Microsoft Learn
【公式ドキュメントの要点】
・知っているもの、持っているもの、本人の特徴のうち2つ以上を要求する
・セキュリティの既定値群は追加費用なしで使え、全ユーザーのMFA登録を必須にして、レガシ認証をブロックする
・より細かく制御するなら条件付きアクセスを使う
ベストプラクティス
- 管理者だけでなく、すべてのユーザーにMFAを要求する
- Microsoft Entra ID の Free レベルなら、セキュリティの既定値群を使う
- FIDO2 セキュリティ キー、パスキー、Windows Hello for Business、証明書ベースの認証など、フィッシングに強い方法を優先する
※SMSや認証アプリを使う従来のMFAは、リモート フィッシング攻撃を受けやすい
出典:
Azure ID 管理とアクセス制御のベスト プラクティス | Microsoft Learn
Microsoft Entra 認証の概要 | Microsoft Learn
条件付きアクセス
「このユーザーがこのリソースにアクセスするなら、MFAを要求する」のような if-then のルールでアクセスを制御する仕組み。
公式ドキュメント:条件付きアクセスとは | Microsoft Learn
【公式ドキュメントの要点】
・ユーザー、IPの場所、デバイス、アプリケーション、リスク検出などのシグナルをもとに判断する
・判断はアクセスのブロック、または条件付きの許可(MFA、準拠デバイスの要求など)
・ポリシーは第1段階認証の完了後に適用される
・Microsoft Entra ID P1 ライセンスが必要。リスクベースのポリシーには Microsoft Entra ID 保護(P2)が必要
・セキュリティの既定値群を置き換える場合は、既定値群を無効にする
ベストプラクティス
- 管理者とAzure管理タスクへのMFA要求、レガシ認証のブロックなど、一般的なポリシーから検討する
- 適用前に少なくとも1週間、レポート専用モードで影響を確認する
- 緊急アクセス アカウントを2つ以上用意し、サインインをブロック・制限するポリシーから除外する
出典:
条件付きアクセスのデプロイを計画する | Microsoft Learn
Microsoft Entra ID で緊急アクセス用管アカウントを管理する | Microsoft Learn
Azure RBAC
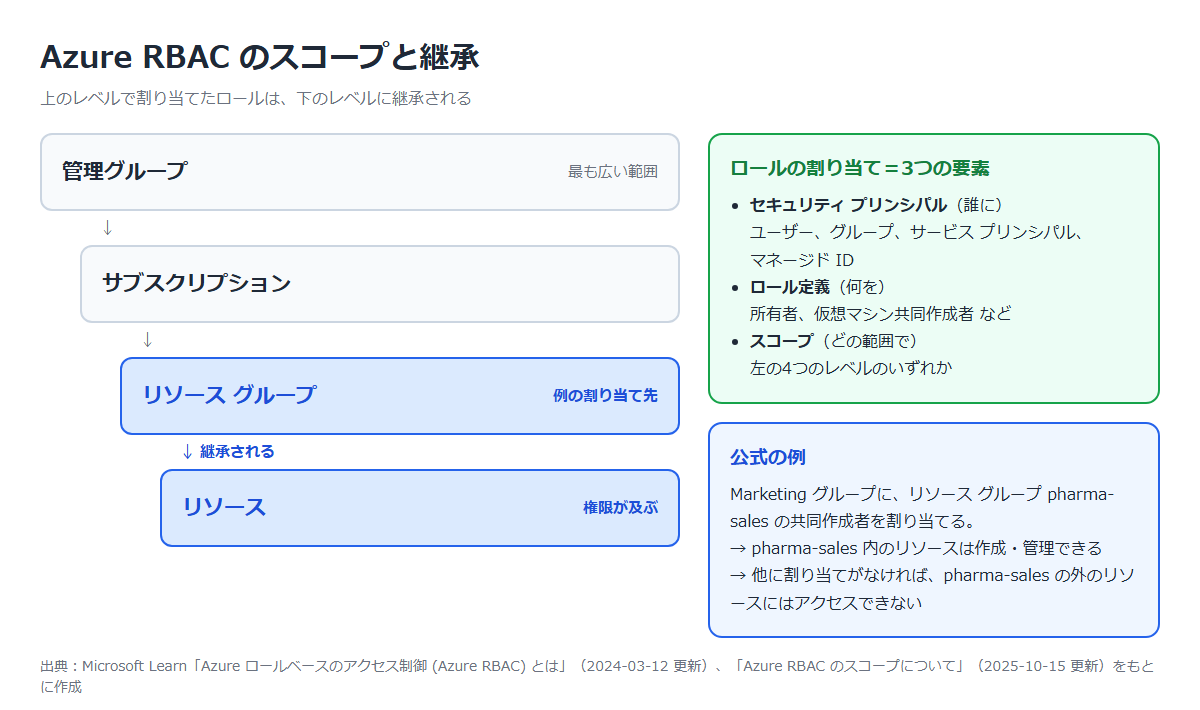
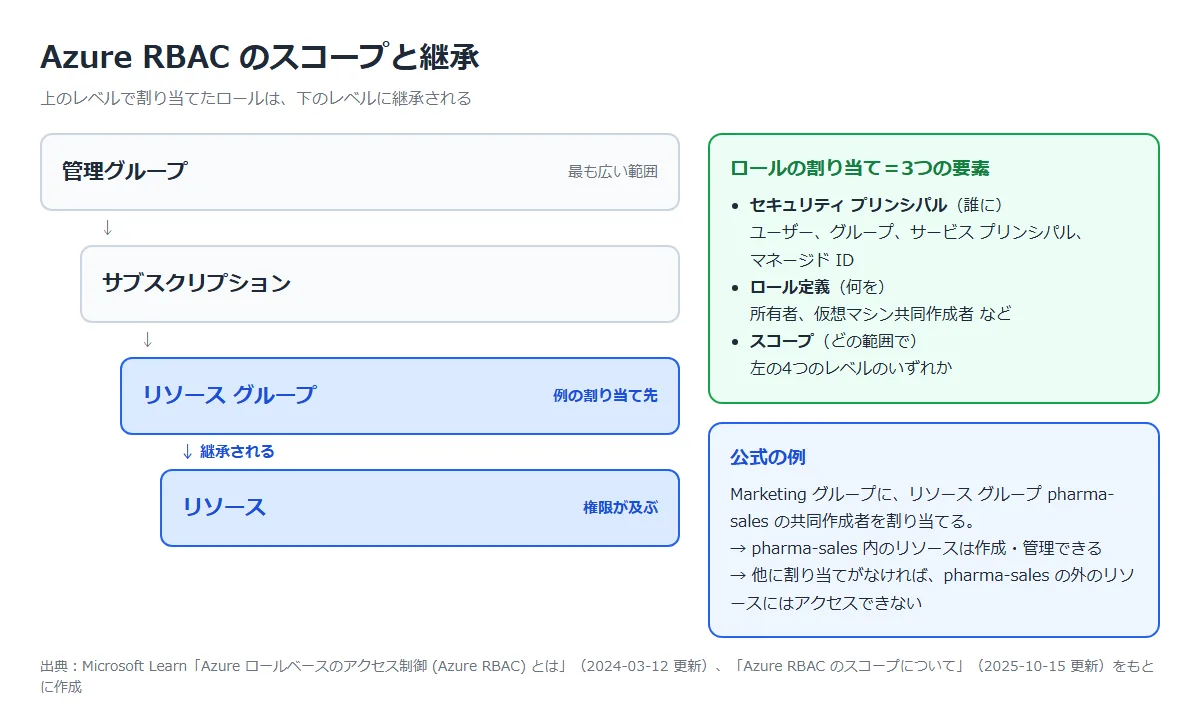
Azureのリソースに対して、誰が、何を、どの範囲でできるかを管理する仕組み。Azureサブスクリプションに含まれていて、無料で使える。
公式ドキュメント:
Azure ロールベースのアクセス制御 (Azure RBAC) とは | Microsoft Learn
Azure RBAC のスコープについて | Microsoft Learn
【公式ドキュメントの要点】
・ロールの割り当ては、セキュリティ プリンシパル、ロール定義、スコープの3つで構成される
・スコープは管理グループ、サブスクリプション、リソース グループ、リソースの4レベル
・加算方式で、割り当ての合計が実際の権限になる
・拒否割り当てが適用される場合は、アクセスがブロックされる
ベストプラクティス
- 作業に必要な最小限の権限を渡す。便利だからと広いスコープで広いロールを割り当てない
- サブスクリプションの所有者は最大3人までにする
- ユーザーに直接ではなく、グループにロールを割り当てる
- 特権管理者ロールを割り当てるなら、リソース グループやリソースなどの狭いスコープにする
出典:Azure RBAC のベスト プラクティス | Microsoft Learn
Privileged Identity Management(PIM)
強い権限を常に持たせず、必要なときだけ一時的に有効にする(Just-In-Time)仕組み。
公式ドキュメント:Microsoft Entra Privileged Identity Management とは | Microsoft Learn
【公式ドキュメントの要点】
・割り当ての種類は「有資格」(使う前にアクティブ化が必要)と「アクティブ」(操作なしで使える)
・アクティブ化の条件として、承認、MFA、理由の入力を設定できる
・通知、アクセス レビュー、監査履歴のダウンロードにも対応している
・ライセンスが必要(詳細はリンク先を確認)
ベストプラクティス
- 緊急アクセス アカウント以外は、永続的にアクティブな割り当てをゼロにする
- サブスクリプションの所有者とユーザー アクセス管理者のロールは、PIMで管理する
- アクティブ化の期間はロールごとに決める。公式の設定例では、グローバル管理者は1時間で、MFAと承認が必須
- 少数のパイロット グループで動作を確認してから本番に移す
出典:Privileged Identity Management のデプロイを計画する | Microsoft Learn
マネージド ID
VMなどのAzureリソースに割り当てるID。
アプリは資格情報を管理せずに Microsoft Entra のトークンを取得でき、アクセス キーやパスワードなどのシークレットを置き換えられる。追加コストはなし。
公式ドキュメント:Azure リソースのマネージド ID とは | Microsoft Learn
【公式ドキュメントの要点】
・システム割り当て:リソースの一部として作成され、リソースを消すと一緒に消える。他のリソースとは共有できない
・ユーザー割り当て:単独のリソースとして作成し、明示的に削除する。複数のリソースで共有できる
・Microsoft Entra 認証をサポートするリソースへの認証に使える
ベストプラクティス
- ユーザー割り当てが向くケース:複数のリソースに同じ権限が要る、デプロイ前にアクセス権が要る
- システム割り当てが向くケース:権限をリソースと一緒に消したい、どのリソースが実行したかをログに残したい
- ユーザー割り当てに足したロールは、そのIDを使う全リソースに付与されるので注意
出典:マネージド ID のベスト プラクティスに関する推奨事項 | Microsoft Learn
まとめ
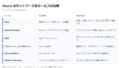
サインインをMFAと条件付きアクセスで守り、権限はRBACで絞って、強い権限はPIMで必要なときだけ有効にする。Azureリソース同士の認証にはマネージド IDが使える。
前回:全体像
次回:ネットワーク編
コメント