
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 11 回目。
今回は「Application Gateway と API Management を使用して API を保護する」と「API Management のランディング ゾーン」を扱う。
実機では、内部モードの API Management を WAF 付きの Application Gateway の後ろに置き、URL のパスで通す・止めるを分けて動きを確かめた。
※2026年11月時点の情報です。
前回:Azure App Service Environment とは|内部 VIP の ASE とプライベート DNS を実機で検証
API Management とは
API Management は、あらゆる環境の API をまとめて管理するハイブリッド・マルチクラウドのプラットフォーム。
API の作成から公開、保護、監視までのライフサイクル全体を扱う。
API ゲートウェイ、管理プレーン、開発者ポータルの 3 つでできている。
| コンポーネント | どういうもの | 主な役割 |
|---|---|---|
| API ゲートウェイ | クライアントからの要求を最初に受けるところ(データ プレーンやランタイムとも呼ぶ) | バックエンドの前のファサードとしてルーティングする。 API キーや JWT、証明書を検証し、クォータとレート制限をかけ、ポリシーで要求と応答を変換し、キャッシュとログを扱う |
| 管理プレーン | API Management の設定を行うところ(コントロール プレーン) | API の定義、ポリシー、製品、ユーザーなどを管理する |
| 開発者ポータル | API の利用者向けの Web サイト | API の説明を読み、試し、キーを取る |
価格レベルは、従量課金、Developer、Basic、Standard、Premium のクラシックと、Basic v2、Standard v2、Premium v2 の v2 に分かれる。
Developer は評価と非運用向けで SLA がない。
可用性ゾーンは Premium と Premium v2、複数リージョンへの展開は Premium だけ。
公式ドキュメント:
Azure API Management とは | Microsoft Learn
Azure API Management レベルの機能に基づく比較 | Microsoft Learn
VNet の選択肢
API Management は既定ではパブリック エンドポイントで受ける。
VNet で受信や送信を守る方法は、価格レベルによって使えるものが変わる。
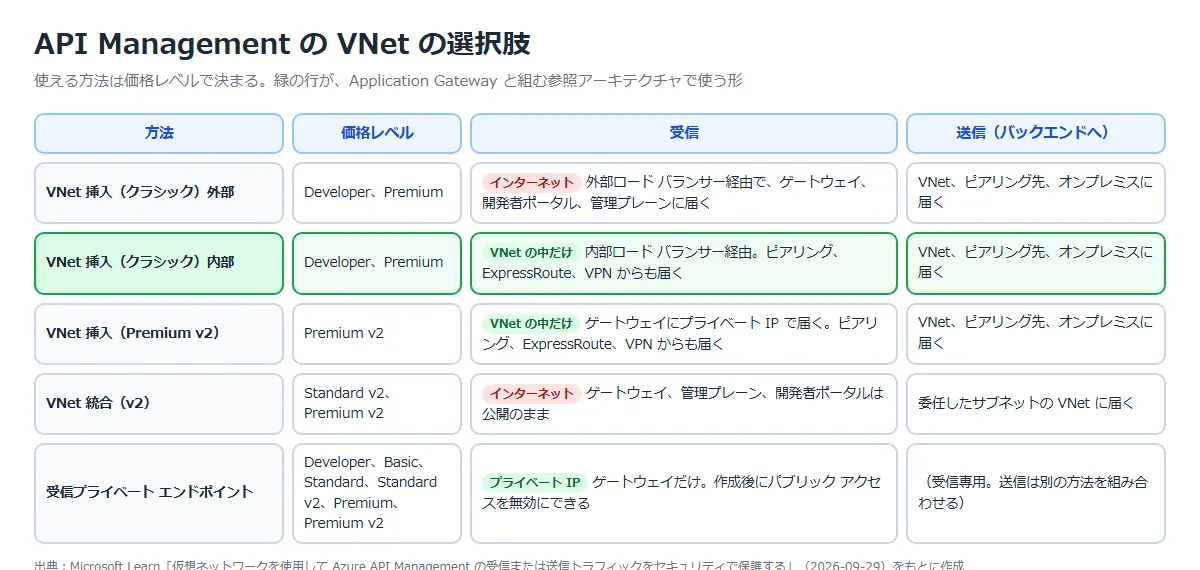
内部モードでは、ゲートウェイ、開発者ポータル、管理エンドポイントに VNet の中からしか届かない。
インターネットからも使わせたい API は、Application Gateway などの WAF を前に置いて公開する。
これがこの回の参照アーキテクチャの形になる。
公式ドキュメント:仮想ネットワークを使用して Azure API Management の受信または送信トラフィックをセキュリティで保護する | Microsoft Learn
Application Gateway と API Management で API を守る
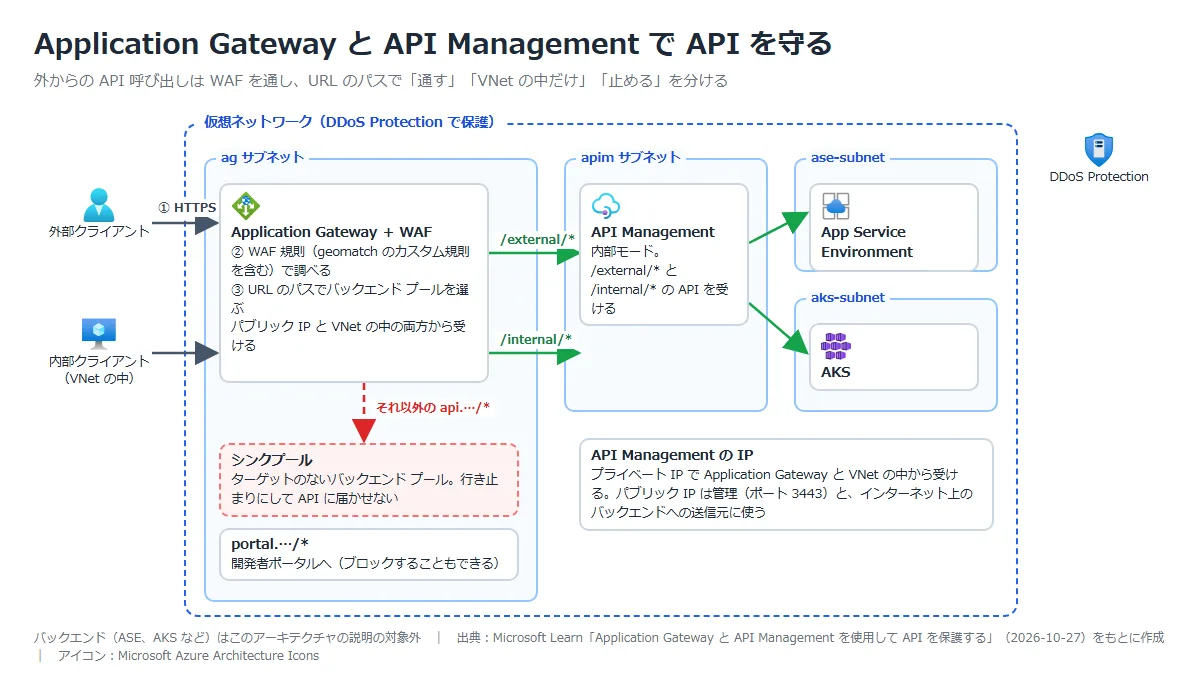
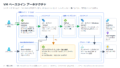
インターネットからの API 呼び出しを WAF 付きの Application Gateway で受け、内部モードの API Management に送る参照アーキテクチャ。
URL のパスで、外に出す API、VNet の中だけで使う API、どこにも届かせない要求を分ける。
バックエンドの基盤(App Service Environment、AKS など)はこのアーキテクチャの説明の対象外。
| パス | 外部(インターネット)から | 内部(VNet の中)から |
|---|---|---|
| api.<ドメイン>/external/* | API Management に届く | 届く |
| api.<ドメイン>/internal/* | 届かない | Application Gateway が受けて API Management に送る |
| それ以外の api.<ドメイン>/* | シンクプール(ターゲットのないバックエンド プール)で行き止まり | 同じ |
| portal.<ドメイン>/* | 開発者ポータルに送る(ブロックすることもできる) | 同じ |
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Application Gateway | レイヤー 7(HTTP、HTTPS)のロード バランサー | NSG が許可した HTTPS を受け、URL のパスでバックエンド プールを選ぶ |
| Web Application Firewall | 一般的な Web の攻撃から守るサービス。 詳しくはAzure WAF(Application Gateway)とは。 | OWASP CRS 3.2 以降の規則、geomatch のカスタム規則(国で許可・拒否)、ボット保護で要求を調べる |
| API Management | API のゲートウェイと管理のプラットフォーム | 内部モードで VNet に入れ、/external/* と /internal/* の API を受ける。 API のコードから認証やレート制限などの共通の処理を引き受ける |
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Virtual Network | Azure のプライベート ネットワーク | Application Gateway と API Management のサブネットを持つ。 バックエンドも同じ VNet かピアリング先に置く |
| DDoS Protection | ネットワーク層の DDoS 攻撃を緩和するサービス。 詳しくはAzure DDoS Protection とは。 | VNet 全体を守る。WAF のレイヤー 7 の DDoS 保護と組み合わせる |
| NSG | サブネットの通信を許可・拒否する規則。詳しくはAzure NSG とは。 | Application Gateway のサブネットに届く HTTPS を絞る。 API Management のサブネットには必要な規則を入れる |
API Management は、VNet の中のプライベート IP のほかにパブリック IP も持つ。
パブリック IP は、管理の操作(ポート 3443)と、インターネット上のバックエンドに送るときの送信元に使われる。
公式ドキュメント:Application Gateway と API Management を使用して API を保護する | Microsoft Learn
代わりの選択肢
| サービス | 特徴 |
|---|---|
| Azure Front Door | DDoS 保護とグローバルな負荷分散が組み込まれている |
| Azure Firewall | ネットワーク レベルの保護と、一元化したポリシー管理。 詳しくはAzure Firewall とは。 |
| パートナーの WAF | Microsoft Marketplace にある製品 |
公式ドキュメント:Application Gateway と API Management を使用して API を保護する | Microsoft Learn
API Management のランディング ゾーン
クラウド導入フレームワーク(CAF)のランディング ゾーン アクセラレータが示す、API Management の構成。
1 つの API Management で、組織の中の API と外の API の両方を扱う。
Azure ランディング ゾーンの参照実装のポリシーと管理グループが入っていることが前提。
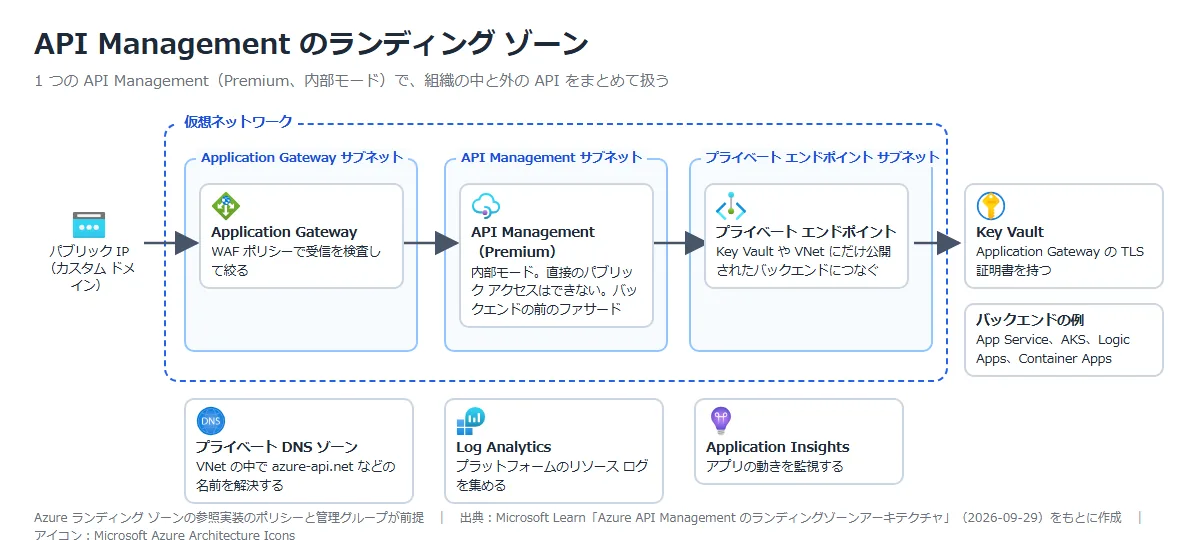
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Application Gateway(WAF ポリシー) | API のセキュリティ チェックポイント | パブリック IP とカスタム ドメインで受け、WAF ポリシーで調べて絞る |
| API Management(Premium) | 内部モードの API ゲートウェイ | 直接のパブリック アクセスはできない。バックエンドの構成を隠すファサード |
| プライベート エンドポイント | PaaS に VNet の IP を持たせる仕組み。 詳しくはAzure プライベート エンドポイントとは。 | VNet にだけ公開したバックエンドや Key Vault につなぐ |
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Key Vault | シークレット、キー、証明書を保管するサービス。 詳しくはAzure Key Vault とは。 | Application Gateway の TLS 証明書を持つ |
| プライベート DNS ゾーン | VNet の中だけで使う DNS ゾーン | VNet の中で API Management などの名前を解決する |
| Log Analytics / Application Insights | ログを集めて分析するサービスと、アプリの監視のサービス。 詳しくはAzure Log Analytics ワークスペースとは。 | プラットフォームのリソース ログを集め、アプリの動きを監視する |
公式ドキュメント:Azure API Management のランディングゾーンアーキテクチャ | Microsoft Learn
構成のポイント(5 本の柱)
| 柱 | ポイント |
|---|---|
| 信頼性 | Application Gateway はインスタンス数にかかわらず高可用性の構成で展開され、可用性ゾーンにもまたがれる。 API Management の可用性ゾーンは Premium レベル(機能の比較では Premium v2 も対応)。 リージョンの障害には API Management の複数リージョン展開と、リージョンごとの Application Gateway |
| セキュリティ | WAF ポリシーは OWASP CRS 3.2 以降。 geomatch のカスタム規則、ボット保護、レイヤー 7 の DDoS 保護を有効にする。 DDoS Protection と組み合わせる。 Defender for APIs で API を監視する |
| 柱 | ポイント |
|---|---|
| コスト最適化 | API Management は Standard v2、Premium v2 も検討する。 利用が少ないなら従量課金レベル。 Application Gateway は自動スケール |
| オペレーショナル エクセレンス | API Management と Application Gateway の診断ログを Azure Monitor(Log Analytics)に送り、WAF のイベントと API のしきい値でアラートを出す |
| パフォーマンス効率 | Application Gateway の自動スケールと十分な大きさのサブネット。 API Management の自動スケール、キャッシュ ポリシー、レート制限 |
公式ドキュメント:Application Gateway と API Management を使用して API を保護する | Microsoft Learn
実機で確かめたこと
今回の構成と実施すること
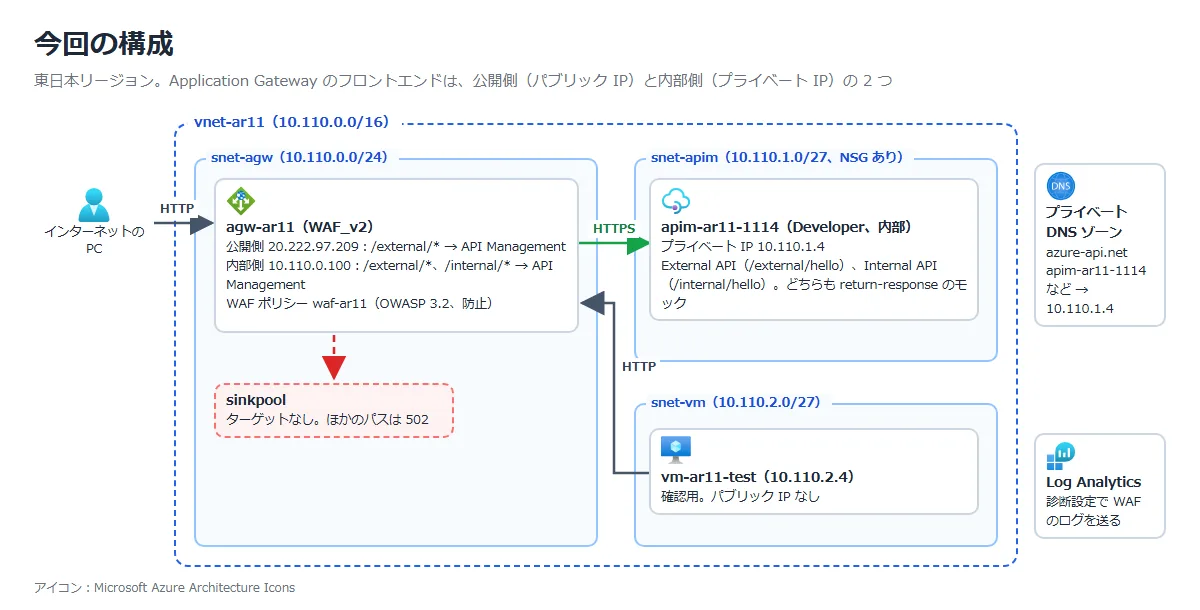
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | API Management(Developer)を内部モードで VNet に入れる | プライベート IP だけで受け、インターネットからは届かないか |
| ② | プライベート DNS ゾーンを作り、モックの応答を返す API を 2 つ作る | VNet の中の VM からは呼べるか |
| ③ | Application Gateway(WAF_v2)でパスごとに振り分ける | 公開側は /external/* だけ、VNet の中からは /internal/* も届き、それ以外はシンクプールで止まるか |
| ④ | WAF ポリシーを防止モードにする | SQL インジェクションや XSS のような要求が 403 になるか |
VNet(10.110.0.0/16)には、Application Gateway 用(/24)、API Management 用(/27)、確認用 VM 用のサブネットを先に作った。
API Management のサブネットの NSG には、公式の手順にある 4 つの規則を入れた。
| 方向 | 送信元 → 宛先 | ポート | 目的 |
|---|---|---|---|
| 受信 | ApiManagement → VirtualNetwork | 3443 | 管理エンドポイント |
| 受信 | Application Gateway のサブネット → API Management のサブネット | 443 | Application Gateway からの要求 |
| 受信 | AzureLoadBalancer → API Management のサブネット | 6390 | Azure インフラストラクチャのロード バランサー |
| 送信 | API Management のサブネット → AzureKeyVault | 443 | Key Vault への接続 |
外向きのリスナーは、証明書を用意しない検証用として HTTP(ポート 80)にした。
本番では、Key Vault の証明書で HTTPS にし、カスタム ドメインで公開する。
公式ドキュメント:内部仮想ネットワーク内の API Management を Application Gateway と統合する | Microsoft Learn
① API Management を内部モードで作る
「API Management サービス」⇒「作成」。
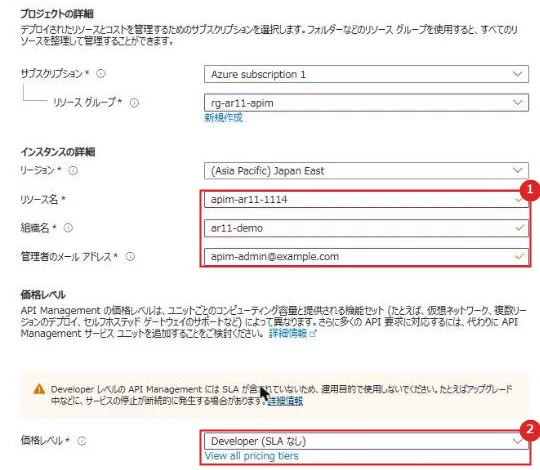
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース名 / 組織名 / 管理者のメール アドレス | リソース名は azure-api.net のホスト名にもなるので一意にする |
| 2 | 価格レベル | Developer(SLA なし)。 VNet 挿入が使えるのはクラシックでは Developer と Premium |
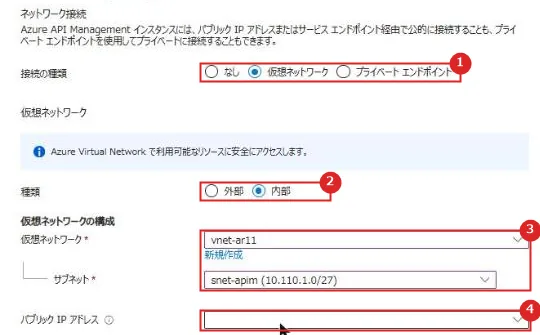
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 接続の種類 | 「仮想ネットワーク」 |
| 2 | 種類 | 「内部」。エンドポイントに VNet の中からしか届かない |
| 3 | 仮想ネットワーク / サブネット | vnet-ar11 / snet-apim(10.110.1.0/27) |
| 4 | パブリック IP アドレス | 任意。指定しなかった |
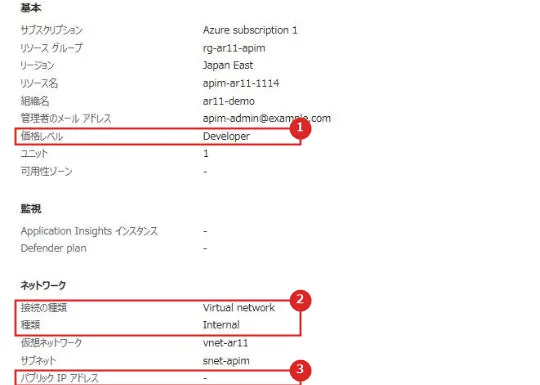
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 価格レベル | Developer |
| 2 | ネットワーク | Virtual network、Internal |
| 3 | パブリック IP アドレス | -(指定なし) |
作成から約 28 分でオンラインになった(公式では 30〜40 分かかることがあるとされている)。
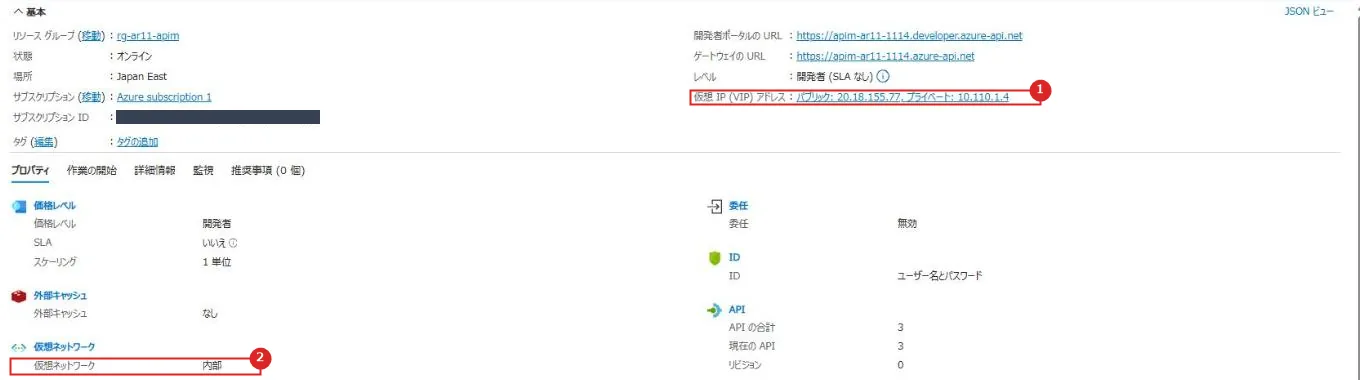
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 仮想 IP(VIP)アドレス | パブリック 20.18.155.77、プライベート 10.110.1.4。 パブリック IP を指定しなくても、管理用のパブリック IP が付いた |
| 2 | 仮想ネットワーク | 内部 |
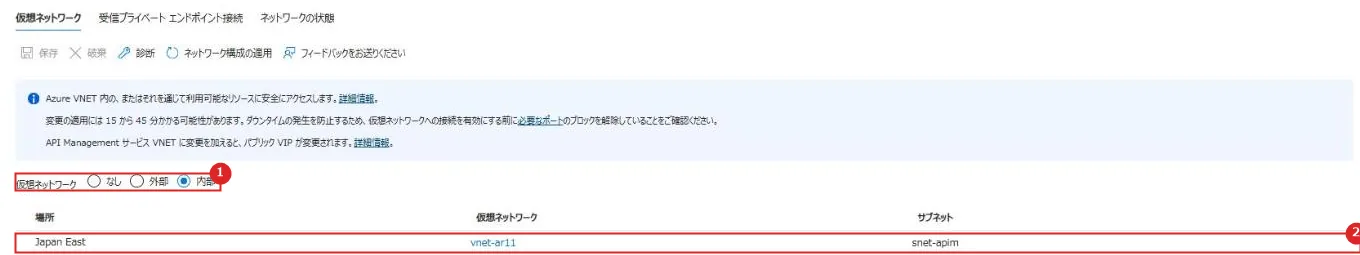
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 仮想ネットワーク | 「内部」が選ばれている。 変更の適用には 15〜45 分かかることがある旨が出ている |
| 2 | 場所 / 仮想ネットワーク / サブネット | Japan East / vnet-ar11 / snet-apim |
公式ドキュメント:仮想ネットワークを使用して Azure API Management の受信または送信トラフィックをセキュリティで保護する | Microsoft Learn
② プライベート DNS ゾーンと API
内部モードでは、azure-api.net の名前は自分で解決させる必要がある。
プライベート DNS ゾーン azure-api.net を作って VNet にリンクし、ゲートウェイ、開発者ポータル、管理、SCM などのホスト名の A レコードをプライベート IP(10.110.1.4)に向けた。
API は、パスが external と internal の 2 つを作り、どちらも GET /hello を 1 つ持たせた。
バックエンドは置かず、return-response ポリシーで API Management 自身が文字列を返すモックにした。
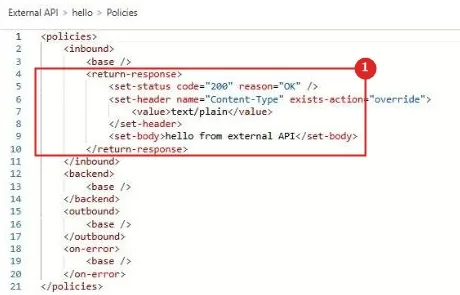
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | return-response | ステータス 200 と本文「hello from external API」を返し、バックエンドには送らない |
VNet の中の VM から呼ぶと、名前はプライベート IP に解決され、どちらの API も 200 を返した。
正常性の確認用のパス /status-0123456789abcdef も 200 だった。
インターネット側の PC からは、名前解決ができず届かなかった。
getent hosts apim-ar11-1114.azure-api.net
10.110.1.4      apim-ar11-1114.azure-api.net

curl -s https://apim-ar11-1114.azure-api.net/external/hello
hello from external API [200]
curl -s https://apim-ar11-1114.azure-api.net/internal/hello
hello from internal API [200]公式ドキュメント:内部仮想ネットワーク内の API Management を Application Gateway と統合する | Microsoft Learn
③ Application Gateway でパスごとに振り分ける
Application Gateway(WAF_v2、インスタンス 1)は CLI で作った(作成に約 14 分)。
フロントエンドは、パブリック IP と、VNet の中のプライベート IP(10.110.0.100)の 2 つ。
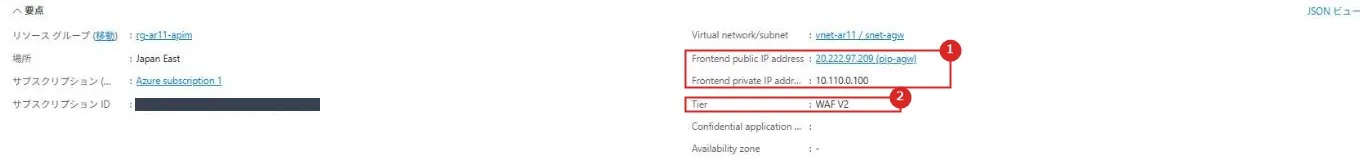
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | フロントエンド | パブリック IP 20.222.97.209 と、プライベート IP 10.110.0.100 |
| 2 | レベル | WAF V2 |
| 設定 | 内容 |
|---|---|
| バックエンド プール | API Management のホスト名 apim-ar11-1114.azure-api.net。 Application Gateway はプライベート DNS ゾーンで 10.110.1.4 に解決する |
| シンクプール | ターゲットを入れないバックエンド プール sinkpool |
| バックエンド設定 | HTTPS 443。 ホスト名はバックエンド プールのものを使う(API Management は正しいホスト ヘッダーの要求にしか応答しないため) |
| 正常性プローブ | HTTPS で /status-0123456789abcdef。 ホスト名はバックエンド設定から取る |
| 公開側のルール(rule1) | パブリック IP のリスナー。 /external/* だけ API Management へ、それ以外はシンクプールへ |
| 内部側のルール(rule-private) | プライベート IP のリスナー。 /external/* と /internal/* を API Management へ、それ以外はシンクプールへ |

| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | rule1 / rule-private | どちらもパス ベース。リスナーが公開側と内部側で分かれている |
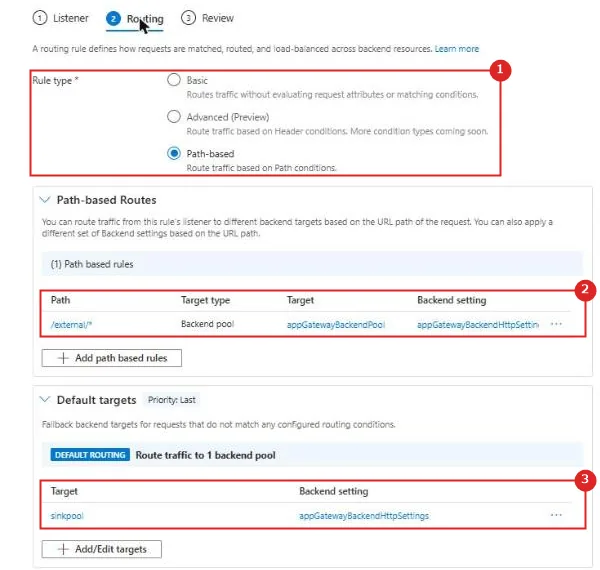
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ルールの種類 | Path-based |
| 2 | パス ベースのルール | /external/* を appGatewayBackendPool(API Management)へ |
| 3 | 既定のターゲット | どのパスにも当たらない要求は sinkpool へ |
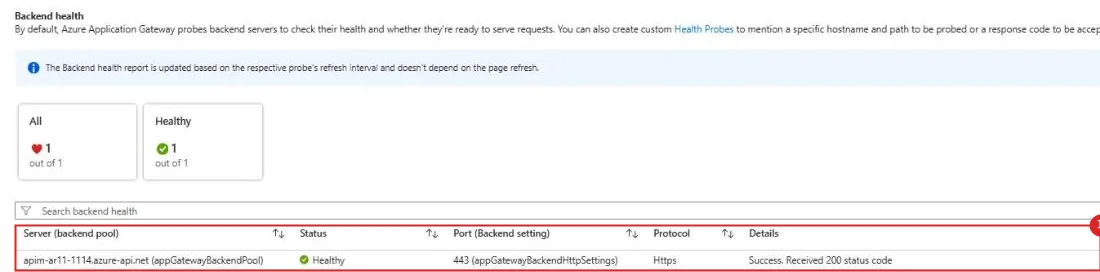
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | apim-ar11-1114.azure-api.net | Healthy。カスタム プローブで 200 を受け取った |
インターネット側の PC から、パブリック IP あてに送った結果は次のとおり。
curl -H 'Host: api.ar11.example' http://<パブリック IP>/external/hello
hello from external API [200]
curl -H 'Host: api.ar11.example' http://<パブリック IP>/internal/hello
[502]
curl -H 'Host: api.ar11.example' http://<パブリック IP>/echo/resource
[502]
/internal/* と、既定で入っている Echo API(/echo/*)はシンクプールに入り、502 で止まった。
API Management にはどちらの API もあるが、公開側のルールが通さない。
VNet の中の VM から、プライベート IP あてに送った結果は次のとおり。
curl -H 'Host: api.ar11.example' http://10.110.0.100/external/hello
hello from external API [200]
curl -H 'Host: api.ar11.example' http://10.110.0.100/internal/hello
hello from internal API [200]
curl -H 'Host: api.ar11.example' http://10.110.0.100/echo/resource
[502]
内部側のリスナーでは /internal/* も API Management に届いた。
公式ドキュメント:
Application Gateway と API Management を使用して API を保護する | Microsoft Learn
内部仮想ネットワーク内の API Management を Application Gateway と統合する | Microsoft Learn
④ WAF で止める
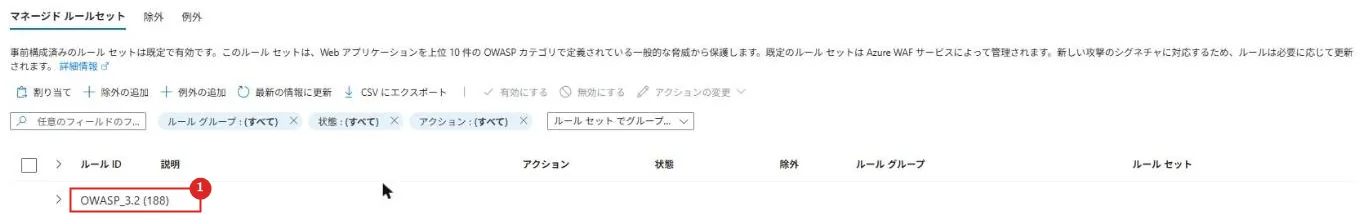
WAF ポリシーは OWASP 3.2 のマネージド ルール セットで、モードを「防止」にして Application Gateway に関連付けた。
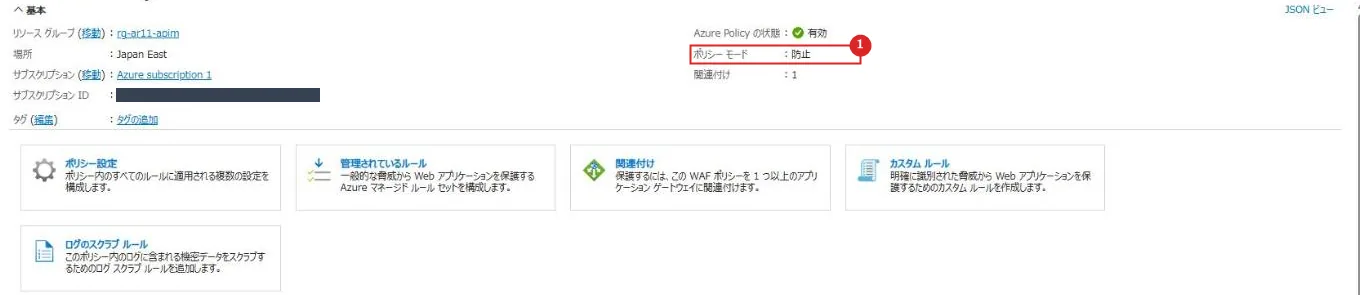
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ポリシー モード | 防止。規則に当たった要求を止める(検出モードは記録だけ) |
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | OWASP_3.2(188) | マネージド ルール セット。188 個の規則が入っている |
SQL インジェクションと XSS に見える要求は、API Management に届く前に 403 で止まった。
curl -H 'Host: api.ar11.example' "http://<パブリック IP>/external/hello?id=1' OR '1'='1"
[403]
curl -H 'Host: api.ar11.example' "http://<パブリック IP>/external/hello?q=<script>alert(1)</script>"
[403]
<html> <head><title>403 Forbidden</title></head> ... Microsoft-Azure-Application-Gateway/v2
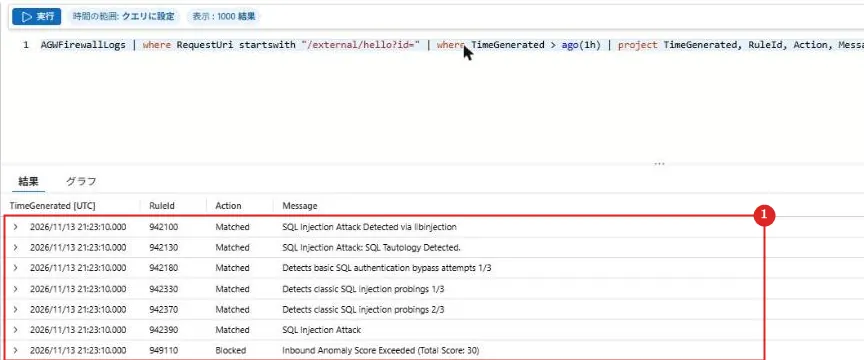
Application Gateway の診断設定で WAF のログ(ApplicationGatewayFirewallLog)を Log Analytics に送り、「ログ」で止めた規則を見た。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 942100 など 6 つの規則 / 949110 | SQL インジェクションの規則に当たり(Matched)、異常スコアの合計が 30 になって 949110 でブロックされた(Blocked) |
当たった規則のスコアが足され、しきい値以上になると 949110 がブロックする(ログのメッセージも「Inbound Anomaly Score Exceeded」)。
公式ドキュメント:Application Gateway と API Management を使用して API を保護する | Microsoft Learn
実機でつまずいた点
Inbound Anomaly Score Exceeded (Total Score: 5)
動作確認で、PowerShell の Invoke-WebRequest からパブリック IP あてに /external/hello を開くと、Application Gateway の 403 になった。
curl で同じ URL を開くと 200 だった。
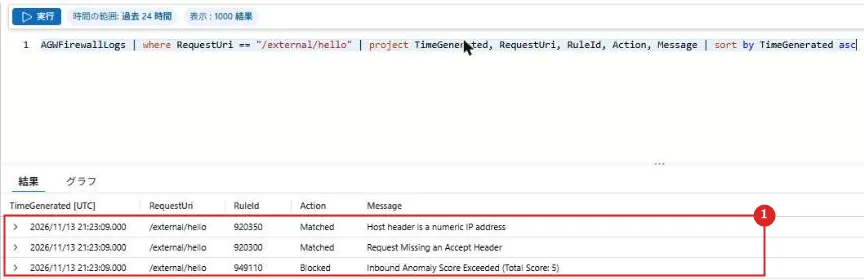
WAF のログを見ると、Host ヘッダーが数値の IP アドレス(920350)と、Accept ヘッダーがない(920300)の 2 つの規則に当たり、スコアの合計 5 で 949110 がブロックしていた。
この要求には Accept ヘッダーがなく、IP アドレスあてなので Host も IP になっていた。
curl で確かめると、Host が IP で Accept なしのときだけ 403 で、Host を名前にするか Accept を付ければ 200 だった。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 920350 / 920300 / 949110 | 1 つずつなら通る規則でも、合計がしきい値に届くとブロックされる |
※本番では Application Gateway をカスタム ドメインで公開するので、Host が IP になる要求は正規の利用者からは来ない。
監視やヘルス チェックのツールが IP あてに送る場合は、Host と Accept を付ける。
推奨構成
| 項目 | 推奨 |
|---|---|
| API Management | 内部モード(Developer か Premium の VNet 挿入)か、Premium v2 の VNet 挿入。 本番は SLA のあるレベル。 可用性ゾーンは Premium か Premium v2 |
| 入口 | WAF 付きの Application Gateway(OWASP CRS 3.2 以降、防止モード)だけを公開する |
| 振り分け | パス ベースのルールで外に出す API だけを通し、それ以外はシンクプールで止める |
| TLS | Application Gateway は Key Vault の証明書で HTTPS。 バックエンドも HTTPS とカスタム プローブ |
| DNS | プライベート DNS ゾーンで API Management のホスト名を解決する |
| 監視 | Application Gateway と API Management の診断ログを Log Analytics へ |
注意事項
| 項目 | 内容 |
|---|---|
| 作成時間 | API Management の内部モードは作成に 30〜40 分、ネットワークの変更も 15〜45 分かかることがある |
| Developer | 評価と非運用向けで SLA がない |
| 既定のプローブ | API Management は正しいホスト ヘッダーにしか応答しないので、カスタム プローブを作る |
| 既定の API | Developer には Echo API が最初から入っている。 公開側で通さないパスはシンクプールへ |
| WAF の誤検知 | 開発者ポータルの OpenAPI のダウンロードは、規則 942200 で止まることがあり、公式では無効にするよう案内されている |
公式ドキュメント:
内部仮想ネットワーク内の API Management を Application Gateway と統合する | Microsoft Learn
Azure API Management レベルの機能に基づく比較 | Microsoft Learn
まとめ
・API Management は API のゲートウェイ、管理プレーン、開発者ポータルからなり、VNet の選択肢は価格レベルで決まる。
・参照アーキテクチャでは、内部モードの API Management を WAF 付きの Application Gateway の後ろに置き、URL のパスで外に出す API、VNet の中だけの API、行き止まりを分ける。
・実機では、内部モードの API Management がインターネットから届かず、Application Gateway の公開側は /external/* だけを通し、VNet の中からは /internal/* も届き、それ以外はシンクプールの 502、SQL インジェクションや XSS のような要求は WAF の 403 になることを確かめた。
次回:Azure の VM ベースライン アーキテクチャとは
コメント