
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 12 回目。
今回は「VM のベースライン アーキテクチャ」と、それを Azure ランディング ゾーンに載せたときの形を扱う。
VM そのものの設計はほとんど同じで、変わるのは送信の出口、運用アクセス、監視、ポリシーといった、まわりの共有サービスとの関係。
※2026年11月時点の情報です。
前回:Application Gateway と API Management で API を守るとは|内部モードの APIM と WAF のパス振り分けを実機で検証
VM ベースライン アーキテクチャとは
インターネットに公開する多階層の Web アプリを VM で動かすときの、基本の参照アーキテクチャ。
社内の基幹業務アプリや市販のアプリ(プライベート)にも、インターネット向けのアプリ(パブリック)にも使える。
アプリそのものではなく、アプリが使うコンピューティング、ストレージ、ネットワーク、監視の構成が中心で、データ層は対象外。
HPC、ミッション クリティカル、遅延に厳しいアプリなどの特殊な用途向けではない。
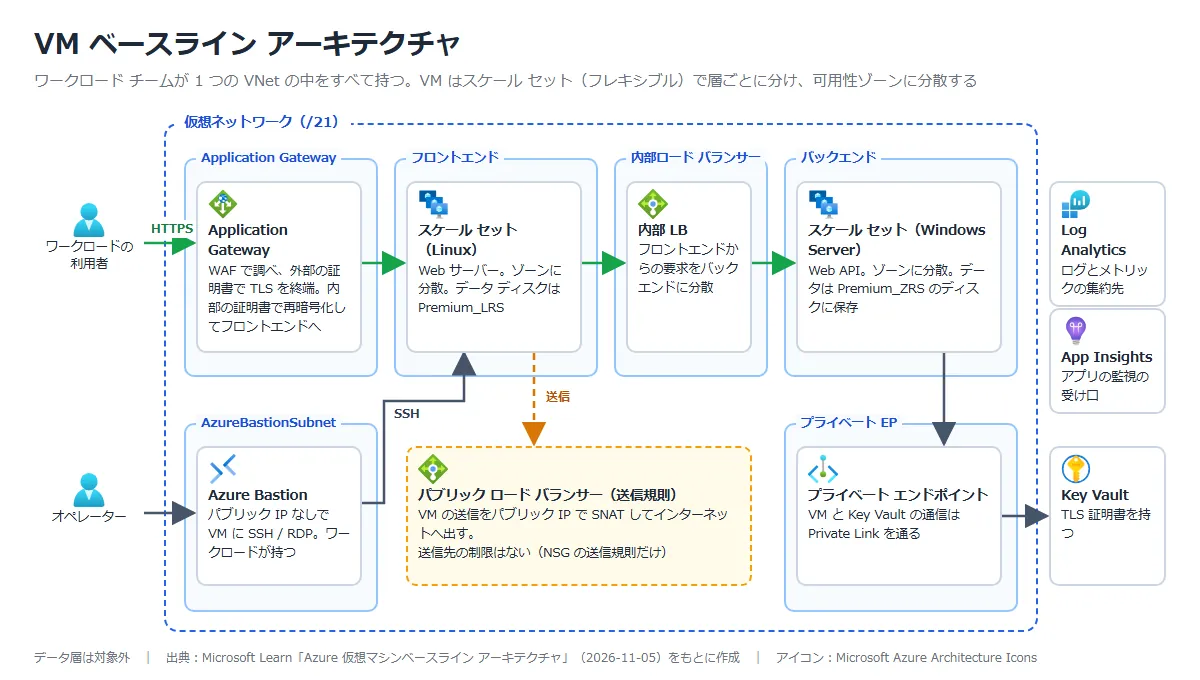
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Azure Virtual Machines | IaaS のコンピューティング | Windows と Linux のワークロードを、可用性ゾーンに分散して動かす |
| Virtual Machine Scale Sets | 同じ VM のグループをまとめて展開、スケール、管理するサービス | フレキシブル オーケストレーション モードで、フロントエンドとバックエンドの VM を層ごとに持つ |
| Application Gateway | レイヤー 7 のロード バランサー。 WAF も載せられる。 詳しくはAzure WAF(Application Gateway)とは。 | 受信の唯一の入口。フロントエンドの VM に振り分け、WAF で守る |
| Azure Load Balancer | レイヤー 4(TCP、UDP)のロード バランサー | 内部ロード バランサーはフロントエンドからバックエンドへ振り分ける。 パブリック ロード バランサーは送信の SNAT に使う(Standard、パブリック IP 3 つ) |
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Azure Key Vault | シークレット、キー、証明書を保管するサービス。 詳しくはAzure Key Vault とは。 | Application Gateway の TLS 証明書を持つ。 VM への証明書のインストールや、アプリのシークレットの取得にも使える |
| Azure Bastion | パブリック IP なしで VM に RDP / SSH するマネージド サービス。 詳しくはAzure Bastion とは。 | 専用のサブネットから、VM への運用アクセスを提供する |
| Log Analytics / Application Insights | ログとメトリックの集約先と、アプリの監視のサービス。 詳しくはAzure Log Analytics ワークスペースとは。 | プラットフォームのログ、VM Insights のデータ、Application Insights のテレメトリを集める。 Application Insights は、将来のアプリの監視のための受け口として置く |
公式ドキュメント:Azure 仮想マシンベースライン アーキテクチャ | Microsoft Learn
通信の流れ
| 利用者 | 流れ |
|---|---|
| ワークロードの利用者 | Application Gateway のパブリック IP に HTTPS でつなぐ。 Application Gateway は外部の証明書で復号して WAF で調べ、内部のワイルドカード証明書で暗号化し直してフロントエンドの VM へ送る。 フロントエンドは、個々の VM ではなく内部ロード バランサーのプライベート IP を使ってバックエンドを呼ぶ(ここも内部の証明書で暗号化) |
| オペレーター | Azure portal か Azure CLI にサインインし、Azure Bastion から目的の VM にリモート接続する。 コントロール プレーンのためのパブリック IP はない。 リモート アクセスは自動化で減らし、監視することが勧められている |
公式ドキュメント:Azure 仮想マシンベースライン アーキテクチャ | Microsoft Learn
VM の設計で押さえること
| 項目 | ポイント |
|---|---|
| ブートストラップ | 証明書のインストール、パッケージの導入、OS の強化、データ ディスクのフォーマットとマウントなどを自動化する。 VM 拡張機能は IaC で管理でき、失敗がデプロイの失敗として返る。 足りない処理はカスタム スクリプト拡張機能で動かす |
| 主な拡張機能 | Azure Monitor エージェント、カスタム スクリプト拡張機能、Key Vault VM 拡張機能(証明書の自動更新)、Application Health 拡張機能(自動インスタンス修復とローリング アップグレードに使う)、Entra ID でのログイン |
| スケール セット | フレキシブル オーケストレーション。 障害ドメインの割り当ては Azure に任せ、インスタンスをできるだけ分散させる |
| 項目 | ポイント |
|---|---|
| OS ディスク | エフェメラル OS ディスクにする。 VM のキャッシュ ディスクの上に作られるので、OS ディスクのストレージ料金がかからず、遅延とデプロイ時間も短い。 アプリの状態は置かない |
| データ ディスク | ほとんどの本番はプレミアム SSD から始める。 VM サイズの IOPS とスループットの上限を超えないように選ぶ。 キャッシュは読み取り中心なら読み取り専用、書き込み中心なら無効が基本 |
| サブネット | Application Gateway、フロントエンド、内部ロード バランサー、バックエンド、Bastion、プライベート エンドポイントに分ける。 VNet はこの例では /21 |
公式ドキュメント:Azure 仮想マシンベースライン アーキテクチャ | Microsoft Learn
ランディング ゾーン版で変わること
Azure ランディング ゾーンでは、組織のクラウドを 2 つの視点で分ける。
プラットフォーム ランディング ゾーンは、接続(DNS、オンプレミスとの接続、NVA)や管理など、機能ごとのサブスクリプションの集まり。
ワークロード ランディング ゾーンは、ワークロードごとに開発、テスト、本番などの環境を持ち、各環境は 1 つ以上のサブスクリプションでできている。
ランディング ゾーン版の VM ベースラインは、プラットフォーム チームが一元管理する共有のリソースを、VM のワークロードが使う形。
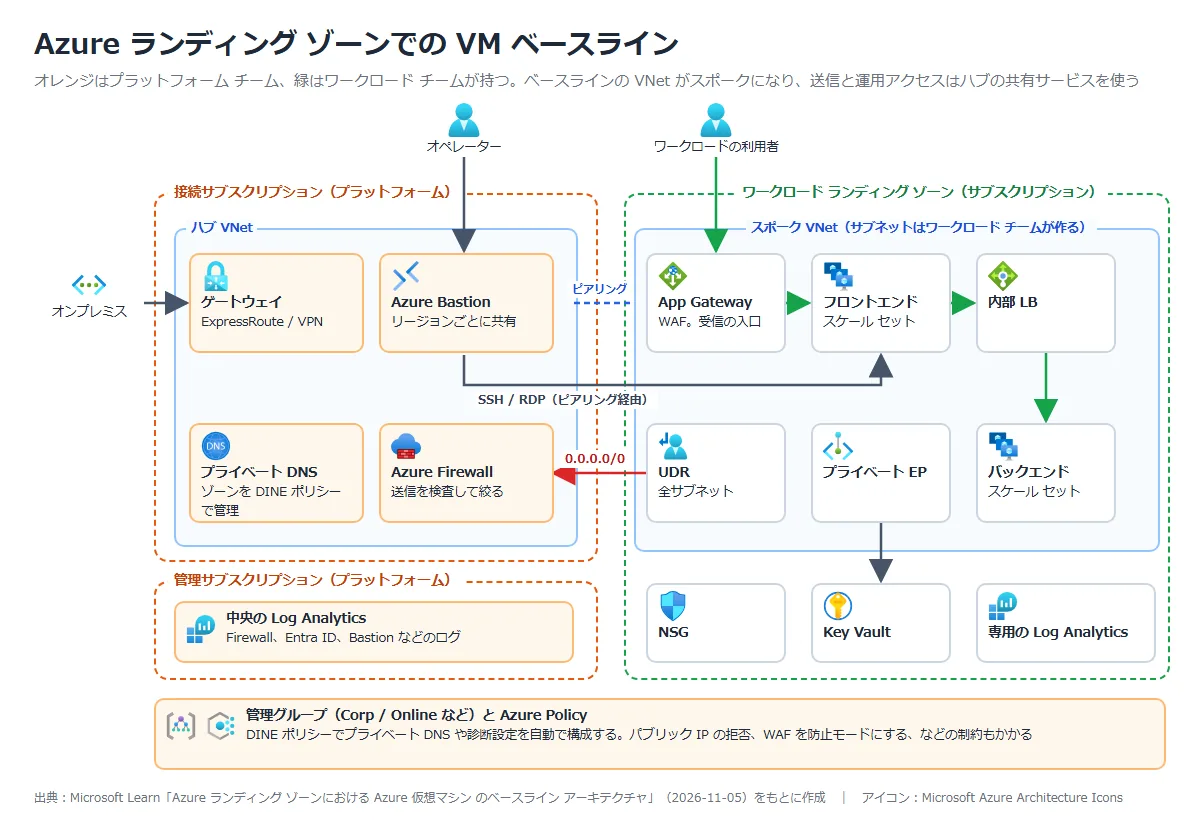
ワークロード チームが持つリソースは、ベースラインとほとんど変わらない(VM、内部ロード バランサー、Application Gateway、Key Vault、監視、ワークロード固有の Azure Policy)。
加えて、ワークロード チームは次のものを持つ。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| スポークのサブネットと NSG | サブネットの通信を許可・拒否する規則。詳しくはAzure NSG とは。 | 層ごとにサブネットを分け、東西の通信と出入りの通信を絞る |
| プライベート エンドポイント | PaaS に VNet の IP を持たせる仕組み。 詳しくはAzure プライベート エンドポイントとは。 | Key Vault などの PaaS に、プライベート IP でつなぐ |
| マネージド ディスク | VM のための永続的なブロック ストレージ | バックエンドのログを置き、再起動してもデータが残る |
プラットフォーム チームが持つリソースは、事前に用意されている前提になる。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Azure Firewall(ハブ) | ステートフルなマネージド ファイアウォール。 詳しくはAzure Firewall とは。 | スポークからの送信を強制トンネリングで一元的に調べて絞る。 ベースラインのパブリック ロード バランサーの代わり |
| Azure Bastion(ハブ) | パブリック IP なしで VM に RDP / SSH するマネージド サービス。 詳しくはAzure Bastion とは。 | ワークロードの VM への、共有で監査された運用アクセス。 ベースラインではワークロード チームが持っていた |
| スポーク VNet とピアリング | ハブにピアリングした、分離されたアドレス空間。 詳しくはAzure ハブスポーク ネットワークとは。 | ワークロードのコンピューティングと受信の入口などを置く。 中のリソースはワークロード チームが持つ |
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| ユーザー定義ルート(UDR) | 次ホップを指定してルートを上書きする規則 | スポークからインターネットへ向かう通信を、すべてハブの Firewall に通す |
| Azure Policy(DINE など) | 組織のルールを強制・評価するサービス。詳しくはAzure Policy とは。 | プライベート DNS や診断設定など、プラットフォームに合わせて必要な構成を自動でデプロイ・構成する(DeployIfNotExists) |
ExpressRoute、VPN Gateway、Azure DNS なども接続サブスクリプションにあるが、その管理は参照アーキテクチャの対象外。
公式ドキュメント:Azure ランディング ゾーンにおける Azure 仮想マシン のベースライン アーキテクチャ | Microsoft Learn
プラットフォーム チームに伝えること
ワークロード チームとプラットフォーム チームが一緒に決めるのは、管理グループの割り当てとネットワークの準備の 2 つ。
管理グループは、社内向けのアプリなら Corp、インターネット向けなら Corp か Online の下に置かれることが多い。
| 伝えること | 内容 |
|---|---|
| スポーク VNet の数と大きさ | このアーキテクチャではスポークは 1 つ。 ブルー/グリーンやカナリアで並べて展開するなら、その最大の大きさで見積もる。 あとで広げるのは複雑になるので、余裕を持って頼む |
| リージョン | ハブとスポークを同じリージョンにするために伝える。 リージョンをまたぐと、遅延と帯域の追加料金が出る |
| ワークロードの特性 | インターネットへの同時接続が多いなら、SNAT ポートが足りるように伝える(Firewall のパブリック IP の追加や NAT Gateway で増やせる)。 別チームのデータベースやオンプレミスへの依存も伝える |
| 送信先 | Windows Update や監視エージェントの宛先など、ハブの Firewall で止められると困る送信を伝える |
| オペレーターのアクセス | Bastion で使う Entra ID のセキュリティ グループと、VM の IP 範囲を伝える。 ハブの Bastion まわりの NSG の構成に使われる |
| パブリック IP | 受信のプロファイルと、使う予定のパブリック IP を伝える。 DDoS Protection のプランでどちらが守るのかを決める |
公式ドキュメント:Azure ランディング ゾーンにおける Azure 仮想マシン のベースライン アーキテクチャ | Microsoft Learn
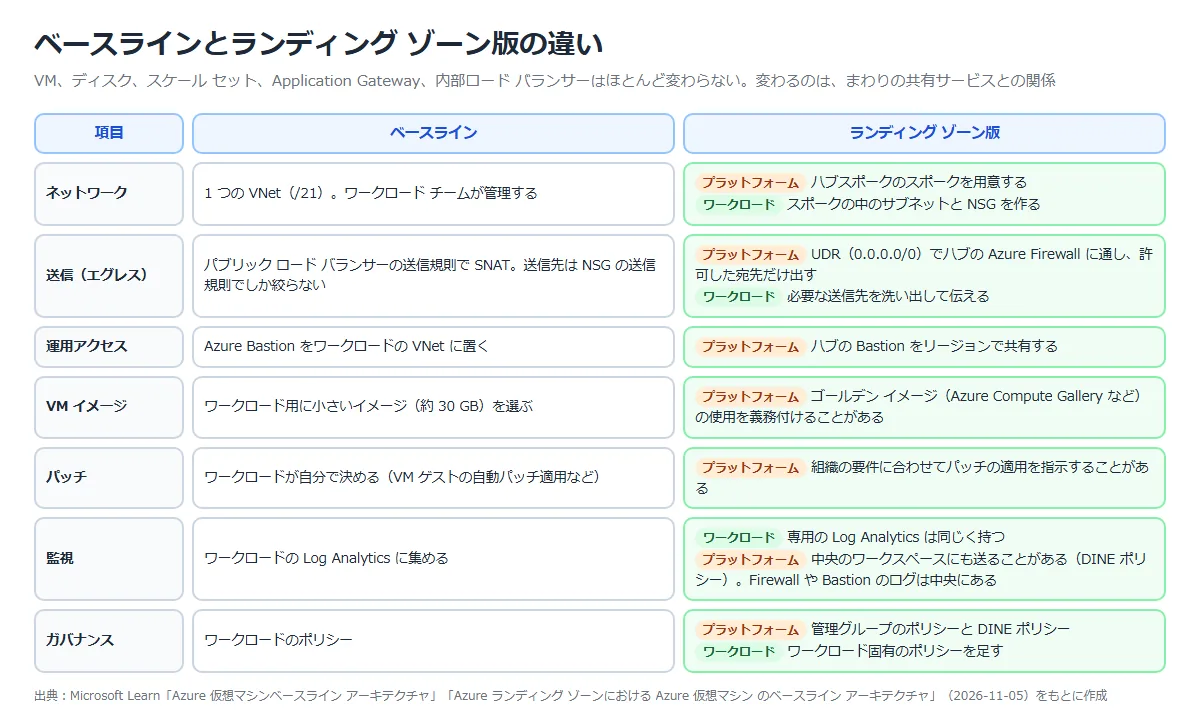
ベースラインとの違い
公式ドキュメント:
Azure 仮想マシンベースライン アーキテクチャ | Microsoft Learn
Azure ランディング ゾーンにおける Azure 仮想マシン のベースライン アーキテクチャ | Microsoft Learn
送信(エグレス)
ベースラインでは、VM はパブリック ロード バランサーの送信規則でインターネットに出て、送信先は制限されない。
ランディング ゾーン版では、スポークのすべてのサブネットに 0.0.0.0/0 をハブの Azure Firewall に向けるルートを付け、すべての送信を Firewall に通す。
プラットフォーム チームは、伝えられた送信を許可し、伝えられていない送信は拒否することがある。
ただし、ハブの Firewall だけに頼らず、ワークロード側も NSG で必要な送信だけを許可する。
| 宛先 | 目的 | ワークロード(NSG) | プラットフォーム(ハブの Firewall) |
|---|---|---|---|
| ntp.ubuntu.com | Linux VM の時刻同期(NTP) | フロントエンドのサブネットからインターネットへ UDP/123 | ネットワーク規則で許可 |
| Windows Update | Windows の更新 | バックエンドのサブネットからインターネットへ TCP/443、TCP/80 | FQDN タグ WindowsUpdate で許可 |
| 監視エージェントの宛先 | Azure Monitor の拡張機能 | 両方の VM のサブネットからインターネットへ TCP/443 | 必要な FQDN をアプリケーション規則で許可 |
| nginx.org | ベンダーから nginx を入れる(アプリの例) | フロントエンドのサブネットからインターネットへ TCP/443 | アプリケーション規則で許可 |
| Key Vault | TLS 証明書の取得 | VM と Application Gateway のサブネットからプライベート エンドポイントのサブネットへ TCP/443 | なし(VNet の中で完結) |
Firewall は、NAT Gateway がなければインターネット向けの通信を Firewall のパブリック IP に SNAT する。
相手先の許可リストには、Firewall の送信用のパブリック IP をすべて伝える。
Firewall では IP グループを使って、送信元をサブネット単位に絞ると細かく制御できる。
公式ドキュメント:Azure ランディング ゾーンにおける Azure 仮想マシン のベースライン アーキテクチャ | Microsoft Learn
運用アクセスと ID
ベースラインでは、Bastion はワークロードの一部として展開する。
ランディング ゾーン版では、Bastion はリージョンごとの中央のリソースで、プラットフォーム チームが持ち、すべてのワークロードで共有する。
オペレーターは Entra ID の会社の ID でサインインし、サービス プリンシパルを共有しない。
VM のサブネットの NSG では、リモート アクセスのポートへの通信を、プラットフォームの Bastion のサブネットから以外はすべて止める。
長く続くアクセスではなく、最小権限と、プラットフォーム チームが管理する Just-In-Time のアクセスを使う。
ベースラインでは、Application Gateway、フロントエンドの VM、バックエンドの VM が、ユーザー割り当てマネージド ID で Key Vault にアクセスする(Azure マネージド ID とは)。
時間と承認で権限を有効にする Microsoft Entra PIM で、さらに強化できる(Microsoft Entra PIM とは)。
公式ドキュメント:
Azure 仮想マシンベースライン アーキテクチャ | Microsoft Learn
Azure ランディング ゾーンにおける Azure 仮想マシン のベースライン アーキテクチャ | Microsoft Learn
監視
ワークロード チームは、ベースラインと同じく専用の Log Analytics ワークスペースと Application Insights を持つ。
すべてのリソースは、IaC で診断設定を入れて、このワークスペースに送る(Azure リソース ログと診断設定とは)。
プラットフォーム チームは、管理サブスクリプションの中央のワークスペースにも送らせる DINE ポリシーを持っていることがある。
Firewall、Entra ID、Bastion などの共有サービスのログは中央のワークスペースにあるので、障害の調査ではプラットフォーム チームの手を借りることがある。
プラットフォーム チームが、関連するログの読み取り権限を RBAC でワークロード チームに渡すことが勧められている。
公式ドキュメント:Azure ランディング ゾーンにおける Azure 仮想マシン のベースライン アーキテクチャ | Microsoft Learn
パッチと OS のアップグレード
ベースラインでは、VM ゲストの自動パッチ適用で、定期的に評価して利用できるパッチを分類する。
自動で適用されるのは「重要」か「セキュリティ」に分類されたパッチだけで、ほかのパッチは独自の更新管理の手順で適用する。
VM は可用性ゾーンに分けて同時に更新されないようにし、ゾーンごとに少なくとも 2 台を保つ。
OS のアップグレードは、テスト済みのゴールデン イメージ(Azure Compute Gallery など)でローリングして行う。
ランディング ゾーン版では、プラットフォーム チームが、組織の要件に合わせてパッチの適用を指示することがある。
ビルド エージェントの VM など、あとから足すコンポーネントも、パッチの手順に含める。
ゴールデン イメージの使用を義務付けられることもあり、そのときはイメージの出どころと更新の頻度をプラットフォーム チームに確かめる。
公式ドキュメント:
Azure 仮想マシンベースライン アーキテクチャ | Microsoft Learn
Azure ランディング ゾーンにおける Azure 仮想マシン のベースライン アーキテクチャ | Microsoft Learn
Azure Policy
プラットフォーム チームは、ワークロードのデプロイに効くポリシーをかける(Azure 管理グループとは)。
DINE ポリシーはワークロードのリソースを変えたり足したりするので、IaC のテンプレートと実際のリソースがずれることがある。
プラットフォームが入れる変更は、あらかじめ IaC のテンプレートに取り込んでテストしておく。
| ポリシーの例 | 内容 |
|---|---|
| プライベート エンドポイントの DNS | ハブのプライベート DNS ゾーンへのレコードの登録を DINE で行う。 ワークロード チームにはハブのポリシーを変える権限がない |
| Windows VM のドメイン参加 | JoinADDomainExtension の VM 拡張機能を入れて構成する |
| NIC の IP 転送を禁止 | ネットワーク インターフェイスで IP 転送を使えないようにする |
| パブリック IP の拒否 | VM の NIC など、既知の受信の入口以外のパブリック IP を拒否する |
| WAF の防止モード | Application Gateway の WAF を防止(拒否)モードにさせる。 サブスクリプションで使えるパブリック IP の数を絞ることもある |
公式ドキュメント:Azure ランディング ゾーンにおける Azure 仮想マシン のベースライン アーキテクチャ | Microsoft Learn
時間の経過に伴う変更
プラットフォームのサービスは、ワークロードから見ると外部の依存関係で、ワークロードとは関係なく変わる。
どちらの変更も相手に影響するので、早めに伝え合い、テストしてから有効にする。
| 向き | 例 |
|---|---|
| プラットフォーム → ワークロード | ポリシーの変更や管理グループの移動(次のデプロイまで気づかないことがある)、Firewall の規則の変更(OS のパッチ適用が黙って失敗するなど)、共有リソースの SKU や機能、ハブのルーティング、Bastion の構成、担当者の変更 |
| ワークロード → プラットフォーム | 送信の大幅な増加(共有の Firewall で騒がしい隣人にならないように)、パブリック アクセスの変更、SLA などビジネス上の重要度の変更、担当者の変更、新しい送信先や不要になった送信先 |
公式ドキュメント:Azure ランディング ゾーンにおける Azure 仮想マシン のベースライン アーキテクチャ | Microsoft Learn
構成のポイント
| 柱 | ポイント |
|---|---|
| 信頼性 | VM は可用性ゾーンに分け、Application Gateway とパブリック IP はゾーン冗長。 ベースラインの例では、アプリのフローの複合 SLO は 99.34%。 ランディング ゾーン版では送信の Firewall などが加わるので、複合 SLO の上限はベースラインより下がる。 共有の Firewall、SNAT ポートの枯渇、DINE ポリシー(ベスト エフォートで SLA がない)を依存関係として障害モード分析に入れる |
| セキュリティ | VM はインターネットに直接出さず、受信は WAF(防止モード)付きの Application Gateway だけ。 NSG と ASG で層の間を絞る。 ハブの非推移性だけに頼らず、NSG でほかのスポークからの通信も止める。 Application Gateway のパブリック IP は DDoS Protection の対象にし、誰が責任を持つかを決める(Azure DDoS Protection とは) |
| 柱 | ポイント |
|---|---|
| コスト最適化 | ワークロードに合った小さなイメージ、エフェメラル OS ディスク、ログのローテーションで小さなデータ ディスク。 ランディング ゾーン版では Firewall、SIEM、Bastion、ExpressRoute などをプラットフォームが持ち、チャージバックか無料で使える。 自分たちで持つより割安になる |
| 運用(監視とパッチ) | 診断設定を IaC で入れて専用のワークスペースに送る。 VM Insights とブート診断を使う。 Application Health 拡張機能と自動インスタンス修復。 プラットフォームのパッチ方針とゴールデン イメージに合わせる |
公式ドキュメント:
Azure 仮想マシンベースライン アーキテクチャ | Microsoft Learn
Azure ランディング ゾーンにおける Azure 仮想マシン のベースライン アーキテクチャ | Microsoft Learn
推奨構成
| 項目 | 推奨 |
|---|---|
| コンピューティング | スケール セット(フレキシブル)を層ごとに分け、可用性ゾーンに分散。 ゾーンごとに 2 台以上 |
| ディスク | OS はエフェメラル OS ディスク、データはプレミアム SSD(ゾーンの障害に備えるなら ZRS) |
| 受信 | スポークに置いた WAF 付きの Application Gateway だけを公開する |
| 送信 | UDR(0.0.0.0/0)でハブの Firewall に通し、必要な送信先を伝えて許可してもらう。 NSG でも絞る |
| 運用アクセス | ハブの Bastion。 NSG でリモート アクセスのポートは Bastion のサブネットからだけ許可。 Entra ID と JIT |
| 監視 | 専用の Log Analytics と Application Insights。 中央のワークスペースへの送信を止めない |
注意事項
| 項目 | 内容 |
|---|---|
| Firewall の規則の変更 | Windows Update や監視エージェントの宛先が止まると、パッチの適用や監視データの送信が黙って失敗する。 必要な送信先は事前に伝え、変更時にテストする |
| DINE ポリシーとのずれ | DINE で足された構成は IaC のテンプレートにないので、再デプロイで差分が出る。 プラットフォームが入れる構成をテンプレートに取り込む |
| DNS の反映の遅れ | プライベート DNS ゾーンの DINE ポリシーはベスト エフォートで、DNS の構成が遅れるとアプリが受け付けられるまで時間がかかる |
| スポーク同士のピアリング | ワークロードで特に必要な場合を除き、スポークを別のスポークに直接ピアリングしない |
| ログの分散 | ワークロードのログと共有サービスのログが別のワークスペースにあり、突き合わせが難しい。 トリアージの手順にプラットフォーム チームの連絡先を入れておく |
| 本番前の環境 | 本番前と本番で管理グループのポリシーが違うと、テストで見つからないままデプロイやスケールが止まることがある |
公式ドキュメント:Azure ランディング ゾーンにおける Azure 仮想マシン のベースライン アーキテクチャ | Microsoft Learn
関連するアーキテクチャとの違い
| 記事 | このアーキテクチャとの関係 |
|---|---|
| Azure ハブスポーク ネットワークとは | ランディング ゾーン版が前提にするトポロジ。 ハブの Firewall にスポークの送信を通す考え方は同じ |
| Application Gateway と API Management で API を守るとは | WAF 付きの Application Gateway を受信の入口にする点は同じ。 後ろが VM ではなく API Management |
まとめ
・VM ベースラインは、WAF 付きの Application Gateway、層ごとのスケール セット(フレキシブル)、内部ロード バランサー、Key Vault、Bastion、監視で組む、IaaS のワークロードの出発点。
・ランディング ゾーン版では、VM まわりの設計はほぼ同じで、ベースラインの VNet がハブにピアリングしたスポークになる。
・送信はパブリック ロード バランサーではなく、UDR でハブの Azure Firewall に通す。
Bastion はハブで共有し、監視、パッチ、ポリシーもプラットフォームの方針に合わせる。
・プラットフォームとワークロードの変更は互いに影響するので、送信先、IP 範囲、依存関係を伝え合い、テストしてから変える。
次回:Azure のマルチリージョン負荷分散と多層アプリの DR とは(アーキテクチャ解説シリーズ 13)
コメント