
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 1 回目。
今回は、ネットワークの基本形として Cloud Adoption Framework が推奨している、ハブスポーク ネットワーク トポロジを扱う。
実機では、ハブに Azure Firewall(Basic)を置いた最小構成を組み、ピアリングだけのときとファイアウォールを通したときで、通信がどう変わるかを確かめた。
※2026年11月時点の情報です。
前回:Azure アーキテクチャ センターとは
ハブスポークとは
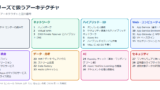
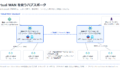
ハブスポークは、中心のハブ VNet に共有のネットワーク サービスを集め、ワークロードはそれぞれのスポーク VNet に分けて、スポークをハブにピアリングする形。
公式は、多くの組織にとってベスト プラクティスと見なされるトポロジとしている。
Azure ランディング ゾーンのアーキテクチャも、このハブスポークを土台にしている。
| 役割 | |
|---|---|
| ハブ VNet | 共有サービス(ファイアウォール、Bastion、ゲートウェイ、DNS など)を置く。 オンプレミスとの接続の中心で、インターネットへの主な出口。 リージョンのリソースなので、リージョンごとに 1 つ置く |
| スポーク VNet | ワークロードごとに分けて置く。 別のサブスクリプションにでき、運用・非運用などの環境を分けられる。 同じリージョンのハブにピアリングする |
| つなぎ方 | ハブとスポークは VNet ピアリング(または Virtual Network Manager の接続グループ)でつなぐ。 ピアリングは推移しない |
公式ドキュメント:Azureのハブスポーク ネットワーク トポロジ | Microsoft Learn
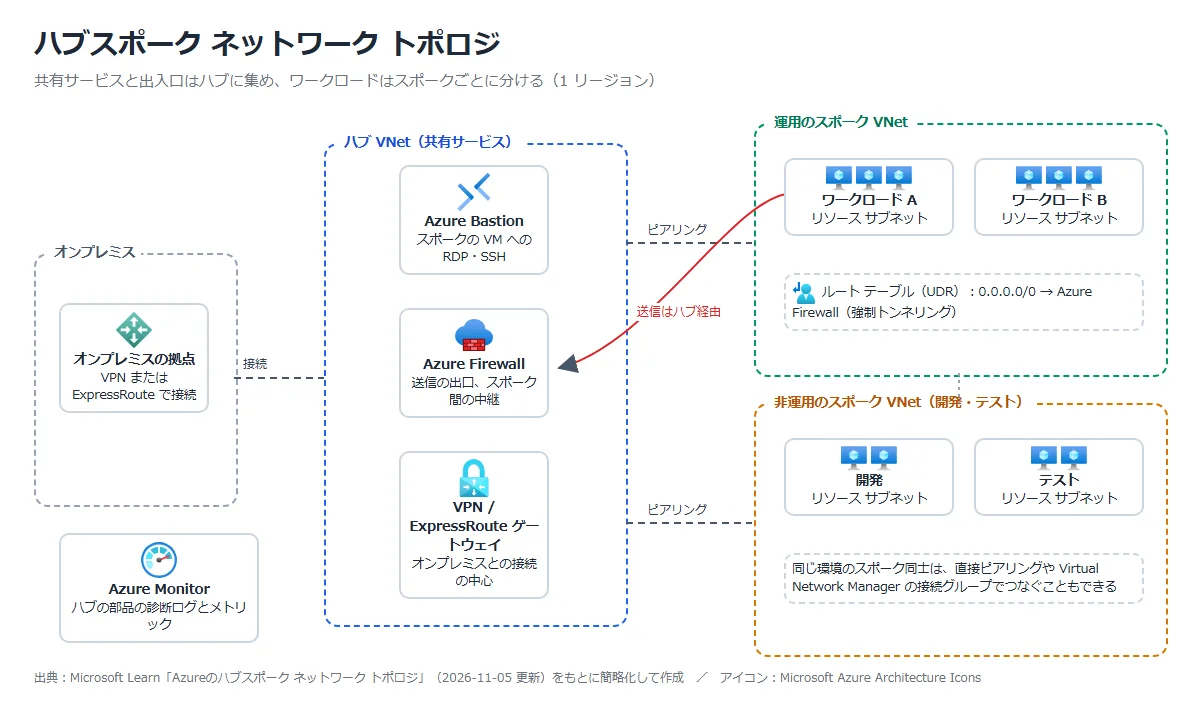
構成図と部品の役割
| 部品 | このアーキテクチャでの役割 |
|---|---|
| Azure Virtual Network | ハブとスポーク。スポークは非推移的で遅延の小さいピアリングでハブにつながる |
| Azure Firewall | スポークからインターネットへの主な出口。 IDPS の規則での受信の検査、FQDN 規則のための DNS プロキシにも使える |
| Azure Bastion | パブリック IP を出さずに、スポークの VM に RDP・SSH で入る |
| VPN Gateway / ExpressRoute ゲートウェイ | スポークをオンプレミスにつなぐ。 スポークはふつう自分のゲートウェイを持たず、ハブのものを使う |
| Azure Monitor | ハブの部品のログとメトリックの送り先。 スポークのログをどうするかは、各ワークロードが決める |
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの |
|---|---|
| Azure Virtual Network(VNet) | Azure の中に作るプライベートなネットワーク。 Azure のリソースどうし、インターネット、オンプレミスとの通信の土台になり、通信のフィルターやルーティングもここで決める |
| VNet ピアリング | 2 つの VNet をつなぐ機能。 通信は Microsoft のバックボーンを通り、インターネットを経由しない。 同じリージョンどうしと、リージョンをまたぐ(グローバル)ものがある |
| ルート テーブル(UDR) | サブネットから出る通信の行き先を決めるカスタム ルートの集まり。 Azure が自動で作るシステム ルートを上書きできる |
ハブに置くサービスは次のとおり。
| 構成要素 | どういうもの |
|---|---|
| Azure Firewall | Azure が管理するステートフルなファイアウォール。 詳しくはAzure Firewall とは。 |
| Azure Bastion | パブリック IP を持たない VM に、ブラウザーなどから RDP・SSH で入るためのサービス。 詳しくはAzure Bastion とは。 |
| VPN Gateway / ExpressRoute ゲートウェイ | オンプレミスと VNet をつなぐ仮想ネットワーク ゲートウェイ。 詳しくはオンプレミスと Azure の接続(VPN・ExpressRoute)とは。 |
| Azure Monitor | Azure やほかの環境のリソースからログとメトリックを集めて分析する監視サービス。 ログの保存先についてはAzure Log Analytics ワークスペースとは。 |
| Azure DDoS Protection | DDoS 攻撃からパブリック IP を守るサービス。 詳しくはAzure DDoS Protection とは。 |
部品ごとの詳しい仕組みは、Azure Firewall とは、Azure Bastion とは、Azure DDoS Protection とはに書いた。
公式ドキュメント:Azureのハブスポーク ネットワーク トポロジ | Microsoft Learn
できること(使う場面)
| 場面 | ハブスポークでどうなるか |
|---|---|
| 開発・テスト・本番のように環境が複数あり、共有サービスを使う | DNS、NTP、AD DS などの共有サービスをハブに置き、環境ごとのスポークから使う。 環境どうしは分けたままにできる |
| ワークロード同士はつながなくてよいが、共有サービスには届かせたい | スポークはハブとだけピアリングする |
| セキュリティを一か所で管理したい | ハブのファイアウォールや境界ネットワーク(DMZ)で、送信や受信をまとめて制御する |
| スポーク間の通信を選んで許可したい | ハブのファイアウォールの規則で、どのスポークからどこへ通すかを決める |
| オンプレミスとの接続をまとめたい | VPN や ExpressRoute のゲートウェイをハブに 1 つ置き、スポークから使う(ゲートウェイの転送を許可する) |
公式ドキュメント:Azureのハブスポーク ネットワーク トポロジ | Microsoft Learn
スポーク同士の通信
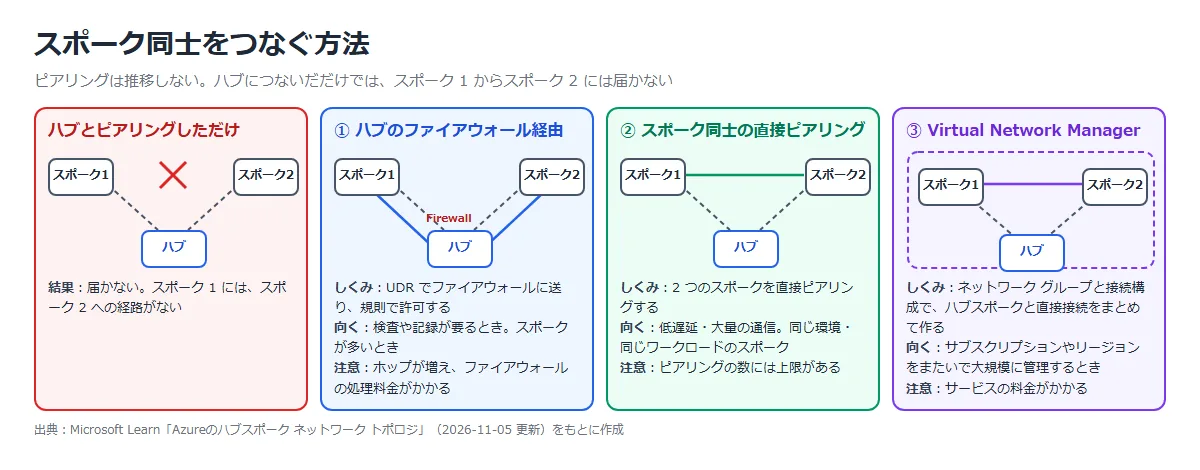
ピアリングは推移しない。
スポーク 1 とスポーク 2 がそれぞれハブとピアリングしていても、スポーク 1 からスポーク 2 には届かない。
つなぐ方法は 3 つある。
| 方法 | 使いどころ | 注意 |
|---|---|---|
| ハブのファイアウォール(NVA)経由 | スポーク間の通信を検査・記録したいとき。 スポークが多く、ピアリングの数が足りないとき | スポークに UDR を付け、ピアリングで転送されたトラフィックを許可する。 ホップが 1 つ増える |
| スポーク同士の直接ピアリング | 遅延を抑えたいとき。 データベースの同期や大きなファイルのコピーなど、量が多く危険の少ない通信 | 同じ環境・同じワークロードのスポークに限るのがよい。 ファイアウォールの処理料金も減らせる |
| Virtual Network Manager の接続グループ | サブスクリプションやリージョンをまたいで、大規模にまとめて管理したいとき | サービスの料金と、運用の手間が減る分を比べて決める |
このほか、Private Link で特定のリソースだけを別の VNet に出す方法もある。
公式ドキュメント:
Azureのハブスポーク ネットワーク トポロジ | Microsoft Learn
Azure 仮想ネットワーク ピアリング | Microsoft Learn
構成のポイント
アーキテクチャ センターの考慮事項を、Well-Architected の 5 つの柱で整理する。
| 柱 | ポイント |
|---|---|
| 信頼性 | ハブはリージョンごとに置き、同じリージョンのスポークだけをつなぐ。 ハブのサービスは可用性ゾーン対応を使う。 FQDN 規則を使うなら、スポークの名前解決もファイアウォールの DNS プロキシにそろえる |
| セキュリティ | ファイアウォールやゲートウェイのパブリック IP を DDoS Protection で守る。 NSG に明示的な拒否を置く。 TLS 検査や IDPS が要るなら Premium |
| コスト最適化 | ファイアウォールを複数のワークロードで共有する。 量が多く危険の少ないスポーク間は、直接ピアリングでファイアウォールを通さない |
| オペレーショナル エクセレンス | ハブの部品に診断設定を入れる(要らないカテゴリは切る)。 IP アドレスはオンプレミスと重ならないように先に計画する |
| パフォーマンス効率 | 遅延に敏感な通信はハブを通さない。ゲートウェイの SKU は接続数や帯域で選ぶ |
| サブネット | 推奨 |
|---|---|
| GatewaySubnet | VPN / ExpressRoute のゲートウェイ用。/26 以上 |
| AzureFirewallSubnet | Azure Firewall 用。/26 以上。NSG はサポートされない |
ファイアウォールを通る送信は、ファイアウォールのパブリック IP に変換される(SNAT)。
相手先の許可リストには、ファイアウォールに付けたパブリック IP をすべて入れる。
同時接続の上限は、付けたパブリック IP の数で決まるので、増やすときは AzureFirewallSubnet に NAT Gateway を付ける。
公式ドキュメント:Azureのハブスポーク ネットワーク トポロジ | Microsoft Learn
代替:Virtual WAN と Virtual Network Manager
| 自分で管理するハブ(このアーキテクチャ) | Virtual WAN | |
|---|---|---|
| ハブ | 自分でハブ VNet、ピアリング、ルート テーブルを作って保守する | Microsoft が管理するハブを使う |
| 向くとき | コストを抑えたい、NVA の台数やサイズを細かく決めたい、Virtual WAN が対応していない NVA を使いたい | 拠点が多く、ハブを自分で保守したくない |
| Virtual Network Manager | ピアリング、ルート、セキュリティ規則の作成と保守を、ネットワーク グループ単位でまとめて行える(ルートの自動管理、IP アドレス管理もある) | — |
公式ドキュメント:Azureのハブスポーク ネットワーク トポロジ | Microsoft Learn
実機で確かめたこと
今回の構成と実施すること
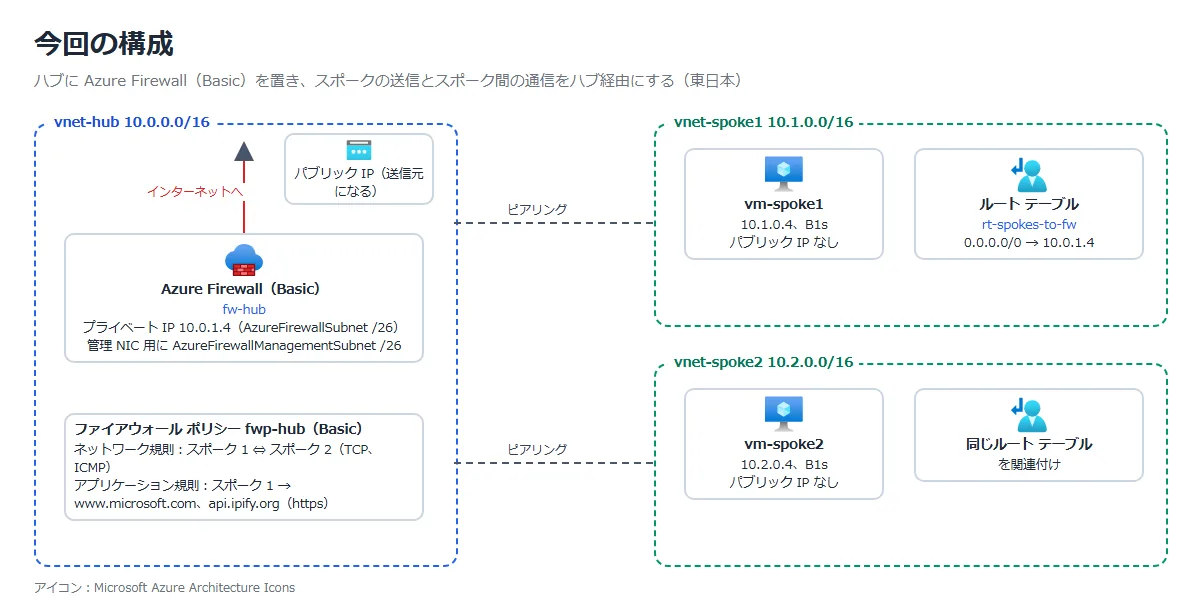
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | ハブとスポーク 2 つの VNet、各スポークに VM(パブリック IP なし)を作り、ハブとピアリングする | ピアリングの設定項目 |
| ② | ファイアウォールなしで、スポーク 1 から通信する | スポーク 2 に届くか、インターネットに出られるか |
| ③ | ハブに Azure Firewall(Basic)とファイアウォール ポリシーを作る | 作成画面の設定 |
| ④ | ポリシーに規則を作る | スポーク間を許可、インターネットは FQDN で許可 |
| ⑤ | スポークにルート テーブル(0.0.0.0/0 → ファイアウォール)を付ける | 有効なルートの変化 |
| ⑥ | もう一度、スポークから通信する | スポーク間、許可した FQDN、許可していない FQDN、送信元 IP |
東日本リージョンで、VM は B1s を使った。
VNet と VM は Azure CLI で作り、ピアリング、ファイアウォール、規則、ルートはポータルで設定した。
VM へのコマンドは、パブリック IP なしで使える run-command で送った。
① ハブとスポークをピアリングする
ハブ VNet ⇒「ピアリング」⇒「追加」で、スポーク 1 とのピアリングを両方向まとめて作る。
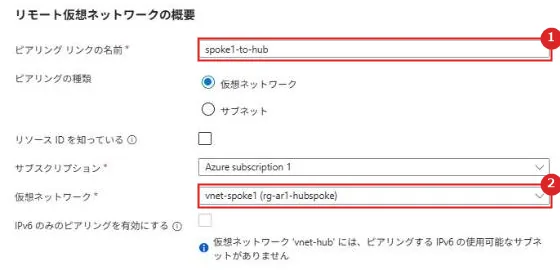
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ピアリング リンクの名前 | スポーク側に作られるピアリングの名前(spoke1-to-hub) |
| 2 | 仮想ネットワーク | 相手のスポーク VNet。同じ画面で、両方向のピアリングが作られる |
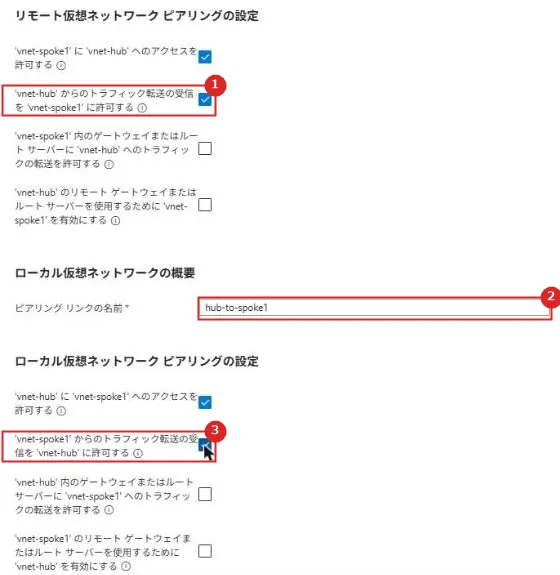
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ハブからの転送の受信を許可(スポーク側) | ファイアウォールが中継したスポーク 2 からの通信を、スポーク 1 が受け取れるようにする |
| 2 | ローカル側の名前 | ハブ側に作られるピアリングの名前(hub-to-spoke1) |
| 3 | スポークからの転送の受信を許可(ハブ側) | スポーク間をファイアウォール経由でつなぐときに必要 |
スポーク 2 も同じ設定でピアリングした。
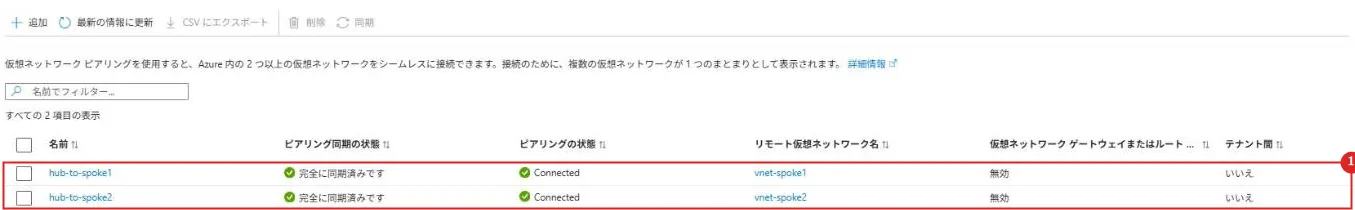
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ピアリング | hub-to-spoke1 と hub-to-spoke2 が、どちらも Connected、完全に同期済み |
② ファイアウォールなしで通信する
スポーク 1 の VM から、スポーク 2 の VM(10.2.0.4)に ping を打ち、インターネット(www.microsoft.com)にも HTTPS でつないだ。
| 通信 | 結果 |
|---|---|
| スポーク 1 → スポーク 2 | 届かない(3 回中 0 回) |
| スポーク 1 → インターネット | つながらない |
スポーク 2 に届かないのは、ピアリングが推移しないから。
VM の NIC ⇒「有効なルート」を見ると、スポーク 2(10.2.0.0/16)への経路がない。
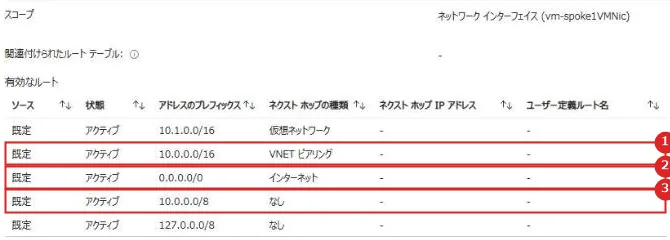
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 10.0.0.0/16 VNET ピアリング | ハブへの経路はある |
| 2 | 0.0.0.0/0 インターネット | 既定の経路 |
| 3 | 10.0.0.0/8 なし | スポーク 2 の 10.2.0.0/16 はここに含まれ、行き先が「なし」で捨てられる |
インターネットに出られないのは、新しい VNet のサブネットが既定でプライベート サブネットになったから。
公式には、2026 年 3 月 31 日以降にリリースされた API では、新しい VNet のサブネットの defaultOutboundAccess が false になる、とある。
今回作ったサブネットも false だった。
有効なルートに 0.0.0.0/0 インターネットがあっても、明示的な送信の方法(NAT Gateway、ファイアウォール、パブリック IP など)がなければ外には出られない。
公式ドキュメント:Azure での既定の送信アクセス | Microsoft Learn
③ Azure Firewall を作る
「ファイアウォールの作成」を開くと、SKU は Premium が選ばれている。
今回は Basic にした。
Basic は中小企業向けに設計された SKU。
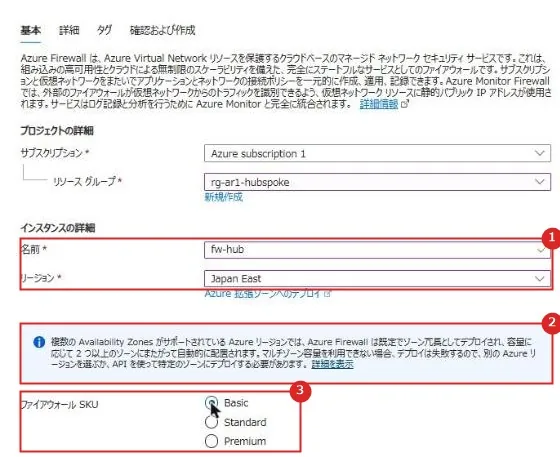
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 名前・リージョン | fw-hub、Japan East(ハブ VNet と同じリージョン) |
| 2 | 可用性ゾーン | 可用性ゾーンのあるリージョンでは、既定でゾーン冗長になる、という案内 |
| 3 | ファイアウォール SKU | Basic、Standard、Premium。既定は Premium |
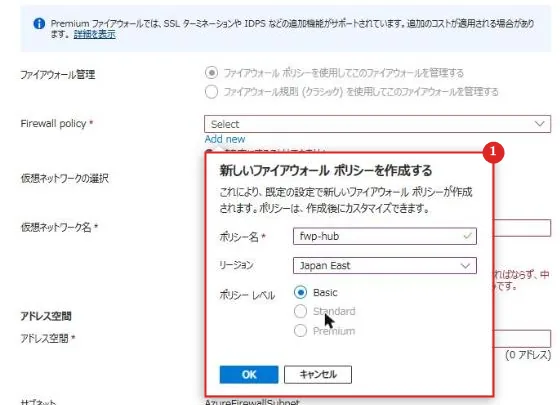
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 新しいファイアウォール ポリシー | 名前は fwp-hub。 リージョンの既定は East US だったので Japan East に変えた。 Basic のファイアウォールでは、ポリシー レベルも Basic だけが選べる |
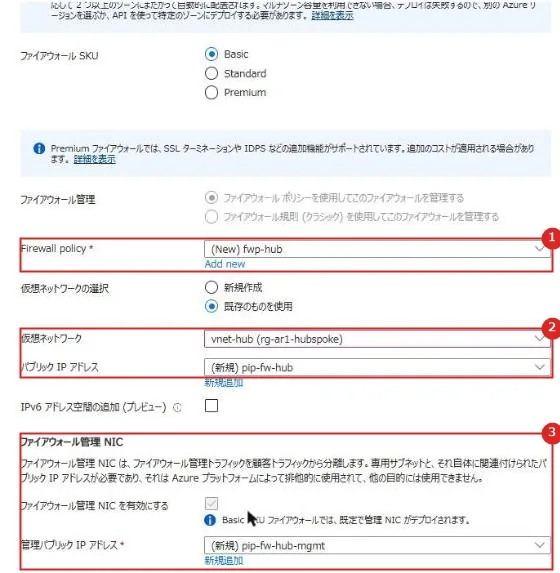
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Firewall policy | 作ったポリシー(fwp-hub) |
| 2 | 仮想ネットワーク | 「既存のものを使用」で vnet-hub。 AzureFirewallSubnet があらかじめ必要 |
| 3 | ファイアウォール管理 NIC | Basic では常に有効。 AzureFirewallManagementSubnet と、管理用のパブリック IP がもう 1 つ要る |
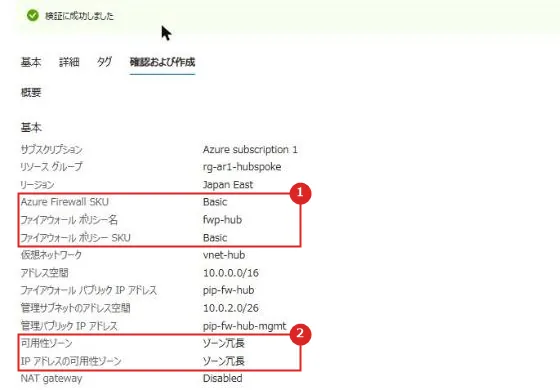
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | SKU とポリシー | Azure Firewall SKU Basic、ファイアウォール ポリシー SKU Basic |
| 2 | 可用性ゾーン | ファイアウォールもパブリック IP も、ゾーン冗長 |
作成から約 9 分で完成し、プライベート IP は 10.0.1.4 になった。
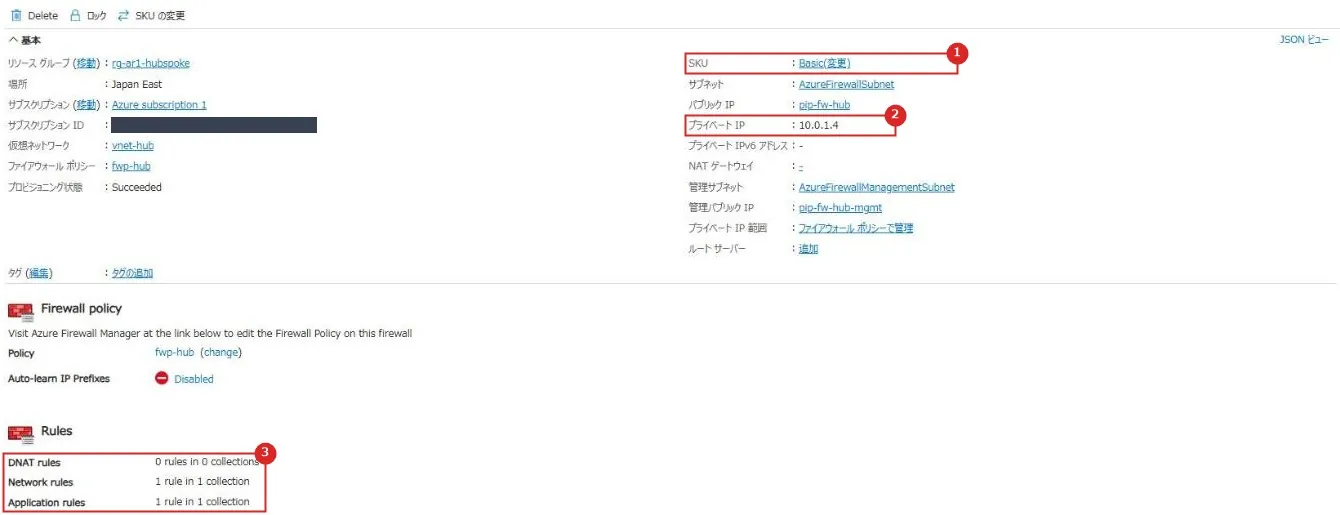
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | SKU | Basic |
| 2 | プライベート IP | 10.0.1.4。スポークのルートの行き先にする |
| 3 | Rules | ④で作ったネットワーク規則とアプリケーション規則が 1 つずつ |
公式ドキュメント:
Azure Firewall 管理 NIC | Microsoft Learn
SKU 別の Azure Firewall 機能 | Microsoft Learn
④ ポリシーに規則を作る
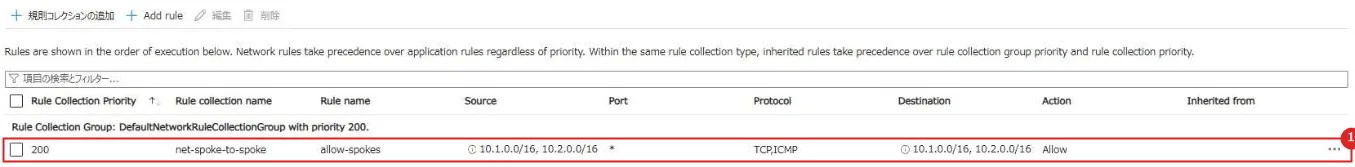
ファイアウォール ポリシー ⇒「ネットワーク規則」⇒「規則コレクションの追加」で、スポーク同士の通信を許可する。
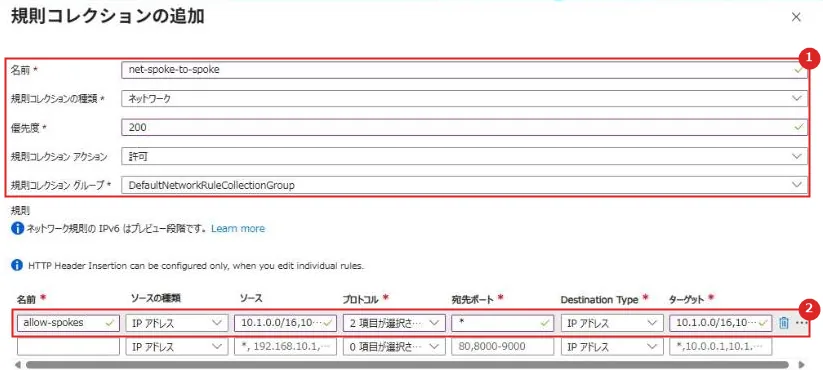
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 規則コレクション | 名前 net-spoke-to-spoke、優先度 200、アクション 許可 |
| 2 | 規則 | 送信元と宛先にスポーク 1・2 のアドレス範囲、プロトコル TCP と ICMP、ポートはすべて |
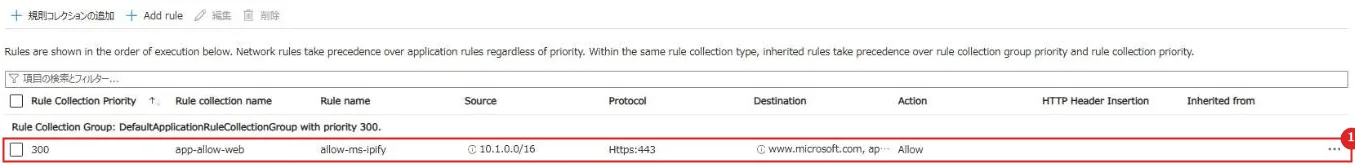
続いて「アプリケーション規則」で、スポーク 1 からのインターネットへの通信を、HTTPS の 2 つの FQDN だけに絞る。
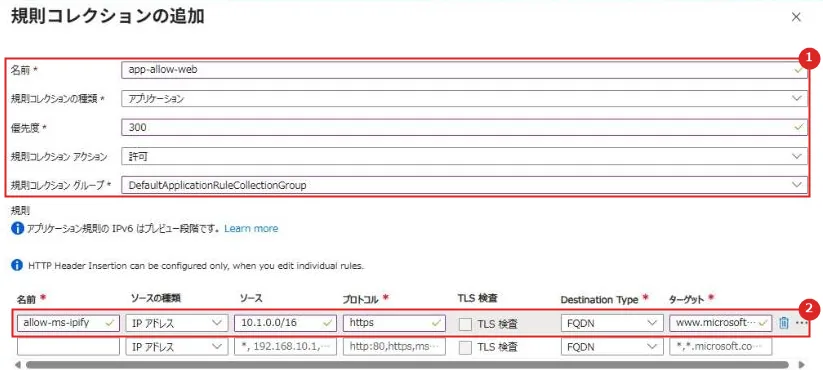
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 規則コレクション | 名前 app-allow-web、優先度 300、規則コレクション グループ DefaultApplicationRuleCollectionGroup |
| 2 | 規則 | 送信元 10.1.0.0/16(スポーク 1)、プロトコル https、宛先 FQDN www.microsoft.com と api.ipify.org(送信元 IP を返すサービス) |
ファイアウォールは、許可していない通信を止める。
ここに書いていない宛先や、スポーク 2 からのインターネットへの通信は止まるはず。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 規則 | それぞれの規則コレクションと規則。 ネットワーク規則は、優先度に関係なくアプリケーション規則より先に処理される、と画面に出ている |
⑤ スポークにルート テーブルを付ける
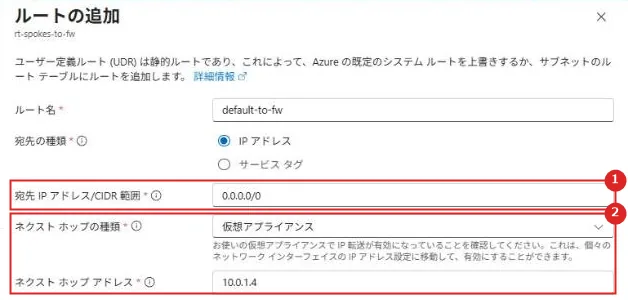
ルート テーブル(rt-spokes-to-fw)を作り、すべての宛先(0.0.0.0/0)をファイアウォールに向けるルートを入れる。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 宛先 | 0.0.0.0/0 |
| 2 | ネクスト ホップ | 種類は仮想アプライアンス、アドレスはファイアウォールのプライベート IP(10.0.1.4) |
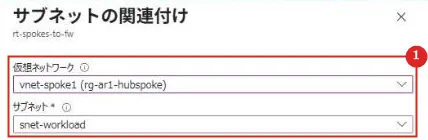
ルート テーブル ⇒「サブネット」⇒「関連付け」で、スポークのサブネットに付ける。
関連付けの画面は、最初にハブの AzureFirewallSubnet が選ばれていたので、スポークのサブネットに選び直した。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 関連付けるサブネット | vnet-spoke1 の snet-workload。 スポーク 2 にも同じルート テーブルを付けた |
もう一度、スポーク 1 の VM の有効なルートを見る。
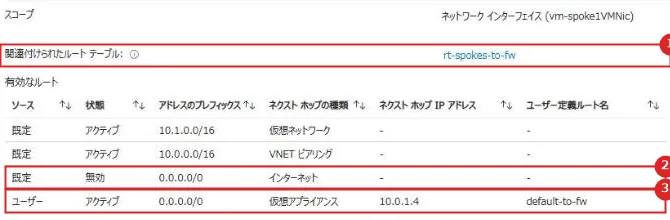
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 関連付けられたルート テーブル | rt-spokes-to-fw |
| 2 | 既定の 0.0.0.0/0 | 状態が「無効」になった |
| 3 | ユーザー定義ルート | 0.0.0.0/0 → 仮想アプライアンス 10.0.1.4 が有効。 スポーク 2 宛ても、インターネット宛ても、ファイアウォールに行く |
⑥ ファイアウォール経由で通信する
スポーク 1 とスポーク 2 の VM から、もう一度通信した。
| 通信 | ファイアウォールなし | ファイアウォールあり |
|---|---|---|
| スポーク 1 → スポーク 2(ping) | 届かない | 届く(平均 4.1 ms) |
| スポーク 2 → スポーク 1(ping) | — | 届く |
| スポーク 1 → www.microsoft.com(HTTPS) | つながらない | 200 |
| スポーク 1 → www.bing.com(HTTPS) | つながらない | TLS の途中で切られる(許可していない) |
| スポーク 1 → www.microsoft.com(HTTP) | つながらない | 470 が返る(規則は HTTPS だけ) |
| スポーク 2 → www.microsoft.com(HTTPS) | — | つながらない(アプリケーション規則の送信元はスポーク 1 だけ) |
| スポーク 1 の送信元 IP(api.ipify.org) | — | ファイアウォールのパブリック IP と同じ |
スポーク間の通信も、インターネットへの送信も、ハブのファイアウォールの規則で決まるようになった。
インターネットから見た送信元はファイアウォールのパブリック IP(SNAT)なので、相手先の許可リストにはこの IP を登録する。
実機でつまずいた点
FirewallPolicyRuleCollectionGroupUpdateNotAllowed
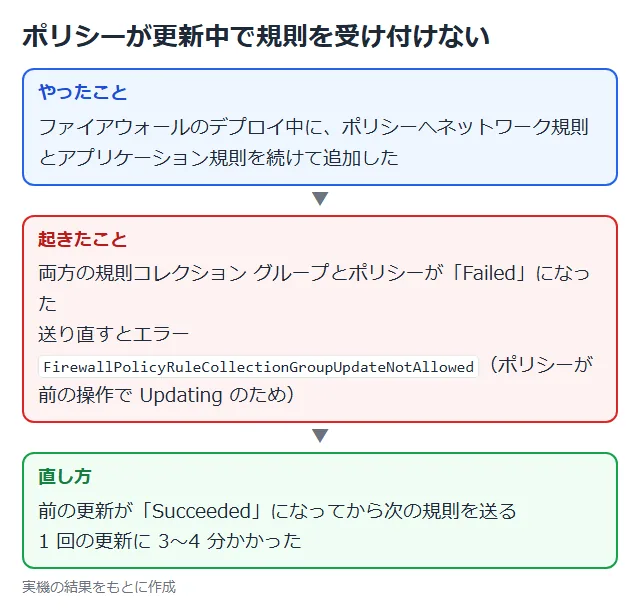
ファイアウォールのデプロイ中に、ポリシーへネットワーク規則とアプリケーション規則を続けて追加したところ、規則コレクション グループが 2 つともポリシーごと「Failed」になった。
同じ内容を送り直すと、ポリシーが前の操作で Updating 中のため更新できない、というエラーが返った。
ポリシーは前の更新が終わるまで次の変更を受け付けず、1 回の更新に 3〜4 分かかった。
規則を続けて足すときは、前の更新が「Succeeded」になってから次を送る。
注意点
| 項目 | 内容 |
|---|---|
| ピアリングは推移しない | ハブにつないだだけでは、スポーク同士は届かない。 ファイアウォール経由、直接ピアリング、Virtual Network Manager のどれかでつなぐ |
| 転送の許可 | ファイアウォール経由でスポーク同士をつなぐなら、ピアリングで転送されたトラフィックを許可する |
| 新しい VNet はプライベート サブネット | 明示的な送信の方法がないと、VM はインターネットに出られない。 Windows のライセンス認証や更新など、動かないサービスもある |
| ルート テーブルの付け先 | ポータルの関連付けの画面は、最初にハブのサブネットが選ばれていた。 付け先を確かめる |
| ファイアウォールの料金 | デプロイしている時間で課金される(東日本の Basic は 1 時間 62.5 円、2026 年 11 月の小売価格)。 処理したデータ量でも課金される |
| SKU の既定 | ポータルの作成画面の既定は Premium。必要な機能で選ぶ |
| SNAT | 送信元はファイアウォールのパブリック IP になる。 同時接続数の上限もパブリック IP の数で決まる |
公式ドキュメント:
Azureのハブスポーク ネットワーク トポロジ | Microsoft Learn
Azure での既定の送信アクセス | Microsoft Learn
まとめ
・ハブスポークは、共有サービスと出入口をハブに集め、ワークロードをスポークに分けるトポロジ。
ランディング ゾーンの土台でもある。
・ピアリングは推移しないので、ハブとつないだだけではスポーク同士は届かなかった。
・ハブに Azure Firewall を置き、スポークに 0.0.0.0/0 → ファイアウォールのルートを付けると、スポーク間とインターネットへの通信が規則どおりに通り、送信元はファイアウォールのパブリック IP になった。
・新しい VNet は既定でプライベート サブネットなので、ファイアウォールなどの明示的な出口がないとインターネットに出られない。
次回:Azure Virtual WAN のハブスポークとは
コメント