
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 2 回目。
今回は、前回のハブスポークのハブを、Microsoft が管理する Azure Virtual WAN に置き換えたアーキテクチャを扱う。
あわせて、Virtual WAN の発展形として載っている大規模版と、部門ごとに最適化した構成も紹介する。
実機では、ゲートウェイもファイアウォールもない仮想ハブにスポークを 2 つ接続し、スポーク同士が届くかを確かめた。
※2026年11月時点の情報です。
前回:Azure ハブスポーク ネットワークとは
Virtual WAN を使うハブスポークとは
前回のハブスポークでは、ハブ VNet、ピアリング、ルート テーブルを自分で作って保守した。
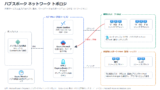
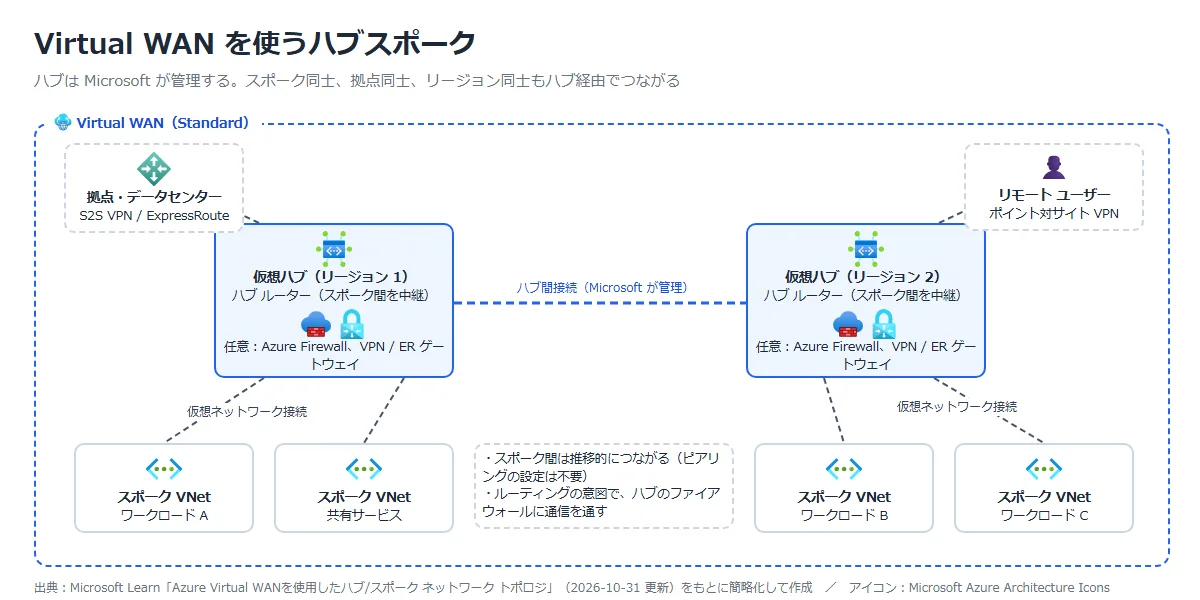
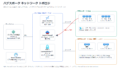
このアーキテクチャでは、ハブを Virtual WAN の仮想ハブに置き換える。
Microsoft がハブ内のネットワーク構成と、ハブ同士のピアリングを管理するので、運用の手間が減る。
セキュリティ保護付きハブ(Azure Firewall を入れたハブ)にすると、すべての通信をファイアウォールで検査しやすくなる。
| 部品 | このアーキテクチャでの役割 |
|---|---|
| Virtual WAN | VNet、拠点、リモート ユーザーをつなぐネットワーク サービス。 中央のコントロール プレーンとデータ プレーンとして、ハブ、スポーク、外部のネットワークの間をルーティングする |
| 仮想ハブ | リージョンのネットワークの中心になる、Microsoft が管理する VNet。 /24 以上のアドレス範囲が要る。 1 つのリージョンに複数置ける |
| セキュリティ保護付き仮想ハブ | Azure Firewall Manager でセキュリティとルーティングのポリシーを付けたハブ。 ルーティングが組み込まれているので、スポークに UDR を付けなくてよい |
| VPN / ExpressRoute ゲートウェイ | 拠点やデータセンターをつなぐ。 ゲートウェイは必須ではなく、ゲートウェイのないハブでもスポーク間はハブ ルーターで中継する |
| スポーク VNet | ワークロードを分ける。 仮想ネットワーク接続でハブにつなぐと、ピアリングが自動で作られる |
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの |
|---|---|
| Azure Firewall Manager | 複数の Azure Firewall とそのポリシーを、リージョンやサブスクリプションをまたいで一元的に管理するサービス。 Virtual WAN のハブにセキュリティとルーティングのポリシーを付けたものを「セキュリティ保護付き仮想ハブ」と呼ぶ |
| Azure Firewall | Azure が管理するステートフルなファイアウォール。 詳しくはAzure Firewall とは。 |
| VPN / ExpressRoute ゲートウェイ | オンプレミスや拠点とつなぐゲートウェイ。 詳しくはオンプレミスと Azure の接続(VPN・ExpressRoute)とは。 |
| VNet とピアリング | VNet は Azure の中に作るプライベートなネットワーク。 自分で管理するハブスポークでの VNet とピアリングは、Azure ハブスポーク ネットワークとはに書いた。 |
| SKU | できること |
|---|---|
| Basic | 1 つのハブの中での、サイト間 VPN 接続だけ |
| Standard | フルメッシュ接続(ハブの中とハブ同士で、VNet、サイト間 VPN、ExpressRoute、ポイント対サイトを任意に組み合わせる)。 スループットのスケーリング、ExpressRoute と VPN の相互接続、Azure Monitor での監視など |
公式ドキュメント:
Azure Virtual WANを使用したハブ/スポーク ネットワーク トポロジ | Microsoft Learn
Azure Virtual WAN とは | Microsoft Learn
自分で管理するハブとのちがい
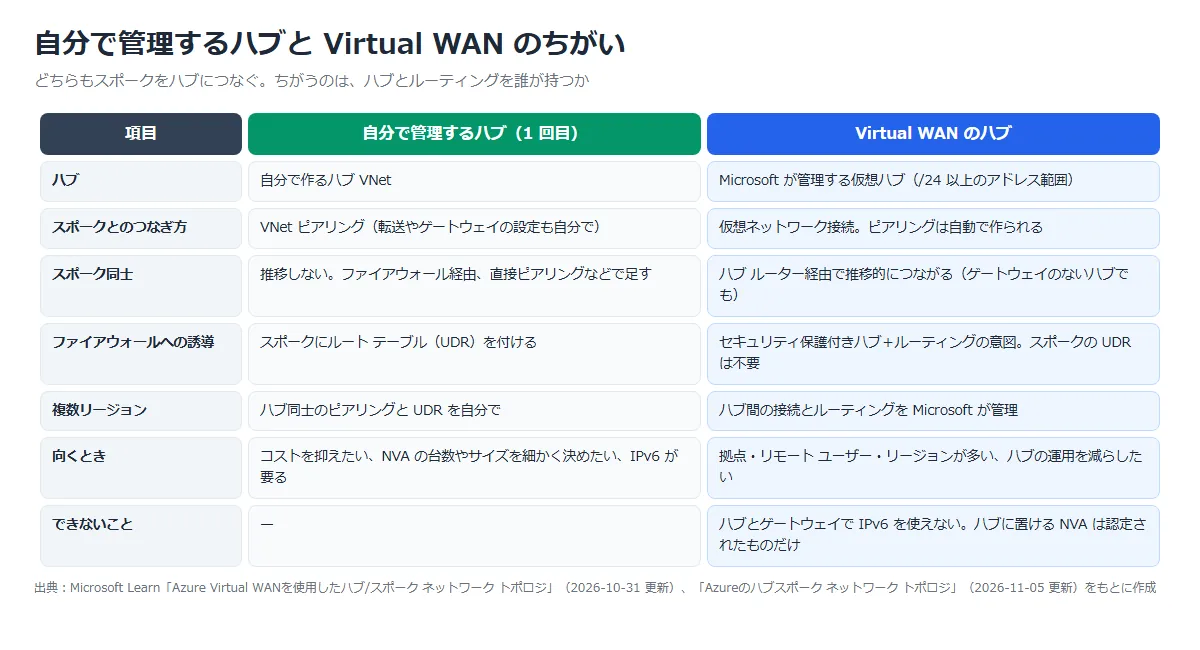
いちばん大きいちがいはスポーク同士の通信。
VNet ピアリングは推移しないので、自分で管理するハブではファイアウォール経由などで足す必要があった(前回)。
Virtual WAN では、スポーク間の推移的な接続が組み込まれている。
スポークが多くても、VNet ごとのピアリングの上限に悩まなくてよい。
公式ドキュメント:Azure Virtual WANを使用したハブ/スポーク ネットワーク トポロジ | Microsoft Learn
できること(使う場面)
| 場面 | Virtual WAN でどうなるか |
|---|---|
| 多くのワークロード VNet をオンプレミスにつなぐ | ハブの VPN / ExpressRoute ゲートウェイに集約する。 スポークはゲートウェイ転送などの設定なしで届く |
| ワークロード間、オンプレミス、インターネットの通信をまとめて検査する | セキュリティ保護付きハブとルーティングの意図で、ハブのファイアウォールに通す |
| 多くの拠点やリモート ユーザーをつなぐ | サイト間 VPN、ポイント対サイト VPN、SD-WAN を多数の拠点から集約する |
| ランディング ゾーンで、接続を共有サービスとして出す | プラットフォーム チームがハブを持ち、ワークロード チームは自分のサブスクリプションのスポークをつなぐ |
| 複数のリージョンをつなぐ | リージョンごとにハブを置くと、ハブ同士は Microsoft のバックボーンでつながる(グローバル トランジット) |
公式ドキュメント:Azure Virtual WANを使用したハブ/スポーク ネットワーク トポロジ | Microsoft Learn
ルーティングの意図とセキュリティ保護付きハブ
ハブにファイアウォールを置いたら、ルーティングの意図(ルーティング ポリシー)で通信をファイアウォールに通す。
ハブに持てるルーティング ポリシーは 2 つまでで、それぞれ次ホップを 1 つ選ぶ。
| ポリシー | 対象 | 次ホップ |
|---|---|---|
| プライベート ルーティング ポリシー | VNet 間、ハブ間、拠点から VNet への通信をまとめて 1 つのクラスとして扱う。 既定で RFC 1918 の 3 つの範囲(10.0.0.0/8、172.16.0.0/12、192.168.0.0/16)が対象。 それ以外は「追加のプレフィックス」に足す | Azure Firewall、認定された NGFW の NVA、SaaS のセキュリティ ソリューションのどれか |
| インターネット ルーティング ポリシー | 0.0.0.0/0。 検査したあと、ハブから直接インターネットに出す(直接アクセス) | 同上 |
インターネットへの通信をオンプレミスの出口に送りたいときは、インターネット ルーティング ポリシーを作らず、プライベート ルーティング ポリシーの追加のプレフィックスに 0.0.0.0/0 を入れる(強制トンネル モード。
DNAT は使えない)。
ハブに置ける NVA は、Microsoft とベンダーが共同で認定したものだけで、ハブ 1 つに 1 台まで。
公式ドキュメント:Azure Virtual WANを使用したハブ/スポーク ネットワーク トポロジ | Microsoft Learn
構成のポイント
| 柱 | ポイント |
|---|---|
| 信頼性 | ExpressRoute と VPN のゲートウェイを同じハブに置き、BGP で ExpressRoute を優先すると、VPN を予備にできる。 セキュリティ保護付きハブのファイアウォールを通る長時間の TCP 接続は、キープアライブと再試行を入れる |
| セキュリティ | ハブを Azure Firewall のセキュリティ保護付きハブにする。 ExpressRoute のプライベート ピアリングは既定で暗号化されないので、必要なら ExpressRoute 経由の IPsec を使う。 パブリック エンドポイントが多いなら DDoS ネットワーク保護 |
| コスト最適化 | ハブのデプロイ時間、ゲートウェイのスケール ユニット、接続ユニット、処理したデータ量、ルーティング インフラストラクチャ ユニット、ハブ間の転送で料金が決まる |
| オペレーショナル エクセレンス | Azure Monitor で、ルーティング インフラストラクチャ ユニットの使用率や、ハブの送受信量を見る。 しきい値に近づいたらアラートを出す |
| パフォーマンス効率 | 1 つのハブやゲートウェイの上限を超えるなら、リージョンにハブやゲートウェイを足して広げる。 ファイアウォールの大きさは、TLS 検査や IDPS を含めた実際の検査内容で見積もる |
| Virtual WAN のハブでの注意 | 内容 |
|---|---|
| IPv6 | ハブとゲートウェイは IPv6 に対応していない。 IPv6 が要るなら自分で管理するハブにする |
| NAT Gateway | Azure Firewall の SNAT を NAT Gateway で広げる方法は、Virtual WAN のハブでは使えない。 パブリック IP を足して広げる |
| プライベート エンドポイント | ハブ 1 つあたり最大 4,000 個 |
公式ドキュメント:Azure Virtual WANを使用したハブ/スポーク ネットワーク トポロジ | Microsoft Learn
Virtual WAN の発展形
アーキテクチャ センターには、Virtual WAN を使った発展形の構成が 2 つ載っている。
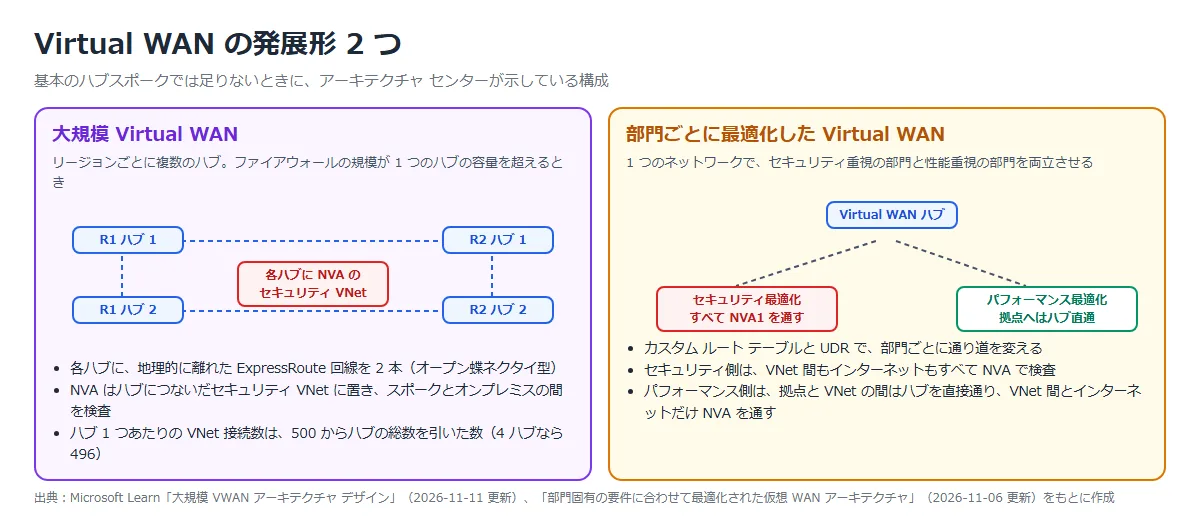
| 構成 | 使いどころ | 要点 |
|---|---|---|
| 大規模 Virtual WAN | ファイアウォールの規模が 1 つのハブの容量を超え、1 リージョン 1 ハブでは足りない、非常に大規模で重要なワークロード | リージョンごとに複数のハブ。 各ハブに地理的に離れた ExpressRoute 回線を 2 本(オープン蝶ネクタイ型)。 NVA はハブにつないだセキュリティ VNet に置く。 ハブ 1 つあたりの VNet 接続数は、500 からハブの総数を引いた数 |
| 部門ごとに最適化した Virtual WAN | 1 つのネットワークで、セキュリティを最優先する部門と、低遅延を優先する部門が同居する | カスタム ルート テーブルと UDR で通り道を分ける。 セキュリティ側はすべての通信を NVA で検査し、パフォーマンス側は拠点との通信だけハブを直接通す |
公式ドキュメント:
大規模 VWAN アーキテクチャ デザイン | Microsoft Learn
部門固有の要件に合わせて最適化された仮想 WAN アーキテクチャ | Microsoft Learn
実機で確かめたこと
今回の構成と実施すること
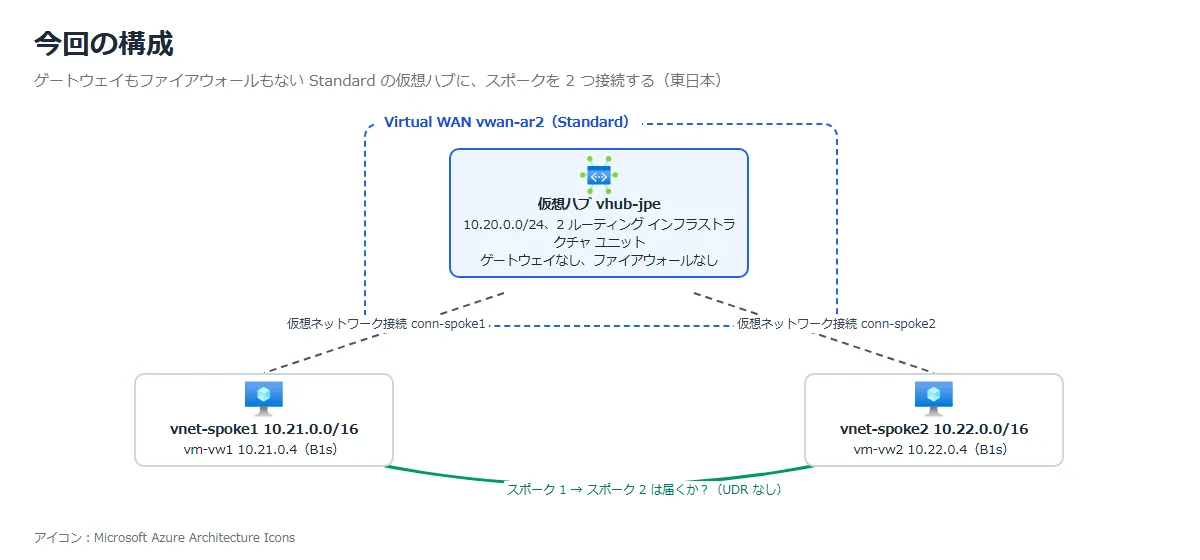
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | Virtual WAN(Standard)と仮想ハブを作る | ハブの作成画面と、作成にかかる時間 |
| ② | スポーク 1 だけを接続して、スポーク 2 に通信する | 届かないこと(スポーク 2 はまだつながっていない) |
| ③ | スポーク 2 も接続して、もう一度通信する | UDR もファイアウォールもなしで届くか |
| ④ | VM とハブのルートを見る | どこを通っているか |
東日本リージョンで、スポークの VNet と VM(B1s、パブリック IP なし)は Azure CLI で作り、Virtual WAN、ハブ、接続はポータルで作った。
Standard の仮想ハブは、東日本で 1 時間 39.56 円(2026 年 11 月の小売価格)。
① Virtual WAN と仮想ハブを作る
「Virtual WAN」⇒「作成」で、WAN 本体を作る。
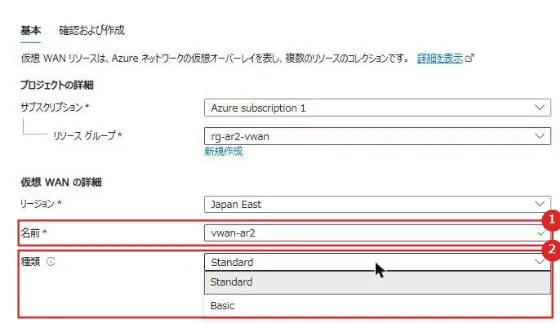
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 名前 | vwan-ar2。リージョンは Japan East |
| 2 | 種類 | Standard と Basic。今回は Standard |
作った Virtual WAN ⇒「ハブ」⇒「新しいハブ」で、仮想ハブを作る。
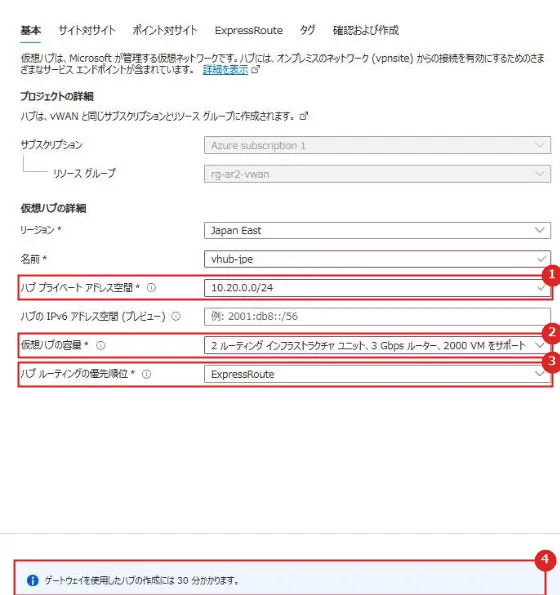
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ハブ プライベート アドレス空間 | 10.20.0.0/24。スポークやオンプレミスと重ならない範囲にする |
| 2 | 仮想ハブの容量 | ルーティング インフラストラクチャ ユニットの数。 最小の 2(3 Gbps のルーター、2,000 VM) |
| 3 | ハブ ルーティングの優先順位 | 既定は ExpressRoute |
| 4 | 案内 | ゲートウェイを使用したハブの作成には 30 分かかります |
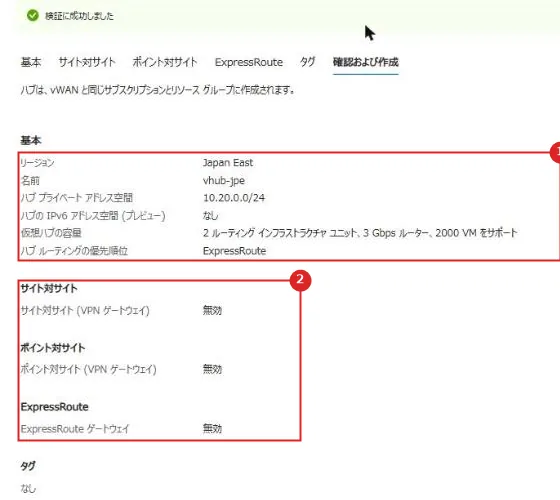
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 基本 | リージョン、名前、アドレス空間、容量 |
| 2 | ゲートウェイ | サイト対サイト、ポイント対サイト、ExpressRoute のゲートウェイはすべて無効 |
ゲートウェイなしでも、ハブのルーティングが使えるまで 21 分かかった。
ハブの状態が Succeeded になっているのを確かめたのは、作成開始から約 34 分後。
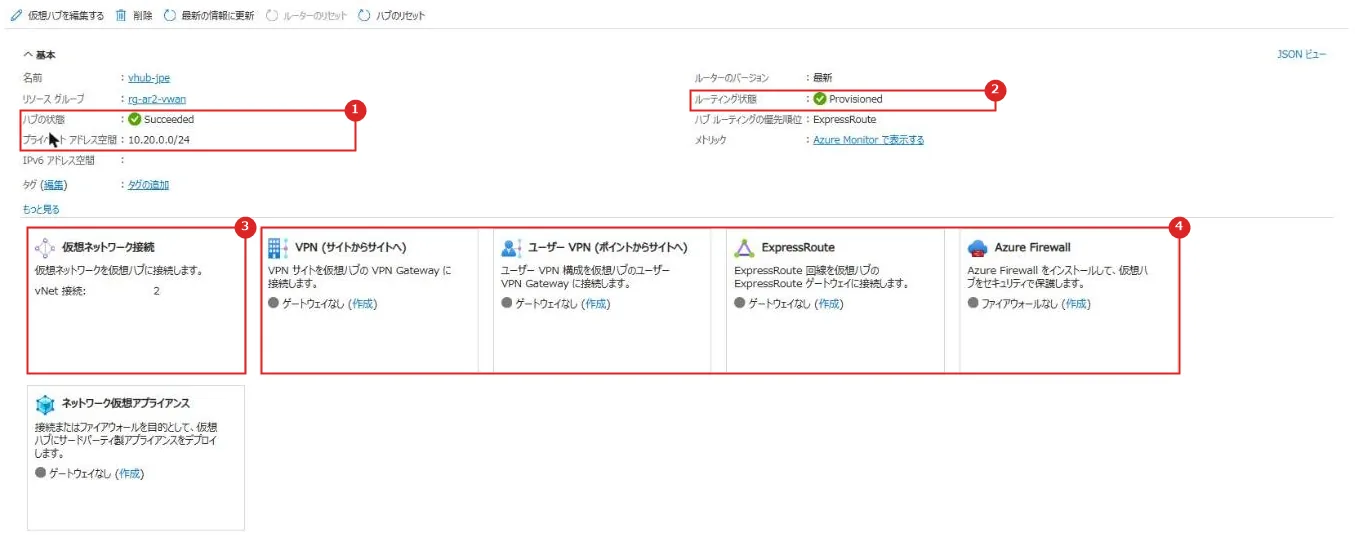
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ハブの状態 | Succeeded。アドレス空間 10.20.0.0/24 |
| 2 | ルーティング状態 | Provisioned |
| 3 | 仮想ネットワーク接続 | vNet 接続 2(③のあと) |
| 4 | ゲートウェイとファイアウォール | VPN、ユーザー VPN、ExpressRoute、Azure Firewall はどれも「なし」。 ここから後で足せる |
② スポーク 1 だけを接続する
Virtual WAN ⇒「仮想ネットワーク接続」⇒「接続の追加」で、スポークをハブにつなぐ。
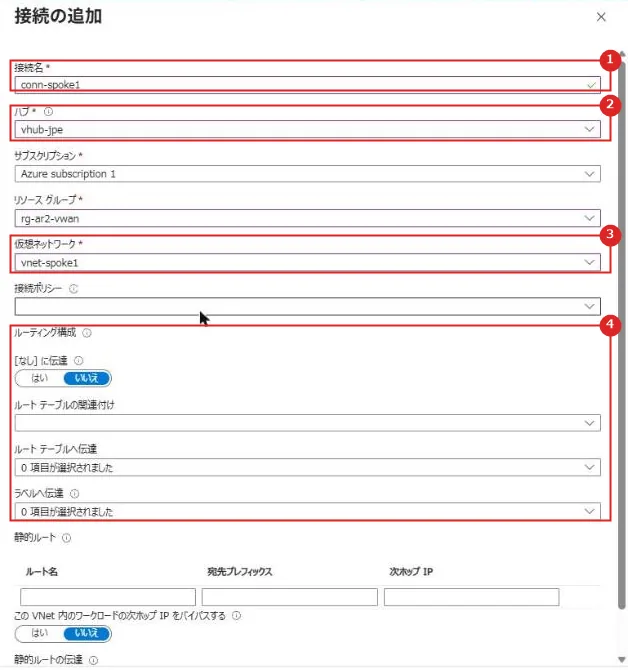
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 接続名 | conn-spoke1 |
| 2 | ハブ | vhub-jpe |
| 3 | 仮想ネットワーク | vnet-spoke1 |
| 4 | ルーティング構成 | ルート テーブルの関連付けや伝達、静的ルートを決める。 今回は既定のまま(既定のルート テーブル) |
スポーク 1 だけがつながった状態で、スポーク 1 の VM からスポーク 2 の VM(10.22.0.4)に ping を打つと、届かなかった(3 回中 0 回)。
スポーク 2 はまだどこにもつながっていないので、これは当然の結果。
③ スポーク 2 も接続する
スポーク 2 も同じように接続した(約 2 分で完了)。
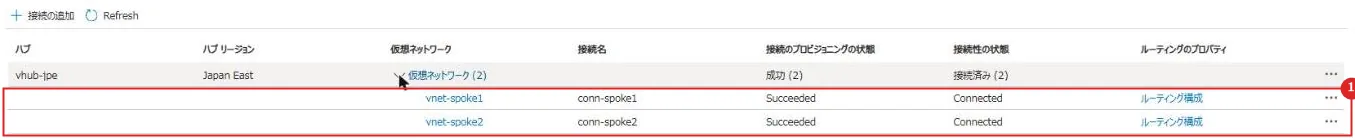
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 接続 | vnet-spoke1 と vnet-spoke2 が、どちらも Succeeded、Connected |
もう一度、スポーク 1 からスポーク 2 に ping を打った。
| 通信 | スポーク 2 の接続前 | スポーク 2 の接続後 |
|---|---|---|
| スポーク 1 → スポーク 2(ping) | 届かない(0/3) | 届く(3/3、平均 3.6 ms) |
ルート テーブルもファイアウォールも置いていないのに、スポーク同士が届いた。
前回の自分で管理するハブでは、ハブとピアリングしただけでは届かず、ファイアウォールと UDR が必要だった。
④ どこを通っているかを見る
スポーク 1 の VM の NIC ⇒「有効なルート」を見る。
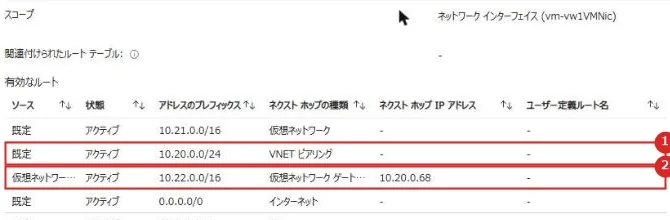
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 10.20.0.0/24 VNET ピアリング | ハブへの経路。ピアリングは Virtual WAN が自動で作った |
| 2 | 10.22.0.0/16 | スポーク 2 への経路。 ソースとネクスト ホップの種類は「仮想ネットワーク ゲートウェイ」、ネクスト ホップは 10.20.0.68(ハブのアドレス範囲の中) |
スポーク 1 のピアリングを CLI で見ると、RemoteVnetToHubPeering_ で始まる名前のピアリングが 1 つあった。
相手は Microsoft が管理するハブの VNet で、「リモート ゲートウェイを使う」がオンになっていた。
ハブ側は、仮想ハブ ⇒「ルーティング」⇒「有効なルート」で、既定のルート テーブル(Default)を選ぶ。
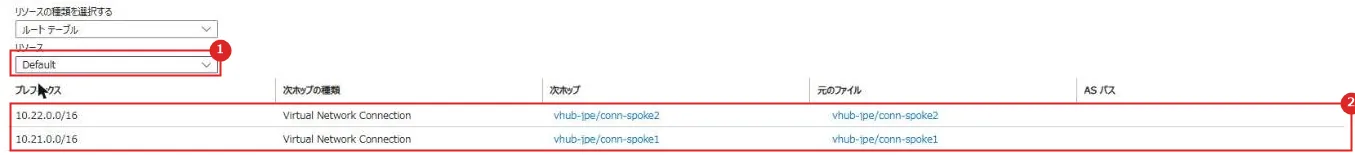
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース | Default(既定のルート テーブル) |
| 2 | ルート | 10.21.0.0/16 と 10.22.0.0/16。 次ホップの種類は Virtual Network Connection で、それぞれの接続(conn-spoke1、conn-spoke2) |
接続したスポークのアドレス範囲が既定のルート テーブルに伝達され、ハブのルーターがスポーク間を中継している。
公式の「ゲートウェイのないハブでも、ハブ ルーターでスポーク間の通信をルーティングする」のとおりだった。
実機でつまずいた点
AnotherOperationInProgress
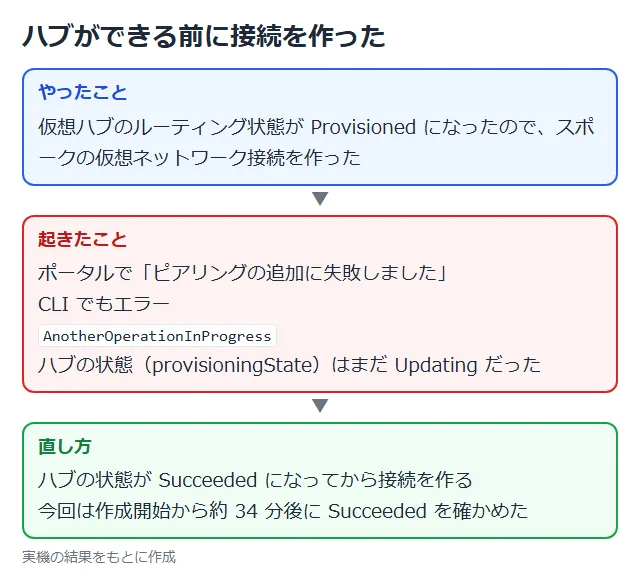
ハブのルーティング状態が Provisioned になったので、スポークの接続を作ったところ、ポータルでは「ピアリングの追加に失敗しました」になった。
CLI でも、別の操作が進行中というエラー(AnotherOperationInProgress)が返った。
このとき、ハブの状態(provisioningState)はまだ Updating だった。
ハブの状態が Succeeded になってから作り直すと、接続は成功した。
ハブを作ってすぐに接続を足すときは、ルーティング状態だけでなくハブの状態も確かめる。
注意点
| 項目 | 内容 |
|---|---|
| 作成に時間がかかる | ゲートウェイのない仮想ハブでも、ルーティングが使えるまで 21 分、ハブの状態が Succeeded になったのを確かめたのは約 34 分後。 ゲートウェイ付きは、作成画面の案内で 30 分 |
| ハブの料金 | ハブがある時間だけ課金される(Standard ハブは東日本で 1 時間 39.56 円)。 ゲートウェイやファイアウォールは別料金 |
| スポーク同士は最初からつながる | ハブに接続したスポークは、既定のルート テーブルで互いに届く。 分けたいスポークがあるなら、カスタム ルート テーブルや、セキュリティ保護付きハブで制御する |
| 新しい VNet はプライベート サブネット | スポーク同士は届いても、インターネットへの出口は別に要る(セキュリティ保護付きハブのインターネット ルーティング ポリシーなど) |
| ハブ内に置けないもの | IPv6、NAT Gateway、認定されていない NVA は使えない |
公式ドキュメント:Azure Virtual WANを使用したハブ/スポーク ネットワーク トポロジ | Microsoft Learn
まとめ
・Virtual WAN を使うハブスポークは、ハブを Microsoft が管理する仮想ハブにし、ピアリングやハブ同士のルーティングの管理を任せる構成。
・スポーク同士はハブ ルーターで推移的につながる。
ゲートウェイもファイアウォールもないハブでも、UDR なしでスポーク 1 からスポーク 2 に届いた。
・検査が必要なら、セキュリティ保護付きハブとルーティングの意図で、プライベートとインターネットの通信をファイアウォールに通す。
・ハブの作成には 30 分以上かかり、ハブの状態が Succeeded になるまで接続は作れなかった。
次回:Azure DNS Private Resolver とは
コメント