
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 3 回目。
今回は、オンプレミスと Azure の間の名前解決をまとめる、Azure DNS Private Resolver のアーキテクチャと、ハイブリッド DNS の設計を扱う。
実機では、オンプレミスを VNet と DNS サーバー役の VM で模擬し、オンプレミスから Azure、Azure からオンプレミスの両方向の名前解決を確かめた。
※2026年11月時点の情報です。
前回:Azure Virtual WAN のハブスポークとは
DNS Private Resolver とは
Azure の VNet とオンプレミスの間で、名前解決をつなぐフル マネージドのサービス。
以前は、オンプレミスから Azure のプライベート DNS ゾーンを引くために、Azure 側に DNS フォワーダーの VM を置く必要があった。
DNS Private Resolver を使うと、その VM が要らなくなる。
VM の DNS クライアントの設定を変える必要もない。
| 部品 | 役割 |
|---|---|
| 受信エンドポイント | オンプレミスなどからの DNS クエリを受け取る入口。 VNet の中のプライベート IP を持つ。 オンプレミスの DNS の条件付きフォワーダーの転送先にする |
| 送信エンドポイント | Azure から、オンプレミスやほかの DNS サーバーへ条件付きで転送する出口 |
| DNS 転送ルールセット | 転送ルール(ドメイン名、転送先の IP とポート)の集まり。 最大 1,000 ルール。 送信エンドポイントに付け、VNet にリンクする |
| VNet リンク(ルールセット) | ルールセットを使う VNet をつなぐ。 リンクした VNet のクエリだけがルールで転送される |
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの |
|---|---|
| Azure プライベート DNS(プライベート DNS ゾーン) | VNet の中だけで使う独自のドメイン名を管理する Azure DNS の機能。 ゾーンを VNet にリンクすると、その VNet から名前を引ける。 プライベート エンドポイントの名前解決(privatelink.*)にも使う。 詳しくはAzure プライベート エンドポイントとは。 |
| VNet ピアリング | 2 つの VNet をつなぐ機能。 ハブとスポークをつなぐ。 詳しくはAzure ハブスポーク ネットワークとは。 |
| VPN / ExpressRoute | オンプレミスと Azure をつなぐ方法。 詳しくはオンプレミスと Azure の接続(VPN・ExpressRoute)とは。 |
VNet の中のクエリは、次の順に処理される。
| 順番 | 処理 |
|---|---|
| 1 | VNet にカスタム DNS サーバーを指定していれば、そこに送る |
| 2 | Azure 既定の DNS なら、その VNet にリンクしたプライベート DNS ゾーンを見る |
| 3 | ゾーンに一致しなければ、その VNet にリンクしたルールセットのルールを見る。 一致すれば転送する(複数一致は、いちばん長いサフィックス) |
| 4 | どれにも当たらなければ、Azure DNS で解決する |
公式ドキュメント:Azure DNS Private Resolver とは | Microsoft Learn
構成図と流れ
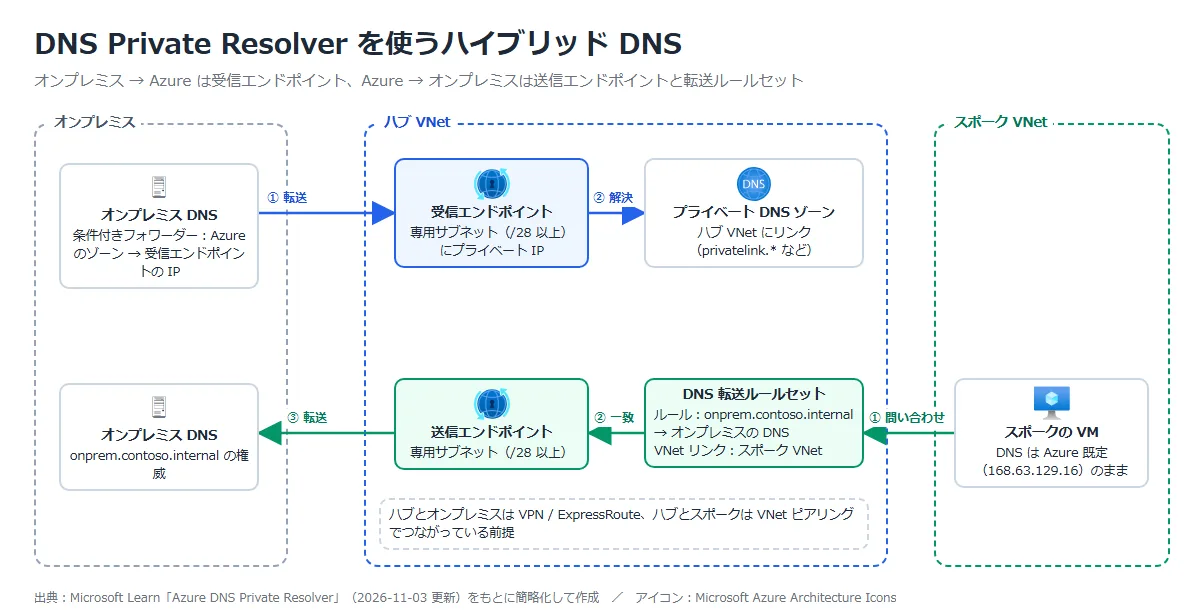
リゾルバーはハブ VNet に置くのが、アーキテクチャ センターの構成。
ハブとオンプレミスは ExpressRoute か VPN、スポークはハブとピアリングする。
| 方向 | 流れ |
|---|---|
| オンプレミス → Azure | オンプレミスの DNS サーバーの条件付きフォワーダーが、Azure のゾーン(blob.core.windows.net など)のクエリを受信エンドポイントに転送する。 リゾルバーは、ハブ VNet にリンクしたプライベート DNS ゾーンで解決する |
| Azure → オンプレミス(分散型) | スポークの VM は Azure 既定の DNS(168.63.129.16)のまま。 スポーク VNet にリンクしたルールセットに一致すると、送信エンドポイントからオンプレミスの DNS に転送する |
| Azure → オンプレミス(一元化) | スポーク VNet の DNS サーバーに受信エンドポイントの IP を指定する。 すべてのクエリがリゾルバーを通り、ハブ VNet にリンクしたゾーンとルールセットで解決する |
分散型では、ルールセットにリンクしていない VNet の VM は、オンプレミスの名前を引けない。
一元化では、スポークにゾーンやルールセットをリンクしなくてよいかわりに、すべてのクエリがハブを通る。
公式ドキュメント:Azure DNS Private Resolver | Microsoft Learn
ハイブリッド DNS の設計
アーキテクチャ センターには、ランディング ゾーンでのハイブリッド DNS の設計も載っている。
接続サブスクリプションに、共有サービス VNet(リゾルバーとプライベート DNS ゾーン)とハブ VNet(ゲートウェイと Azure Firewall)を置く構成。
| ポイント | 内容 |
|---|---|
| Azure Firewall の DNS プロキシ | スポーク VNet のカスタム DNS サーバーをファイアウォールの IP にし、ファイアウォールが受信エンドポイントに転送する。 ファイアウォールの FQDN 規則とスポークの名前解決がそろう |
| オンプレミス → Azure | オンプレミスの DNS は、Azure のゾーンのクエリをファイアウォールの IP に転送し、ファイアウォールが受信エンドポイントに送る |
| ルールセットのリンク先 | ルールセットをハブ VNet にリンクする場合は、ファイアウォールの DNS サーバーを Azure DNS(168.63.129.16)にする |
| 共有サービスの置き場所 | 自分で管理するハブスポークなら、共有サービスをハブ VNet に置くとピアリングのホップを減らせる |
ハブスポークとファイアウォールの仕組みは、Azure ハブスポーク ネットワークとはに書いた。
公式ドキュメント:Azure を使用してハイブリッド ドメイン ネーム システム (DNS) ソリューションを設計する | Microsoft Learn
構成のポイント
| 柱 | ポイント |
|---|---|
| 信頼性 | フル マネージドで高可用性。 ExpressRoute ゲートウェイがある VNet で、すべての名前をワイルドカードで特定の DNS に送るルールを使わない(管理接続の問題につながる) |
| セキュリティ | Azure DNS は DNSSEC に対応している |
| コスト最適化 | DNS サーバーの VM を立てて保守するより安く済む、と公式は説明している。 料金はエンドポイントとルールセットの数で決まる(東日本のエンドポイントは 1 つあたり月 28,481.40 円、ルールセットは月 395.58 円。 2026 年 11 月の小売価格) |
| パフォーマンス効率 | エンドポイントごとに 10,000 QPS。 各エンドポイントは /28 以上の専用サブネットに置く |
| 制限 | 内容 |
|---|---|
| リージョン | リゾルバーとルールセットは、同じリージョンの VNet にしか使えない |
| VNet | 1 つの VNet に置けるリゾルバーは 1 つ。 暗号化が有効な VNet や IPv6 のサブネットでは使えない |
| サブネット | /28〜/24 の専用サブネットを、エンドポイントごとに 1 つ。 Microsoft.Network/dnsResolvers に委任する |
| 数 | サブスクリプションあたり 15 リゾルバー、リゾルバーあたり受信 5・送信 5、ルールセットあたり VNet リンク 500 |
| そのほか | ExpressRoute FastPath、Azure Lighthouse には対応していない。 テナント間でルールセットをリンクできない |
公式ドキュメント:
Azure DNS Private Resolver | Microsoft Learn
Azure DNS Private Resolver とは | Microsoft Learn
実機で確かめたこと
今回の構成と実施すること
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | ハブ、スポーク、オンプレミス役の VNet と VM、プライベート DNS ゾーンを用意する | リゾルバーがないときに、両方向の名前が引けないこと |
| ② | DNS Private Resolver(受信・送信エンドポイント)を作る | 作成画面の設定 |
| ③ | 転送ルールセットを作り、スポーク VNet にリンクする | スポークの VM からオンプレミスの名前が引けるか |
| ④ | オンプレミスの DNS に、受信エンドポイントへの条件付きフォワーダーを足す | オンプレミスから Azure のゾーンの名前が引けるか |
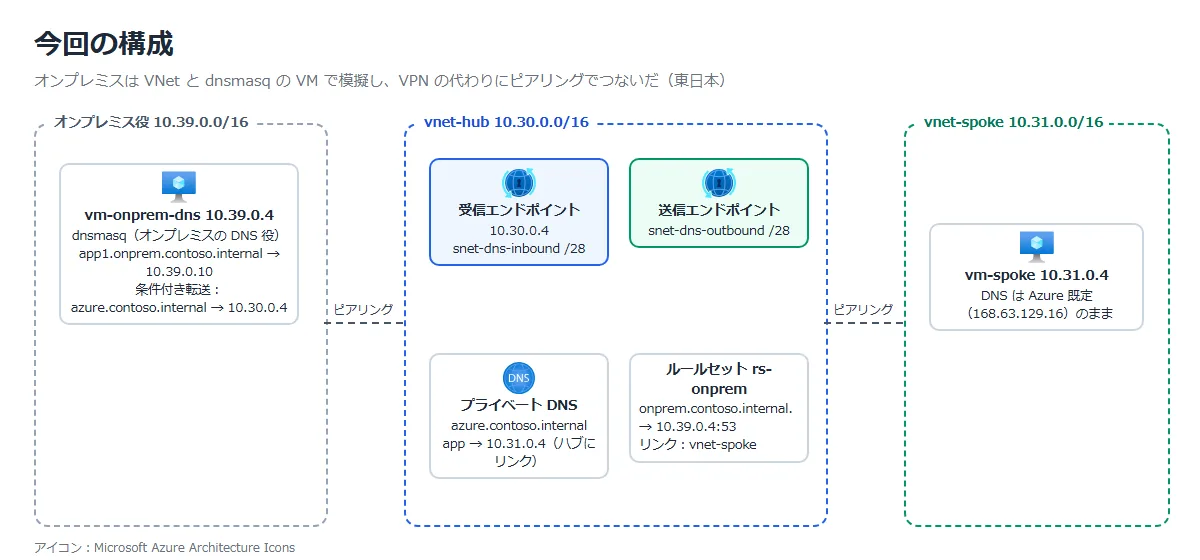
東日本リージョンで、オンプレミスは VNet(10.39.0.0/16)と dnsmasq を入れた VM で模擬し、VPN の代わりにハブとピアリングした。
Azure 側のプライベート DNS ゾーンは azure.contoso.internal(ハブ VNet にリンク、app → 10.31.0.4)、オンプレミスのゾーンは onprem.contoso.internal(app1 → 10.39.0.10)にした。
VNet、VM、ゾーンは Azure CLI で作り、リゾルバーとルールセットはポータルで作った。
① リゾルバーがないとき
| 問い合わせ | 結果 |
|---|---|
| オンプレミスの DNS で app.azure.contoso.internal | NXDOMAIN(名前が存在しない) |
| スポークの VM(DNS は 168.63.129.16)で app1.onprem.contoso.internal | NXDOMAIN |
オンプレミスは Azure のプライベート DNS ゾーンを知らず、Azure はオンプレミスのゾーンを知らない。
② DNS Private Resolver を作る
「DNS Private Resolver」⇒「作成」。
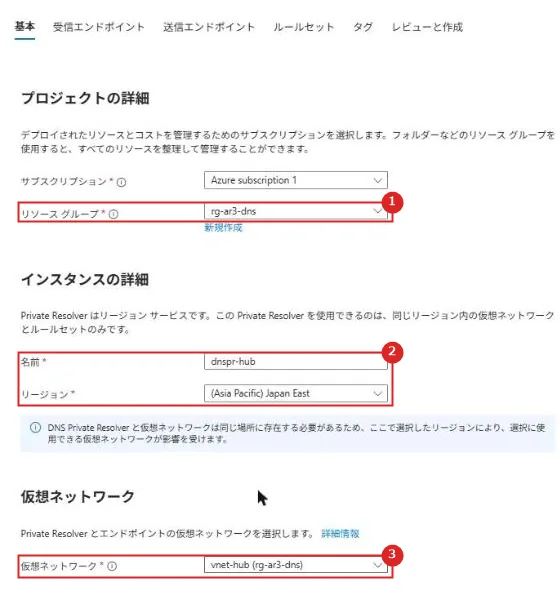
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース グループ | 既定で NetworkWatcherRG が入っていたので、rg-ar3-dns に変えた |
| 2 | 名前とリージョン | dnspr-hub、Japan East。 リゾルバーは、同じリージョンの VNet とルールセットにしか使えない |
| 3 | 仮想ネットワーク | vnet-hub。リゾルバーを置く VNet |
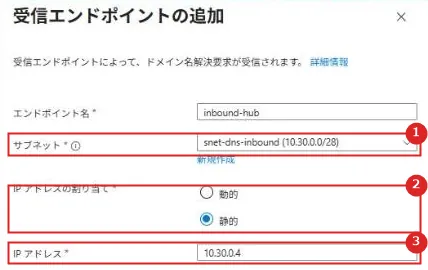
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | エンドポイント名 | inbound-hub |
| 2 | サブネットと IP の割り当て | Microsoft.Network/dnsResolvers に委任した /28 のサブネット。 IP は動的か静的を選べる。 オンプレミスのフォワーダーに書くので、静的にした |
| 3 | IP アドレス | 10.30.0.4 |
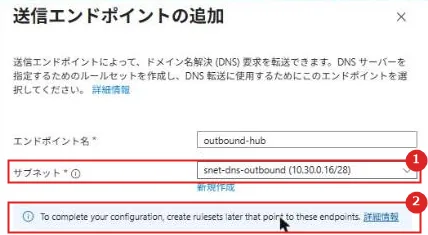
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | エンドポイント名 | outbound-hub |
| 2 | サブネット | 受信とは別の、委任した /28 のサブネット |
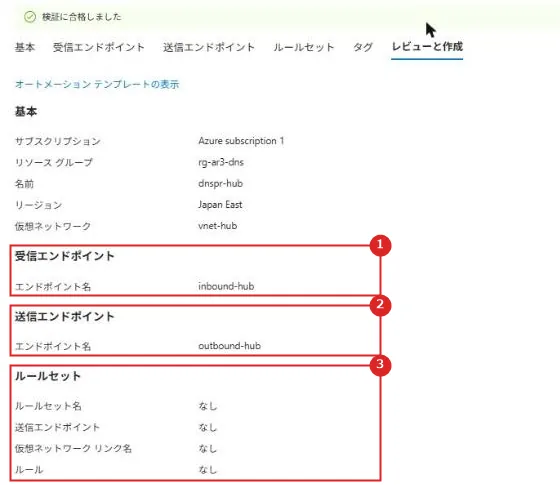
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 受信エンドポイント | inbound-hub |
| 2 | 送信エンドポイント | outbound-hub |
| 3 | ルールセット | ここでも作れるが、今回はあとで作った(なし) |
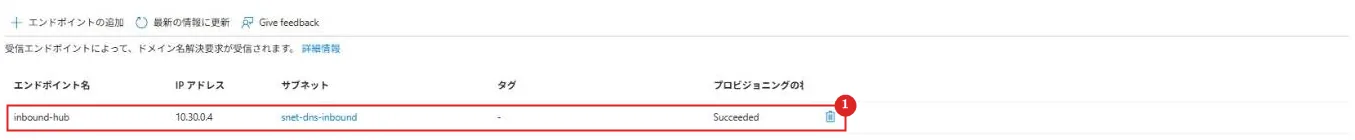
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | inbound-hub | IP アドレス 10.30.0.4、Succeeded |
③ 転送ルールセットを作る
「DNS 転送ルールセット」⇒「作成」。
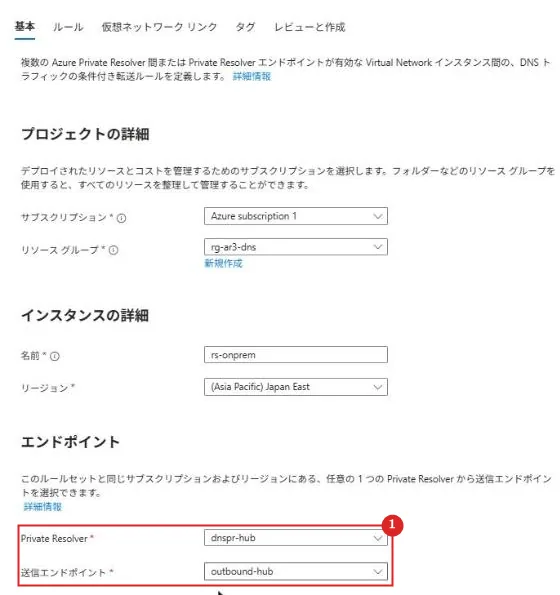
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | エンドポイント | Private Resolver(dnspr-hub)と、その送信エンドポイント(outbound-hub)を選ぶ。 リソース グループの既定は、ここでも NetworkWatcherRG だった |
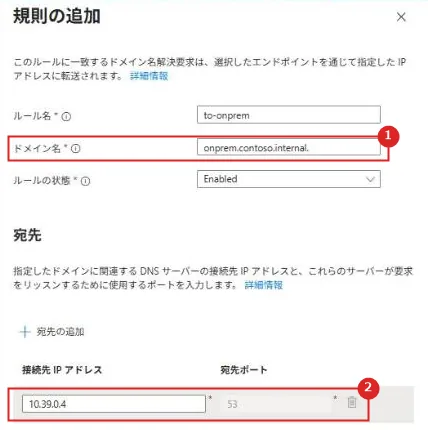
| 番号 | 項目 | 説明 |
|---|---|---|
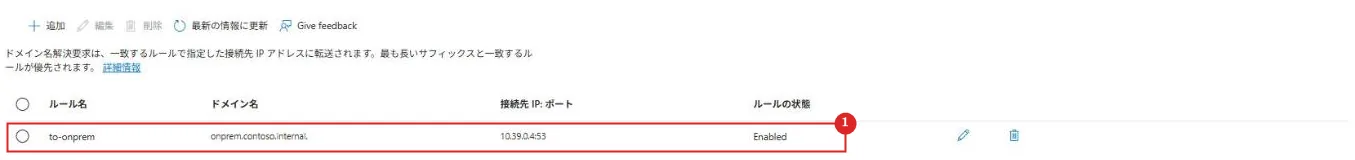
| 1 | ルール名とドメイン名 | to-onprem、onprem.contoso.internal.(末尾のドット付き) |
| 2 | 宛先 | オンプレミスの DNS(10.39.0.4)、ポート 53。 宛先は複数指定できる |
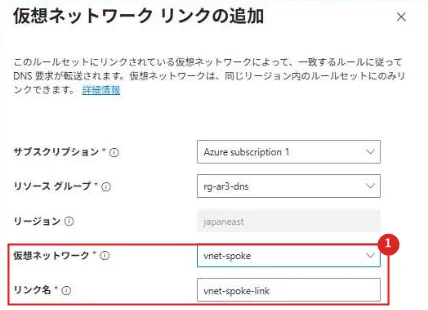
| 番号 | 項目 | 説明 |
|---|---|---|
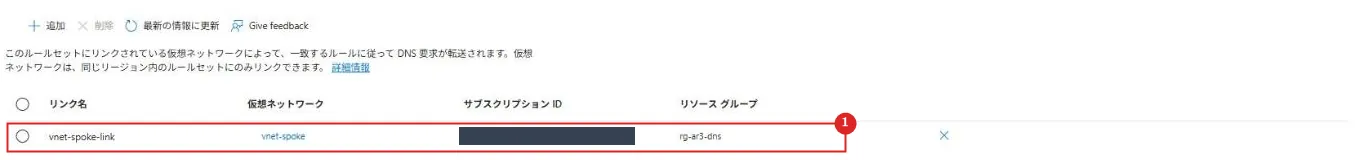
| 1 | 仮想ネットワークとリンク名 | vnet-spoke。 リンク名は VNet を選ぶと「vnet-spoke-link」が自動で入った |
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | to-onprem | onprem.contoso.internal. を 10.39.0.4:53 に転送、Enabled |
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | vnet-spoke-link | ルールセットを使う VNet はスポーク VNet だけ |
ルールセットの作成後、スポークの VM で app1.onprem.contoso.internal を引くと、10.39.0.10 が返った。
VM の DNS は Azure 既定(168.63.129.16)のままで、VM 側の設定は何も変えていない。
④ オンプレミスの DNS に条件付きフォワーダーを足す
オンプレミス役の dnsmasq に、azure.contoso.internal を受信エンドポイント(10.30.0.4)に転送する設定を 1 行足した。
server=/azure.contoso.internal/10.30.0.4オンプレミスの DNS で app.azure.contoso.internal を引くと、10.31.0.4 が返った。
受信エンドポイントに直接問い合わせても、同じ答えだった。
| 問い合わせ | リゾルバーなし | リゾルバーあり |
|---|---|---|
| オンプレミスの DNS で app.azure.contoso.internal | NXDOMAIN | 10.31.0.4 |
| スポークの VM で app1.onprem.contoso.internal | NXDOMAIN | 10.39.0.10 |
注意点
| 項目 | 内容 |
|---|---|
| リソース グループの既定 | ポータルのリゾルバーとルールセットの作成画面は、リソース グループの既定が NetworkWatcherRG だった。 作成先を確かめる |
| ルールセットのリンク | 分散型では、ルールセットにリンクした VNet だけがオンプレミスの名前を引ける。 スポークを足したらリンクも足す |
| 受信エンドポイントの IP | オンプレミスのフォワーダーに書くので、静的にしておくと変わらない |
| 専用サブネット | 受信と送信は別々の /28 以上のサブネットで、ほかのリソースは置けない |
| 料金 | エンドポイントは置いている間ずっと課金される(1 つあたり月 28,481.40 円)。 受信と送信の両方が要るかを決めてから作る |
公式ドキュメント:Azure DNS Private Resolver とは | Microsoft Learn
まとめ
・DNS Private Resolver は、オンプレミスと Azure の間の名前解決をつなぐマネージド サービス。
DNS フォワーダーの VM が要らなくなる。
・オンプレミス → Azure は、オンプレミスの DNS の条件付きフォワーダーを受信エンドポイントに向ける。
・Azure → オンプレミスは、送信エンドポイントと転送ルールセットを使い、ルールセットを VNet にリンクする。
VM の DNS 設定は変えなくてよい。
・実機では、リゾルバーがないと両方向とも NXDOMAIN だったのが、受信・送信エンドポイントとルールセットで両方向とも解決できた。
次回:オンプレミスと Azure の接続(VPN・ExpressRoute)とは
コメント