
はじめに
DevOps 編の 8 回目は、GitHub Actions。
前回までは Azure Pipelines で、テンプレートや環境の承認まで見てきた。
今回は同じことを GitHub Actions でどう書くかを、Azure Pipelines と対応させながら整理する。
実機では、パブリック リポジトリでマトリックス・キャッシュ・成果物・再利用可能ワークフローを動かし、環境の保護ルールと、OpenID Connect による Azure へのサインインまで確かめる。
前回:Azure Pipelines の再利用と統制
ワークフローの構造
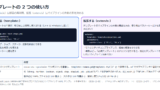
GitHub Actions では、リポジトリの .github/workflows に置いた YAML ファイルがワークフローになる。
イベント(push など)でワークフローが動き、ワークフローの中のジョブがランナー(仮想マシンやコンテナー)の上でステップを実行する。
ステップは、アクション(再利用できる部品)を uses で使うか、コマンドを run で実行する。
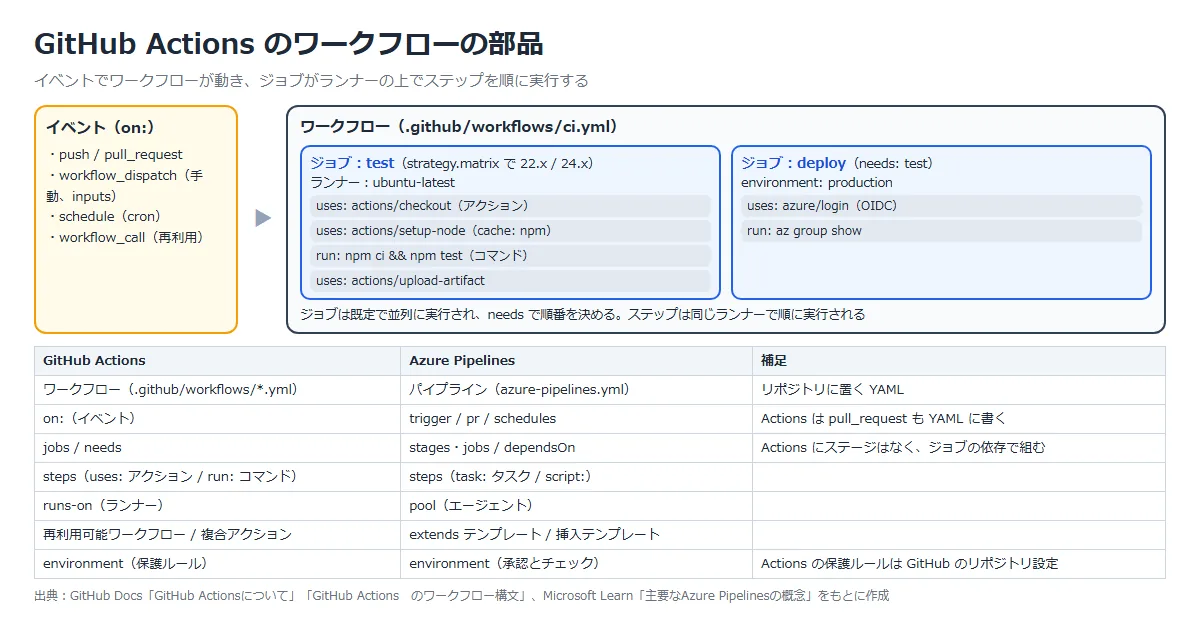
ジョブは既定で並列に動き、needs で順番を決める。
Azure Pipelines のステージに当たる仕組みはなく、ジョブの依存関係で流れを組む。
公式ドキュメント:
GitHub Actionsについて – GitHub Docs
GitHub Actions のワークフロー構文 – GitHub Docs
トリガー
on: にイベントを書く。
よく使うのは次のイベント。
| イベント | 動くとき | よく使う設定 |
|---|---|---|
| push | ブランチやタグへの push | branches、paths(パスのフィルター) |
| pull_request | PR を開いたときや更新したとき | branches(PR のマージ先) |
| workflow_dispatch | Actions の画面、API、CLI から手動で実行したとき | inputs(boolean、choice、string など) |
| schedule | cron 式の時刻 | |
| workflow_call | 別のワークフローから呼ばれたとき | 再利用可能ワークフローの入口 |
Azure Repos の PR 検証はブランチ ポリシーで設定したが、GitHub Actions では pull_request を YAML に書けば PR で動く。
PR を必須チェックにするかどうかは、ルールセット(D4)で決める。
公式ドキュメント:ワークフローをトリガーするイベント – GitHub Docs
マトリックス、キャッシュ、成果物
strategy.matrix で、変数の組み合わせごとにジョブを作れる。
max-parallel で同時に動かすジョブの数を絞れる。
依存パッケージのキャッシュは、actions/cache を使うか、actions/setup-node などのセットアップ アクションの cache 入力を使う。
setup-node なら cache: npm と書くだけで、lock ファイルのハッシュをキーにした保存と復元をしてくれる。
ジョブで作ったファイルは actions/upload-artifact で成果物として保存し、actions/download-artifact で別のジョブから取り出す。
retention-days で、成果物ごとに保持期間を決められる。
公式ドキュメント:
ワークフローでのジョブのバリエーションの実行 – GitHub Docs
依存関係キャッシュのリファレンス – GitHub Docs
ワークフロー成果物を使ったデータの格納と共有 – GitHub Docs
再利用
GitHub Actions には、ジョブごと再利用する「再利用可能ワークフロー」と、ステップをまとめる「複合アクション」がある。
Azure Pipelines のテンプレートにおおよそ当たる。
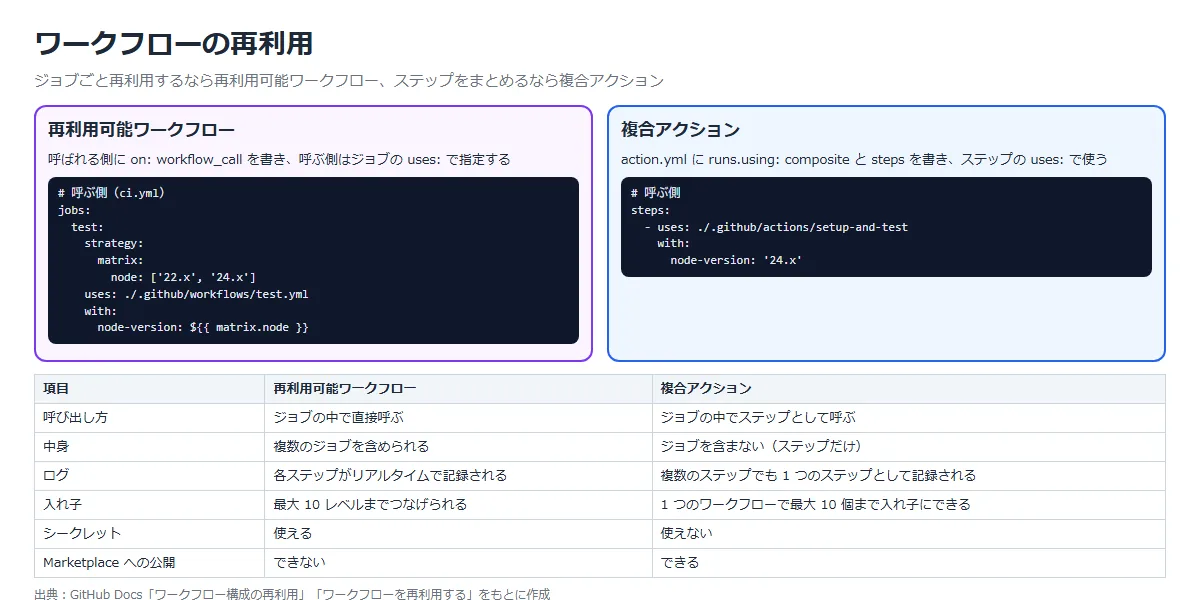
再利用可能ワークフローは、呼ばれる側の on: に workflow_call と inputs を書き、呼ぶ側はジョブの uses: でファイルを指定して with: で値を渡す。
呼ぶ側のジョブには、マトリックスを付けることもできる。
公式ドキュメント:
ワークフロー構成の再利用 – GitHub Docs
ワークフローを再利用する – GitHub Docs
シークレット、変数、環境
シークレットと変数は、組織・リポジトリ・環境の単位で持てる。
シークレットは暗号化して保存され、ワークフローに明示的に書いたときだけ読まれる。
変数は機密でない設定値に使う。
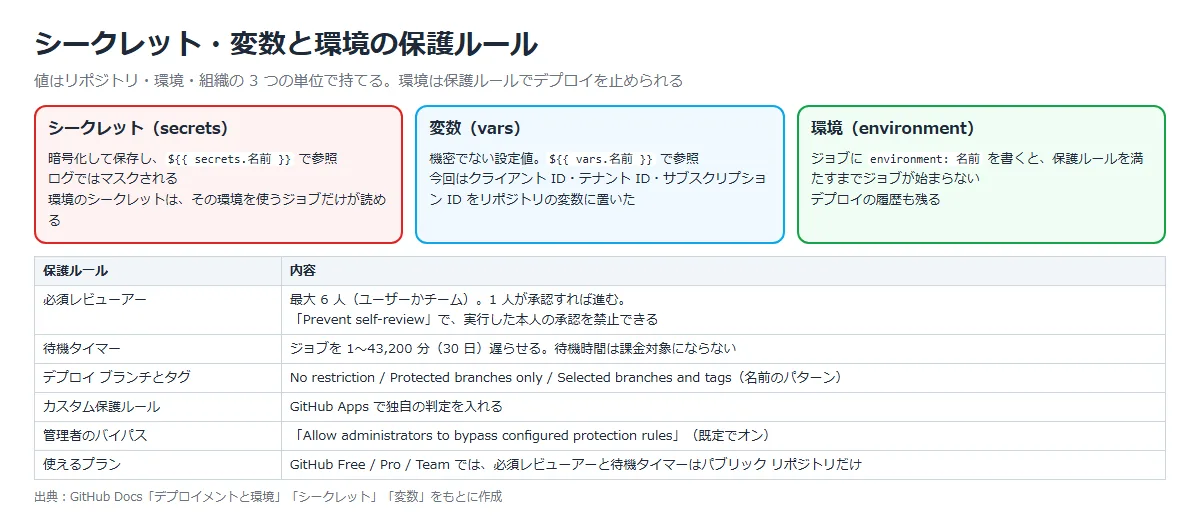
環境(environment)は、ジョブに environment: 名前 と書くと使える。
保護ルールを満たすまでジョブは始まらず、環境のシークレットもそのジョブからしか読めない。
Free / Pro / Team プランでは、必須レビューアーと待機タイマーはパブリック リポジトリでしか使えない。
公式ドキュメント:
シークレット – GitHub Docs
変数 – GitHub Docs
デプロイメントと環境 – GitHub Docs
セキュリティ
GITHUB_TOKEN は、ジョブごとに自動で作られるトークンで、ワークフローのあるリポジトリだけに権限がある。
permissions でスコープを書くと、書かなかったスコープはすべて none になる。
ワークフローの先頭で contents: read だけにし、必要なジョブにだけ権限を足すのが基本。
Azure へのサインインには、OpenID Connect(OIDC)を使う。
GitHub がジョブごとに短命のトークンを発行し、Microsoft Entra ID のアプリ登録に登録したフェデレーション資格情報と照合してアクセス トークンを返す。
GitHub に長期のシークレットを置かなくて済む。
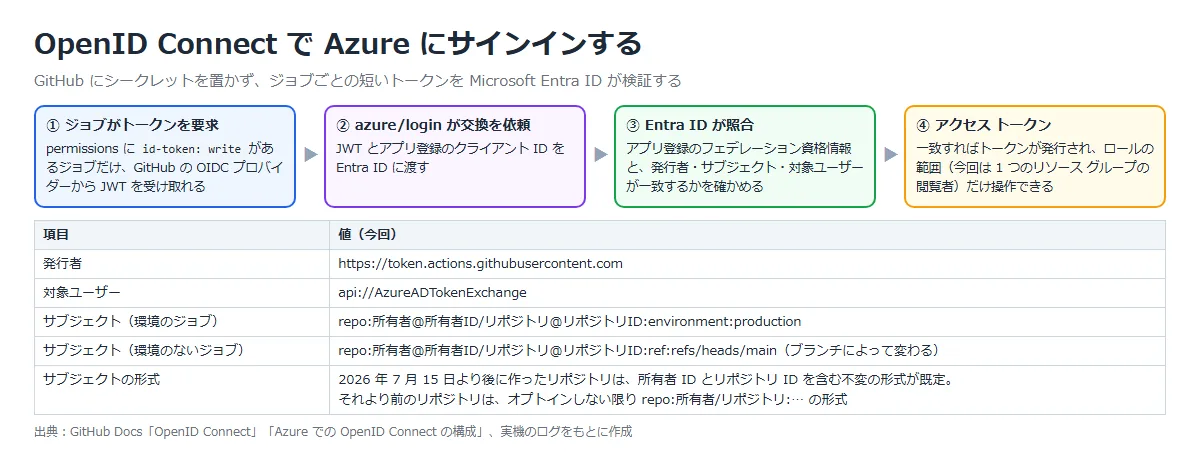
サブジェクトの形式は、2026 年 7 月 15 日より後に作ったリポジトリでは、所有者 ID とリポジトリ ID を含む形式が既定になった。
それより前のリポジトリは、オプトインしない限り従来の「repo:所有者/リポジトリ:…」のまま。
フェデレーション資格情報は、リポジトリが使う形式に合わせる。
サードパーティのアクションは、タグではなく完全なコミット SHA で固定するのが推奨。
タグは、アクションのリポジトリにアクセスできる人が移動や削除をできるため。
公式ドキュメント:
GITHUB_TOKEN – GitHub Docs
OpenID Connect – GitHub Docs
Azure での OpenID Connect の構成 – GitHub Docs
セキュリティで保護された使用に関するリファレンス – GitHub Docs
費用
パブリック リポジトリで標準の GitHub ホステッド ランナーを使う分は無料。
プライベート リポジトリでは、プランに含まれるコンピューティング使用量(金額で表示)から差し引かれ、超えた分は従量課金になる。
| プラン | 含まれるコンピューティング(月) | 成果物のストレージ | キャッシュのストレージ |
|---|---|---|---|
| GitHub Free | 12 米ドル | 500 MB | 10 GB |
| GitHub Pro | 18 米ドル | 1 GB | 10 GB |
| GitHub Team | 18 米ドル | 2 GB | 10 GB |
目安として、標準の Linux ランナーは 1 分 0.006 米ドル。
セルフホステッド ランナーの利用も無料(マシンの費用は別)。
公式ドキュメント:GitHub Actions の課金 – GitHub Docs
構築手順
今回の構成と実施すること
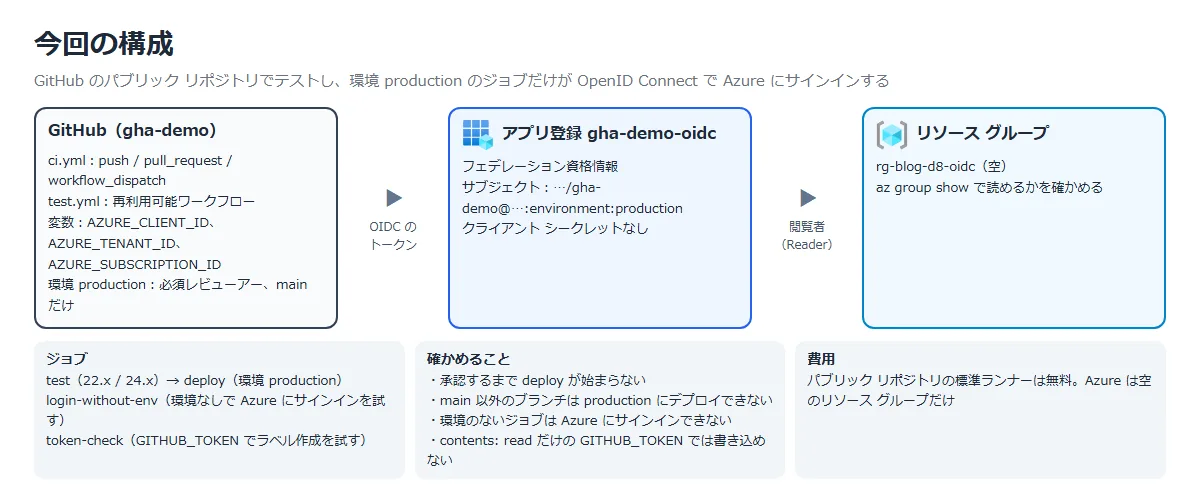
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | GitHub にパブリック リポジトリを作り、環境 production に必須レビューアーとブランチの制限を付ける | — |
| ② | Azure にアプリ登録とフェデレーション資格情報を作り、リソース グループに閲覧者を付ける | クライアント シークレットを作らない |
| ③ | ワークフローを push する | テストは並列で動き、deploy は承認待ちになる。 承認すると OIDC で Azure にサインインできる |
| ④ | 環境のないジョブで Azure にサインインする | サブジェクトが合わず失敗する |
| ⑤ | 作業ブランチから手動実行する | production にデプロイできない |
| ⑥ | GITHUB_TOKEN(contents: read)でラベルを作る | 403 で拒否される |
| ⑦ | main から deploy なしで手動実行する | キャッシュが復元され、deploy はスキップされる |
アプリは前回までの Node.js アプリ(ESLint とテスト付き)をそのまま使った。
① GitHub の環境を作る
リポジトリの「Settings」⇒「Environments」⇒「New environment」で production を作り、「Required reviewers」に自分を入れて保存した。
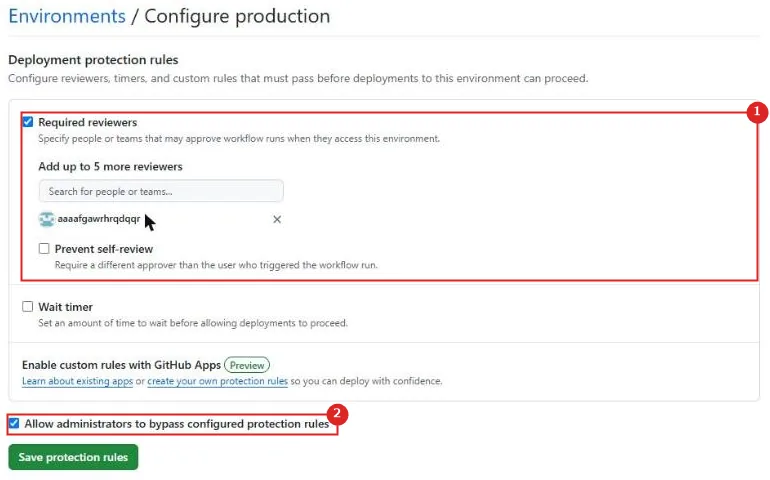
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Required reviewers | 承認するユーザーかチーム(最大 6)。 「Prevent self-review」をオンにすると、実行した本人は承認できない |
| 2 | Allow administrators to bypass configured protection rules | 既定でオン。管理者は保護ルールを飛ばしてデプロイできる |
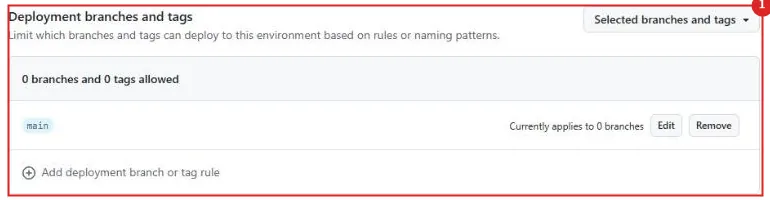
「Deployment branches and tags」は「Selected branches and tags」にして、main だけを追加した。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Deployment branches and tags | main だけ production にデプロイできる。 リポジトリが空のうちは「Currently applies to 0 branches」 |
Azure のクライアント ID、テナント ID、サブスクリプション ID は、シークレットではなくリポジトリの変数(vars)に入れた。
どれも認証情報そのものではなく、OIDC ではシークレットは不要なため。
② アプリ登録とフェデレーション資格情報を作る
アプリ登録 gha-demo-oidc を作り、そのサービス プリンシパルにリソース グループ rg-blog-d8-oidc の閲覧者(Reader)を付けた(ここは CLI で実行)。
フェデレーション資格情報はポータルで追加した。
「アプリの登録」⇒ gha-demo-oidc ⇒「証明書とシークレット」⇒「フェデレーション資格情報」⇒「資格情報の追加」で、シナリオに「Azure リソースをデプロイする GitHub Actions」を選ぶ。
az group create -n rg-blog-d8-oidc -l japaneast
az ad app create --display-name gha-demo-oidc --sign-in-audience AzureADMyOrg
az ad sp create --id <アプリケーション (クライアント) ID>
az role assignment create --assignee-object-id <サービス プリンシパルのオブジェクト ID> --assignee-principal-type ServicePrincipal --role Reader --scope <リソース グループの ID>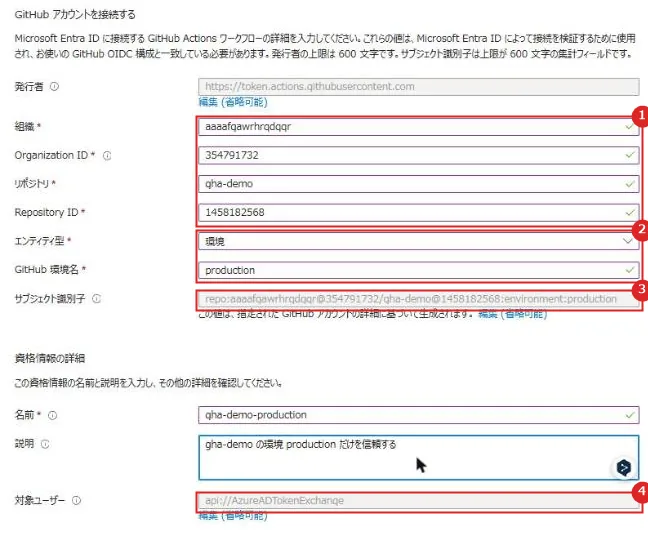
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 組織 / Organization ID / リポジトリ / Repository ID | GitHub の所有者名と ID、リポジトリ名と ID。 画面の警告どおり、ID を含む新しいサブジェクト形式を使う(ID は gh api repos/所有者/リポジトリ などで確認できる) |
| 2 | エンティティ型 / GitHub 環境名 | 環境・ブランチ・Pull Request・タグから選ぶ。 環境 production を選んだ |
| 3 | サブジェクト識別子 | 自動で組み立てられる。 repo:所有者@ID/リポジトリ@ID:environment:production |
| 4 | 対象ユーザー | api://AzureADTokenExchange(既定) |
| 番号 | 項目 | 説明 |
|---|---|---|
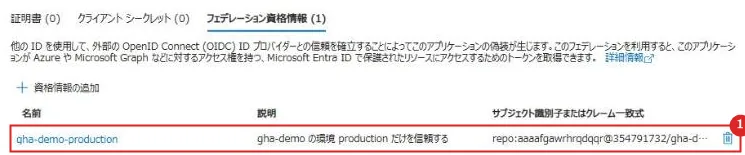
| 1 | gha-demo-production | このサブジェクトのトークンだけを信頼する。 クライアント シークレットは 0 件のまま |
③ ワークフローを push する
テストは再利用可能ワークフロー test.yml に書いた。
アクションはコミット SHA で固定し、コメントにバージョンを残している。
name: test (reusable)

on:
  workflow_call:
    inputs:
      node-version:
        type: string
        required: true

permissions:
  contents: read

jobs:
  test:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@3d3c42e5aac5ba805825da76410c181273ba90b1 # v7.0.1
      - uses: actions/setup-node@949feb2413d6458794dcd2491c4babbbce0c15c1 # v7.1.0
        with:
          node-version: ${{ inputs.node-version }}
          cache: npm
          cache-dependency-path: src/package-lock.json
      - run: npm ci && npm run lint && npm test
        working-directory: src
      - uses: actions/upload-artifact@cf430e030ddbb5b0abf93d22962f4752f3646cd9 # v7.0.2
        with:
          name: app-node${{ inputs.node-version }}
          path: |
            src
            !src/node_modules
呼ぶ側の ci.yml では、マトリックスで test.yml を 2 回呼び、テストが通ったら deploy(環境 production)を動かす。
ワークフロー全体の permissions は contents: read にし、Azure にサインインするジョブだけ id-token: write を足した。
login-without-env と token-check は、拒否されることを確かめるためのジョブ。
name: ci

on:
  push:
    branches: [main]
    paths: ['src/**', '.github/workflows/**']
  pull_request:
    branches: [main]
  workflow_dispatch:
    inputs:
      deploy:
        description: production へデプロイする
        type: boolean
        default: true

permissions:
  contents: read

jobs:
  test:
    strategy:
      matrix:
        node: ['22.x', '24.x']
    uses: ./.github/workflows/test.yml
    with:
      node-version: ${{ matrix.node }}

  token-check:
    runs-on: ubuntu-latest
    steps:
      - name: GITHUB_TOKEN でラベルを作ってみる
        run: gh label create from-actions --repo "$GITHUB_REPOSITORY"
        env:
          GH_TOKEN: ${{ github.token }}

  deploy:
    needs: test
    if: github.event_name != 'pull_request' && (github.event_name == 'push' || inputs.deploy)
    runs-on: ubuntu-latest
    environment: production
    permissions:
      contents: read
      id-token: write
    steps:
      - uses: azure/login@a641126d1b8aa4d1fa005f4f92df94a3a4c4c906 # v3.1.0
        with:
          client-id: ${{ vars.AZURE_CLIENT_ID }}
          tenant-id: ${{ vars.AZURE_TENANT_ID }}
          subscription-id: ${{ vars.AZURE_SUBSCRIPTION_ID }}
      - name: リソース グループを読む
        run: az group show -n rg-blog-d8-oidc --query "{name:name, location:location}" -o table

  login-without-env:
    needs: test
    if: github.event_name != 'pull_request'
    runs-on: ubuntu-latest
    permissions:
      contents: read
      id-token: write
    steps:
      - uses: azure/login@a641126d1b8aa4d1fa005f4f92df94a3a4c4c906 # v3.1.0
        with:
          client-id: ${{ vars.AZURE_CLIENT_ID }}
          tenant-id: ${{ vars.AZURE_TENANT_ID }}
          subscription-id: ${{ vars.AZURE_SUBSCRIPTION_ID }}
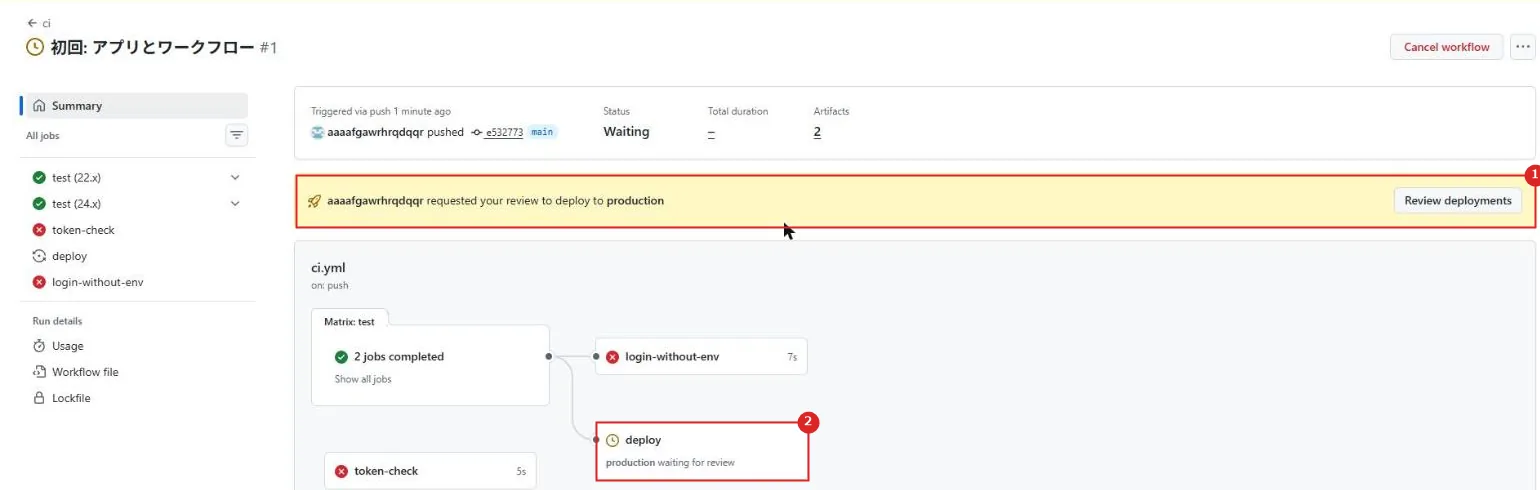
main に push すると、テストの 2 ジョブは同時に始まり(パブリック リポジトリの標準ランナー)、どちらも数秒で終わった。
deploy は production の承認待ちで止まった。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | requested your review to deploy to production | 必須レビューアーの承認が必要 |
| 2 | deploy | production waiting for review。 承認されるまでジョブは始まらない |
「Review deployments」で環境にチェックを入れ、コメントを書いて「Approve and deploy」を押した。
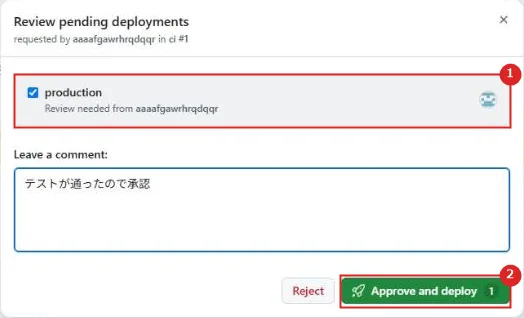
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | production | 承認する環境。複数の環境を待っているときは選んで承認できる |
| 2 | Reject / Approve and deploy | 却下か承認か |
deploy ジョブは、クライアント シークレットなしで Azure にサインインし、リソース グループを読めた。
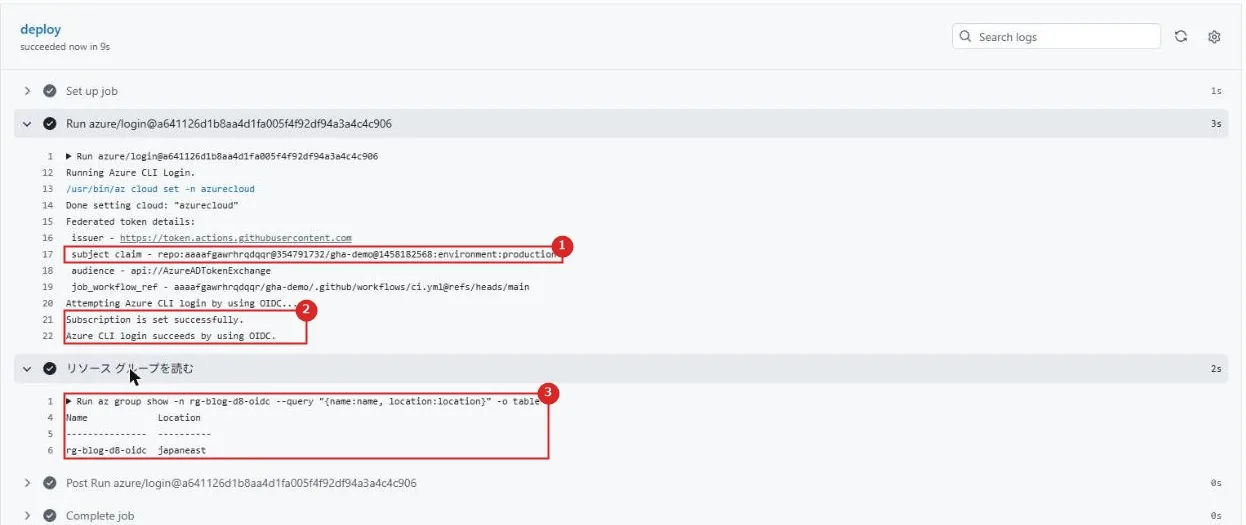
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | subject claim | repo:…@…/gha-demo@…:environment:production。 フェデレーション資格情報と一致 |
| 2 | Azure CLI login succeeds by using OIDC. | OIDC でサインインできた |
| 3 | az group show | 閲覧者の権限でリソース グループを読めた |
実行の概要には、誰がいつ承認したかとコメントが残る。
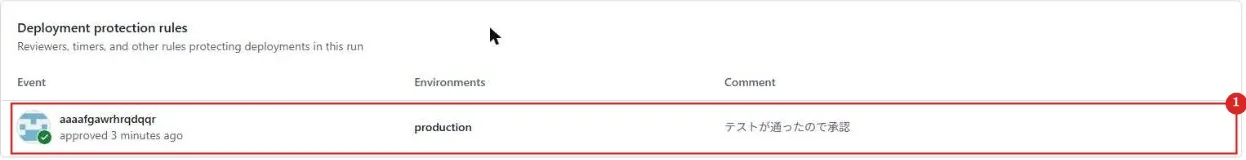
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Deployment protection rules | approved、production、コメント |
1 回目の実行では、2 つのテスト ジョブが同時に動いたため、どちらも「npm cache is not found」だった。
終了時に node24 のジョブがキャッシュを保存し、node22 のジョブは「Failed to save: Unable to reserve cache … another job may be creating this cache」と出て保存しなかった(同じキーを先に保存されたため。
ジョブは成功)。
④ 環境のないジョブは Azure にサインインできない
同じアプリ登録・同じ変数を使っても、環境のない login-without-env ジョブはサインインに失敗した。
このジョブのサブジェクトは「…:ref:refs/heads/main」で、フェデレーション資格情報の「…:environment:production」と一致しないため。
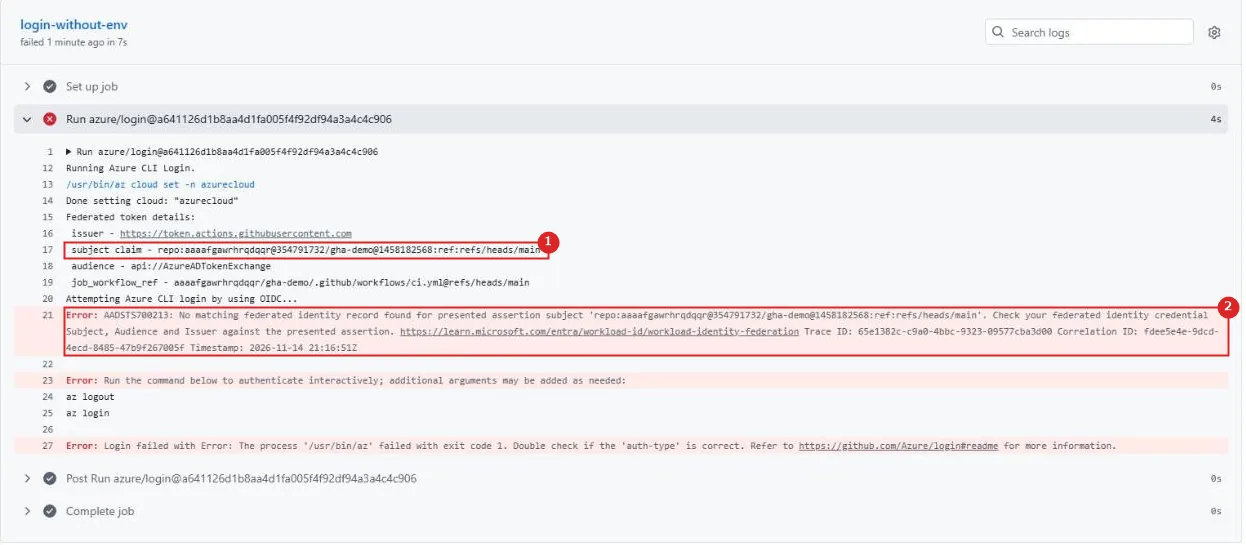
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | subject claim | repo:…@…/gha-demo@…:ref:refs/heads/main(環境がないのでブランチになる) |
| 2 | AADSTS700213 | No matching federated identity record found for presented assertion subject … |
⑤ 作業ブランチからは production にデプロイできない
main と同じ内容の feature/try ブランチを作り、Actions の画面から手動実行(deploy: true)した。
deploy ジョブは承認を待たずに失敗した。
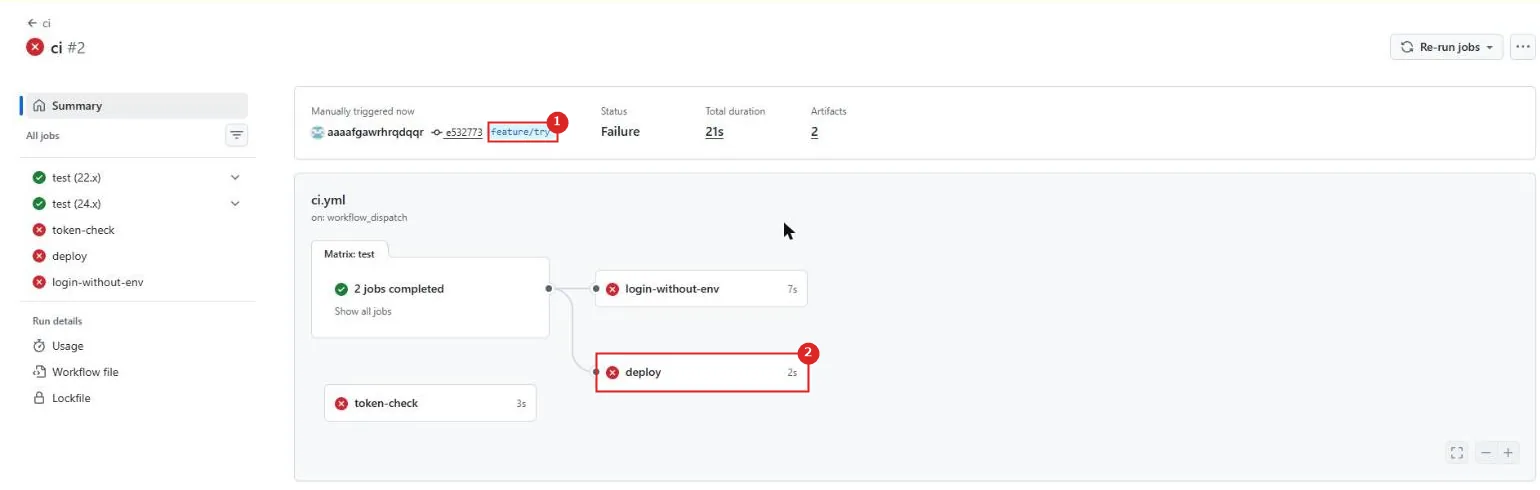
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | feature/try | 実行したブランチ |
| 2 | deploy | 2 秒で失敗 |
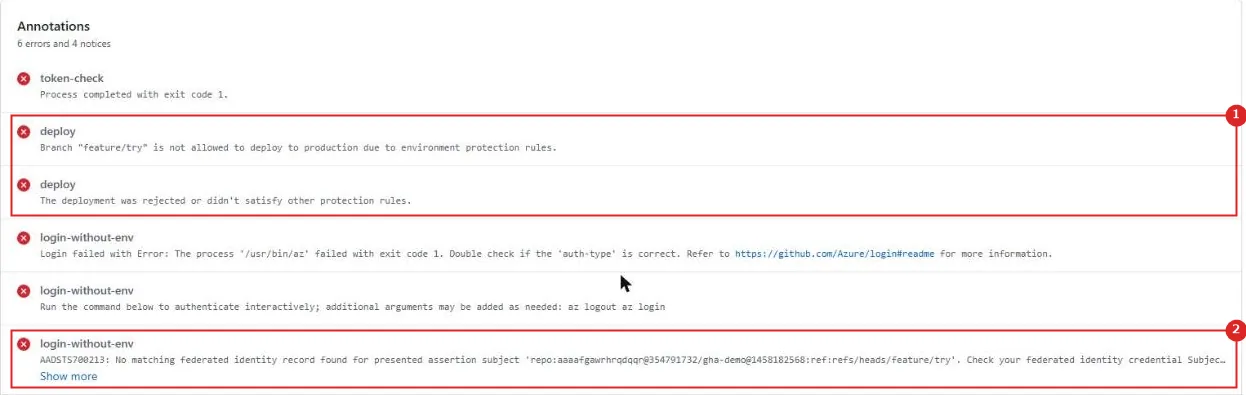
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Branch "feature/try" is not allowed to deploy to production due to environment protection rules. | 環境のデプロイ ブランチに main しかないため |
| 2 | login-without-env | サブジェクトが …:ref:refs/heads/feature/try になり、やはりサインインできない |
⑥ GITHUB_TOKEN の権限を絞る
ワークフローの permissions は contents: read だけにしてあるので、GITHUB_TOKEN でラベルを作ろうとすると拒否された。
ラベルを作るには issues: write が要る。
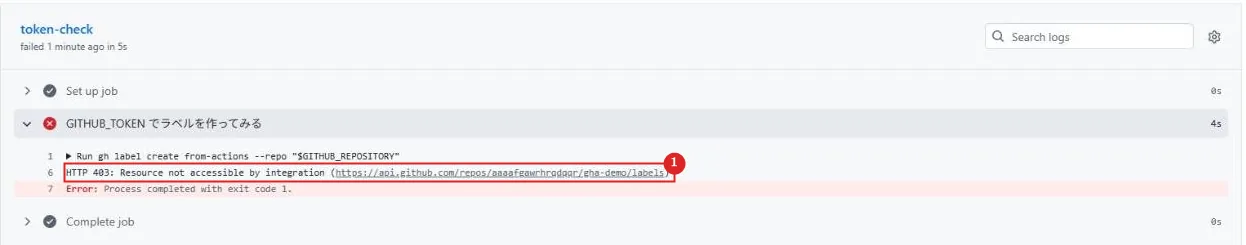
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | HTTP 403: Resource not accessible by integration | GITHUB_TOKEN(GitHub App のインストール トークン)に、この操作の権限がない |
⑦ 手動実行の入力とキャッシュの復元
Actions の「ci」⇒「Run workflow」では、ブランチと workflow_dispatch の inputs を選べる。
main で deploy のチェックを外して実行した。
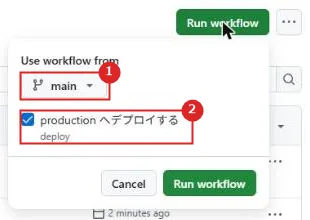
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Use workflow from | 実行するブランチ |
| 2 | production へデプロイする | inputs の deploy(boolean)。 description が表示される |
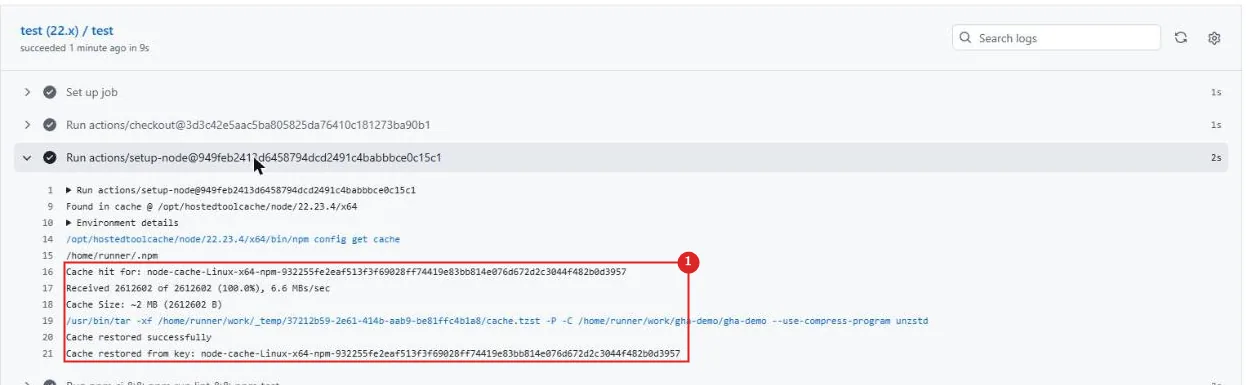
2 回目以降の実行では、setup-node がキャッシュを復元した(約 2 MB)。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Cache hit for / Cache restored successfully | lock ファイルのハッシュを含むキーで、1 回目に保存したキャッシュが見つかった |
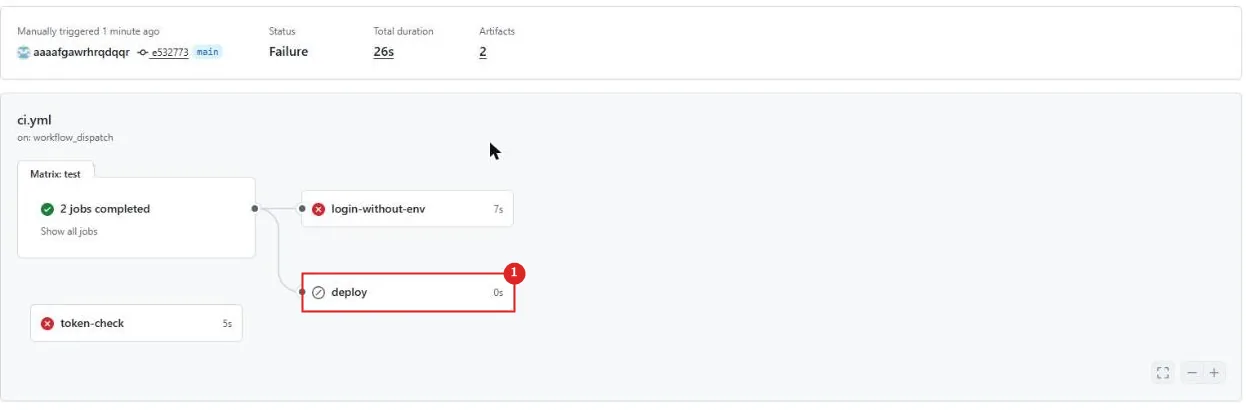
deploy は if の条件(inputs.deploy が false)でスキップされた。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | deploy | スキップ(灰色の丸) |
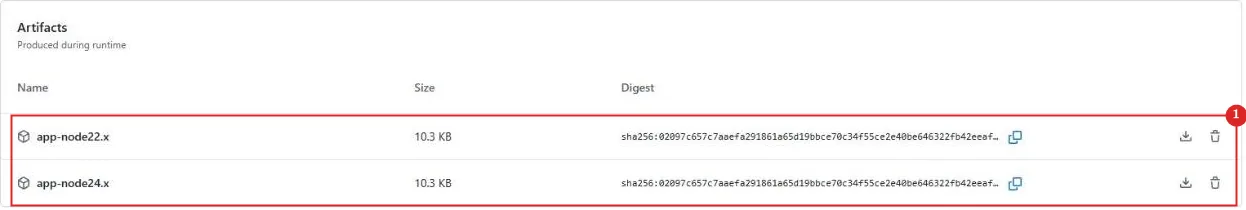
成果物は、実行の概要の下にマトリックスのジョブごとに残っている。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | app-node22.x / app-node24.x | upload-artifact の name。 ダウンロードと削除ができ、ダイジェスト(sha256)も表示される |
推奨構成
| 項目 | 推奨 |
|---|---|
| Azure への接続 | OpenID Connect(フェデレーション資格情報)。 クライアント シークレットや発行プロファイルを GitHub に置かない |
| フェデレーション資格情報 | サブジェクトは環境(environment:production)に絞る。 リポジトリの作成日に合わせてサブジェクトの形式を選ぶ |
| ロール | デプロイ先のリソース グループに必要な最小のロールだけ |
| 本番の環境 | 必須レビューアー(できれば Prevent self-review)と、デプロイできるブランチを main に限定 |
| 項目 | 推奨 |
|---|---|
| GITHUB_TOKEN | ワークフローの先頭で permissions: contents: read。 必要なジョブにだけ権限を足す |
| アクション | サードパーティのアクションはコミット SHA で固定し、コメントにバージョンを書く |
| 再利用 | 共通のテストやデプロイは再利用可能ワークフロー、細かい手順は複合アクション |
| 値の置き場所 | 機密はシークレット(環境ごと)、それ以外は変数 |
注意事項
| 項目 | 内容 |
|---|---|
| 保護ルールとプラン | Free / Pro / Team では、必須レビューアーと待機タイマーはパブリック リポジトリだけ |
| サブジェクトの形式 | 2026 年 7 月 15 日より後に作ったリポジトリは ID を含む形式。 従来の形式で登録すると AADSTS700213 になる |
| 並列ジョブとキャッシュ | 同じキーのキャッシュを同時に保存しようとすると、後のジョブは保存に失敗する(ジョブは成功のまま) |
| 管理者のバイパス | 環境の「Allow administrators to bypass configured protection rules」は既定でオン |
| 項目 | 内容 |
|---|---|
| permissions | 1 つでもスコープを書くと、書かなかったスコープは none になる |
| GITHUB_TOKEN の連鎖 | GITHUB_TOKEN で起こしたイベント(push など)では、原則として新しいワークフローは動かない |
| ubuntu-latest | 実行時に「The ubuntu-latest label will migrate to Ubuntu 26 beginning October 19, 2026.」の通知が出た |
| 料金 | プライベート リポジトリはプランに含まれる使用量を超えると従量課金 |
公式ドキュメント:
デプロイメントと環境 – GitHub Docs
OpenID Connect – GitHub Docs
GitHub Actions のワークフロー構文 – GitHub Docs
まとめ
・GitHub Actions はイベント → ワークフロー → ジョブ → ステップの順で、Azure Pipelines のステージに当たるものはなくジョブの needs で組む。
・再利用可能ワークフローとマトリックスで、Node.js 22 と 24 のテストを 1 か所に書けた。
2 つのジョブは同時に動いた。
・setup-node の cache: npm で、2 回目からキャッシュが復元された。
・環境 production の必須レビューアーで deploy が止まり、承認すると OIDC で Azure にサインインできた。
・環境のないジョブや作業ブランチからは、サブジェクトやデプロイ ブランチの制限で止まった。
・permissions を contents: read に絞った GITHUB_TOKEN では、ラベルの作成が 403 になった。
次回:エージェント基盤
コメント