
はじめに
DevOps 編の 15 回目は、パイプラインの認証とシークレットの管理。
Azure Pipelines から Azure に入るときの認証(サービス接続)と、パイプラインで使うシークレットの置き場所、ログでの扱いを整理する。
実機では、クライアント シークレットのサービス接続をワークロード ID フェデレーションに変換し、そのサービス接続で Key Vault のシークレットを読んだ。
ログのマスクが効く場合と効かない場合も確かめた。
変数グループのシークレット変数と承認・チェックは D7、GitHub Actions の OIDC は D8 で扱った。
前回は ARM テンプレートと Terraform だった。
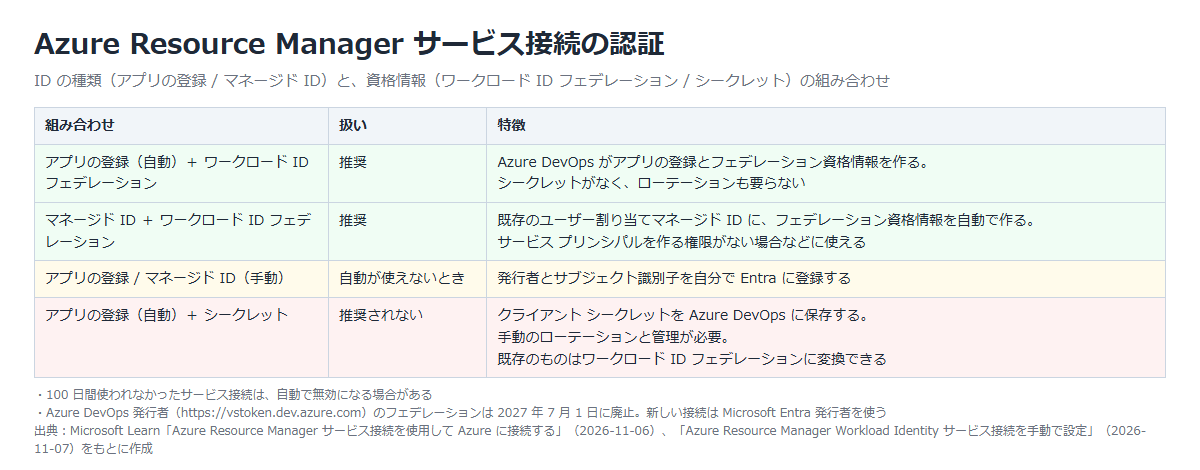
サービス接続の認証の選択肢
Azure Pipelines から Azure のリソースを操作するときは、Azure Resource Manager のサービス接続を使う。
サービス接続の ID はアプリの登録かマネージド ID で、資格情報はワークロード ID フェデレーションかシークレット。
Learn は、アプリの登録またはマネージド ID で、ワークロード ID フェデレーションを使うことを勧めている。
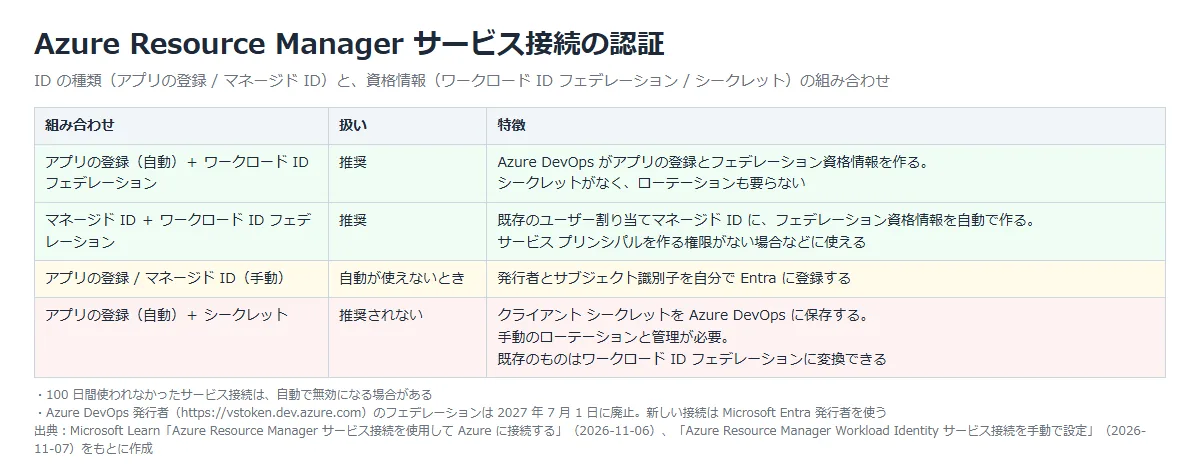
ワークロード ID フェデレーションには、シークレットとその管理が要らない。
既存のサービス接続がシークレットを使っている場合は、まずワークロード ID フェデレーションへの変換を試す。
Azure DevOps が自動で作ったアプリの登録なら変換ツールが使えるが、手動で作ったサービス接続や、プロジェクト間で共有しているサービス接続は変換ツールで変換できない。
※ Azure DevOps 発行者(https://vstoken.dev.azure.com)を使うワークロード ID フェデレーションのサービス接続は、2027 年 7 月 1 日に廃止される。
新しい接続は既定で Microsoft Entra 発行者を使う。
非推奨のフラグが付いた既存の接続は、作り直さずに Microsoft Entra 発行者に変換する。
※ 100 日間使われなかったサービス接続は、自動で無効になる場合がある。
公式ドキュメント:
Azure Resource Manager サービス接続を使用して Azure に接続する | Microsoft Learn
Azure Resource Manager Workload Identity サービス接続を手動で設定 | Microsoft Learn
ワークロード ID フェデレーションの仕組み
ワークロード ID フェデレーションでは、Microsoft Entra ID のアプリの登録かユーザー割り当てマネージド ID に、外部の ID プロバイダー(IdP)のトークンを信頼する設定(フェデレーション資格情報)を置く。
外部のワークロードは、信頼されたトークンを Microsoft ID プラットフォームのアクセス トークンと交換して、Entra で保護されたリソースにアクセスする。
資格情報の手動の管理、シークレットの漏えい、証明書の期限切れのリスクがなくなる。
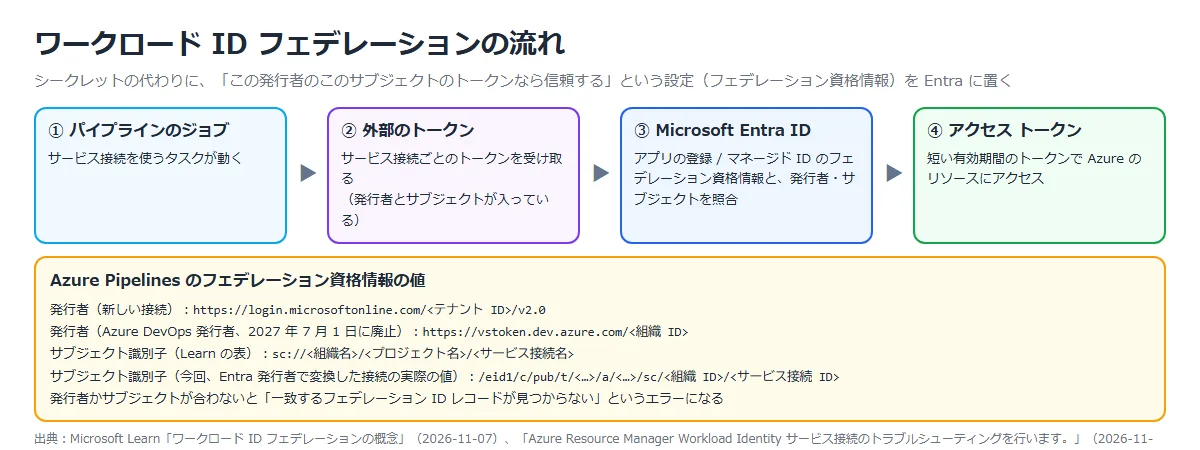
フェデレーション資格情報は、発行者(issuer)とサブジェクト識別子(subject)でトークンを見分ける。
どちらかが合わないと「一致するフェデレーション ID レコードが見つからない」というエラーになる。
GitHub Actions でブランチや環境ごとにサブジェクトが変わる例は、D8 で試した。
公式ドキュメント:
ワークロード ID フェデレーションの概念 | Microsoft Learn
Azure Resource Manager Workload Identity サービス接続のトラブルシューティングを行います。 | Microsoft Learn
シークレットの置き場所と使い方
Learn は、シークレットにはリスクがあるので、まず使わずに済ませる方法を探すよう勧めている。
Azure への接続はサービス接続で、アプリやサービスはマネージド ID で、パイプラインからサービス プリンシパルの情報が必要なら addSpnToEnvironment で受け取る。
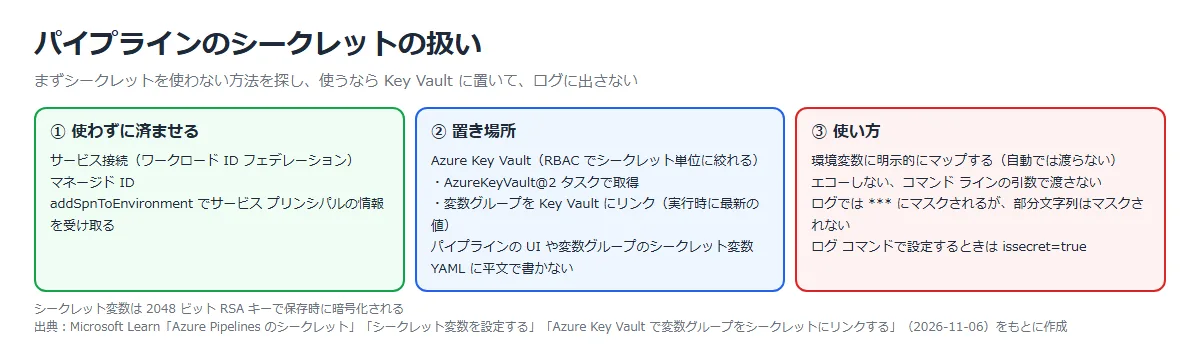
どうしても使うシークレットは、Azure Key Vault で管理することが勧められている。
Key Vault なら Azure RBAC で、シークレットやシークレットのまとまりへのアクセスを絞れる。
パイプラインから使う方法は 2 つある。
| 方法 | 動き | 向いている場面 |
|---|---|---|
| AzureKeyVault@2 タスク | キー コンテナーから、すべてまたは指定したシークレットの最新の値を取り、後続のタスクで使える変数にする。 RunAsPreJob を true にすると、ジョブのすべてのタスクで使える | パイプラインごとに、必要なシークレットだけを YAML で指定したい |
| Key Vault にリンクした変数グループ | 変数グループにシークレットの名前だけを登録し、実行時に最新の値を取る。 Key Vault でシークレットを追加・削除しても変数グループは自動で更新されないので、明示的に足す | 複数のパイプラインで同じシークレットを共有したい |
Key Vault のアクセス制御は、コントロール プレーン(キー コンテナー自体の管理)とデータ プレーン(シークレットなどの中身)に分かれる。
RBAC のモデルでは、シークレットを読むには「キー コンテナー シークレット ユーザー」などのデータ プレーンのロールが要る。
Key Vault Contributor ロールはコントロール プレーンの操作だけが対象。
シークレット変数は 2048 ビット RSA キーで保存時に暗号化される。
通常の変数と違い、スクリプトの環境変数には自動で渡らないので、使うタスクごとに env で明示的にマップする。
エコーしない、コマンド ラインの引数で渡さない、ログ コマンドで設定するなら issecret=true にする、が基本。
ログに出たシークレットは *** にマスクされるが、Learn は「部分文字列はマスクしない」と明記している。
例として、”abc123″ がシークレットなら “abc” はマスクされない。
公式ドキュメント:
Azure Pipelines のシークレット | Microsoft Learn
AzureKeyVault@2 – Azure Key Vault v2 タスク | Microsoft Learn
Azure Key Vault で変数グループをシークレットにリンクする | Microsoft Learn
シークレット変数を設定する | Microsoft Learn
Azureのロールベースのアクセス制御を使用して、Key Vaultのキー、証明書、シークレットへのアクセスを提供する。 | Microsoft Learn
個人用アクセス トークン(PAT)と Microsoft Entra トークン
Azure DevOps 自体の API を呼ぶ自動化では、PAT が使われがち。
Learn は、アプリケーションと自動化には可能な限り Microsoft Entra トークン、マネージド ID、またはサービス プリンシパルを使うよう勧めている。
PAT は、Microsoft Entra 認証に対応していないツールや一時的な用途に限り、最小のスコープと実用上最短の有効期間で使う。
| 方法 | 向いている場面 |
|---|---|
| マネージド ID | Azure で動く自動化(Azure Functions、App Service、VM など)。 トークンの有効期間が短く、保存やローテーションするシークレットがない |
| サービス プリンシパル | Azure の外や複数の環境、外部の CI/CD で動く自動化 |
| Azure DevOps のサービス接続 | Azure Pipelines から Azure DevOps のリソースに、PAT を変数に置かずにアクセスする |
| PAT | 個人用、一時的、レガシ、または Azure DevOps Server の場面 |
管理者は、ポリシーで PAT の作成、スコープ、有効期間を制限できる。
Microsoft Entra ID を使う組織では、新しい PAT が 90 日以内にサインインに使われないと非アクティブになる。
公式ドキュメント:
個人用アクセス トークンを使用する | Microsoft Learn
Azure DevOps統合の認証方法 | Microsoft Learn
シークレットの置き場所の比較
| 方法 | メリット | デメリット |
|---|---|---|
| YAML に書く | なし | リポジトリを読める人全員に見える。 使わない |
| パイプラインのシークレット変数 | 設定が簡単。 そのパイプラインだけに閉じる | パイプラインごとに設定し、ローテーションもそれぞれで行う |
| 変数グループのシークレット変数 | 複数のパイプラインで共有できる | 値は Azure DevOps に置く。 ローテーションは手作業 |
| Key Vault(タスク / 変数グループ) | 値は Key Vault だけに置き、RBAC で絞れる。 Key Vault を更新すると、次の実行から新しい値になる | Key Vault と、サービス接続へのロールの設定が要る |
構築手順
今回の構成と実施すること
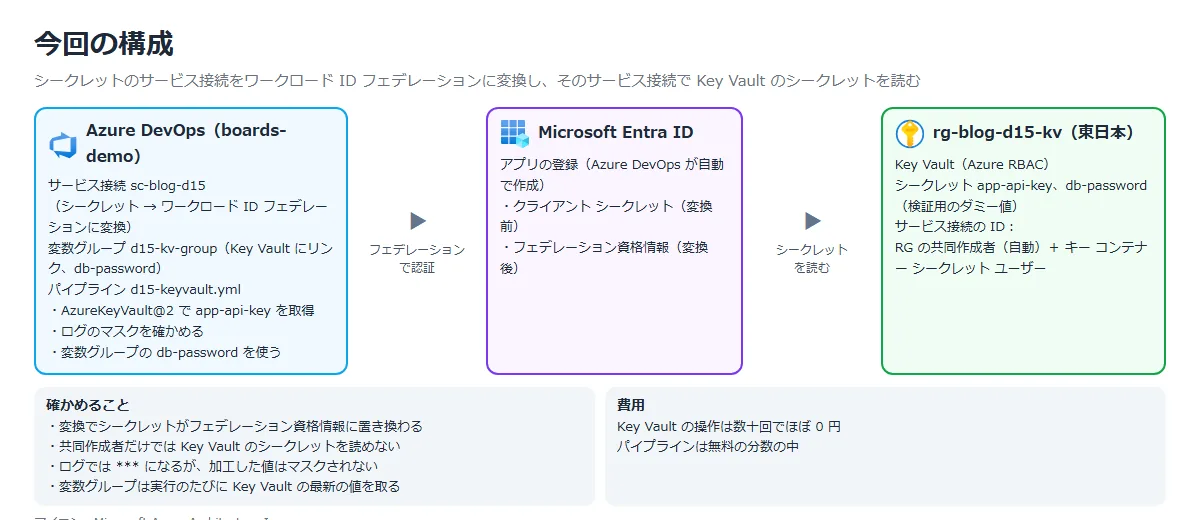
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | クライアント シークレットのサービス接続を作る | 作成画面と Entra のアプリの登録に、シークレットの扱いが出る |
| ② | サービス接続をワークロード ID フェデレーションに変換する | フェデレーション資格情報ができ、発行者とサブジェクトが分かる |
| ③ | Key Vault を作り、AzureKeyVault@2 で読む | 共同作成者だけでは読めず、キー コンテナー シークレット ユーザーを付けると読める |
| ④ | ログのマスクを確かめる | そのままだと *** になり、加工した値はマスクされない |
| ⑤ | Key Vault にリンクした変数グループを使う | Key Vault の値を更新すると、次の実行で新しい値になる |
① クライアント シークレットのサービス接続を作る
比較のため、あえてシークレットを使うサービス接続を作った。
Azure DevOps の「Project settings」⇒「Service connections」⇒「Create service connection」⇒「Azure Resource Manager」で、Identity type は App registration(automatic)、Credential は Secret を選んだ。
スコープはリソース グループ rg-blog-d15-kv。
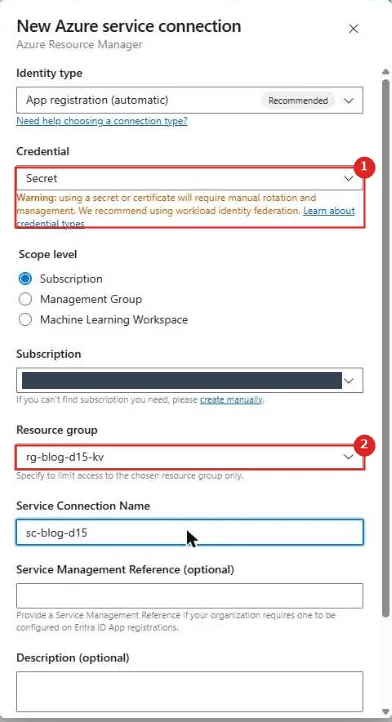
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Credential: Secret | 選ぶと「シークレットや証明書は手動のローテーションと管理が必要。 ワークロード ID フェデレーションを推奨する」という警告が出る |
| 2 | Resource group | rg-blog-d15-kv。 サービス プリンシパルにはこのリソース グループの共同作成者が付く |
作成したサービス接続を開くと、「using service principal authentication」と出ていて、ワークロード ID フェデレーションへの変換を勧める案内(Convert)が出た。
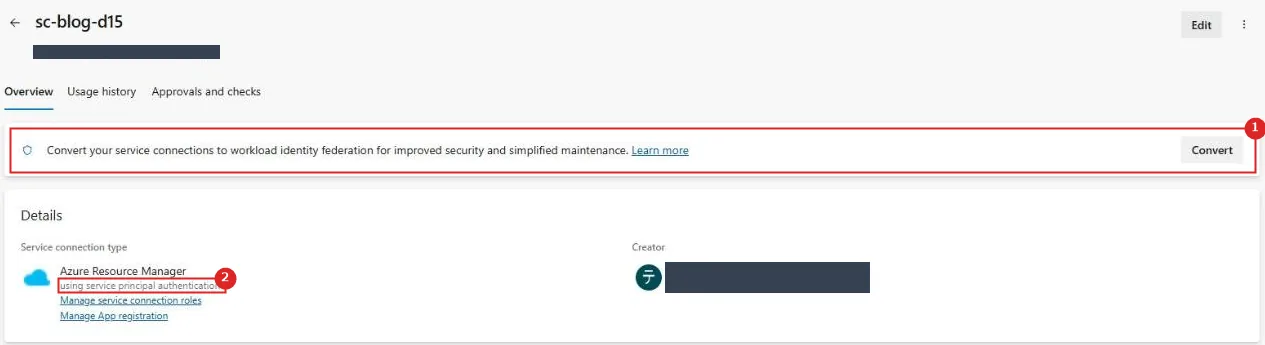
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Convert | ワークロード ID フェデレーションに変換するボタン |
| 2 | using service principal authentication | シークレットで認証するサービス プリンシパル |
「Manage App registration」から Entra のアプリの登録を開くと、「証明書とシークレット」にクライアント シークレットが 1 つできていた。
有効期限は作成日から 90 日後(2027/2/14)。
この期限までに、誰かがローテーションしないとパイプラインが止まる。
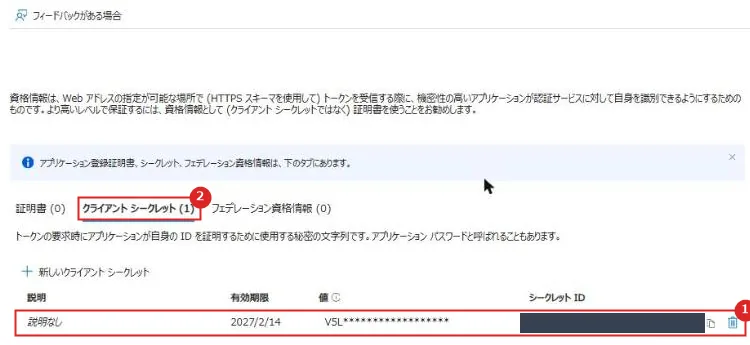
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | クライアント シークレット | 有効期限 2027/2/14。 値は作成時にしか見られない |
| 2 | クライアント シークレット(1) | フェデレーション資格情報はまだ 0 |
公式ドキュメント:Azure Resource Manager サービス接続を使用して Azure に接続する | Microsoft Learn
② サービス接続をワークロード ID フェデレーションに変換する
サービス接続の「Convert」を押すと、確認のダイアログが出た。
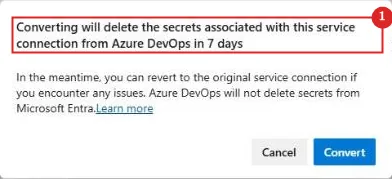
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 確認の内容 | 変換すると、このサービス接続のシークレットは 7 日後に Azure DevOps から削除される。 それまでは元の方式に戻せる。 Microsoft Entra 側のシークレットは削除しない |
「Convert」で確定すると「Conversion in progress」になり、約 2 分で終わった。
表示は「using workload identity federation with openid connect」に変わり、発行者とサブジェクト識別子が出た。
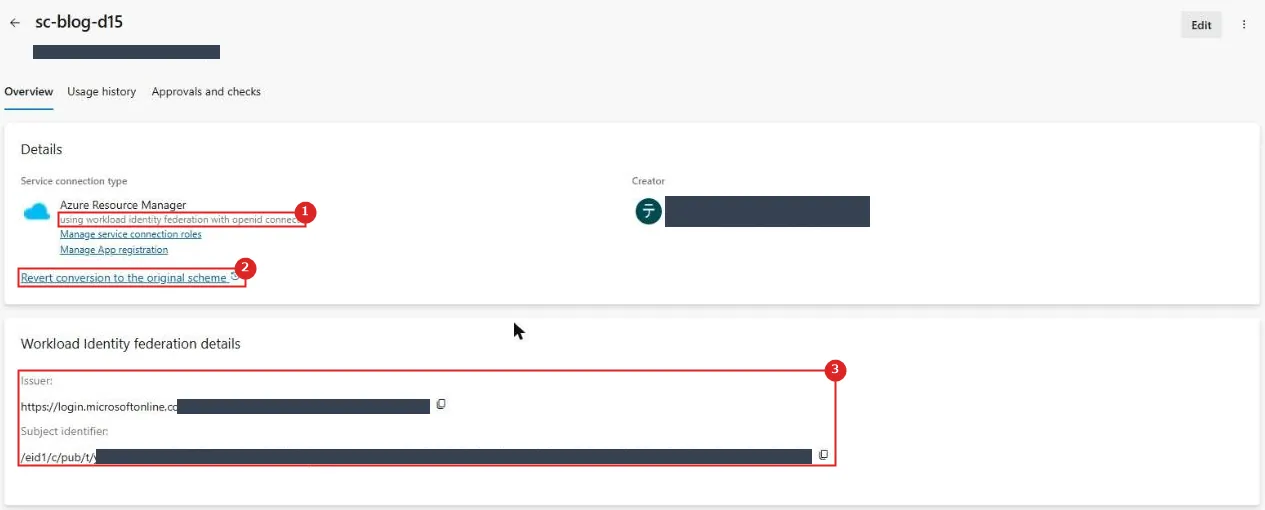
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 認証の方式 | workload identity federation with openid connect |
| 2 | Revert conversion to the original scheme | 変換から 7 日の間は、シークレットの方式に戻せる |
| 3 | Issuer / Subject identifier | 発行者は https://login.microsoftonline.com/<テナント ID>/v2.0(Microsoft Entra 発行者)。 サブジェクト識別子は /eid1/c/pub/t/…/a/…/sc/<組織 ID>/<サービス接続 ID> という形だった |
Learn のトラブルシューティングの表には、サブジェクト識別子として sc://<組織名>/<プロジェクト名>/<サービス接続名> の形が載っている。
今回、Microsoft Entra 発行者で変換したサービス接続では、上の /eid1/… の形だった。
手動でフェデレーション資格情報を作るときは、サービス接続の画面に出た値をそのまま使う。
Entra のアプリの登録を見ると、フェデレーション資格情報が 1 つ増えていた。
説明は「Federation for Service Connection sc-blog-d15」。
一方で、クライアント シークレットは残ったままだった。
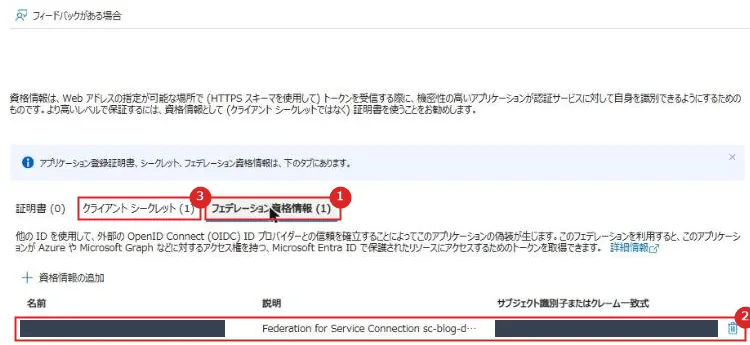
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | フェデレーション資格情報(1) | 変換で追加された |
| 2 | フェデレーション資格情報 | 名前はサービス接続の ID。 サブジェクト識別子はサービス接続の画面と同じ値 |
| 3 | クライアント シークレット(1) | Entra 側のシークレットは変換では消えない。 戻す必要がないと確かめたら、自分で削除する |
公式ドキュメント:
Azure Resource Manager サービス接続を使用して Azure に接続する | Microsoft Learn
Azure Resource Manager Workload Identity サービス接続のトラブルシューティングを行います。 | Microsoft Learn
③ Key Vault を作り、AzureKeyVault@2 で読む
Key Vault は RBAC のアクセス許可モデルで作り、検証用のダミー値のシークレットを 2 つ入れた(画面での操作はないので Azure CLI)。
RBAC のモデルでは、作った本人でもシークレットを書くロールが要るので、自分に「キー コンテナー シークレット責任者」を付けた。
az group create -n rg-blog-d15-kv -l japaneast
az keyvault create -n <キー コンテナー名> -g rg-blog-d15-kv -l japaneast --enable-rbac-authorization true --retention-days 7
az role assignment create --assignee-object-id <自分のオブジェクト ID> --assignee-principal-type User --role "Key Vault Secrets Officer" --scope <キー コンテナーのリソース ID>
az keyvault secret set --vault-name <キー コンテナー名> --name app-api-key --value <ダミー値>
az keyvault secret set --vault-name <キー コンテナー名> --name db-password --value <ダミー値>
パイプラインは、AzureKeyVault@2 で app-api-key だけを取り、次のステップでマスクを確かめる。
steps:
  - task: AzureKeyVault@2
    displayName: Key Vault からシークレットを取得
    inputs:
      azureSubscription: sc-blog-d15
      KeyVaultName: <キー コンテナー名>
      SecretsFilter: app-api-key
      RunAsPreJob: false

  - bash: |
      echo "1) マクロでそのまま出力: $(app-api-key)"
      echo "2) 自動で環境変数になるか: ${APP_API_KEY:-<空>}"
      echo "3) env で渡した値の長さ: ${#API_KEY}"
      echo "4) env で渡した値: $API_KEY"
      echo "5) 先頭 5 文字: ${API_KEY:0:5}"
      echo "6) base64: $(printf '%s' "$API_KEY" | base64)"
    displayName: マスクを確かめる
    env:
      API_KEY: $(app-api-key)
サービス接続のサービス プリンシパルには、リソース グループの共同作成者しか付いていない。
この状態で実行すると、AzureKeyVault@2 が失敗した。
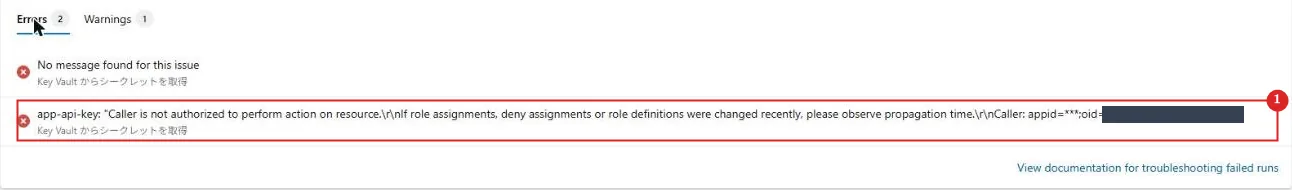
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | エラー | Caller is not authorized to perform action on resource. Action は Microsoft.KeyVault/vaults/secrets/getSecret/action、Assignment は (not found) |
共同作成者はコントロール プレーンのロールなので、RBAC モデルの Key Vault ではシークレットの中身を読めない。
ポータルの「キー コンテナー」⇒「アクセス制御 (IAM)」⇒「ロールの割り当ての追加」で、「キー コンテナー シークレット ユーザー」を選んだ。
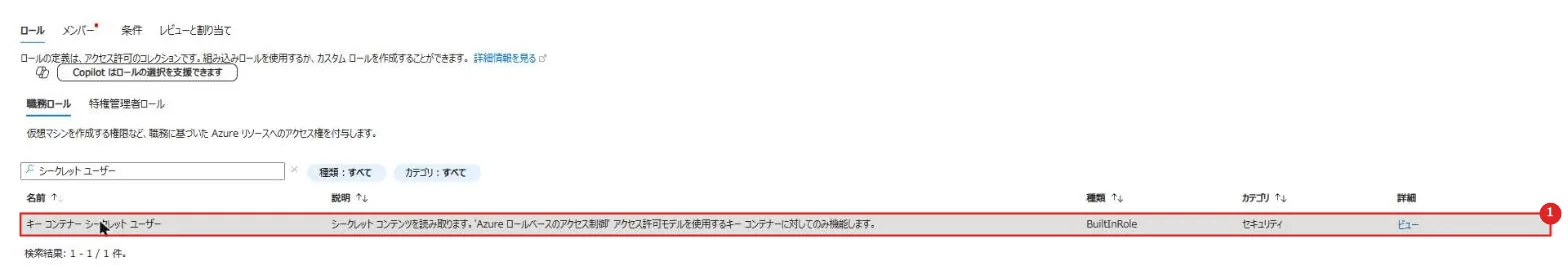
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | キー コンテナー シークレット ユーザー | シークレットの内容を読み取る。 RBAC のアクセス許可モデルのキー コンテナーでだけ機能する |
メンバーには、サービス接続のアプリの登録(blog-devops-1114-boards-demo-<サービス接続 ID>)を選んだ。
スコープはキー コンテナー。
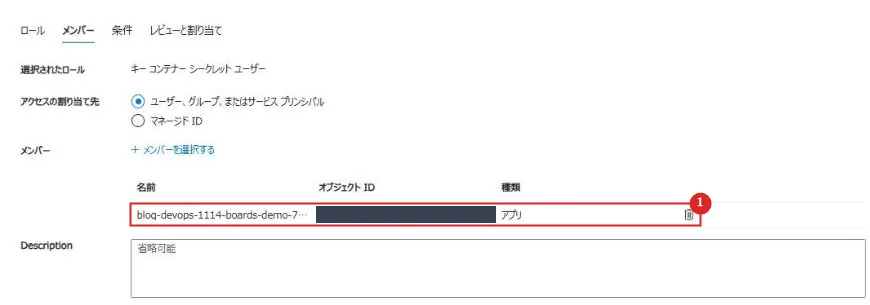
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | メンバー | サービス接続のアプリ。 種類は「アプリ」 |
ロールを付けて約 30 秒後に実行し直すと、AzureKeyVault@2 は「Downloading secret value for: app-api-key.」で成功した。
公式ドキュメント:
AzureKeyVault@2 – Azure Key Vault v2 タスク | Microsoft Learn
Azure Pipelines で Azure Key Vault シークレットを使用する | Microsoft Learn
Azureのロールベースのアクセス制御を使用して、Key Vaultのキー、証明書、シークレットへのアクセスを提供する。 | Microsoft Learn
④ ログのマスクを確かめる
「マスクを確かめる」ステップのログは次のとおり。
シークレットの値は検証用のダミー(21 文字)。
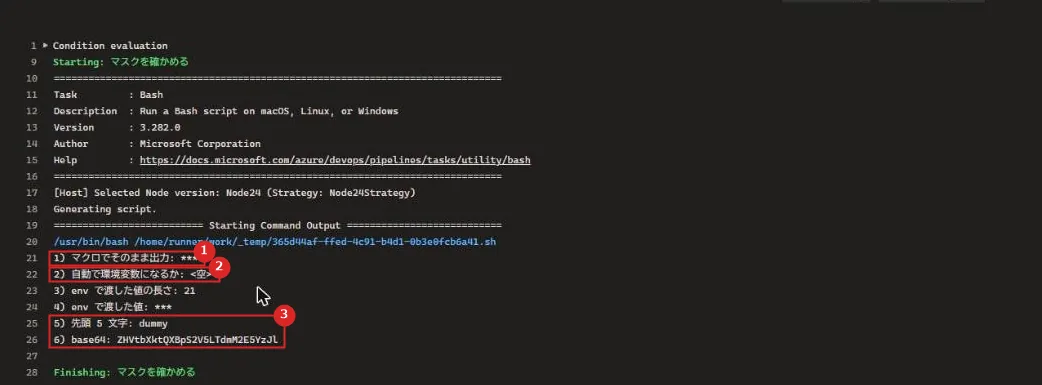
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | マクロでそのまま出力 | *** にマスクされた |
| 2 | 自動で環境変数になるか | <空>。 シークレットは env でマップしないとスクリプトに渡らない |
| 3 | 先頭 5 文字と base64 | 先頭 5 文字の dummy も、値全体の base64 も、マスクされずにそのまま出た |
マスクは、シークレットの値と一致する文字列を *** にする。
部分文字列や、エンコードなどで形を変えた値は隠れなかった。
デバッグのつもりでシークレットを加工して出力すると、ログから元の値を復元できる。
シークレットは出力しない、が前提になる。
公式ドキュメント:シークレット変数を設定する | Microsoft Learn
⑤ Key Vault にリンクした変数グループを使う
「Pipelines」⇒「Library」⇒「+ Variable group」で、「Link secrets from an Azure key vault as variables」をオンにした。
サブスクリプションにサービス接続 sc-blog-d15、キー コンテナーを選び、「Add」で db-password だけを選んで保存した。
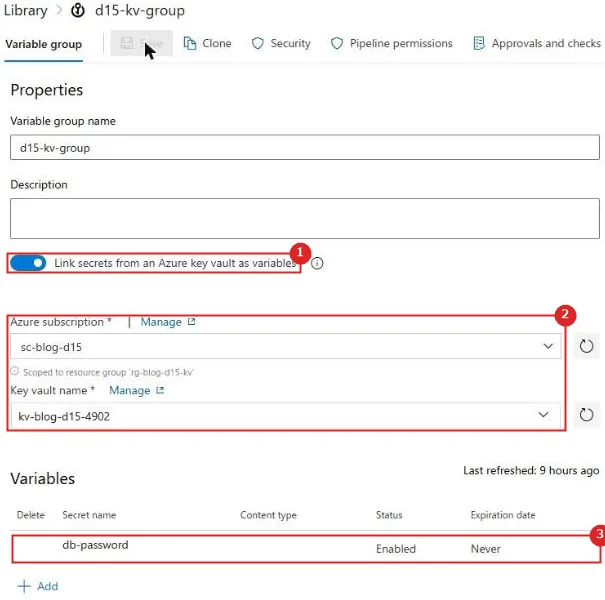
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Link secrets from an Azure key vault as variables | オンにすると、変数を手で入力する代わりに Key Vault のシークレットを選ぶ形になる |
| 2 | Azure subscription / Key vault name | サービス接続 sc-blog-d15 と、キー コンテナー。 サービス接続の ID には、③でシークレット ユーザーのロールを付けてある |
| 3 | db-password | 変数グループには名前だけが入り、値は入らない |
YAML で変数グループを読み込み、env でマップして使う。
variables:
  - group: d15-kv-group

steps:
  - bash: |
      echo "変数グループの db-password: $DB_PASSWORD"
      echo "長さ: ${#DB_PASSWORD}"
    displayName: 変数グループのシークレットを使う
    env:
      DB_PASSWORD: $(db-password)
初回の実行では、変数グループの使用許可(Permit)を求められたので許可した。
ジョブの先頭に「Download secrets: <キー コンテナー名>」というステップが自動で入り、ログでは値が *** に、長さは 21 になった。
そのあと、Key Vault の db-password に新しいバージョン(26 文字のダミー値)を追加し、変数グループには何もせずに実行し直した。
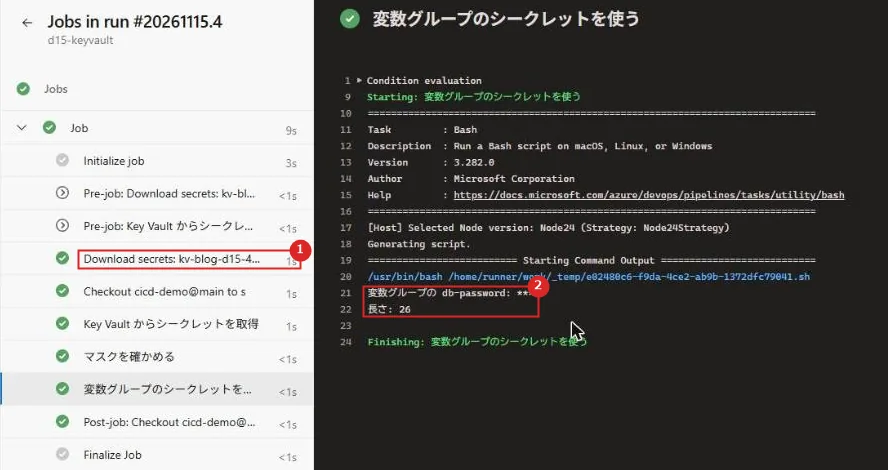
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Download secrets | 変数グループが Key Vault にリンクしているので、ジョブの開始時に値を取る |
| 2 | 長さ: 26 | Key Vault の最新のバージョンの値になった |
公式ドキュメント:Azure Key Vault で変数グループをシークレットにリンクする | Microsoft Learn
片付け
パイプライン、変数グループ、サービス接続を削除し、リソース グループを削除した。
サービス接続を削除すると、自動で作られたアプリの登録も削除される。
Key Vault は論理的な削除の状態で、保持期間(今回は 7 日)が過ぎると消える。
実機でつまずいた点
Caller is not authorized to perform action on resource.
③ で、サービス接続をリソース グループのスコープで作ったので、Key Vault も読めると考えて実行すると、AzureKeyVault@2 が失敗した。
サービス接続のサービス プリンシパルに自動で付くのはリソース グループの共同作成者で、これはコントロール プレーンのロール。
RBAC モデルの Key Vault では、シークレットの読み取り(getSecret)はデータ プレーンの操作なので、別のロールが要る。
エラーの続きには「サービス接続にはキー コンテナーの Get と List のシークレット管理アクセス許可が必要」とあり、アクセス許可を設定するスクリプト(ProvisionKeyVaultPermissions.ps1)が添付されていた。
Get と List はアクセス ポリシーのモデルの用語なので、RBAC モデルの今回は、キー コンテナーのスコープで「キー コンテナー シークレット ユーザー」をサービス プリンシパルに付けて解決した。
ロールの反映には少し時間がかかるので、付けた直後に失敗したら少し待って実行し直す。
公式ドキュメント:
Azureのロールベースのアクセス制御を使用して、Key Vaultのキー、証明書、シークレットへのアクセスを提供する。 | Microsoft Learn
AzureKeyVault@2 – Azure Key Vault v2 タスク | Microsoft Learn
発展
| 項目 | 内容 |
|---|---|
| マネージド ID のサービス接続 | 既存のユーザー割り当てマネージド ID に、フェデレーション資格情報を作ってサービス接続にする。 サービス プリンシパルを作る権限がない場合などに使う |
| プライベートな Key Vault | パブリック ネットワーク アクセスを止めた Key Vault は、Microsoft ホステッド エージェントからは届かない。 ネットワークの中にあるエージェント(D9)から読む |
| PAT のポリシー | 組織の管理者がポリシーで PAT の作成、スコープ、有効期間を制限する |
| Entra 側のシークレットの削除 | 変換後、元に戻さないと決めたら、アプリの登録のクライアント シークレットを削除する |
公式ドキュメント:
Azure Resource Manager サービス接続を使用して Azure に接続する | Microsoft Learn
Azure Pipelines で Azure Key Vault シークレットを使用する | Microsoft Learn
個人用アクセス トークンを使用する | Microsoft Learn
推奨構成
| 項目 | 推奨 |
|---|---|
| サービス接続 | アプリの登録(自動)かマネージド ID の、ワークロード ID フェデレーション。 スコープはリソース グループなど必要な範囲に絞る |
| 既存のシークレットの接続 | ワークロード ID フェデレーションに変換し、問題がなければ Entra 側のクライアント シークレットも削除する |
| シークレットの置き場所 | Key Vault(RBAC)。 サービス接続の ID には、キー コンテナーのスコープで「キー コンテナー シークレット ユーザー」だけを付ける |
| 取り出し方 | 1 つのパイプラインなら AzureKeyVault@2 の SecretsFilter で必要なものだけ。 共有するなら Key Vault にリンクした変数グループ |
| スクリプトへの渡し方 | env で明示的にマップし、出力しない |
| Azure DevOps の API | PAT よりも Microsoft Entra トークン、マネージド ID、サービス プリンシパルを使う |
公式ドキュメント:
Azure Resource Manager サービス接続を使用して Azure に接続する | Microsoft Learn
Azure Pipelines のシークレット | Microsoft Learn
Azure DevOps統合の認証方法 | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| マスクの限界 | ログでは値と一致する文字列が *** になる。 部分文字列や base64 などに加工した値はそのまま出る |
| 変換と Entra のシークレット | 変換しても、Entra のアプリの登録のクライアント シークレットは残る。 Azure DevOps 側のシークレットは 7 日後に削除される |
| 共同作成者と Key Vault | リソース グループの共同作成者でも、RBAC モデルの Key Vault のシークレットは読めない |
| 変数グループの更新 | Key Vault でシークレットを追加・削除しても、リンクした変数グループには自動で反映されない(値の更新は反映される) |
| Azure DevOps 発行者の廃止 | https://vstoken.dev.azure.com を発行者に使う接続は 2027 年 7 月 1 日に廃止。 非推奨のフラグが出たら変換する |
| 使われない接続 | 100 日間使われなかったサービス接続は、自動で無効になる場合がある |
公式ドキュメント:
シークレット変数を設定する | Microsoft Learn
Azure Resource Manager サービス接続を使用して Azure に接続する | Microsoft Learn
Azure Key Vault で変数グループをシークレットにリンクする | Microsoft Learn
まとめ
・Azure へのサービス接続は、ワークロード ID フェデレーションが推奨。
シークレットの接続は Convert で変換できる。
・変換すると Entra にフェデレーション資格情報ができ、発行者とサブジェクトでパイプラインのトークンを見分ける。
Entra 側のクライアント シークレットは残るので自分で消す。
・シークレットはまず使わない方法を探し、使うなら Key Vault(RBAC)に置く。
・リソース グループの共同作成者では Key Vault のシークレットは読めず、キー コンテナー シークレット ユーザーが要る。
・ログのマスクは値と一致する文字列に効き、加工した値は隠れない。
・Key Vault にリンクした変数グループは、実行のたびに最新の値を取る。
・Azure DevOps の API には、PAT より Microsoft Entra トークンなどを使う。
次回:セキュリティ スキャン
コメント