
はじめに
DevOps 編の 16 回目は、セキュリティ スキャン。
依存関係、コード、シークレットの 3 種類のスキャンを、GitHub と Azure DevOps でどう使うかを整理する。
実機では、GitHub の公開リポジトリにわざと脆弱な Node.js アプリを置き、Dependabot、CodeQL、プッシュ保護の動きを確かめた。
Azure DevOps 向けの GitHub Advanced Security と、Defender for Cloud の DevOps セキュリティは図と文で扱う。
GitHub のリポジトリとルールセットは D4、GitHub Actions は D8 で扱った。
前回は認証とシークレットの管理だった。
セキュリティ スキャンの種類
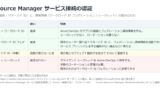
スキャンは、何を探すかで 3 つに分けられる。
依存関係スキャンは使っている OSS パッケージの既知の脆弱性を、コード スキャンは自分の書いたコードの脆弱な書き方を、シークレット スキャンはコードに入ってしまった資格情報を探す。
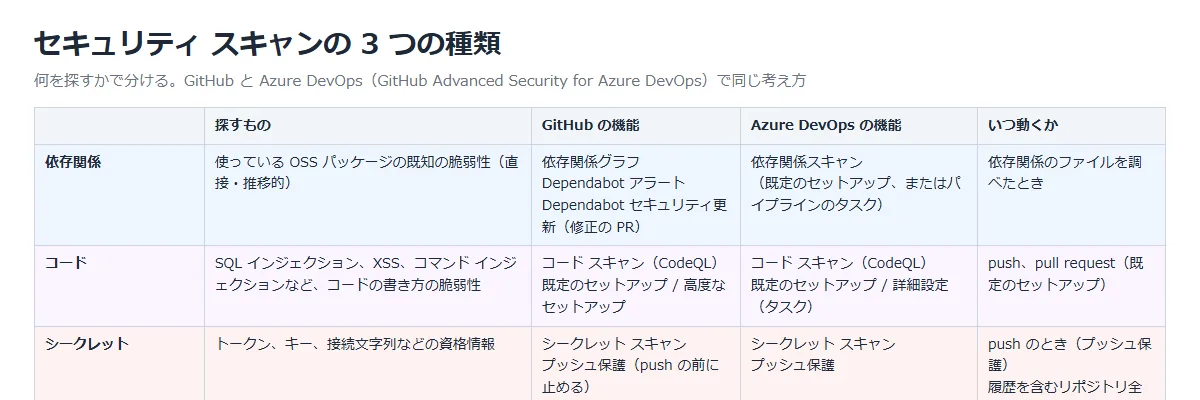
シークレット スキャンだけは、見つけたあとでは遅いことがある。
公開されたシークレットは、消しても誰かに取られている可能性があるので、push の時点で止めるプッシュ保護が重要になる。
公式ドキュメント:Azure DevOps GitHub Advanced Security を構成する | Microsoft Learn
参考:GitHubセキュリティ機能 – GitHub Docs
GitHub の機能
GitHub には、GitHub Secret Protection と GitHub Code Security の機能があり、公開リポジトリでは多くの機能を無料で使える。
| 機能 | 内容 |
|---|---|
| Dependabot アラート | 既知の脆弱性を含む依存関係があると、アラートを出す |
| Dependabot セキュリティ更新 | アラートに対して、修正版に上げる pull request を自動で作る。 依存関係グラフと Dependabot アラートを有効にしたリポジトリで使える |
| Dependabot バージョン更新 | 脆弱性がなくても、依存関係を最新に保つ pull request を作る(dependabot.yml で構成) |
| コード スキャン(CodeQL) | 既定のセットアップは、GitHub Actions が有効で、公開リポジトリか GitHub Code Security が有効なリポジトリで使える。 言語を自動で検出する |
| シークレット スキャンとプッシュ保護 | プッシュ保護は、シークレットを含む push をリポジトリに届く前に止め、理由を説明するメッセージを出す。 パートナーのパターン、汎用のパターン、カスタム パターンを止められる |
| ユーザーのプッシュ保護 | リポジトリの設定に関係なく、公開リポジトリへのシークレットのコミットを防ぐ。 既定でオンで、個人用アカウントの設定で無効にできる |
公開リポジトリでシークレットが見つかると、GitHub は関係するサービス プロバイダーに、シークレットが侵害された可能性を知らせる。
公式ドキュメント:Azure DevOps GitHub Advanced Security を構成する | Microsoft Learn
参考:コード スキャンの既定セットアップの構成 – GitHub Docs
参考:Dependabot セキュリティ アップデート – GitHub Docs
参考:プッシュプロテクション – GitHub Docs
GitHub Advanced Security for Azure DevOps
Azure Repos でも、GitHub Advanced Security for Azure DevOps で同じ種類のスキャンを使える。
GitHub Secret Protection for Azure DevOps と GitHub Code Security for Azure DevOps の 2 つとして提供され、どちらも有料。
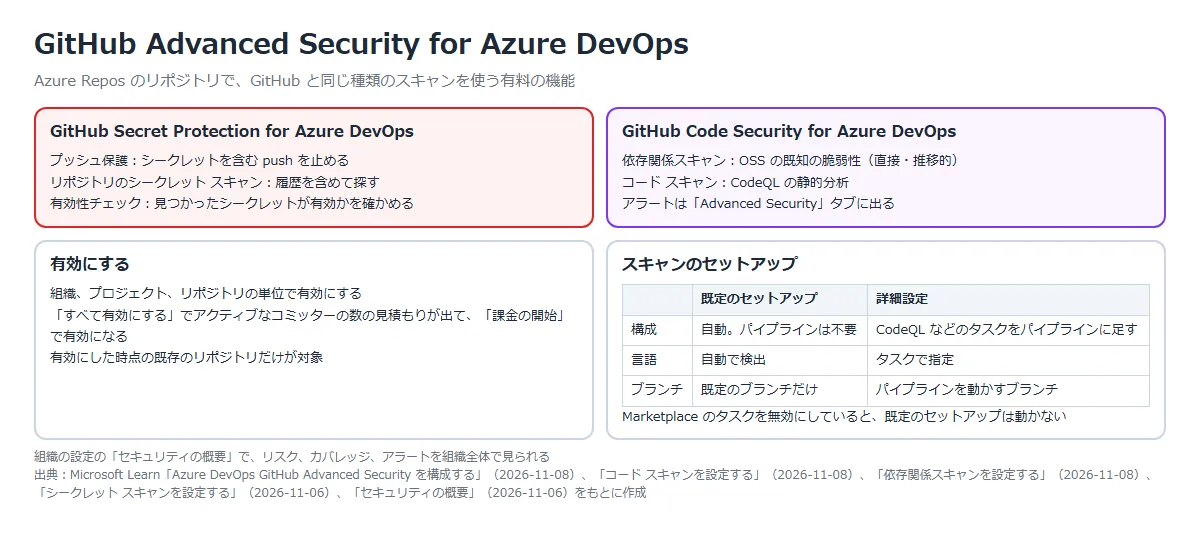
組織、プロジェクト、リポジトリの単位で有効にし、「すべて有効にする」ではアクティブなコミッターの数の見積もりが出る。
「課金の開始」で有効になる。
有効にすると、そのリポジトリへのシークレットを含む push は止まり、履歴を含めたシークレット スキャンがバックグラウンドで動く。
コード スキャンと依存関係スキャンは、Visual Studio Marketplace で配布されているパイプラインのタスクを使う。
組織の設定で Marketplace のタスクを無効にしていると、既定のセットアップは動かない。
依存関係スキャンでは、最新のビルドで脆弱なコンポーネントが見つからなくなると、アラートが自動で Closed になる。
組織の設定の「セキュリティの概要」では、Advanced Security を有効にしたリポジトリについて、リスク、カバレッジ、アラートを組織全体で見られる。
報告されるアラートの数は、各リポジトリの既定のブランチで見つかったものだけ。
公式ドキュメント:
Azure DevOps GitHub Advanced Security を構成する | Microsoft Learn
コード スキャンを設定する | Microsoft Learn
依存関係スキャンを設定する | Microsoft Learn
シークレット スキャンを設定する | Microsoft Learn
セキュリティの概要 | Microsoft Learn
Defender for Cloud の DevOps セキュリティ
Microsoft Defender for Cloud の DevOps セキュリティは、Azure DevOps、GitHub、GitLab の環境を接続して、セキュリティ チームが 1 つのコンソールで見られるようにする機能。
コード、シークレット、OSS の依存関係のスキャン結果と、DevOps 環境のセキュリティ構成の評価をまとめて見られる。
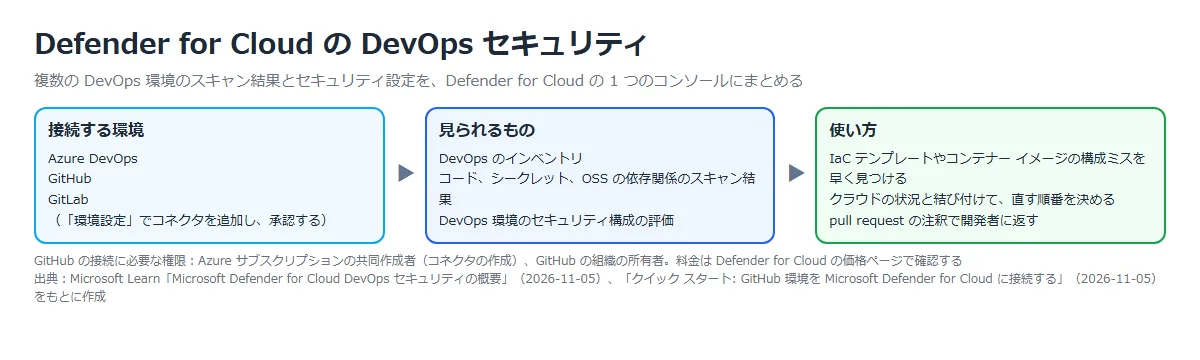
GitHub の組織を接続するには、Defender for Cloud の「環境設定」で GitHub を追加し、承認して GitHub アプリケーションをインストールする。
コネクタを作るには Azure サブスクリプションの共同作成者、GitHub 側では組織の所有者の権限が要る。
公式ドキュメント:
Microsoft Defender for Cloud DevOps セキュリティの概要 | Microsoft Learn
クイック スタート: GitHub 環境を Microsoft Defender for Cloud に接続する | Microsoft Learn
GitHub と Azure DevOps の比較
| 観点 | GitHub(公開リポジトリ) | Azure DevOps(Azure Repos) |
|---|---|---|
| 費用 | 多くの機能が無料 | Secret Protection / Code Security for Azure DevOps は有料(アクティブなコミッター数に応じる) |
| 依存関係 | Dependabot アラートと、修正の pull request の自動作成 | 依存関係スキャン(既定のセットアップかパイプラインのタスク) |
| コード | CodeQL の既定のセットアップは GitHub Actions で動く | CodeQL は Azure Pipelines のタスクで動く |
| シークレット | シークレット スキャンとプッシュ保護 | シークレット スキャンとプッシュ保護、有効性チェック |
| まとめて見る | セキュリティの概要(組織) | 組織の設定の「セキュリティの概要」。 複数の DevOps 環境をまとめるなら Defender for Cloud |
構築手順
今回の構成と実施すること
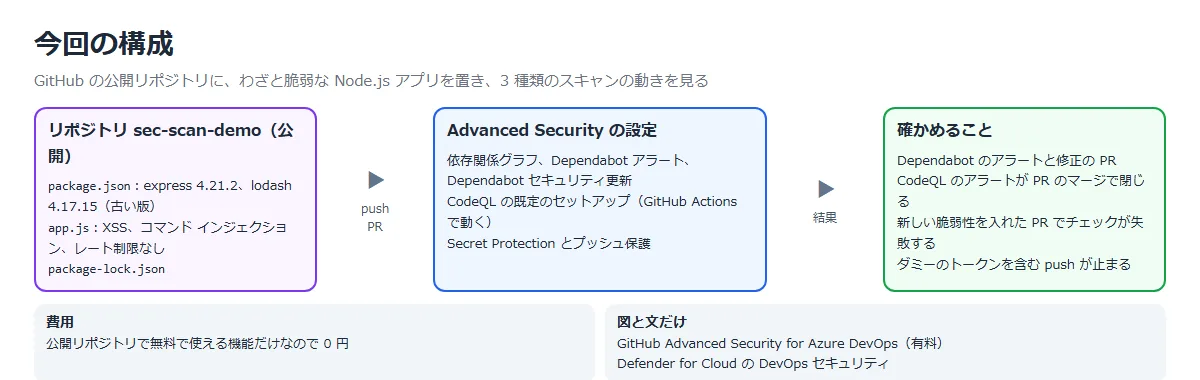
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | わざと脆弱なアプリを公開リポジトリに置き、Advanced Security の設定を見る | 新しいリポジトリで、どの機能が最初から有効か |
| ② | Dependabot を有効にする | アラートと、修正の pull request ができる |
| ③ | CodeQL の既定のセットアップを有効にする | コードのアラートが出る |
| ④ | 修正の pull request をマージする | CodeQL と Dependabot のアラートが閉じる |
| ⑤ | 新しい脆弱性を入れた pull request を出す | CodeQL のチェックが失敗し、修正案が出る |
| ⑥ | ダミーのトークンを含めて push する | プッシュ保護で止まる |
① わざと脆弱なアプリを公開リポジトリに置く
検証用に、公開リポジトリ sec-scan-demo を作った。
package.json では lodash を古い 4.17.15 に固定し、app.js には、入力をそのまま HTML に書く処理と、入力をシェルのコマンドに渡す処理を入れた。
本番では絶対に使わない書き方。
// Reflected XSS: user input is written into HTML without encoding
app.get('/hello', (req, res) => {
  res.send('<h1>Hello ' + req.query.name + '</h1>');
});

// Command injection: user input is passed to a shell command
app.get('/list', (req, res) => {
  exec('ls ' + req.query.dir, (err, stdout) => {
    res.type('text/plain').send(err ? 'error' : stdout);
  });
});
gh repo create で作って push したあと、リポジトリの「Settings」⇒「Advanced Security」を開いた。
依存関係グラフと Dependabot アラートは、どちらもオフだった。
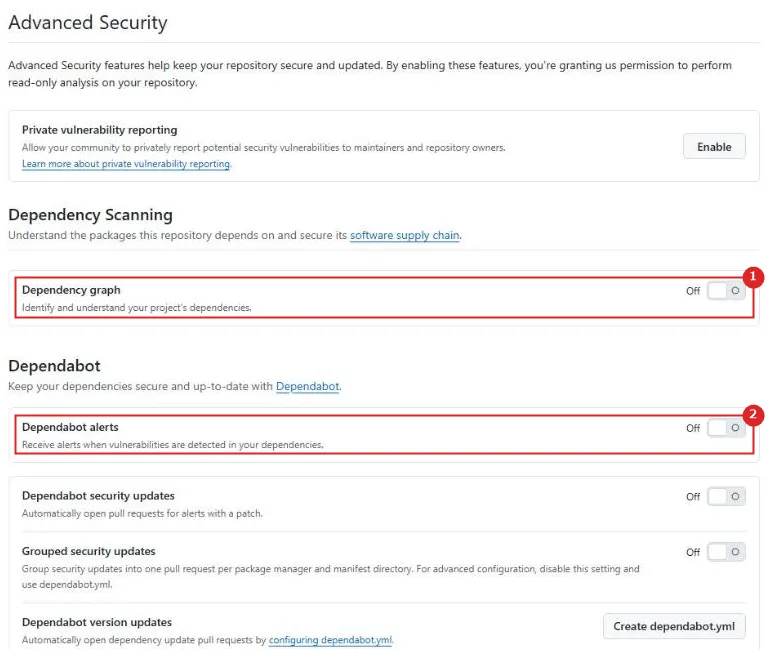
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Dependency graph | オフ。 Dependabot アラートの前提になる |
| 2 | Dependabot alerts | オフ |
一方で、同じ画面の下にある Secret Protection は最初から有効で、プッシュ保護もオンだった。
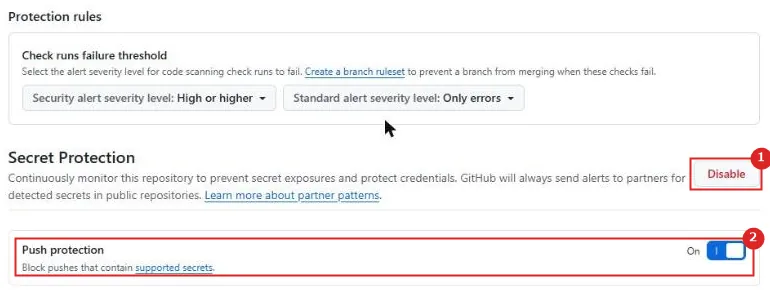
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Secret Protection | 有効(ボタンは「Disable」)。 公開リポジトリで見つかったシークレットは、常にパートナーに通知されると書かれている |
| 2 | Push protection | オン。 サポートされているシークレットを含む push を止める |
公式ドキュメント:Azure DevOps GitHub Advanced Security を構成する | Microsoft Learn
② Dependabot を有効にする
依存関係グラフ、Dependabot アラート、Dependabot セキュリティ更新を順にオンにした。
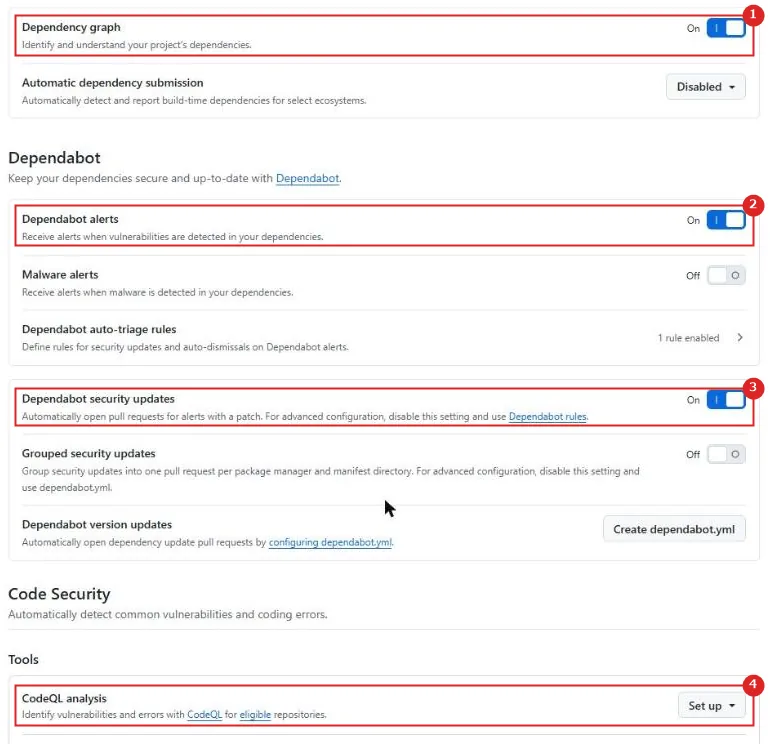
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Dependency graph | オン |
| 2 | Dependabot alerts | オン |
| 3 | Dependabot security updates | オン。 パッチがあるアラートに、修正の pull request を自動で作る |
| 4 | CodeQL analysis | ③で「Set up」から既定のセットアップを選ぶ |
数分で、Dependabot のアラートが 13 件出た。
直接の依存関係の lodash で 5 件、express の推移的な依存関係(body-parser、path-to-regexp、qs)で 8 件。
express は 4.21.2 にしていたが、その下の依存関係に脆弱性が残っていた。
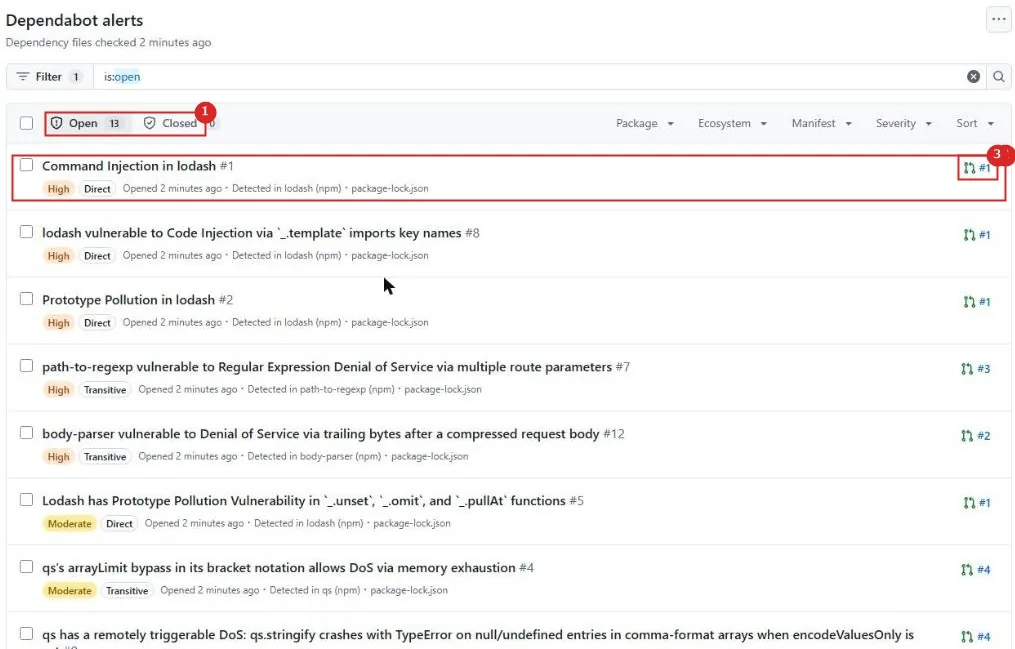
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Open 13 | 開いているアラート |
| 2 | Command Injection in lodash | 重大度 High、Direct(直接の依存関係)、package-lock.json で検出 |
| 3 | pull request へのリンク | このアラートを直す Dependabot の pull request(#1) |
同時に、Dependabot が修正の pull request を 4 つ作った。
lodash を 4.17.15 から 4.18.1 に上げるもの(#1)と、推移的な依存関係のために express ごと上げるもの(#2〜#4)。
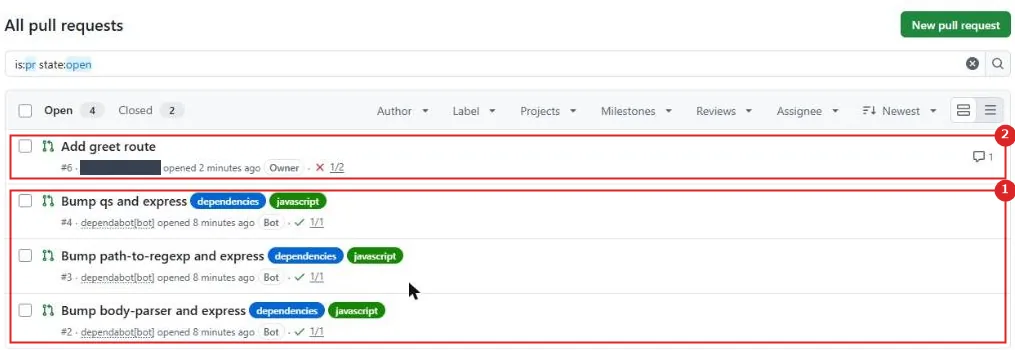
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Bump … and express | dependabot[bot] が作った pull request。 dependencies と javascript のラベルが付く |
| 2 | Add greet route | ⑤で作った pull request(画面は⑤のあと) |
公式ドキュメント:依存関係スキャンを設定する | Microsoft Learn
参考:Dependabot セキュリティ アップデート – GitHub Docs
③ CodeQL の既定のセットアップを有効にする
「CodeQL analysis」の「Set up」⇒「Default」を選ぶと、既定の構成のダイアログが出た。
言語は JavaScript / TypeScript が自動で検出され、そのまま「Enable CodeQL」を押した。
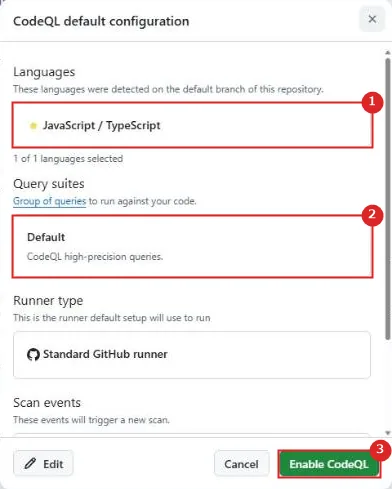
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Languages | 既定のブランチから検出した言語 |
| 2 | Query suites | Default(精度の高いクエリ) |
| 3 | Enable CodeQL | GitHub Actions のワークフローを書かずに有効になる |
GitHub Actions で「CodeQL Setup」が動き、約 1 分で終わった。
「Security and quality」⇒「Code scanning」に、アラートが 3 件出た。
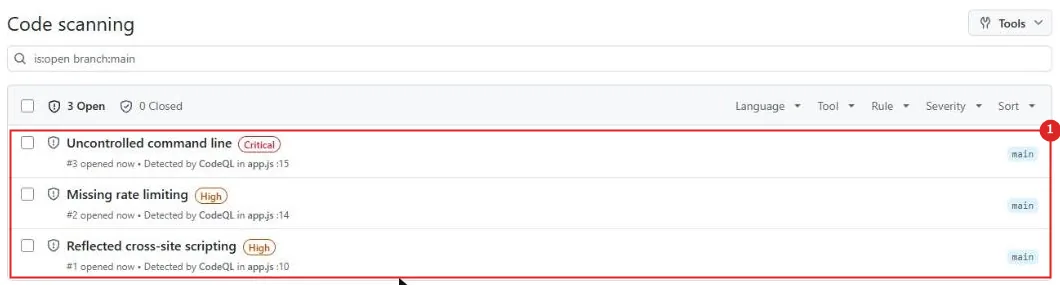
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | アラート | Uncontrolled command line(Critical、app.js の 15 行目)。 Missing rate limiting(High、14 行目)。 Reflected cross-site scripting(High、10 行目) |
アラートを開くと、該当の行と、どの値が危ないか(ユーザーが指定した値)、ルール ID が出た。
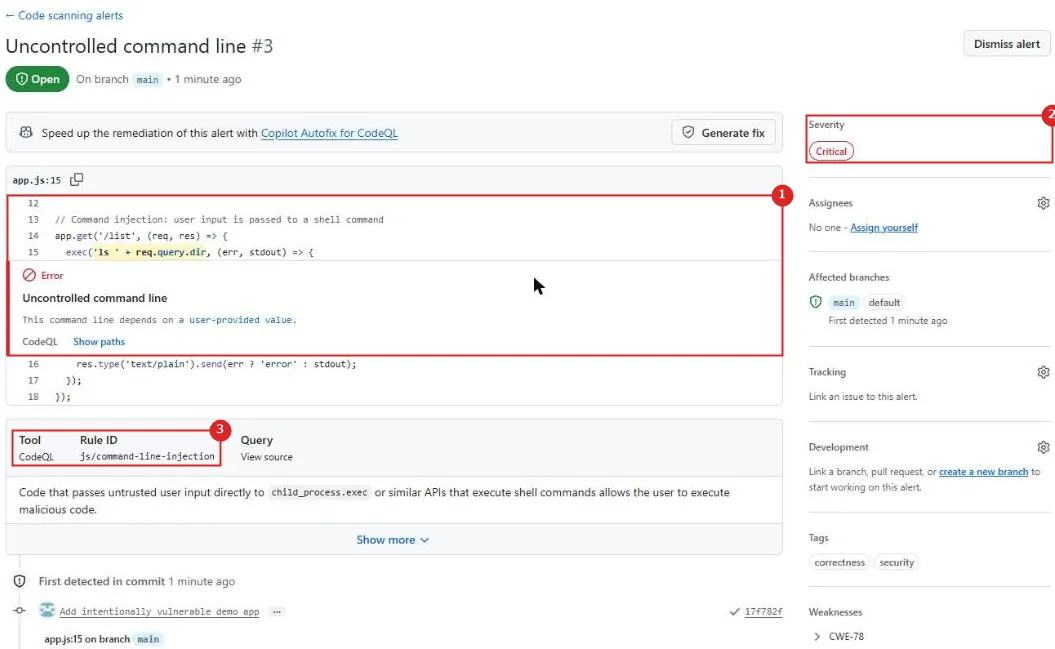
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | app.js:15 | exec にユーザーの入力をつなげた行。 「This command line depends on a user-provided value.」 |
| 2 | Severity | Critical |
| 3 | Rule ID | js/command-line-injection |
公式ドキュメント:コード スキャンを設定する | Microsoft Learn
参考:コード スキャンの既定セットアップの構成 – GitHub Docs
④ 修正の pull request をマージする
XSS は出力の前に HTML のエスケープを、コマンド インジェクションはシェルを使わない execFile と許可リストを、レート制限は express-rate-limit を入れて直した。
const escapeHtml = (s) =>
String(s).replace(/[&<>"']/g, (c) => ({ '&': '&', '<': '<', '>': '>', '"': '"', "'": ''' }[c]));
app.get('/hello', (req, res) => {
res.send('<h1>Hello ' + escapeHtml(req.query.name) + '</h1>');
});
const allowedDirs = ['public', 'logs'];
app.get('/list', (req, res) => {
const dir = allowedDirs.includes(req.query.dir) ? req.query.dir : 'public';
execFile('ls', ['--', dir], (err, stdout) => {
res.type('text/plain').send(err ? 'error' : stdout);
});
});pull request を出すと、CodeQL のチェックが 2 つ動いた。
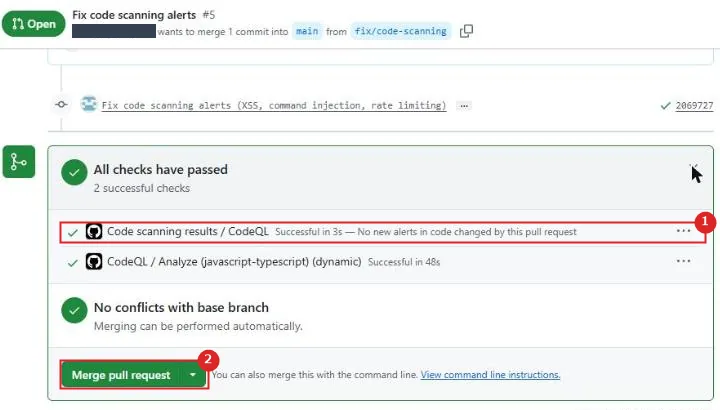
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Code scanning results / CodeQL | 「No new alerts in code changed by this pull request」で成功 |
| 2 | Merge pull request | マージできる |
マージすると、main の CodeQL のアラート 3 件はすべて「fixed」になった。
続けて Dependabot の lodash の pull request(#1)をマージしようとすると、先に package-lock.json を変えていたので競合した。
pull request に「@dependabot rebase」とコメントすると、Dependabot が作り直し、マージできた。
lodash のアラート 5 件は、Closed(Fixed)になった。
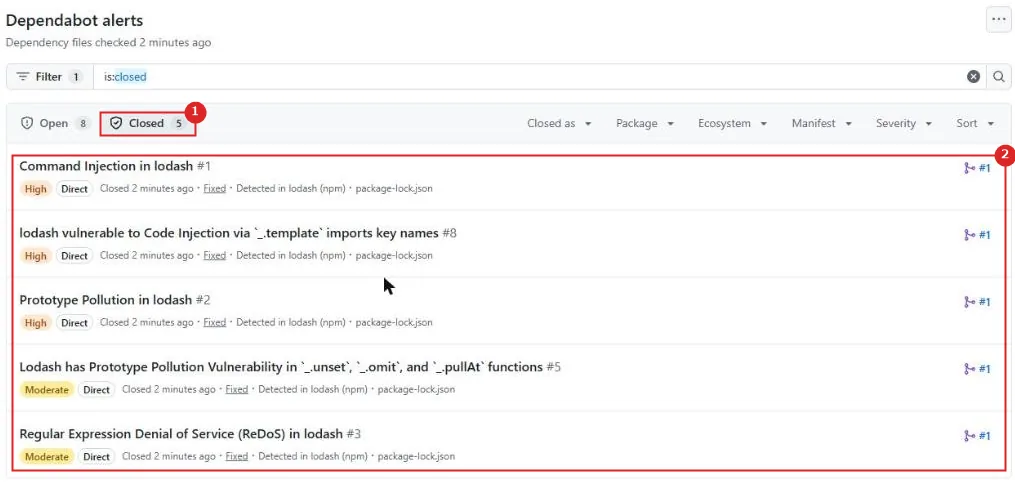
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Closed 5 | 閉じたアラート |
| 2 | Fixed | lodash の 5 件。 修正した pull request(#1)へのリンクが付く |
公式ドキュメント:
コード スキャンを設定する | Microsoft Learn
依存関係スキャンを設定する | Microsoft Learn
⑤ 新しい脆弱性を入れた pull request を出す
直したあとに、同じ種類の XSS を持つ新しいルートを足した pull request を出した。
app.get('/greet', (req, res) => {
  res.send('<p>Welcome, ' + req.query.user + '</p>');
});
「Files changed」で、github-advanced-security の bot が該当の行にコメントを付けた。
重大度は High で、Copilot Autofix の修正案(Suggested changeset)も付いていた。
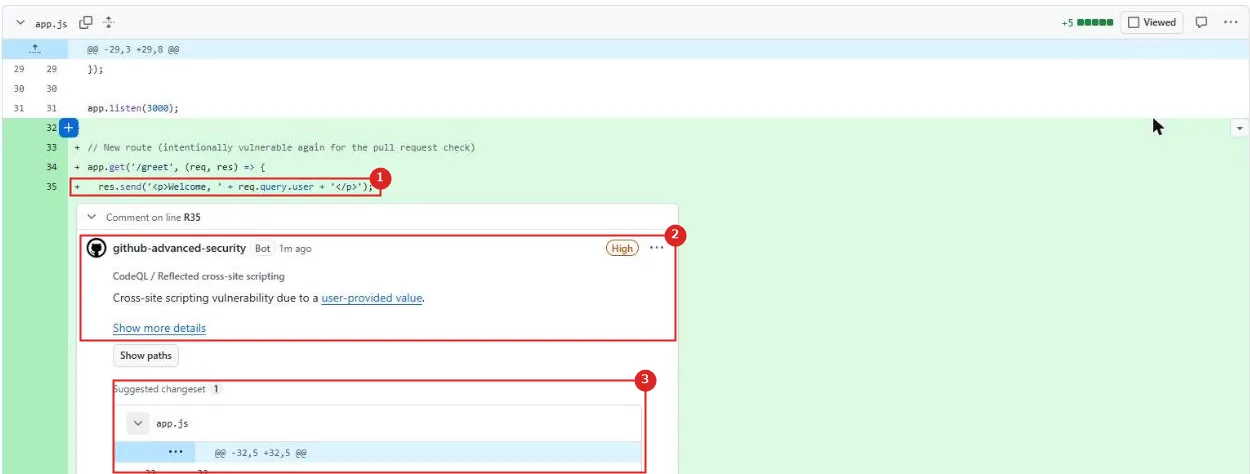
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 追加した行 | 入力をそのまま HTML に書いている |
| 2 | CodeQL / Reflected cross-site scripting | bot のコメント。 「Cross-site scripting vulnerability due to a user-provided value.」 |
| 3 | Suggested changeset | escapeHtml を使う修正案 |
チェックは「Code scanning results / CodeQL」が失敗した。
ただし、ルールセットで必須にしていないので、「Merge pull request」は押せる状態のままだった。
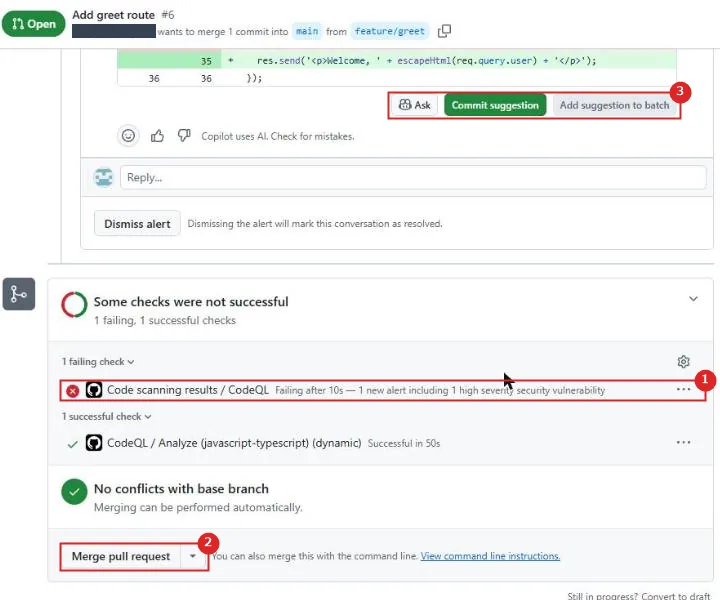
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Code scanning results / CodeQL | 「1 new alert including 1 high severity security vulnerability」で失敗 |
| 2 | Merge pull request | 失敗していてもマージできる。 止めるには、ルールセットでコード スキャンの結果を必須にする |
| 3 | Commit suggestion | 修正案をそのままコミットできる |
どの重大度でチェックを失敗にするかは、「Advanced Security」の「Check runs failure threshold」で決める。
既定は、セキュリティのアラートが「High or higher」だった。
公式ドキュメント:コード スキャンを設定する | Microsoft Learn
⑥ ダミーのトークンを含めて push する
形式だけ GitHub の個人用アクセス トークン(ghp_ で始まる 40 文字)に似せたダミーの値を config.js に書き、別のブランチに push した。
実在しない値なので、何にも使えない。
remote: error: GH013: Repository rule violations found for refs/heads/test/push-protection.
remote:
remote: - GITHUB PUSH PROTECTION
remote:   —————————————————————————————————————————
remote:     Resolve the following violations before pushing again
remote:
remote:     - Push cannot contain secrets
remote:
remote:       —— GitHub Personal Access Token ——————————————————————
remote:        locations:
remote:          - commit: ce326850b393b451881f55a54ca685c33a93b518
remote:            path: config.js:2
remote:
remote:        (?) To push, remove secret from commit(s) or follow this URL to allow the secret.
 ! [remote rejected] test/push-protection -> test/push-protection (error: GH013: Repository rule violations found …)
push はリポジトリに届く前に止まり、種類(GitHub Personal Access Token)と場所(コミットとファイルの行)が出た。
シークレットを許可して push する URL も出るので、誤検知のときはバイパスできる。
今回はコミットを手元で捨てた。
push 済みのコミットから消すのと違い、プッシュ保護ならリポジトリの履歴にシークレットが残らない。
公式ドキュメント:シークレット スキャンを設定する | Microsoft Learn
片付け
⑤ の pull request は閉じ、リポジトリはアーカイブした(読み取り専用になる)。
費用は 0 円。
実機でつまずいた点
Pull Request has merge conflicts
④ で、修正の pull request(#5)をマージしたあと、Dependabot の lodash の pull request(#1)をマージしようとすると「Pull Request has merge conflicts」で失敗した。
#5 で express-rate-limit を足して package-lock.json を変えたので、同じファイルを変える Dependabot の pull request と競合した。
Dependabot の pull request は、自分で競合を直すより、「@dependabot rebase」とコメントして Dependabot に作り直させるほうが早い。
今回は数分のうちに作り直され、マージできる状態になった。
Dependabot の pull request が多いときは、Grouped security updates でまとめると競合を減らせる。
発展
| 項目 | 内容 |
|---|---|
| ルールセットで必須にする | コード スキャンの結果をルールセットで必須にすると、新しいアラートを入れる pull request をマージできなくなる(D4) |
| Dependabot バージョン更新 | dependabot.yml を置くと、脆弱性がなくても依存関係を最新に保つ pull request が来る |
| Azure DevOps の依存関係スキャン | AdvancedSecurity-Dependency-Scanning@1 タスクをパイプラインに入れる(GitHub Advanced Security for Azure DevOps が必要) |
| Defender for Cloud | GitHub や Azure DevOps を接続し、スキャン結果をクラウドの状況と合わせて見る |
公式ドキュメント:
依存関係スキャンを設定する | Microsoft Learn
Microsoft Defender for Cloud DevOps セキュリティの概要 | Microsoft Learn
推奨構成
| 項目 | 推奨 |
|---|---|
| 依存関係 | Dependabot アラートとセキュリティ更新を有効にする。 新しいリポジトリでは最初はオフだったので、作ったら確認する |
| コード | CodeQL の既定のセットアップから始め、ルールセットでコード スキャンの結果を必須にする |
| シークレット | プッシュ保護を有効のままにする。 シークレットは Key Vault などに置き、コードに書かない(D15) |
| Azure Repos | GitHub Advanced Security for Azure DevOps を、まず重要なリポジトリから有効にする。 アクティブなコミッターの数で費用を見積もる |
| 複数の環境 | Defender for Cloud の DevOps セキュリティで、スキャン結果と構成をまとめて見る |
公式ドキュメント:
Azure DevOps GitHub Advanced Security を構成する | Microsoft Learn
Microsoft Defender for Cloud DevOps セキュリティの概要 | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| 既定の状態 | 今回の新しい公開リポジトリでは、依存関係グラフと Dependabot はオフ、Secret Protection とプッシュ保護はオンだった |
| 推移的な依存関係 | 直接の依存関係を新しくしても、その下の依存関係に脆弱性が残ることがある |
| チェックの失敗とマージ | CodeQL のチェックが失敗しても、ルールセットで必須にしないとマージできる |
| プッシュ保護の範囲 | サポートされているパターンだけを止める。 汎用のパターンやカスタム パターンは設定が要る |
| Azure DevOps の費用 | GitHub Advanced Security for Azure DevOps は、有効にした時点で課金が始まる |
| Marketplace のタスク | Azure DevOps で Marketplace のタスクを無効にしていると、既定のセットアップのスキャンが動かない |
公式ドキュメント:
Azure DevOps GitHub Advanced Security を構成する | Microsoft Learn
コード スキャンを設定する | Microsoft Learn
まとめ
・スキャンは依存関係、コード、シークレットの 3 種類で、GitHub と Azure DevOps で同じ考え方。
・GitHub の公開リポジトリでは、Dependabot、CodeQL、シークレット スキャンとプッシュ保護を無料で使える。
・Dependabot は推移的な依存関係まで見て、修正の pull request を作る。
・CodeQL の既定のセットアップは、ワークフローを書かずに動き、pull request に修正案付きでコメントする。
・チェックの失敗でマージを止めるには、ルールセットで必須にする。
・プッシュ保護は、シークレットを含む push をリポジトリに届く前に止める。
・Azure Repos では GitHub Advanced Security for Azure DevOps(有料)、複数の環境をまとめるなら Defender for Cloud を使う。
次回:監視と保守
コメント