
はじめに
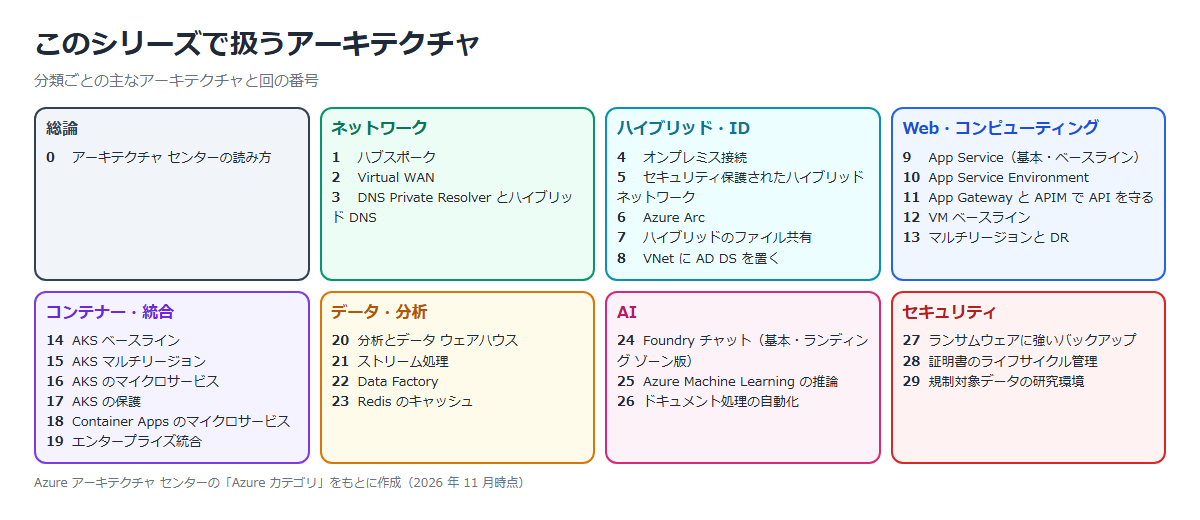
Azure には、Microsoft が公開している「こう組むとよい」という構成図(アーキテクチャ)がたくさんある。
このシリーズでは、それを分類ごとに 1 つずつ取り上げ、何ができるか、構成のポイント、注意点を解説する。
0 回目の今回は、構成図が載っている Azure アーキテクチャ センターの中身と、探し方、読み方をまとめる。
※2026年11月時点の情報です。
Azure アーキテクチャ センターとは
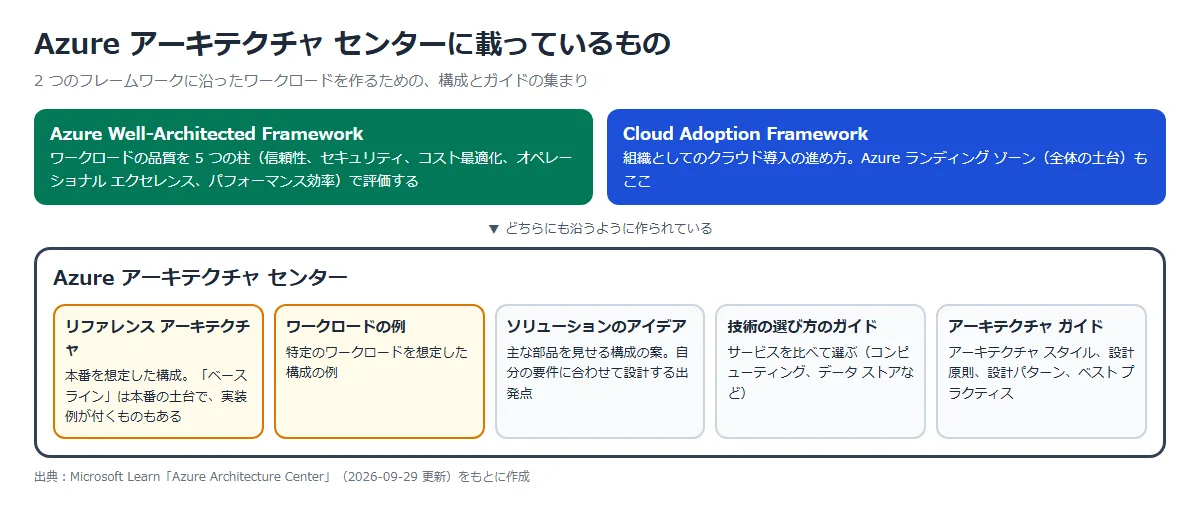
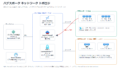
Azure アーキテクチャ センターは、Microsoft Learn の中にある、Azure の構成とガイドの集まり。
公式の説明では、ソリューションのアイデア、ワークロードの例、リファレンス アーキテクチャ、技術の選び方のガイド、アーキテクチャ ガイドのカタログで、Azure Well-Architected Framework と Cloud Adoption Framework に沿ったワークロードを作るのを助ける、とされている。
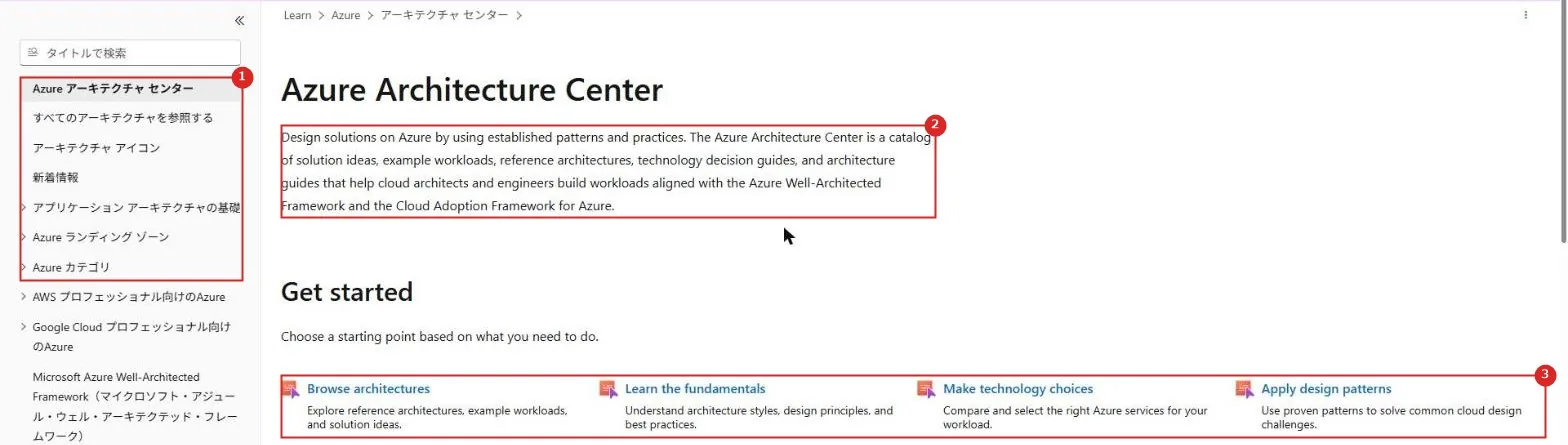
トップ ページは英語で表示されるが、左の目次や個々の記事は日本語で読める(機械翻訳を含む)。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 目次 | 「すべてのアーキテクチャを参照する」「アプリケーション アーキテクチャの基礎」「Azure ランディング ゾーン」「Azure カテゴリ」などが並ぶ。 分類ごとのアーキテクチャは「Azure カテゴリ」の下にある |
| 2 | 説明 | ソリューションのアイデア、ワークロードの例、リファレンス アーキテクチャ、技術の選び方のガイド、アーキテクチャ ガイドのカタログ、という説明 |
| 3 | Get started | アーキテクチャを探す、基礎を学ぶ、技術を選ぶ、設計パターンを使う、の 4 つの入口 |
公式ドキュメント:Azure Architecture Center | Microsoft Learn
記事の種類の違い
同じ「アーキテクチャ」でも、記事によって詳しさと目的が違う。
読む前に、どの種類の記事かを確かめる。
| 種類 | 中身 | 使い方 |
|---|---|---|
| ソリューションのアイデア | 一般的な実装の主な部品を見せる。 記事の冒頭に「この記事ではソリューションのアイデアについて説明します」と書かれている | 公式も「出発点として使う」としている。 そのまま本番には使わず、自分の要件に合わせて設計する |
| リファレンス アーキテクチャ(ベースライン) | 本番を想定して、ネットワーク、ID、監視、可用性まで決めた構成。 GitHub の実装例が付くものもある | App Service のベースラインでは、実装例を「運用ソリューションの基盤として使う」とされている |
| ランディング ゾーン版 | 同じワークロードを、組織の共通基盤(ランディング ゾーン)の上に載せる前提で書き直したもの | ハブの Azure Firewall や Bastion などを、プラットフォーム チームが持つ前提になる(VM ベースラインのランディング ゾーン版の例) |
公式ドキュメント:
アダプティブ アプリを使用してポータブル アプリケーションを構築する | Microsoft Learn
ベースライン高可用性ゾーン冗長 Web アプリケーション | Microsoft Learn
探し方
目次の「すべてのアーキテクチャを参照する」を開くと、アーキテクチャを検索、絞り込みできる。
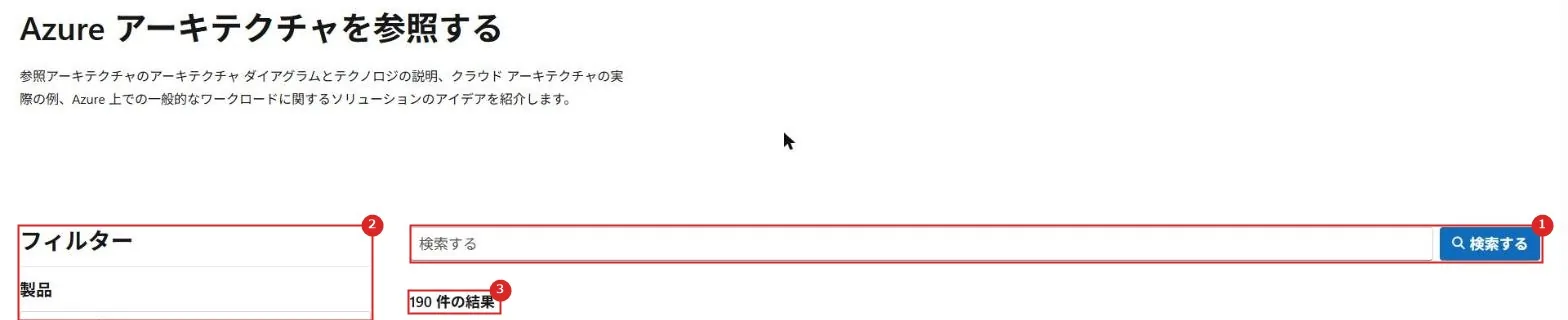
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 検索 | キーワードで探す(例:ハブスポーク、App Service) |
| 2 | フィルター | 製品などで絞り込む |
| 3 | 件数 | 2026 年 11 月時点で 190 件。 結果の一覧では、種類(アーキテクチャ、ソリューションのアイデアなど)がタイトルの上に出る |
分類から順に見たいときは、左の目次の「Azure カテゴリ」から、分類 ⇒「Architectures」を開く。
同じ記事が複数の分類に載っていることもある。
分類と主なアーキテクチャ
「Azure カテゴリ」の Architectures には、2026 年 11 月時点で延べ 159 件が並んでいた。
分類ごとの主なアーキテクチャは次のとおり。
| 分類 | 主なアーキテクチャ |
|---|---|
| ネットワーク | ハブスポーク、Virtual WAN、DNS Private Resolver |
| ハイブリッド + マルチクラウド、ID | オンプレミス接続、セキュリティ保護されたハイブリッド ネットワーク、Azure Arc、ファイル共有、AD DS |
| Web アプリケーション、Compute | App Service、App Service Environment、API の保護、VM ベースライン、マルチリージョン |
| Containers、Integration | AKS ベースライン、AKS マルチリージョン、マイクロサービス、Container Apps、エンタープライズ統合 |
| Analytics、Databases | 分析とデータ ウェアハウス、ストリーム処理、Data Factory、Redis のキャッシュ |
| AI + 機械学習 | Foundry チャット、Azure Machine Learning の推論、ドキュメント処理 |
| セキュリティ | ランサムウェアに強いバックアップ、証明書のライフサイクル管理、研究環境 |
Well-Architected Framework の 5 つの柱
アーキテクチャ センターの記事は、Azure Well-Architected Framework の 5 つの柱で考慮事項を整理している。
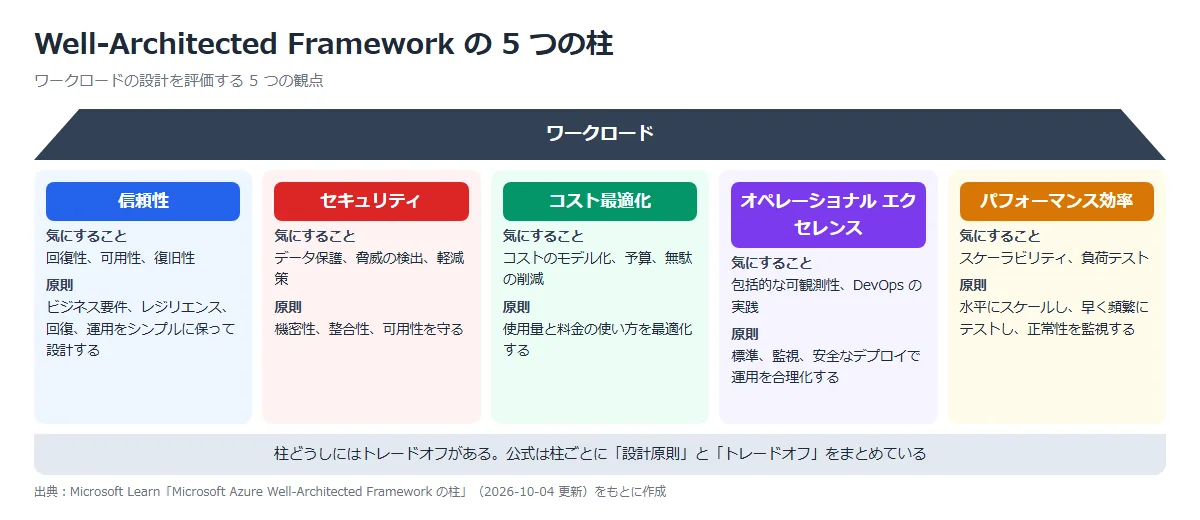
| 柱 | 気にすること | 原則 |
|---|---|---|
| 信頼性 | 回復性、可用性、復旧性 | ビジネス要件、レジリエンス、回復、運用をシンプルに保ちながら設計する |
| セキュリティ | データ保護、脅威の検出、軽減策 | 機密性、整合性、可用性を守る |
| コスト最適化 | コストのモデル化、予算、無駄の削減 | コスト効率の高い考え方で、使用量と料金の使い方を最適化する |
| オペレーショナル エクセレンス | 包括的な可観測性、DevOps の実践 | 標準、包括的な監視、安全なデプロイで運用を合理化する |
| パフォーマンス効率 | スケーラビリティ、負荷テスト | 水平にスケールし、早く頻繁にテストして、正常性を監視する |
柱どうしにはトレードオフがあり、公式は柱ごとに設計原則とトレードオフをまとめている。
Azure Advisor のスコアも、この柱ごとに分けて見られる。
公式ドキュメント:Microsoft Azure Well-Architected Framework の柱 | Microsoft Learn
設計原則
アーキテクチャ センターは、Azure のアプリを作るときの設計原則を挙げている。
リファレンス アーキテクチャの多くは、これらの原則を形にしたものとして読める。
| 原則 | 内容 |
|---|---|
| 自己治癒のための設計 | 障害を検出して自動で回復する(再試行、サーキット ブレーカーなど) |
| すべてのことを冗長にする | 単一障害点をなくす(複数インスタンス、複数ゾーンなど) |
| 調整を最小限に抑える | 非同期でやり取りする、分離された部品にする |
| スケールアウトする設計 | インスタンスの追加と削除で水平にスケールする |
| 制限を基準としたパーティション分割 | サービスの上限を、分割で回避する |
| 操作の設計 | ログ、トレース、メトリックで運用しやすくする |
| マネージド サービスを使う | IaaS より PaaS で運用の手間を減らす |
| ID サービスを使う | 独自に作らず Microsoft Entra ID などを使う |
| 進化のための設計 | 疎結合にして、サービスを独立して変えられるようにする |
| ビジネスのニーズに合わせて構築する | RTO や SLO などの目標を決めてから設計する |
| サービスの障害モード分析を実行する | 設計の段階で、障害と復旧の方法を洗い出す |
公式ドキュメント:Azure アプリケーションの設計原則 | Microsoft Learn
ランディング ゾーンとの関係
Cloud Adoption Framework は、組織としてクラウドを導入する進め方をまとめたもの。
その中の Azure ランディング ゾーンは、複数のサブスクリプションの環境を管理し、守り、広げていくためのアーキテクチャ。
| 構成要素 | 内容 |
|---|---|
| プラットフォーム ランディング ゾーン | すべてのワークロードのガバナンス、セキュリティ、共有リソースを集めた土台。 プラットフォーム チームが用意する |
| ワークロード ランディング ゾーン | ワークロード チームが、プラットフォームのガードレールの中で自分のリソースをデプロイして運用する場所 |
アーキテクチャ センターには、同じワークロードに「単体で組む版」と「ランディング ゾーン版」があるものがある(VM ベースライン、Foundry チャットなど)。
ランディング ゾーン版では、ハブの Azure Firewall や Bastion などをプラットフォーム チームが持ち、ワークロード チームはスポークの中を受け持つ、というように責任範囲が分かれる。
管理グループと Azure Policy はAzure 管理グループとはとAzure Policy とはで書いた。
公式ドキュメント:
Azure ランディング ゾーンとは | Microsoft Learn
Azure ランディング ゾーンにおける Azure 仮想マシン のベースライン アーキテクチャ | Microsoft Learn
Azure アプリケーション アーキテクチャの基礎 | Microsoft Learn
構成図の読み方
どのアーキテクチャにも、よく出てくる部品がある。
部品ごとの仕組みは、これまでの記事で詳しく書いている。
| よく出てくる部品 | 構成図での役割 | 詳しい記事 |
|---|---|---|
| 仮想ネットワークとサブネット、NSG | 置き場所と通信の制限 | Azure NSG とは |
| プライベート エンドポイントとプライベート DNS | PaaS を VNet の中から使う | Azure プライベート エンドポイントとは |
| Application Gateway と WAF | Web の入口と攻撃の検査 | Azure WAF(Application Gateway)とは |
| Azure Firewall | 送信先を絞る | Azure Firewall とは |
| Azure Bastion | 管理者の入口 | Azure Bastion とは |
| マネージド ID | サービス間の認証 | Azure マネージド ID とは |
| Key Vault | 証明書と秘密の保管 | Azure Key Vault とは |
| Log Analytics と診断設定 | ログの集約 | Azure Log Analytics ワークスペースとは |
構成図は、入口(ユーザーがどこから入るか)⇒ 処理(アプリやコンピューティング)⇒ データ(データベースやストレージ)⇒ 出口(外への送信)の順に追うと読みやすい。
そのうえで、どの部品が複数のゾーンやリージョンに置かれているか(信頼性)、どこにプライベート エンドポイントがあるか(セキュリティ)を見る。
まとめ
・Azure アーキテクチャ センターは、ソリューションのアイデア、リファレンス アーキテクチャ、ガイドなどの集まり。
Well-Architected Framework と Cloud Adoption Framework に沿っている。
・ソリューションのアイデアは出発点、ベースラインは本番の土台。
記事の冒頭で種類を確かめる。
・構成のポイントは、信頼性、セキュリティ、コスト最適化、オペレーショナル エクセレンス、パフォーマンス効率の 5 つの柱で整理されている。
・ランディング ゾーン版では、共通基盤をプラットフォーム側が持つ前提になる。
次回:Azure ハブスポーク ネットワークとは
コメント