
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
この記事でわかること
- IP 保護とネットワーク保護の違いと料金
- DDoS Protection で守れる攻撃の種類
- 攻撃時に見るメトリック(DDoS 攻撃中かどうか、軽減のしきい値、破棄・転送)とアラート、診断ログ
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる13回目で、ネットワーク編の最終回。
今回は Azure DDoS Protection。
大量のトラフィックでサービスを止める DDoS 攻撃を、ネットワーク層(L3/L4)で検出して自動で軽減するサービス。
攻撃を実際に起こすことはできないので、今回は仕組みと選び方、そして「攻撃を受けたときにどのメトリックを見ればよいか」を中心にまとめた。
設定画面とメトリックは、検証用のパブリック IP で実際に開いて確かめている。
※2026年11月時点の情報です。
シリーズの該当回:ネットワーク編
前回:Azure WAF(Application Gateway)とは|検出・防止モード、除外、カスタム ルール、レート制限を実機で検証
DDoS 攻撃と Azure DDoS Protection
DDoS 攻撃は、アプリが処理できるより多くの要求を送りつけてリソースを使い果たさせ、正当なユーザーが使えないようにする攻撃。
インターネットから到達できるエンドポイントなら、どれでも狙われうる。
Azure DDoS Protection は、トラフィックを常時監視し、しきい値を超えたら攻撃を自動で軽減する。
守るのはネットワーク層(L3/L4)で、アプリケーション層(L7)は WAF を組み合わせて守る。
| 攻撃の種類 | 例 | 守るもの |
|---|---|---|
| 帯域幅消費型 | UDP フラッド、増幅(リフレクション)、ICMP フラッド | DDoS Protection |
| プロトコル攻撃 | SYN フラッド、フラグメント化されたパケット攻撃 | DDoS Protection |
| リソース(アプリケーション)層 | HTTP(S) フラッド、Slowloris、SQL インジェクション、XSS | WAF(DDoS Protection と組み合わせる) |
公式ドキュメント:
Azure DDoS Protection とは何か? | Microsoft Learn
Azure DDoS Protection によって軽減される攻撃のタイプ | Microsoft Learn
保護のレベルと料金
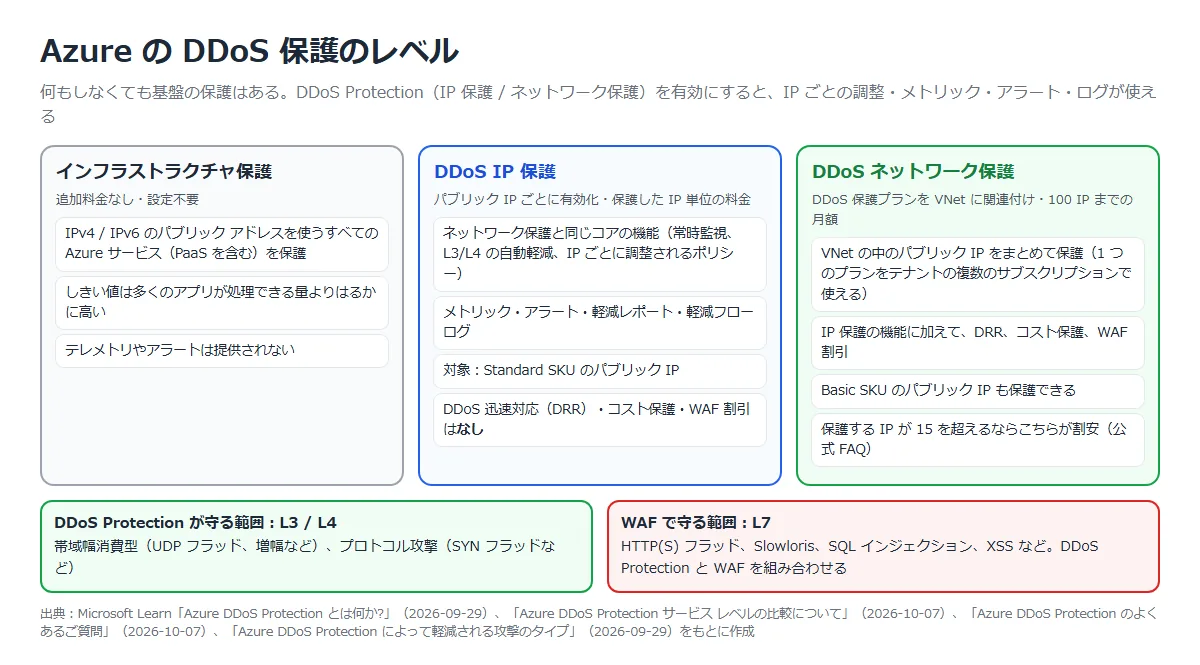
何もしなくても、Azure のパブリック IP を使うサービスには「インフラストラクチャ保護」がかかっている。
ただし公式 FAQ によると、このしきい値は多くのアプリが処理できる量よりはるかに高く、テレメトリやアラートもない。
プラットフォームにとっては無害な量でも、受け取るアプリにとっては致命的になりうる。
アプリに合わせて守るなら、DDoS Protection の 2 つのレベルのどちらかを有効にする。
| 機能 | DDoS IP 保護 | DDoS ネットワーク保護 |
|---|---|---|
| 有効にする単位 | パブリック IP ごと | DDoS 保護プランを VNet に関連付ける(1 つのプランをテナントの複数のサブスクリプションで使える) |
| 常時監視・L3/L4 の自動軽減・IP ごとに調整されるポリシー | あり | あり |
| メトリック・アラート・軽減レポート・軽減フロー ログ | あり | あり |
| パブリック IP の Basic SKU の保護 | なし(Standard のみ) | あり |
| DDoS 迅速対応(DRR) | なし | あり |
| コスト保護(攻撃で増えた費用のクレジット) | なし | あり |
| WAF 割引 | なし | あり |
| 料金の単位 | 保護した IP ごと | 100 個の保護した IP ごと(固定の月額) |
| Azure Retail Prices API の値(東日本) | 0.2726 ドル/時(1 IP) | プラン 4.032258 ドル/時(このほかにリソース単位のメーター 0.040322 ドル/時がある) |
※料金は Azure Retail Prices API の値(2026年11月時点、米ドル)。
公式 FAQ では、保護するパブリック IP が 15 未満なら IP 保護、15 を超えるならネットワーク保護のほうがコスト効率が高いとしている。
ネットワーク保護の VNet に Application Gateway の WAF を置く場合、WAF の追加料金はかからず、Application Gateway は WAF なしの料金になる。
次の構成は、DDoS ネットワーク保護と IP 保護の対象外になる:マルチテナントの PaaS(App Service Environment for Power Apps、VNet 統合以外の API Management、Virtual WAN など)、NAT Gateway に接続したパブリック IP、クラシック(RDFE)の VM。
公式ドキュメント:
Azure DDoS Protection サービス レベルの比較について | Microsoft Learn
Azure DDoS Protection のよくあるご質問 | Microsoft Learn
Azure DDoS Protection とは何か? | Microsoft Learn
東日本・西日本の最新の単価は「Azure 料金一覧(Azure DDoS Protection)」で確認できる(毎日更新)。
どうやって守るのか
| 仕組み | 内容 |
|---|---|
| 常時監視 | 実際のトラフィックを、DDoS ポリシーで決まるしきい値と常に比べる |
| 自動で調整されるポリシー | 保護しているパブリック IP ごとに、TCP SYN・TCP・UDP の 3 つの軽減ポリシーを持つ。 しきい値は機械学習によるトラフィックのプロファイルで自動設定される |
| 軽減 | しきい値を超えたら、攻撃を受けている IP にだけ軽減を始める。 パケットが仕様どおりか確かめ、クライアントとやり取りして偽装されたパケットかを判定し(SYN Auth、SYN Cookie など)、それでもだめならレート制限する。 攻撃トラフィックは捨て、残りを宛先に転送する |
| 終了 | トラフィックがしきい値を下回ると軽減を止める |
| 通知 | 攻撃の検出から数分以内に Azure Monitor のメトリックで分かる |
公式 FAQ では、パブリック IP の後ろに VM が 1 台だけの構成は、サポートはされるが推奨されていない。
軽減がすぐに始まらないことがあり、スケールアウトできない 1 台の VM は落ちてしまうため。
公式ドキュメント:
Azure DDoS Protection の機能 | Microsoft Learn
Azure DDoS Protection のよくあるご質問 | Microsoft Learn
攻撃時のメトリックの見方
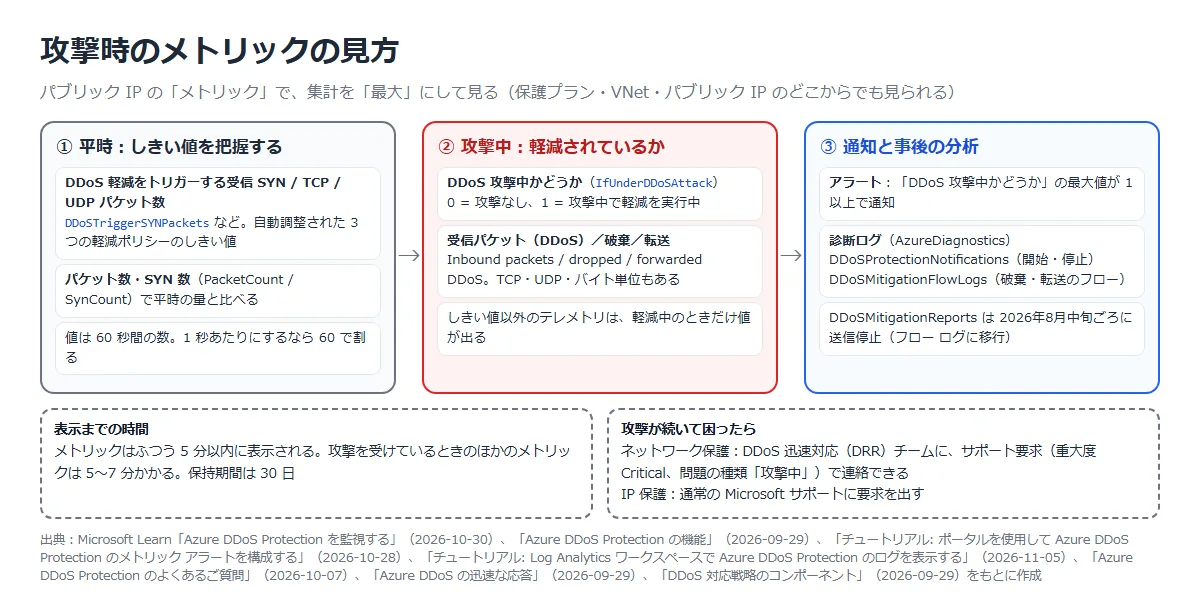
DDoS のメトリックは、パブリック IP(または保護プラン、VNet)の「監視」⇒「メトリック」で見る。集計は「最大」にする。
| メトリック(表示名) | いつ値が出るか | 見方 |
|---|---|---|
| DDoS 攻撃中かどうか(Under DDoS attack or not) | 保護中 | 0 は攻撃なし、1 は攻撃中で軽減を実行中。アラートはこれに設定する |
| DDoS 軽減をトリガーする受信 SYN / TCP / UDP パケット数 | 平時から | 3 つの軽減ポリシーのしきい値。これを超えると軽減が始まる |
| パケット数 / SYN 数(Packet Count / SYN Count) | 平時から | 平時のトラフィック。しきい値と比べて、普段の量からどれくらい余裕があるかを見る |
| 受信パケット DDoS / 破棄 / 転送(Inbound packets DDoS / dropped / forwarded) | 軽減中だけ | 受け取った量、DDoS Protection が捨てた量、アプリに転送した量。 TCP・UDP・バイト単位のものもある |
メトリックの値は 60 秒間の数。
1 秒あたり(pps)にするなら 60 で割る。
たとえば 60 秒間に 91,000 パケットなら、約 1,500 pps。
メトリックはふつう 5 分以内にポータルに出るが、攻撃を受けているときのほかのメトリックは 5〜7 分かかる。
保持期間は 30 日。
公式ドキュメント:
Azure DDoS Protection を監視する | Microsoft Learn
Azure DDoS Protection の機能 | Microsoft Learn
Azure DDoS Protection のよくあるご質問 | Microsoft Learn
実際の画面
検証用に Standard のパブリック IP を作り、NIC に付けて、DDoS の設定画面とメトリックを開いた(DDoS Protection は有効にしていない)。
az network public-ip create -g rg-ddos-demo -n pip-ddos-demo --sku Standard --allocation-method Static --zone 1 2 3 -l japaneastaz network public-ip show -g rg-ddos-demo -n pip-ddos-demo --query ddosSettings{
"protectionMode": "VirtualNetworkInherited"
}
既定の保護の種類は VirtualNetworkInherited(VNet の設定を引き継ぐ)。
パブリック IP の DDoS 保護の構成
パブリック IP の「概要」⇒「IP アドレスの保護」の「保護」で開く(「プロパティ」タブの「DDoS 保護」からも開ける)。
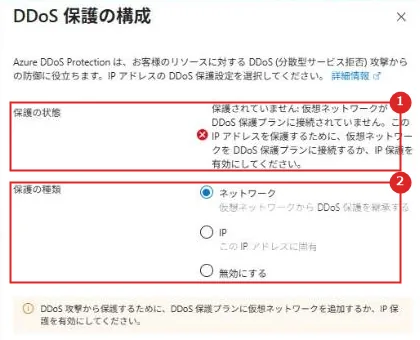
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 保護の状態 | 保護されているか。 VNet が保護プランに接続されていないので「保護されていません」。 IP を NIC などに付ける前は「パブリック IP がバックエンドに接続されていません」と出た |
| 2 | 保護の種類 | ネットワーク(VNet から DDoS 保護を継承=ネットワーク保護)、IP(この IP だけ=IP 保護)、無効にする |
IP 保護を有効にするなら、ここで「IP」を選んで保存する。IP 保護を無効に戻すと、そのパブリック IP のテレメトリは使えなくなる。
公式ドキュメント:クイック スタート: Azure ポータルを使用して Azure DDoS IP 保護を作成および構成する | Microsoft Learn
VNet の DDoS 保護(ネットワーク保護)
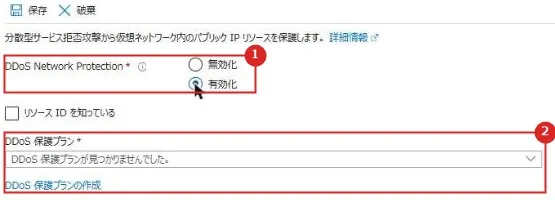
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | DDoS Network Protection | 有効化すると、この VNet の中のパブリック IP がネットワーク保護の対象になる |
| 2 | DDoS 保護プラン | 関連付けるプラン。 プランはテナントの複数のサブスクリプションで共有できるので、ふつうは 1 つで足りる |
公式ドキュメント:クイック スタート: Azure ポータルAzure使用して DDoS ネットワーク保護を作成して構成する | Microsoft Learn
メトリック
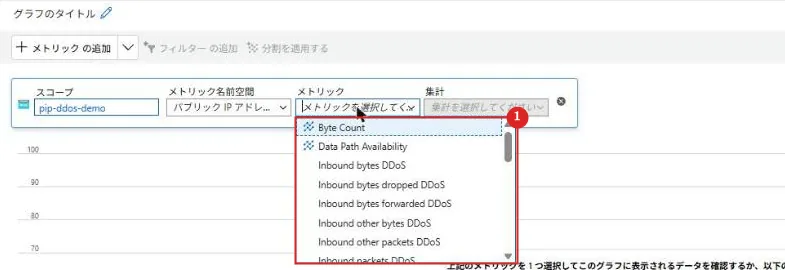
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | メトリック | DDoS のメトリック(Inbound … DDoS、Under DDoS attack or not、Inbound … packets to trigger DDoS mitigation など)は、パブリック IP のメトリックとして選べる |
CLI でも同じメトリックを見られる。
az monitor metrics list --resource <パブリック IP のリソース ID> --metrics IfUnderDDoSAttack DDoSTriggerSYNPackets DDoSTriggerTCPPackets DDoSTriggerUDPPackets --aggregation Maximum --interval PT1M今回の検証用の IP(DDoS Protection を有効にしていない)では、NIC に付けてから 15 分ほど待っても、どのメトリックにも値は出なかった(IfUnderDDoSAttack は時刻だけで値が空)。
しきい値などのテレメトリは、DDoS Protection で保護している IP で見るものと思われる。
アラート
公式のチュートリアルどおり、「DDoS 攻撃中かどうか」の最大値が 1 以上になったら通知するアラート ルールを作る。
画面は条件まで入れたところ(作成はしていない)。
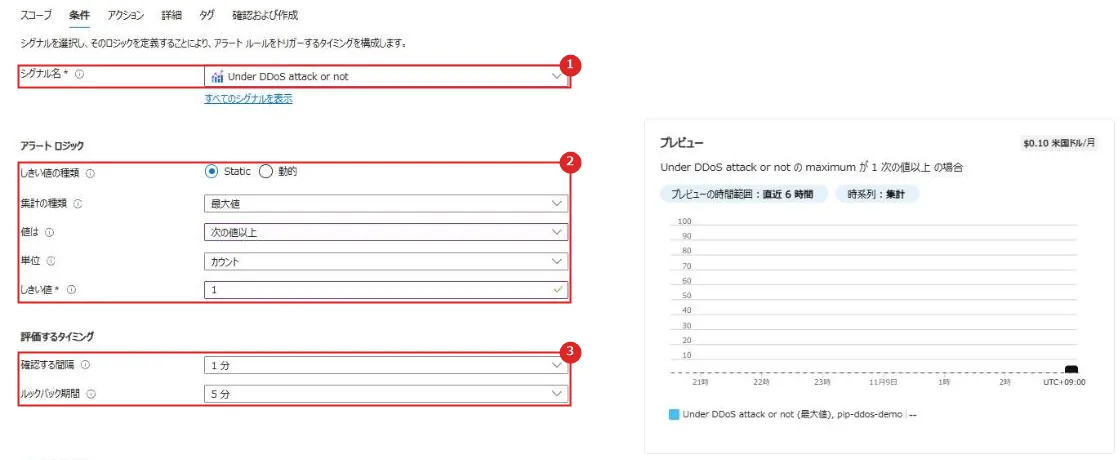
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | シグナル名 | Under DDoS attack or not(DDoS 攻撃中かどうか) |
| 2 | アラート ロジック | 集計は最大値、「次の値以上」で、しきい値 1 |
| 3 | 評価するタイミング | 1 分ごとに、過去 5 分を確認する(既定値) |
このあとアクション グループでメールなどの通知先を決めて作成する。
公式ドキュメント:チュートリアル: ポータルを使用して Azure DDoS Protection のメトリック アラートを構成する | Microsoft Learn
診断ログ
保護しているパブリック IP の診断設定で、DDoS のログを Log Analytics などに送れる。
攻撃を受けたあとに確認するログは次の 3 つ(AzureDiagnostics テーブルの Category で見分ける)。
| Category | 内容 |
|---|---|
| DDoSProtectionNotifications | 攻撃を受けたとき(MitigationStarted)と軽減が終わったとき(MitigationStopped)の通知 |
| DDoSMitigationFlowLogs | 攻撃中に、捨てたトラフィックと転送したトラフィックをほぼリアルタイムで記録。 Microsoft Sentinel などの SIEM に流して使える |
| DDoSMitigationReports | 攻撃の種類や捨てたパケットの内訳の集計レポート。2026年8月中旬ごろに送信を停止し、旧パイプラインは 2026年9月までに廃止される。 DDoSMitigationFlowLogs に新しいフィールド(attackId_g、sourceCountry_s など)が追加され、そちらから集計し直す |
AzureDiagnostics | where Category == "DDoSProtectionNotifications"DDoSMitigationFlowLogs は、移行にともなって列名が小文字の形(destPublicIpAddress_s、protocol_s など)に変わり、ポートは数値型になる。
既存のクエリやダッシュボードがあれば見直す。
公式ドキュメント:チュートリアル: Log Analytics ワークスペースで Azure DDoS Protection のログを表示する | Microsoft Learn
攻撃を受けたら
| 段階 | やること |
|---|---|
| 事前 | DDoS 対応チームを決め、Runbook やエスカレーションの経路を用意する。 DDoS 攻撃中かどうかのアラートを設定する。 Microsoft が承認したパートナーで攻撃をシミュレーションして、保護とアラートの動きを確かめる |
| 攻撃中 | Azure DDoS Protection は利用者が操作しなくても攻撃を検出・軽減する。 メトリックで軽減されているか(破棄・転送の量)と、アプリの状態を見る |
| 困ったとき | ネットワーク保護なら DDoS 迅速対応(DRR)チームに連絡できる(サポート要求で、サービス DDOS 保護、重大度 Critical、問題の種類「攻撃中」)。 IP 保護なら通常のサポート要求を出す |
| 攻撃後 | 事後分析をして、影響を受けたサービスや対応の効果を見直す |
公式ドキュメント:
DDoS 対応戦略のコンポーネント | Microsoft Learn
Azure DDoS の迅速な応答 | Microsoft Learn
Azure DDoS Protection の基本的なベスト プラクティス | Microsoft Learn
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| レベル | 保護する IP が少ないなら IP 保護、15 を超える・DRR やコスト保護が要るならネットワーク保護 | 公式 FAQ の目安 |
| 構成 | インターネットに公開するリソースを複数インスタンスにし、スケールアウトできるようにする(VM Scale Sets、App Service の自動スケール、Load Balancer など) | パブリック IP の後ろに VM 1 台だけの構成は推奨されない |
| 攻撃面 | パブリックに公開するものを減らす(プライベート エンドポイント、NSG、許可リスト) | 狙われる場所を減らす |
| L7 | Web アプリは WAF(Application Gateway または Front Door)と組み合わせる。 レート制限、ボット保護、geo フィルターを使う | DDoS Protection は L3/L4 が対象 |
| 監視 | DDoS 攻撃中かどうかにアラートを設定し、診断ログを有効にする。 Defender for Cloud のアラートも使う | 攻撃をすぐに知り、事後に分析する |
| テスト | 承認済みのパートナーでシミュレーションする | 保護・アラート・対応手順を確かめる |
公式ドキュメント:
Azure DDoS Protection の基本的なベスト プラクティス | Microsoft Learn
Azure DDoS Protection のよくあるご質問 | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| 料金 | ネットワーク保護はプランの固定費が大きい(100 IP まで)。 IP 保護は IP ごと。 どちらも Retail Prices API の値で確認する |
| 対象外 | NAT Gateway に接続したパブリック IP、一部のマルチテナント PaaS、クラシックの VM は保護の対象外 |
| IP 保護 | パブリック IP の Basic SKU は保護できない |
| ポリシー | しきい値は自動調整。 固定のしきい値が必要な場合のカスタム ポリシー(Standard Load Balancer のフロントエンド IP)はプレビュー |
| ログの廃止 | DDoSMitigationReports は 2026年8月中旬ごろに送信停止。 DDoSMitigationFlowLogs に移行する |
| L7 は対象外 | HTTP フラッドなどは WAF で守る |
公式ドキュメント:
Azure DDoS Protection サービス レベルの比較について | Microsoft Learn
Azure DDoS Protection の機能 | Microsoft Learn
チュートリアル: Log Analytics ワークスペースで Azure DDoS Protection のログを表示する | Microsoft Learn
まとめ
Azure DDoS Protection は、パブリック IP ごとに自動調整されるしきい値でトラフィックを常時監視し、L3/L4 の攻撃を自動で軽減する。
無料のインフラストラクチャ保護だけではアプリに合わせたしきい値やテレメトリがないので、守りたい IP には IP 保護かネットワーク保護を有効にし、「DDoS 攻撃中かどうか」にアラートを設定しておく。
・少ない IP なら IP 保護、多いならネットワーク保護(目安は 15 IP)
・平時はトリガーのしきい値と普段の量を、攻撃中は DDoS 攻撃中かどうかと破棄・転送の量を見る
・L7 は WAF と組み合わせ、DDoSMitigationReports の廃止に合わせてログのクエリを見直す
これでネットワーク編は終わり。
次回:Azure Key Vault とは
コメント