
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
Azureのセキュリティを整理するシリーズの3回目で、今回はネットワーク編。
※2026年11月時点の情報です。
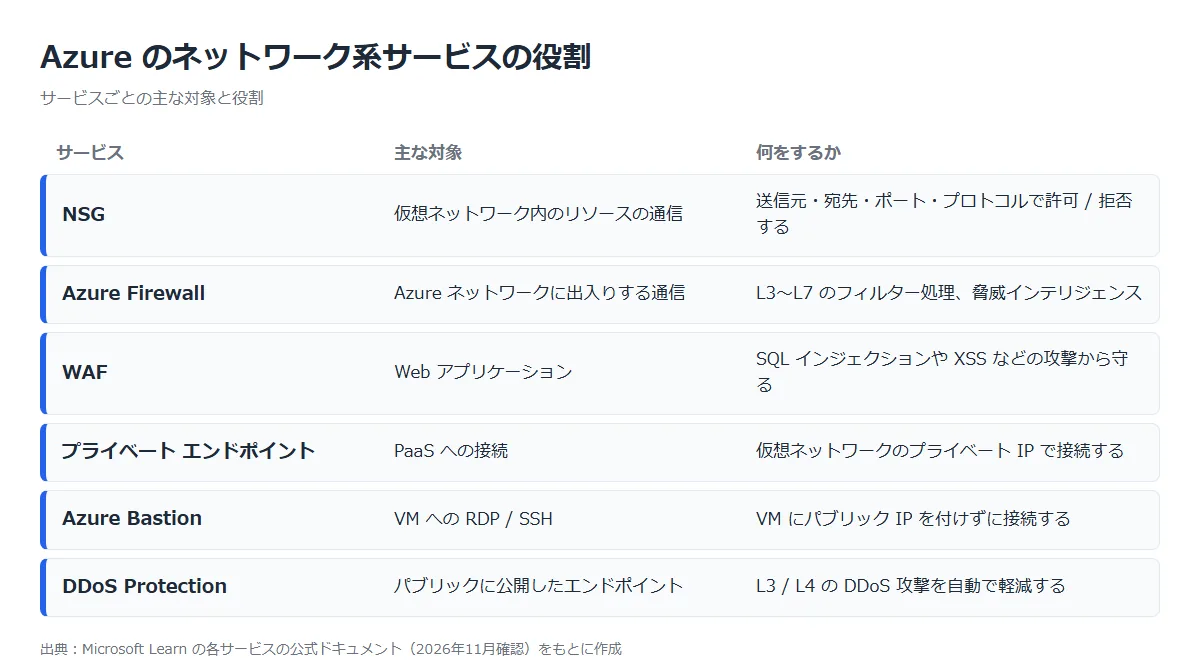
ネットワーク セキュリティ グループ(NSG)
サブネットやNICに関連付けて、送受信の通信を許可・拒否する仕組み。
公式ドキュメント:
Azure ネットワーク セキュリティ グループの概要 | Microsoft Learn
ネットワーク セキュリティ グループによってネットワーク トラフィックをフィルター処理する方法 | Microsoft Learn
【公式ドキュメントの要点】
・規則の優先度は100~4096で、数値が小さい順に処理し、一致した時点で止まる
・ステートフルなので、許可した通信の応答用に規則を作らなくてよい
・既定の規則は削除できないが、優先度の高い規則でオーバーライドできる
・受信はサブネット→NIC、送信はNIC→サブネットの順に処理する
ベストプラクティス
- サブネットとNICの両方には関連付けない(規則が競合して調査しづらくなる)
- 広い範囲を許可する規則を作らない
- サービス タグやアプリケーション セキュリティ グループで規則を簡素化する
出典:Azure のネットワーク セキュリティに関するベスト プラクティス | Microsoft Learn
Azure Firewall
Azureのネットワークに出入りする通信を集中管理する、マネージドのステートフル ファイアウォール。
公式ドキュメント:
Azure Firewall とは | Microsoft Learn
ニーズに合わせて適切な Azure Firewall SKU を選択する | Microsoft Learn
【公式ドキュメントの要点】
・スループットはBasicが最大250 Mbps、Standardが最大30 Gbps、Premiumが最大100 Gbps
・IDPS、TLS検査、URLフィルタリングはPremiumの機能
・脅威インテリジェンスは、Basicだとアラートのみ
・料金は1時間あたりの固定料金と、処理したデータ量の料金の合計
ベストプラクティス
- 要件を満たす中で最も低いSKUを選ぶ
- 専用の AzureFirewallSubnet(最低 /26)にデプロイし、他のリソースは置かない
- 診断設定で、ログを Log Analytics ワークスペースなどに送る
出典:Azure Firewall のデプロイをセキュリティで保護する | Microsoft Learn
Azure Web Application Firewall(WAF)
SQLインジェクションやクロスサイト スクリプティングなどの攻撃から、Webアプリを一元的に守る。
公式ドキュメント:Azure Web Application Firewallとは何ですか? | Microsoft Learn
【公式ドキュメントの要点】
・Application Gateway、Azure Front Doorなどにデプロイして使う
・検出モードはログに記録するだけで、防止モードで実際にブロックする
ベストプラクティス(Application Gatewayの場合)
- インターネットに公開するアプリでは、WAFとマネージド ルールを有効にする
- 検出モードで誤検出を調整してから、防止モードで運用する
- WAFログを Log Analytics などに保存して、定期的に確認する
出典:Azure Application Gateway での Azure Web Application Firewall (WAF) のベスト プラクティス | Microsoft Learn
プライベート エンドポイント
仮想ネットワークのプライベートIPを使うネットワーク インターフェイス。StorageやSQL DatabaseなどのPaaSに、Azure Private Linkで接続する。
公式ドキュメント:プライベート エンドポイントとは | Microsoft Learn
【公式ドキュメントの要点】
・ピアリングした仮想ネットワークや、VPN / ExpressRoute経由のオンプレミスからも使える
・接続を開始できるのはクライアント側だけ
・FQDNがプライベートIPに解決されるようにDNSを設定する(多くの場合はプライベート DNS ゾーン)
ベストプラクティス
- 接続を確認したら、PaaS側のパブリック ネットワーク アクセスを無効にする(サービスが対応している場合)
- サービスごとに推奨のプライベート DNS ゾーンを使い、仮想ネットワークにリンクする
出典:Azure のネットワーク セキュリティに関するベスト プラクティス | Microsoft Learn
Azure Bastion
Azure portalなどからTLS経由でVMにRDP/SSH接続できるマネージド サービス。VMにパブリックIPは要らない。
公式ドキュメント:
Azure Bastionとは | Microsoft Learn
Azure Bastion の構成設定について | Microsoft Learn
【公式ドキュメントの要点】
・SKUはDeveloper、Basic、Standard、Premium
・Developerは開発・テスト向けの無料SKUで、一度に1台のVMに対応。使えるのは一部のリージョン
・Developer以外は、専用の AzureBastionSubnet(/26以上)が必要
・Developer以外の料金は、使用量に関係なくデプロイした時点から発生する
ベストプラクティス
- インターネットからVMへの直接のRDP/SSHアクセスを無効にする
- 承認後にだけポートを開けたい場合は、Defender for Cloud のジャストインタイム VM アクセスを使う
出典:Azure のネットワーク セキュリティに関するベスト プラクティス | Microsoft Learn
Azure DDoS Protection
L3/L4のDDoS攻撃を検出して、自動で軽減する。L7の保護にはWAFを組み合わせる。
公式ドキュメント:
Azure DDoS Protection とは何か? | Microsoft Learn
Azure DDoS Protection サービス レベルの比較について | Microsoft Learn
【公式ドキュメントの要点】
・DDoS インフラストラクチャ保護は追加コストなしで、設定も要らない
・サービス レベルはDDoS IP 保護とDDoS ネットワーク保護の2種類
・迅速な対応のサポート、コスト保護、WAF割引はネットワーク保護だけ
ベストプラクティス
- 仮想ネットワーク内の複数のパブリックIPを守るならネットワーク保護、少数ならIP 保護を検討する
- 公開するIPアドレスとポートを必要なものに絞る
- メトリックのアラートを設定して、攻撃にすぐ気づけるようにする
出典:Azure DDoS Protection の基本的なベスト プラクティス | Microsoft Learn
まとめ
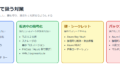
通信の制御はNSGとAzure Firewall、Webアプリの保護はWAF、DDoS攻撃の軽減はDDoS Protectionが担当する。PaaSとVM管理の公開を減らすなら、プライベート エンドポイントとBastionを使う。
前回:ID・アクセス管理編
次回:データ保護編
コメント