
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
Azureのセキュリティを整理するシリーズの4回目で、今回はデータ保護編。
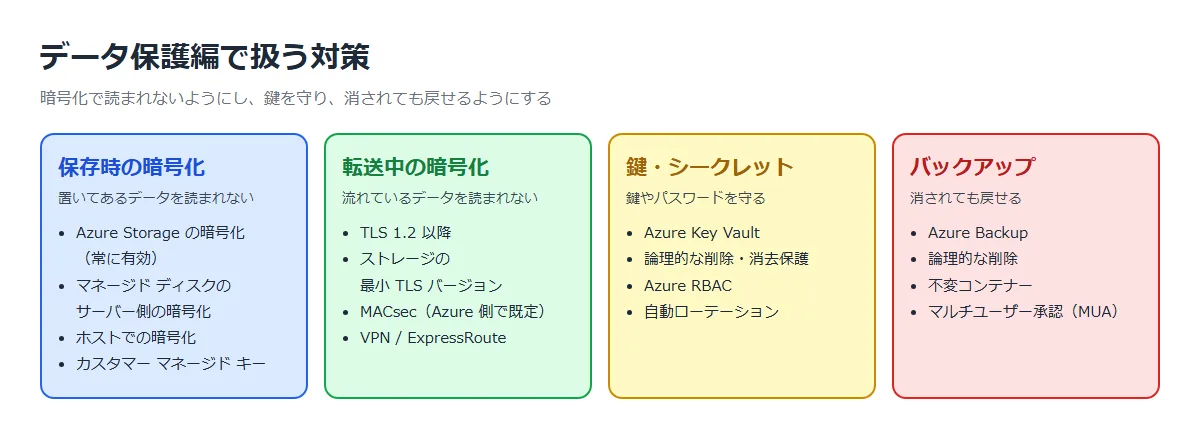
このシリーズでは、データ保護を「保存時の暗号化」「転送中の暗号化」「鍵・シークレットの管理」「バックアップ」の4つに分けて整理する。
※2026年11月時点の情報です。
保存時の暗号化
ストレージやディスクに置いてあるデータの暗号化。Azure StorageやマネージドディスクはAzure側で自動的に暗号化される。
公式ドキュメント:
Azure Storageの静止データ暗号化 | Microsoft Learn
マネージド ディスク暗号化オプションの概要 | Microsoft Learn
【公式ドキュメントの要点】
・Azure Storageの暗号化は256ビットAESで、すべてのストレージ アカウントで有効。無効にできず、追加コストもない
・既定はMicrosoft マネージド キー。Key Vaultに置いたカスタマー マネージド キーも使える
・マネージド ディスクのサーバー側の暗号化は常に有効。ただし一時ディスクとディスク キャッシュは暗号化されない
・ホストでの暗号化を使うと、一時ディスクとキャッシュも暗号化される
・Azure Disk Encryption(ADE)は2028年9月15日に廃止予定
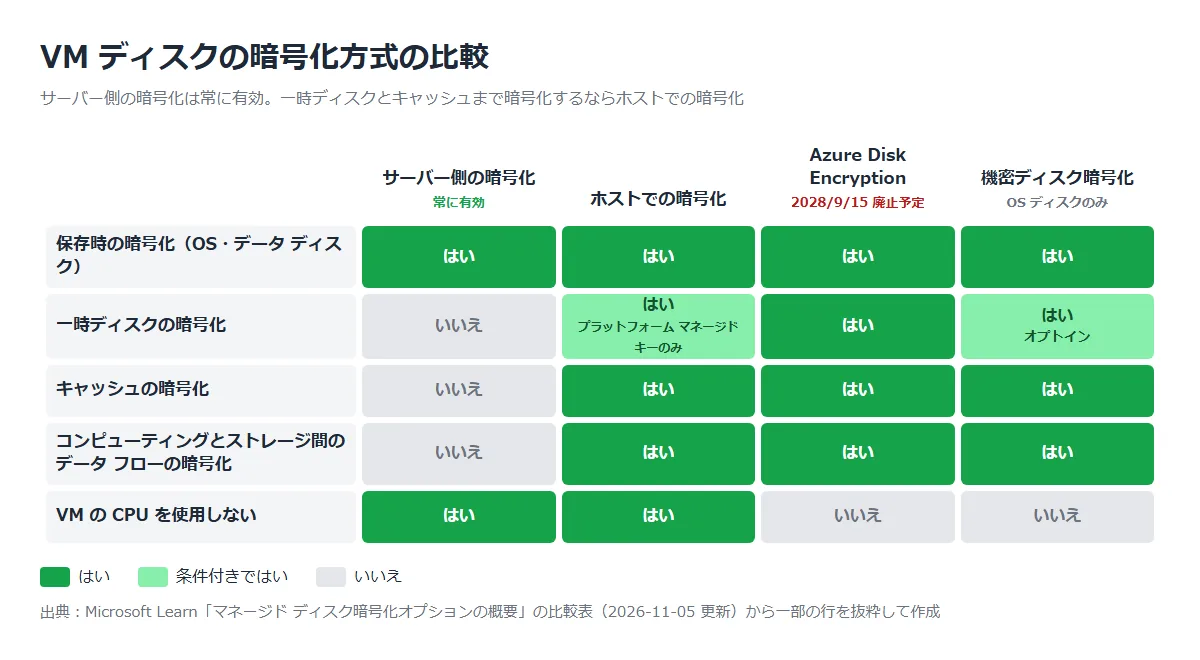
ADEは廃止日を過ぎると、暗号化されたディスクがVMの再起動後にロック解除できなくなるとのこと。ADEを使っているVMは、それまでにホストでの暗号化へ移行が必要。
ベストプラクティス
- VMのデータは、ホストでの暗号化で保護する
- 暗号化に使う鍵は Azure Key Vault で管理する
- 保存時の暗号化用の鍵は、Key Vault Premium か Managed HSM で管理する
- 鍵のローテーションを自分で管理・監査したい場合は、カスタマー マネージド キーにする
出典:
Azure のデータ セキュリティと暗号化のベスト プラクティス | Microsoft Learn
Azure Storageの静止データ暗号化 | Microsoft Learn
転送中の暗号化
ネットワークを流れているデータの暗号化。Azureとクライアントの間はTLS、オンプレミスとの間はVPNなどを使う。
公式ドキュメント:
Azure の暗号化の概要 | Microsoft Learn
ストレージ アカウントへの要求に必要な最小バージョンのトランスポート層セキュリティ (TLS) を適用する | Microsoft Learn
【公式ドキュメントの要点】
・リージョン内・リージョン間を移動するAzureのトラフィックは、MACsecで既定で暗号化される
・Azureは全サービスへの接続でTLS 1.2以降を必須にする方向で移行中。ほとんどのサービスは2025年8月31日までに完了
・ストレージ アカウントは「安全な転送が必須」でHTTPSを強制できる
・Azure StorageはTLS 1.2と1.3に対応。推奨の最小TLSバージョンは1.2(1.3を最小にする強制は未サポート)
ベストプラクティス
- アプリケーションがTLS 1.2以降を使っていることを確認する
- オンプレミスの複数の端末からはサイト間VPN、個々の端末からはポイント対サイトVPNで接続する
- 大量のデータを専用回線で移すならExpressRouteを使う
出典:
Azure の暗号化の概要 | Microsoft Learn
Azure のデータ セキュリティと暗号化のベスト プラクティス | Microsoft Learn
Azure Key Vault
シークレット(パスワード、接続文字列、APIキーなど)、暗号化キー、証明書を安全に保管・管理するサービス。
以前の記事で作った自己証明書のような証明書も、ここで管理できる。
参考:OpenSSLを利用した自己証明書を作成する | たいやきまんの技術備忘録
公式ドキュメント:
Azure Key Vault について | Microsoft Learn
Azure Key Vault: 論理的な削除の概要 | Microsoft Learn
【公式ドキュメントの要点】
・StandardはFIPS 140 レベル1検証済みのソフトウェアで、PremiumはFIPS 140-3 レベル3検証済みのHSMでキーを保護する
・認可はAzure RBACかアクセス ポリシー。アクセス ポリシーはデータへのアクセスにしか使えない
・論理的な削除は新規作成時に既定で有効で、一度有効にすると無効にできない
・削除したものは7~90日(既定90日)回復できる。保持期間は作成時にしか設定できない
・消去保護は既定で無効。有効にすると、保持期間が終わるまで完全に削除(消去)できない
ベストプラクティス
- アプリケーション・リージョン・環境(開発/本番など)ごとに Key Vault を分ける
- アクセス制御は Azure RBAC を使い、レガシのアクセス ポリシーは使わない
- アプリからの接続はマネージド ID を使い、資格情報をコードに書かない
- 消去保護を有効にする
- パブリック ネットワーク アクセスを無効にして、プライベート エンドポイントだけで使う(要件が許す場合)
- キー・シークレット・証明書の自動ローテーションを設定する
- ログを有効にして、Microsoft Defender for Key Vault で不審な操作を検知する
出典:Azure Key Vault をセキュリティで保護する | Microsoft Learn
Azure Backup
Azureとオンプレミスのデータをバックアップ・復元するサービス。誤削除、破損、ランサムウェアからデータを守る。
※災害復旧(フェールオーバー)は Azure Site Recovery の担当。
公式ドキュメント:
Azure Backup サービスとは | Microsoft Learn
Azure Backup の論理的な削除を使用した既定での安全 | Microsoft Learn
Azure Backup の不変コンテナー | Microsoft Learn
【公式ドキュメントの要点】
・論理的な削除:削除したバックアップを保持期間中は復元できる。既定14日で、14~180日に設定できる
・論理的な削除の14日分は追加コストなし。14日を超える分は課金される
・Recovery Services コンテナーでは、論理的な削除が既定で適用されていて無効にできない
・不変コンテナー:復旧ポイントが失われる操作(保持期間の短縮など)をブロックする。ロックすると元に戻せない
・マルチユーザー承認(MUA):重要な操作に、Resource Guardを使った別ユーザーの承認を追加する
・バックアップ データは既定でMicrosoft マネージド キーで暗号化される
ベストプラクティス
- Azure RBACで必要な権限だけを渡す。組み込みロールは Backup Contributor / Backup Operator / Backup Reader
- 重要な操作はMUAで保護する
- 不変性の影響を確認したら、コンテナーをロックして元に戻せないようにする
出典:
Azure Backupにおけるセキュリティとサイバーリカバリーの概要 | Microsoft Learn
Azure Backup の不変コンテナー | Microsoft Learn
まとめ
保存時の暗号化はAzure側で既定で有効。VMは一時ディスクとキャッシュまで守るならホストでの暗号化を使い、ADEは2028年9月までに移行する。通信はTLS 1.2以降。鍵とシークレットはKey Vaultで管理し、消去保護を有効にする。バックアップは論理的な削除・不変コンテナー・MUAで、消されても戻せるようにする。
前回:ネットワーク編
次回:VM・ワークロード編
コメント