
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
Azureのセキュリティを整理するシリーズの5回目で、今回はVM・ワークロード編。
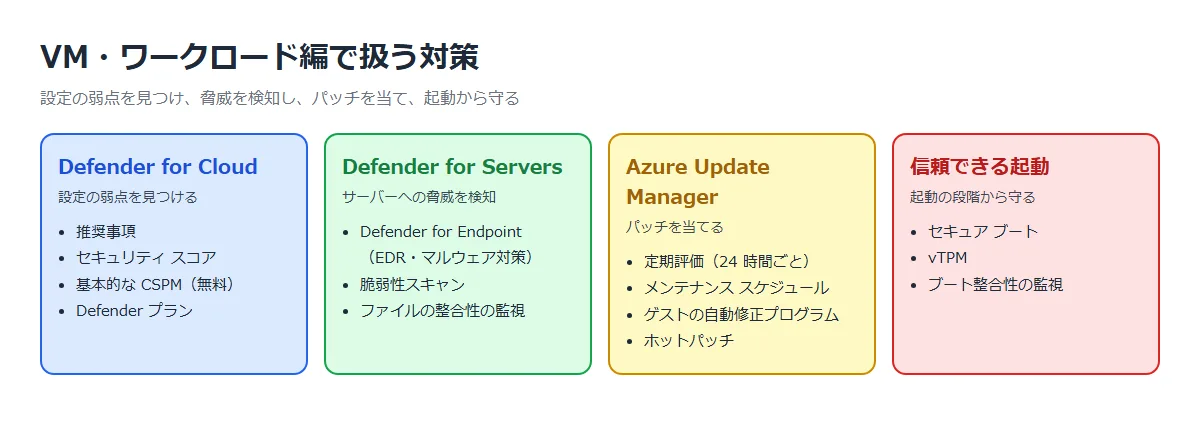
Azure VM(IaaS)では、OSの更新やマルウェア対策は利用者の責任になる。このシリーズでは、Defender for Cloud、Defender for Servers、Azure Update Manager、信頼できる起動の4つで整理する。
※2026年11月時点の情報です。
Microsoft Defender for Cloud
Azure・他クラウド・オンプレミスのリソースの設定をチェックし、ワークロードへの脅威を検知するサービス。
公式ドキュメント:
Microsoft Defender for Cloud とは | Microsoft Learn
Defender for Cloud のセキュリティ スコア | Microsoft Learn
【公式ドキュメントの要点】
・主な構成要素は、設定の弱点を見つけるCSPM、コードのセキュリティを扱うDevSecOps、ワークロードを守るCWPPの3つ
・基本的なCSPM機能(推奨事項、セキュリティ スコアなど)は無料。高度な機能はDefender CSPMプラン
・有効にすると、Microsoft クラウド セキュリティ ベンチマーク(MCSB)が既定で適用され、リソースが評価される
・推奨事項を修復するとセキュリティ スコアが上がる
・サーバー、ストレージ、データベース、Key Vaultなど、対象ごとにDefenderプランがある
ベストプラクティス
- Windows・Linux VMのセキュリティ状態は Defender for Cloud で監視する
- Defender for Cloud で、不足しているセキュリティ更新プログラムを見つけて適用する
出典:Azureでの IaaS ワークロードのセキュリティに関するベスト プラクティス | Microsoft Learn
Defender for Servers
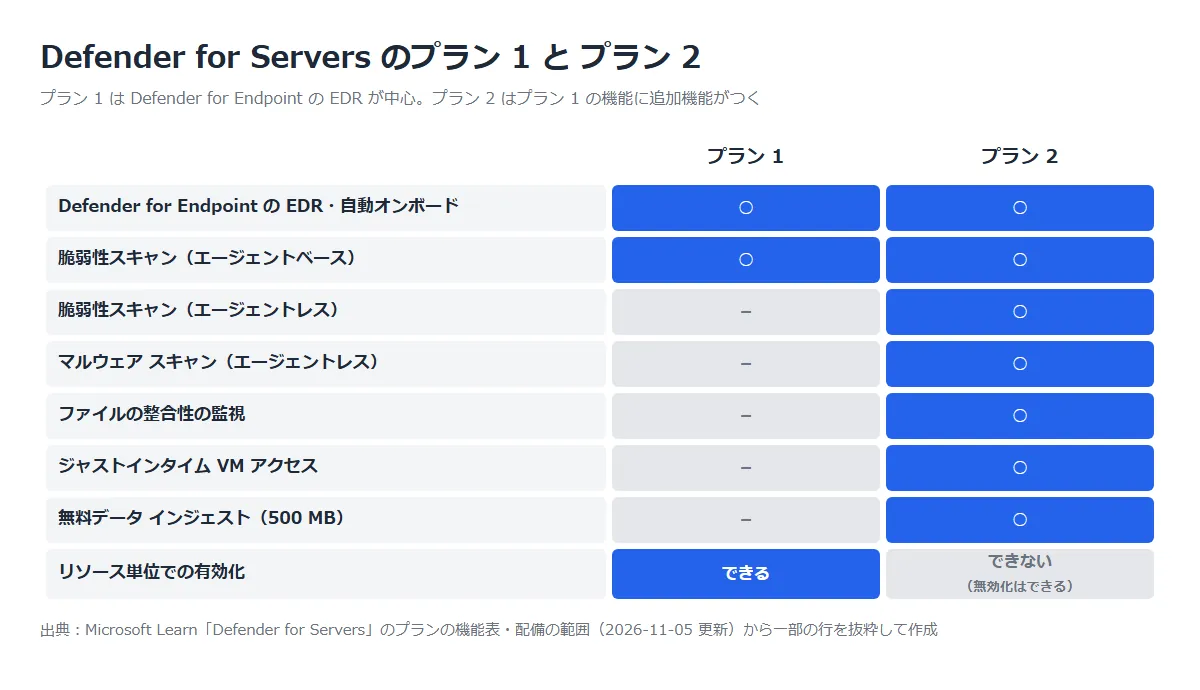
Defender for Cloud のサーバー向けプラン。Microsoft Defender for Endpoint と連携して、EDR(脅威の検知と対応)やマルウェア対策をサーバーに提供する。
公式ドキュメント:
Defender for Servers | Microsoft Learn
Defender for Endpoint/Defender for Vulnerability Management 統合 | Microsoft Learn
【公式ドキュメントの要点】
・サブスクリプション単位で有効にする。プラン1はリソース単位で有効化・無効化でき、プラン2はリソース単位の無効化だけできる
・有効にすると30日間の試用期間が始まる(停止・延長はできない)
・Defender for Endpoint の拡張機能が、対応するマシンに自動でインストールされる
・Defender for Endpoint のライセンスはユーザー単位ではなく、1時間単位で課金される
ベストプラクティス
- マルウェア対策ソリューションをVMに入れる
- マルウェア対策を Defender for Cloud と統合して、保護の状態を監視する
出典:Azureでの IaaS ワークロードのセキュリティに関するベスト プラクティス | Microsoft Learn
Azure Update Manager
Windows・Linuxマシンの更新プログラムを一元管理するサービス。Azure Arcで接続すれば、オンプレミスや他クラウドのマシンも対象にできる。
公式ドキュメント:Azure Update Manager とは | Microsoft Learn
【公式ドキュメントの要点】
・定期的な評価を有効にすると、24時間ごとに更新プログラムを確認する
・メンテナンス期間を決めて、更新をスケジュールできる
・ゲストの自動修正プログラム適用で、手作業なしでAzure VMに更新を適用できる
・ホットパッチなら、再起動なしで重要な更新を適用できる
・Log Analytics と Azure Automation には依存しない
ベストプラクティス
- AzureはWindows更新をVMにプッシュしないので、更新は自分で管理する。OSの更新管理には Azure Update Manager を使う
- 自分で作ったイメージをデプロイするときは、最初に最新の更新プログラムを入れる
- VMをResource Managerテンプレートで定義して、定期的に再デプロイできるようにする
- インターネットに公開するVMは、OS以外のアプリケーションも含めてパッチを当てる
出典:Azureでの IaaS ワークロードのセキュリティに関するベスト プラクティス | Microsoft Learn
信頼できる起動(Trusted Launch)
第2世代VMで、ブートキットやルートキットなど、起動時に潜り込む攻撃を防ぐ仕組み。
公式ドキュメント:Azure仮想マシンの信頼できる起動 | Microsoft Learn
【公式ドキュメントの要点】
・新しく作るGen2 VMとスケール セットは、既定で信頼できる起動になる
・セキュア ブート:信頼できる発行元が署名したOSとドライバーだけが起動できる
・セキュア ブートとvTPMを有効にし、構成証明拡張機能を入れると、Defender for CloudがVMの起動の整合性を監視できる
・既存のGen2 VMでも、作成後に有効にできる。Gen1 VMはGen2の信頼できる起動にアップグレードできる
ポイント
- 新しいVMは既定で有効なので、使えない機能が必要な場合を除いてそのまま使う
- 起動の整合性を監視するなら、構成証明拡張機能を入れて Defender for Cloud で確認する
まとめ
Defender for Cloud で設定の弱点を見つけ、Defender for Servers でサーバーへの脅威を検知する。更新は Azure Update Manager で自分で管理し、VMは信頼できる起動で起動の段階から守る。
前回:データ保護編
次回:ログ・監視編
コメント