
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
Azureのセキュリティを整理するシリーズの6回目で、今回はログ・監視編。
何かあったときに気づけるか、後から追えるかはログ次第。このシリーズでは、アクティビティ ログ、リソース ログと診断設定、Log Analytics ワークスペース、Microsoft Entra のサインイン ログ、Microsoft Sentinel の順に整理する。
※2026年11月時点の情報です。
アクティビティ ログ
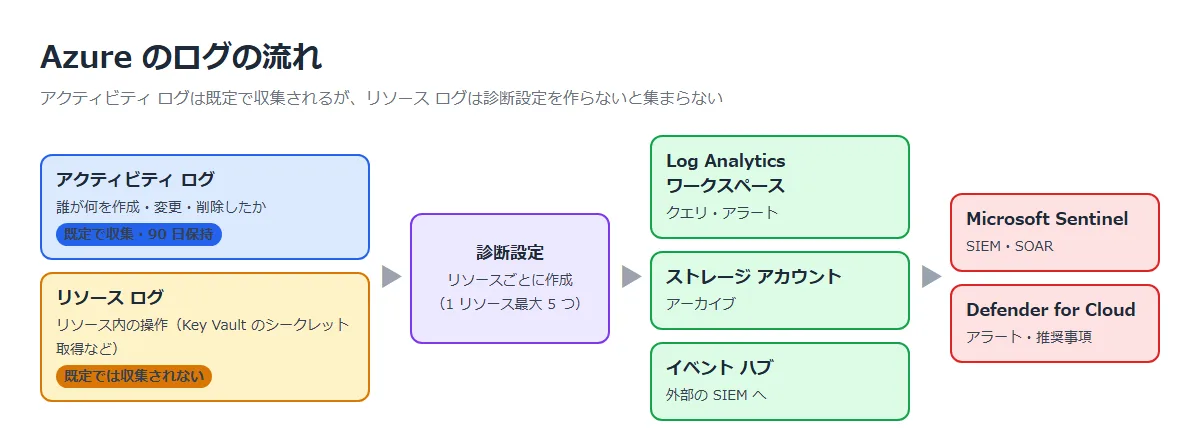
サブスクリプション内のリソースに対する作成・更新・削除などの操作(コントロール プレーン)の記録。誰が何をしたかを追うときに見る。
公式ドキュメント:Azure Monitor のアクティビティ ログ | Microsoft Learn
【公式ドキュメントの要点】
・設定なしで既定で収集される。エントリは変更・削除できない
・通常、読み取り操作は記録されない
・イベント発生から通常3~20分で分析・アラートに使える
・90日間保持され、その後削除される。この期間の保持は無料
ポイント
- 90日より長く残すなら、診断設定で別の場所に送る。リソースの作成者の情報はアクティビティ ログにしかないので、残しておく理由になる
リソース ログと診断設定
リソース ログは、リソースの中で行われた操作(データ プレーン)の記録。たとえばKey Vaultからシークレットを取得した、データベースに要求があった、など。
集めるには、リソースごとに診断設定を作る。
公式ドキュメント:
Azure Monitor のリソース ログ | Microsoft Learn
Azure Monitor の診断設定 | Microsoft Learn
【公式ドキュメントの要点】
・リソース ログは既定では収集されない。リソースごとに診断設定が必要
・送信先は Log Analytics ワークスペース、ストレージ アカウント、イベント ハブ、パートナー ソリューション
・1つの診断設定には送信先の種類ごとに1つまで。1リソースに作れる診断設定は最大5つ
・Log Analytics に送るときの収集モードは、カテゴリごとにテーブルが分かれる「リソース固有」と、1つのテーブルにまとめる「Azure 診断」がある
ベストプラクティス
- 選べる場合、新しい診断設定はリソース固有モードにする(データを扱いやすく、後で移行しなくて済む)
出典:Azure Monitor のリソース ログ | Microsoft Learn
Log Analytics ワークスペース
Azure内外のログを集めて、クエリやアラートに使うためのデータ ストア。Microsoft Sentinel や Defender for Cloud もこれを使う。
公式ドキュメント:
Log Analytics ワークスペースの概要 | Microsoft Learn
Log Analytics ワークスペース内のデータ保持を管理する | Microsoft Learn
【公式ドキュメントの要点】
・ワークスペース自体の作成・維持にコストはかからない。取り込んだデータ量と保持期間に応じて課金される
・テーブルの既定の保持期間は30日(一部の長期テーブルは90日)
・Analyticsプランなら、分析用の保持期間を最大2年まで延ばせる
・合計の保持期間は、低コストの長期保有で最大12年まで延ばせる
・Sentinelを有効にしたワークスペースのデータには、Sentinelの価格が適用される
ポイント
- ワークスペースは1つでもよい。データの保存場所の規制、課金の分割、回復性などの要件があれば複数に分ける
- 取り込み時の変換で不要なレコードを捨てると、取り込みコストを節約できる
Microsoft Entra のサインイン ログ
Microsoft Entra テナントへのサインインの記録。Azureのリソースのログとは別に、ID側のログとして見る。
公式ドキュメント:Microsoft Entra サインイン ログとは | Microsoft Learn
【公式ドキュメントの要点】
・テナントへのすべてのサインインが記録される。エントリは変更・削除できない
・種類は、対話型ユーザー、非対話型ユーザー、サービス プリンシパル、マネージド ID のサインイン
・ほかに、変更の記録である監査ログなどがある
・Microsoft Entra 管理センターで見るには、少なくともレポート閲覧者のロールが必要
Microsoft Sentinel
クラウドネイティブのSIEM。いろいろなログを集めて脅威を検知し、調査・対応まで行う。
公式ドキュメント:セキュリティ情報とイベント管理 (SIEM) Microsoft Sentinelとは | Microsoft Learn
【公式ドキュメントの要点】
・データ コネクタで、Microsoft Entra ID、Azure アクティビティ、Azure Storageや、Microsoft以外の製品のログを取り込める
・分析ルールでアラートをインシデントにまとめ、確認すべきアラートを減らす
・プレイブック(Azure Logic Apps)と自動化ルールで、対応を自動化できる
・2027年3月31日以降、Azure portalでは使えなくなり、Microsoft Defender ポータルでのみ使える
ポイント
- Azure portalで使っている場合は、Defender ポータルへの移行を今から計画する(公式の推奨)
まとめ
アクティビティ ログは既定で集まるが90日で消える。リソース ログは診断設定を作らないと集まらない。どちらも Log Analytics ワークスペースに送っておけば、Sentinel で検知・対応に使える。ID側はMicrosoft Entraのサインイン ログで追う。
前回:VM・ワークロード編
次回:ガバナンス編
コメント