
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
Azureのセキュリティを整理するシリーズの7回目で、今回はガバナンス編。シリーズはこれで最後です。
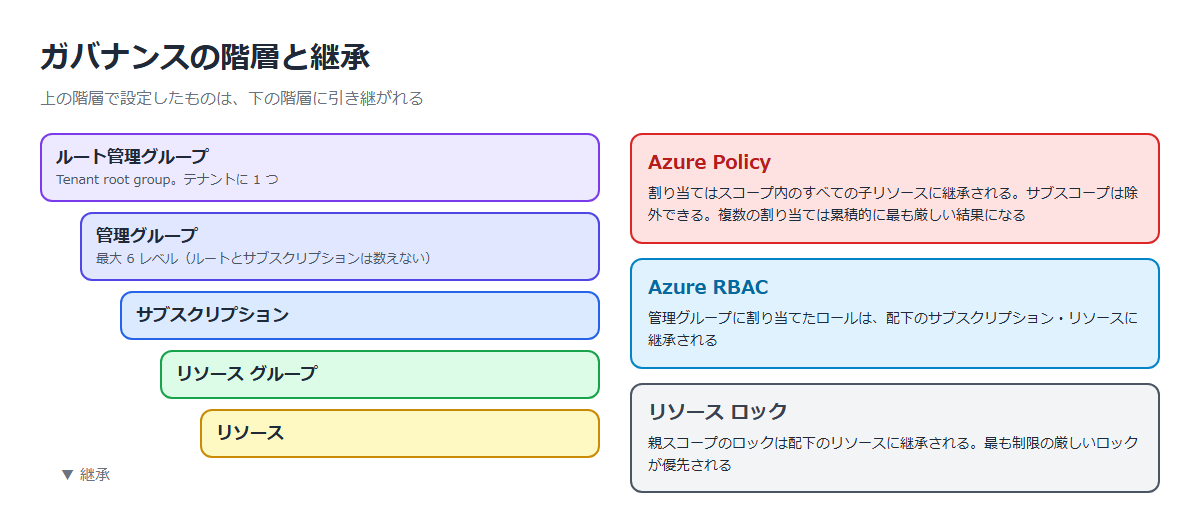
ルールを強制して、危ない設定をそもそもさせない、間違って消させないための仕組みとして、Azure Policy、管理グループ、リソース ロックの3つを整理する。
※2026年11月時点の情報です。
Azure Policy
リソースの設定がルール(ポリシー定義)に合っているかを評価し、合わないものを拒否したり記録したりする仕組み。
「このリージョン以外に作らせない」「タグを必ず付けさせる」などができる。
公式ドキュメント:
Azure Policy とは | Microsoft Learn
Azure Policy 定義の効果の基本 | Microsoft Learn
【公式ドキュメントの要点】
・ルールはJSONのポリシー定義で書く。複数の定義をまとめたものがイニシアチブ
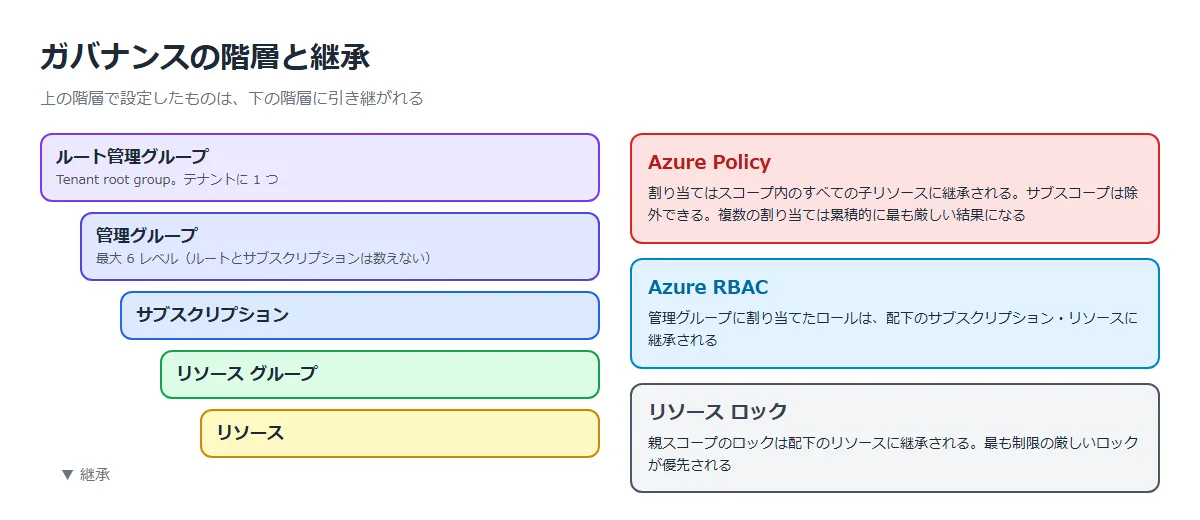
・定義やイニシアチブを管理グループ、サブスクリプション、リソース グループ、リソースに割り当てる。子リソースは割り当てを継承し、サブスコープは除外できる
・評価のタイミングは、リソースの作成・更新時、割り当ての追加・更新時、24時間に1回の定期評価
・合わないときの動作(効果)には deny(拒否)、audit(記録)、modify(変更)、deployIfNotExists(不足分をデプロイ)、denyAction(操作をブロック)などがある
・複数の割り当ては個別に評価され、結果は累積的に最も制限が厳しくなる
・RBACは「誰が何をできるか」、Policyは「誰が操作してもリソースがルールに合っているか」を見る
ベストプラクティス
- 定義は管理グループやサブスクリプションなど高いレベルで作り、割り当てはその下のレベルで行う
- ポリシー定義が1つでも、イニシアチブを作って割り当てる(後から定義を足しても割り当てが増えない)
- 定義・イニシアチブ・割り当ての変更は、レビュー付きのコードとして管理する
- Policyの操作権限は、必要な人に必要最小限だけ渡す
出典:Azure Policy とは | Microsoft Learn
管理グループ
複数のサブスクリプションをまとめる入れ物。管理グループにPolicyやロールを割り当てると、配下のサブスクリプションすべてに効く。
公式ドキュメント:Azure 管理グループとは | Microsoft Learn
【公式ドキュメントの要点】
・1つのディレクトリで10,000個まで作れる。ツリーは最大6レベル(ルートとサブスクリプションのレベルは含まない)
・親は1つだけ。管理グループ内のサブスクリプションは同じMicrosoft Entraテナントを信頼している必要がある
・各ディレクトリに「ルート管理グループ」が1つあり、新しいサブスクリプションは既定でここに入る。ルートは移動・削除できない
・ルートには既定で誰もアクセスできない。全体管理者が自分のアクセス権を昇格して管理する
ベストプラクティス
- ルート管理グループへのアクセス権やポリシーはディレクトリ全体に効くので、本当に必要なものだけにする
出典:Azure 管理グループとは | Microsoft Learn
リソース ロック
サブスクリプション、リソース グループ、リソースに付けて、誤った削除や変更を防ぐ。ロックはユーザーの権限より優先される。
公式ドキュメント:インフラストラクチャを保護するためにAzure リソースをロックする | Microsoft Learn
【公式ドキュメントの要点】
・種類は CanNotDelete(ポータルでは「削除」:読み取り・変更はできるが削除できない)と ReadOnly(「読み取り専用」:削除も更新もできない)
・親スコープのロックは配下に継承され、最も制限の厳しいロックが優先される
・ロックが効くのはコントロール プレーンの操作だけ。データ プレーン(ストレージのBLOBの中身など)は守られない
・ロックの作成・削除には、所有者やユーザー アクセス管理者などの権限が必要
注意点
- ReadOnlyはPOSTの操作も止めるので、思わぬ操作が止まる。例:ストレージ アカウントに付けるとキー一覧が取れない。リソース グループに付けると、中のVMの起動・再起動やApp Serviceプランのスケールができない
- ストレージ アカウントのロックではデータは守れないので、データの保護は別に考える(データ保護編を参照)
まとめ
Azure Policyでルールを強制し、管理グループで複数のサブスクリプションにまとめて効かせる。大事なリソースはロックで誤削除を防ぐ。どれも上の階層で設定すると下に継承される。
これで「セキュリティ(Azure)について考える」シリーズは一通り終わりです。全体像は第1回にまとめています。
第1回:全体像
前回:ログ・監視編
コメント