
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる19回目で、ガバナンス編の1回目。
今回はリソース ロック。
ロックの 2 種類、継承、コントロール プレーンとデータ プレーンの違い、読み取り専用ロックの思わぬ副作用を整理する。
実機では、リソース グループとストレージ アカウントにロックを重ねて、何が止まり何が通るかを確かめた。
※2026年11月時点の情報です。
シリーズの該当回:ガバナンス編
前回:Azure SQL のデータ保護とは
リソース ロックとは
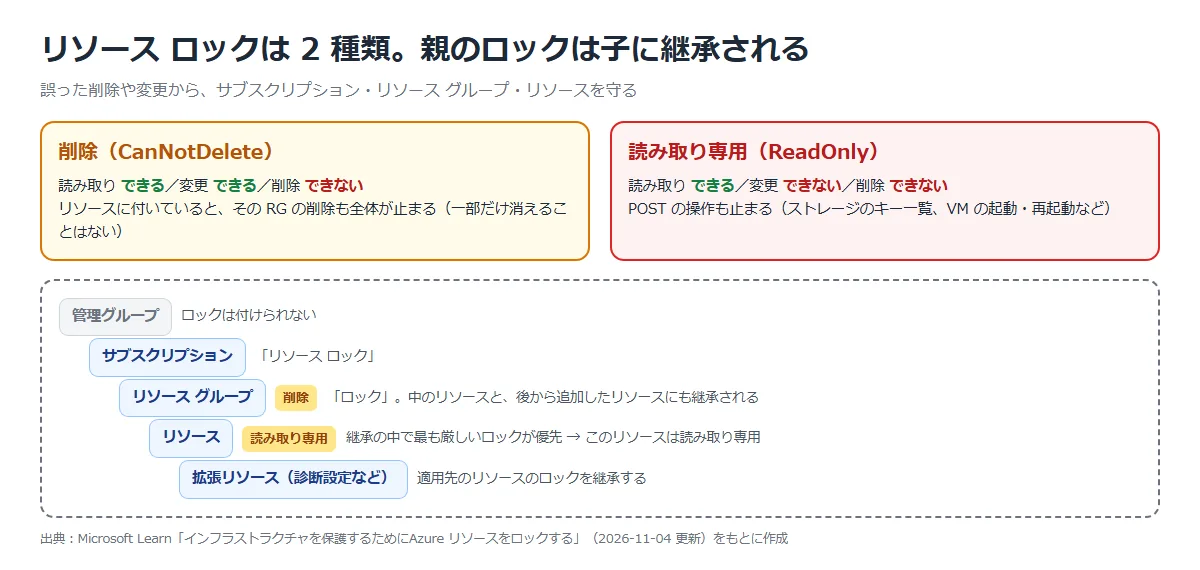
リソース ロックは、サブスクリプション、リソース グループ、リソースをロックして、誤った削除や変更から守る機能。
ロックは 2 種類で、ポータルでは「削除」と「読み取り専用」、コマンド ラインでは CanNotDelete と ReadOnly と呼ぶ。
| 削除(CanNotDelete) | 読み取り専用(ReadOnly) | |
|---|---|---|
| 読み取り | できる | できる |
| 変更 | できる | できない |
| 削除 | できない | できない |
| 向いている場面 | 本番の RG や、消されると困るリソース | 構成を変えてはいけないリソース。ただし副作用が多い(後述) |
公式ドキュメント:インフラストラクチャを保護するためにAzure リソースをロックする | Microsoft Learn
付けられる場所と継承
ロックはサブスクリプション(ポータルの名前は「リソース ロック」)、リソース グループ(「ロック」)、リソースに付けられる。
管理グループには付けられない。
親のスコープにロックを付けると、その中のすべてのリソースが同じロックを継承する。
後から追加したリソースも継承する。
継承の中で最も厳しいロックが優先される。
拡張リソースは、適用先のリソースのロックを継承する。
たとえば、ストレージ アカウントにロックを付けると、そのアカウントに適用した診断設定も削除できなくなる。
リソースに削除ロックが付いていると、その RG を削除しようとしても削除全体が止まる。
ほかのリソースがロックされていなくても、一部だけが消えることはない。
公式ドキュメント:インフラストラクチャを保護するためにAzure リソースをロックする | Microsoft Learn
ロックが効くのはコントロール プレーンだけ
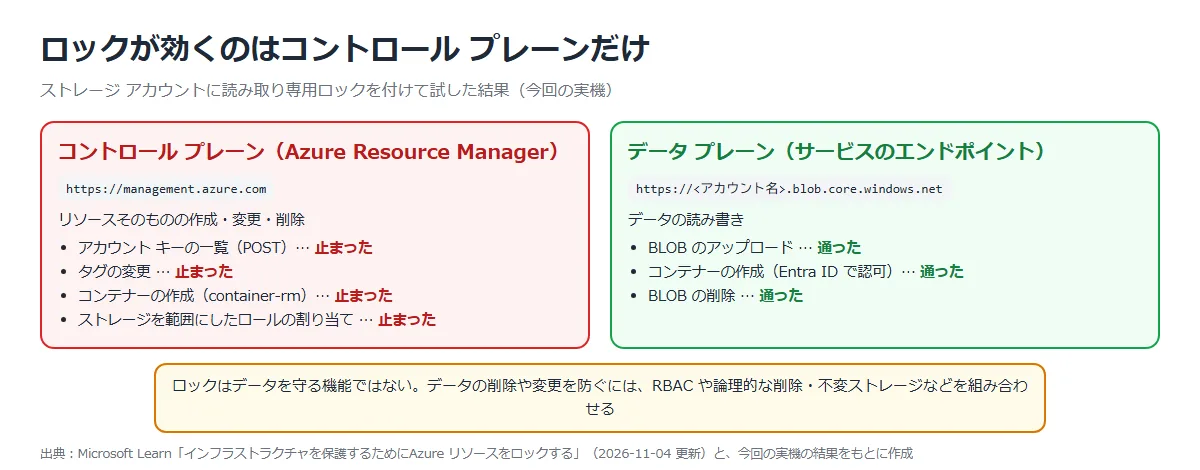
ロックが効くのは、Azure のコントロール プレーン(https://management.azure.com に送られる操作)だけで、データ プレーン(https://myaccount.blob.core.windows.net/ のようなサービスのエンドポイントに送られる操作)には効かない。
たとえば、SQL Database の論理サーバーに読み取り専用ロックを付けても、サーバーの削除や変更は止まるが、データベースのデータの作成・更新・削除はできる。
ストレージ アカウントの読み取り専用ロックや削除ロックも、BLOB、キュー、テーブル、ファイルのデータを守るものではない。
つまりロックは「リソースを守る」機能で、「データを守る」機能ではない。
データの保護は、ストレージの記事や Azure Backup の記事で扱った機能を組み合わせる。
公式ドキュメント:インフラストラクチャを保護するためにAzure リソースをロックする | Microsoft Learn
読み取り専用ロックの副作用
ロックは、Azure Resource Manager の API への POST の要求も止める。
読み取り専用ロックは「見るだけなら影響なし」ではなく、思わぬ操作が止まる。
| ロックの場所 | 止まる操作(公式の例) |
|---|---|
| ストレージ アカウント(読み取り専用) | アカウント キーの一覧(POST)。 アカウントやデータ コンテナーを範囲にしたロールの割り当て。 BLOB コンテナーの作成(コントロール プレーン) |
| VM を含む RG(読み取り専用) | VM の起動・再起動(POST) |
| App Service プランを含む RG(読み取り専用) | プランのスケールアップ・スケールアウト |
| RG(読み取り専用) | 既存のリソースの RG への移動、RG からの移動 |
| Automation アカウントを含む RG(読み取り専用) | Runbook の起動 |
| NSG(読み取り専用) | 対応する NSG フロー ログの作成 |
| Application Gateway(読み取り専用) | バックエンドの正常性の取得(POST) |
| サブスクリプション(読み取り専用) | Azure Advisor が正常に動かない |
| Log Analytics ワークスペース(読み取り専用) | UEBA を有効にできない |
削除ロックにも注意点がある。
| ロックの場所 | 起きること(公式の例) |
|---|---|
| RG(削除) | デプロイ履歴の自動削除が止まり、履歴が 800 に達するとデプロイが失敗する |
| Azure Backup が作る RG(削除) | 復元ポイントを片付けられず、バックアップが失敗する |
| リソースまたは RG(削除) | Azure RBAC の割り当てを削除できない |
| Log Analytics ワークスペース(削除) | データの消去は止まらない(消去を止めるには、ユーザーからデータの消去のロールを外す) |
公式ドキュメント:インフラストラクチャを保護するためにAzure リソースをロックする | Microsoft Learn
誰がロックを作成・削除できるか
ロックの作成・削除には、Microsoft.Authorization/* か Microsoft.Authorization/locks/* の権限が必要。
所有者とユーザー アクセス管理者のロールにはこの権限がある。
共同作成者は、ほとんどのリソースを変更・削除できても、ロックは外せない(後述の実機で確認)。
公式ドキュメント:インフラストラクチャを保護するためにAzure リソースをロックする | Microsoft Learn
構築手順
今回の構成と実施すること
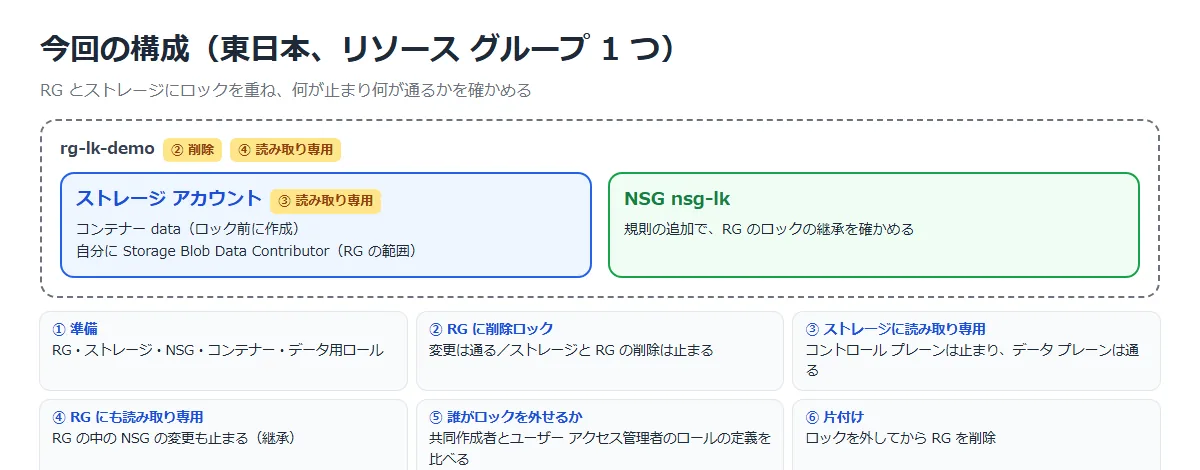
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | RG、ストレージ アカウント、NSG を作る。 ロックを付ける前にコンテナーとデータ用のロールを用意する | — |
| ② | RG に削除ロックを付ける | 変更は通り、削除は止まる |
| ③ | ストレージ アカウントに読み取り専用ロックを付ける | コントロール プレーンの操作は止まり、データ プレーンの操作は通る |
| ④ | RG にも読み取り専用ロックを付ける | RG の中の NSG の変更も止まる(継承) |
| ⑤ | ロールの定義を比べる | 共同作成者はロックを外せない |
| ⑥ | 片付け | ロックを外すと削除できる |
① 準備
az group create -n rg-lk-demo -l japaneastaz storage account create -n <アカウント名> -g rg-lk-demo -l japaneast --sku Standard_LRS --kind StorageV2 --min-tls-version TLS1_2 --allow-blob-public-access falseaz network nsg create -n nsg-lk -g rg-lk-demo -l japaneastaz storage container-rm create --storage-account <アカウント名> -g rg-lk-demo -n dataaz role assignment create --assignee-object-id <自分のオブジェクト ID> --assignee-principal-type User --role "Storage Blob Data Contributor" --scope <RG のリソース ID>データ プレーンの操作を Entra ID で試すため、自分に Storage Blob Data Contributor を RG の範囲で付けておく。
ストレージに読み取り専用ロックを付けたあとは、ストレージを範囲にしたロールの割り当てができなくなるため。
② RG に削除ロックを付ける
az lock create -n lk-rg-delete -g rg-lk-demo --lock-type CanNotDelete --notes "ブログ検証用"| 操作 | 結果 |
|---|---|
| ストレージ アカウントのタグの変更 | 通った |
| NSG に規則を追加 | 通った |
| ストレージ アカウントの削除 | ScopeLocked で止まった |
| RG の削除 | ScopeLocked で止まった |
(ScopeLocked) The scope '/subscriptions/<サブスクリプション ID>/resourceGroups/rg-lk-demo/providers/Microsoft.Storage/storageAccounts/<アカウント名>' cannot perform delete operation because following scope(s) are locked: '/subscriptions/<サブスクリプション ID>/resourceGroups/rg-lk-demo'. Please remove the lock and try again.
ストレージ アカウント自体にはロックを付けていないが、RG のロックを継承して削除が止まった。
エラーにも、ロックされているスコープとして RG が出る。
③ ストレージ アカウントに読み取り専用ロックを付ける
az lock create -n lk-st-readonly -g rg-lk-demo --resource-name <アカウント名> --resource-type Microsoft.Storage/storageAccounts --lock-type ReadOnly --notes "ブログ検証用"| 操作 | プレーン | 結果 |
|---|---|---|
| az storage account keys list(キーの一覧) | コントロール(POST) | ScopeLocked で止まった |
| az storage account update –tags(タグの変更) | コントロール | ScopeLocked で止まった |
| az storage container-rm create(コンテナーの作成) | コントロール | ScopeLocked で止まった |
| az role assignment create(ストレージを範囲にしたロールの割り当て) | コントロール | ScopeLocked で止まった |
| az storage blob upload –auth-mode login(BLOB のアップロード) | データ | 通った |
| az storage container create –auth-mode login(コンテナーの作成) | データ | 通った |
| az storage blob delete –auth-mode login(BLOB の削除) | データ | 通った |
| NSG に規則を追加 | コントロール | 通った(NSG には RG の削除ロックだけ) |
(ScopeLocked) The scope '/subscriptions/<サブスクリプション ID>/resourceGroups/rg-lk-demo/providers/Microsoft.Storage/storageAccounts/<アカウント名>' cannot perform write operation because following scope(s) are locked: ...
読み取り専用ロックを付けても、BLOB の書き込み・削除やコンテナーの作成は、データ プレーンからならそのまま通った。
同じ「コンテナーの作成」でも、コントロール プレーン(container-rm)は止まり、データ プレーン(container create)は通る。
公式の「ロックはデータを守らない」のとおり。
キーの一覧は読むだけの操作に見えるが、POST の要求なので止まる。
公式では、読み取り専用ロックがあるとき、アカウント キーを持たないユーザーは、BLOB やキューのデータに Microsoft Entra の資格情報でアクセスする必要がある、とされている。
④ RG にも読み取り専用ロックを付ける
az lock create -n lk-rg-readonly -g rg-lk-demo --lock-type ReadOnly --notes "ブログ検証用"さっきは通った NSG の規則の追加が、RG の読み取り専用ロックを継承して止まった。
(ScopeLocked) The scope '/subscriptions/<サブスクリプション ID>/resourceGroups/rg-lk-demo/providers/Microsoft.Network/networkSecurityGroups/nsg-lk/securityRules/allow-rdp' cannot perform write operation because following scope(s) are locked: '/subscriptions/<サブスクリプション ID>/resourceGroups/rg-lk-demo'. ...
RG に削除と読み取り専用の 2 つが付いている状態では、厳しいほうの読み取り専用が効く。
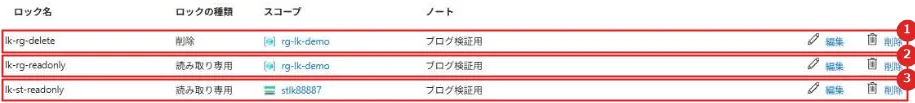
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | lk-rg-delete | RG の削除ロック(②) |
| 2 | lk-rg-readonly | RG の読み取り専用ロック(④) |
| 3 | lk-st-readonly | ストレージ アカウントの読み取り専用ロック(③)。 スコープが RG ではなくリソースになっている |
ポータルでは「リソース グループ」⇒「設定」⇒「ロック」で、RG とその中のリソースのロックをまとめて確認できる。
⑤ 共同作成者はロックを外せない
az role definition list --name Contributor --query "[0].permissions[0].notActions" -o tsvaz role definition list --name "User Access Administrator" --query "[0].permissions[0].actions" -o tsv| ロール | 関係する定義 |
|---|---|
| 共同作成者 | NotActions に Microsoft.Authorization/*/Delete と Microsoft.Authorization/*/Write → ロックの作成・削除ができない |
| ユーザー アクセス管理者 | Actions に Microsoft.Authorization/* → ロックの作成・削除ができる |
ロックを外せる人を所有者などに絞れば、共同作成者の誤操作による削除を防げる。
RBAC の考え方は RBAC の記事で扱った。
⑥ 片付け
az lock delete -n lk-rg-readonly -g rg-lk-demoaz lock delete -n lk-st-readonly -g rg-lk-demo --resource-name <アカウント名> --resource-type Microsoft.Storage/storageAccountsaz lock delete -n lk-rg-delete -g rg-lk-demoaz group delete -n rg-lk-demo --yesRG に読み取り専用ロックが付いた状態でも、ロック自体は削除できた。
すべてのロックを外すと、RG を削除できた。
実機でつまずいた点
ロックを付けたあとでは用意できないもの
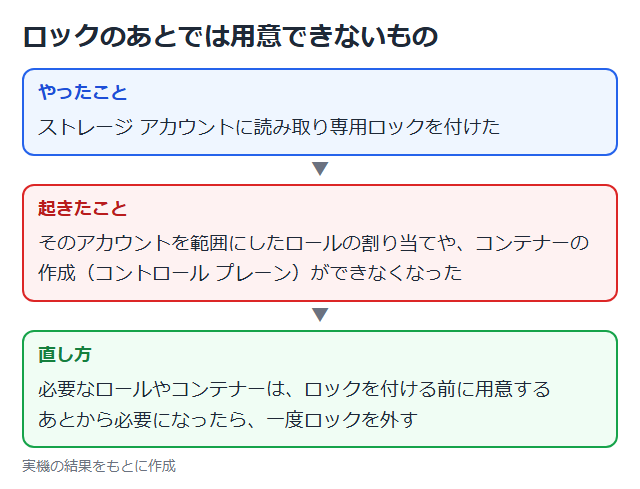
③ のとおり、ストレージ アカウントに読み取り専用ロックを付けると、そのアカウントを範囲にしたロールの割り当てやコンテナーの作成(コントロール プレーン)ができなくなる。
必要なロールやコンテナーは、ロックを付ける前に用意するか、一度ロックを外す。
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| 本番の RG | 削除ロックを付ける | 誤って RG ごと消すのを防げる。変更はできるので運用への影響が小さい |
| 読み取り専用ロック | 付ける前に、止まる操作(POST、キーの一覧、VM の起動など)を確認する | 思わぬ操作が止まる |
| ロックを外せる人 | 所有者やユーザー アクセス管理者を絞る | 共同作成者はロックを外せない |
| データの保護 | ロックに頼らず、RBAC、論理的な削除、バックアップを組み合わせる | ロックはデータ プレーンの操作を止めない |
| Azure Backup の RG | 削除ロックを付けない | 復元ポイントを片付けられず、バックアップが失敗する |
公式ドキュメント:インフラストラクチャを保護するためにAzure リソースをロックする | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| 管理グループ | ロックは付けられない |
| 継承 | 子のリソースは親のロックを継承し、最も厳しいロックが優先される |
| データ プレーン | ロックは効かない。BLOB の削除などは止まらない |
| POST の操作 | ロックで止まる。 読み取り専用ロックでは、キーの一覧や VM の起動などができない |
| RG の削除 | 中のリソースに削除ロックが 1 つでもあると、RG の削除全体が止まる |
| デプロイ履歴 | RG に削除ロックがあると履歴の自動削除が止まり、800 件でデプロイが失敗する |
まとめ
・リソース ロックは「削除」と「読み取り専用」の 2 種類で、親のロックは子に継承される。
・ロックが効くのはコントロール プレーンだけ。
読み取り専用ロックでも BLOB の書き込みや削除はできた。
・読み取り専用ロックは POST も止めるので、キーの一覧や VM の起動などが止まる。
・共同作成者はロックを外せない。
外せる人を絞ると、誤操作の歯止めになる。
次回:Azure Policy とは
コメント