
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる18回目で、データ保護編の5回目。
今回は Azure SQL Database のデータ保護。
ネットワーク、認証、暗号化(TLS・TDE・Always Encrypted)、動的データ マスク、監査、バックアップを整理する。
実機では、TDE をカスタマー マネージド キーに切り替え、動的データ マスク、監査、ポイントインタイム リストア、キーを無効にしたときの動きを確かめた。
※2026年11月時点の情報です。
シリーズの該当回:データ保護編
前回:Azure Backup とは
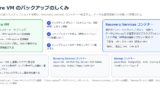
Azure SQL Database のデータを守る機能
このシリーズでは、外側から「入れない(ネットワーク)」「誰かを確かめる(認証・認可)」「読めない(暗号化)」「見せない(マスク)」「記録して戻せる(監査・バックアップ)」の順に整理する。
ファイアウォールは、IP アドレスや仮想ネットワークを明示的に許可するまで、サーバーへのネットワーク アクセスを防ぐ。
行レベルのセキュリティは、クエリを実行するユーザーの特性に基づいて、読める行を制限する。
公式ドキュメント:Azure SQL Database と SQL Managed Instance のセキュリティ機能の概要 | Microsoft Learn
Microsoft Entra 専用認証
Microsoft Entra 専用認証を有効にすると、SQL 認証(SQL サーバー管理者、ログイン、ユーザーからの接続)が無効になる。
既存の SQL 認証のログインやユーザーは削除されない。
公式ドキュメント:Azure SQL を使用した Microsoft Entra 専用認証 | Microsoft Learn
暗号化は 3 か所
| 転送中 | 保存時 | 使用中 | |
|---|---|---|---|
| 機能 | TLS | 透過的なデータ暗号化(TDE) | Always Encrypted |
| 守るもの | クライアントとサーバーの間のデータ | DB、バックアップ、トランザクション ログのファイル | 列のデータ(データベース エンジンにも平文を見せない) |
| 既定 | 常に TLS で暗号化された接続を使う | 新しい DB は既定で有効(サービス マネージド キー) | 使うには暗号化キーを用意して設定する |
| アプリの変更 | 暗号化に対応したドライバーが必要 | 不要 | Always Encrypted 対応のドライバーが必要 |
| 制限 | Microsoft 以外の一部のドライバーは、既定で TLS を使わないことや、TLS 1.2 より前を使うことがある | 守る対象は、ファイルやバックアップへの不正なアクセスやオフラインのアクセス | 暗号化した列は並べ替えやフィルターなどの操作に制限がある |
公式ドキュメント:
Azure SQL Database と SQL Managed Instance のセキュリティ機能の概要 | Microsoft Learn
SQLデータベースおよびSQL Managed Instanceにおける透過的なデータ暗号化 | Microsoft Learn
常に暗号化されています | Microsoft Learn
TDE のキーはサービス マネージドとカスタマー マネージド
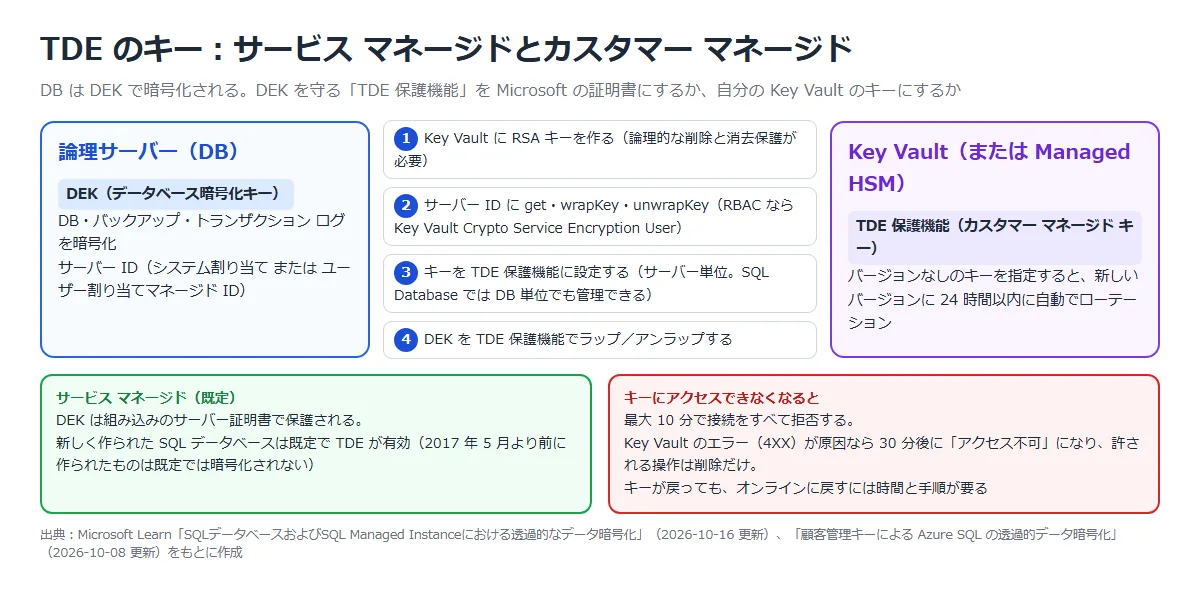
TDE は、データベース暗号化キー(DEK)で DB を暗号化する。
既定では、DEK は組み込みのサーバー証明書で保護される(サービス マネージド)。
Key Vault のキーを「TDE 保護機能」にすると、DEK を自分のキーで保護できる(カスタマー マネージド、BYOK)。
| 要件 | 内容 |
|---|---|
| キー コンテナー | 論理的な削除と消去保護が必要。ないと TDE 保護機能の設定がエラーで失敗する |
| サーバー ID | システム割り当てまたはユーザー割り当てマネージド ID |
| 権限 | get、wrapKey、unwrapKey。 RBAC なら Key Vault Crypto Service Encryption User |
| ローテーション | バージョンなしのキーを指定すると、新しいバージョンに 24 時間以内に自動でローテーションされる |
カスタマー マネージドでは、DB をオンラインに保つために、TDE 保護機能への継続的なアクセスが必要になる。
キーにアクセスできなくなると、最大 10 分で接続がすべて拒否される。
Key Vault のエラー(4XX)が原因なら、30 分後に DB は「アクセス不可」の状態になり、許される操作は削除だけになる。
公式ドキュメント:
SQLデータベースおよびSQL Managed Instanceにおける透過的なデータ暗号化 | Microsoft Learn
顧客管理キーによる Azure SQL の透過的データ暗号化 | Microsoft Learn
動的データ マスク
動的データ マスクは、データベース内のデータはそのままで、クエリの結果セットの機密データを隠す。
サーバー管理者、Entra 管理者、db_owner などの管理者は、マスクなしで元のデータを見られる。
UNMASK 権限は、データベース、スキーマ、テーブル、列の単位で付けたり外したりできる。
| マスク関数 | 内容 | 例 |
|---|---|---|
| default() | データ型に応じたフル マスク | 数値は 0 |
| email() | メール アドレスの最初の 1 文字と、定数サフィックス「.com」だけを見せる | aXXX@XXXX.com |
| partial(prefix,[padding],suffix) | 先頭と末尾の文字数を指定し、間を任意の文字列に置き換える | 下の実機を参照 |
| random() | 数値型を、指定した範囲のランダムな値に置き換える | — |
動的データ マスクは、アプリのクエリでの公開を絞るための機能。
アドホックなクエリを実行できるユーザーは、推論やブルートフォースでマスクを回避できる可能性がある。
そのようなアクセスを許すなら、監査ですべての操作を監視する。
公式ドキュメント:
動的データ マスク | Microsoft Learn
動的データ マスク | Microsoft Learn
監査とバックアップ
監査
監査は、DB のイベントを追跡し、ストレージ アカウント、Log Analytics ワークスペース、Event Hubs に書き込む。
新しいアーキテクチャでは、サーバー レベルで 1 つの拡張イベント セッションがすべての DB のイベントを記録する。
ストレージに出すときは、認証の方法(ストレージ アクセス キーかマネージド ID)をストレージ アカウントの構成に合わせる。
公式ドキュメント:Azure SQL Databaseの監査 | Microsoft Learn
自動バックアップ
Azure SQL Database は、毎週の完全バックアップ、12 時間または 24 時間ごとの差分バックアップ、約 10 分ごとのトランザクション ログ バックアップを自動で取る。
ポイントインタイム リストア(PITR)の保持期間は既定で 7 日、1 〜 35 日の範囲で変えられる(Basic は 1 〜 7 日)。
バックアップの冗長性は、既定では geo 冗長ストレージで、ペア リージョンにレプリケートされる。
長期保有(LTR)を使うと、完全バックアップを最大 10 年保持できる。
公式ドキュメント:
Azure SQL Database の自動バックアップ | Microsoft Learn
長期保有バックアップ – Azure SQL DatabaseとAzure SQL Managed Instance | Microsoft Learn
構築手順
今回の構成と実施すること
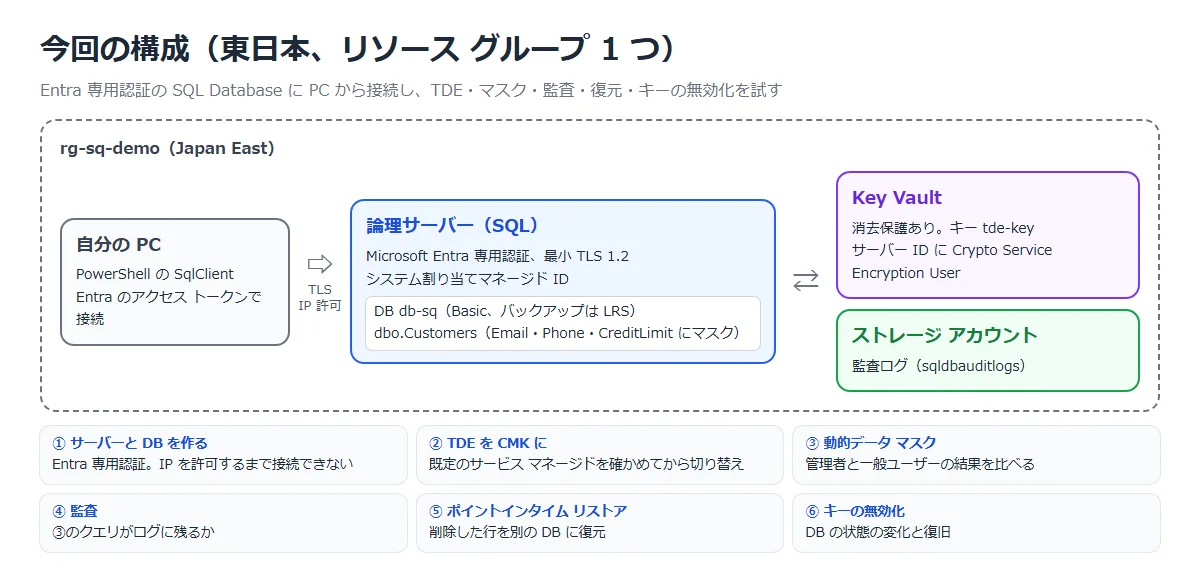
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | Entra 専用認証のサーバーと Basic の DB を作る | IP を許可するまで接続できない。TDE が既定で有効 |
| ② | TDE を CMK に切り替える | サーバー ID とキー コンテナーの設定 |
| ③ | 動的データ マスクを付ける | 管理者と一般ユーザーで結果が違う。推論でマスクを回避できる |
| ④ | 監査をストレージに出す | ③のクエリが記録される |
| ⑤ | ポイントインタイム リストア | 削除した行が復元した DB に戻る |
| ⑥ | CMK のキーを無効にする | DB の状態と接続の変化 |
| ⑦ | 片付け | — |
① サーバーと DB を作る
サブスクリプションで初めて使うときは、リソース プロバイダー Microsoft.Sql を登録する。
az provider register --namespace Microsoft.Sql --waitEntra 専用認証で、自分を Microsoft Entra 管理者にしてサーバーを作る。
TDE の CMK で使うので、システム割り当てマネージド ID も付ける。
az sql server create -n <サーバー名> -g rg-sq-demo -l japaneast --enable-ad-only-auth --external-admin-principal-type User --external-admin-name <自分の UPN> --external-admin-sid <自分のオブジェクト ID> --assign-identity --minimal-tls-version 1.2az sql db create -s <サーバー名> -g rg-sq-demo -n db-sq -e Basic --backup-storage-redundancy Localサーバーは約 1 分、DB も約 1 分でできた。
検証なのでバックアップの冗長性はローカル(LRS)にした。
接続には sqlcmd を使わず、PowerShell の SqlClient に Entra のアクセス トークンを渡した。
$token = az account get-access-token --resource https://database.windows.net/ --query accessToken -o tsv
$cn = New-Object System.Data.SqlClient.SqlConnection("Server=tcp:<サーバー名>.database.windows.net,1433;Database=db-sq;Encrypt=True;TrustServerCertificate=False")
$cn.AccessToken = $token
$cn.Open()
ファイアウォールで許可する前は、次のエラーで接続できなかった。
Cannot open server '<サーバー名>' requested by the login. Client with IP address '<IP アドレス>' is not allowed to access the server.
az sql server firewall-rule create -s <サーバー名> -g rg-sq-demo -n allow-mypc --start-ip-address <IP アドレス> --end-ip-address <IP アドレス>接続できたら、TDE の状態を確かめる。
az sql db tde show -s <サーバー名> -g rg-sq-demo -d db-sq --query state -o tsvaz sql server tde-key show -s <サーバー名> -g rg-sq-demo --query "{type:serverKeyType,name:name}" -o jsonSELECT d.name, d.is_encrypted, k.encryption_state, k.key_algorithm, k.key_length FROM sys.databases d LEFT JOIN sys.dm_database_encryption_keys k ON d.database_id = k.database_id WHERE d.name = 'db-sq';| 確認したもの | 結果 |
|---|---|
| TDE の状態 | Enabled |
| TDE 保護機能の種類 | ServiceManaged |
| is_encrypted / encryption_state | True / 3(暗号化済み) |
| キーのアルゴリズム | AES 256 |
何も設定しなくても、TDE は有効だった。
② TDE を CMK に切り替える
キー コンテナーは消去保護ありで作る。
自分にキーを作る権限、サーバーのマネージド ID に Key Vault Crypto Service Encryption User を付ける。
az keyvault create -n <コンテナー名> -g rg-sq-demo -l japaneast --enable-purge-protection true --retention-days 7az role assignment create --assignee-object-id <自分のオブジェクト ID> --assignee-principal-type User --role "Key Vault Crypto Officer" --scope <キー コンテナーのリソース ID>az role assignment create --assignee-object-id <サーバーのプリンシパル ID> --assignee-principal-type ServicePrincipal --role "Key Vault Crypto Service Encryption User" --scope <キー コンテナーのリソース ID>az keyvault key create --vault-name <コンテナー名> -n tde-key --kty RSA --size 2048キーをサーバーに登録し、TDE 保護機能に設定する。
バージョンなしの URL(https://<コンテナー名>.vault.azure.net/keys/tde-key)を指定し、自動ローテーションを有効にした。
az sql server key create -s <サーバー名> -g rg-sq-demo --kid <バージョンなしのキーの URL>az sql server tde-key set -s <サーバー名> -g rg-sq-demo --server-key-type AzureKeyVault --kid <バージョンなしのキーの URL> --auto-rotation-enabled true切り替えは約 5 秒で終わった。
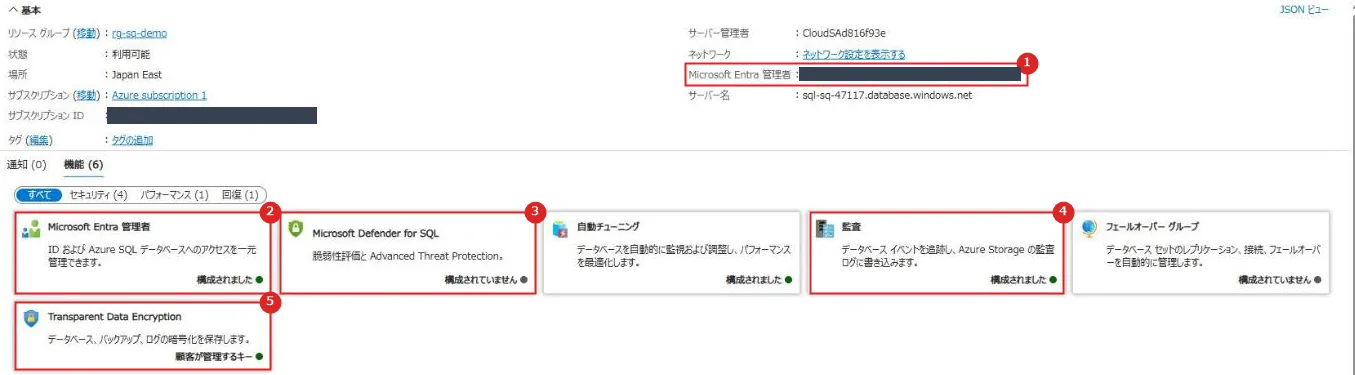
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Microsoft Entra 管理者 | サーバーの Entra 管理者。 Entra 専用認証ではこの管理者と Entra の ID で接続する |
| 2 | Microsoft Entra 管理者(機能) | 構成されました |
| 3 | Microsoft Defender for SQL | 脆弱性評価と高度な脅威保護。今回は構成していない |
| 4 | 監査 | ④ で構成した。DB のイベントをストレージに書き込む |
| 5 | Transparent Data Encryption | 「顧客が管理するキー」になった |
③ 動的データ マスクを付ける
Email、Phone、CreditLimit の 3 列にマスクを付けたテーブルを作った。
一般ユーザーとして、ログインなしのユーザー(WITHOUT LOGIN)を作り、EXECUTE AS で切り替えて比べた。
CREATE TABLE dbo.Customers (
  Id int IDENTITY PRIMARY KEY,
  Name nvarchar(50),
  Email nvarchar(100) MASKED WITH (FUNCTION = 'email()'),
  Phone varchar(20) MASKED WITH (FUNCTION = 'partial(0,"XXX-XXXX-",4)'),
  CreditLimit int MASKED WITH (FUNCTION = 'default()'));
CREATE USER app_reader WITHOUT LOGIN;
GRANT SELECT ON dbo.Customers TO app_reader;
EXECUTE AS USER = 'app_reader';
SELECT * FROM dbo.Customers;
REVERT;| 列 | 管理者(自分) | app_reader |
|---|---|---|
| taro@example.com | tXXX@XXXX.com | |
| Phone | 090-1234-5678 | XXX-XXXX-5678 |
| CreditLimit | 500000 | 0 |
ただし、app_reader でも WHERE 句で値を絞り込めた。
表示は 0 のままでも、CreditLimit が 400000 より大きいのが Taro だとわかる。
EXECUTE AS USER = 'app_reader';
SELECT Name, CreditLimit FROM dbo.Customers WHERE CreditLimit > 400000;
REVERT;
Name CreditLimit
---- -----------
Taro 0
公式の注意どおり、推論でマスクを回避できる。
動的データ マスクだけで機密データを守ろうとせず、監査や権限と組み合わせる。
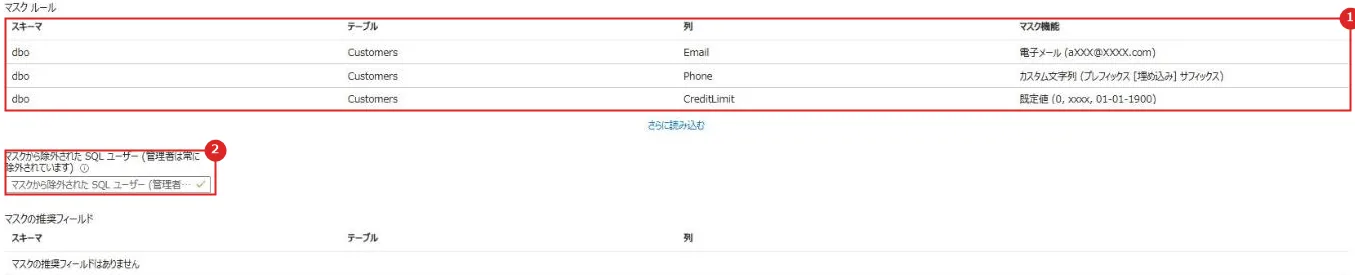
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | マスク ルール | T-SQL で付けたマスクがポータルにも表示される |
| 2 | マスクから除外された SQL ユーザー | ここに入れたユーザーはマスクなしで見える。管理者は常に除外される |
④ 監査をストレージに出す
az sql server audit-policy update -n <サーバー名> -g rg-sq-demo --state Enabled --blob-storage-target-state Enabled --storage-account <ストレージ アカウント名> --retention-days 7既定で監査されるのは、SUCCESSFUL_DATABASE_AUTHENTICATION_GROUP、FAILED_DATABASE_AUTHENTICATION_GROUP、BATCH_COMPLETED_GROUP の 3 つだった。
③の推論のクエリをもう一度実行し、sys.fn_get_audit_file で監査ログを読んだ。
ログは数秒でストレージに出ていた。
SELECT event_time, action_id, succeeded, server_principal_name, database_principal_name, statement
FROM sys.fn_get_audit_file('https://<ストレージ アカウント名>.blob.core.windows.net/sqldbauditlogs/<サーバー名>/master/SqlDbAuditing_ServerAudit/2026-11-09/', DEFAULT, DEFAULT)
WHERE statement LIKE '%Customers%';| 列 | 値 |
|---|---|
| event_time | 2026/11/09 7:19:20(UTC) |
| action_id | BCM(バッチの完了) |
| succeeded | True |
| server_principal_name | 自分の UPN |
| database_principal_name | dbo |
| statement | EXECUTE AS USER = ‘app_reader’; SELECT Name, CreditLimit FROM dbo.Customers WHERE CreditLimit > 400000; REVERT; |
マスクを回避しようとしたクエリが、実行した人と文のまま記録された。
⑤ ポイントインタイム リストア
DB の作成から約 16 分後に、最も古い復元ポイントができた。
それまでは、ポータルにも「使用できる復元ポイントがありません」と表示される。
az sql db show -s <サーバー名> -g rg-sq-demo -n db-sq --query earliestRestoreDate -o tsv時刻を記録してから Hanako の行を削除し、その時刻を指定して別の DB に復元した。
DELETE FROM dbo.Customers WHERE Name = N'Hanako';az sql db restore -s <サーバー名> -g rg-sq-demo -n db-sq --dest-name db-sq-restored --time 2026-11-09T07:33:00 --edition Basic復元は約 8 分半で終わった。
復元した DB には削除した行が残っていて、TDE で暗号化もされていた。
時刻はタイム ゾーンを付けないと UTC として扱われる。
| DB | 行 |
|---|---|
| db-sq(元の DB) | Taro |
| db-sq-restored(復元した DB) | Taro、Hanako |
⑥ CMK のキーを無効にする
キーを無効にし、1 分おきに DB の状態と接続を確かめた。
az keyvault key set-attributes --vault-name <コンテナー名> -n tde-key --enabled false| キーを無効にしてから | DB の状態 | 接続 |
|---|---|---|
| 約 4 分後まで | Online | 接続できた |
| 約 5 分後 | Online | Cannot open database “db-sq” requested by the login. The login failed. |
| 約 6 分後 | Inaccessible | Database ‘<サーバー名>.database.windows.net’ is not accessible due to Azure Key Vault critical error. |
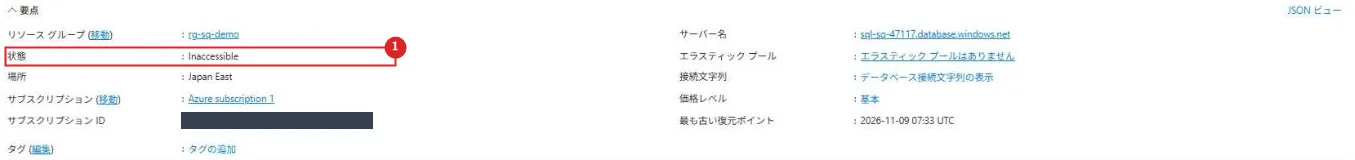
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 状態 | キーにアクセスできず、Inaccessible(アクセス不可)になった |
接続の拒否は、公式の「最大 10 分」の範囲だった。
一方、「アクセス不可」になるのは Key Vault のエラー(4XX)なら 30 分後とされているが、今回は約 6 分でなった。
無効にしてから約 7 分後に、キーを有効に戻した。
az keyvault key set-attributes --vault-name <コンテナー名> -n tde-key --enabled trueキーを戻して約 9 分後に、DB は自動で Online に戻り、接続できるようになった。
データも残っていた。
公式では、30 分以内にキーへのアクセスを戻せば、DB は 1 時間以内に自動で復旧する。
30 分を超えると自動では復旧せず、ポータルでの追加の手順が必要で、一部の設定が失われる。
そのため Microsoft は、30 分以内にキーへのアクセスの喪失を検出できる通知のしくみを勧めている。
公式ドキュメント:顧客管理キーによる Azure SQL の透過的データ暗号化 | Microsoft Learn
⑦ 片付け
az group delete -n rg-sq-demo --yes消去保護を有効にしたキー コンテナーは、論理的な削除の状態で保持期間(今回は 7 日)残る。
実機でつまずいた点
MissingSubscriptionRegistration
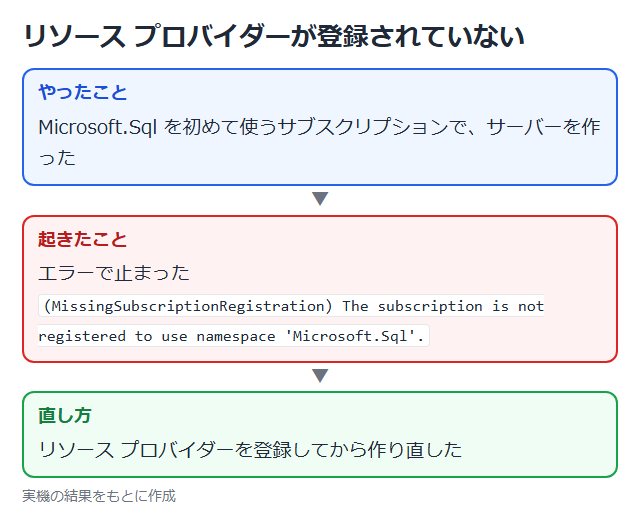
Microsoft.Sql を初めて使うサブスクリプションでは、サーバーの作成が次のエラーになった。
az provider register で登録してから作り直した。
(MissingSubscriptionRegistration) The subscription is not registered to use namespace 'Microsoft.Sql'.
Client with IP address … is not allowed to access the server
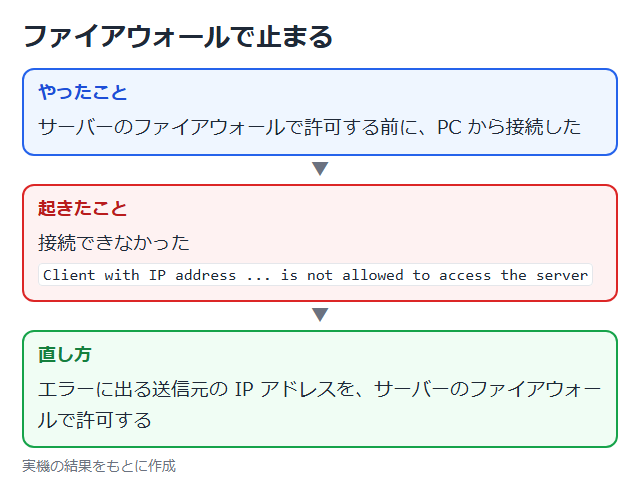
① のとおり、ファイアウォールで許可するまでは接続できない。
エラーに送信元の IP アドレスが出るので、それを許可する。
キーを無効にして 6 分で「アクセス不可」
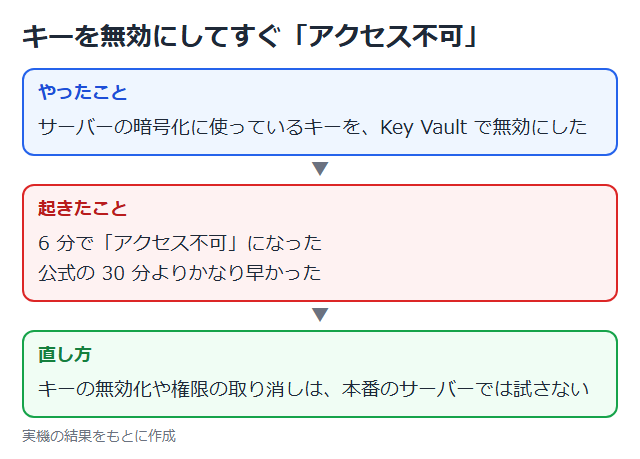
⑥ のとおり、公式の 30 分よりかなり早く「アクセス不可」になった。
キーの無効化や権限の取り消しは、本番のサーバーでは試さない。
発展
Always Encrypted
クライアント アプリで機密データを暗号化し、暗号化キーをデータベース エンジンに渡さない。
データの所有者と、データを管理するがアクセスしてはいけない人(DB 管理者など)を分けられる。
暗号化したデータの並べ替えやフィルターには制限があり、セキュリティで保護されたエンクレーブで一部の制限に対処できる。
公式ドキュメント:常に暗号化されています | Microsoft Learn
台帳(Ledger)
データベースの改ざんを検出できるようにする機能。
監査者などに対して、データが改ざんされていないことを暗号学的に証明できる。
公式ドキュメント:台帳の概要 | Microsoft Learn
Microsoft Defender for SQL
脆弱性評価で潜在的な脆弱性を検出・追跡・修復し、高度な脅威保護で異常なアクティビティを検出する。
サーバーごとに有効にでき、追加料金がかかる。
公式ドキュメント:
SQL 向け Microsoft Defender | Microsoft Learn
Azure SQL Database と SQL Managed Instance のセキュリティ機能の概要 | Microsoft Learn
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| ネットワーク | 必要な IP や VNet だけを許可する | 許可するまでネットワーク アクセスを防げる |
| 認証 | Microsoft Entra 専用認証 | SQL 認証(パスワード)を無効にできる |
| 保存時の暗号化 | 要件がなければサービス マネージドの TDE。 キーを自分で管理する要件があれば CMK | CMK はキーにアクセスできなくなると DB が使えなくなる |
| CMK を使う場合 | 消去保護、バージョンなしのキーと自動ローテーション | 消去保護は必須。キーの更新に追従できる |
| 機密列 | 動的データ マスクに加えて、監査と権限、必要なら Always Encrypted | マスクは推論で回避できる |
| 監査 | 有効にして、ストレージや Log Analytics に残す | 誰が何をしたかを後から追える |
| バックアップ | 保持期間と冗長性を要件に合わせ、必要なら LTR | 既定の PITR は 7 日 |
公式ドキュメント:
Azure SQL Database と SQL Managed Instance のセキュリティ機能の概要 | Microsoft Learn
顧客管理キーによる Azure SQL の透過的データ暗号化 | Microsoft Learn
動的データ マスク | Microsoft Learn
Azure SQL Database の自動バックアップ | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| TDE の CMK | キーにアクセスできなくなると最大 10 分で接続を拒否し、30 分で「アクセス不可」になる(今回は約 6 分)。 30 分以内に戻せば自動で復旧する |
| 動的データ マスク | 管理者には見える。アドホックなクエリができるユーザーは推論で回避できる |
| Entra 専用認証 | 既存の SQL 認証のログインやユーザーは削除されない |
| PITR | DB を作ってしばらくは復元ポイントがない。 Basic の保持期間は最大 7 日 |
| 消去保護 | 一度有効にすると無効にできず、保持期間中はキー コンテナーを消去できない |
まとめ
・Azure SQL Database は、転送中(TLS)と保存時(TDE)の暗号化が既定で有効。
・TDE を CMK にすると、キーを自分で管理できるが、キーにアクセスできなくなると DB が使えなくなる(今回は約 6 分で「アクセス不可」、キーを戻して約 9 分で自動復旧)。
・動的データ マスクは結果を隠すだけで、推論で回避できる。
監査と組み合わせる。
・監査ログには、実行した人とクエリの文が残る。
・ポイントインタイム リストアで、削除前の時点の DB を別の DB として戻せる。
次回:Azure リソース ロックとは
コメント