
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
今回から AI 編。
Azure の AI 関連サービスを、セキュリティとネットワークの目線でひととおり確かめていく。
1 回目は全体像として、Azure の AI サービスの種類と、Microsoft が公開している推奨アーキテクチャ(ベースライン Foundry チャット参照アーキテクチャ)を部品ごとに分けて、ID、ネットワーク、閉域にするときの注意を整理する。
※2026年11月時点の情報です。
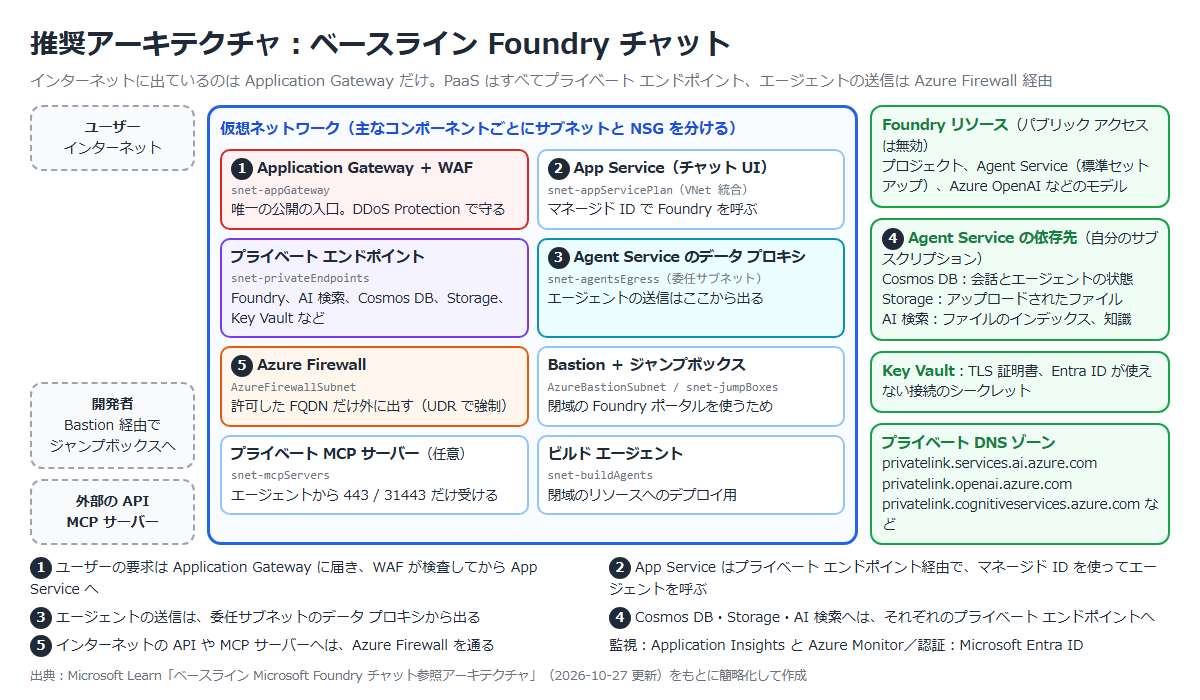
Azure の AI サービスの全体像
Azure の AI サービスは、大きく分けると次のとおり。
中心は Microsoft Foundry で、Azure OpenAI のモデルやエージェントはここで扱う。
| サービス | 何をするか | AI 編 |
|---|---|---|
| Microsoft Foundry | エージェント、モデル、ツールを 1 つのリソースにまとめた基盤。 RBAC、ネットワーク、ポリシーを 1 つのリソース プロバイダーで管理する。 Azure OpenAI のリソースは Foundry リソースにアップグレードできる | A1〜A3 |
| Foundry Tools | 旧 Azure AI サービス。 Speech、Translator、Language、Content Understanding、Document Intelligence、Vision、Custom Vision、Immersive Reader など。 Anomaly Detector や QnA Maker などは提供終了の予定 | A4 |
| Azure AI 検索 | RAG で、モデルに渡す社内データを探す(ベクター検索、セマンティック ランク付け) | A5 |
| Azure AI Content Safety | モデルとエージェントの有害な入出力を検出するガードレール | A6 |
| Azure Machine Learning | 機械学習のモデルの学習とデプロイ、MLOps の管理 | A7 |
| API Management(AI ゲートウェイ) | AI のエンドポイントの前に置き、認証、負荷分散、ログ、トークンの使用量の管理を行う | A8 |
| Defender for Cloud | AI サービスの脅威保護。 ジェイルブレイク、データ漏えい、資格情報の盗難などをアラートにする | A10 |
| Microsoft Purview | Copilot、エージェント、AI アプリでの機密データの扱いを見える化し、保護する | A11 |
公式ドキュメント:
Microsoft Foundry とは | Microsoft Learn
Foundry Tools とは | Microsoft Learn
Azure Machine Learning とは | Microsoft Learn
Azure API Managementの AI ゲートウェイ | Microsoft Learn
Microsoft Defender for Cloudでの AI 脅威保護 | Microsoft Learn
生成 AI アプリ向け、Microsoft Purview のデータセキュリティおよびコンプライアンス保護 | Microsoft Learn
Azure AI Content Safety とは? | Microsoft Learn
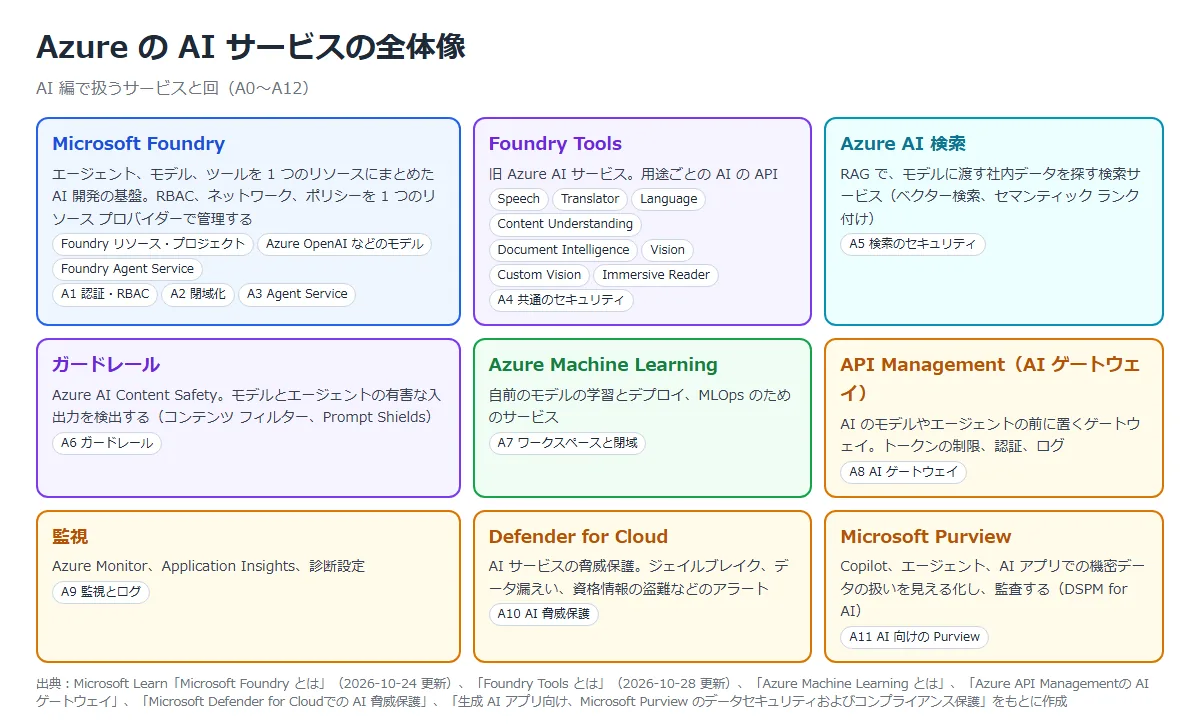
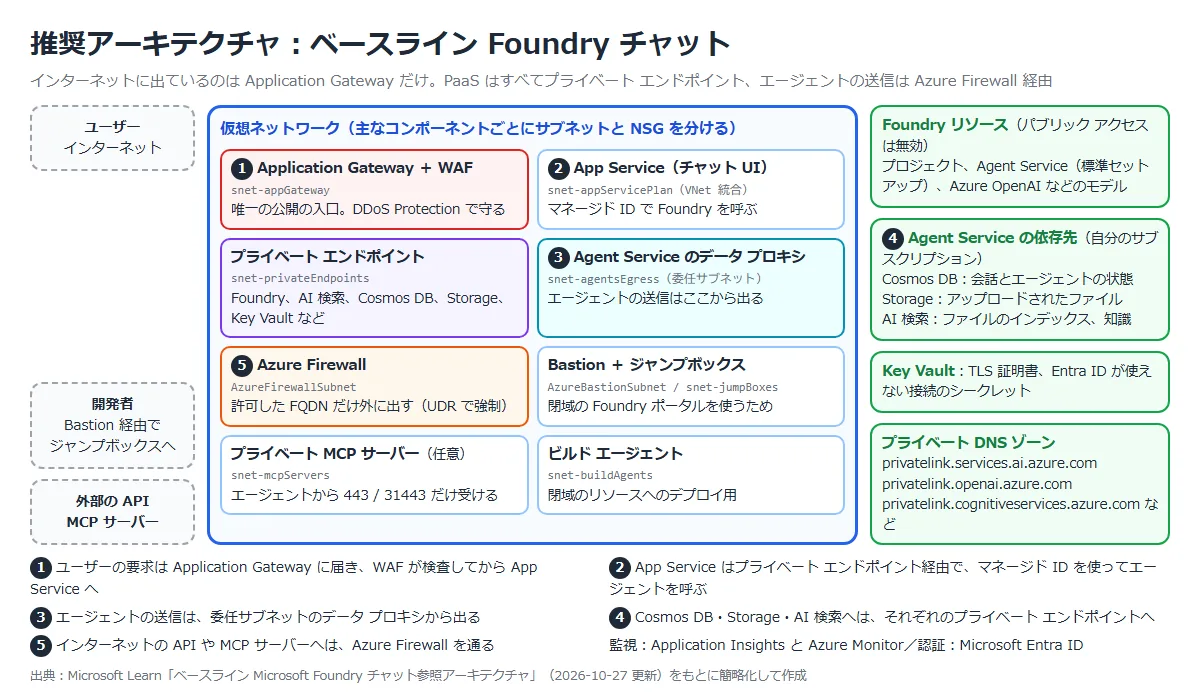
推奨アーキテクチャ:ベースライン Foundry チャット
Microsoft は Azure アーキテクチャ センターで、社内向けのチャット アプリを Foundry で作るときのベースライン(基準になる構成)を公開している。
チャットの画面は App Service、AI 部分は Foundry Agent Service のエージェントで、社内データの検索に AI 検索を使う。
セキュリティ、信頼性、運用の要件に応えるために、ネットワークの分離とファイアウォールまで含めた構成になっている。
| 部品 | このアーキテクチャでの役割 |
|---|---|
| Application Gateway + WAF | チャットの画面への唯一の入口。 TLS の終了、WAF での検査。 パブリック IP は DDoS Protection で守る |
| App Service | チャットの画面(Web アプリ)。 VNet 統合で、プライベート エンドポイント経由で Foundry などを呼ぶ。 3 つのゾーンにまたがる |
| Foundry Agent Service | エージェントの実行環境。 ユーザーの要求を処理し、ツールの呼び出しを調整し、コンテンツの安全性を強制する。 標準エージェントのセットアップを使う |
| Cosmos DB | エージェントの会話や定義などの状態を保存する(自分のサブスクリプションに置き、Agent Service が管理する) |
| Storage | チャット中にアップロードされたファイルの保存。 別のアカウントで、Web アプリのデプロイ用の ZIP も置く |
| AI 検索 | アップロードされたファイルや、知識として渡すファイルのインデックス |
| Key Vault | Application Gateway の TLS 証明書。 Entra ID が使えない接続のシークレットは、Foundry 専用の別のキー コンテナーに置く |
| Private Link と Azure DNS | すべての PaaS をプライベート エンドポイントで VNet につなぎ、プライベート DNS ゾーンで名前を解決する |
| Azure Firewall | VNet からの送信をすべて検査し、許可した FQDN だけに出す。 データの流出を防ぐ |
| Bastion とジャンプボックス | 閉域にした Foundry ポータルを開発者が使うための経路 |
要求の流れは、ユーザー ⇒ Application Gateway(WAF)⇒ App Service ⇒ エージェント ⇒ 検索やモデル、の順。
App Service はマネージド ID で Foundry に認証する。
エージェントは会話の履歴を Cosmos DB に保存するので、ユーザーは前の続きから会話できる。
※エージェントが使えるモデルは、Foundry のモデル カタログの一部だけ。
リージョンとモデルによって使えるツールも違うので、モデルを決める前に確かめる。
公式ドキュメント:ベースライン Microsoft Foundry チャット参照アーキテクチャ | Microsoft Learn
ID とアクセスの要点
ネットワークの面では、インターネットに出ているのは Application Gateway だけ。
ID の面では、チャットの画面が要求を認証・承認し、サービス間はできるだけマネージド ID で認証する。
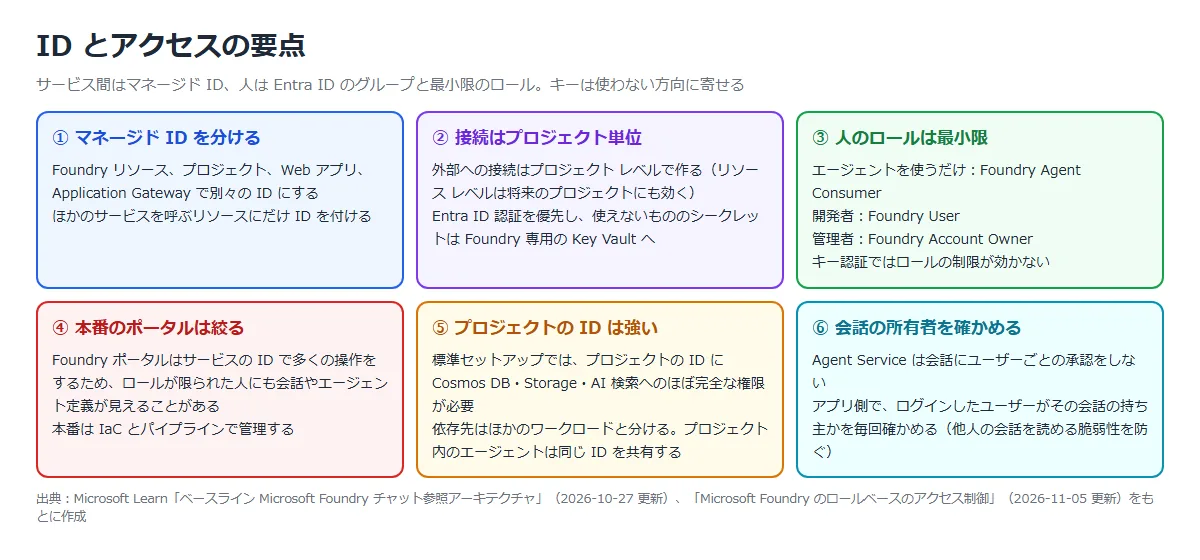
| 項目 | 公式の推奨 |
|---|---|
| マネージド ID | Foundry リソース、各プロジェクト、Web アプリ、Application Gateway で別々の ID を作る。 ほかのサービスに認証するリソースにだけ ID を付ける |
| 接続 | プロジェクト レベルで作り、使っていない接続は消す。 リソース レベルの接続は今と将来のすべてのプロジェクトに効くので作らない。 Entra ID 認証を優先する |
| シークレット | Entra ID が使えない接続(API キーなど)のシークレットは、Foundry 専用のキー コンテナーに置き、ほかの部品とは共有しない |
| 人のアクセス | Entra ID のグループと最小限のロールで職務を分ける。 本番では Foundry ポータルを使える人を絞り、エージェントやプロジェクトの構成は IaC とパイプラインで管理する |
| プロジェクトの作成 | 特権の操作として扱う。 ポータルで作ったプロジェクトは、プライベート エンドポイントや NSG などの制御を自動では引き継がない |
| プロジェクトの ID | 標準セットアップでは、Storage、AI 検索、Cosmos DB へのほぼ完全な権限が必要。 依存先はほかのワークロードのリソースと分ける。 プロジェクト内のエージェントは同じ ID を共有するので、必要な権限が違うエージェントはプロジェクトを分ける |
| 会話の分離 | Agent Service は会話にユーザーごとの承認をしない。 アプリ側で、認証したユーザーがその会話の持ち主かを毎回確かめる(クライアントから来た会話 ID を信じない) |
| コンテンツの安全性 | デプロイしたモデルごとにコンテンツ フィルターのポリシーを付ける。 既定で足りなければカスタムを作り、コードで管理する |
Foundry の主な組み込みロールは次のとおり。
キー認証を使うと、キーはロールの制限なしでフル アクセスになるので、公式は Entra ID 認証を勧めている。
| ロール | 向いている人 | できること |
|---|---|---|
| Foundry Agent Consumer | エージェントを使うだけの人やアプリ | エージェントのエンドポイントとのやり取りだけ |
| Foundry User | エージェントを作ってテストする開発者 | プロジェクトでのビルドと開発、閲覧 |
| Foundry Project Manager | プロジェクトの管理者 | ビルドと開発、Foundry User ロールの割り当て、エージェントの公開 |
| Foundry Account Owner | Foundry リソースの管理者 | プロジェクトとアカウントの作成、モデルの管理。ビルドと開発はできない |
| Foundry Owner | 何でもできる高い特権 | すべて |
※Foundry のロールは最近名前が変わった(Foundry User は以前の Azure AI User など)。
Cognitive Services で始まるロール(Cognitive Services Usages Reader を除く)と Azure AI Developer は、Foundry プロジェクトの作業には使わない。
公式ドキュメント:
ベースライン Microsoft Foundry チャット参照アーキテクチャ | Microsoft Learn
Microsoft Foundry のロールベースのアクセス制御 | Microsoft Learn
ネットワークの要点
ベースラインは、ID に加えてネットワークでも守る構成になっている。
入口は 1 つ、PaaS はすべてプライベート エンドポイント、送信はファイアウォールで絞る、が基本。
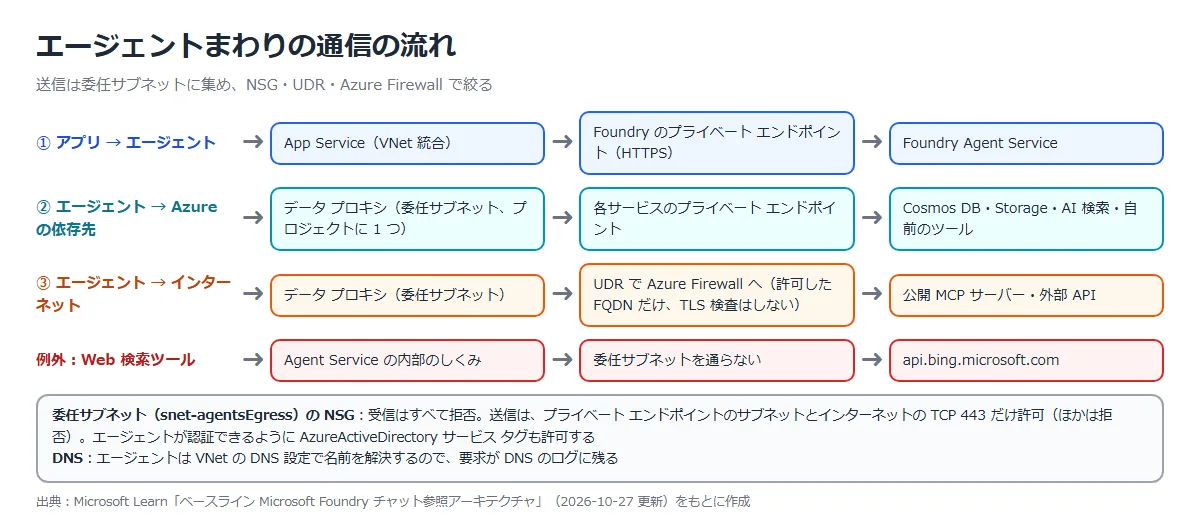
エージェント(プロンプト エージェント)の送信は、VNet の中の委任サブネットで動くデータ プロキシから出る。
データ プロキシはプロジェクトに 1 つで、プロジェクト内のエージェントで共有する。
このサブネットに NSG と UDR を付けて、送信をファイアウォール経由にそろえる。
| サブネット | 受信(NSG) | 送信(NSG) | ファイアウォールへの UDR |
|---|---|---|---|
| プライベート エンドポイント(snet-privateEndpoints) | 仮想ネットワーク | 許可しない | あり |
| Application Gateway(snet-appGateway) | チャットのユーザーの送信元とサービスに必要なもの | プライベート エンドポイントとサービスに必要なもの | なし |
| App Service(snet-appServicePlan) | 許可しない | プライベート エンドポイントと Azure Monitor | あり |
| Agent Service(snet-agentsEgress) | 許可しない | プライベート エンドポイント、MCP サブネット、インターネット | あり(エージェントに許可したパブリック FQDN だけ) |
| プライベート MCP サーバー(snet-mcpServers) | Agent Service のサブネットからの TCP 443・31443 など | サービスに必要なもの | あり |
| ジャンプボックス・ビルド エージェント | Bastion のサブネット | プライベート エンドポイントとインターネット | あり |
| Azure Bastion(AzureBastionSubnet) | Bastion に必要なもの | Bastion に必要なもの | なし |
| Azure Firewall(AzureFirewallSubnet) | NSG なし | NSG なし | なし |
Foundry のプライベート エンドポイント用には、次の 3 つの DNS ゾーンを用意する。
privatelink.services.ai.azure.com
privatelink.openai.azure.com
privatelink.cognitiveservices.azure.com
| そのほかの推奨 | 内容 |
|---|---|
| NSG | NSG をサポートするすべてのサブネットに付け、機能を壊さない範囲でいちばん厳しくする |
| 強制トンネリング | 送信を想定していないサブネットにも付けて、送信をすべてファイアウォールに通す |
| ファイアウォール | エージェントが使う FQDN だけを 443 で許可する。 認証のために AzureActiveDirectory サービス タグも許可する。 TLS 検査はしない(証明書でエージェントの接続が切れることがある) |
| WAF の調整 | チャットの本文にはコードや SQL、HTML が入るので、マネージド ルールの誤検知が起きやすい。 会話が長くなると異常スコアがたまって 403 になる。 ルールを丸ごと無効にせず、チャットの本文のフィールドに絞った除外を作る |
| DDoS Protection | Application Gateway のパブリック IP に DDoS Protection プランを付ける |
公式ドキュメント:ベースライン Microsoft Foundry チャット参照アーキテクチャ | Microsoft Learn
閉域にしたときの注意
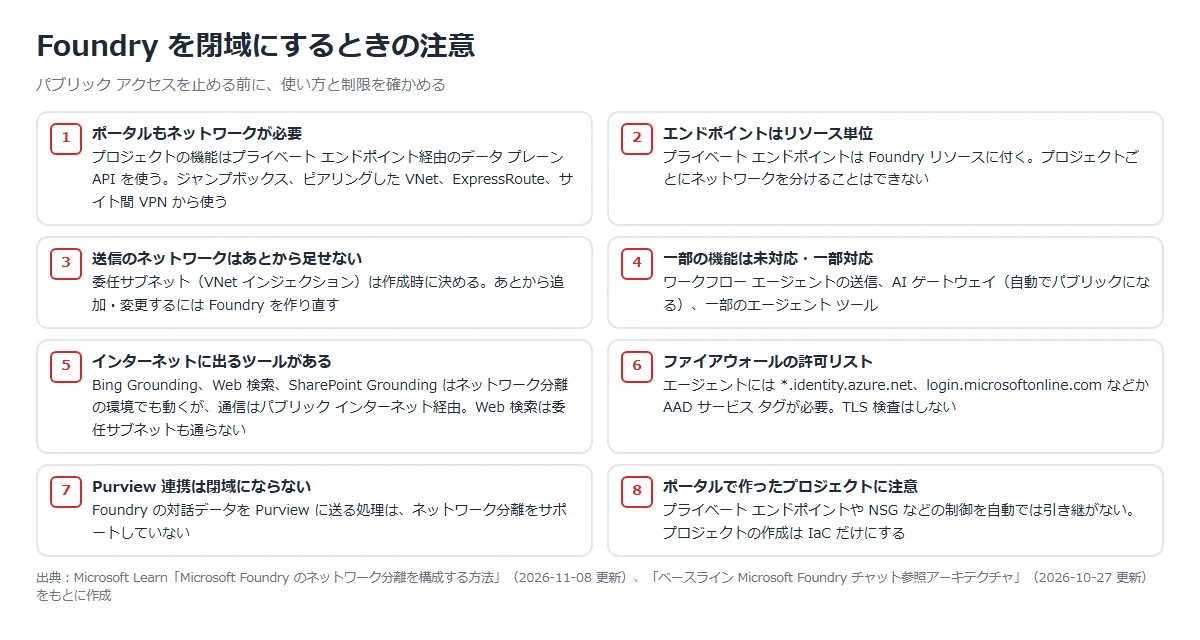
Foundry のパブリック アクセスを止めると、使い方が変わる。
公式の制限事項から、事前に知っておきたいものをまとめた。
| 注意 | 内容 |
|---|---|
| ポータルの利用 | Foundry ポータルのプロジェクトの機能は、プライベート エンドポイント経由のデータ プレーン API を使う。 ジャンプボックス、ピアリングした VNet、ExpressRoute、サイト間 VPN から使う |
| エンドポイントの単位 | プライベート エンドポイントはリソース単位で、リソース内のすべてのプロジェクトが同じ公開範囲になる。 プロジェクトごとには分けられない |
| 送信のネットワーク | 送信のネットワーク設定は今は更新できない。 委任サブネットを変えることも、あとから VNet インジェクションを足すこともできず、Foundry の再デプロイが必要 |
| 一部対応の機能 | ワークフロー エージェント(送信の VNet インジェクションは未対応)、AI ゲートウェイ(新しく作ると自動でパブリックになる)、一部のエージェント ツール |
| インターネットに出るツール | Bing Grounding、Web 検索、SharePoint Grounding は、ネットワーク分離の環境でも動くが、パブリック インターネット経由で通信する。 Web 検索ツールは委任サブネットも通らない |
| ファイアウォールの許可リスト | エージェントには *.identity.azure.net、login.microsoftonline.com などか AAD サービス タグが必要。 評価やトレースには Application Insights の FQDN も必要 |
| Purview との連携 | Foundry の対話データを Purview に送る処理は、ネットワーク分離をサポートしていない |
| ネットワーク セキュリティ境界 | VNet の中のプライベート エンドポイントと UDR を使うこの構成では、Foundry プロジェクトのネットワーク セキュリティ境界の機能はサポートされていない |
公式ドキュメント:
Microsoft Foundry のネットワーク分離を構成する方法 | Microsoft Learn
ベースライン Microsoft Foundry チャット参照アーキテクチャ | Microsoft Learn
ポリシーによるガバナンス
設定のずれを防ぐために、Azure Policy で次のような条件を強制することが勧められている。
| ポリシーの例 | ねらい |
|---|---|
| Foundry Tools や Key Vault でキー認証などのローカル認証をオフにする | キーが漏れても使えないようにする |
| ネットワーク アクセスの規則、プライベート エンドポイント、NSG の構成を必須にする | パブリックのままのリソースを作らせない |
| カスタマー マネージド キーなどの暗号化を必須にする | 暗号化の要件をそろえる |
| リージョンやリソースの種類を制限する | 想定外の場所や種類のリソースを作らせない |
Azure Policy の基本はAzure Policy の記事で書いた。
公式ドキュメント:ベースライン Microsoft Foundry チャット参照アーキテクチャ | Microsoft Learn
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| 入口 | インターネットに出すのは Application Gateway(WAF)だけにする | 攻撃される面を減らす |
| PaaS への接続 | Foundry、AI 検索、Cosmos DB、Storage、Key Vault はプライベート エンドポイントで VNet につなぐ | 通信を Azure のバックボーンに閉じる |
| 送信 | エージェントの送信は委任サブネットに集め、NSG・UDR・Azure Firewall で許可した FQDN だけにする | データの流出を防ぐ |
| 認証 | サービス間はマネージド ID、人は Entra ID のグループと最小限のロール。 キー認証はオフにする | キーはロールの制限なしでフル アクセスになる |
| Foundry リソース | 本番のワークロードごとに専用の Foundry リソースを作る | コンプライアンス、影響範囲、クォータ、コストを分けられる |
| 構成の管理 | プロジェクト、エージェント、コンテンツ フィルターは IaC で管理し、本番のポータル利用を絞る | ポータルはサービスの ID で動き、想定以上に見えることがある |
注意事項
| 項目 | 内容 |
|---|---|
| 費用 | ベースラインは Application Gateway、Azure Firewall、ゾーン冗長の構成を含むので、検証で丸ごと作ると費用が大きい。 まず部品ごとに確かめる |
| 送信のネットワーク | 委任サブネットはあとから足せない。 閉域にする可能性があるなら、最初から VNet インジェクションで作る |
| 閉域で動かないもの | ワークフロー エージェントの送信や一部のツールは閉域に対応していない。 使う機能を先に確かめる |
| 外に出るツール | Web 検索などは、閉域でもインターネット経由で通信する。 データの扱いの要件と合うか確かめる |
| 会話の分離 | ユーザーごとの会話の分離はアプリ側の責任 |
まとめ
・Azure の AI サービスは、Foundry(モデルとエージェント)、Foundry Tools、AI 検索、Azure Machine Learning と、それを守る API Management、Defender for Cloud、Purview に分けて考えると整理しやすい。
・推奨アーキテクチャ(ベースライン Foundry チャット)は、入口は Application Gateway だけ、PaaS はプライベート エンドポイント、送信は Azure Firewall、サービス間はマネージド ID、が基本。
・閉域にすると、ポータルの使い方が変わり、あとから変えられない設定や対応していない機能がある。
次回:Microsoft Foundry の認証と RBAC とは(AI 編 2 回目)
コメント