
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
AI 編の 2 回目。
今回は Microsoft Foundry の構成要素(リソース、プロジェクト、モデルのデプロイ)と、モデルを呼ぶときの認証とロールを扱う。
実機では、同じモデルを API キー、ユーザーの Entra ID、VM のマネージド ID の 3 通りで呼び、ロールの有無やキー認証の無効化で結果がどう変わるかを確かめた。
※2026年11月時点の情報です。
前回:Azure の AI サービスとは(AI 編 1 回目)
Microsoft Foundry の構成要素
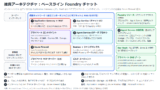
Foundry は、Foundry リソースを頂点にした階層で AI のワークロードを整理する。
Foundry リソースがネットワーク、セキュリティ、モデルのデプロイなどを管理する単位で、その中のプロジェクトがチームの開発の単位になる。
| 要素 | 内容 |
|---|---|
| Foundry リソース | Microsoft.CognitiveServices/accounts(種類 AIServices)。 ネットワーク、セキュリティ、モデルのデプロイなどの設定を管理する最上位のリソース |
| プロジェクト | Microsoft.CognitiveServices/accounts/projects。 チームがユース ケースを作って評価する開発の境界。 エージェント、評価、ファイルはプロジェクトに属する |
| モデルのデプロイ | Foundry リソースにモデルをデプロイし、プロジェクトから使う。 デプロイの種類(グローバル標準など)や 1 分あたりのトークン数の上限を決める |
| 接続されたリソース | Storage、Key Vault、AI 検索などは別の Azure リソースで、ネットワークやアクセスのポリシーはそれぞれで管理する |
Foundry、Azure OpenAI、Speech、Language、Vision は、どれも Microsoft.CognitiveServices のリソース プロバイダーを共有している。
そのため、RBAC のアクションや Azure Policy の書き方が共通になる。
一部の機能(Translator など)は、プロジェクトではなく Foundry リソースのレベルでしか使えない。
公式ドキュメント:Microsoft Foundry アーキテクチャ | Microsoft Learn
コントロール プレーンとデータ プレーン
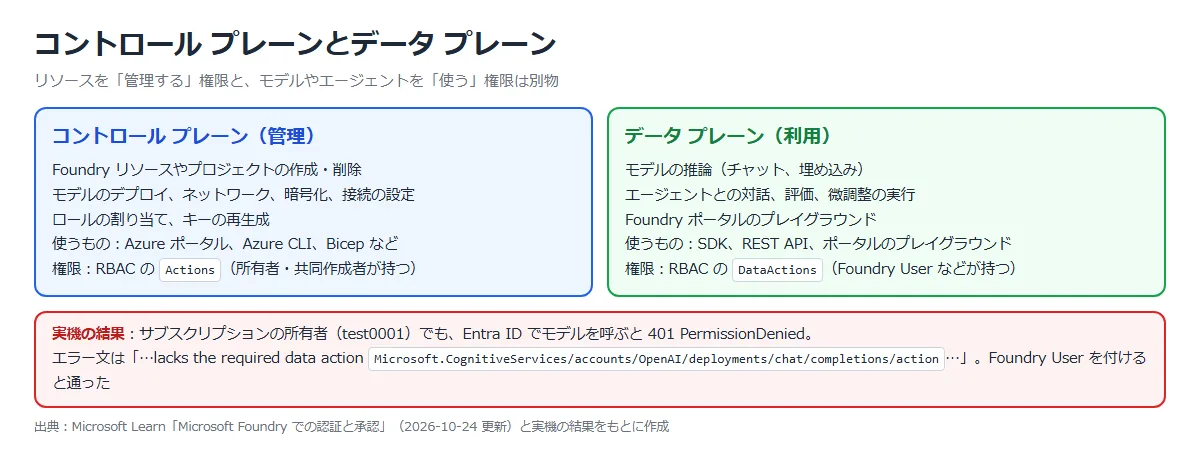
Foundry の操作は、リソースを管理するコントロール プレーンと、モデルやエージェントを使うデータ プレーンに分かれる。
RBAC では、コントロール プレーンは Actions、データ プレーンは DataActions で許可する。
| コントロール プレーン | データ プレーン | |
|---|---|---|
| 主な操作 | リソースやプロジェクトの作成・削除、モデルのデプロイ、ネットワークや暗号化の設定、ロールの割り当て、キーのローテーション | モデルの推論(チャット、埋め込み)、エージェントとの対話、評価、微調整の実行 |
| ツール | Azure ポータル、Azure CLI、ARM テンプレート、Bicep、Terraform | SDK、REST API、Foundry ポータルのプレイグラウンド |
| RBAC | Actions | DataActions |
サブスクリプションの所有者は Actions を持つが、DataActions は持たない。
そのため、所有者でも Entra ID でモデルを呼ぶには、Foundry User などのデータ プレーンのロールが別に必要になる(実機で確かめた)。
公式ドキュメント:Microsoft Foundry での認証と承認 | Microsoft Learn
認証の 2 つの方法:API キーと Entra ID
Foundry は、Microsoft Entra ID(トークン、キーレス)と API キーの 2 つの認証に対応している。
公式は、本番のワークロードには Entra ID を使うよう勧めている。
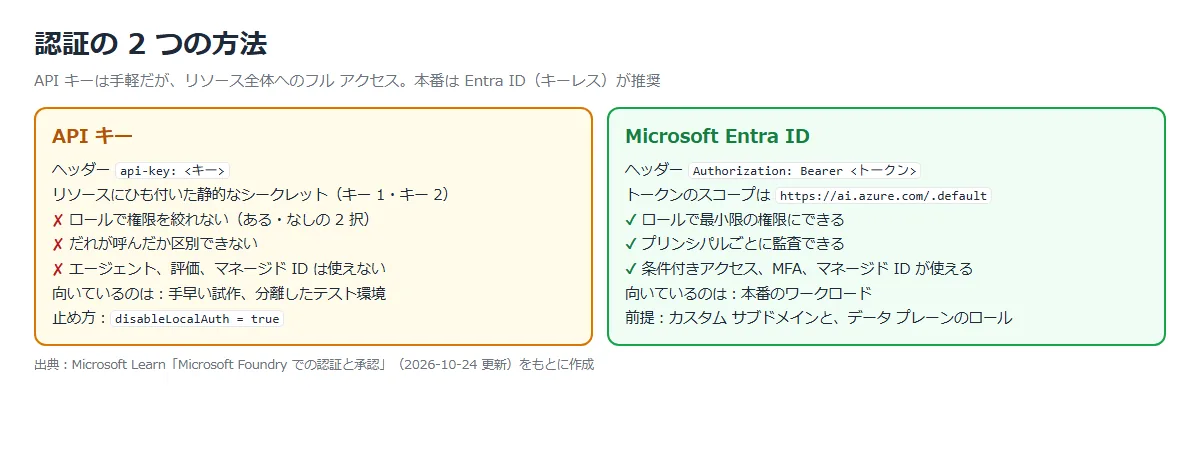
| 項目 | API キー | Microsoft Entra ID |
|---|---|---|
| 基本的なモデルの推論 | できる | できる |
| エージェント サービス、評価 | できない | できる |
| ロールでの最小権限 | できない(キーはあるかないか) | できる |
| マネージド ID | できない | できる |
| 要求ごとのユーザーの特定 | できない | できる(トークンにテナント ID とオブジェクト ID が入る) |
| 取り消し | キーのローテーション | ロールの削除、プリンシパルの無効化 |
| 向いている用途 | 手早い試作、分離したテスト環境 | 本番のワークロード(条件付きアクセス、MFA、マネージド ID) |
Entra ID のトークンのスコープは https://ai.azure.com/.default。
Entra ID の認証には、カスタム サブドメインが設定された Foundry リソースが必要(ポータルで作るとリソース名がそのままサブドメインになる)。
公式ドキュメント:Microsoft Foundry での認証と承認 | Microsoft Learn
Foundry のロール
Foundry 用の組み込みロールは次のとおり。
エージェントやモデルを使うだけなら Foundry User、エージェントとのやり取りだけなら Foundry Agent Consumer が最小限になる。
| ロール | 向いている人 | プロジェクトの作成 | ビルドと開発(データ) | ロールの割り当て | モデルの管理 |
|---|---|---|---|---|---|
| Foundry Agent Consumer | エージェントを使うだけのアプリや人 | ✘ | ✘(エージェントとの対話だけ) | ✘ | ✘ |
| Foundry User | 開発者 | ✘ | ✔ | ✘ | ✘ |
| Foundry Project Manager | プロジェクトの管理者 | ✘ | ✔ | ✔(Foundry User だけ) | ✘ |
| Foundry Account Owner | Foundry リソースの管理者 | ✔ | ✘ | ✔(Foundry User、ACR、監視のロール) | ✔ |
| Foundry Owner | すべてを任せる人 | ✔ | ✔ | ✔(Foundry User、ACR、監視のロール) | ✔ |
※Foundry のロールは最近名前が変わった(Foundry User は以前の Azure AI User など)。
Cognitive Services で始まるロール(Cognitive Services Usages Reader を除く)と Azure AI Developer は、Foundry の作業には使わないよう公式に書かれている。
公式ドキュメント:Microsoft Foundry のロールベースのアクセス制御 | Microsoft Learn
構築手順
今回の構成と実施すること
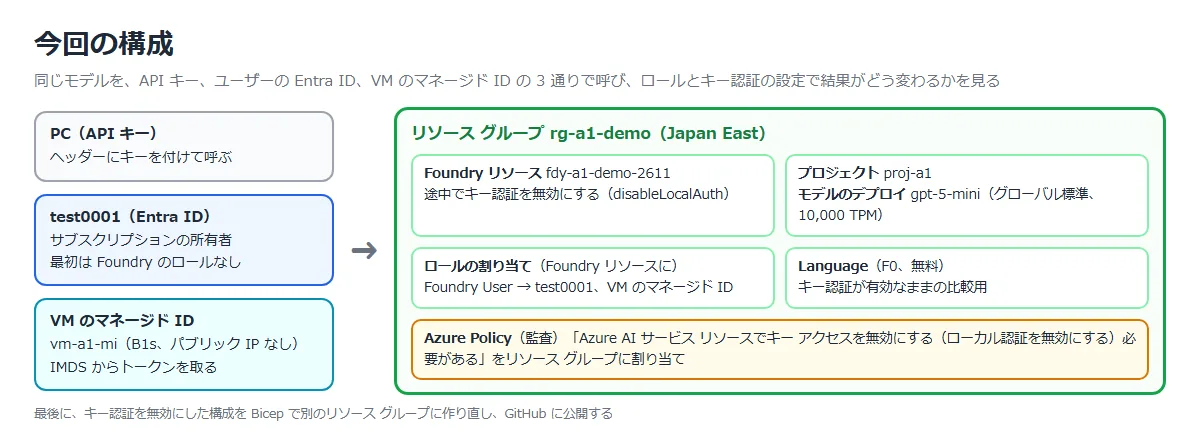
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | Foundry リソースとプロジェクトを作る | 作成画面の設定と、作成後のロールの割り当て |
| ② | gpt-5-mini をデプロイする | 所有者でもデータ プレーンの権限がないこと |
| ③④ | API キーと、ロールのない Entra ID で呼ぶ | キーは通り、Entra ID は拒否される |
| ⑤ | 自分に Foundry User を付ける | Entra ID で通るようになるまでの時間 |
| ⑥ | キー認証を無効にする | キーは拒否され、Entra ID は通る |
| ⑦ | VM のマネージド ID から呼ぶ | キーなしで呼べる |
| ⑧ | Azure Policy で、キー認証が有効なリソースを見つける | 準拠・非準拠の判定 |
| ⑨ | 同じ構成を Bicep で作る | キー認証の無効化とロールの割り当てをコードで |
① Foundry リソースとプロジェクトを作る
Azure ポータル ⇒「Foundry」⇒「作成」。
基本情報で、リソース グループ、名前、リージョン、最初のプロジェクトの名前を入れる。
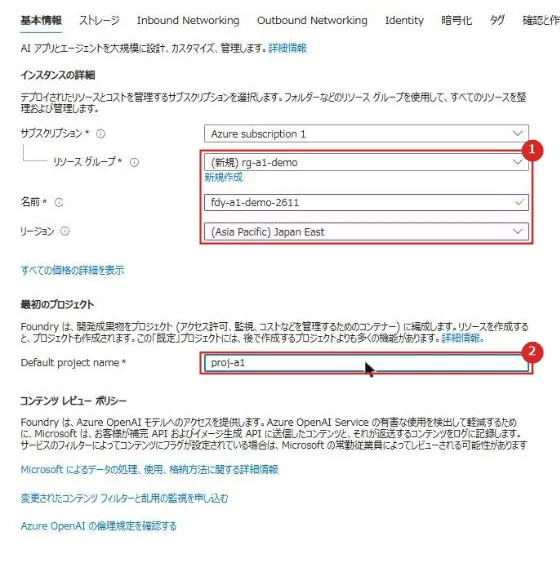
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース グループ、名前、リージョン | rg-a1-demo、fdy-a1-demo-2611、Japan East。 名前はカスタム サブドメインにも使われる |
| 2 | Default project name | 最初のプロジェクトの名前(proj-a1)。リソースと一緒に作られる |
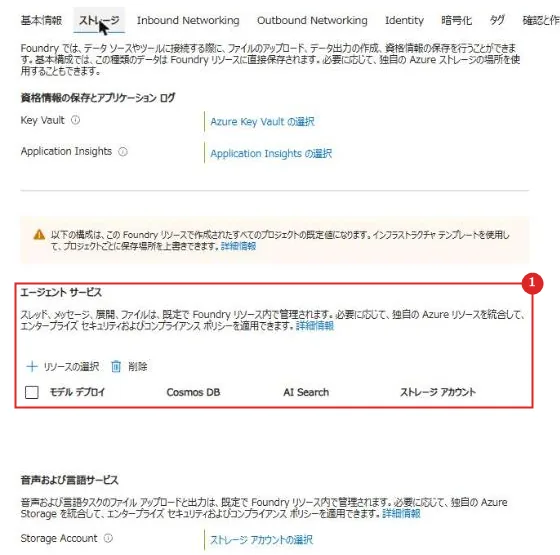
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | エージェント サービス | 既定では、スレッドやファイルは Foundry リソースの中で管理される。 自分の Cosmos DB、AI 検索、ストレージを使う構成にもできる |
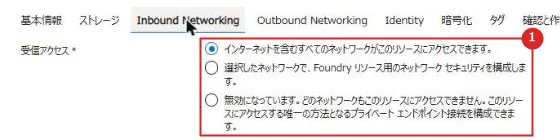
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 受信アクセス | すべてのネットワーク、選択したネットワーク、無効(プライベート エンドポイントだけ)から選ぶ。 今回はすべてのネットワーク |
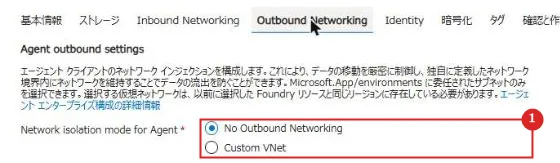
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Network isolation mode for Agent | エージェントの送信を自分の VNet に入れるか。 Custom VNet は作成時に決める(あとから追加できない) |
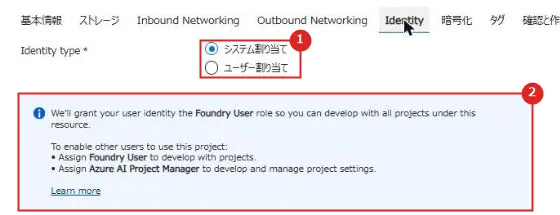
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Identity type | Foundry リソースのマネージド ID。システム割り当てにした |
| 2 | 説明 | 作成したユーザーに Foundry User を付ける、と書かれている(実機では付かなかった。 後述) |
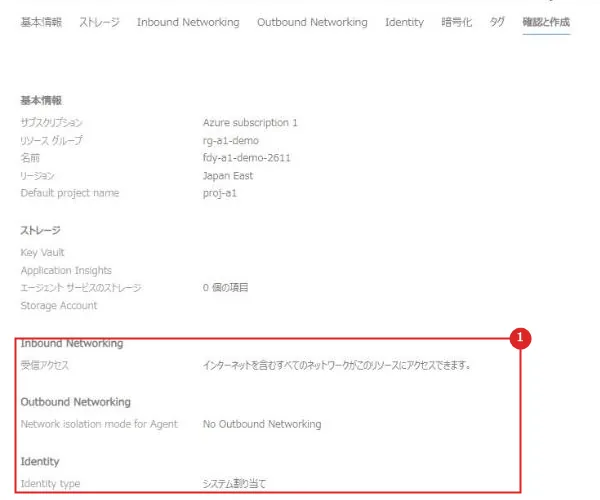
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ネットワークと ID | 受信アクセスはすべてのネットワーク、エージェントの送信はなし、ID はシステム割り当て |
作成すると、Microsoft.CognitiveServices のリソース プロバイダーも自動で登録された。
作成後のリソースは、種類が AIServices、SKU が S0 で、キー認証は有効(disableLocalAuth は未設定)だった。
エンドポイントは <名前>.services.ai.azure.com、<名前>.openai.azure.com、<名前>.cognitiveservices.azure.com の 3 種類が並んだ。
② gpt-5-mini をデプロイする
Foundry ポータル(ai.azure.com)でプロジェクトを開き、「カタログ」でモデルを探して「デプロイ」⇒「カスタム設定」。
gpt-4.1-mini はカタログで Legacy と表示されていたので、gpt-5-mini を使った。
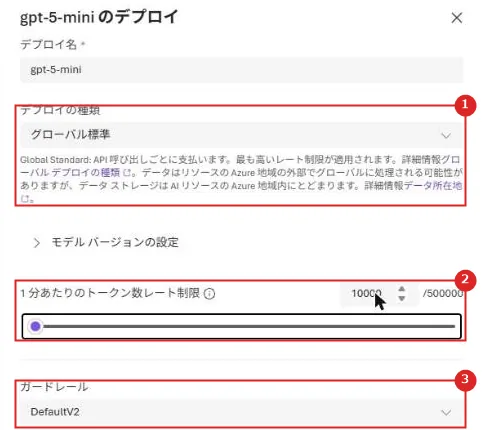
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | デプロイの種類 | グローバル標準。 呼び出しごとの支払いで、データはリソースの地域の外で処理される可能性があるが、保存はリソースの地域にとどまる(画面の説明) |
| 2 | 1 分あたりのトークン数レート制限 | 検証なので 10,000 に下げた |
| 3 | ガードレール | 既定の DefaultV2(コンテンツ フィルター) |
デプロイが終わるとプレイグラウンドが開くが、上に警告が出た。
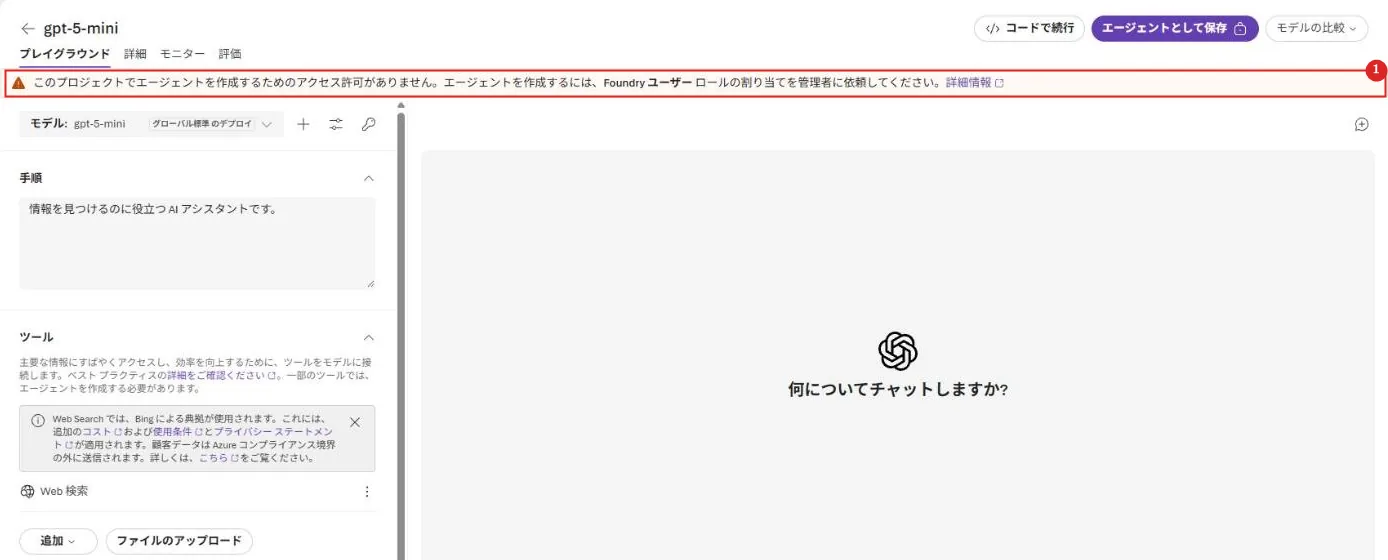
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 警告 | 「このプロジェクトでエージェントを作成するためのアクセス許可がありません。 …Foundry ユーザー ロールの割り当てを管理者に依頼してください」。 サブスクリプションの所有者でもデータ プレーンのロールがない |
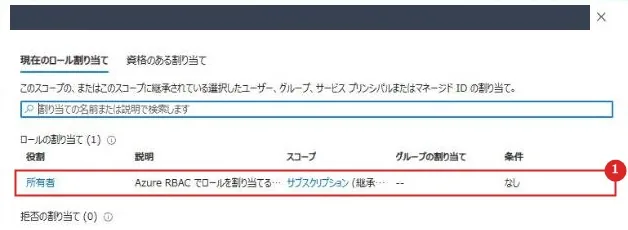
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ロールの割り当て | サブスクリプションから継承した所有者だけ。Foundry のロールはない |
③④ API キーと、ロールのない Entra ID で呼ぶ
PowerShell から、Azure OpenAI の v1 の API(/openai/v1/chat/completions)で呼んだ。
API キーはヘッダーの api-key に、Entra ID は Authorization ヘッダーにトークンを入れる。
$url = 'https://<名前>.openai.azure.com/openai/v1/chat/completions'
$body = @{ model = 'gpt-5-mini'; messages = @(@{ role = 'user'; content = '日本の首都はどこ?一言で答えて。' }); max_completion_tokens = 400; reasoning_effort = 'minimal' } | ConvertTo-Json -Depth 5
# API キー
$k = az cognitiveservices account keys list -g rg-a1-demo -n <名前> --query key1 -o tsv
Invoke-WebRequest -Method Post -Uri $url -Headers @{ 'api-key' = $k; 'Content-Type' = 'application/json' } -Body ([Text.Encoding]::UTF8.GetBytes($body)) -UseBasicParsing
# Entra ID
$t = az account get-access-token --scope 'https://ai.azure.com/.default' --query accessToken -o tsv
Invoke-WebRequest -Method Post -Uri $url -Headers @{ Authorization = "Bearer $t"; 'Content-Type' = 'application/json' } -Body ([Text.Encoding]::UTF8.GetBytes($body)) -UseBasicParsing| 呼び方 | 結果 |
|---|---|
| API キー | HTTP 200、応答は「東京。」(入力 20 トークン、出力 11 トークン) |
| Entra ID(所有者、Foundry のロールなし) | HTTP 401 PermissionDenied |
The principal `<UPN>` lacks the required data action `Microsoft.CognitiveServices/accounts/OpenAI/deployments/chat/completions/action` to perform `POST /openai/v1/chat/completions` operation.
エラーには、足りない data action の名前がそのまま出る。
⑤ 自分に Foundry User を付ける
Foundry リソースの「アクセス制御 (IAM)」⇒「ロールの割り当ての追加」。
「Foundry」で絞ると、Foundry 用のロールが 7 つ出た。
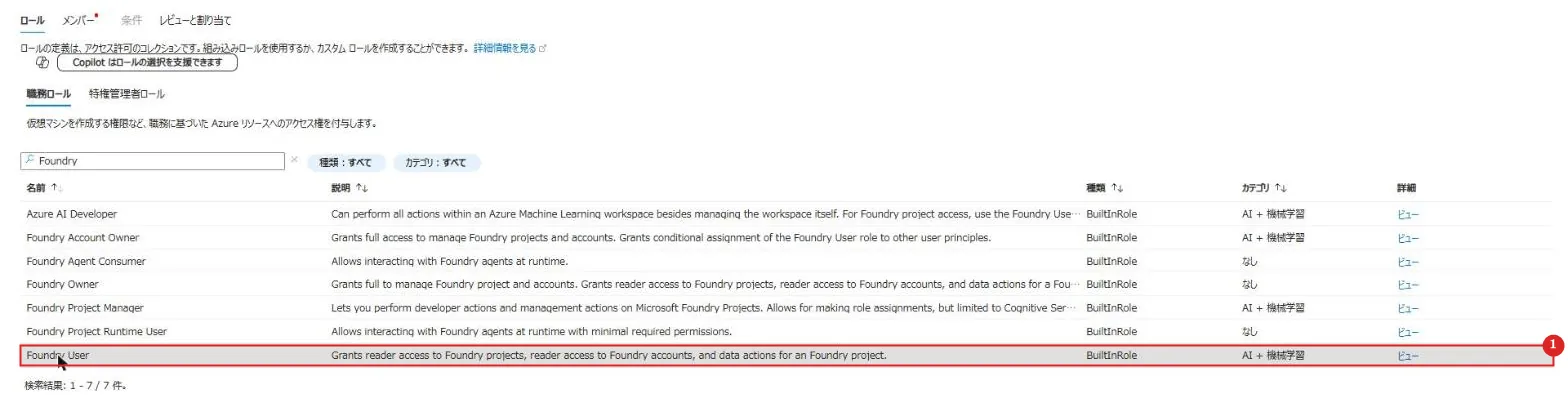
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Foundry User | Foundry プロジェクトとリソースの閲覧と、データ アクション。 DataActions は Microsoft.CognitiveServices/*(エージェントのなりすましと微調整のデプロイの書き込みは除く) |
| 番号 | 項目 | 説明 |
|---|---|---|
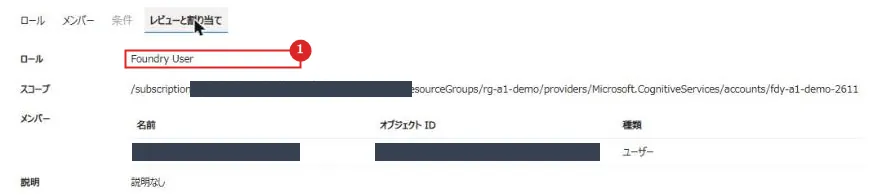
| 1 | ロール | Foundry User を、Foundry リソースのスコープで自分(test0001)に付けた |
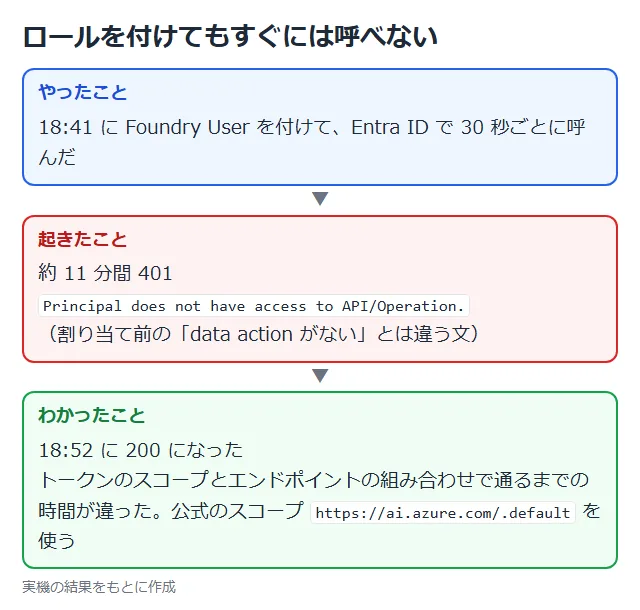
割り当てたあと、30 秒ごとに Entra ID で呼び続けた。
エラー文はすぐに「Principal does not have access to API/Operation.」に変わったが、401 のままで、200 になったのは約 11 分後だった。
| 時刻 | 結果 |
|---|---|
| 18:41:40 | Foundry User を割り当て |
| 18:41:45〜18:51:29 | HTTP 401 PermissionDenied(Principal does not have access to API/Operation.) |
| 18:52:31 | HTTP 200、応答は「東京」 |
⑥ キー認証を無効にする
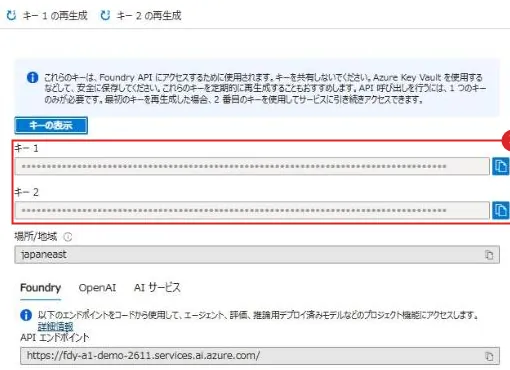
ポータルの「キーとエンドポイント」には、キー認証を止める項目はなかった。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | キー 1・キー 2 | Foundry API にアクセスするためのキー。 共有せず、Key Vault などで保管し、定期的に再生成することが勧められている(画面の説明) |
公式の方法は、Azure Policy、Bicep / ARM の disableLocalAuth、PowerShell の Set-AzCognitiveServicesAccount -DisableLocalAuth。
今回は Azure CLI で、リソースの disableLocalAuth を true にした。
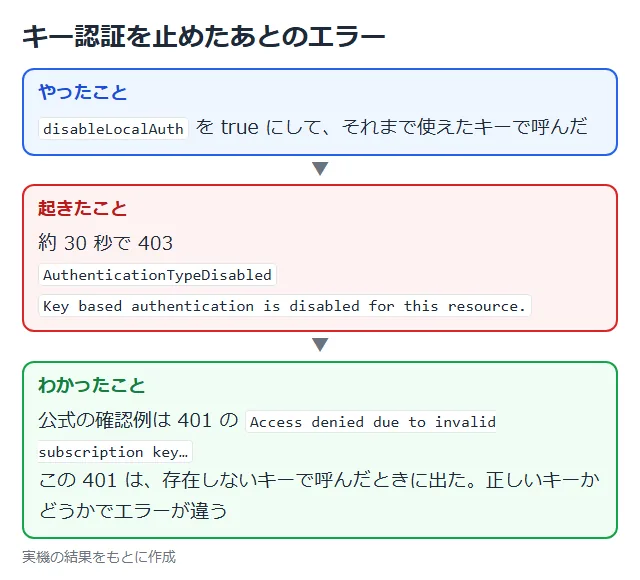
az resource update -g rg-a1-demo -n <名前> --resource-type Microsoft.CognitiveServices/accounts --set properties.disableLocalAuth=true公式には「反映は通常数分、最大で数時間かかることがある」とあるが、今回は約 30 秒で、それまでのキーが拒否された。
Entra ID はそのまま通った。
| 時刻 | 呼び方 | 結果 |
|---|---|---|
| 18:53:52 | — | disableLocalAuth を true に設定 |
| 18:54:25 | それまでのキー | HTTP 403 AuthenticationTypeDisabled(Key based authentication is disabled for this resource.) |
| 18:54:36 | Entra ID | HTTP 200 |
| 番号 | 項目 | 説明 |
|---|---|---|
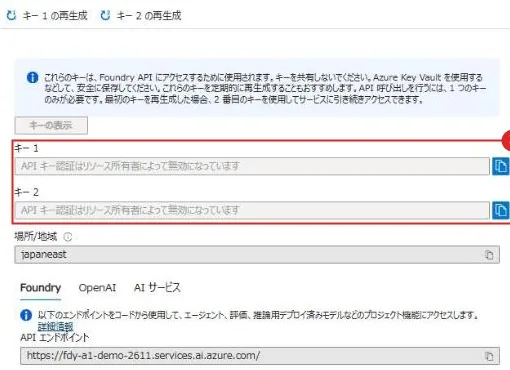
| 1 | キー 1・キー 2 | 「API キー認証はリソース所有者によって無効になっています」と表示され、キーを表示できない。 CLI でキーを取ろうとしても「Failed to list key. disableLocalAuth is set to be true」で拒否された |
⑦ VM のマネージド ID から呼ぶ
アプリの代わりに、システム割り当てマネージド ID を付けた小さな VM(B1s、パブリック IP なし)を CLI で作った。
az vm create -g rg-a1-demo -n vm-a1-mi -l japaneast --image Ubuntu2404 --size Standard_B1s --public-ip-address "" --nsg "" --assign-identity [system] --admin-username azureuser --generate-ssh-keysVM の中では、IMDS(169.254.169.254)からトークンを取って、キーなしで呼ぶ。
実行は Run Command で行った。
TOKEN=$(curl -s -H "Metadata: true" "http://169.254.169.254/metadata/identity/oauth2/token?api-version=2018-02-01&resource=https://ai.azure.com" | sed -E 's/.*"access_token":"([^"]+)".*/\1/')
curl -s -X POST "https://<名前>.openai.azure.com/openai/v1/chat/completions" -H "Authorization: Bearer $TOKEN" -H "Content-Type: application/json" -d '{"model":"gpt-5-mini","messages":[{"role":"user","content":"日本の首都はどこ?一言で答えて。"}],"max_completion_tokens":400,"reasoning_effort":"minimal"}'
ロールを付ける前は、プリンシパルが VM のマネージド ID(オブジェクト ID)になった、③④ と同じ data action のエラーで拒否された。
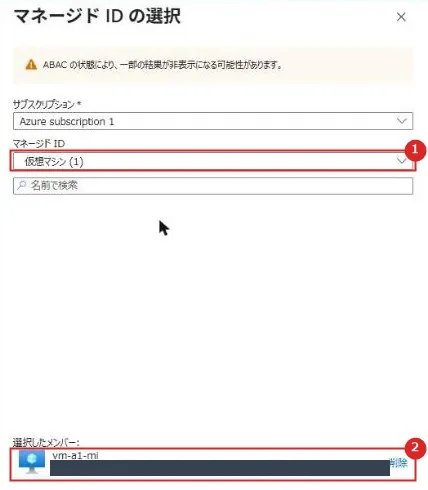
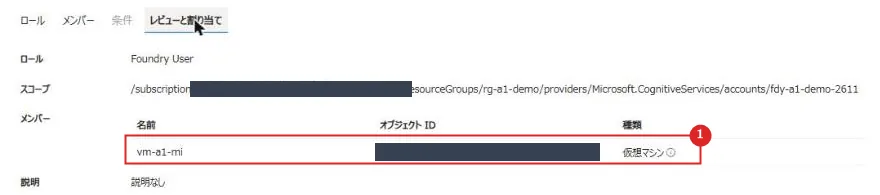
次に、IAM の「マネージド ID」⇒「仮想マシン」で VM を選んで Foundry User を付けた。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | マネージド ID の種類 | 仮想マシン。 Foundry、Foundry プロジェクトのマネージド ID も選べる |
| 2 | 選択したメンバー | vm-a1-mi |
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | メンバー | vm-a1-mi(種類は仮想マシン)に Foundry User |
割り当てから約 21 分後、IMDS のトークンのリソースを https://ai.azure.com にして呼ぶと、HTTP 200 が返った。
キーを一切使わずに、VM からモデルを呼べた。
⑧ Azure Policy でキー認証が有効なリソースを見つける
キー認証の無効化を組織で徹底するには、Azure Policy が使える。
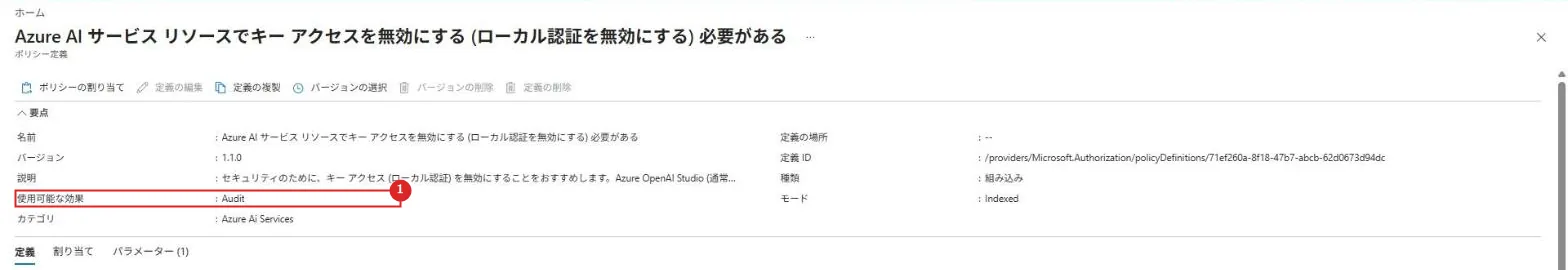
組み込みポリシー「Azure AI サービス リソースでキー アクセスを無効にする (ローカル認証を無効にする) 必要がある」を、検証用のリソース グループに監査で割り当てた。
比較用に、キー認証が有効なままの Language リソース(無料の F0)も作っておいた。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 使用可能な効果 | Audit(既定)、Deny、Disabled。 Deny にすると、キー認証が有効なリソースを作れなくなる |
| 番号 | 項目 | 説明 |
|---|---|---|
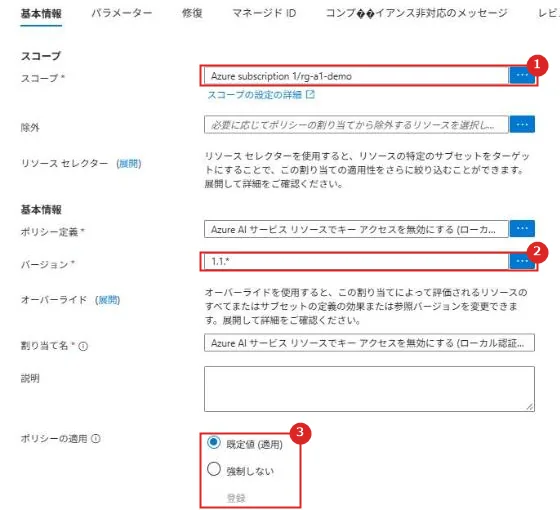
| 1 | スコープ | rg-a1-demo(検証用のリソース グループだけ) |
| 2 | バージョン | 1.1.* |
| 3 | ポリシーの適用 | 既定値(適用)。効果は既定の Audit のまま |
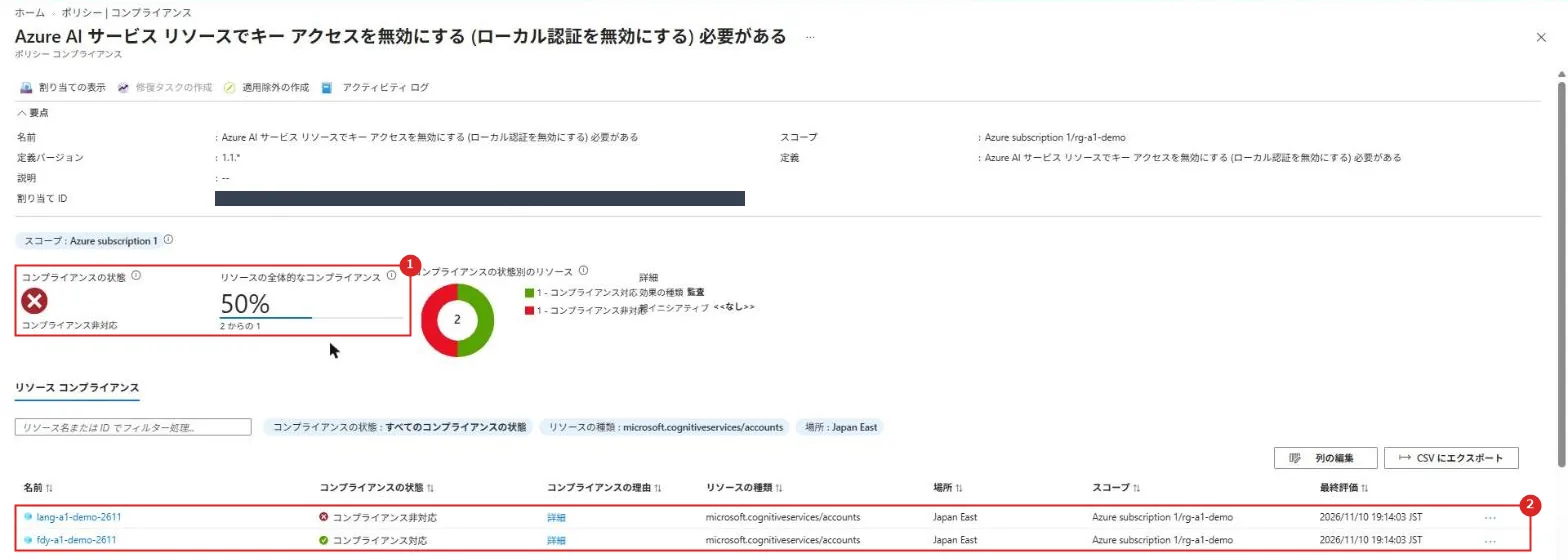
割り当てたあと、オンデマンドの評価(az policy state trigger-scan)を実行すると、約 2 分で結果が出た。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 全体のコンプライアンス | 2 つのうち 1 つが準拠で 50% |
| 2 | リソースごとの結果 | キー認証が有効な lang-a1-demo-2611 は非準拠、無効にした fdy-a1-demo-2611 は準拠 |
Azure Policy の基本はAzure Policy の記事で書いた。
⑨ 同じ構成を Bicep で作る
キー認証を無効にした Foundry リソース、プロジェクト、gpt-5-mini のデプロイ、Foundry User の割り当てを Bicep にした。
別のリソース グループにデプロイして、キー認証が無効になっていること、Entra ID で呼べることを確かめた。
az group create -n rg-a1-bicep -l japaneast
$me = az ad signed-in-user show --query id -o tsv
az deployment group create -g rg-a1-bicep -f main.bicep -p principalId=$me| 確かめたこと | 結果 |
|---|---|
| デプロイ | 35 秒で成功(初回は RequestConflict で失敗。後述) |
| キー認証 | disableLocalAuth は true。キーの一覧の取得は拒否された |
| Entra ID での呼び出し | ロールの割り当てから約 6 分半で HTTP 200 |
| 存在しないキーでの呼び出し | HTTP 401(Access denied due to invalid subscription key or wrong API endpoint…) |
Bicep は GitHub で公開している:azure-bicep-samples / a1-foundry-auth(タグ v1.0.0-a1)
⑩ 片付け
検証のあと、リソース グループごと削除した。
ポリシーの割り当てはリソース グループのスコープなので、一緒に消えた。
az group delete -n rg-a1-demo --yes
az group delete -n rg-a1-bicep --yes
az cognitiveservices account list-deleted -o table
削除した Foundry リソースと Language リソースは、論理的な削除の状態で残り、2 日後に自動で完全に削除される予定になっていた(同じ名前はそれまで使えない)。
すぐに名前を使い直したいときは、az cognitiveservices account purge で完全に削除する。
実機でつまずいた点
作成者に Foundry User が付かなかった
作成画面の Identity のタブには、作成したユーザーに Foundry User を付けると書かれていた。
しかし作成後、リソース グループの中のロールの割り当ては 0 件で、Foundry ポータルを開いても付かなかった。
Entra ID で使う人には、自分も含めて、Foundry User などを明示的に付ける。
Principal does not have access to API/Operation.
Foundry User を付けた直後から、エラー文は「data action がない」から「Principal does not have access to API/Operation.」に変わったが、401 は約 11 分続いた。
トークンのスコープを https://cognitiveservices.azure.com にして openai.azure.com の v1 の API を呼ぶ組み合わせは、ほかの組み合わせより通るまでに時間がかかった。
公式のスコープ https://ai.azure.com/.default を使い、割り当てのあとは時間をおいて確かめる。
AuthenticationTypeDisabled
キー認証を無効にしたあと、それまで使えたキーで呼ぶと 403 AuthenticationTypeDisabled だった。
公式の確認方法にある 401(Access denied due to invalid subscription key…)は、存在しないキーで呼んだときに出た。
無効化の確認では、どちらのエラーも「キーでは使えない」状態を示している。
RequestConflict
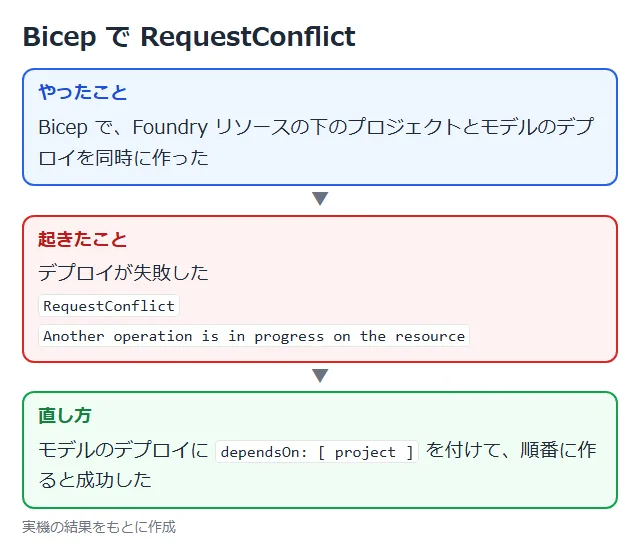
Bicep で、Foundry リソースの下のプロジェクトとモデルのデプロイを同時に作ると、「Another operation is in progress on the resource」で失敗した。
モデルのデプロイに dependsOn でプロジェクトを指定して順番に作ると、成功した。
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| 認証 | キー認証を無効にして、Entra ID だけにする | キーはリソース全体へのフル アクセスで、だれが使ったか区別できない |
| アプリからの呼び出し | マネージド ID に Foundry User を付ける | シークレットを持たずに済む |
| 人のロール | 使うだけなら Foundry User、エージェントと話すだけなら Foundry Agent Consumer | 最小限の権限にする |
| 組織での徹底 | Azure Policy の組み込みポリシーで監査し、慣れたら Deny も検討する | キー認証が有効なリソースを見つけられる |
| 作成 | Bicep などで disableLocalAuth とロールの割り当てを一緒に作る | ポータルの作成では、キー認証は有効のまま |
注意事項
| 項目 | 内容 |
|---|---|
| 所有者でも呼べない | サブスクリプションの所有者でも、Entra ID でモデルを呼ぶにはデータ プレーンのロールが要る |
| ロールの反映 | 割り当てから 200 になるまで、今回は約 6 分半〜11 分かかった(VM は約 21 分後に確かめた時点で通った)。 すぐに確かめず、時間をおく |
| キー認証の無効化 | 公式には反映まで最大で数時間かかることがあるとある。即時に止まる前提にしない |
| ポータルの機能 | Azure OpenAI Studio(旧)など、キーを前提にした機能はキー認証を無効にすると使えないことがある(ポリシーの説明より) |
| Bicep | プロジェクトとモデルのデプロイは順番に作る |
まとめ
・Foundry は、Foundry リソース(管理の単位)、プロジェクト(開発の単位)、モデルのデプロイで構成される。
・RBAC は、管理(Actions)と利用(DataActions)が分かれていて、所有者でもモデルは呼べない。
・API キーはフル アクセスのシークレット。
キー認証を無効にして、Entra ID とマネージド ID で呼ぶのが基本。
・キー認証が有効なリソースは、Azure Policy の組み込みポリシーで見つけられる。
次回:Microsoft Foundry の閉域化とは(AI 編 3 回目)
コメント