
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
この記事でわかること
- Azure Backup の VM バックアップのしくみとコンテナーの種類
- 論理的な削除・不変コンテナー・マルチユーザー承認の違い
- 不変コンテナーが止める操作と、論理的な削除からの取り消し
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる17回目で、データ保護編の4回目。
今回は Azure Backup。
VM のバックアップのしくみ、コンテナーの種類、バックアップ データを守る機能(論理的な削除、不変コンテナー、マルチユーザー承認)を整理する。
実機では、VM をバックアップしてディスクを復元し、不変性と論理的な削除で何が止まり、何が戻せるかを確かめた。
※2026年11月時点の情報です。
シリーズの該当回:データ保護編
前回:Azure VM ディスクの暗号化とは
Azure Backup とは
Azure Backup は、誤った削除、破損、ランサムウェアからデータを守り、必要なときに復元するためのサービス。
Azure VM、Azure ディスク、SQL Server・SAP HANA などのデータベース、Azure Files・Blob、AKS、オンプレミスのファイル(エージェント経由)などをバックアップできる。
バックアップ ポリシーでスケジュール・頻度・保持期間を決め、その流れでデータを保護する。
公式ドキュメント:Azure Backup サービスとは | Microsoft Learn
Azure VM のバックアップのしくみ
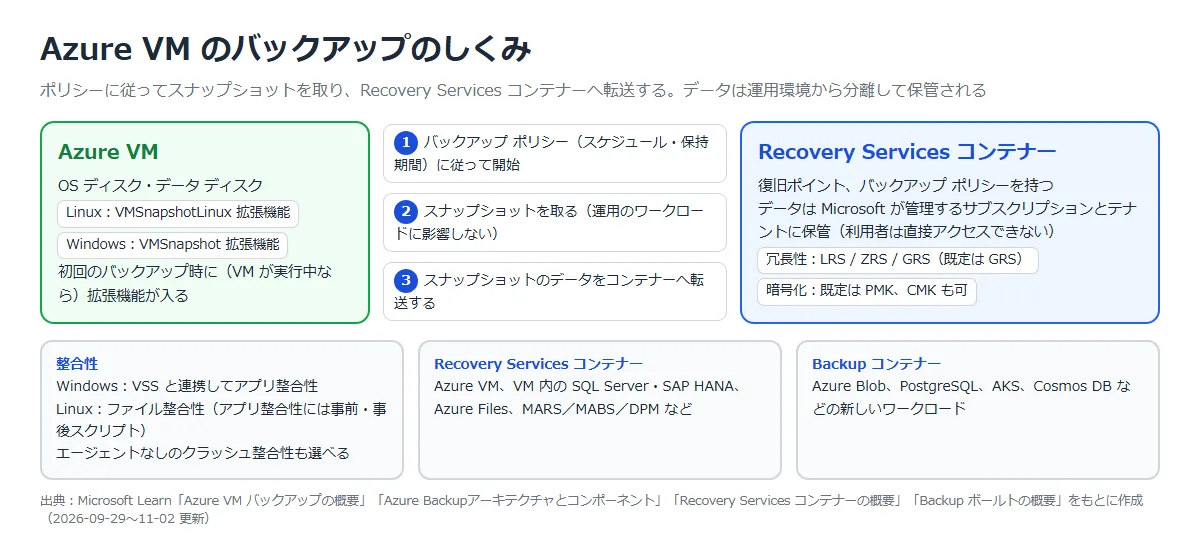
Azure VM では、スナップショットを取り、運用のワークロードに影響を与えずにデータをコンテナーへ転送する。
初回のバックアップのときに、VM が実行中ならバックアップ拡張機能が入る(Linux は VMSnapshotLinux、Windows は VMSnapshot)。
| 整合性 | 内容 |
|---|---|
| アプリケーション整合性 | Windows では VSS と連携して取る。 Linux では事前・事後スクリプトのカスタマイズが必要 |
| ファイル システム整合性 | Linux の既定。Windows でアプリ整合性が取れないときもこれになる |
| クラッシュ整合性 | エージェントレス マルチディスク クラッシュ整合性バックアップでは、VM エージェントは不要 |
拡張ポリシーを使うと、Azure VM を 1 日に複数回バックアップできる。
公式ドキュメント:
Azure VM バックアップの概要 | Microsoft Learn
Azure Backup サービスとは | Microsoft Learn
コンテナーは 2 種類
| Recovery Services コンテナー | Backup コンテナー(Backup ボールト) | |
|---|---|---|
| 主な対象 | Azure VM、VM 内の SQL Server・SAP HANA、Azure Files、MARS/MABS/DPM など | Azure Blob、Azure Database for PostgreSQL、AKS、Azure Cosmos DB など、新しいワークロード |
| 論理的な削除・不変性・MUA | 使える | 使える |
| 暗号化 | 既定は PMK。CMK(Key Vault の RSA キー)も選べる | 既定は Microsoft マネージド キー。CMK も選べる |
| 冗長性 | LRS・ZRS・GRS(既定は GRS) | 作成時に選ぶ |
どちらも、バックアップ データは Microsoft が管理するサブスクリプションとテナントに保管される。
利用者やゲストがそのストレージに直接アクセスすることはできず、運用環境から分離される。
公式ドキュメント:
Recovery Services コンテナーの概要 | Microsoft Learn
Backup ボールトの概要 | Microsoft Learn
Azure Backupアーキテクチャとコンポーネント | Microsoft Learn
バックアップ データを守る 3 つの機能
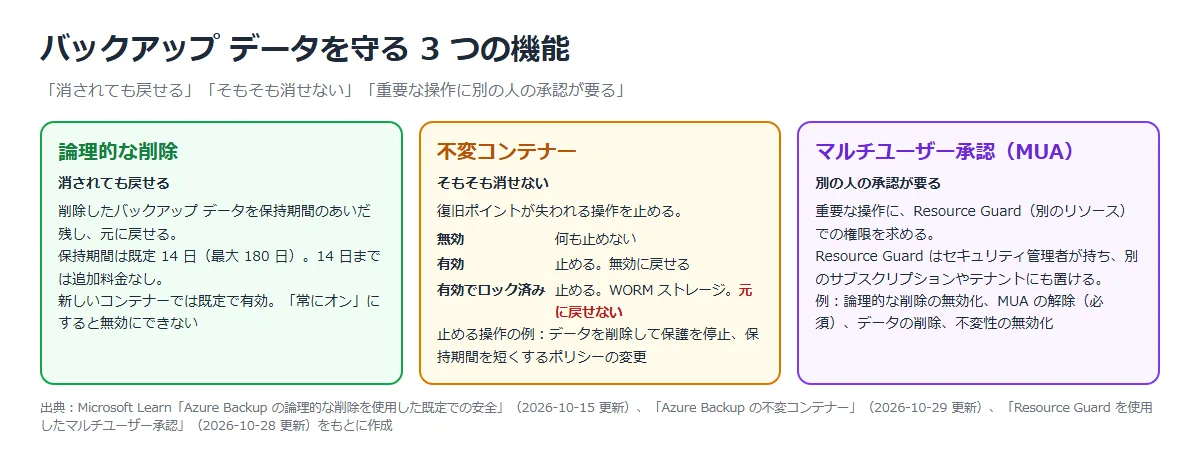
バックアップ データそのものを守る機能もある。
このシリーズでは「消されても戻せる」「そもそも消せない」「重要な操作に別の人の承認が要る」の 3 つで整理する。
論理的な削除
バックアップ データを削除しても、保持期間のあいだは論理的に削除された状態で残り、元に戻せる。
保持期間は既定で 14 日、最大 180 日まで延ばせる。
14 日までは追加のコストはかからず、14 日を超える分は課金される。
論理的な削除は既定で強制される。
新しいコンテナーでは最初から有効で、Recovery Services コンテナーでは無効にできない。
論理的な削除はコンテナー単位にも効き(コンテナーの論理的な削除はプレビュー)、論理的に削除された項目を含むコンテナーは、論理的に削除された状態に移る。
保持期間内なら、コンテナーも回復できる。
公式ドキュメント:
Azure Backup の論理的な削除を使用した既定での安全 | Microsoft Learn
Recovery Services コンテナーの概要 | Microsoft Learn
不変コンテナー
不変コンテナーは、復旧ポイントが失われる操作を止める。
状態は 3 つで、「有効でロック済み」にすると元に戻せない。
| 状態 | 内容 |
|---|---|
| 無効 | 不変性は有効でなく、操作は止められない |
| 有効 | バックアップが失われる操作を止める。無効に戻せる |
| 有効でロック済み | WORM ストレージが有効になり、バックアップが失われる操作を止める。 無効にできない |
| 止められる操作 | 内容 |
|---|---|
| データを削除して保護を停止 | 有効期限の前に復旧ポイントを削除できない。 データを残したまま保護を停止することはできる |
| 保持期間を短くするポリシーの変更 | 保持期間を短くする変更はできない。長くする変更や、スケジュールの変更はできる |
| 保持期間の短いポリシーへの置き換え | 今のポリシーより保持期間が短いポリシーには置き換えられない |
不変性の期間は「バックアップ ポリシーに基づく」(既定)か「特定の期間」を選べる。
Microsoft は、不変性の影響に納得できたらロックして元に戻せなくすることを勧めている。
公式ドキュメント:Azure Backup の不変コンテナー | Microsoft Learn
マルチユーザー承認(MUA)
MUA は、Resource Guard という別の Azure リソースを使って、重要な操作に追加の承認を求める。
Resource Guard はセキュリティ管理者が持ち、バックアップ管理者は Resource Guard への権限(共同作成者、バックアップ MUA 管理者、バックアップ MUA オペレーター)を持たないようにする。
保護を強くするには、Resource Guard をコンテナーとは別のサブスクリプションやテナントに置く。
| 保護される操作(Recovery Services コンテナー) | 必須/省略可能 |
|---|---|
| 論理的な削除機能またはセキュリティ機能を無効にする | 必須 |
| MUA 保護を解除する | 必須 |
| 保護を削除する(データを削除して停止) | 省略可能(既定で有効) |
| 保護・ポリシーの変更(保持期間の短縮、頻度の変更) | 省略可能(既定で有効) |
| 暗号化設定を変更する | 省略可能(既定で有効) |
| 不変性を無効にする | 省略可能(既定で有効) |
| 復元 | 省略可能(既定で無効) |
重要な操作が必要になったら、バックアップ管理者は PIM などで Resource Guard のバックアップ MUA オペレーター ロールを一時的にもらって実行する。
公式ドキュメント:Resource Guard を使用したマルチユーザー承認 | Microsoft Learn
暗号化された VM のバックアップ
前回扱ったディスクの暗号化とバックアップの関係。
| ディスクの暗号化 | バックアップ |
|---|---|
| PMK(SSE の既定) | 特別な操作なしでバックアップできる |
| CMK(SSE) | バックアップ・復元に明示的な操作は要らない。 コンテナー内のデータは、コンテナーの暗号化と同じ方法で暗号化される |
| ADE | マネージド ディスクの VM はバックアップできる。 ADE の廃止(2028 年 9 月)以降は ADE のバックアップがブロックされ、復元も期待どおりに動かなくなることがある |
公式ドキュメント:暗号化された Azure 仮想マシンのバックアップと復元 | Microsoft Learn
構築手順
今回の構成と実施すること
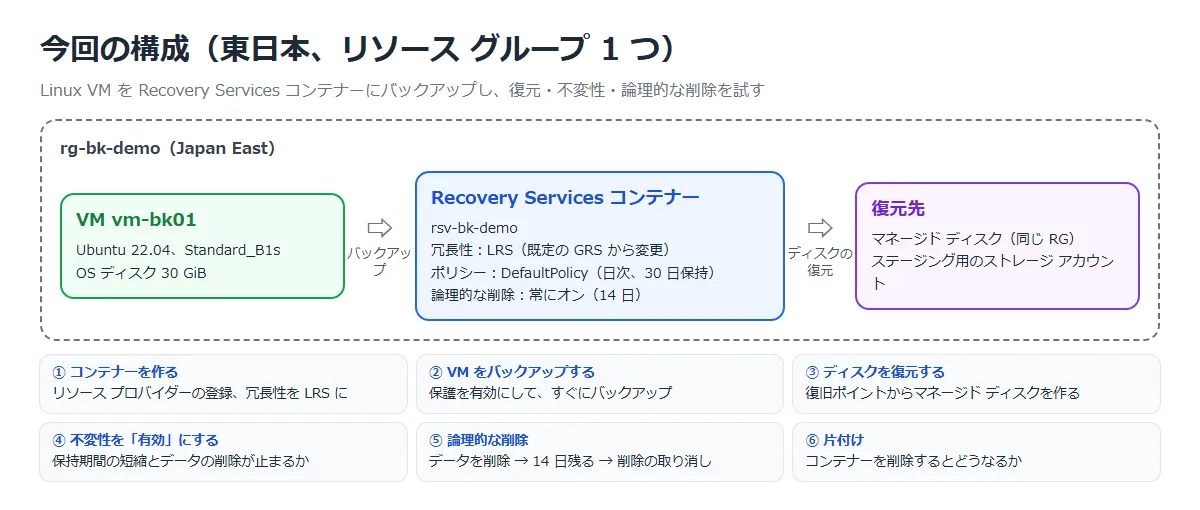
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | Recovery Services コンテナーを作る | 論理的な削除が最初から常にオンになっていること |
| ② | VM のバックアップを有効にし、すぐにバックアップする | かかった時間と、復旧ポイントの整合性 |
| ③ | 復旧ポイントからディスクを復元する | マネージド ディスクができること |
| ④ | 不変性を「有効」にする | 保持期間の短縮とデータの削除が止められること |
| ⑤ | 不変性を無効に戻し、データを削除する | 論理的に削除された状態で残り、削除を取り消せること |
| ⑥ | 片付け | コンテナーを削除するとどうなるか |
① Recovery Services コンテナーを作る
サブスクリプションで初めて使うときは、リソース プロバイダーを登録する。
az provider register --namespace Microsoft.RecoveryServices --waitaz group create -n rg-bk-demo -l japaneastaz backup vault create -n rsv-bk-demo -g rg-bk-demo -l japaneast既定の冗長性は GRS。今回は検証なので LRS にした。
az backup vault update -n rsv-bk-demo -g rg-bk-demo --backup-storage-redundancy LocallyRedundantaz backup vault show -n rsv-bk-demo -g rg-bk-demo --query properties.securitySettings -o json"immutabilitySettings": null,
"multiUserAuthorization": "Disabled",
"softDeleteSettings": {
"enhancedSecurityState": "AlwaysON",
"softDeleteRetentionPeriodInDays": 14,
"softDeleteState": "AlwaysON"
}
何も設定しなくても、論理的な削除は常にオン(14 日)になっていた。
ポータルでは「コンテナー」⇒「プロパティ」で確認できる。
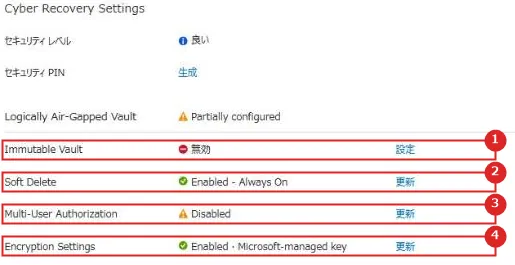
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Immutable Vault | 不変コンテナーの状態。作成直後は無効 |
| 2 | Soft Delete | 論理的な削除。作成直後から Enabled – Always On |
| 3 | Multi-User Authorization | MUA。Resource Guard を関連付けると有効になる |
| 4 | Encryption Settings | バックアップ データの暗号化。既定は Microsoft マネージド キー |
公式ドキュメント:
Azure Backup の論理的な削除を使用した既定での安全 | Microsoft Learn
Azure Backupアーキテクチャとコンポーネント | Microsoft Learn
② VM のバックアップを有効にする
Linux VM(Ubuntu 22.04、Standard_B1s)を作り、既定のポリシー DefaultPolicy でバックアップを有効にした。
DefaultPolicy は、毎日 1 回バックアップし、スナップショットを 2 日、日次の復旧ポイントを 30 日保持する。
az backup protection enable-for-vm -v rsv-bk-demo -g rg-bk-demo --vm vm-bk01 --policy-name DefaultPolicyaz backup protection backup-now -v rsv-bk-demo -g rg-bk-demo -c vm-bk01 -i vm-bk01 --backup-management-type AzureIaasVM --retain-until 30-11-2026az backup job list -v rsv-bk-demo -g rg-bk-demo --query "[].{op:properties.operation,st:properties.status,start:properties.startTime,dur:properties.duration}" -o tsv保護の有効化は約 1 分、初回のバックアップは 56 分かかった。
az backup recoverypoint list -v rsv-bk-demo -g rg-bk-demo -c vm-bk01 -i vm-bk01 --backup-management-type AzureIaasVM --query "[].[name,properties.recoveryPointTime,properties.recoveryPointType,properties.recoveryPointTierDetails[0].type,properties.recoveryPointTierDetails[1].type]" -o tsv復旧ポイントは FileSystemConsistent(ファイル システム整合性)だった。
ポータルでは「VM」⇒「バックアップ」で確認できる。
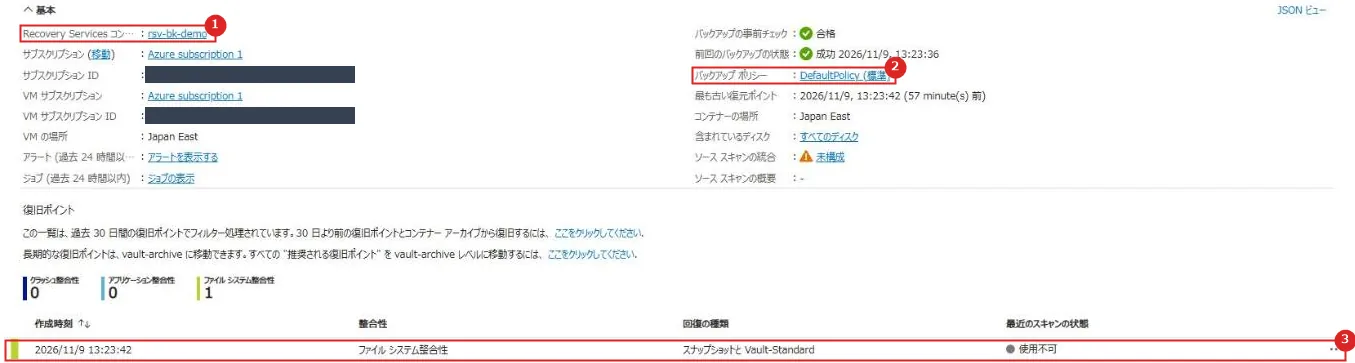
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Recovery Services コンテナー | バックアップ先のコンテナー |
| 2 | バックアップ ポリシー | スケジュールと保持期間を決めるポリシー |
| 3 | 復旧ポイント | 整合性はファイル システム整合性。 回復の種類は「スナップショットと Vault-Standard」で、スナップショットとコンテナーの両方にある |
③ ディスクを復元する
復旧ポイントからマネージド ディスクを復元する。
ステージング用のストレージ アカウントを指定する。
az storage account create -n <ストレージ アカウント名> -g rg-bk-demo -l japaneast --sku Standard_LRS --kind StorageV2 --min-tls-version TLS1_2 --allow-blob-public-access falseaz backup restore restore-disks -v rsv-bk-demo -g rg-bk-demo -c vm-bk01 -i vm-bk01 --rp-name <復旧ポイント名> --storage-account <ストレージ アカウント名> --target-resource-group rg-bk-demo復元は約 1 分で終わり、RG に新しい OS ディスク(vmbk01-osdisk-<日時>)ができた。
az disk list -g rg-bk-demo --query "[].[name,timeCreated,encryption.type]" -o tsv④ 不変性を「有効」にする
不変性を「有効」(ロックしない)にする。
CLI では –immutability-state Unlocked が「有効」にあたる。
Locked にすると元に戻せないので、検証では使わない。
az backup vault update -n rsv-bk-demo -g rg-bk-demo --immutability-state Unlocked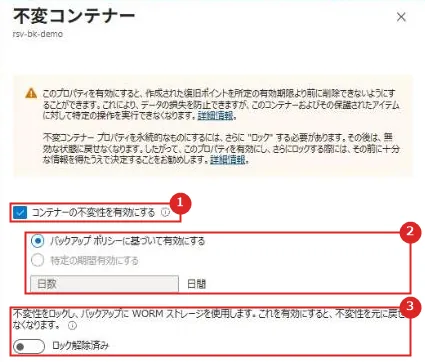
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | コンテナーの不変性を有効にする | オンで「有効」 |
| 2 | バックアップ ポリシーに基づいて有効にする | 既定。ポリシーで保持されている間、復旧ポイントは不変 |
| 3 | ロック | オンにすると WORM ストレージを使い、不変性を元に戻せなくなる |
DefaultPolicy の日次の保持期間を 30 日から 7 日に縮めようとすると、次のエラーで止まった。
az backup policy show -v rsv-bk-demo -g rg-bk-demo -n DefaultPolicy -o json > pol.jsonaz backup policy set -v rsv-bk-demo -g rg-bk-demo -n DefaultPolicy --policy pol7.json(UserErrorModifyPolicyOrProtectionWithReducedRetentionNotSupported) Reduction in retention during Policy/Protection modification is not allowed since the selected vault is immutable. Kindly ensure that the policy/protection modification involves only same retention or retention increase for an immutable vault.
pol7.json は、pol.json の retentionPolicy.dailySchedule.retentionDuration.count を 7 にしたもの。
データを削除して保護を停止しようとすると、ジョブが失敗した。
az backup protection disable -v rsv-bk-demo -g rg-bk-demo -c vm-bk01 -i vm-bk01 --backup-management-type AzureIaasVM --delete-backup-data true --yesThe Backup Item(s) cannot be deleted since it has active recovery points and the selected Vault is an immutable vault.
どちらも、公式の「制限される操作」のとおり止められた。
⑤ 論理的な削除を試す
不変性を無効に戻してから、同じコマンドでデータを削除した。
az backup vault update -n rsv-bk-demo -g rg-bk-demo --immutability-state Disabledaz backup protection disable -v rsv-bk-demo -g rg-bk-demo -c vm-bk01 -i vm-bk01 --backup-management-type AzureIaasVM --delete-backup-data true --yesaz backup item show -v rsv-bk-demo -g rg-bk-demo -c vm-bk01 -n vm-bk01 --backup-management-type AzureIaasVM --query "properties.{state:protectionState,deleted:isScheduledForDeferredDelete,remain:deferredDeleteTimeRemaining}" -o json"deleted": true,
"remain": "13.23:59:42.4307825",
"state": "ProtectionStopped"
削除は完了したが、バックアップ項目は論理的に削除された状態で残り、残り約 14 日と表示された。
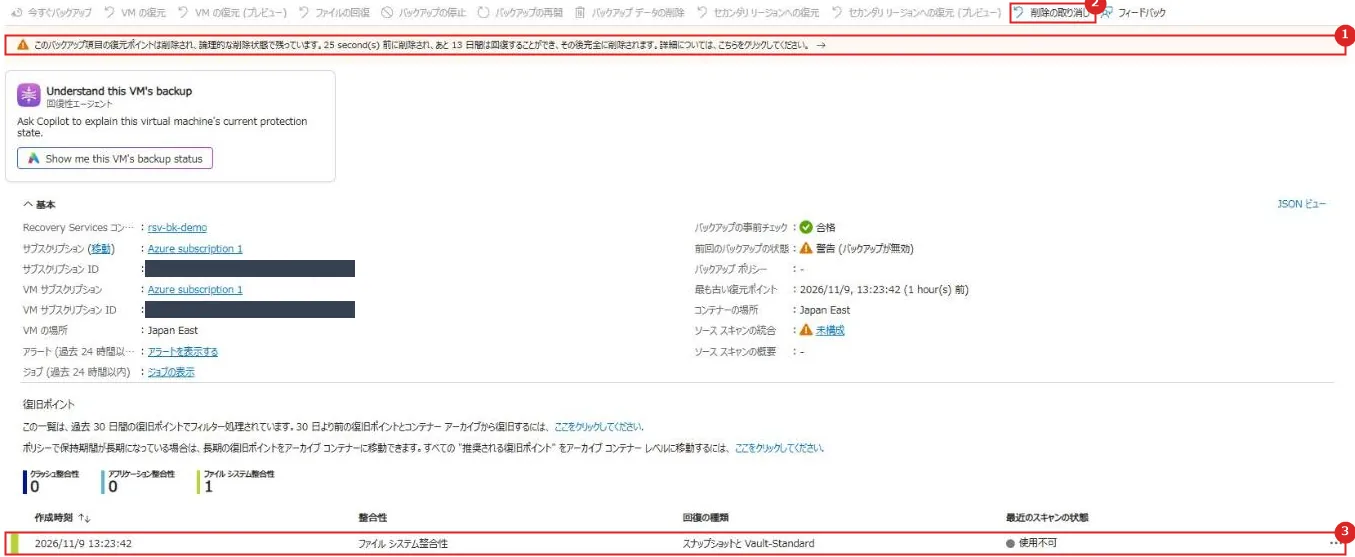
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 論理的な削除の通知 | 復旧ポイントは削除されたが論理的な削除の状態で残っていて、あと 13 日間は回復できる、という表示 |
| 2 | 削除の取り消し | 論理的に削除されたバックアップ項目を元に戻す |
| 3 | 復旧ポイント | 削除したあとも一覧に残っている |
az backup protection undelete -v rsv-bk-demo -g rg-bk-demo -c vm-bk01 -i vm-bk01 --backup-management-type AzureIaasVM削除を取り消すと、復旧ポイントが残ったまま「保護の停止」の状態に戻った。
⑥ 片付け
もう一度データを削除してから、コンテナーを削除した。
az backup vault delete -n rsv-bk-demo -g rg-bk-demo --yes論理的に削除された項目があっても、コンテナーの削除は成功した。
コンテナーは削除済みのコンテナーとして残り、14 日後に完全に削除される予定になっていた。
az rest --method get --url "https://management.azure.com/subscriptions/<サブスクリプション ID>/providers/Microsoft.RecoveryServices/locations/japaneast/deletedVaults?api-version=2026-02-01" --query "value[].properties.purgeAt" -o tsvこれは「論理的に削除された項目を含むコンテナーは、論理的に削除された状態に移る」という既定での安全の説明と一致する。
一方、「コンテナーを削除する」のページには、論理的に削除されたデータを含むコンテナーは削除できないと書かれている。
az group delete -n rg-bk-demo --yes公式ドキュメント:
Azure Backup の論理的な削除を使用した既定での安全 | Microsoft Learn
Azure Backup Recovery Services コンテナーを削除する | Microsoft Learn
実機でつまずいた点
MissingSubscriptionRegistration
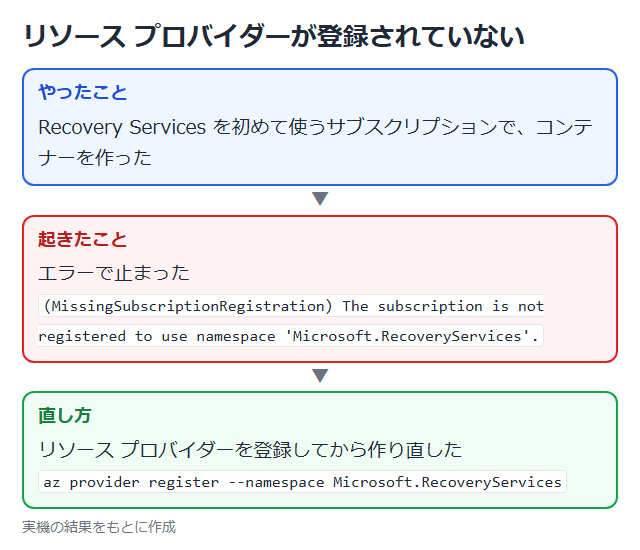
Recovery Services を初めて使うサブスクリプションでコンテナーを作ると、次のエラーになった。
az provider register で Microsoft.RecoveryServices を登録してから作り直した。
(MissingSubscriptionRegistration) The subscription is not registered to use namespace 'Microsoft.RecoveryServices'.
ERROR: unrecognized arguments: –backup-management-type AzureIaasVM
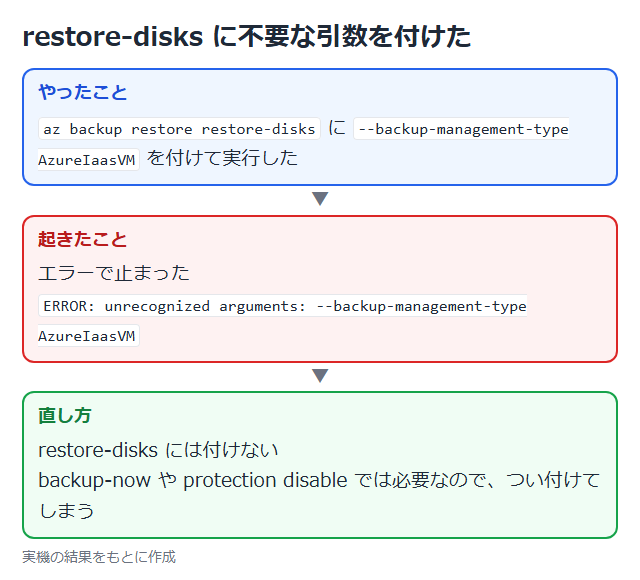
az backup restore restore-disks には –backup-management-type がない。
backup-now や protection disable では必要なので、つい付けてしまう。
発展
リージョンをまたがる復元(CRR)
コンテナーで CRR を有効にすると、Azure VM をペア リージョンに復元できる。
Azure が障害を宣言するのを待たずに、セカンダリ リージョンのデータを復元できる。
公式ドキュメント:Recovery Services コンテナーの概要 | Microsoft Learn
テナント間復元(プレビュー)
ソースのコンテナーを別のテナントのコンテナーにマッピングして、バックアップ データを別のテナントに復元できる。
テナントのロックアウトやランサムウェアからの回復に役立つ。
公式ドキュメント:Recovery Services コンテナーの概要 | Microsoft Learn
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| 論理的な削除 | 常にオンのまま。保持期間は要件に合わせて延ばす(最大 180 日) | 削除されても保持期間内なら戻せる。14 日までは追加コストなし |
| 不変コンテナー | 影響を確かめたうえでロックする | ロックしないと、権限のある人が不変性を無効にできる |
| MUA | Resource Guard を別のサブスクリプションかテナントに置き、セキュリティ管理者が持つ | バックアップ管理者だけでは重要な操作ができなくなる |
| 冗長性 | 要件に合わせて GRS や ZRS。 リージョンの障害に備えるなら GRS と CRR | LRS は 1 つのデータセンター内の 3 つのコピーだけ |
| ADE の VM | ホストでの暗号化へ移行する | ADE の廃止後はバックアップがブロックされる |
公式ドキュメント:
Azure Backup の論理的な削除を使用した既定での安全 | Microsoft Learn
Azure Backup の不変コンテナー | Microsoft Learn
Resource Guard を使用したマルチユーザー承認 | Microsoft Learn
Azure Backupアーキテクチャとコンポーネント | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| 不変性のロック | 元に戻せない。 保持期間を短くしたり、データを削除して保護を停止したりできなくなる |
| 論理的な削除の保持期間 | 14 日を超える分は課金される |
| 冗長性 | 既定は GRS。検証などで LRS にするときは設定を変える |
| 初回のバックアップ | 今回は B1s の 30 GiB の OS ディスクで 56 分かかった |
| コンテナーの削除 | 削除したコンテナーは論理的に削除された状態で保持期間のあいだ残る |
| MUA | 意図どおりに効かせるには、バックアップ管理者に Resource Guard の共同作成者などの権限を持たせない |
まとめ
・Azure VM のバックアップは、スナップショットを取り、Microsoft が管理するストレージのコンテナーへ転送する。
・論理的な削除は既定で常にオン。
削除しても 14 日間は残り、削除を取り消せる。
・不変コンテナーを有効にすると、保持期間の短縮やデータの削除が止められる。
ロックすると元に戻せない。
・MUA は Resource Guard を別の人が持つことで、重要な操作に承認を求める。
・削除したコンテナーも論理的に削除された状態で残る。
次回:Azure SQL のデータ保護とは
コメント