
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
この記事でわかること
- SSE・ホストでの暗号化・ADE・機密ディスク暗号化の違い
- ディスク暗号化セットによるカスタマー マネージド キー
- キーを無効にしたときの VM の停止と復旧
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる16回目で、データ保護編の3回目。
今回は VM ディスクの暗号化。
暗号化の種類(サーバー側暗号化、ホストでの暗号化、Azure Disk Encryption、機密ディスク暗号化)と、カスタマー マネージド キーを使うためのディスク暗号化セットを整理する。
実機では、カスタマー マネージド キーとホストでの暗号化を有効にした VM を作り、既存ディスクの切り替えと、キーを無効にしたときの VM の動きを確かめた。
※2026年11月時点の情報です。
シリーズの該当回:データ保護編
前回:Azure Storage の暗号化とアクセス制御とは
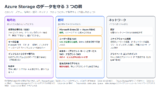
VM ディスクの暗号化は 4 種類
マネージド ディスクには、サーバー側暗号化(SSE)、ホストでの暗号化、Azure Disk Encryption(ADE)、機密ディスク暗号化の 4 つの暗号化がある。
このシリーズでは「どこで暗号化するか」で整理する。
| 種類 | どこで暗号化するか | 概要 |
|---|---|---|
| サーバー側暗号化(SSE) | ストレージ | 常に有効。 マネージド ディスク(OS・データ)を保存時に自動で暗号化する。 一時ディスクとディスク キャッシュは暗号化されない |
| ホストでの暗号化 | VM ホスト | SSE を強化する VM のオプション。 一時ディスクとディスク キャッシュも保存時に暗号化し、暗号化したままストレージに送る |
| Azure Disk Encryption(ADE) | VM の中(ゲスト OS) | Linux の DM-Crypt、Windows の BitLocker で OS・データ ディスクを暗号化する。 2028 年 9 月 15 日に廃止予定 |
| 機密ディスク暗号化 | 機密 VM | ディスク暗号化キーを VM の TPM にバインドし、保護されたディスクの内容に VM だけがアクセスできるようにする |
公式ドキュメント:マネージド ディスク暗号化オプションの概要 | Microsoft Learn
比較表
公式の比較表から主な行を抜き出した。
| SSE | ホストでの暗号化 | ADE | 機密ディスク暗号化(OS ディスクのみ) | |
|---|---|---|---|---|
| 保存時の暗号化(OS・データ ディスク) | はい | はい | はい | はい |
| 一時ディスクの暗号化 | いいえ | はい(プラットフォーム マネージド キーのみ) | はい | はい(オプトイン) |
| キャッシュの暗号化 | いいえ | はい | はい | はい |
| コンピューティングとストレージの間のデータ フローの暗号化 | いいえ | はい | はい | はい |
| お客様によるキーの制御 | はい(DES を構成した場合) | はい(DES を構成した場合) | はい(KEK を構成した場合) | はい(DES を構成した場合) |
| VM の CPU を使わない | はい | はい | いいえ | いいえ |
| カスタム イメージで使える | はい | はい | いいえ(カスタム Linux イメージでは使えない) | はい |
| Defender for Cloud のディスク暗号化の状態 | 異常 | 正常 | 正常 | 該当なし |
新しい VM では、ホストでの暗号化を使うか、機密コンピューティングのワークロードなら OS ディスク暗号化つきの機密 VM サイズを検討する、というのが公式の案内。
公式ドキュメント:マネージド ディスク暗号化オプションの概要 | Microsoft Learn
Azure Disk Encryption(ADE)は廃止予定
ADE は 2028 年 9 月 15 日に廃止される予定。
その日までは中断なく使える。
廃止日以降も ADE の VM は動き続けるが、VM を再起動すると暗号化されたディスクのロックを解除できず、サービスが止まる。
中断を避けるには、ADE の VM(バックアップを含む)を廃止日より前にホストでの暗号化に移行する必要がある。
| 移行の注意点 | 内容 |
|---|---|
| その場で変換できない | ADE のディスクをホストでの暗号化に直接変換できない。 新しいディスクと VM を作る |
| Linux の OS ディスク | Linux の OS ディスクは ADE を無効にできない。 新しい OS ディスクで新しい VM を作り、データを移す |
| UDE フラグ | ADE で暗号化したディスクには、暗号化を解除しても残るフラグがある。 スナップショットやコピーでも残るので、Upload 方式で新しいディスクを作って VHD のデータをコピーする |
| ダウンタイム | ディスク操作と VM の作り直しのため、ダウンタイムが必要 |
| 併用できない | ADE を有効にしている(していた)VM ではホストでの暗号化を有効にできない。 ADE で暗号化した(している)ディスクは CMK でも暗号化できない |
公式ドキュメント:
マネージド ディスク暗号化オプションの概要 | Microsoft Learn
Azure Disk Encryption からホストでの暗号化に移行する | Microsoft Learn
サーバー側暗号化(SSE)とキー
マネージド ディスクのデータは、Azure Storage の暗号化(SSE)で保存時に自動で暗号化される。
256 ビット AES で、FIPS 140-2 に準拠している。
ディスクのパフォーマンスに影響はなく、追加のコストもかからない。
ただし、ホストでの暗号化を有効にしたディスクは Azure Storage では暗号化されず、VM をホストしているサーバーが暗号化する。
一時ディスクはマネージド ディスクではないので、ホストでの暗号化を有効にしない限り SSE では暗号化されない。
なお、バージョン 5 以上の VM(Dsv5、Dsv6 など)では、一時ディスクが自動で暗号化される。
公式ドキュメント:Azure Disk Storageのサーバー側暗号化 | Microsoft Learn
キーは PMK と CMK
| プラットフォーム マネージド キー(PMK) | カスタマー マネージド キー(CMK) | |
|---|---|---|
| 既定 | はい | いいえ |
| キーの管理 | Microsoft | お客様(Azure Key Vault または Key Vault マネージド HSM) |
| 設定 | 不要 | ディスク暗号化セット(DES)を作り、ディスクを関連付ける |
| メリット | 設定も運用も不要 | キーの無効化やアクセスの取り消しができる。 キーの使用状況を Key Vault の監視で監査できる |
| デメリット | キーを自分で管理・取り消しできない | Key Vault の運用が増える。 キーを無効化・削除・期限切れにすると VM が止まる |
公式ドキュメント:Azure Disk Storageのサーバー側暗号化 | Microsoft Learn
ディスク暗号化セット(DES)のしくみ
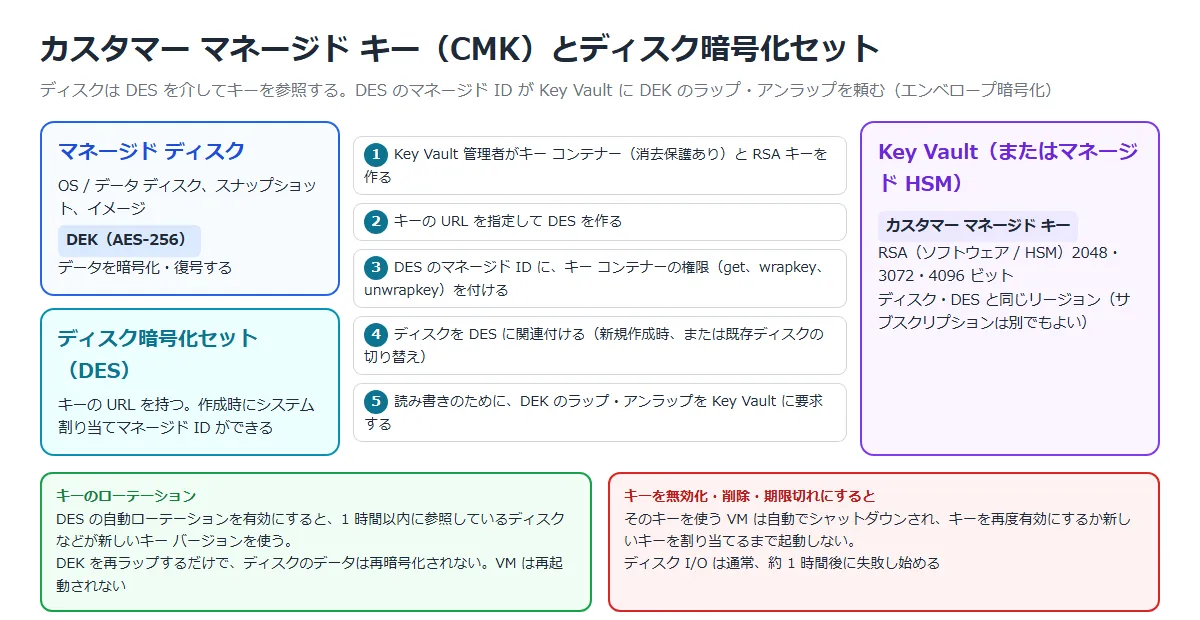
マネージド ディスクはエンベロープ暗号化を使う。
データは AES-256 のデータ暗号化キー(DEK)で暗号化され、CMK がその DEK を保護する。
ディスクは、ディスク暗号化セット(DES)を介してキーを参照する。
DES を作るとシステム割り当てマネージド ID ができる。
この ID に、キー コンテナーでの権限(get、wrapkey、unwrapkey)を付ける。
RBAC モデルのキー コンテナーなら、ロールは Key Vault Crypto Service Encryption User(キーのメタデータの読み取りと wrap / unwrap)。
ポータルで DES を作った場合は、作成後に DES に表示されるアラートを選ぶと、キー コンテナーのアクセス許可が DES に付与される。
公式ドキュメント:
Azure Disk Storageのサーバー側暗号化 | Microsoft Learn
Azure ポータルを使用して、マネージド ディスクのカスタマー マネージド キーによるサーバー側暗号化を有効にする | Microsoft Learn
Azureのロールベースのアクセス制御を使用して、Key Vaultのキー、証明書、シークレットへのアクセスを提供する。 | Microsoft Learn
CMK の主な要件と制限
| 項目 | 内容 |
|---|---|
| キー コンテナー | 消去保護を有効にする(マネージド ディスクの暗号化に使う場合は必須)。 HSM キーには Premium レベルが必要 |
| キー | RSA(ソフトウェアと HSM)の 2048、3072、4096 ビットのみ |
| リージョン | ディスクとキー コンテナー(マネージド HSM)は同じリージョン。 キー コンテナーは別のサブスクリプションでもよい |
| DES・VM・ディスク・スナップショット | 同じサブスクリプションと同じリージョンに置く |
| DES の暗号化の種類 | 作成後に変更できない。別の種類にするなら DES を作り直す |
| 既存ディスクの切り替え | 実行中の VM に接続したディスクは切り替えられない。 VM を停止(割り当て解除)してから行う |
| 移動 | CMK のディスクは、VM の割り当てを解除したときだけ別の RG に移動できる。 サブスクリプション間では移動できない |
| テナントの移動 | マネージド ID は新しいテナントに移らないので、CMK が機能しなくなる可能性がある |
| 増分スナップショット | 増分スナップショットがあるディスクでは、CMK を有効にしたあと無効にできない |
| 上限 | DES はサブスクリプションごと、リージョンごとに 5,000 まで |
公式ドキュメント:
Azure Disk Storageのサーバー側暗号化 | Microsoft Learn
Azure ポータルを使用して、マネージド ディスクのカスタマー マネージド キーによるサーバー側暗号化を有効にする | Microsoft Learn
キーのローテーション
DES の自動ローテーションを有効にすると、DES を参照しているディスク、スナップショット、イメージが 1 時間以内に新しいキー バージョンを使うように更新される。
ローテーションでは DEK を新しいキー バージョンで再ラップするだけで、ディスクのデータは再暗号化されない。
自動ローテーションの間、VM は再起動されない。
再ラップが終わるまでは、古いキー バージョンと新しいキー バージョンの両方を有効のままにしておく。
自動ローテーションを使えないときは、Azure Policy や Azure Event Grid でキーの期限切れが近いことを通知できる。
公式ドキュメント:Azure Disk Storageのサーバー側暗号化 | Microsoft Learn
キーを無効にすると VM が止まる
キーが無効、削除、期限切れになると、そのキーを OS ディスクやデータ ディスクに使う VM はすべて自動でシャットダウンされる。
その後、キーを再び有効にするか、新しいキーを割り当てるまで VM は起動しない。
ディスク I/O(読み取り・書き込み)は、通常、キーが無効になってから 1 時間後に失敗し始める。
公式ドキュメント:Azure Disk Storageのサーバー側暗号化 | Microsoft Learn
ホストでの暗号化
ホストでの暗号化を有効にすると、VM ホスト(VM が割り当てられた Azure のサーバー)で暗号化が始まる。
一時ディスクと OS・データ ディスクのキャッシュは VM ホストに格納され、保存時に暗号化されたうえで、暗号化されたままストレージ サービスに送られる。
VM の CPU は使わないので、VM のパフォーマンスに影響しない。
| データ | 使われるキー |
|---|---|
| 一時ディスク、エフェメラル OS ディスク | プラットフォーム マネージド キー |
| OS・データ ディスクのキャッシュ | ディスクと同じキー(ディスクが CMK ならキャッシュも CMK、PMK なら PMK) |
| 項目 | 内容 |
|---|---|
| 機能の登録 | サブスクリプションで EncryptionAtHost 機能を登録する(az feature register) |
| VM サイズ | 一部の古いサイズは非対応。 リソース SKU の EncryptionAtHostSupported が True のサイズを使う |
| 既存の VM | 無効にするには、先に VM の割り当てを解除する。 ポータルでも、変更には VM の停止または割り当て解除が必要と表示される |
| スケール セット | 既存のスケール セットでも有効にできるが、自動で暗号化されるのは有効にしたあとに作った VM だけ |
| ADE | ADE を有効にしている(していた)VM では有効にできない。 ホストでの暗号化のディスクで ADE は有効にできない |
公式ドキュメント:
Azure Disk Storageのサーバー側暗号化 | Microsoft Learn
Azure CLI を使用して、ホストでの暗号化を使用したエンドツーエンドの暗号化を有効にする | Microsoft Learn
構築手順
今回の構成と実施すること
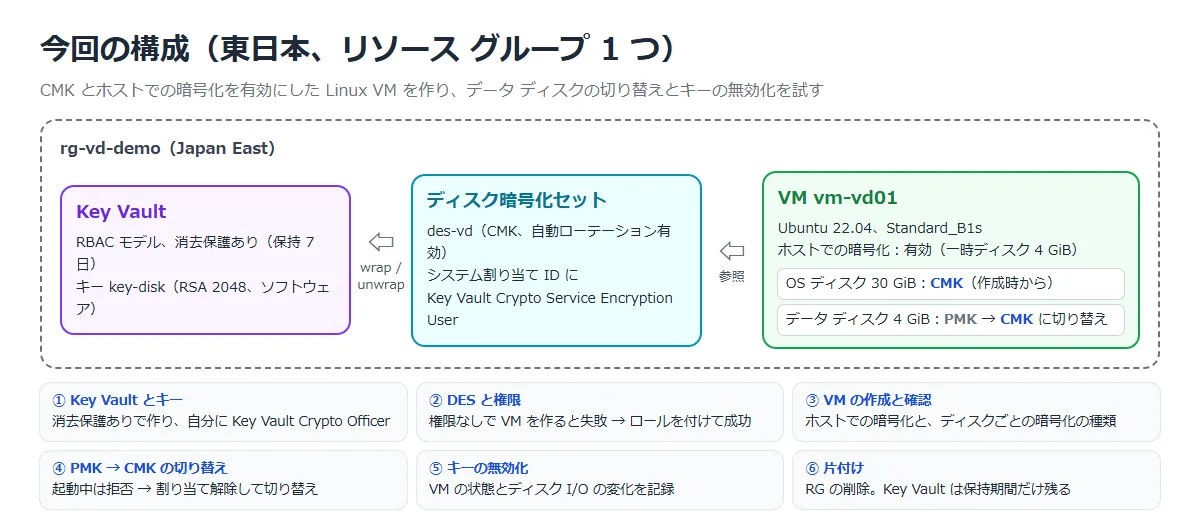
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | キー コンテナー(消去保護あり)とキーを作る | — |
| ② | DES を作り、その ID に Key Vault のロールを付ける | ロールを付ける前に VM を作ると失敗する |
| ③ | CMK とホストでの暗号化を有効にした VM を作る | ホストでの暗号化が有効、OS ディスクが CMK、データ ディスクが PMK |
| ④ | データ ディスクを PMK から CMK に切り替える | VM の実行中は拒否され、割り当て解除すると切り替えられる |
| ⑤ | キーを無効にする | VM の状態とディスクの読み書きがどう変わるか |
| ⑥ | 片付け | RG を削除し、キー コンテナーが論理的な削除の状態で残ることを確認する |
① キー コンテナーとキーを作る
マネージド ディスクの暗号化に使うキー コンテナーは、消去保護が必須。
RBAC モデルのキー コンテナーでは、キーを作るために自分に Key Vault Crypto Officer を付ける。
az group create -n rg-vd-demo -l japaneastaz keyvault create -n <コンテナー名> -g rg-vd-demo -l japaneast --enable-purge-protection true --retention-days 7az role assignment create --role "Key Vault Crypto Officer" --assignee-object-id <自分のオブジェクト ID> --assignee-principal-type User --scope <キー コンテナーのリソース ID>az keyvault key create --vault-name <コンテナー名> -n key-disk --kty RSA --size 2048 --protection software公式ドキュメント:
Azure CLI を使用して、ホストでの暗号化を使用したエンドツーエンドの暗号化を有効にする | Microsoft Learn
Azureのロールベースのアクセス制御を使用して、Key Vaultのキー、証明書、シークレットへのアクセスを提供する。 | Microsoft Learn
② ディスク暗号化セットを作り、権限を付ける
自動ローテーションを有効にして DES を作る。
az disk-encryption-set create -n des-vd -g rg-vd-demo -l japaneast --key-url <キーの URL(kid)> --source-vault <コンテナー名> --enable-auto-key-rotation true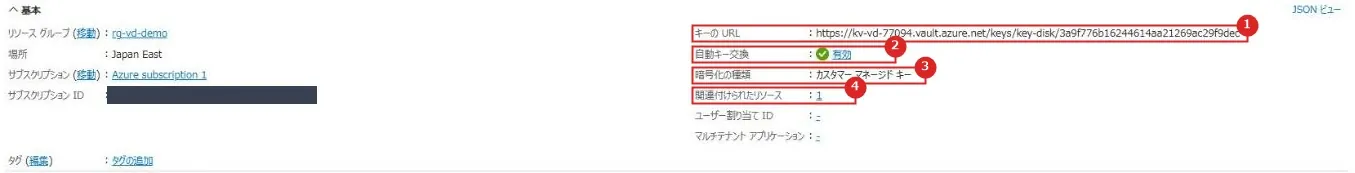
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | キーの URL | DES が参照するキー |
| 2 | 自動キー交換 | 有効にすると、参照しているディスクなどが 1 時間以内に新しいキー バージョンを使う |
| 3 | 暗号化の種類 | カスタマー マネージド キー。作成後に変更できない |
| 4 | 関連付けられたリソース | この DES を使っているディスクなど |
試しに、DES の ID に権限を付ける前に VM を作ると、次のエラーで失敗した。
(KeyVaultAccessForbidden) Unable to access key vault resource 'https://<コンテナー名>.vault.azure.net/keys/key-disk/<バージョン>' to enable encryption at rest. Please grant get, wrap and unwrap key permissions to disk encryption set 'des-vd'.
DES のシステム割り当て ID に Key Vault Crypto Service Encryption User を付ける。
az disk-encryption-set show -n des-vd -g rg-vd-demo --query identity.principalId -o tsvaz role assignment create --role "Key Vault Crypto Service Encryption User" --assignee-object-id <DES のプリンシパル ID> --assignee-principal-type ServicePrincipal --scope <キー コンテナーのリソース ID>③ CMK とホストでの暗号化を有効にした VM を作る
先にサブスクリプションで EncryptionAtHost 機能を登録し、VM サイズが対応しているかを確かめる。
az feature register --namespace Microsoft.Compute --name EncryptionAtHostaz provider register -n Microsoft.Computeaz vm list-skus -l japaneast --size Standard_B1s --resource-type virtualMachines --query "[0].capabilities[?name=='EncryptionAtHostSupported'].value" -o tsvTrue なら対応している。
–encryption-at-host でホストでの暗号化、–os-disk-encryption-set で OS ディスクを CMK にする。
データ ディスク(4 GiB)には DES を指定せず、PMK のままにする。
az vm create -g rg-vd-demo -n vm-vd01 -l japaneast --image Ubuntu2204 --size Standard_B1s --encryption-at-host --os-disk-encryption-set <DES のリソース ID> --data-disk-sizes-gb 4 --admin-username azureuser --ssh-key-values <公開鍵のファイル> --public-ip-address "" --nsg ""az vm show -g rg-vd-demo -n vm-vd01 --query securityProfile.encryptionAtHost -o tsvaz disk list -g rg-vd-demo --query "[].{Name:name, Encryption:encryption.type}" -o table| 確認したもの | 結果 |
|---|---|
| securityProfile.encryptionAtHost | true |
| OS ディスクの encryption.type | EncryptionAtRestWithCustomerKey |
| データ ディスクの encryption.type | EncryptionAtRestWithPlatformKey |
ポータルでは「VM」⇒「ディスク」で、ディスクごとの暗号化を確認できる。
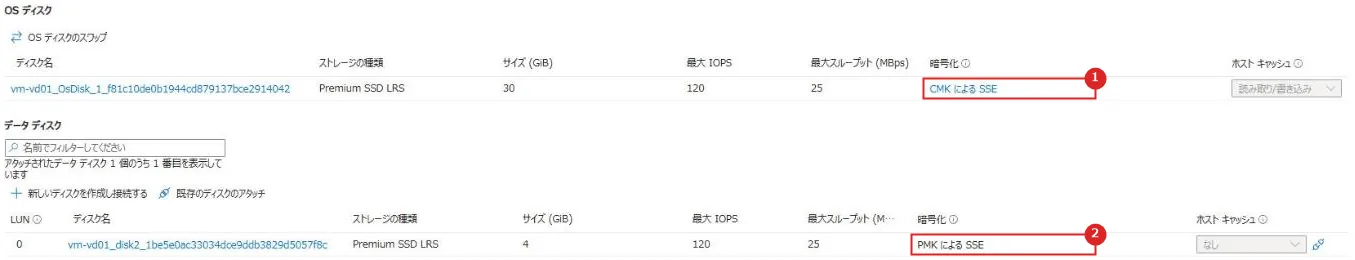
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | OS ディスクの暗号化 | CMK による SSE。DES のキーで暗号化されている |
| 2 | データ ディスクの暗号化 | PMK による SSE。DES を指定していないので既定のまま |
「ディスク」⇒「追加設定」では、ホストでの暗号化が有効になっていることを確認できる。
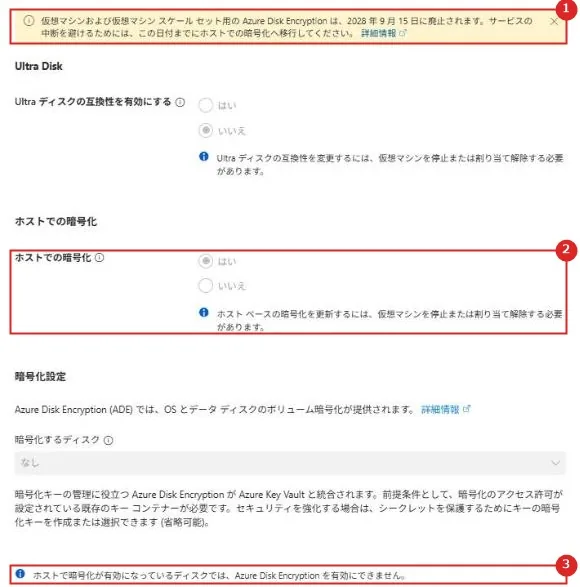
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ADE 廃止のお知らせ | ADE は 2028 年 9 月 15 日に廃止。 ホストでの暗号化への移行を促している |
| 2 | ホストでの暗号化 | 「はい」で有効。変更するには VM の停止(割り当て解除)が必要 |
| 3 | ADE との関係 | ホストでの暗号化が有効なディスクでは ADE を有効にできない |
④ データ ディスクを PMK から CMK に切り替える
az disk update -n <データ ディスク名> -g rg-vd-demo --encryption-type EncryptionAtRestWithCustomerKey --disk-encryption-set <DES のリソース ID>VM の実行中に実行すると、次のエラーで拒否された。
(OperationNotAllowed) Cannot change encryption type or disk encryption set of disk <データ ディスク名> while it is attached to running VM <VM のリソース ID>.
VM の割り当てを解除してから同じコマンドを実行すると、EncryptionAtRestWithCustomerKey に変わった。
そのあと VM を起動した。
az vm deallocate -g rg-vd-demo -n vm-vd01az vm start -g rg-vd-demo -n vm-vd01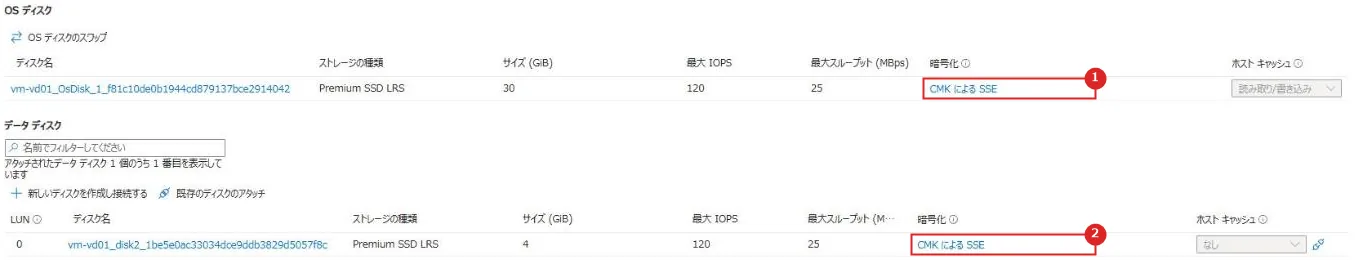
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | OS ディスクの暗号化 | CMK による SSE |
| 2 | データ ディスクの暗号化 | PMK から CMK による SSE に変わった |
⑤ キーを無効にする
データ ディスクにファイルを書いておいてから、キーを無効にした。
そのあと、VM の状態と、run-command でのデータ ディスクへの書き込みを定期的に確かめた。
az keyvault key set-attributes --vault-name <コンテナー名> -n key-disk --enabled false| キーを無効にしてから | 結果 |
|---|---|
| 約 7 分後 | VM は実行中。データ ディスクへの書き込みも成功 |
| 約 16 分後 | VM は実行中 |
| 約 18 分後 | run-command(データ ディスクへの書き込み)が応答しなくなった |
| 約 21 分後 | リソース正常性が「利用できません」(Remote disk disconnected)になった。 VM の電源状態は表示されず、VM エージェントは Not Ready |
| 約 72 分後 | キーが無効のまま VM を起動すると、10 分以上たっても完了しなかった |
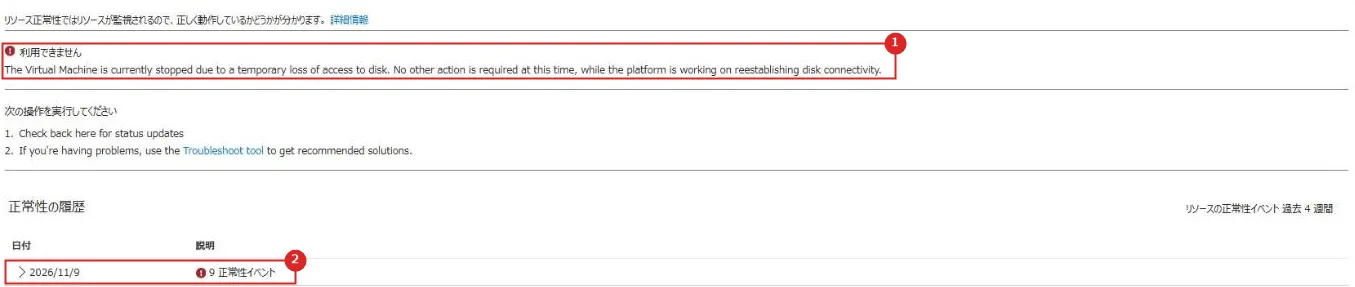
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 利用できません | ディスクへのアクセスを一時的に失ったため VM が停止している、という表示 |
| 2 | 正常性の履歴 | 「Remote disk disconnected」などのイベントが記録される |
公式のとおり、キーを無効にすると VM は止まり、キーが無効のままでは起動しなかった。
ディスク I/O は「通常、約 1 時間後に失敗し始める」とされているが、今回は約 20 分で VM が使えなくなった。
キーを有効に戻した。
az keyvault key set-attributes --vault-name <コンテナー名> -n key-disk --enabled trueキーを戻しても、VM はすぐには戻らなかった。
キーが無効の間に始めた起動は、キーを戻して約 15 分後に終わったが、VM エージェントは Not Ready、リソース正常性は「利用できません」のままだった。
キーを戻して約 25 分後に、VM の割り当てを解除してから起動した。
起動のコマンドは次のエラーを返したが、VM は実行中になり、キーを無効にする前に書いたファイルを読めて、書き込みもできた。
(VMOperationFailedOnHost) An internal execution error occurred. Please retry later.
⑥ 片付け
az group delete -n rg-vd-demo --yes消去保護を有効にしたキー コンテナーは、RG を消しても論理的な削除の状態で保持期間(今回は 7 日)残り、その間は消去できない。
実機でつまずいた点
KeyVaultAccessForbidden
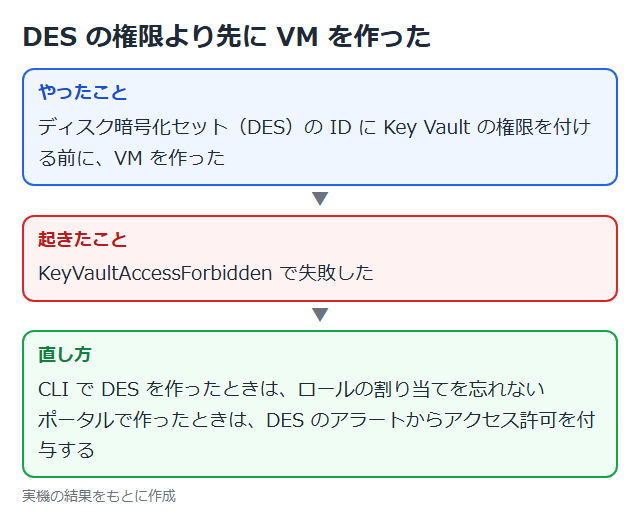
② のとおり、DES の ID に Key Vault の権限を付ける前に VM を作ると失敗する。
CLI で DES を作ったときは、ロールの割り当てを忘れないようにする。
ポータルで作ったときは、DES のアラートからアクセス許可を付与する。
OperationNotAllowed(実行中の VM のディスク)
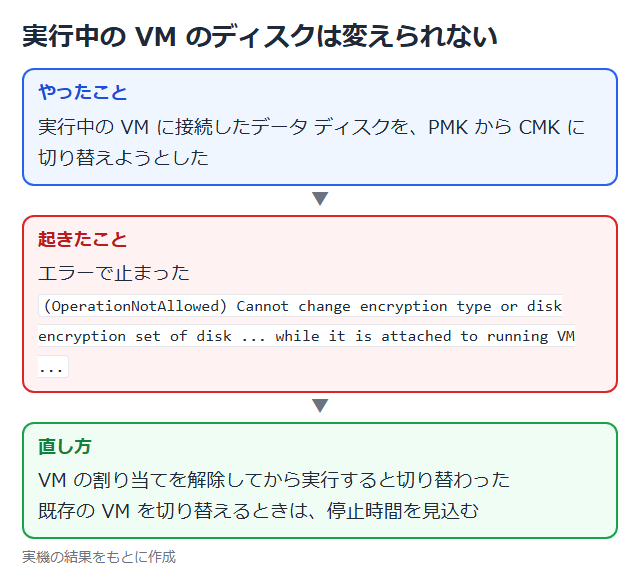
④ のとおり、実行中の VM に接続したディスクの暗号化の種類は変えられない。
既存の VM を CMK に切り替えるときは、停止時間を見込んでおく。
キーを戻しても VM が戻らない
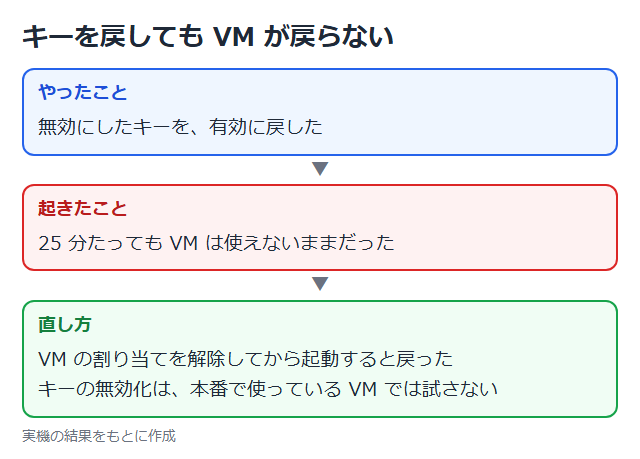
⑤ のとおり、キーを有効に戻してから 25 分たっても VM は使えないままだった。
割り当て解除してから起動すると戻った。
キーの無効化は、本番で使っている VM では試さない。
発展
機密ディスク暗号化(機密 VM)
機密 VM では、OS ディスクの暗号化キーを VM の TPM にバインドし、保護されたディスクの内容に VM だけがアクセスできるようにする。
キーは PMK か CMK を選べる。
デプロイ後に機密 OS ディスク暗号化の設定は変えられない。
一時ディスクの暗号化にも広げられ、有効にすると一時ディスクのデータはホストに公開されなくなる。
公式ドキュメント:Azure の機密 VMについて | Microsoft Learn
保存時の二重暗号化
DES の暗号化の種類で「プラットフォーム マネージド キーとカスタマー マネージド キーを使用した二重暗号化」を選ぶと、インフラストラクチャ レイヤーで PMK による暗号化がもう 1 層加わる。
Ultra Disks と Premium SSD v2 では使えない。
公式ドキュメント:マネージド ディスクで保存時の二重暗号化を有効にする | Microsoft Learn
ディスクのインポート・エクスポートを制限する
ディスクのダウンロード(エクスポート)やアップロード(インポート)を制限する方法もある。
beginGetAccess / endGetAccess の権限を除いたカスタム ロール、Private Link(ディスク アクセス リソース)、Azure Policy でのパブリック ネットワーク アクセスの無効化、ディスクの NetworkAccessPolicy を DenyAll にする方法など。
公式ドキュメント:マネージド ディスクがインポートまたはエクスポートされる操作を制限する | Microsoft Learn
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| 新しい VM | ホストでの暗号化を有効にする | SSE だけでは一時ディスクとキャッシュが暗号化されない |
| ADE の VM | 2028 年 9 月 15 日より前にホストでの暗号化へ移行する | 廃止後は再起動するとディスクのロックを解除できない |
| キー | 要件がなければ PMK。 キーを自分で管理・取り消す要件があれば DES で CMK | CMK はキーの無効化・削除で VM が止まる |
| CMK を使う場合 | キー コンテナーの消去保護、DES の自動ローテーションを有効にする | 消去保護は必須。自動ローテーションでは VM は再起動されない |
| 機密コンピューティング | 機密 VM と機密 OS ディスク暗号化を検討する | キーを VM の TPM にバインドできる |
公式ドキュメント:
マネージド ディスク暗号化オプションの概要 | Microsoft Learn
Azure Disk Storageのサーバー側暗号化 | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| 一時ディスク | ホストでの暗号化を有効にしない限り、SSE では暗号化されない(バージョン 5 以上の VM を除く) |
| CMK のキーの無効化・削除・期限切れ | キーを使う VM が自動でシャットダウンされ、キーを戻すまで起動しない。 キーを戻してもすぐには使えるようにならないことがある |
| 既存ディスクの切り替え | 実行中の VM のディスクは切り替えられない。割り当て解除が必要 |
| ホストでの暗号化の変更 | 既存の VM では停止(割り当て解除)が必要 |
| ADE との併用 | ADE を使った(使っている)VM・ディスクには、ホストでの暗号化も CMK も使えない |
| リージョンとサブスクリプション | DES・VM・ディスクは同じサブスクリプションとリージョン。 キー コンテナーは同じリージョン |
| 消去保護 | 一度有効にすると無効にできず、保持期間中はキー コンテナーを消去できない |
まとめ
・マネージド ディスクは SSE で常に暗号化されているが、一時ディスクとキャッシュは対象外。
・ホストでの暗号化を有効にすると、一時ディスク・キャッシュ・ストレージへのデータ フローまで暗号化される。
・自分でキーを管理するなら、ディスク暗号化セット(DES)で CMK を使う。
DES の ID に Key Vault の権限が必要。
・既存ディスクの CMK への切り替えは、VM の割り当て解除が必要。
・CMK のキーを無効にすると、VM はディスクにアクセスできなくなって止まる(今回は約 20 分)。
・ADE は 2028 年 9 月 15 日に廃止予定。
ホストでの暗号化へ移行する。
次回:Azure Backup とは
コメント