
この記事でわかること
- 複数のリージョンに AKS クラスターを置いてアクティブ/アクティブで動かす構成と、ジオード・デプロイ スタンプの考え方
- Azure Front Door、geo レプリケーションの Container Registry、Azure Kubernetes Fleet Manager の役割
- Pod・データセンター・リージョンの障害への備えと、クラスターの更新を段階的に展開するポイント
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 15 回目。
前回の AKS ベースラインを、複数のリージョンに広げる「マルチリージョン クラスターの AKS ベースライン」を読む。
ワークロード ID、受信と送信の制限など、クラスター 1 つの基盤は前回のベースラインのとおりで、今回はマルチリージョンに固有の部分を扱う。
前回:AKS のベースライン アーキテクチャ(アーキテクチャ解説シリーズ 14)
マルチリージョン クラスターの AKS ベースラインとは
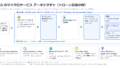
複数の AKS クラスターを別々の Azure リージョンに置き、アクティブ/アクティブの高可用性で動かす構成。
通常は Azure Front Door がすべてのリージョンのクラスターに要求を振り分け、リージョンやクラスターが使えなくなると、残りのリージョンに送る。
リージョンごとに、ハブスポークのネットワークと AKS クラスターをまとめた「スタンプ」を置き、Container Registry や Front Door などはリージョン間で共有する。
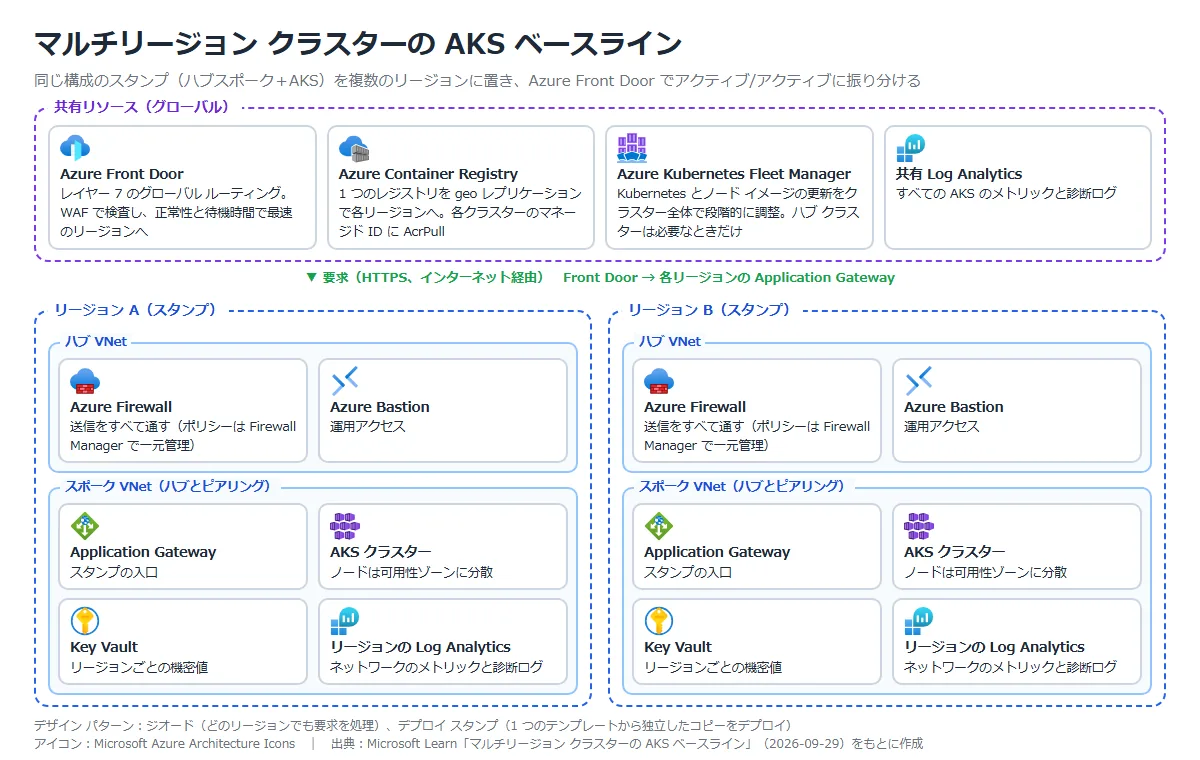
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| AKS クラスター(リージョンごと) | コントロール プレーンを Azure が管理する Kubernetes。 基盤はAKS のベースライン アーキテクチャのとおり。 | リージョンごとに 1 つ置き、それぞれが独立して要求を処理する |
| リージョンのハブスポーク | ハブに共有の機能、スポークにワークロードを置く VNet の構成。 詳しくはAzure ハブスポーク ネットワークとは。 | AKS ごとにハブとスポークを置く。 送信はリージョンのハブの Azure Firewall を通す |
| Azure Firewall Manager | 複数の Azure Firewall のポリシーをまとめて管理するサービス。 Firewall はAzure Firewall とは。 | すべてのリージョンのファイアウォール ポリシーを管理する |
| Key Vault(リージョンごと) | シークレット、キー、証明書の保管庫。 詳しくはAzure Key Vault とは。 | そのリージョンのサービスが使う機密値と、AKS クラスター固有のキー |
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Azure Front Door | クラウド用のコンテンツ配信ネットワーク(CDN)。 Microsoft のグローバル エッジ ネットワークの POP で受ける。 WAF と組み合わせられる | 要求を WAF で検査し、正常性と待機時間で最速のリージョンの Application Gateway に送る |
| Azure Container Registry(geo レプリケーション) | コンテナー イメージを置くプライベート レジストリ。 geo レプリケーションで複数のリージョンに自動で複製できる | 1 つのレジストリを各リージョンに複製する。 レプリカが落ちても、グローバルのエンドポイント経由で正常なレプリカに切り替わる |
| Azure Kubernetes Fleet Manager | 複数の Kubernetes クラスターをまとめて管理するサービス | Kubernetes のバージョンとノード イメージの更新を、クラスター全体で調整する。 ワークロードの伝達にはハブ クラスターを追加する |
| Log Analytics ワークスペース | ログを集めて分析する場所。 詳しくはAzure Log Analytics ワークスペースとは。 | リージョンごとのワークスペースにネットワークのメトリックと診断ログ、共有のワークスペースにすべての AKS のメトリックと診断ログ |
公式ドキュメント:
マルチリージョン クラスターの AKS ベースライン | Microsoft Learn
Azure Kubernetes Fleet Manager とは? | Microsoft Learn
Azure Container Registry の geo レプリケーション | Microsoft Learn
Azure Front Door とは | Microsoft Learn
デザイン パターン
| パターン | 内容 |
|---|---|
| ジオード(地理的ノード) | どのリージョンでも、任意の要求を処理できるようにする。 リージョンは利用者に近い場所を選び、ノードは各リージョンの中で可用性ゾーンに分ける |
| デプロイ スタンプ | アプリやコンポーネントの独立したコピーを、デプロイ テンプレートなど 1 つのソースから複数デプロイする。 各 AKS クラスターが 1 つのスタンプで、容量やリージョンを増やすときはスタンプを追加する |
公式ドキュメント:マルチリージョン クラスターの AKS ベースライン | Microsoft Learn
通信の流れ
利用者は Front Door のドメイン名に要求を送る。
Front Door が WAF ポリシーで要求を検査し、正常性と待機時間をもとに最速の配信元を選んで、そのリージョンの Application Gateway に転送する。
Front Door から Application Gateway まではインターネットを通るので、Application Gateway が特定の Front Door からの通信だけを受け付けるようにする。
| 方法 | 内容 |
|---|---|
| NSG のサービス タグ | Application Gateway のサブネットの NSG で、送信元に Front Door のサービス タグを指定する |
| X-Azure-FDID ヘッダー | Front Door が要求に付けるヘッダーを見て、自分の Front Door からの通信だけを許可する |
リージョンのクラスター同士のサービス間の通信(東西)が必要なら、Fleet Manager のクロスクラスター ネットワーク(プレビュー)を検討する。
スタンプが完全に自己完結していれば、この機能は要らない。
公式ドキュメント:マルチリージョン クラスターの AKS ベースライン | Microsoft Learn
クラスターのデプロイと運用
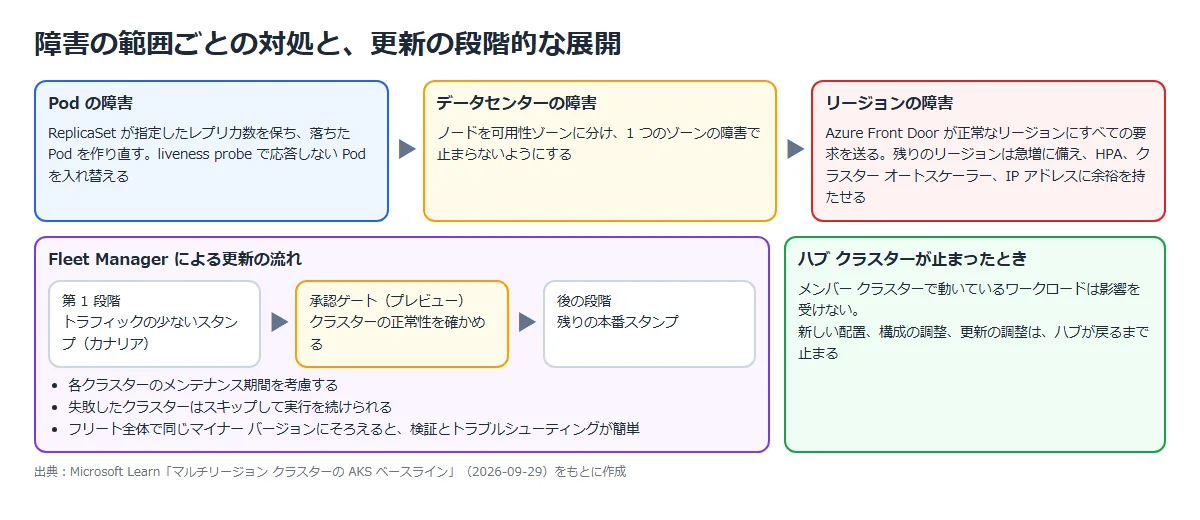
| 項目 | ポイント |
|---|---|
| クラスターの定義 | 多数のクラスターは、Bicep や Terraform などの IaC で定義する。 共有リソース用と、リージョンのスタンプ用で別のファイルにし、リージョン固有の値はパラメーター ファイルで渡す |
| デプロイ | GitHub Actions や Azure Pipelines で、スタンプを追加・削除する。 スタンプをパイプラインから外しても、リソースは止まらない。 デプロイ スタックでライフサイクルを管理することを検討する |
| ブートストラップ | イングレス、ID、名前空間などの初期設定は、GitOps(Flux、Argo CD)で各クラスターに同じように適用する |
| Azure Policy | クラスターの作成時に有効にする。 すべての AKS に共通のポリシーは管理グループかサブスクリプションに、リージョン固有のものは各クラスターのリソース グループに割り当てる |
| フリートへの登録 | クラスターを作ったら、メンバー クラスターとしてフリートに登録し、更新グループに割り当てる |
| 項目 | ポイント |
|---|---|
| ワークロードのデプロイ | クラスターが少なければ CD パイプライン、多ければ Fleet Manager のワークロード伝達や GitOps。 Helm チャートなどで、1 つの構成を複数のスタンプに使えるように一般化する |
| ワークロード伝達 | このアーキテクチャは PickAll の配置ポリシーで、すべてのメンバー クラスターに同じワークロードを置く。 フリートは障害が起きたクラスターのワークロードを別のクラスターへ移さない |
| 更新 | Fleet Manager で、トラフィックの少ないスタンプを最初の段階(カナリア)にし、承認ゲート(プレビュー)で正常性を確かめてから残りに進める |
| 監視 | 共有の Log Analytics ワークスペースで、マルチリージョン全体のレポートやダッシュボードを作る。 Fleet Manager の更新の進み具合は Azure Resource Graph に入り、Azure Monitor に出せる |
公式ドキュメント:
マルチリージョン クラスターの AKS ベースライン | Microsoft Learn
Azure Kubernetes Fleet Manager とは? | Microsoft Learn
構成のポイント
| 柱 | ポイント |
|---|---|
| 信頼性 | Pod は ReplicaSet と liveness probe、データセンターは可用性ゾーン、リージョンは Front Door で切り替える。 残りのリージョンへの急増に備え、HPA、クラスター オートスケーラー、Pod とノードの IP アドレスに余裕を持たせる |
| セキュリティ | クラスターの ID は Microsoft Entra ID。 管理アクセスは、リージョンごとの Entra グループにそのリージョンのスタンプへの権限を付けることを検討する。 フリートは Azure RBAC で最小特権にし、ハブ クラスターはプライベートにする |
| コスト最適化 | 公式の料金見積もりには、ハブ クラスターは含まれていない(一部の機能にだけ要る任意の部品)。 AKS のコスト分析で、Kubernetes の単位で費用を割り当てる |
| 柱 | ポイント |
|---|---|
| オペレーショナル エクセレンス | IaC とパイプラインでスタンプを同じに保つ。 Fleet Manager で更新を段階的に展開し、メンテナンス期間をリージョンのタイム ゾーンに合わせる |
| パフォーマンス効率 | Container Registry をクラスターのあるリージョンごとに置き、イメージの取得を速くする。 状態は Azure Cosmos DB などのグローバルに分散したデータ サービスに置く |
公式ドキュメント:マルチリージョン クラスターの AKS ベースライン | Microsoft Learn
構築手順
今回の構成と実施すること
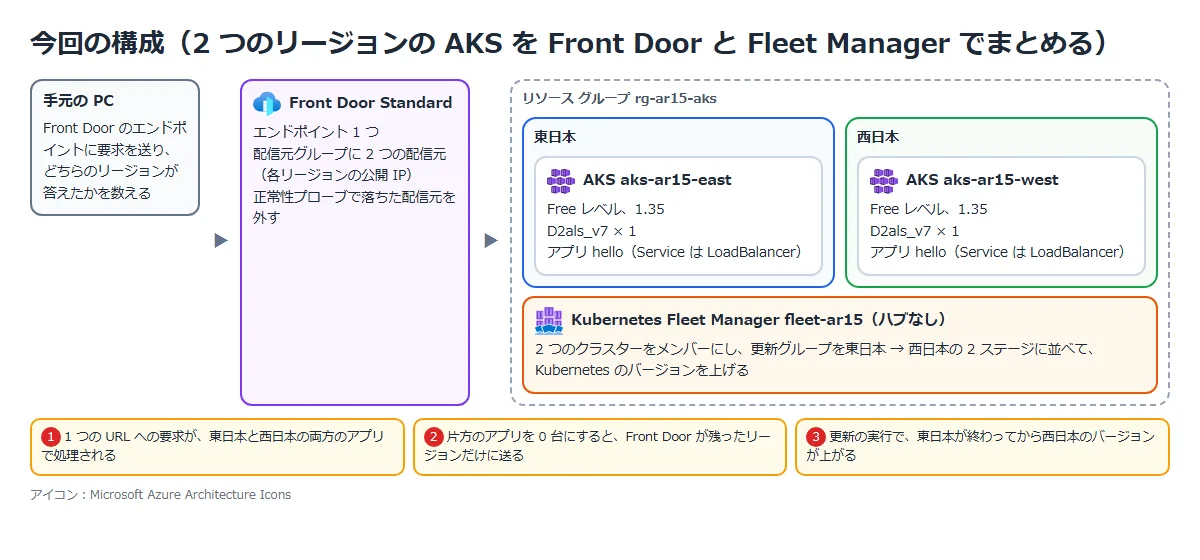
記事の構成のうち、「2 つのリージョンに同じクラスターを置き、Front Door で振り分ける」部分と、「Fleet Manager で更新を順番に進める」部分を試した。
ハブ VNet、Azure Firewall、Application Gateway、プライベート リンク、ACR の geo レプリケーションは使っていない。
アプリは公開のサンプル イメージ(mcr.microsoft.com/azuredocs/aks-helloworld:v1)で、ページのタイトルにリージョン名を出すようにした。
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | 東日本と西日本に AKS を 1 つずつ作り、同じアプリを置く | 各リージョンの公開 IP で、それぞれのアプリが答える |
| ② | ポータルで Front Door を作り、2 つの公開 IP を配信元にする | 1 つの URL で、両方のリージョンに振り分けられる |
| ③ | 片方のアプリを 0 台にする | エラーにならず、西日本だけが答えるようになる。 戻すと、また両方に振り分けられる |
| ④ | Fleet Manager に 2 つのクラスターを参加させ、更新の実行を作る | 東日本のステージが終わってから、西日本の更新が始まる |
ノードの VM は Standard_D2als_v7(2 vCPU、4 GiB)で、東日本・西日本とも 16.6142 円/時。
2 台を作成から削除まで約 1 時間 15 分動かした。
ほかに、Front Door Standard の基本料(月額 5,538.05 円で、1 時間あたり約 7.6 円)、各クラスターの Load Balancer(3.9558 円/時)、公開 IP(0.7912 円/時 × 4)、OS ディスクがかかる。
公式ドキュメント:
クイック スタート: Azure portal を使用して Azure Front Door を作成する | Microsoft Learn
クイック スタート: Azure CLI を使用して Azure Kubernetes Fleet Manager を作成し、メンバー クラスターに参加させる | Microsoft Learn
① 2 つのリージョンに AKS を作り、アプリを置く
クラスターの作成は、2 つを同時に進めるため CLI で行った。
どちらも Free レベル、Kubernetes 1.35、ノードは Standard_D2als_v7 を 1 台、OS ディスクは 32 GiB にした。
Fleet Manager で後からバージョンを上げるため、既定(1.36)より 1 つ古い 1.35 を選んでいる。
az aks create -g rg-ar15-aks -n aks-ar15-east -l japaneast --tier free --kubernetes-version 1.35 `
  --node-count 1 --node-vm-size Standard_D2als_v7 --zones 2 --node-osdisk-size 32 `
  --network-plugin azure --network-plugin-mode overlay --generate-ssh-keys
az aks create -g rg-ar15-aks -n aks-ar15-west -l japanwest --tier free --kubernetes-version 1.35 `
  --node-count 1 --node-vm-size Standard_D2als_v7 --zones 2 --node-osdisk-size 32 `
  --network-plugin azure --network-plugin-mode overlay --generate-ssh-keys
2 つとも約 4 分で作成が終わり、バージョンは 1.35.9 になった。
B シリーズ(B2s など)は、システム ノード プールに使えない。
D2als_v7(2 vCPU、4 GiB)は東日本・西日本とも 16.6142 円/時で、西日本ではゾーン 2 だけで使えた。
各クラスターに、Deployment(1 台)と、type: LoadBalancer の Service を置いた。
環境変数 TITLE だけをリージョンごとに変えている。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: hello
spec:
  replicas: 1
  selector:
    matchLabels: {app: hello}
  template:
    metadata:
      labels: {app: hello}
    spec:
      containers:
      - name: hello
        image: mcr.microsoft.com/azuredocs/aks-helloworld:v1
        ports:
        - containerPort: 80
        env:
        - name: TITLE
          value: "Japan East (aks-ar15-east)"
---
apiVersion: v1
kind: Service
metadata:
  name: hello
spec:
  type: LoadBalancer
  selector: {app: hello}
  ports:
  - port: 80
    targetPort: 80
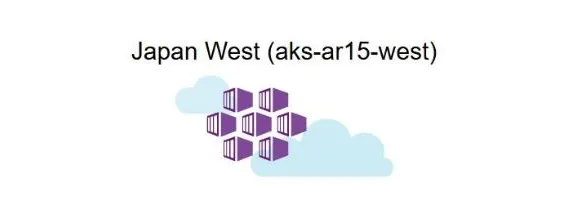
Service の公開 IP に直接アクセスすると、東日本は「Japan East (aks-ar15-east)」、西日本は「Japan West (aks-ar15-west)」のページが返った。
公式ドキュメント:Azure Kubernetes Service (AKS)でシステム ノード プールを管理する | Microsoft Learn
② ポータルで Front Door を作る
ポータルの「フロント ドア」⇒「作成」で、「カスタム作成」を選ぶ。
「簡易作成」はプロファイルの基本設定だけを決める作り方で、カスタム作成ではエンドポイント、ルート、配信元グループまで細かく決められる。
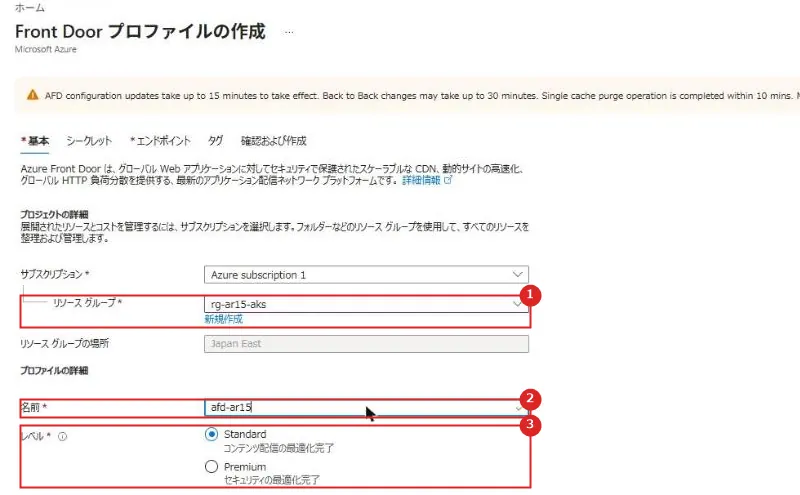
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース グループ | rg-ar15-aks |
| 2 | 名前 | afd-ar15 |
| 3 | レベル | Standard。 Standard はコンテンツ配信向け、Premium はセキュリティ重視で、配信元へのプライベート リンクは Premium だけ |
「エンドポイント」タブでエンドポイント(ep-ar15)を足し、「ルートの追加」を開く。
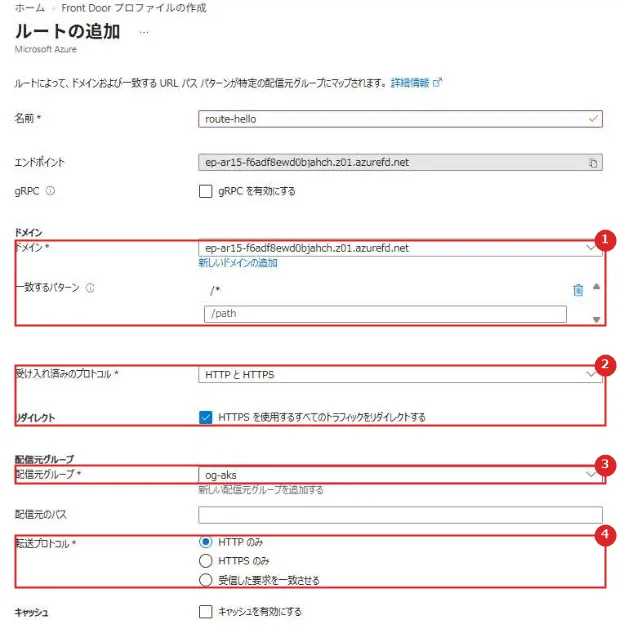
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ドメイン、一致するパターン | エンドポイントの既定のドメイン(*.azurefd.net)と、/*(すべてのパス) |
| 2 | 受け入れ済みのプロトコル、リダイレクト | HTTP と HTTPS を受け、HTTP は HTTPS にリダイレクトする |
| 3 | 配信元グループ | og-aks。 下の「新しい配信元グループを追加する」から作る |
| 4 | 転送プロトコル | HTTP のみ。 AKS のアプリは 80 番だけで待っているので、Front Door から配信元へは HTTP で送る |
配信元グループには、配信元を 2 つ足す。
配信元の種類で「パブリック IP アドレス」を選ぶと、サブスクリプションの公開 IP のリソースが一覧に出る。
Service が作った公開 IP は、ノード リソース グループ(MC_…)にある kubernetes-… という名前のリソースになる。
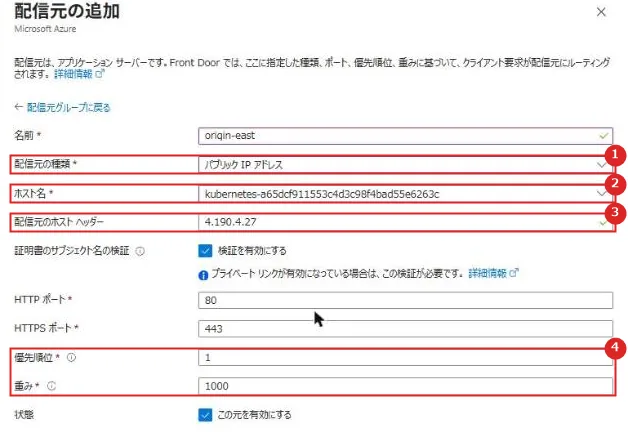
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 配信元の種類 | パブリック IP アドレス |
| 2 | ホスト名 | 東日本の Service の公開 IP のリソース(kubernetes-…) |
| 3 | 配信元のホスト ヘッダー | 選んだ公開 IP のアドレスが自動で入る |
| 4 | 優先順位、重み | 1 と 1000(既定)。 西日本の配信元も同じ値にした |
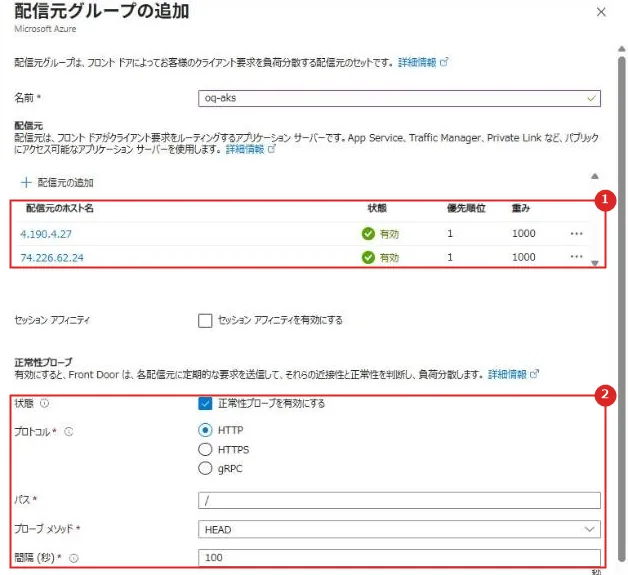
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 配信元 | 東日本と西日本の公開 IP。 優先順位も重みも同じ |
| 2 | 正常性プローブ | HTTP で / に HEAD を 100 秒ごとに送る(ポータルの既定) |
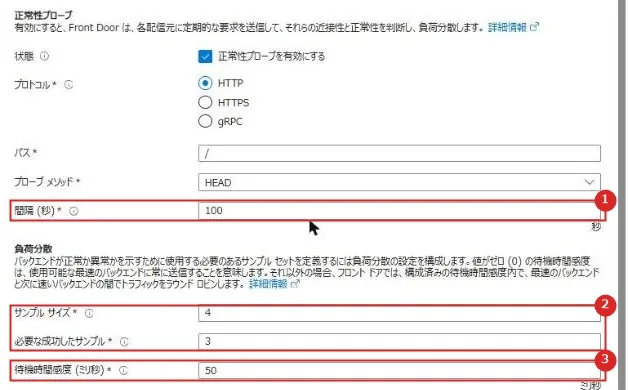
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 間隔 | 100 秒。 短くすると、落ちた配信元に早く気づく代わりにプローブの量が増える |
| 2 | サンプル サイズ、必要な成功したサンプル | 4 と 3。 直近 4 回のプローブのうち 3 回が成功していれば、正常と見なす |
| 3 | 待機時間感度 | 50 ミリ秒。 いちばん速い配信元から 50 ミリ秒以内の配信元を、同じ候補として扱う |
公式の「オリジンのトラフィックルーティング方法」では、待機時間の感度の範囲に入った配信元の間で、重みに従ってトラフィックが分けられる。
東日本と西日本は近いので、どちらも範囲に入り、重み 1000 対 1000 で分かれることを期待した。
公式ドキュメント:
Azure Front Door のオリジンとオリジングループ | Microsoft Learn
オリジンのトラフィックルーティング方法 | Microsoft Learn
正常性プローブ | Microsoft Learn
作成が終わってからエンドポイントが答えるまで、約 21 分かかった。
それまでは 404 Not Found が返った。
ポータルの Front Door の画面にも、構成の更新が反映されるまで最大 15 分(続けて変更すると最大 30 分)かかる、と出ている。
200 が返るようになってから 40 回送ると、西日本が 23 回、東日本が 17 回答えた。
1 つの URL で、2 つのリージョンのクラスターに振り分けられている。
http:// で送ると、307 で https:// にリダイレクトされた。
③ 片方のアプリを 0 台にする
要求を 2 秒おきに送り続けながら、東日本の Deployment を 0 台にした。
Service と公開 IP は残しているので、Front Door から見ると「配信元はあるが、アプリが答えない」状態になる。
kubectl scale deployment hello --replicas=0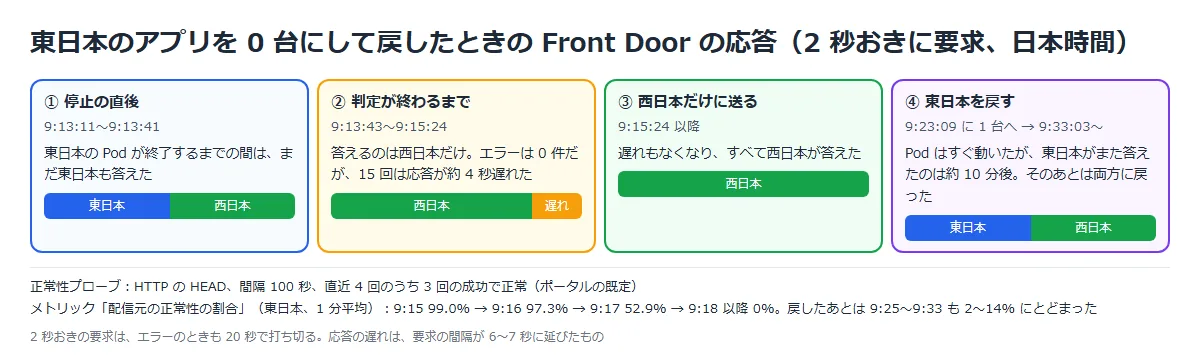
9 分間に送った 237 回のうち、エラーは 0 件だった。
0 台にしてから 30 秒ほどは、終了中の Pod がまだ東日本で答えていた。
そのあとは西日本だけが答えたが、約 100 秒の間、15 回の要求は応答が約 4 秒遅れた。
東日本に送ろうとして待たされ、西日本で答え直したものと思われる。
9:15:24 以降は遅れもなくなった。
正常性プローブの間隔(100 秒)で、東日本が異常と判定されるまでの時間に合う。
メトリック「配信元の正常性の割合」は Front Door の多くのエッジのプローブを合わせた値で、東日本は 9:17 に 52.9%、9:18 以降 0% になった。
早く外したいときは、プローブの間隔を短くする(その分プローブの量は増える)。
最後に、東日本を 1 台に戻した。
Pod はすぐに Running になり、東日本の公開 IP に直接送ると 200 が返った。
それでも Front Door 経由では、東日本がまた答えるまで約 10 分かかった(9:23:09 に戻し、9:33:03 に東日本の最初の応答)。
そのあと 40 回送ると、西日本が 22 回、東日本が 18 回で、元の振り分けに戻った。
外すのは約 2 分、戻すのは約 10 分で、外すほうが早かった。
メトリックでも、戻したあとの東日本の正常性は 9:25〜9:33 の間 2〜14% にとどまっていた。
アプリを戻してもすぐにはトラフィックが来ないので、メンテナンスの前後では、この時間を見込んでおく。
公式ドキュメント:
正常性プローブ | Microsoft Learn
オリジンのトラフィックルーティング方法 | Microsoft Learn
④ Fleet Manager で更新を順番に進める
Fleet Manager は、ハブ クラスターなしで作った。
更新の実行だけを使うなら、ハブは要らない。
メンバーの追加では、各クラスターに更新グループ(east、west)を割り当てた。
どちらも画面を見ながら進める必要がない操作なので、CLI で行った。
az fleet create -g rg-ar15-aks -n fleet-ar15 -l japaneast --enable-managed-identity
az fleet member create -g rg-ar15-aks -f fleet-ar15 -n m-east --member-cluster-id <aks-ar15-east のリソース ID> --update-group east
az fleet member create -g rg-ar15-aks -f fleet-ar15 -n m-west --member-cluster-id <aks-ar15-west のリソース ID> --update-group west
Fleet Manager の作成は 3 秒で終わった。
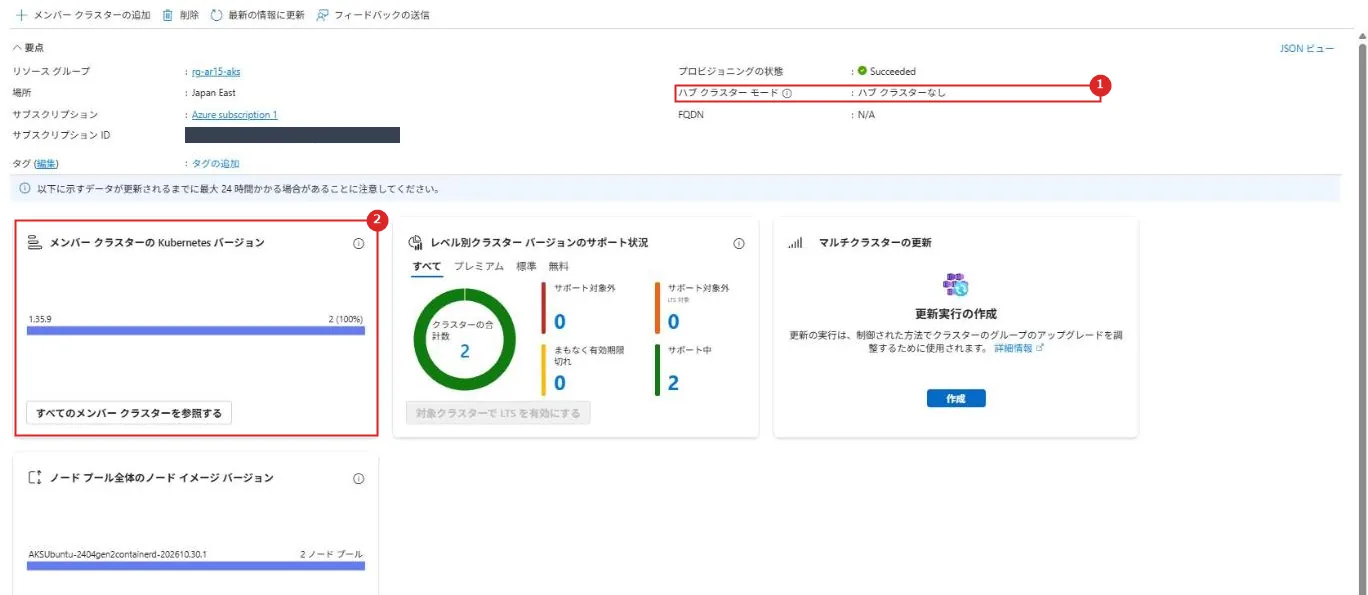
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ハブ クラスター モード | ハブ クラスターなし |
| 2 | メンバー クラスターの Kubernetes バージョン | 2 つとも 1.35.9 |
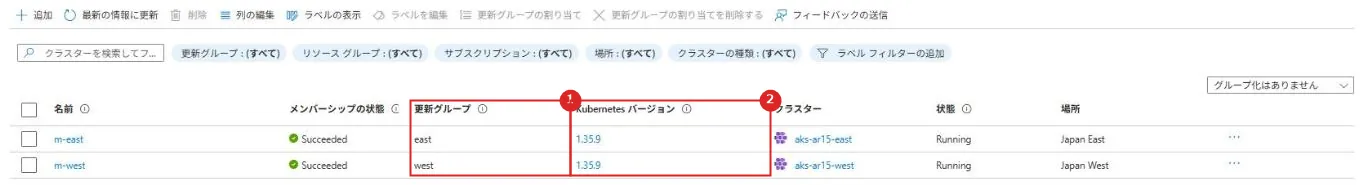
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 更新グループ | m-east は east、m-west は west |
| 2 | Kubernetes バージョン | 1.35.9 |
「マルチクラスターの更新」⇒「作成」⇒「手動実行」で、更新の実行を作る。
「ステージの作成」で、stage-east に更新グループ east を、stage-west に west を入れる。
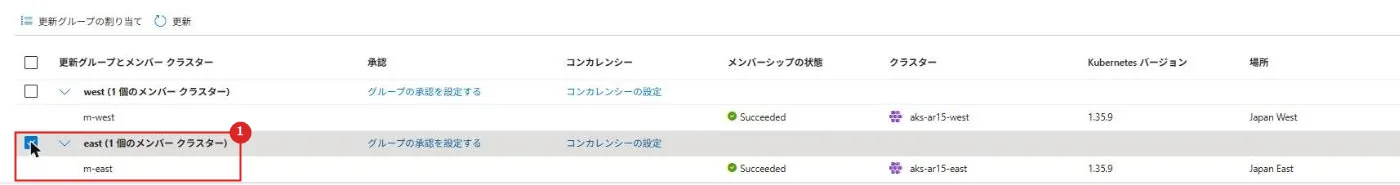
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 更新グループ | east にチェックを入れる。 同じステージに入れた更新グループは並行して更新される |
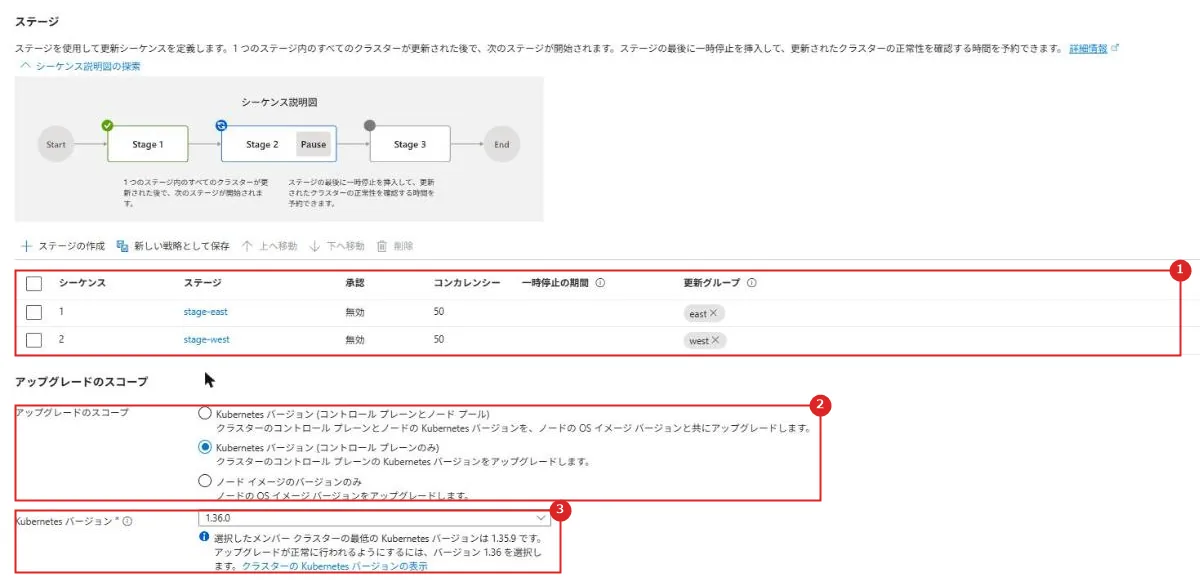
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ステージ | 1 が stage-east、2 が stage-west。 1 つのステージのクラスターがすべて終わってから、次のステージが始まる |
| 2 | アップグレードのスコープ | Kubernetes バージョン(コントロール プレーンのみ)。 ノード プールも上げる、ノード イメージだけ上げる、も選べる |
| 3 | Kubernetes バージョン | 1.36.0 |
作成を押すと、ステージの並びを「更新戦略」として保存するかを聞かれる。
east-then-west という名前で保存した。
保存した戦略は、次から更新の実行を作るときに選べる。
作成した実行は「未開始」で、一覧で選んで「開始」を押すと始まる。
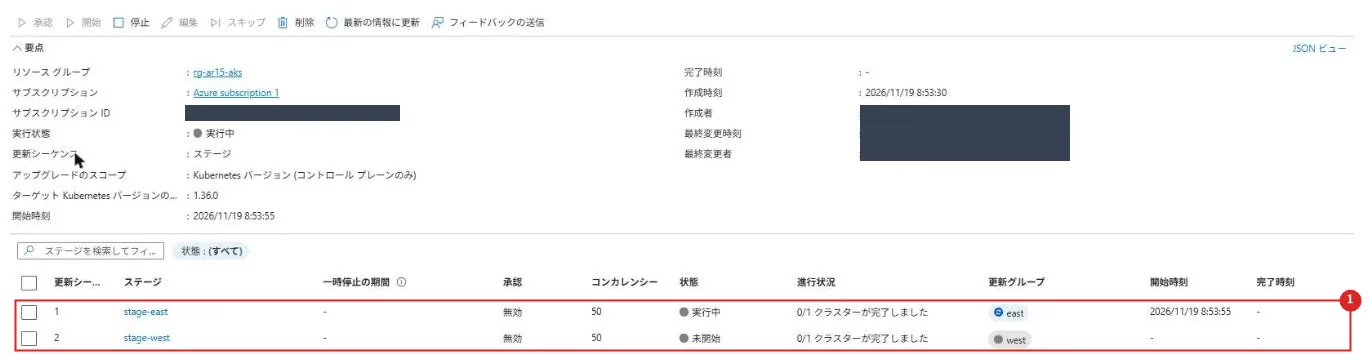
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ステージ | stage-east が実行中、stage-west は未開始 |
開始してから約 3 分半で東日本のコントロール プレーンが 1.36.0 になり、その 30 秒ほどあとに西日本の更新が始まった。
西日本も約 3 分で終わり、実行は 7 分ほどで完了した。
30 秒ごとに 2 つのクラスターの状態を CLI で見た結果は次のとおり(時刻は日本時間)。
| 時刻 | 東日本(aks-ar15-east) | 西日本(aks-ar15-west) |
|---|---|---|
| 8:53:55 | 更新の実行を開始 | - |
| 8:54:09〜8:57:05 | Upgrading(1.36.0) | Succeeded(1.35.9) |
| 8:57:39 | Succeeded(1.36.0) | Succeeded(1.35.9) |
| 8:58:14〜9:00:35 | Succeeded(1.36.0) | Upgrading(1.36.0) |
| 9:01:09 | Succeeded(1.36.0) | Succeeded(1.36.0)。実行は完了 |
東日本が終わるまで、西日本は 1.35.9 のまま待っていた。
先のステージで問題が出たら、ここで実行を止めれば、後のリージョンには広がらない。
ステージの後に待機時間や承認を入れると、確かめる時間をもっと取れる。
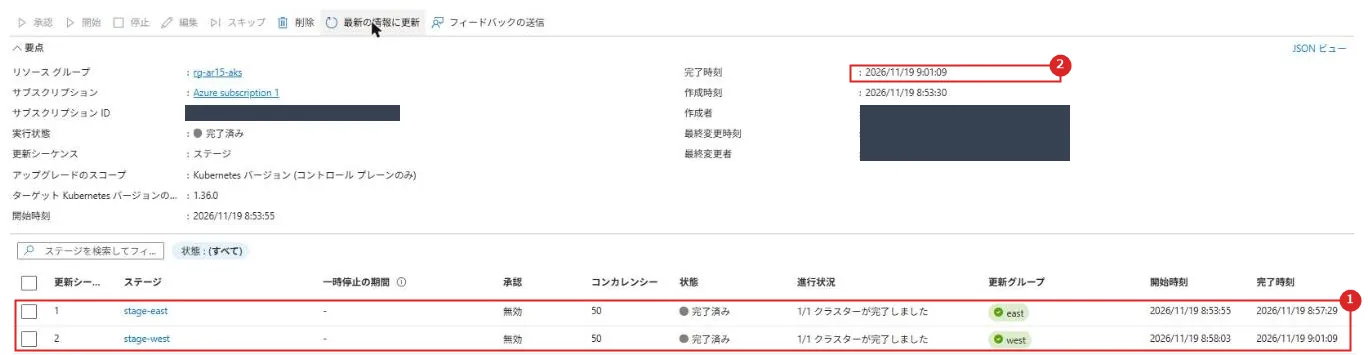
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ステージ | stage-east は 8:53:55〜8:57:29、stage-west は 8:58:03〜9:01:09 |
| 2 | 完了時刻 | 9:01:09 |
公式ドキュメント:
複数のクラスター間で Kubernetes とノード イメージを安全に更新する | Microsoft Learn
Azure Kubernetes Fleet Manager を使用して、複数のクラスターで Kubernetes とノード イメージを更新する | Microsoft Learn
実機でつまずいた点
Microsoft.Cdn はこのサブスクリプションに登録されていません。
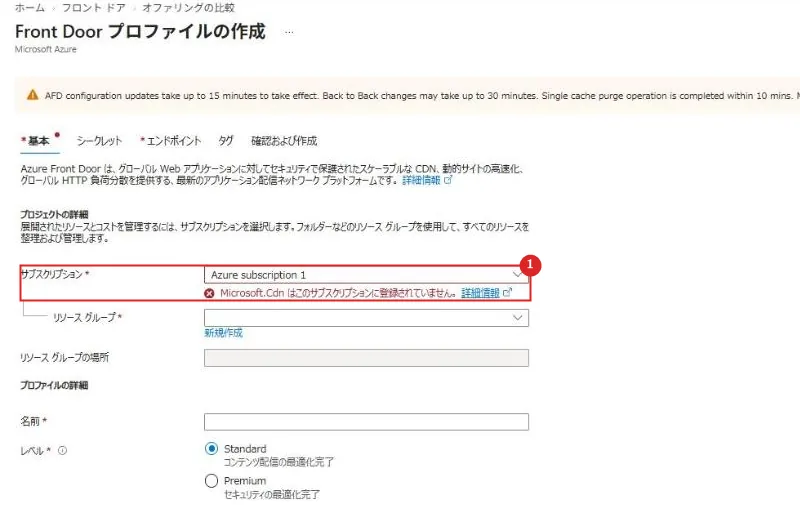
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | サブスクリプション | Microsoft.Cdn はこのサブスクリプションに登録されていません。 |
ポータルで Front Door のカスタム作成を開くと、サブスクリプションの欄にこのエラーが出て、先に進めなかった。
このサブスクリプションで Front Door(と CDN)を使うのが初めてで、リソース プロバイダー Microsoft.Cdn が登録されていなかった。
公式の「リソース プロバイダー登録のエラーを解決する」にあるとおり、ほとんどのプロバイダーはポータルや CLI で自動的に登録されるが、すべてではない。
CLI で登録すると、約 1 分 15 秒で Registered になった。
ポータルのサブスクリプションの「リソース プロバイダー」からも登録できる。
作成画面を開き直すと、エラーは消えた。
az provider register -n Microsoft.Cdn --wait
az provider show -n Microsoft.Cdn --query registrationState -o tsv公式ドキュメント:リソース プロバイダー登録のエラーを解決する | Microsoft Learn
推奨構成
| 項目 | 推奨 |
|---|---|
| トポロジ | リージョンごとにハブスポーク+AKS のスタンプ。 共有リソース(Front Door、Container Registry、Fleet Manager、共有 Log Analytics)は別にデプロイ |
| 受信 | Azure Front Door(WAF)→ 各リージョンの Application Gateway。 Application Gateway は NSG のサービス タグと X-Azure-FDID ヘッダーで Front Door からの通信だけを受ける |
| 送信 | 各リージョンのハブの Azure Firewall。 ポリシーは Firewall Manager で一元管理 |
| イメージ | 1 つの Container Registry を geo レプリケーションで各リージョンへ。 クラスターごとのマネージド ID に AcrPull |
| 更新 | Fleet Manager の更新戦略で段階的に展開し、承認ゲートで確かめる |
| 状態とキャッシュ | Azure Cosmos DB、Azure Managed Redis のアクティブ geo レプリケーションなど、リージョンをまたげるサービス |
注意事項
| 項目 | 内容 |
|---|---|
| 状態 | このアーキテクチャの設計には、状態に関する構成は含まれていない。 状態を持つワークロードは、グローバルに分散した状態ストアを設計する |
| 証明書 | Front Door は、開発やテストでも自己署名証明書の配信元をサポートしない。 CA が署名した TLS 証明書が要る |
| ハブ クラスター | ハブ クラスターのリージョンが止まると、新しい配置、構成の調整、更新の調整が止まる(動いているワークロードは止まらない) |
| プレビュー | 承認ゲート、クロスクラスター ネットワーク、ワークロードの引き継ぎ、自動デプロイ、TargetKubernetesVersion チャネルはプレビュー |
| スタンプの削除 | パイプラインからスタンプを外しても、Azure のリソースは残る。 別の手順で削除する |
公式ドキュメント:マルチリージョン クラスターの AKS ベースライン | Microsoft Learn
関連するアーキテクチャとの違い
| 記事 | このアーキテクチャとの関係 |
|---|---|
| AKS のベースライン アーキテクチャ | クラスター 1 つの基盤。今回はこれをスタンプとして複数のリージョンに置く |
| Azure のマルチリージョン負荷分散と多層アプリの DR とは | VM の多層アプリを、Traffic Manager の優先順位で切り替える構成。 今回は Front Door でアクティブ/アクティブ |
| Azure ハブスポーク ネットワークとは | リージョンごとのスタンプが使うネットワークの形 |
まとめ
・マルチリージョンの AKS ベースラインは、リージョンごとに同じ構成のスタンプ(ハブスポーク+AKS)を置き、Front Door でアクティブ/アクティブに振り分ける。
・Container Registry は geo レプリケーション、Firewall ポリシーは Firewall Manager、ログは共有とリージョンのワークスペースで扱う。
・Fleet Manager で Kubernetes とノード イメージの更新を段階的に展開し、カナリアのスタンプと承認ゲートで確かめる。
・リージョンの障害に備えて、残りのリージョンのスケールと IP アドレスに余裕を持たせ、状態はグローバルに分散したサービスに置く。
・実機では、片側のアプリを止めても Front Door 経由の要求はエラーにならず、約 2 分で残りのリージョンだけに寄った。戻したときは約 10 分かかり、Fleet Manager の更新は東日本、西日本の順に進んだ。
次回:AKS のマイクロサービス アーキテクチャ(アーキテクチャ解説シリーズ 16)
コメント