
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
「セキュリティ(Azure)について考える」シリーズの項目を掘り下げる12回目で、ネットワーク編の5回目。
今回は Application Gateway の WAF(Web アプリケーション ファイアウォール)。
Web アプリへの SQL インジェクションや XSS などを、アプリのコードを変えずに手前で止める仕組み。
手元の PC から攻撃の形をしたリクエストを送り、検出モードと防止モード、誤検知の除外、カスタム ルール、レート制限を実際に試して、ログで「どのルールで、何点で止まったか」まで確かめた。
※2026年11月時点の情報です。
シリーズの該当回:ネットワーク編
前回:Azure Firewall とは|SKU の違い・規則の処理順・DNAT・脅威インテリジェンスを実機で検証
Application Gateway と WAF とは
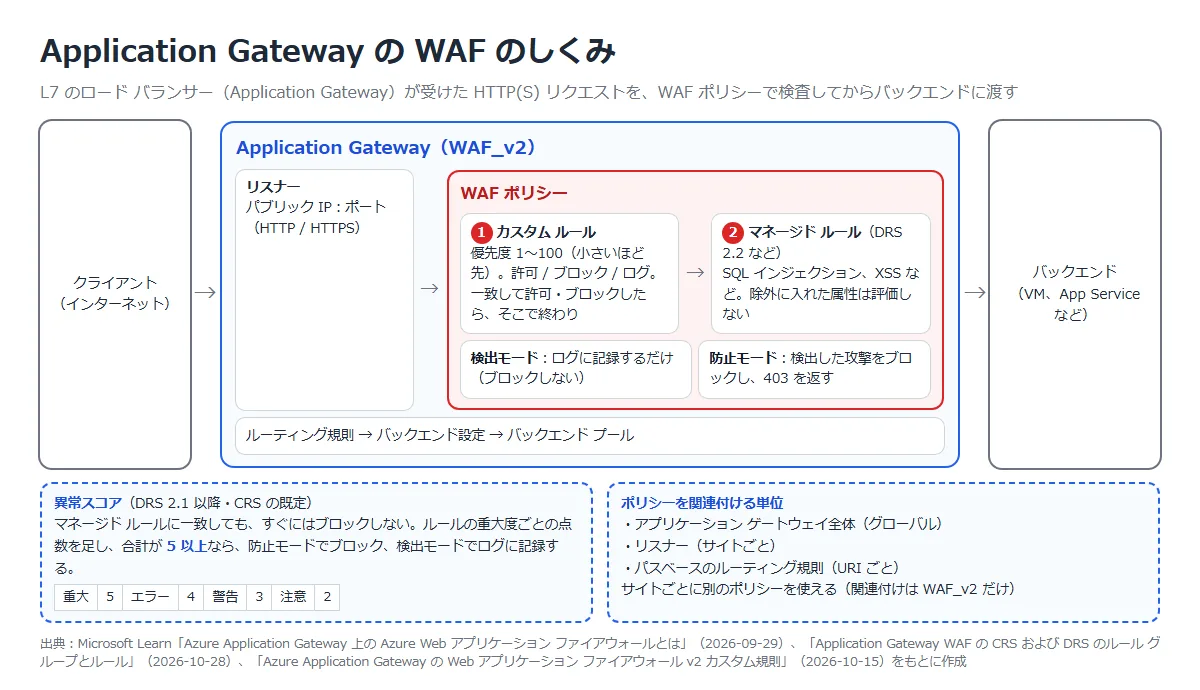
Application Gateway は、Web トラフィック用のロード バランサー(L7)。
IP とポートではなく、URL パスやホスト ヘッダーなどの HTTP の情報で振り分け、TLS 終端や自動スケーリングもできる。
WAF はその Application Gateway に載せる機能で、OWASP のコア ルール セット(CRS)をもとにしたルールで、SQL インジェクションやクロスサイト スクリプティングなどから Web アプリを守る。
| 項目 | 内容 |
|---|---|
| SKU | 現行は v2(Standard_v2 / WAF_v2)。 v1(Standard / WAF)は 2026年4月28日に廃止された |
| 置き場所 | VNet の専用サブネット(ほかの種類のリソースは置かない) |
| WAF ポリシー | マネージド ルール、カスタム ルール、除外などをまとめたリソース。 ゲートウェイ全体、リスナー(サイトごと)、パスベースのルーティング規則(URI ごと)に関連付けられる |
| 評価の順番 | カスタム ルール → マネージド ルール。 カスタム ルールで許可・ブロックされると、そこで評価は終わる |
| モード | 検出モード(ログに記録するだけ)と防止モード(ブロックして 403 を返す) |
| WAF を載せられるサービス | Application Gateway のほかに、Application Gateway for Containers、Front Door、CDN(プレビュー) |
公式ドキュメント:
Azure Application Gateway とは | Microsoft Learn
Azure Application Gateway 上の Azure Web アプリケーション ファイアウォールとは | Microsoft Learn
Azure Web Application Firewallとは何ですか? | Microsoft Learn
マネージド ルールと異常スコア
マネージド ルール セットは、Azure が管理する事前構成済みのルールの集まり。
現在の推奨は既定のルール セット(DRS)2.2 で、OWASP CRS 3.3.4 をもとに Microsoft の脅威インテリジェンスのルールを足したもの(18 のルール グループ)。
既定ではパラノイア レベル 1 のルールだけが有効になっている。
DRS 2.1 以降と CRS では、異常スコアという方式で判定する。
ルールに一致してもすぐにはブロックせず、ルールの重大度ごとの点数を足していき、合計が 5 以上になったら、防止モードならブロック、検出モードならログに記録する。
| 重大度 | 点数 |
|---|---|
| 重大 | 5 |
| エラー | 4 |
| 警告 | 3 |
| 注意 | 2 |
重大のルールに 1 つ一致すれば 5 点でブロックされるが、警告のルール 1 つだけ(3 点)ではブロックされない。
ログでは、個々のルールの一致が「Matched」、合計が 5 以上になったときのルール 949110 が「Blocked」または「Detected」で記録される(後述の ⑥)。
公式ドキュメント:
Application Gateway WAF の CRS および DRS のルール グループとルール | Microsoft Learn
Azure Application Gateway 上の Azure Web アプリケーション ファイアウォールとは | Microsoft Learn
Azure Firewall・NSG との違い
前回の Azure Firewall でも触れたとおり、Azure Firewall のアプリケーション規則は受信の接続には適用されない。
公式は、受信の HTTP/S をフィルターするなら WAF を使うよう案内している。
| 観点 | NSG | Azure Firewall | WAF(Application Gateway) |
|---|---|---|---|
| 見るもの | IP・ポート・プロトコル(L3/L4) | IP・ポート、FQDN(L3〜L7)、脅威インテリジェンス | HTTP(S) の中身(URL、ヘッダー、本文など) |
| 主な向き | 受信・送信 | 送信(全ポート・FQDN)と東西。 受信は DNAT で HTTP/S 以外(RDP、SSH など)を保護 | Web アプリへの受信(HTTP/S) |
| 止められる例 | 特定のポートへの接続 | 許可していない FQDN への送信 | SQL インジェクション、XSS、特定の User-Agent、短時間の大量アクセス |
公式ドキュメント:
Azure Firewall 規則を構成する | Microsoft Learn
Azure Application Gateway 上の Azure Web アプリケーション ファイアウォールとは | Microsoft Learn
料金
WAF_v2 は「固定費(1 時間あたり)」と「容量ユニット(1 時間あたり)」の合計。
東日本の従量課金では、固定費が 0.522 ドル/時、容量ユニットが 1 ユニットあたり 0.0144 ドル/時(Azure Retail Prices API、2026年11月時点、米ドル)。
自動スケーリングの最小インスタンス数は 0〜100 で、0 にすると予約容量なし(使った分だけ)になる。
最小 0 でも可用性は保たれ、それは固定費に含まれる。
ただし新しいインスタンスの準備には 3〜5 分かかることがある。
公式ドキュメント:Application Gateway v2 と WAF v2 のスケーリング | Microsoft Learn
東日本・西日本の最新の単価は「Azure 料金一覧(Application Gateway の WAF)」で確認できる(毎日更新)。
構築手順
今回の構成と実施すること
VNet に Application Gateway 用と VM 用のサブネットを作り、パブリック IP なしの VM をバックエンドにした WAF_v2 の Application Gateway を置く。
手元の PC から 4 種類のリクエストを送り、WAF の設定を変えながら結果とログを見る。
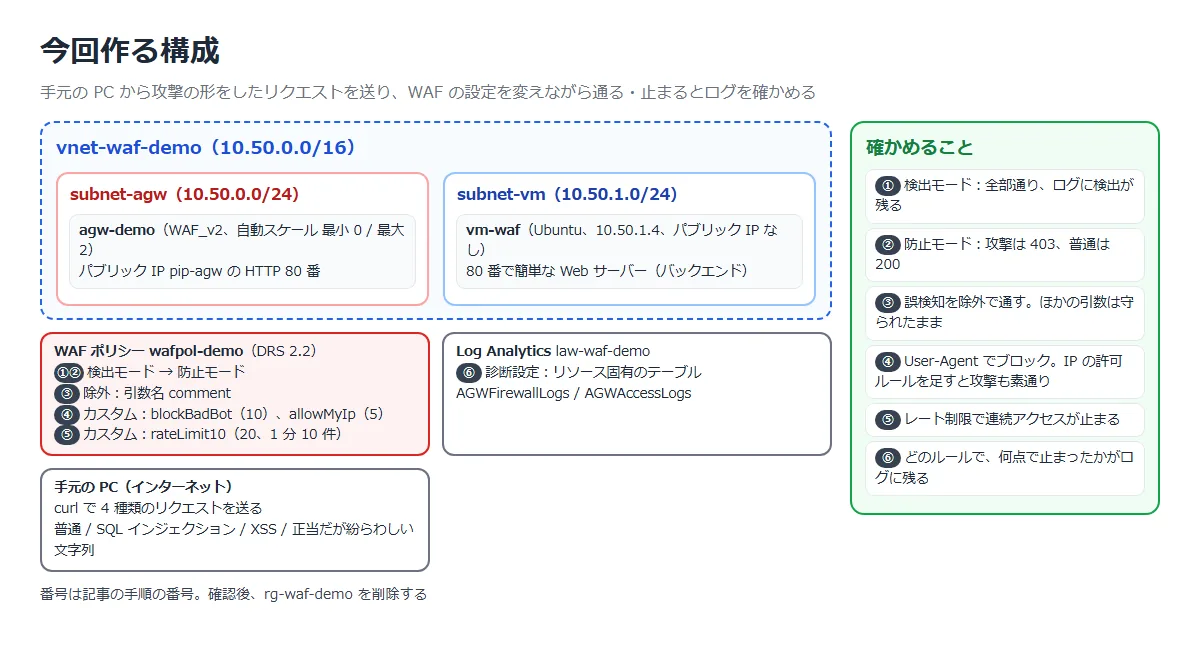
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | 検出モードで 4 種類のリクエストを送る | 全部通り、ログには検出が残る |
| ② | 防止モードにする | 攻撃は 403、普通のリクエストは 200 |
| ③ | 誤検知した引数を除外に入れる | その引数だけ通り、ほかの引数は守られたまま |
| ④ | User-Agent でブロックするカスタム ルールと、自分の IP を許可するカスタム ルールを入れる | ブロックは効くが、許可ルールがあると攻撃も素通りになる |
| ⑤ | レート制限のカスタム ルールを入れる | 連続アクセスの途中から止まる |
| ⑥ | Log Analytics でログを見る | どのルールで、何点で止まったかが残る |
準備はコマンドで行った(PowerShell から実行したので、空の値を ‘””‘ と書いている)。
az group create -n rg-waf-demo -l japaneastaz network vnet create -g rg-waf-demo -n vnet-waf-demo --address-prefixes 10.50.0.0/16 --subnet-name subnet-agw --subnet-prefixes 10.50.0.0/24az network vnet subnet create -g rg-waf-demo --vnet-name vnet-waf-demo -n subnet-vm --address-prefixes 10.50.1.0/24az vm create -g rg-waf-demo -n vm-waf --image Ubuntu2404 --size Standard_B1s --vnet-name vnet-waf-demo --subnet subnet-vm --public-ip-address '""' --nsg '""' --admin-username azureuser --generate-ssh-keysaz network public-ip create -g rg-waf-demo -n pip-agw --sku Standard --allocation-method Static --zone 1 2 3 -l japaneastVM では、前回と同じく 80 番で簡単な Web サーバーを動かした(run-command で実行)。
mkdir -p /srv/web
echo '<h1>Hello from vm-waf (10.50.1.4)</h1>' > /srv/web/index.html
systemd-run --unit=web python3 -m http.server 80 --directory /srv/web
WAF ポリシーと Application Gateway を作る
CLI で作った WAF ポリシーは、ルール セットが DRS 2.1、状態が無効(Disabled)、モードが検出だった。
推奨の DRS 2.2 に変えてから有効にする。
az network application-gateway waf-policy create -g rg-waf-demo -n wafpol-demo -l japaneastaz network application-gateway waf-policy managed-rule rule-set update -g rg-waf-demo --policy-name wafpol-demo --type Microsoft_DefaultRuleSet --version 2.2az network application-gateway waf-policy policy-setting update -g rg-waf-demo --policy-name wafpol-demo --state Enabled --mode DetectionApplication Gateway は WAF_v2 で、自動スケーリングの最小を 0、最大を 2 にした。
作成は 8 分ほどかかった。
az network application-gateway create -g rg-waf-demo -n agw-demo -l japaneast --sku WAF_v2 --min-capacity 0 --max-capacity 2 --vnet-name vnet-waf-demo --subnet subnet-agw --public-ip-address pip-agw --servers 10.50.1.4 --frontend-port 80 --http-settings-port 80 --http-settings-protocol Http --priority 100 --waf-policy wafpol-demo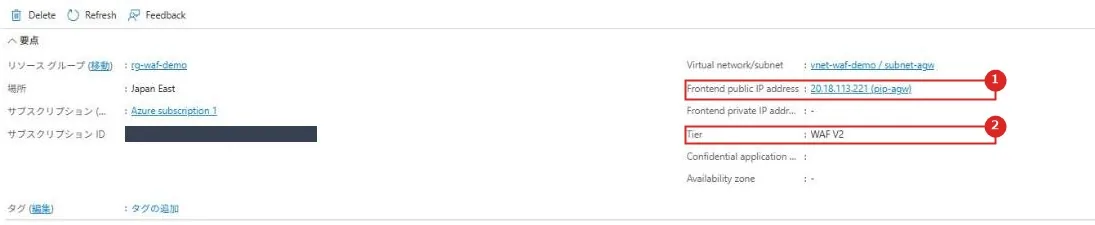
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Frontend public IP address | クライアントがアクセスするパブリック IP |
| 2 | Tier | WAF V2(WAF_v2) |
ログはリソース固有のテーブルに送る。
az monitor log-analytics workspace create -g rg-waf-demo -n law-waf-demo -l japaneastaz monitor diagnostic-settings create -n diag-agw --resource <Application Gateway のリソース ID> --workspace <ワークスペースのリソース ID> --export-to-resource-specific true --logs '[{\"categoryGroup\":\"allLogs\",\"enabled\":true}]'ポータルでは、WAF ポリシーの概要からモードの切り替えと各設定に進める。
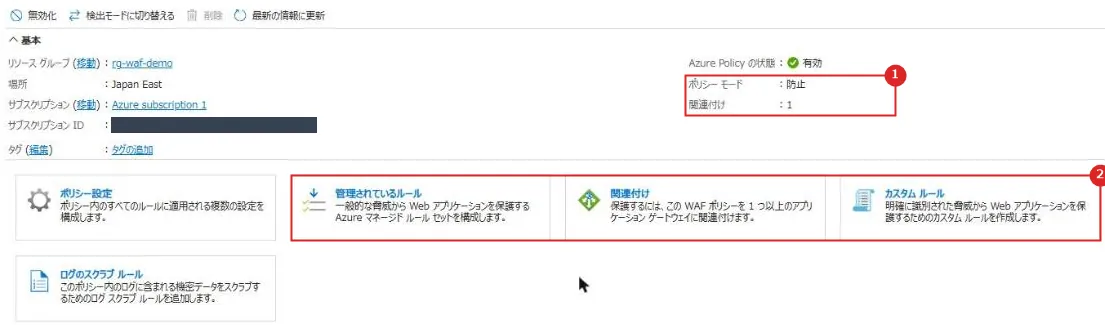
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ポリシー モード / 関連付け | いまのモード(画面は防止モードにしたあと)と、関連付けたゲートウェイ等の数。 モードは上部の「検出モードに切り替える」で変えられる |
| 2 | 管理されているルール / 関連付け / カスタム ルール | マネージド ルール セットと除外、関連付け先、カスタム ルールの設定画面 |
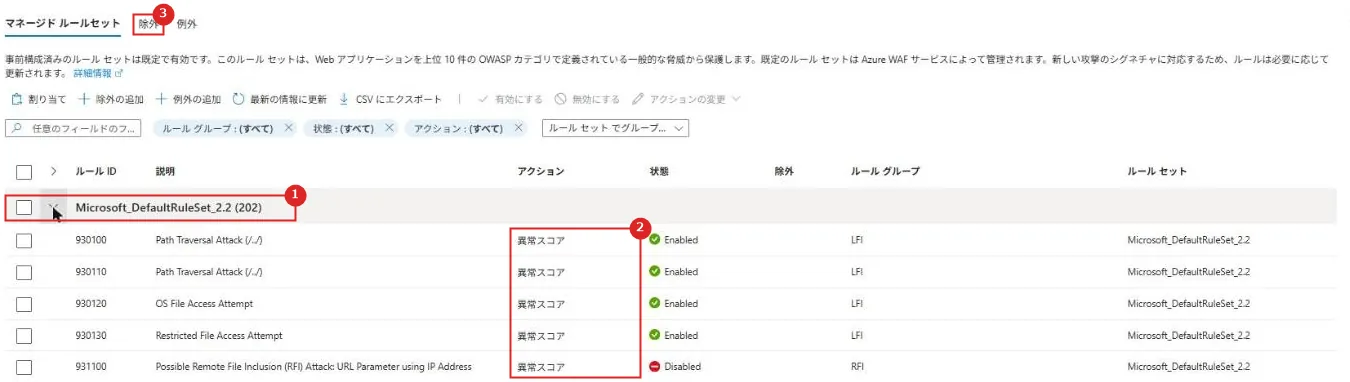
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Microsoft_DefaultRuleSet_2.2 | DRS 2.2 のルール(この画面では 202 件)。 ルールごとに有効・無効やアクションを変えられる |
| 2 | アクション | 異常スコア(一致したら点数を足す) |
| 3 | 除外 | ③ で使う除外の一覧 |
送るリクエストは次の 4 種類(PC で実行。最後の comment は、正当な入力だが SQL に見える文字列の例)。
$cases = [ordered]@{
  'normal'  = '/?id=1'
  'sqli'    = '/?id=1%27%20OR%20%271%27%3D%271'
  'xss'     = '/?q=%3Cscript%3Ealert(1)%3C%2Fscript%3E'
  'comment' = '/?comment=select%20name%20from%20items%20where%20id%20%3D%201'
}
foreach ($k in $cases.Keys) {
  $code = curl.exe -s -o NUL -m 10 -w '%{http_code}' ("http://<パブリック IP>" + $cases[$k])
  "$k -> $code"
}
① 検出モード
normal  ?id=1                                        -> 200
sqli    ?id=1' OR '1'='1                             -> 200
xss     ?q=<script>alert(1)</script>                 -> 200
comment ?comment=select name from items where id = 1 -> 200
全部通った。
検出モードはブロックしないが、ログには SQL インジェクションや XSS の検出が「Detected」で残る(⑥)。
公式は、新しくデプロイした WAF を運用環境で短期間検出モードで動かし、ログを見て除外やカスタム ルールを整えてから防止モードに移ることを勧めている。
② 防止モード
az network application-gateway waf-policy policy-setting update -g rg-waf-demo --policy-name wafpol-demo --state Enabled --mode Prevention --request-body-check truenormal ?id=1 -> 200
sqli ?id=1' OR '1'='1 -> 403
xss ?q=<script>alert(1)</script> -> 403
comment ?comment=select name from items where id = 1 -> 403
攻撃の形をした 2 つは 403 になり、普通のリクエストは 200 のまま。
ただし、正当なつもりの comment も 403 になった(誤検知)。
ブロックしたときの応答は Application Gateway が返す。
<html>
<head><title>403 Forbidden</title></head>
<body>
<center><h1>403 Forbidden</h1></center>
<hr><center>Microsoft-Azure-Application-Gateway/v2</center>
</body>
</html>
※ –request-body-check true を付けている理由は、後述の「実機でつまずいた点」を参照。
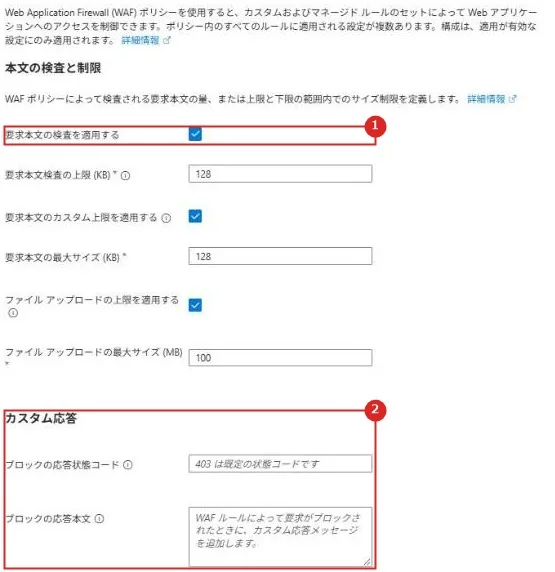
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 要求本文の検査を適用する | POST などの本文も WAF で検査する |
| 2 | カスタム応答 | ブロックしたときの状態コード(既定は 403)と本文を変えられる |
③ 誤検知を除外で通す
誤検知した引数 comment を、WAF の評価から外す。
az network application-gateway waf-policy managed-rule exclusion add -g rg-waf-demo --policy-name wafpol-demo --match-variable RequestArgNames --selector-match-operator Equals --selector comment比べるため、同じ文字列を id に入れたリクエストも足して送った。
normal  ?id=1                                        -> 200
sqli    ?id=1' OR '1'='1                             -> 403
xss     ?q=<script>alert(1)</script>                 -> 403
comment ?comment=select name from items where id = 1 -> 200
id      ?id=select name from items where id = 1      -> 403
comment は通るようになり、同じ文字列でも id では 403 のまま。
除外は指定した属性だけを評価から外し、要求の残りの部分はふつうに評価される。
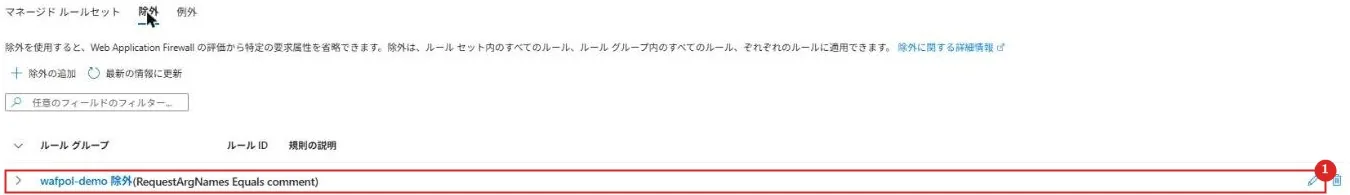
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | RequestArgNames Equals comment | 引数名が comment のものを除外する。 今回はルールを指定しなかったので、すべてのルールの評価から外れる。 特定のルールやルール グループにだけ適用することもできる |
除外にできるのは、要求ヘッダー、Cookie、引数(フォームのフィールド、JSON、URL のクエリ文字列)。
演算子は Equals、Starts with、Ends with、Contains、Equals any。
公式ドキュメント:Web アプリケーション ファイアウォールの除外リスト | Microsoft Learn
④ カスタム ルール
User-Agent に badbot を含む要求をブロックするルール(優先度 10)を作る。一致条件は JSON ファイルで渡した。
[{"variables":[{"variableName":"RequestHeaders","selector":"User-Agent"}],"operator":"Contains","values":["badbot"],"transforms":["Lowercase"]}]az network application-gateway waf-policy custom-rule create -g rg-waf-demo --policy-name wafpol-demo -n blockBadBot --priority 10 --rule-type MatchRule --action Block --match-conditions "@waf-mc-ua.json"User-Agent: MyBadBot/1.0 ?id=1 -> 403
User-Agent: curl-test ?id=1 -> 200
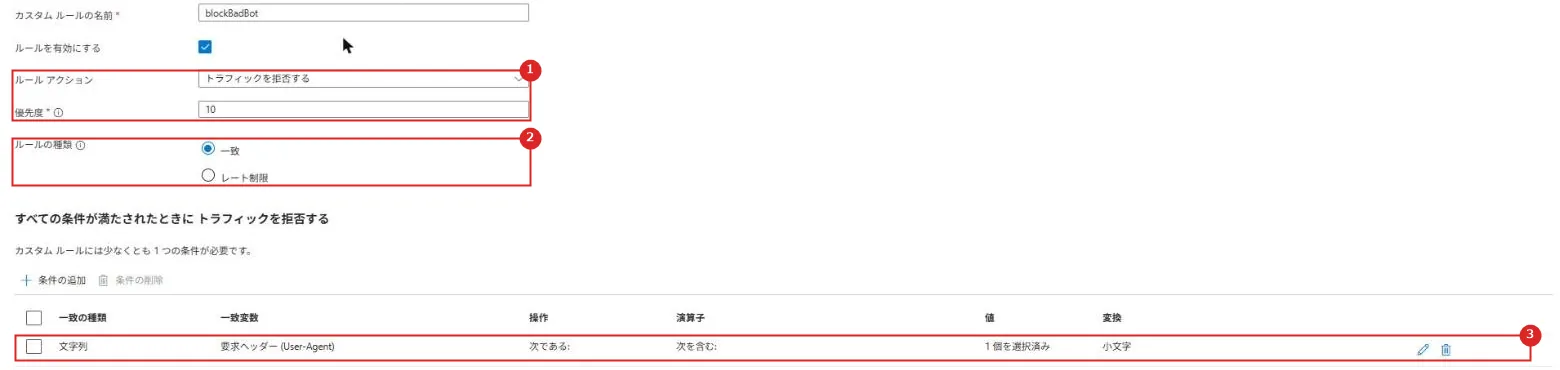
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ルール アクション / 優先度 | 許可・拒否(ブロック)・ログ。 優先度は 1〜100 で、小さいほど先に評価される |
| 2 | ルールの種類 | 一致(MatchRule)か、レート制限(⑤) |
| 3 | 条件 | 一致変数(要求ヘッダーの User-Agent)、演算子(次を含む)、値、変換(小文字にしてから比べる)。 同じルールの複数の条件は AND になる |
次に、自分の PC の IP からの要求を許可するルール(優先度 5)を足した。
az network application-gateway waf-policy custom-rule create -g rg-waf-demo --policy-name wafpol-demo -n allowMyIp --priority 5 --rule-type MatchRule --action Allow --match-conditions "@waf-mc-ip.json"normal ?id=1 -> 200
sqli ?id=1' OR '1'='1 -> 200
xss ?q=<script>alert(1)</script> -> 200
comment ?comment=select name from items where id = 1 -> 200
id ?id=select name from items where id = 1 -> 200
User-Agent: MyBadBot/1.0 ?id=1 -> 200
全部通った。
カスタム ルールはマネージド ルールより先に評価され、許可またはブロックが実行されると、それ以降のカスタム ルールもマネージド ルールも評価されない。
「管理者の IP は許可」のようなルールを置くと、その IP からの攻撃も素通りになる。
前回の Azure Firewall の「広いネットワーク規則」と同じ型の落とし穴。
確認後、このルールは消した。
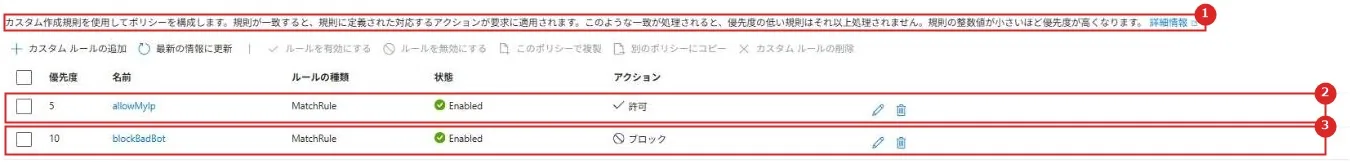
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 画面上部の説明 | 「規則が一致すると、優先度の低い規則はそれ以上処理されない」という説明 |
| 2 | allowMyIp | 優先度 5 の許可。blockBadBot より先に評価される |
| 3 | blockBadBot | 優先度 10 のブロック |
az network application-gateway waf-policy custom-rule delete -g rg-waf-demo --policy-name wafpol-demo -n allowMyIp公式ドキュメント:Azure Application Gateway の Web アプリケーション ファイアウォール v2 カスタム規則 | Microsoft Learn
⑤ レート制限
クライアントの IP ごとに 1 分あたり 10 件をしきい値にしたレート制限ルール(優先度 20)を入れ、30 件続けて送った。
az network application-gateway waf-policy custom-rule create -g rg-waf-demo --policy-name wafpol-demo -n rateLimit10 --priority 20 --rule-type RateLimitRule --action Block --rate-limit-duration OneMin --rate-limit-threshold 10 --group-by-user-session "[{group-by-variables:[{variable-name:ClientAddr}]}]" --match-conditions "@waf-mc-rate.json"200 200 200 200 200 200 200 200 200 200 200 200 200 200 200 200 200 200 200 200
403 403 403 403 403 403 403 403 403 403
(200 が 20 件、そのあと 403 が 10 件)
1 分待ってから 15 件 → すべて 200
途中から 403 で止まった。
ただし、しきい値の 10 件ちょうどではなく、20 件目までは通った。
公式にも、レート制限のしきい値は必ずしも定義どおりには強制されないので、細かい流量制御には使わず、異常に多いトラフィックを抑える用途に使うよう書かれている。
しきい値を超えた最初のウィンドウでは一致する要求をブロックし、その後はしきい値までを通す(スライディング ウィンドウ)。
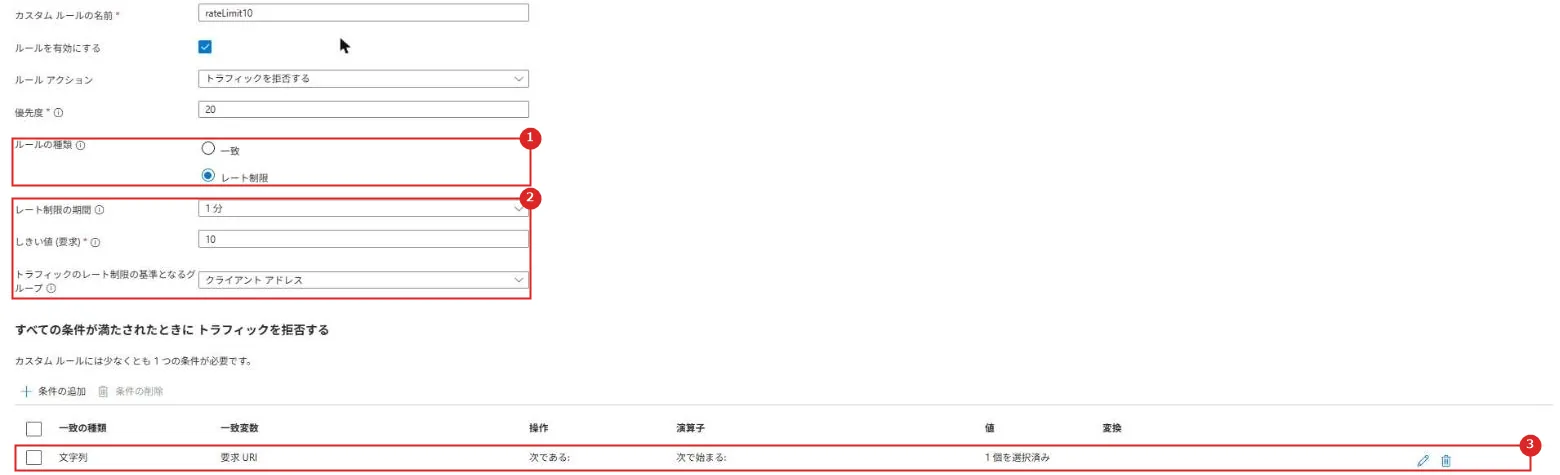
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ルールの種類 | レート制限 |
| 2 | 期間 / しきい値 / グループ | 1 分または 5 分の間に何件まで許すか。 グループはクライアント アドレス(IP ごと)、地域、なし(全体)など |
| 3 | 条件 | レート制限を数える対象。今回は要求 URI が / で始まるもの(すべて) |
レート制限ルールは、新しい WAF エンジン(CRS 3.2 以降、DRS 2.1 以降)で使える。
カウンターは関連付け(ゲートウェイやリスナー)ごとに持つ。
公式ドキュメント:Azure Application Gateway 上の Azure Web Application Firewall のレート制限 | Microsoft Learn
⑥ ログを見る
Application Gateway の「監視」⇒「ログ」で KQL を実行する(Queries hub が開いたら閉じ、「KQL モード」にする)。
WAF のログは AGWFirewallLogs に入る。
まず SQL インジェクションの要求だけを時系列で見た。
AGWFirewallLogs | where RequestUri startswith "/?id=1%27" | project TimeGenerated, RequestUri, RuleSetType, RuleId, Message, Action | sort by TimeGenerated asc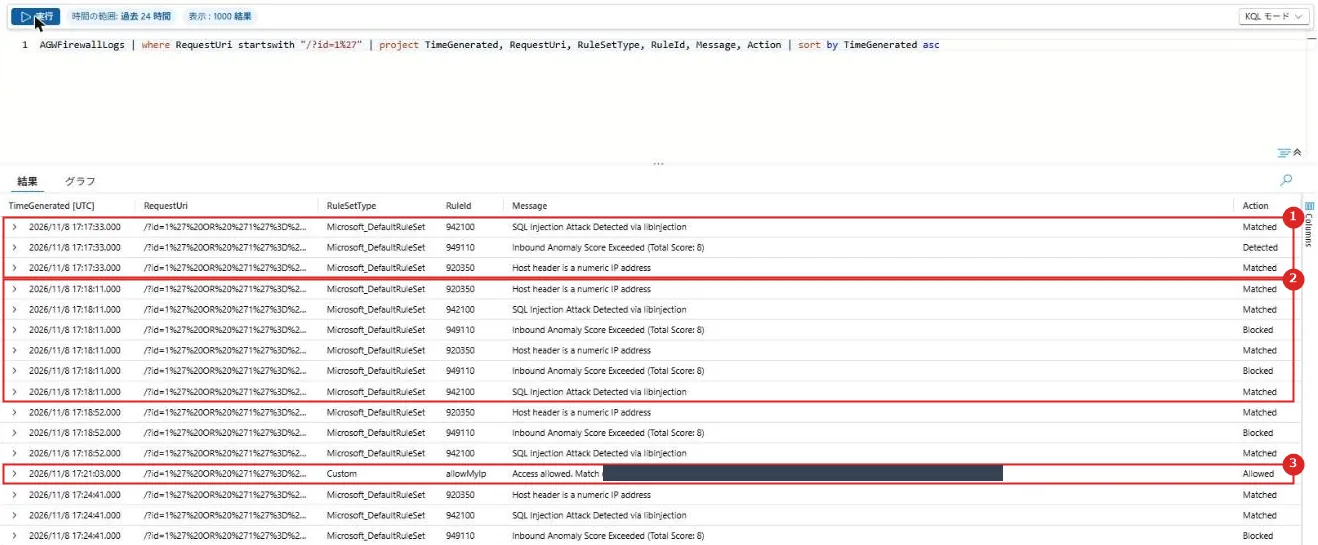
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ① 検出モード | 942100(SQL Injection Attack Detected via libinjection)が Matched、合計の 949110(Inbound Anomaly Score Exceeded (Total Score: 8))が Detected |
| 2 | ② 防止モード | 同じ要求で 949110 が Blocked |
| 3 | ④ allowMyIp | RuleSetType が Custom、Action が Allowed。 この要求ではマネージド ルールの行が出ていない |
合計が 8 点なのは、IP アドレスで直接アクセスしたため 920350(Host header is a numeric IP address、警告の 3 点)も一致していたから。
942100(重大の 5 点)と合わせて 8 点で、しきい値の 5 を超えた。
警告の 920350 だけ(3 点)ならしきい値に届かないので、ブロックされない。
異常スコアの動きがそのままログに出ている。
AGWFirewallLogs | where RuleSetType == "Custom" | summarize Count=count(), First=min(TimeGenerated) by RuleId, Action, Message | sort by First asc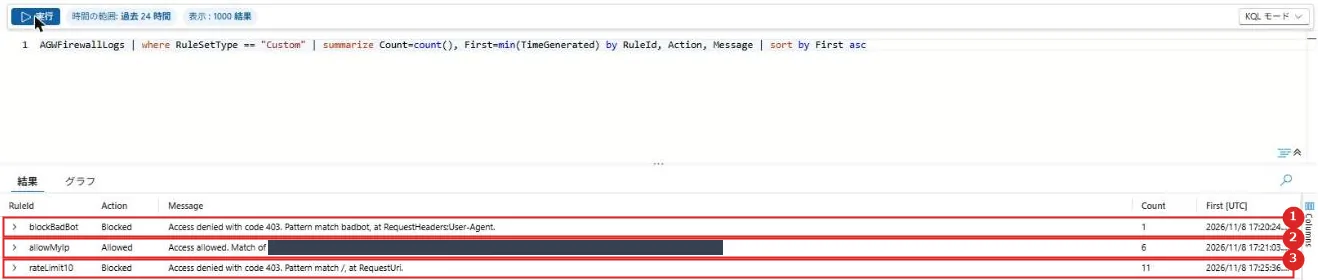
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | blockBadBot | User-Agent の一致でブロック |
| 2 | allowMyIp | IP の一致で許可 |
| 3 | rateLimit10 | レート制限でブロック(11 件) |
カスタム ルールの行は RuleId にルール名が入る。ログは数分で出た。
公式ドキュメント:
Azure Web アプリケーション ファイアウォールのリソース ログ | Microsoft Learn
Azure Application Gateway 上の Azure Web アプリケーション ファイアウォールとは | Microsoft Learn
片付け
az group delete -n rg-waf-demo --yes実機でつまずいた点
検証中に実際に出たエラーや、つまずいたところ。同じメッセージで検索してたどり着いた人向けに、原因と対処をまとめておく。
policy-setting update でモードを変えたら、要求本文の検査がオフになった
waf-policy create の直後は true だった requestBodyCheck(要求本文の検査を適用する)が、「az network application-gateway waf-policy policy-setting update」を –state と –mode だけ付けて実行したあとで false になっていた。
ポータルのポリシー設定でもチェックが外れていた。
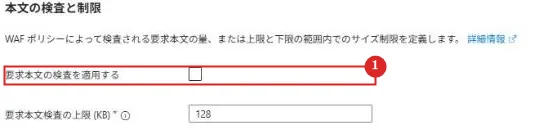
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 要求本文の検査を適用する | モードを変えたあと、オフになっていた |
このコマンドでモードを変えるときは –request-body-check true も付け、変更後に「az network application-gateway waf-policy show –query policySettings」で確認する。
「ApplicationGatewayFirewallCustomRuleNoMatchConditionNotSupported」
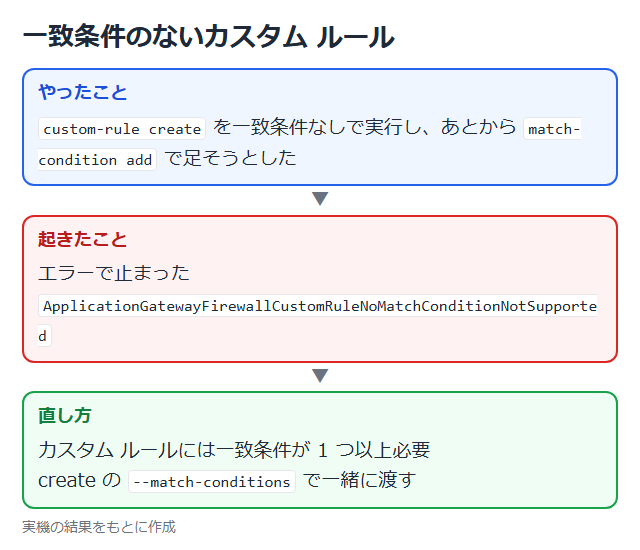
custom-rule create を一致条件なしで実行し、あとから match-condition add で足そうとしたら出た。
カスタム ルールには一致条件が 1 つ以上必要なので、create の –match-conditions で一緒に渡す。
「does not have any valid Primary Rule Set attached to it」
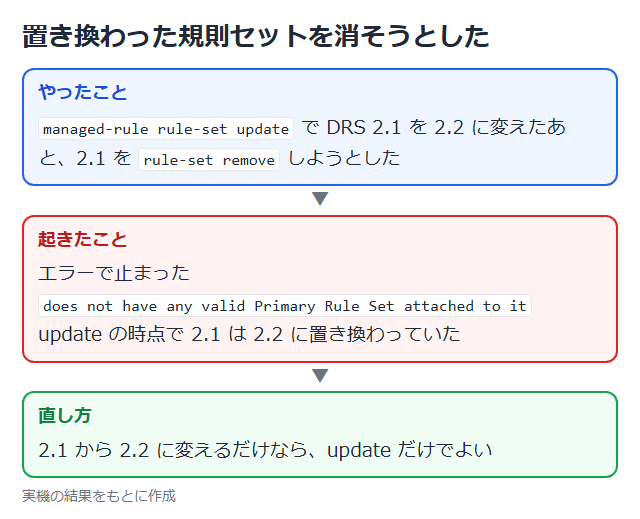
managed-rule rule-set update で DRS 2.1 を 2.2 に変えたあと、2.1 を rule-set remove しようとしたら出た。
update の時点で 2.1 は 2.2 に置き換わっていた(waf-policy show で確認)。
2.1 から 2.2 に変えるだけなら update だけでよい。
IP アドレスでアクセスすると、ルール 920350 が出る
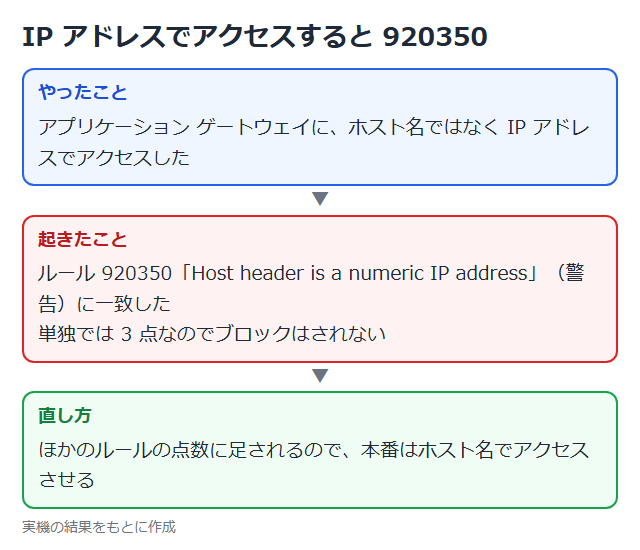
「Host header is a numeric IP address」(警告)。
Host ヘッダーが IP アドレスだと一致する。
単独では 3 点なのでブロックされないが、ほかのルールの点数に足される。
本番はホスト名でアクセスさせる。
発展:Bot Manager・geo フィルター・HTTPS・Front Door
| 機能 | 内容 |
|---|---|
| Bot Manager ルール セット | ボットを不正・適切(検索エンジンなど)・不明に分けて、ブロック・許可・ログを決める。 既定では、悪意のあるボットをブロックし、検証済みの検索エンジンのクローラーを許可し、不明な検索エンジンのクローラーをブロックし、不明なボットはログに記録する。 悪意のある IP の情報は Microsoft の脅威インテリジェンス フィードから 1 日に複数回更新される |
| geo フィルター | カスタム ルールの一致の種類「地域の場所」(Geomatch)で、国や地域ごとに許可・ブロックする。 国・地域に対応づけられない IP は許可されるので、国コード ZZ も含めるよう公式が注意している |
| HTTPS(TLS 終端) | ゲートウェイで TLS を終端し、バックエンドへは暗号化なしで送る構成と、バックエンドまで暗号化するエンド ツー エンド TLS がある。 2025年8月31日以降、クライアントとバックエンドは TLS 1.2 以上が必要 |
| Front Door の WAF | 世界中の Azure のネットワーク エッジに置かれるグローバルな WAF。 VNet に入る前、攻撃元の近くで止められる。 Application Gateway の WAF はリージョンの VNet の中に置く |
公式ドキュメント:
Azure Application Gateway 上の Azure Web Application Firewall でのボット保護の概要 | Microsoft Learn
Geomatch カスタム ルール | Microsoft Learn
Application Gateway での TLS 終端とエンド ツー エンド TLS の概要 | Microsoft Learn
Azure Front Door 上の Azure Web アプリケーション ファイアウォール | Microsoft Learn
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| WAF | インターネットに公開する Web アプリは WAF を有効にし、マネージド ルールを使う | 公式のベスト プラクティス |
| ルール セット | 最新のルール セット(DRS 2.2)を使い、更新を定期的に確認する | ルールは脅威に合わせて更新される |
| モード | 最初は検出モードでログを見て調整し、終わったら防止モードにする | 検出モードはテストには役立つが、保護にはならない |
| 除外 | 誤検知した属性だけを、必要なルールに絞って除外する | 除外した属性は、そのルールで評価されなくなる |
| カスタム ルール | 「特定の IP を許可」のような許可ルールは慎重に。使うなら対象を絞る | 許可されるとマネージド ルールまで評価されない(④) |
| ボットと地域 | Bot Manager ルール セットを有効にし、利用者の地域が決まっているなら geo フィルターを使う | 公式のベスト プラクティス |
| ログ | 診断設定で Log Analytics に送り、定期的に見る。 必要なら Microsoft Sentinel に取り込む | 誤検知の調整と、攻撃を受けたかの把握に使う |
| 設定の管理 | 除外などの WAF の設定を CLI や Bicep などのコードで管理する | ルール セットのバージョンを上げるときに同じ設定を再利用できる |
公式ドキュメント:Azure Application Gateway での Azure Web Application Firewall (WAF) のベスト プラクティス | Microsoft Learn
注意事項
| 項目 | 内容 |
|---|---|
| 料金 | 固定費は 1 時間単位でかかる。 最小インスタンス数を 1 以上にすると、1 インスタンスあたりおよそ 10 容量ユニットが予約される |
| スケーリング | 最小 0 だと、新しいインスタンスの準備に 3〜5 分かかることがある |
| レート制限 | しきい値どおりに止まるとは限らない(今回は 10 件の設定で 20 件まで通った)。 細かい流量制御には使わない |
| 検出モードのカスタム ルール | 検出モードでは、カスタム ルールのブロックもログに記録されるだけで実行されない |
| リダイレクト | ゲートウェイ レベルのリダイレクト規則は、WAF のカスタム規則をバイパスする |
| ポリシーの関連付け | WAF ポリシーの関連付けは WAF_v2 だけ。 v1 は 2026年4月28日に廃止された |
公式ドキュメント:
Azure Application Gateway の Web アプリケーション ファイアウォール v2 カスタム規則 | Microsoft Learn
Azure Application Gateway 上の Azure Web Application Firewall のレート制限 | Microsoft Learn
Application Gateway v2 と WAF v2 のスケーリング | Microsoft Learn
Azure Application Gateway とは | Microsoft Learn
まとめ
Application Gateway の WAF は、Web アプリへの要求を WAF ポリシーのカスタム ルールとマネージド ルールで検査し、異常スコアで判定する仕組み。
今回の検証では、検出モードでは全部通ってログだけが残り、防止モードで攻撃は 403 になったが、正当な入力も誤検知された。
除外で特定の引数だけを外せ、カスタム ルールでは User-Agent やレートで止められた一方、IP の許可ルールを足すと攻撃も素通りになった。
ログでは、どのルールで何点になって止まったかまで追えた。
・最初は検出モードでログを見て、除外を絞って入れてから防止モードにする
・カスタム ルールの許可はマネージド ルールより先に効くので、広く許可しない
・ログ(AGWFirewallLogs)で RuleId と異常スコアを見て調整する
次回:Azure DDoS Protection とは|IP 保護とネットワーク保護の違い・料金・攻撃時のメトリックの見方
コメント