
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 10 回目。
前回の App Service(マルチテナント)に続いて、App Service Environment(ASE)を使う「エンタープライズ展開」と「高可用性エンタープライズ展開」を扱う。
実機では、内部 VIP の ASE を作り、ILB の受信アドレスとプライベート DNS ゾーン、VNet の中からの名前解決を確かめた。
※2026年11月時点の情報です。
前回:Azure App Service のゾーン冗長ベースラインとは|VNet 統合とプライベート エンドポイントを実機で検証
App Service Environment とは
App Service Environment は、App Service のアプリを大規模かつ安全に動かすための、完全に分離された専用の環境。
自分の VNet のサブネットの中に、App Service をシングルテナントで展開する。
Windows と Linux の Web アプリ、Docker コンテナー、Functions などを動かせる。
今のバージョンは v3 で、v1 と v2 は 2024 年 8 月 31 日に廃止された。
| 項目 | App Service Environment v3 | マルチテナントの App Service |
|---|---|---|
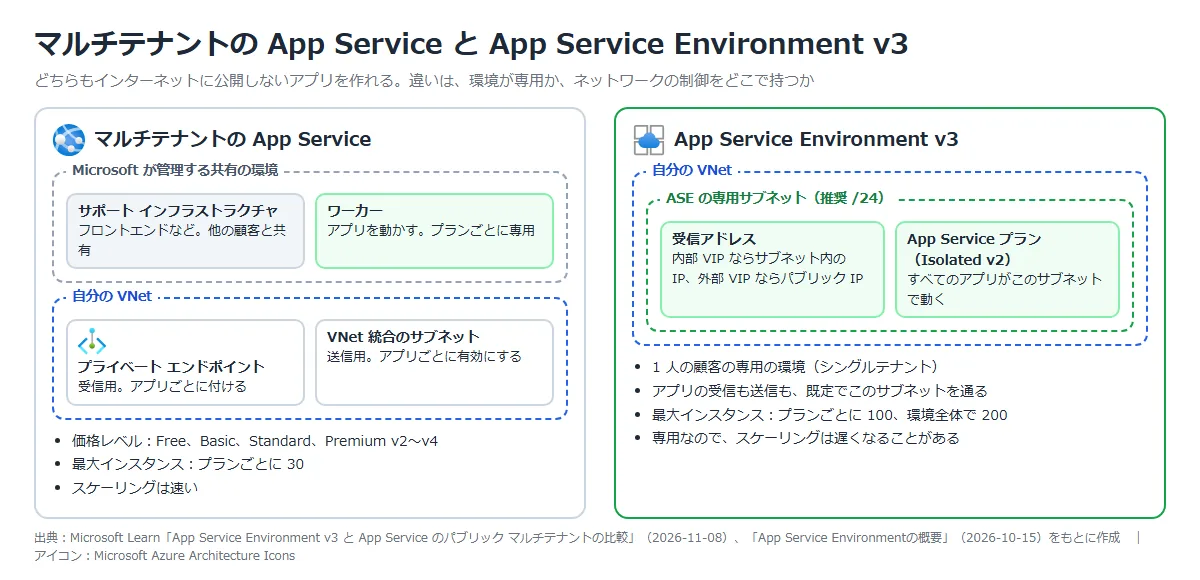
| 環境 | 1 人の顧客の専用の環境 | ワーカーは専用だが、サポート インフラストラクチャを他の顧客と共有 |
| 価格レベル | Isolated v2、Isolated v4 | Free、Basic、Standard、Premium v2〜v4 |
| 最大インスタンス | プランごとに 100。ASE 全体で 200 | プランごとに 30(引き上げ不可) |
| スケーリングの速さ | 専用なので遅くなる | 共有なので速い |
| VNet | 既定でサブネットに展開される。送信も既定で VNet を通る | VNet 統合とプライベート エンドポイントをアプリごとに有効にする |
| 項目 | App Service Environment v3 | マルチテナントの App Service |
|---|---|---|
| HTTP 以外のポートへの受信 | NSG で止められる | 止められない(プラットフォームがポートを持つ) |
| プライベート DNS のカスタム ドメイン | 内部 VIP の ASE で使える(ドメインの検証は不要) | 使えない(パブリック DNS で解決する必要がある) |
| プライベート CA の証明書での受信 TLS | 使える | 使えない |
| インスタンスあたりの送信 TCP 接続 | 16,000 | P1v3 で 1,920 など、サイズで変わる |
※公式の FAQ では、プライベートな受信やインターネットに公開しないことだけが目的なら ASE は要らないとされている。
マルチテナントでも、プライベート エンドポイントとパブリック ネットワーク アクセスの無効化で実現できる(前回の記事の構成)。
専用のインフラ、環境単位のネットワーク制御、30 を超えるスケール、プライベート CA などが必要なときに ASE を選ぶ。
公式ドキュメント:
App Service Environmentの概要 | Microsoft Learn
App Service Environment v3 と App Service のパブリック マルチテナントの比較 | Microsoft Learn
内部 VIP と外部 VIP
ASE は作成時に仮想 IP(VIP)の種類を選ぶ。
| 種類 | 受信アドレス | ドメイン サフィックス | DNS |
|---|---|---|---|
| 内部 VIP(ILB ASE) | ASE のサブネットの中の IP(内部ロード バランサー) | パブリック DNS には出ない。 作成時に Azure DNS プライベート ゾーンを自動で作れる | |
| 外部 VIP | パブリック IP | アプリは自動でパブリック DNS に載る |
内部 VIP の ASE のアプリには、同じ VNet か、つながった VNet からしか届かない。
アプリの発行(デプロイ)も同じで、VNet の中か、つながったネットワークから行う。
公式ドキュメント:
クイックスタート: App Service Environment を作成する | Microsoft Learn
App Service Environmentで Web アプリをホストする | Microsoft Learn
サブネットとネットワーク
| 項目 | 内容 |
|---|---|
| サブネット | ASE ごとに専用のサブネットが要る。 ほかのリソースには使えず、あとから別のサブネットに移すにはサポート チケットが要る |
| サイズ | 推奨は /24(256 アドレス)。 最大の 200 インスタンス近くまで頻繁にスケールするなら /23。 最小は /27 |
| 使うアドレス | 管理用に 5 つ、サポート インフラストラクチャに 7〜27 個。 残りをプランのインスタンスが使う。 スケールの途中は一時的に 2 倍使う |
| NSG | Azure Load Balancer からポート 80 で届くようにする。 推奨は VirtualNetwork から 80、443 の受信を許可する規則 |
| ルート テーブル | 制限なく設定できる。 送信をすべて Azure Firewall などに向けられる |
| 使えない送信元 | ILB ASE には 172.31.192.0/25 の送信元 IP から接続しない |
NSG はAzure NSG とはで、Azure Firewall はAzure Firewall とはで詳しく書いている。
公式ドキュメント:App Service Environment のネットワーク | Microsoft Learn
価格の仕組み
| 展開の種類 | 課金 |
|---|---|
| 通常(リージョン) | Isolated v2 のプランのインスタンス単位。 空の ASE は Windows I1v2 のインスタンス 1 つ分が課金される(インスタンスを置くとこの料金はなくなる) |
| ゾーン冗長 | 追加料金なし。ただしゾーン冗長のプランは 2 インスタンス以上 |
| 専用ホスト | 作成時に専用ホスト 2 台分。 スケールすると仮想コアごとの特別な料金(I1v2 は 2 コア) |
東日本の Windows の I1v2 は 1 時間あたり約 91.8 円、Linux の I1v2 は約 66.3 円(Azure Retail Prices API、2026年11月時点)。
ASE を置くだけで月に数万円かかるので、開発やテストではマルチテナントを使うことも公式で挙げられている。
公式ドキュメント:
App Service Environmentの概要 | Microsoft Learn
App Service Environment v3 と App Service のパブリック マルチテナントの比較 | Microsoft Learn
App Service Environment を使うエンタープライズ展開
内部 VIP の ASE にアプリを置き、インターネットからは WAF 付きの Application Gateway だけを通す参照アーキテクチャ。
Web アプリだけがインターネットから届き、API と関数はインターネットから届かない。
PaaS へはプライベート エンドポイント、それ以外の送信は Azure Firewall を通す。
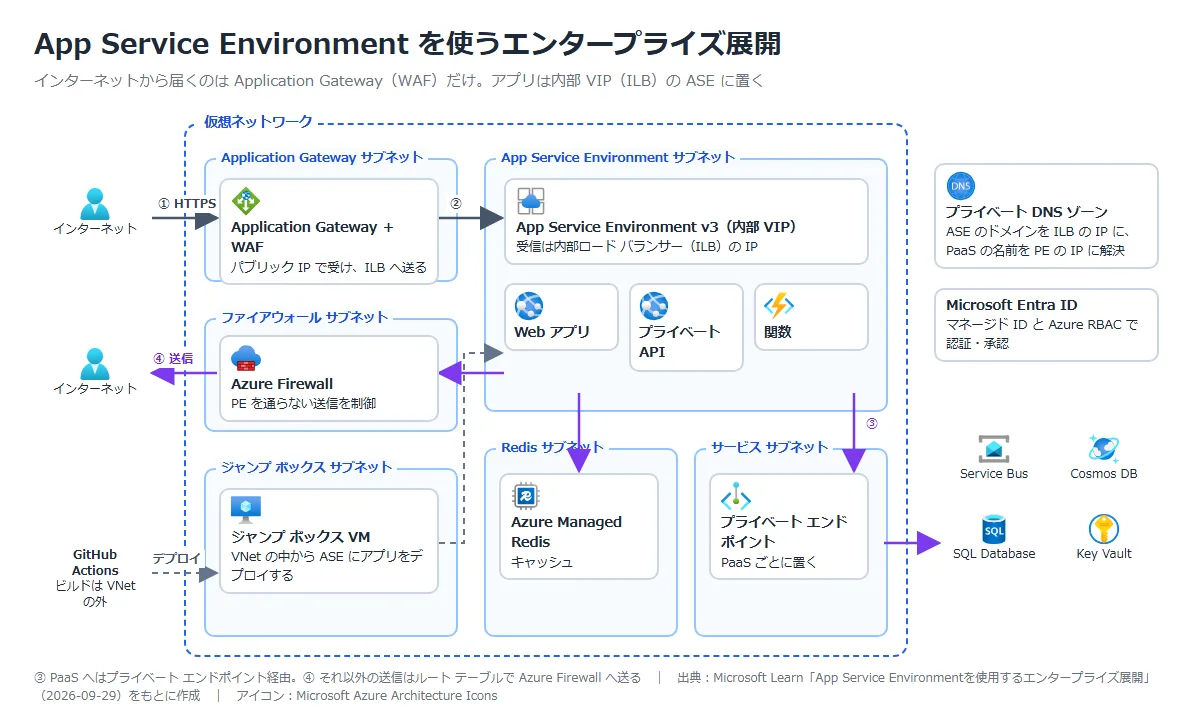
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| App Service Environment v3 | App Service を VNet の中に専用で展開する環境 | Web アプリ、プライベート API、関数を動かす。受信は ILB の IP |
| Application Gateway | レイヤー 7 のロード バランサー。 WAF はAzure WAF(Application Gateway)とは。 | パブリック IP で受けて TLS を終端し、ILB ASE のアプリに送る。 WAF で悪い要求を止める |
| Azure Firewall | クラウド ネイティブのステートフル ファイアウォール。 詳しくはAzure Firewall とは。 | プライベート エンドポイントを通らない送信をルート テーブルで受けて制御する。 送信元はファイアウォールのパブリック IP になり、相手先の許可リストに載せやすい |
データとシークレットの構成要素は、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| プライベート エンドポイント | PaaS に VNet の IP を持たせる仕組み。 詳しくはAzure プライベート エンドポイントとは。 | Service Bus、SQL Database、Key Vault、Cosmos DB への接続をプライベートにする |
| Key Vault | シークレット、キー、証明書を保管するサービス。 詳しくはAzure Key Vault とは。 | アプリが使うシークレットと資格情報を持つ |
| SQL Database / Cosmos DB / Service Bus | データベースとメッセージングの PaaS。 SQL の保護はAzure SQL のデータ保護とは。 | 投票データの保存、広告データ、非同期の更新のキュー |
| Azure Managed Redis | メモリ上のキャッシュのサービス | 同じ VNet の専用サブネットに置き、アプリのキャッシュに使う |
ID と運用の構成要素は、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Microsoft Entra ID / マネージド ID | クラウドの ID 管理と、Entra ID が管理するアプリ用の ID。 詳しくはAzure マネージド ID とは。 | アプリが資格情報なしで Key Vault などに認証する。 Azure RBAC でチームごとにアプリへのアクセスを分ける |
| プライベート DNS ゾーン | VNet の中だけで使う DNS ゾーン | ASE のドメインを ILB の IP に、PaaS の名前をプライベート エンドポイントの IP に解決する |
| ジャンプ ボックス VM / GitHub Actions | VNet の中の作業用 VM と、CI/CD の自動化の仕組み。 接続にはAzure Bastion とはの利用が挙げられている。 | ビルドは VNet の外で行い、VNet の中の VM から ASE にデプロイする |
公式ドキュメント:App Service Environmentを使用するエンタープライズ展開 | Microsoft Learn
Application Gateway からのつなぎ方
| 設定 | 内容 |
|---|---|
| バックエンド プール | アプリの既定の URL(<アプリ名>. |
| ホスト名 | HTTP 設定で、受信したホスト ヘッダーをバックエンド プールのホスト名で上書きする。 Cookie、リダイレクト URL、セッション アフィニティに影響することがある |
| 証明書 | ASE はアプリの既定ドメインごとに既定の証明書を自動で作り、Application Gateway はこれを信頼する。 ブラウザーには Application Gateway の証明書だけが見える |
| 名前解決 | プライベート DNS ゾーンの VNet リンクで、既定の URL が ILB の IP に解決される |
| アプリが増えたとき | アプリごとに、リスナー、バックエンド プール、ルーティング規則、HTTP 設定を作る(マルチサイト ホスティング) |
公式ドキュメント:App Service Environmentを使用するエンタープライズ展開 | Microsoft Learn
デプロイの方法
内部 VIP の ASE には VNet の中からしかデプロイできないので、デプロイの経路を考えておく。
| 方法 | 向いている環境 |
|---|---|
| VNet の中の VM からデプロイ | 初期の開発とテスト。運用ではデプロイの量に合わせてスケールできない |
| ポイント対サイト VPN で手元の PC からデプロイ | 初期の開発。運用には向かない |
| VNet の中のエージェントを使う CI/CD(Azure Pipelines など) | 運用(公式の推奨)。 ビルドは VNet の外、デプロイは VNet の中のエージェントから行う |
| エージェントを使い捨てにする、コンテナーにする、Storage の zip から展開する | VNet の中に常設のエージェントを置きたくないとき |
公式ドキュメント:App Service Environmentを使用するエンタープライズ展開 | Microsoft Learn
高可用性の展開(ゾーン冗長)
エンタープライズ展開を、1 つのリージョンの可用性ゾーンにまたがって置く構成。
ASE v3、Application Gateway v2、Azure Firewall、Azure Managed Redis のゾーン冗長を使う。
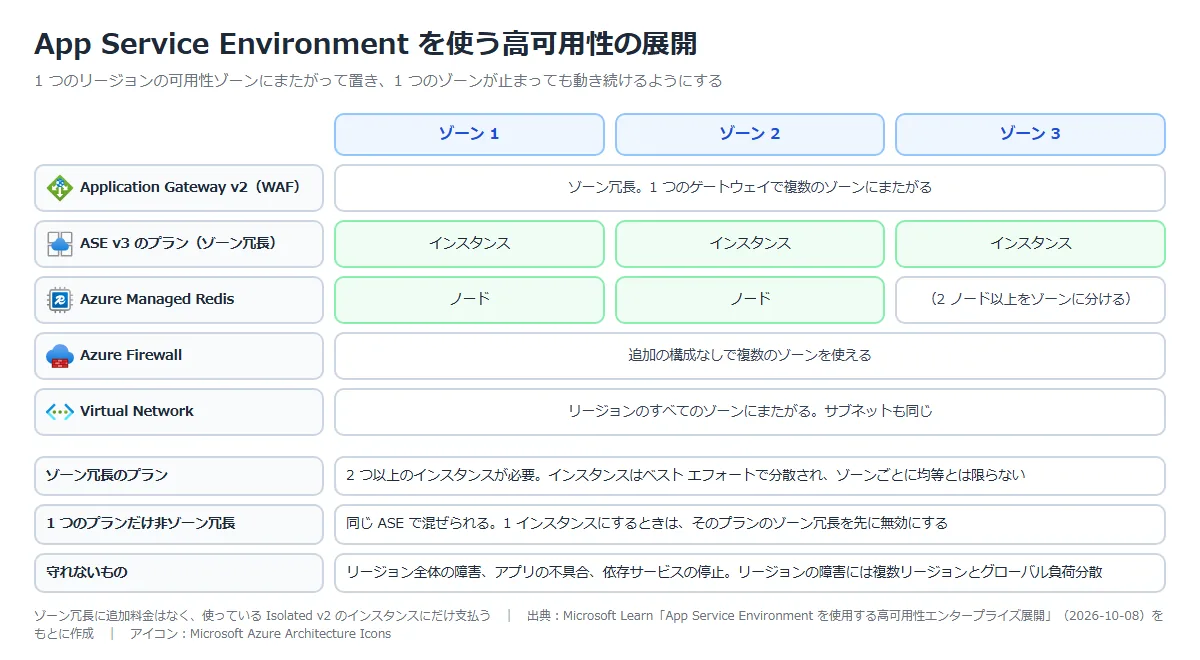
| 項目 | 内容 |
|---|---|
| 有効にする時期 | ASE の作成時でも、作成後のいつでもよい(ゾーンに対応したリージョンだけ)。 東日本と西日本は対応 |
| プラン | ゾーン冗長のプランは 2 インスタンス以上で、2 つ以上のゾーンを使う。 ゾーン冗長のプランとそうでないプランを同じ ASE に混ぜられる |
| 分散 | ベスト エフォートなので、インスタンスがゾーンに均等に分かれるとは限らない。 1 つのゾーンが止まっても負荷をさばける数にする |
| Redis | ゾーンに分けた 2 ノード以上にする。 フェールオーバーで 10〜15 秒止まり、別のゾーンに複製されていないデータは失われることがある |
| 正常性 | Application Gateway の正常性プローブで異常なアプリを外す。 全部が異常なら 502 を返す |
※ゾーン冗長で守れるのはゾーンの障害まで。
リージョン全体の障害には、複数のリージョンに置いてグローバルな負荷分散(Azure Front Door など)を使う。
ゾーンの障害の間は、スケーリング、アプリの作成、構成の変更などの操作にも影響が出ることがある。
公式ドキュメント:App Service Environment を使用する高可用性エンタープライズ展開 | Microsoft Learn
構成のポイント(5 本の柱)
| 柱 | ポイント |
|---|---|
| 信頼性 | ゾーン冗長の ASE とプランで、プランは 2 インスタンス以上。 Application Gateway の正常性プローブで異常なアプリを外す |
| セキュリティ | 内部 VIP の ASE でアプリを隠し、入口は WAF 付きの Application Gateway だけにする。 PaaS はプライベート エンドポイントとパブリック アクセスの無効化、送信は Azure Firewall。 シークレットは Key Vault とマネージド ID。 サブネットごとに NSG |
| 柱 | ポイント |
|---|---|
| コスト最適化 | Isolated v2(I1v2〜I6v2)のインスタンス数が中心。 参照実装は I1v2 を 3 インスタンス。 予約インスタンスと節約プランも使える |
| オペレーショナル エクセレンス | 運用のデプロイは、VNet の中のエージェントを使う CI/CD にする |
| パフォーマンス効率 | Web アプリ、API、関数をそれぞれのプランに分け、個別にスケールする。 Application Gateway の自動スケールを使う |
公式ドキュメント:
App Service Environmentを使用するエンタープライズ展開 | Microsoft Learn
App Service Environment を使用する高可用性エンタープライズ展開 | Microsoft Learn
App Service Environment v3 と App Service のパブリック マルチテナントの比較 | Microsoft Learn
実機で確かめたこと
今回の構成と実施すること
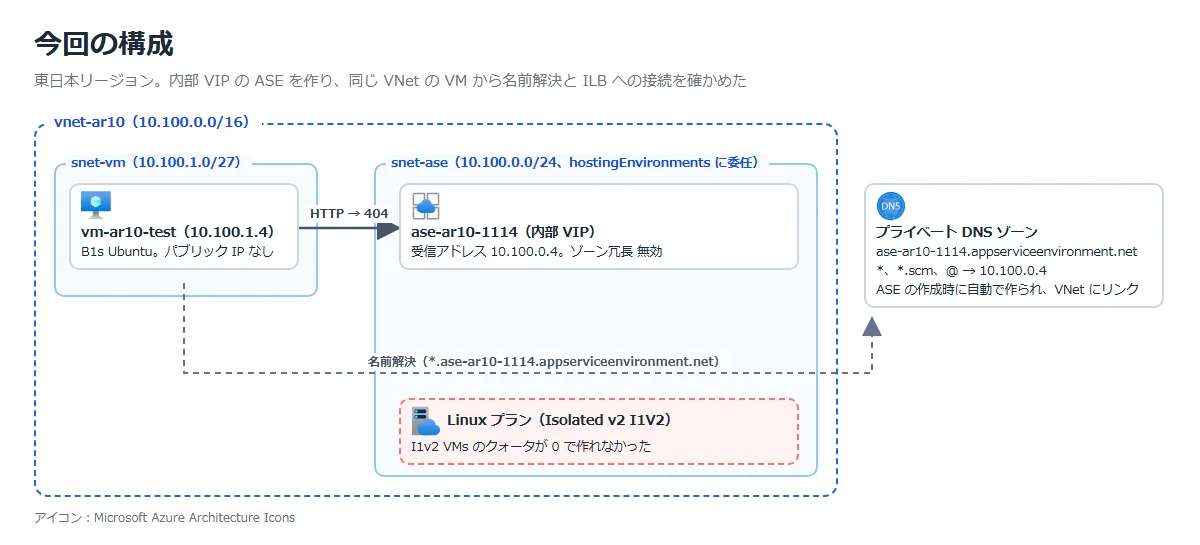
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | 内部 VIP の ASE v3 を、専用の /24 サブネットに作る | サブネットの委任、作成にかかる時間 |
| ② | ASE の IP アドレスとプライベート DNS ゾーンを見る | 受信アドレスがサブネットの中の IP になり、DNS に自動でレコードが入るか |
| ③ | VNet の中の VM から ASE のドメインを引く | ILB の IP に解決され、ILB に届くか |
| ④ | ASE に Linux の I1v2 プランと Web アプリを作る | リージョンの代わりに ASE を選ぶ流れ |
VNet(10.100.0.0/16)と、確認用の VM(パブリック IP なし)のサブネットは先に作っておいた。
④は東日本の I1v2 のクォータが 0 で止まった(「実機でつまずいた点」)。
① 内部 VIP の ASE を作る
「App Service 環境」⇒「作成」。
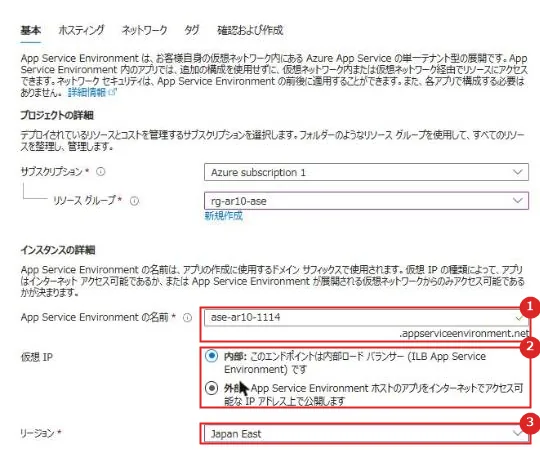
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | App Service Environment の名前 | 36 文字未満。 ドメイン サフィックスにもなる(内部 VIP なら <名前>.appserviceenvironment.net) |
| 2 | 仮想 IP | 「内部」を選ぶ。受信アドレスがサブネットの中に置かれる(ILB ASE) |
| 3 | リージョン | Japan East |
「ホスティング」タブの「物理ハードウェアの分離」と「ゾーン冗長」は、どちらも既定の「無効」のままにした。
「ネットワーク」タブで、サブネットの「新規作成」を開いた。
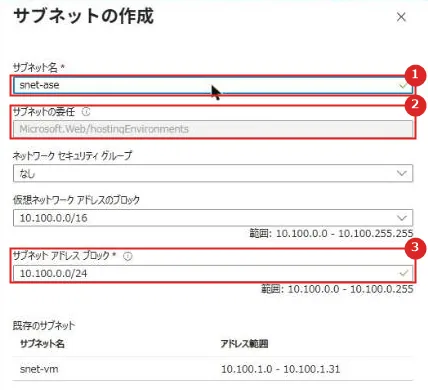
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | サブネット名 | snet-ase |
| 2 | サブネットの委任 | Microsoft.Web/hostingEnvironments で固定されていて変えられない |
| 3 | サブネット アドレス ブロック | 10.100.0.0/24(推奨の大きさ) |
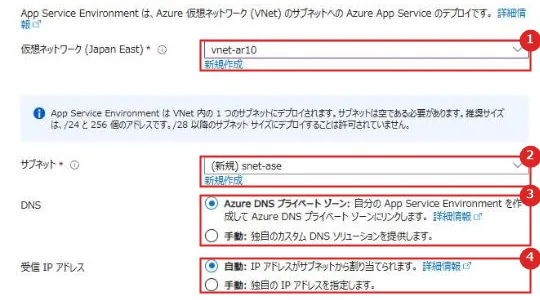
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 仮想ネットワーク | 既存の vnet-ar10 |
| 2 | サブネット | 作成画面で作った snet-ase。 /28 以下のサブネットには置けない旨が上に出ている |
| 3 | DNS | 「Azure DNS プライベート ゾーン」(既定)。 ASE と同じ名前のプライベート DNS ゾーンを作り、VNet にリンクする |
| 4 | 受信 IP アドレス | 「自動」。サブネットから割り当てられる。「手動」なら IP を指定できる |
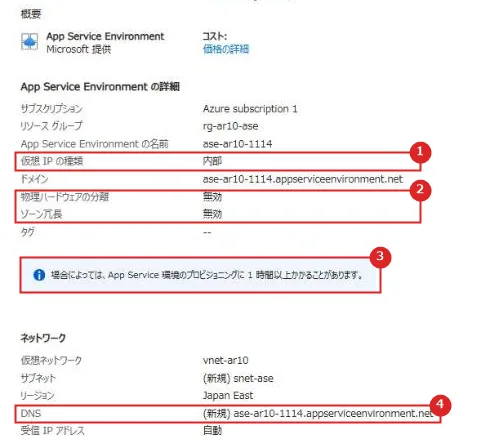
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 仮想 IP の種類 | 内部 |
| 2 | 物理ハードウェアの分離 / ゾーン冗長 | どちらも無効 |
| 3 | 注意 | プロビジョニングに 1 時間以上かかることがある旨が出る |
| 4 | DNS | (新規)ase-ar10-1114.appserviceenvironment.net |
今回は、作成から約 10 分で完了した。
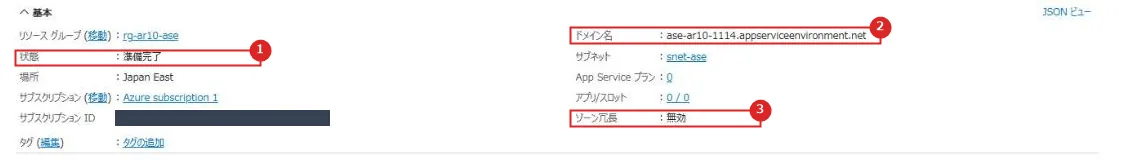
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 状態 | 準備完了 |
| 2 | ドメイン名 | ase-ar10-1114.appserviceenvironment.net |
| 3 | ゾーン冗長 | 無効 |
公式ドキュメント:クイックスタート: App Service Environment を作成する | Microsoft Learn
② IP アドレスとプライベート DNS ゾーン
ASE の「設定」⇒「IP アドレス」。
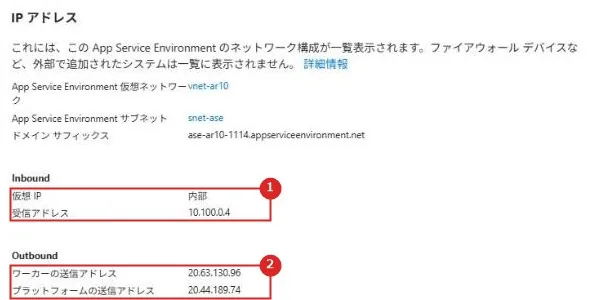
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Inbound | 仮想 IP は内部、受信アドレスは 10.100.0.4(snet-ase の中の IP) |
| 2 | Outbound | ワーカーの送信アドレス(アプリがインターネットに出るとき)と、プラットフォームの送信アドレス(ASE 自体がインターネットに出るとき)。 どちらもパブリック IP |
作成時に自動で作られたプライベート DNS ゾーンの「DNS の管理」⇒「レコード セット」。
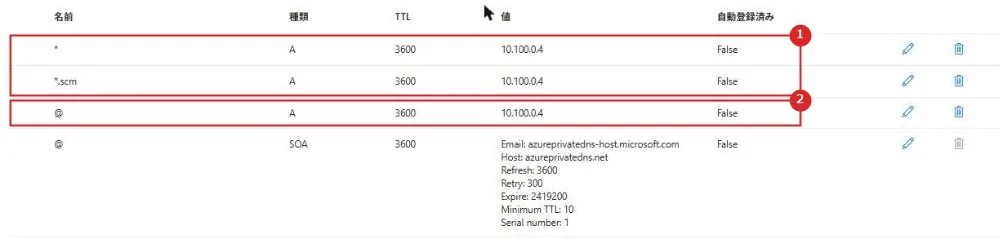
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | * / *.scm | すべてのアプリ名と、デプロイ用の SCM(Kudu)サイトの名前を ILB の 10.100.0.4 に向ける A レコード |
| 2 | @ | ゾーンの頂点も 10.100.0.4 |
アプリは <アプリ名>.ase-ar10-1114.appserviceenvironment.net、SCM サイトは <アプリ名>.scm.ase-ar10-1114.appserviceenvironment.net になる。
自分の DNS サーバーを使う場合は、同じレコードを自分で作る。
公式ドキュメント:
App Service Environment のネットワーク | Microsoft Learn
App Service Environmentで Web アプリをホストする | Microsoft Learn
③ VNet の中の VM から引く
VM の実行コマンド(az vm run-command)で、任意のアプリ名を引いてから HTTP で開いた。
getent hosts test.ase-ar10-1114.appserviceenvironment.net
10.100.0.4      test.ase-ar10-1114.appserviceenvironment.net

getent hosts test.scm.ase-ar10-1114.appserviceenvironment.net
10.100.0.4      test.scm.ase-ar10-1114.appserviceenvironment.net

curl -s -o /dev/null -w 'http=%{http_code}\n' http://test.ase-ar10-1114.appserviceenvironment.net/
http=404
ワイルドカードのレコードで、どのアプリ名も ILB の IP に解決された。
ILB までは届き、そのアプリがまだないので 404 が返った。
公式ドキュメント:App Service Environmentで Web アプリをホストする | Microsoft Learn
④ ASE に Web アプリを作る
「App Service」⇒「作成」⇒「Web アプリ」。
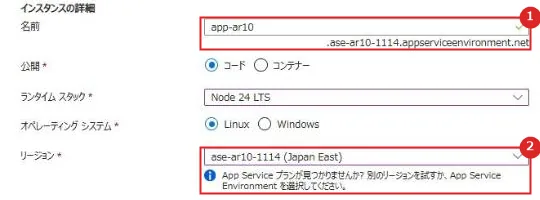
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 名前 | ドメインが .ase-ar10-1114.appserviceenvironment.net になる |
| 2 | リージョン | 地理的なリージョンではなく、一覧の「App Service Environment v3」にある ASE(ase-ar10-1114)を選ぶ |
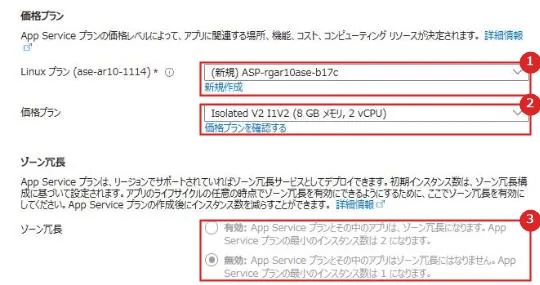
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Linux プラン | 新規。ASE の中に作られる |
| 2 | 価格プラン | Isolated V2 I1V2(8 GB メモリ、2 vCPU)が既定で選ばれた |
| 3 | ゾーン冗長 | 選べず「無効」。ASE をゾーン冗長にしていないため |
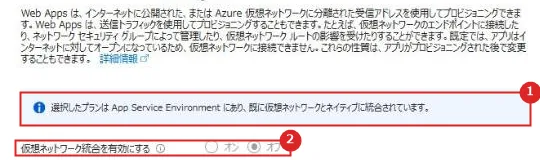
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 案内 | プランは ASE にあり、すでに VNet に統合されている旨が出る |
| 2 | 仮想ネットワーク統合を有効にする | 「オフ」のまま変えられない。 ASE のアプリは ASE のサブネットを使うので、VNet 統合は要らない |
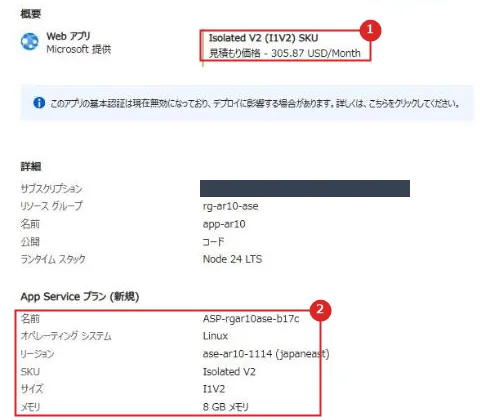
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 見積もり価格 | Isolated V2(I1V2)で 305.87 USD/月 |
| 2 | App Service プラン(新規) | Linux、ase-ar10-1114(japaneast)、I1V2 |
「作成」を押すと、クォータ不足のエラーで止まった。
公式ドキュメント:App Service Environmentで Web アプリをホストする | Microsoft Learn
実機でつまずいた点
Operation cannot be completed without additional quota.
ASE の作成までは通ったが、ASE の中に Linux の I1v2 プランを作るところでエラーになった。
エラーには、I1v2 VMs の現在の上限が 0、このデプロイに 1 が必要と出ていた。
CLI で Linux の I1mv2 を指定しても、同じく上限 0 で止まった。
ASE 自体は作れても、その中のプランは Isolated v2 のクォータで決まるので、ASE を作る前にクォータを確かめておく。
上限の引き上げは申請が要る。

※空の ASE でも Windows I1v2 の 1 インスタンス分が課金される。
プランが作れないまま ASE を残すと、その間も料金がかかる。
公式ドキュメント:App Service Environmentの概要 | Microsoft Learn
推奨構成
| 項目 | 推奨 |
|---|---|
| ASE を選ぶ条件 | 専用の環境、環境単位のネットワーク制御、30 を超えるスケール、プライベート CA などが要るとき。 プライベートな受信だけなら、マルチテナント+プライベート エンドポイントで足りる |
| VIP | 内部 VIP にし、インターネットへは WAF 付きの Application Gateway から公開する |
| サブネット | /24 以上の専用サブネット。 NSG で Azure Load Balancer のポート 80 を許可する |
| 送信 | PaaS はプライベート エンドポイント、それ以外はルート テーブルで Azure Firewall へ |
| 可用性 | ゾーン冗長の ASE とプラン(2 インスタンス以上)。 リージョンの障害には複数リージョン |
| デプロイ | VNet の中のエージェントを使う CI/CD |
注意事項
| 項目 | 内容 |
|---|---|
| クォータ | Isolated v2 の上限が 0 のサブスクリプションでは、ASE は作れてもプランが作れない |
| 空の ASE の料金 | インスタンスがなくても Windows I1v2 の 1 インスタンス分がかかる |
| あとから変えられないもの | 場所、サブスクリプション、リソース グループ、VNet、サブネット、サブネットのサイズ、ASE の名前、受信アドレス |
| 時間 | ASE の作成は 1 時間以上かかることがある。 プランの作成は約 20 分、スケーリングは通常 15 分未満で最大 45 分 |
| OS の混在 | Windows と Linux のアプリは同じ ASE に置けるが、同じプランには置けない |
公式ドキュメント:
クイックスタート: App Service Environment を作成する | Microsoft Learn
App Service Environmentで Web アプリをホストする | Microsoft Learn
App Service Environmentの概要 | Microsoft Learn
まとめ
・App Service Environment v3 は、自分の VNet のサブネットに App Service をシングルテナントで展開する専用の環境で、Isolated v2 のプランを使う。
・エンタープライズ展開では、内部 VIP の ASE にアプリを置き、入口は WAF 付きの Application Gateway、送信は Azure Firewall とプライベート エンドポイントで固める。
高可用性の展開では、これを可用性ゾーンにまたがって置く。
・実機では、内部 VIP の ASE が約 10 分ででき、受信アドレスがサブネットの中の IP になり、プライベート DNS ゾーンのワイルドカード レコードで VNet の中から ILB に届くことを確かめた。
プランは I1v2 のクォータが 0 で作れなかった。
次回:Application Gateway と API Management で API を守るとは|内部モードの APIM と WAF のパス振り分けを実機で検証
コメント