
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 9 回目。
今回から Web アプリの分類に入り、App Service の「基本的な Web アプリケーション」と「ベースラインの高可用性ゾーン冗長 Web アプリケーション」を扱う。
実機では、ゾーン冗長の App Service プランを作り、VNet 統合、Key Vault 参照、プライベート エンドポイントまでを組んで動きを確かめた。
※2026年11月時点の情報です。
前回:Azure の VNet に AD DS を置くとは|ドメイン コントローラーの拡張を実機で検証
App Service とは
App Service は、Web アプリケーション、REST API、モバイル バックエンドをホストする HTTP ベースのサービス。
Web アプリを作り、デプロイし、スケールするためのマネージドなプラットフォームでもある。
アプリは App Service プランの上で動き、プランの料金レベル(Standard、Premium など)とインスタンス数で、使える機能と料金が決まる。
料金は個々のアプリではなく、プランのコンピューティング リソース(インスタンス数)にかかる。
公式ドキュメント:Azure App Serviceの信頼性 | Microsoft Learn
基本的な Web アプリケーション
1 つのリージョンで App Service を動かす入門用のアーキテクチャ。
公式でも「運用アプリケーション向けではない」とされ、学習と概念実証(POC)のための構成と位置づけられている。
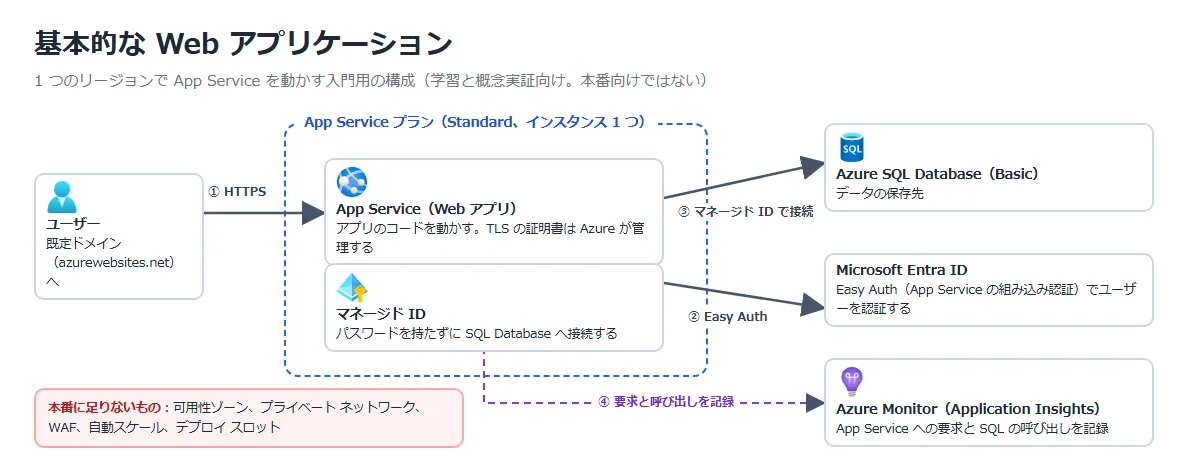
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| App Service | Web アプリを作り、デプロイし、スケールするためのマネージドなプラットフォーム | アプリのコードを動かし、既定ドメイン(azurewebsites.net)で HTTPS の要求を受ける |
| Microsoft Entra ID | クラウドの ID とアクセス管理のサービス | Easy Auth(App Service の組み込み認証)でユーザーを認証する。 コードを大きく変えずに済む |
マネージド ID、データ、監視の構成要素は、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| マネージド ID | Entra ID が自動で管理する、アプリ用の ID。 詳しくはAzure マネージド ID とは。 | パスワードを持たずに SQL Database へ接続する |
| Azure SQL Database | マネージドなリレーショナル データベース。 データ保護はAzure SQL のデータ保護とは。 | データの保存先 |
| Azure Monitor(Application Insights) | クラウドとオンプレミスのテレメトリを集めて分析するサービス。 ログの全体像はAzure のログ・監視。 | App Service への要求と SQL Database の呼び出しを記録する |
公式ドキュメント:基本的な Web アプリケーション | Microsoft Learn
本番に足りないもの
公式は、この構成で省いている点をはっきり挙げている。
ここがそのまま、次のベースラインで足されるものになる。
| 柱 | 足りないもの |
|---|---|
| 信頼性 | App Service プランは Standard で、可用性ゾーンを使わない。 SQL Database も Basic でゾーン冗長がない。 デプロイで全インスタンスが再起動し、503 が出ることがある。 自動スケールもない |
| セキュリティ | プライベート ネットワークがなく、App Service や SQL のデータと管理の面にインターネットから届く。 WAF もない |
| コスト | インスタンス 1 つ、WAF なし、プライベート エンドポイントなしなど、安さを優先している |
公式ドキュメント:基本的な Web アプリケーション | Microsoft Learn
ベースラインの高可用性ゾーン冗長 Web アプリケーション
基本の構成を本番向けに広げたアーキテクチャ。
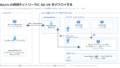
インターネットに向くのは、WAF 付きの Application Gateway だけ。
App Service への受信はプライベート エンドポイント、App Service から Key Vault や SQL Database への送信は VNet 統合とプライベート エンドポイントを通す。
App Service、SQL Database、Storage は、可用性ゾーンにまたがって置く。
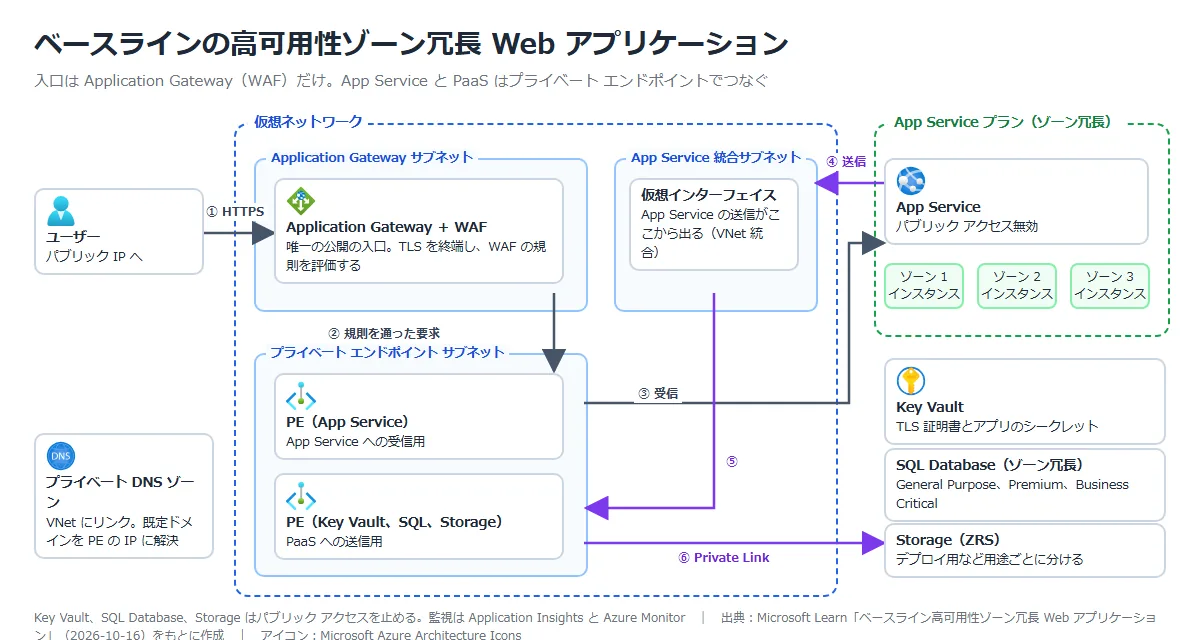
基本の構成から増える構成要素は、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Application Gateway | レイヤー 7(HTTP、HTTPS)のロード バランサー | 唯一の公開の入口。 TLS を終端し、要求をゾーンをまたいで App Service に送る |
| Web Application Firewall | SQL インジェクションや XSS などから Web アプリを守るサービス。 詳しくはAzure WAF(Application Gateway)とは。 | Application Gateway の上で動き、悪い要求を App Service に届く前に止める |
| プライベート エンドポイント | PaaS に VNet の IP を持たせる仕組み(Private Link)。 詳しくはAzure プライベート エンドポイントとは。 | App Service への受信と、Key Vault、SQL、Storage への送信をプライベートにする |
| VNet 統合 | App Service の送信を VNet に流す機能 | App Service が VNet の中のプライベート エンドポイントに届くようにする |
| Key Vault | シークレット、キー、証明書を保管するサービス。 詳しくはAzure Key Vault とは。 | Application Gateway の TLS 証明書と、アプリのシークレットを持つ |
ネットワークまわりの構成要素は、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Virtual Network | Azure のプライベート ネットワーク | Application Gateway、プライベート エンドポイント、VNet 統合のサブネットを持つ |
| プライベート DNS ゾーン | VNet の中だけで使う DNS ゾーン | VNet にリンクし、App Service や PaaS の名前をプライベート エンドポイントの IP に解決する |
| Storage | Blob などのデータの保存先。 詳しくはAzure Storage の暗号化とアクセス制御とは。 | ZRS(ゾーン冗長ストレージ)で、デプロイ用などの用途ごとにアカウントを分ける |
公式ドキュメント:ベースライン高可用性ゾーン冗長 Web アプリケーション | Microsoft Learn
通信の流れ
| 流れ | 手順 |
|---|---|
| 受信 | ① ユーザーが Application Gateway のパブリック IP に要求を出す。 ② WAF の規則に違反すればそこで止める。 ③ プライベート DNS ゾーンで App Service の名前をプライベート エンドポイントの IP に解決し、プライベート エンドポイント経由で App Service に送る |
| 送信 | ④ App Service は統合サブネットの仮想インターフェイスから出る。 ⑤ Key Vault や SQL の名前はプライベート DNS ゾーンでプライベート エンドポイントの IP に解決される。 ⑥ Private Link 経由で各サービスに届く |
公式ドキュメント:ベースライン高可用性ゾーン冗長 Web アプリケーション | Microsoft Learn
App Service のゾーン冗長
App Service プランでゾーン冗長を有効にすると、プランのインスタンスがリージョンの可用性ゾーンに分かれて置かれる。
プランをゾーン冗長にすると、そのプランのアプリはすべてゾーン冗長になる。
| 項目 | 内容 |
|---|---|
| 使えるプラン | Premium v2 から v4(Premium v4 は、そのリージョンで v4 と可用性ゾーンが使えること) |
| インスタンス数 | 少なくとも 2 つ |
| 使うゾーンの数 | プランの maximumNumberOfZones で決まり、スケール ユニットとリージョンで変わる。 常に 2 つ以上のゾーンを使い、ゾーンの数にかかわらず 1 つのゾーンの障害に耐え、SLA も同じ |
| 有効にできない場合 | プランが載っているスケール ユニットがゾーン冗長に対応していないと、有効にできない。 そのときは別のスケール ユニットの新しいプランにアプリをデプロイし直す |
| 確かめ方 | プランの「スケールアウト」に使用可能なゾーンの最大数が出る(1 を超えれば対応)。 インスタンスの物理ゾーンは、アプリの「正常性チェック」⇒「インスタンス」で見られる |
※ゾーン冗長は、プランのインスタンスをゾーンに分けるもの。
アプリごとのスケーリングでアプリのインスタンスを 1 つにしている場合などは、別のゾーンに 2 つ目のレプリカがあるとは限らない。
公式ドキュメント:
Azure App Serviceの信頼性 | Microsoft Learn
ゾーン冗長性のために App Service プランを構成する | Microsoft Learn
構成のポイント(5 本の柱)
| 柱 | ポイント |
|---|---|
| 信頼性 | App Service は可用性ゾーンをまたいで 2 つ以上のインスタンスにする。 ゾーンごとに 1 つ以上と予備を置くとさらに強い。 正常性チェックを設定して、異常なインスタンスを外す(2 つ以上のインスタンスが必要)。 Application Gateway は最小 3 インスタンスのゾーン冗長。 SQL Database はゾーン冗長の階層、Storage は ZRS か GZRS |
| セキュリティ | App Service、Key Vault、SQL、Storage のパブリック アクセスを止め、プライベート エンドポイントで公開する。 FTP と SCM のローカル認証、リモート デバッグを止め、最新の TLS を使う。 Defender for App Service を有効にする |
| 柱 | ポイント |
|---|---|
| コスト最適化 | ゾーン冗長はインスタンス 2 つ以上が前提なので、その分の料金がかかる。 料金はプランのインスタンス数で決まる |
| オペレーショナル エクセレンス | デプロイ スロットでダウンタイムを避ける。 シークレットは Key Vault に置き、アプリの設定から Key Vault 参照で読む。 IaC で作る |
| パフォーマンス効率 | 自動スケールを有効にする。 Premium の最大インスタンス数の既定は 30。 静的なファイルは CDN に逃がす |
公式ドキュメント:ベースライン高可用性ゾーン冗長 Web アプリケーション | Microsoft Learn
実機で確かめたこと
今回の構成と実施すること
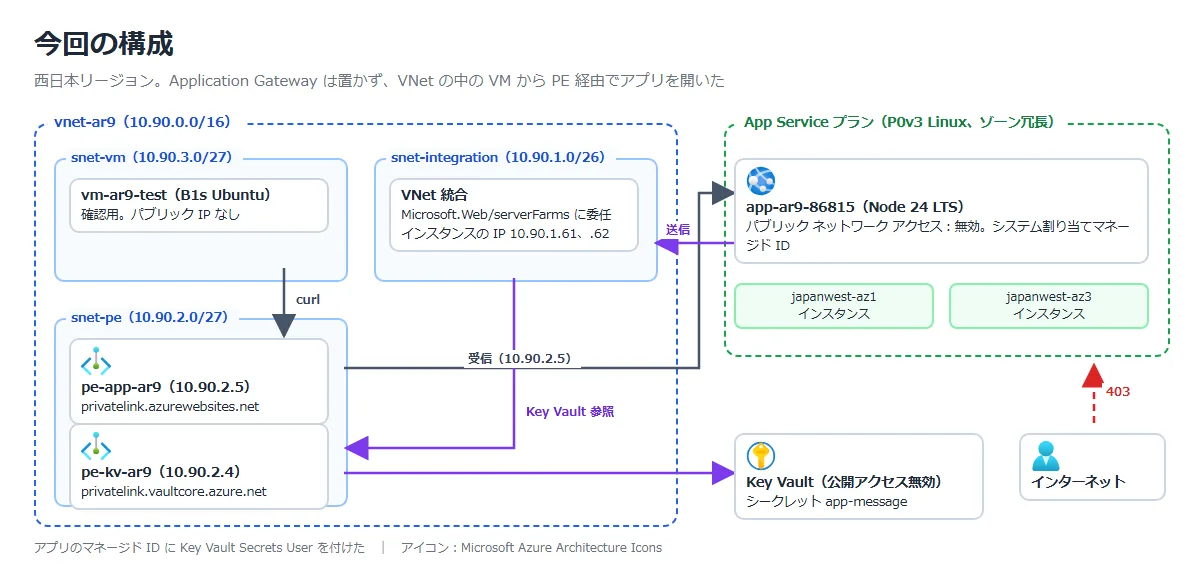
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | ゾーン冗長の App Service プランとアプリを作る | インスタンスが別々のゾーンに置かれるか |
| ② | VNet 統合を設定する | アプリの送信が統合サブネットから出るか |
| ③ | Key Vault の公開アクセスを止め、アプリの設定から Key Vault 参照で読む | プライベート エンドポイントの前は読めず、後は読めるか |
| ④ | アプリにプライベート エンドポイントを付け、公開アクセスを止める | インターネットからは 403、VNet の中からは開けるか |
Application Gateway は置かず、VNet の中の確認用 VM からプライベート エンドポイント経由でアプリを開いた。
アプリは Node.js の小さなもので、ホスト名、WEBSITE_PRIVATE_IP(VNet 統合で付く IP)、Key Vault 参照で読んだ値を表示する。
西日本リージョンで作った(東日本で止まった理由は「実機でつまずいた点」)。
① ゾーン冗長の App Service プランとアプリ
「App Service」⇒「作成」⇒「Web アプリ」。
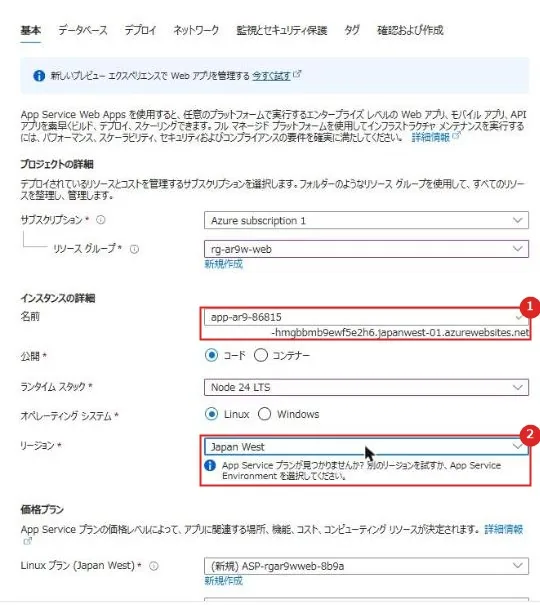
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 名前 | アプリ名。 既定で一意の既定ホスト名(名前のあとにランダムな文字列とリージョン)が付く |
| 2 | ランタイム スタック / リージョン | Node 24 LTS、Linux、Japan West |
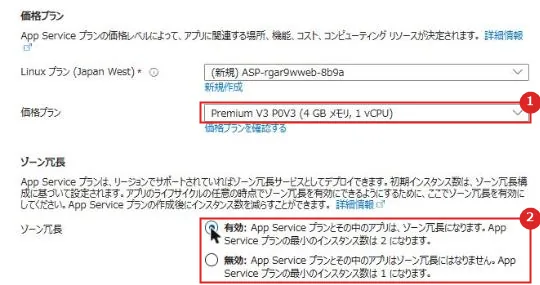
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 価格プラン | Premium V3 P0V3(ゾーン冗長に対応する Premium を選ぶ) |
| 2 | ゾーン冗長 | 「有効」を選ぶと、プランの最小インスタンス数は 2 になる |
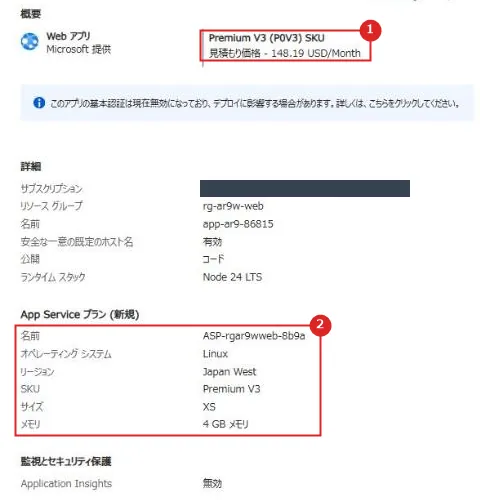
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 見積もり価格 | 148.19 USD/月。インスタンス 2 つ分 |
| 2 | App Service プラン(新規) | Linux、Japan West、Premium V3 |
作成後、プランの「概要」でインスタンス数とゾーン冗長を確かめた。
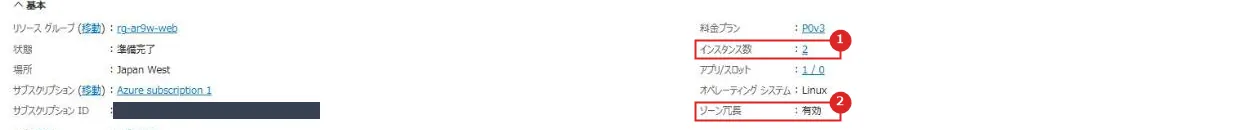
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | インスタンス数 | 2 |
| 2 | ゾーン冗長 | 有効 |
プランの「設定」⇒「スケールアウト(App Service のプラン)」。
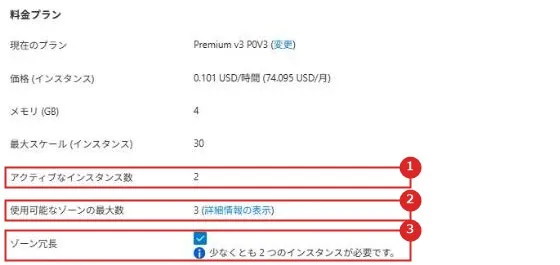
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | アクティブなインスタンス数 | 2 |
| 2 | 使用可能なゾーンの最大数 | 3。1 を超えるので、このプランはゾーン冗長に対応している |
| 3 | ゾーン冗長 | チェックあり。「少なくとも 2 つのインスタンスが必要です」 |
アプリの「監視」⇒「正常性チェック」⇒「インスタンス」で、インスタンスの物理ゾーンを見た。
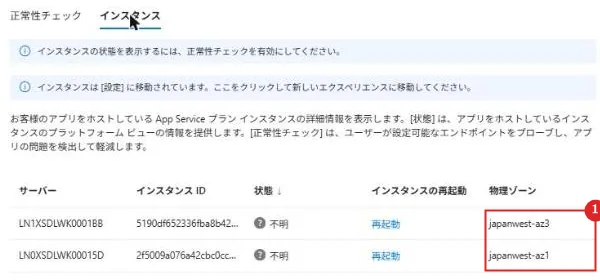
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 物理ゾーン | 2 つのインスタンスが japanwest-az3 と japanwest-az1 に分かれていた |
REST API でも同じ結果だった。
az rest --method get --url "<アプリの ID>/instances?api-version=2024-04-01" --query "value[].properties.physicalZone"
[
  "japanwest-az1",
  "japanwest-az3"
]公式ドキュメント:ゾーン冗長性のために App Service プランを構成する | Microsoft Learn
② VNet 統合
VNet(10.90.0.0/16)には、統合用(/26、Microsoft.Web/serverFarms に委任)、プライベート エンドポイント用、確認用 VM 用のサブネットを作っておいた。
アプリの「設定」⇒「ネットワーク」⇒ 送信トラフィックの構成の「仮想ネットワーク統合」⇒「仮想ネットワーク統合の追加」。
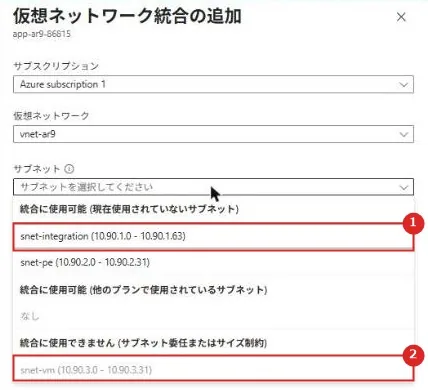
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | snet-integration | 「統合に使用可能」に出る |
| 2 | snet-vm | VM のあるサブネットは「統合に使用できません(サブネット委任またはサイズ制約)」に出る。 統合には専用のサブネットが要る |
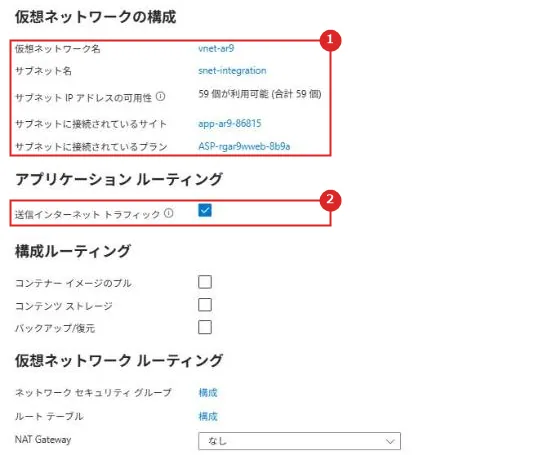
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 仮想ネットワークの構成 | vnet-ar9 の snet-integration に、アプリとプランがつながった |
| 2 | 送信インターネット トラフィック | ポータルで追加すると、チェックが入った状態になった。 チェックがあると、インターネット向けを含む送信がすべて VNet を通る |
アプリの表示では、WEBSITE_PRIVATE_IP が統合サブネットのアドレス(10.90.1.61 と 10.90.1.62)になった。
統合サブネットは、プランのインスタンスごとに 1 つアドレスを使う。
あとから広げられないので、スケールの上限を見込んだ大きさにする。
公式ドキュメント:アプリを Azure 仮想ネットワークと統合する | Microsoft Learn
③ Key Vault 参照
Key Vault(RBAC モデル)にシークレット app-message を入れ、アプリのシステム割り当てマネージド ID に「Key Vault シークレット ユーザー」を付けた。
Key Vault のパブリック ネットワーク アクセスは無効にし、まだプライベート エンドポイントは作らない。
アプリの「設定」⇒「環境変数」⇒「アプリ設定」⇒「追加」。
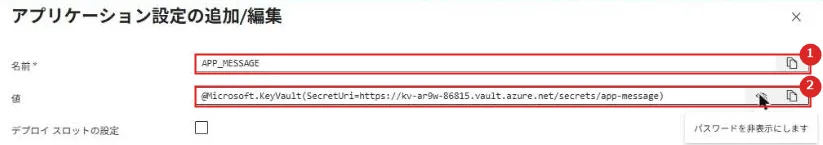
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 名前 | APP_MESSAGE |
| 2 | 値 | @Microsoft.KeyVault(SecretUri=https://<コンテナー名>.vault.azure.net/secrets/app-message)。 バージョンを付けないと最新のバージョンを使う |
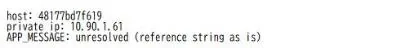
この時点では、アプリには参照の文字列がそのまま入っていた。
参照の状態は AccessToKeyVaultDenied だった。
az rest --method get --url "<アプリの ID>/config/configreferences/appsettings?api-version=2023-12-01" --query "value[].properties.{status:status,details:details}"
  "status": "AccessToKeyVaultDenied",
  "details": "Key Vault reference was not able to be resolved because site was denied access to Key Vault reference's vault."
Key Vault にプライベート エンドポイント(snet-pe、10.90.2.4)と、VNet にリンクしたプライベート DNS ゾーン privatelink.vaultcore.azure.net を作った。
参照を取り直すと、アプリに値が入った(取り直しの手順は「実機でつまずいた点」)。


| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ソース | キー コンテナー。 解決すると緑のチェックになる(解決前は青の i で、ポータルでは状態を確認できない旨が出る) |
Key Vault 参照は値をキャッシュし、24 時間ごとに取り直す。
アプリの構成を変えると、アプリが再起動して参照がすぐに取り直される。
④ アプリのプライベート エンドポイントと公開アクセスの停止
アプリの「設定」⇒「ネットワーク」⇒ 受信トラフィックの構成の「プライベート エンドポイント」⇒「追加」⇒「簡易」。
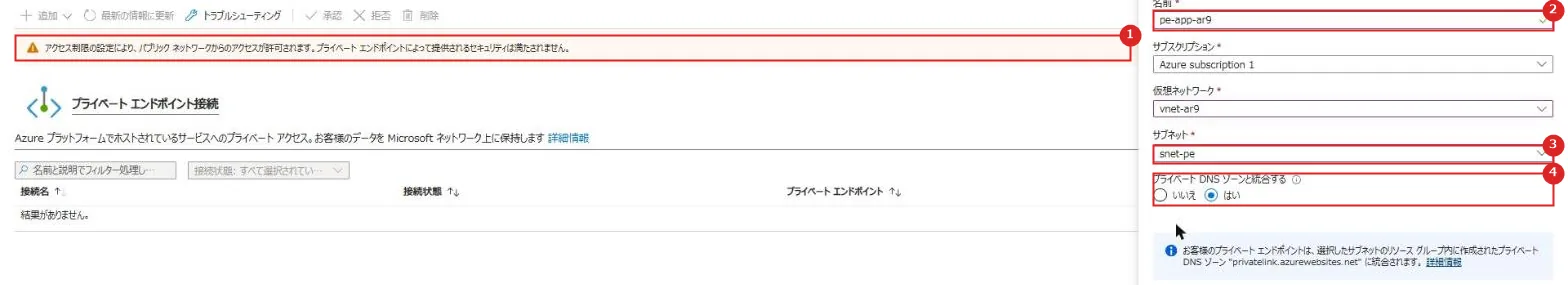
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 警告 | アクセス制限の設定でパブリック ネットワークからのアクセスが許可されていると、プライベート エンドポイントのセキュリティは満たされない旨が出る |
| 2 | 名前 | pe-app-ar9 |
| 3 | サブネット | snet-pe。VNet 統合と同じサブネットは使えない |
| 4 | プライベート DNS ゾーンと統合する | 「はい」。 privatelink.azurewebsites.net ができ、アプリと SCM サイトの A レコード(10.90.2.5)が入った |
次に、受信トラフィックの構成の「公衆ネットワーク アクセス」を開いた。
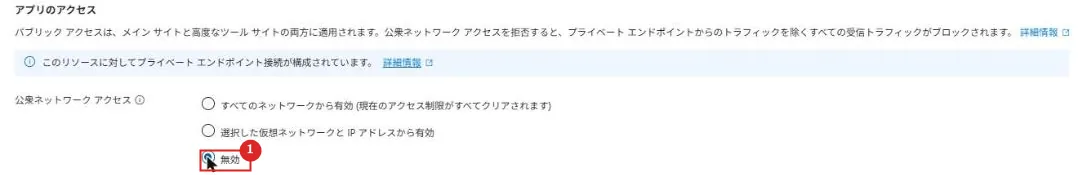
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 公衆ネットワーク アクセス | 「無効」を選んで保存する。 確認のチェックを入れると反映される。 拒否すると、プライベート エンドポイント以外からの受信がすべて止まる |
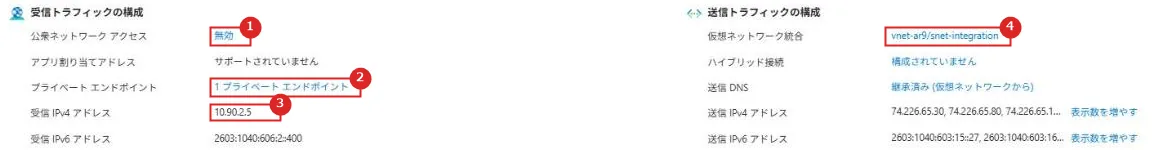
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 公衆ネットワーク アクセス | 無効 |
| 2 | プライベート エンドポイント | 1 つ |
| 3 | 受信 IPv4 アドレス | 10.90.2.5(プライベート エンドポイントの IP だけになった) |
| 4 | 仮想ネットワーク統合 | vnet-ar9/snet-integration |
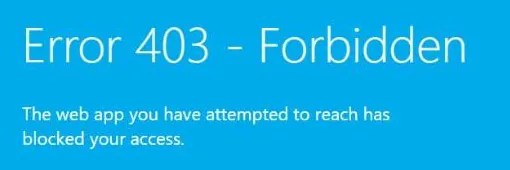
インターネットの PC から開くと 403 になった。
VNet の中の VM からは、既定ホスト名がプライベート エンドポイントの IP に解決され、アプリが開けた。
表示された値は、Key Vault から読んだものだった。
getent hosts <既定ホスト名>
10.90.2.5   <アプリ名>.japanwest-01.privatelink.azurewebsites.net <既定ホスト名>

curl -s https://<既定ホスト名>/
host: 8e20498630d9
private ip: 10.90.1.61
APP_MESSAGE: hello-from-keyvault
公式ドキュメント:
Azure App Service アプリにプライベート エンドポイントを使用する | Microsoft Learn
Azure App Service のアクセス制限 | Microsoft Learn
実機でつまずいた点
Operation cannot be completed without additional quota.
東日本でゾーン冗長の P0v3 プランを作ろうとすると、作成ボタンのあとでエラーになった。
エラーには、ゾーン冗長用の上限(P0v3 AZ VMs)が 0 と出ていた。
P1v3 で試しても、同じく上限 0 で止まった。
同じサブスクリプションでも、西日本では作れたので、今回は西日本で進めた。
エラー文では、上限を引き上げる申請が要るとされている。

※ゾーン冗長を使う予定なら、リージョンを決める前にプランを作れるかを確かめておく。
Key Vault 参照が AccessToKeyVaultDenied のまま
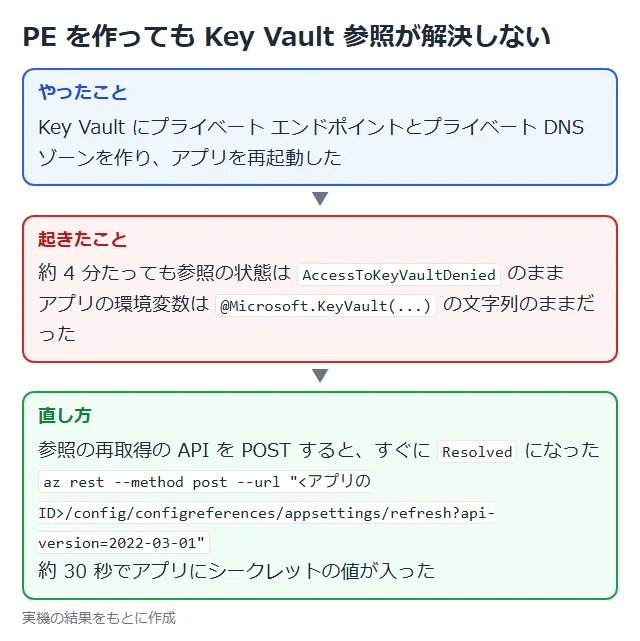
Key Vault にプライベート エンドポイントを作ったあと、アプリを再起動しても、参照の状態は AccessToKeyVaultDenied のままだった。
約 4 分待っても変わらなかった。
Key Vault 参照の再取得の API を POST すると、すぐに Resolved になり、約 30 秒でアプリに値が入った。
推奨構成
| 項目 | 推奨 |
|---|---|
| プラン | Premium v3 以上でゾーン冗長を有効にし、インスタンスは 2 つ以上(できればゾーンの数以上) |
| 入口 | WAF 付きの Application Gateway だけを公開し、App Service は公衆ネットワーク アクセスを無効にしてプライベート エンドポイントで受ける |
| 送信 | VNet 統合の専用サブネット(Microsoft.Web/serverFarms に委任)から、プライベート エンドポイント経由で PaaS へ |
| シークレット | Key Vault に置き、マネージド ID とアプリ設定の Key Vault 参照で読む |
| データ | SQL Database はゾーン冗長の階層、Storage は ZRS か GZRS |
| 運用 | デプロイ スロット、正常性チェック、自動スケール、Application Insights |
注意事項
| 項目 | 内容 |
|---|---|
| クォータ | ゾーン冗長のプランは、リージョンとサブスクリプションによってはクォータ不足で作れない |
| 統合サブネット | インスタンスごとに 1 アドレスを使い、あとから広げられない。 プライベート エンドポイントと同じサブネットは使えない |
| Key Vault 参照 | 値はキャッシュされる。 ネットワークを直したら、構成の変更か再取得の API で取り直す |
| 公開アクセス | プライベート エンドポイントを付けても、公衆ネットワーク アクセスを無効にしないとインターネットから届く |
| 基本の構成 | 学習と POC 向け。本番はベースラインを出発点にする |
公式ドキュメント:
ベースライン高可用性ゾーン冗長 Web アプリケーション | Microsoft Learn
Azure App Serviceの信頼性 | Microsoft Learn
まとめ
・基本的な Web アプリケーションは学習と POC 向けで、ゾーン、プライベート ネットワーク、WAF などを省いている。
・ベースラインは、WAF 付きの Application Gateway だけを公開し、App Service と PaaS をプライベート エンドポイントでつなぎ、可用性ゾーンにまたがって置く。
・実機では、ゾーン冗長のプランで 2 つのインスタンスが別のゾーンに置かれ、VNet 統合とプライベート エンドポイント経由で Key Vault 参照が解決し、公開アクセスを止めたアプリがインターネットからは 403、VNet の中からは開けることを確かめた。
次回:Azure App Service Environment とは|内部 VIP の ASE とプライベート DNS を実機で検証
コメント