
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
AI 編の 8 回目。
今回は、モデルの学習や実験に使う Azure Machine Learning(AML)のセキュリティを扱う。
実機では、マネージド VNet(承認された送信のみ)と ID ベースのデータ アクセスでワークスペースを作り、スタジオの受信の制限、コンピューティング インスタンスからの送信の制限、関連リソースに付く権限を確かめた。
※2026年11月時点の情報です。
前回:Foundry のガードレールとは
AML のセキュリティの全体像
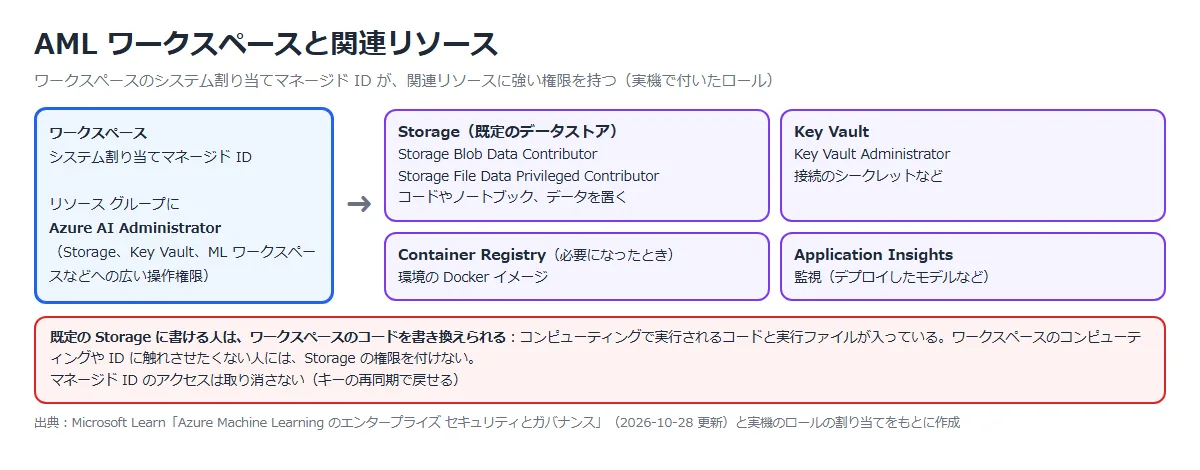
AML のワークスペースは、Storage、Key Vault、Application Insights、Container Registry などの関連リソースとセットで動く。
ワークスペースには、ワークスペースと同じ名前のシステム割り当てマネージド ID があり、関連リソースにアクセスする。
| 項目 | 内容 |
|---|---|
| ID | Microsoft Entra ID。 MFA は Entra ID の設定に従う |
| ワークスペースの ID | 関連リソースへの内部の認証に使う。利用者はこの ID のトークンを使えない |
| コンピューティングの SSH | 公開鍵と秘密鍵で認証し、Azure RBAC では管理されない |
| オンライン エンドポイント | キー、AML トークン、Entra ID トークンのいずれかで認証する |
公式ドキュメントは、既定の Storage に書ける人はワークスペースで実行されるコードを書き換えられると注意している。
ワークスペースのコンピューティングや ID に触れさせたくない人には、Storage の権限を付けない。
公式ドキュメント:Azure Machine Learning のエンタープライズ セキュリティとガバナンス | Microsoft Learn
ネットワーク:マネージド VNet
マネージド VNet を使うと、ワークスペースのコンピューティングは Microsoft が管理する VNet の中で動く。
自分で VNet やサブネットを作らなくても、送信の制限と関連リソースへのプライベート エンドポイントが用意される。
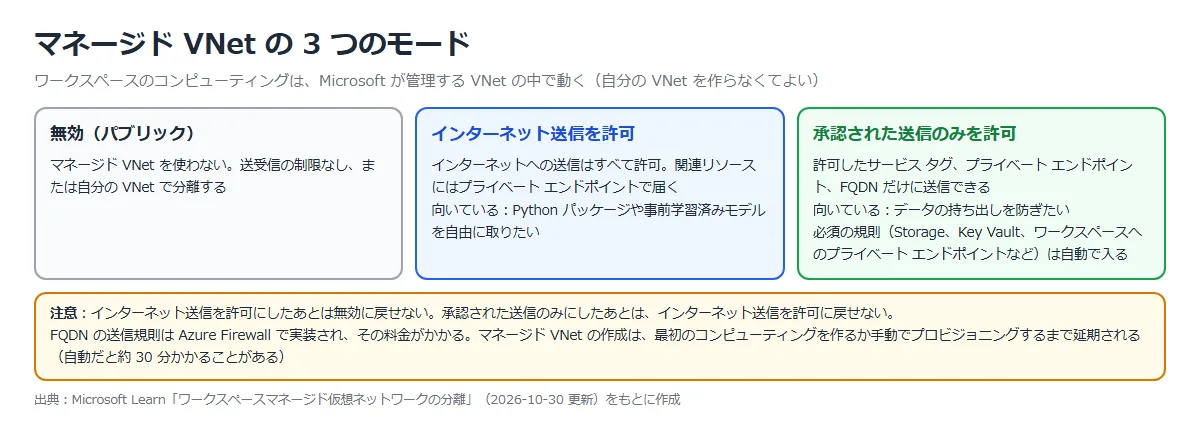
受信(スタジオや API からワークスペースへのアクセス)は、パブリック ネットワーク アクセスで決める。
すべてのネットワーク、選択した IP アドレス、無効の 3 つがあり、無効にするとプライベート エンドポイント経由だけになる。
公式ドキュメント:
ワークスペースマネージド仮想ネットワークの分離 | Microsoft Learn
Azure Machine Learning ワークスペース用にプライベート エンドポイントを構成する | Microsoft Learn
アクセス制御:組み込みロール
AML の操作は Azure RBAC で制御する。
作業する人には AzureML データ サイエンティスト、コンピューティングの管理だけを任せる人には AzureML コンピューティング オペレーターなど、役割に合わせてロールを選ぶ。
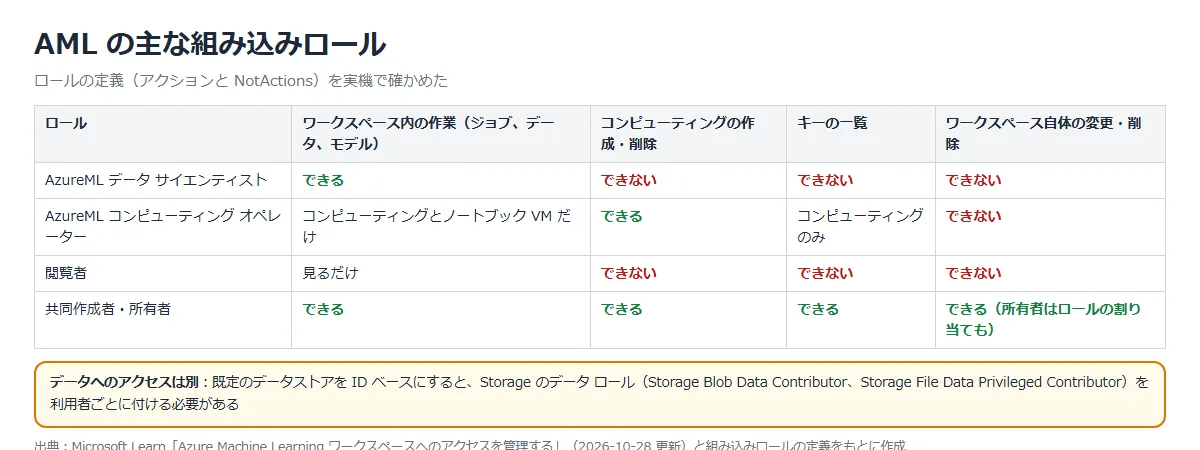
公式ドキュメント:Azure Machine Learning ワークスペースへのアクセスを管理する | Microsoft Learn
データ アクセスと暗号化
ワークスペースの既定のデータストア(Storage)への接続は、資格情報ベース(アカウント キー)か ID ベースを選べる。
ID ベースにすると、利用者ごとに Storage のデータ ロールで権限を管理でき、キーを配らなくて済む。
| 項目 | 資格情報ベース | ID ベース |
|---|---|---|
| 接続 | Storage のアカウント キーなど | 利用者やマネージド ID の Entra ID |
| 利用者に必要な権限 | ワークスペースのロール | ワークスペースのロールに加えて、Storage Blob Data Contributor と Storage File Data Privileged Contributor |
| 共有キーの無効化 | できない | 作成画面で選べる |
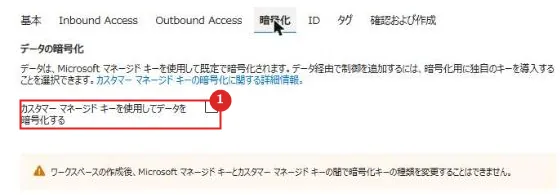
保存データは既定で Microsoft マネージド キーで暗号化され、カスタマー マネージド キーも使える。
暗号化の種類はワークスペースを作ったあとに変えられない。
公式ドキュメント:
Azure Machine Learning とその他のサービス間の認証を設定する | Microsoft Learn
Azure Machine Learning を使用したデータの暗号化 | Microsoft Learn
構築手順
今回の構成と実施すること
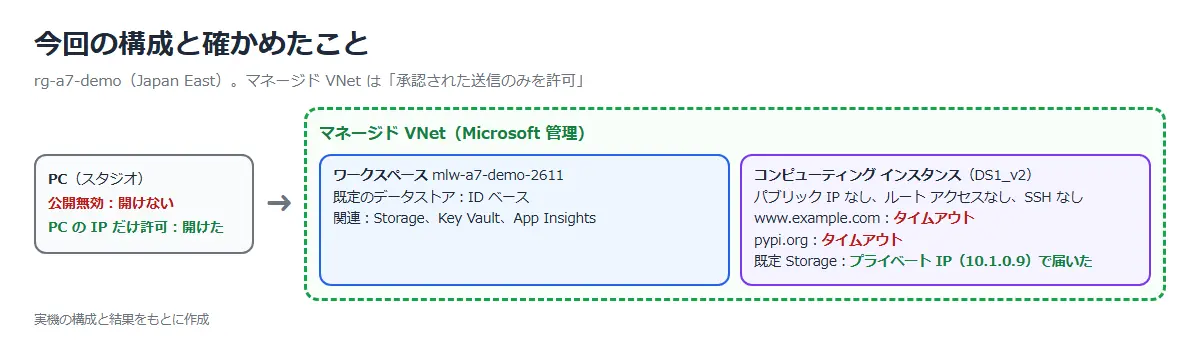
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | ポータルでワークスペースを作る | 受信・送信・暗号化・ID の各タブと、必須の送信規則 |
| ② | ワークスペースの ID と関連リソースを見る | どのロールが付き、関連リソースがどう公開されるか |
| ③ | PC からスタジオを開く | パブリック アクセスが無効だと開けず、PC の IP だけ許可すると開ける |
| ④ | コンピューティング インスタンスを作る | パブリック IP なし、ID ベースのデータアクセスに必要な権限 |
| ⑤ | インスタンスから外と既定の Storage に接続する | インターネットは止まり、Storage はプライベート IP で届く |
| ⑥ | 組み込みロールの定義を見る | データ サイエンティストにできないこと |
| ⑦ | 同じ構成を Bicep で作る | 設定が同じになること |
| ⑧ | 片付け | 論理的な削除まで残っていないこと |
① ポータルでワークスペースを作る
Azure portal で「リソースの作成」⇒「Azure Machine Learning」を選ぶ。
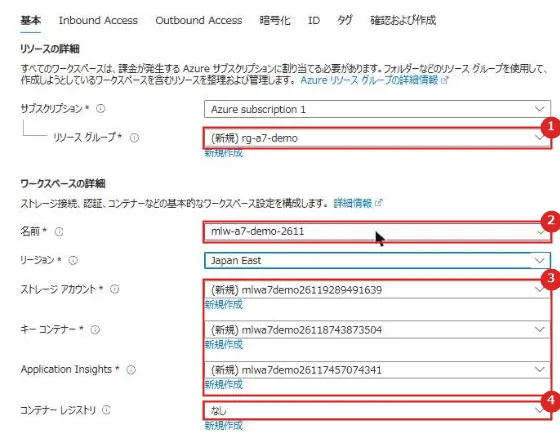
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース グループ | 新規作成で rg-a7-demo |
| 2 | 名前 | mlw-a7-demo-2611(Japan East) |
| 3 | ストレージ アカウント、キー コンテナー、Application Insights | 名前を入れると、新規作成の名前が自動で入る |
| 4 | コンテナー レジストリ | 既定は「なし」。環境のイメージを作るときに必要になる |
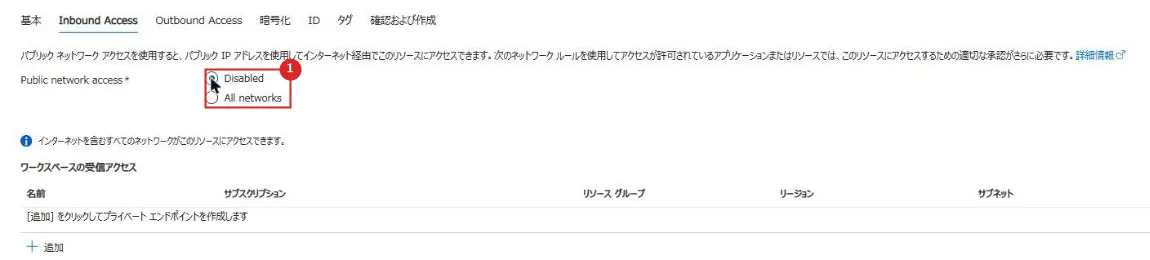
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Public network access | Disabled を選んだ。 既定は All networks。 プライベート エンドポイントもここで追加できる |
| 番号 | 項目 | 説明 |
|---|---|---|
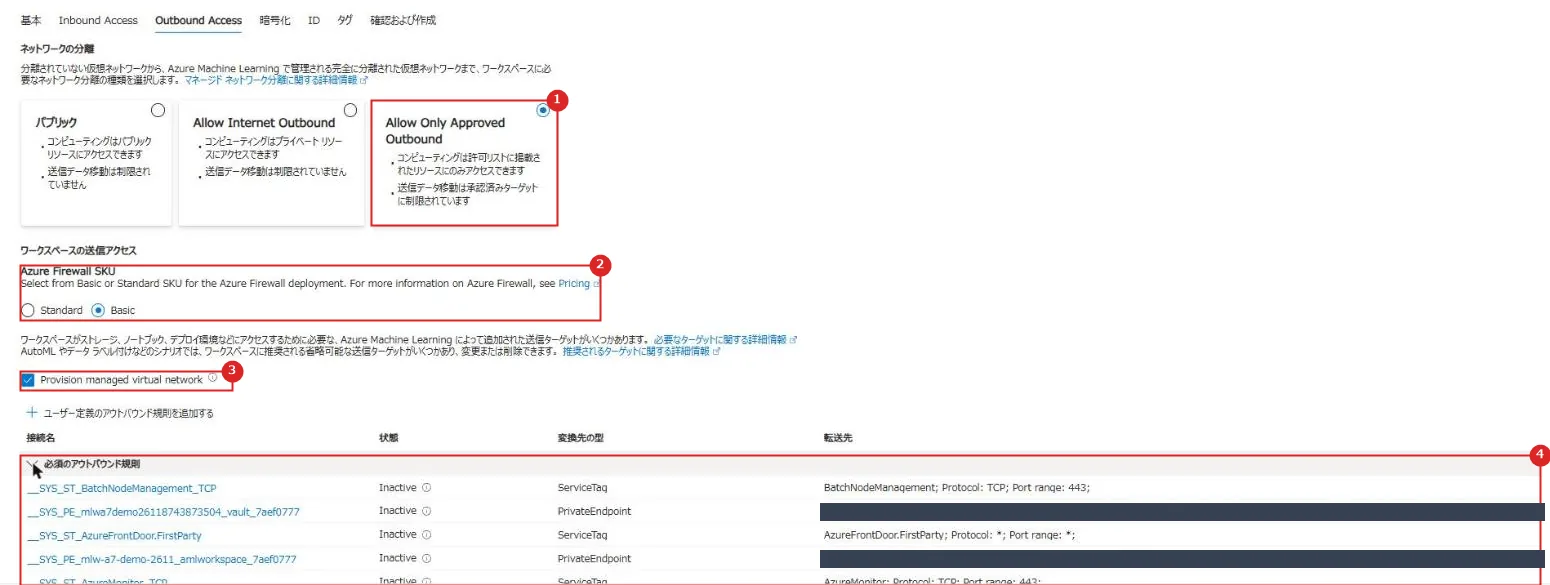
| 1 | ネットワークの分離 | Allow Only Approved Outbound(承認された送信のみを許可)を選んだ |
| 2 | Azure Firewall SKU | 既定は Standard。 FQDN の送信規則を作ったときに使われる。 今回は FQDN 規則を作らないので Basic にした |
| 3 | Provision managed virtual network | 作成時にマネージド VNet をプロビジョニングする。 オフだと最初のコンピューティングを作るときまで延期される |
| 4 | 必須のアウトバウンド規則 | Storage(blob、file)、Key Vault、ワークスペースへのプライベート エンドポイントと、AzureMachineLearning、AzureActiveDirectory などのサービス タグ。 実機では 13 個が自動で入った |
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | カスタマー マネージド キー | オンにすると自分のキーで暗号化する。 作成後は Microsoft マネージド キーとの間で変えられない |
| 番号 | 項目 | 説明 |
|---|---|---|
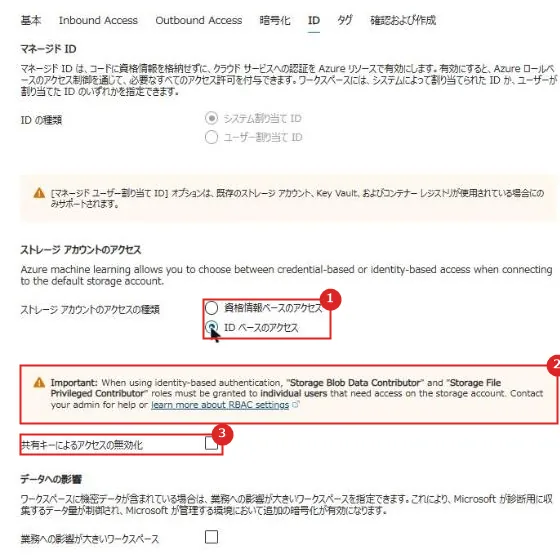
| 1 | ストレージ アカウントのアクセスの種類 | 既定は資格情報ベース。ID ベースのアクセスを選んだ |
| 2 | 注意 | ID ベースでは、Storage Blob Data Contributor と Storage File Privileged Contributor を個々の利用者に付ける必要がある、と表示される |
| 3 | 共有キーによるアクセスの無効化 | ID ベースのときだけ選べる |
| 番号 | 項目 | 説明 |
|---|---|---|
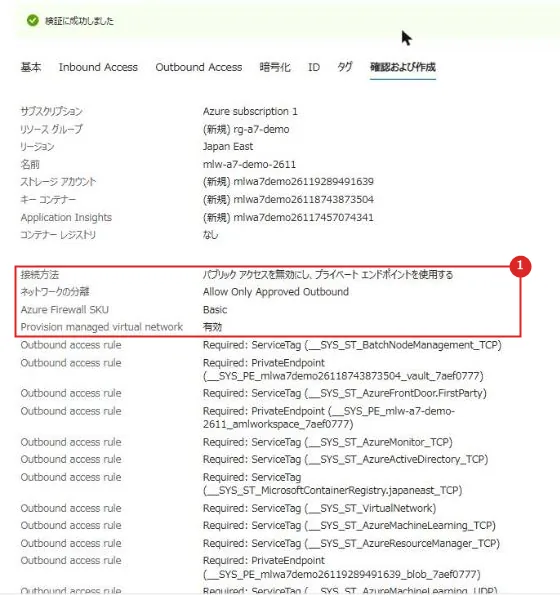
| 1 | 接続方法とネットワークの分離 | 「パブリック アクセスを無効にし、プライベート エンドポイントを使用する」「Allow Only Approved Outbound」 |
ワークスペースは数分で作成でき、マネージド VNet のプロビジョニングはその後約 8 分で完了した。
② ワークスペースの ID と関連リソースを見る
ワークスペースのマネージド ID に付いたロールを確かめた。
| スコープ | 付いたロール |
|---|---|
| リソース グループ | Azure AI Administrator |
| 既定の Storage | Storage Blob Data Contributor、Storage File Data Privileged Contributor |
| Key Vault | Key Vault Administrator |
公式の表(ワークスペースとリソース グループに共同作成者など)とはロールの名前が違った。
Azure AI Administrator は、Storage、Key Vault、ML ワークスペース、Cognitive Services などへの広い操作権限を持つ。
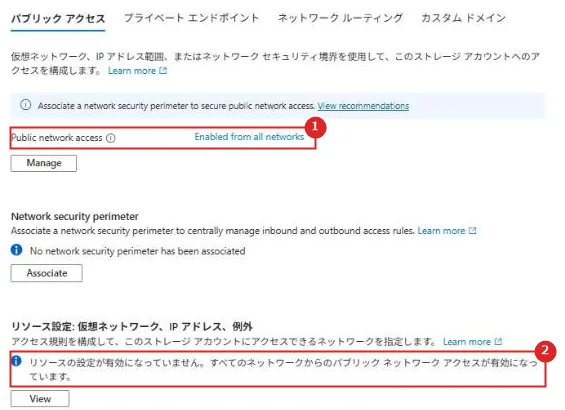
また、ワークスペースのパブリック アクセスを無効にしても、関連リソースは公開のままだった。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Public network access | Enabled from all networks(すべてのネットワーク) |
| 2 | リソース設定 | 「リソースの設定が有効になっていません。 すべてのネットワークからのパブリック ネットワーク アクセスが有効になっています。」。 共有キーも有効、Key Vault もパブリック アクセスが有効だった |
③ PC からスタジオを開く
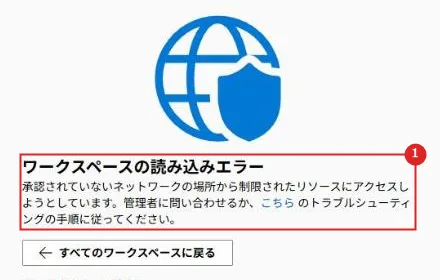
パブリック アクセスが無効のまま、PC からスタジオ(ml.azure.com)でワークスペースを開いた。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ワークスペースの読み込みエラー | 「承認されていないネットワークの場所から制限されたリソースにアクセスしようとしています。」と表示され、開けなかった |
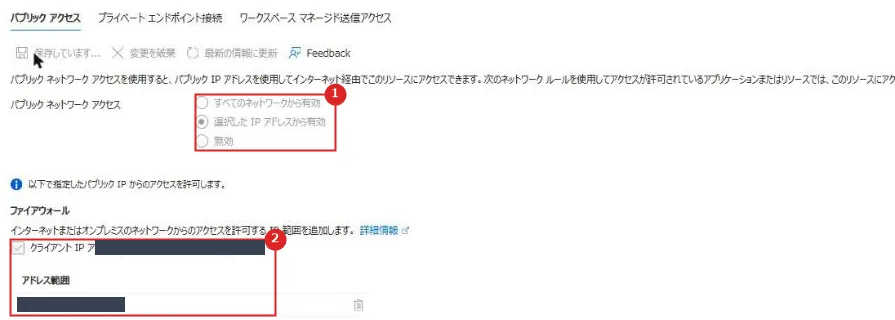
ワークスペースの「ネットワーク」で、PC の IP だけを許可した。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | パブリック ネットワーク アクセス | すべてのネットワークから有効、選択した IP アドレスから有効、無効の 3 つ。 選択した IP アドレスから有効にした |
| 2 | ファイアウォール | クライアント IP アドレスの追加で、PC の IP(/32)を追加した。 保存には約 1 分かかった |
| 番号 | 項目 | 説明 |
|---|---|---|
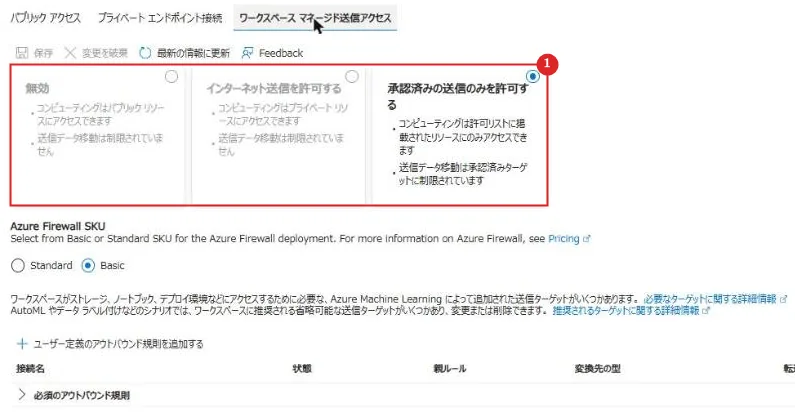
| 1 | 分離のモード | 無効とインターネット送信を許可は灰色で、選び直せなかった。 承認された送信のみにしたら戻せない |
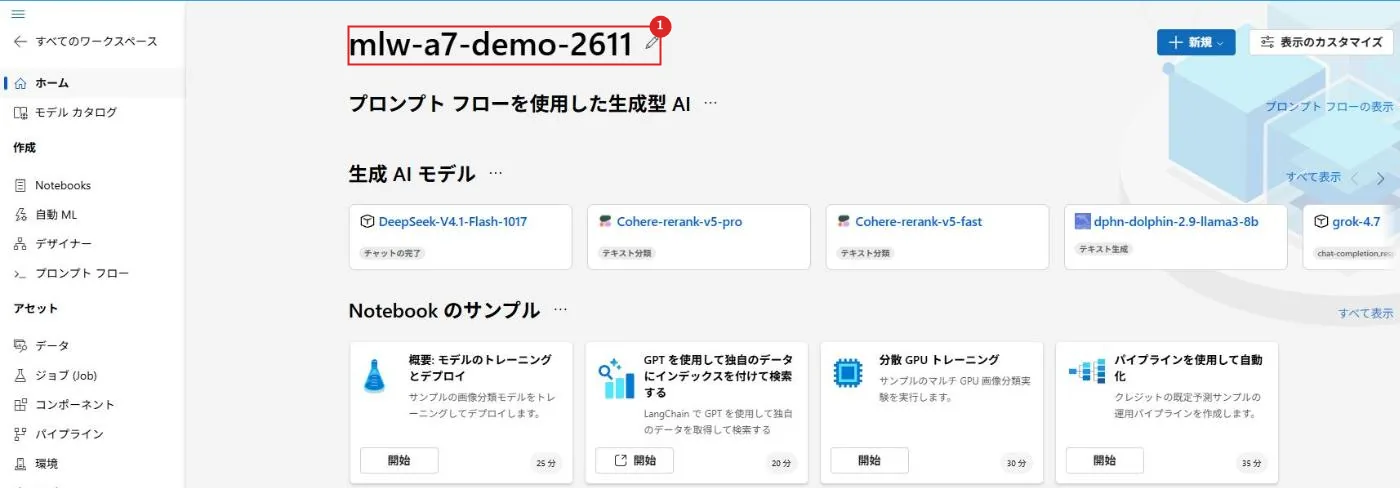
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ワークスペース | PC の IP を許可すると、スタジオのホームが開いた |
④ コンピューティング インスタンスを作る
スタジオの「コンピューティング」⇒「新規」で作った。
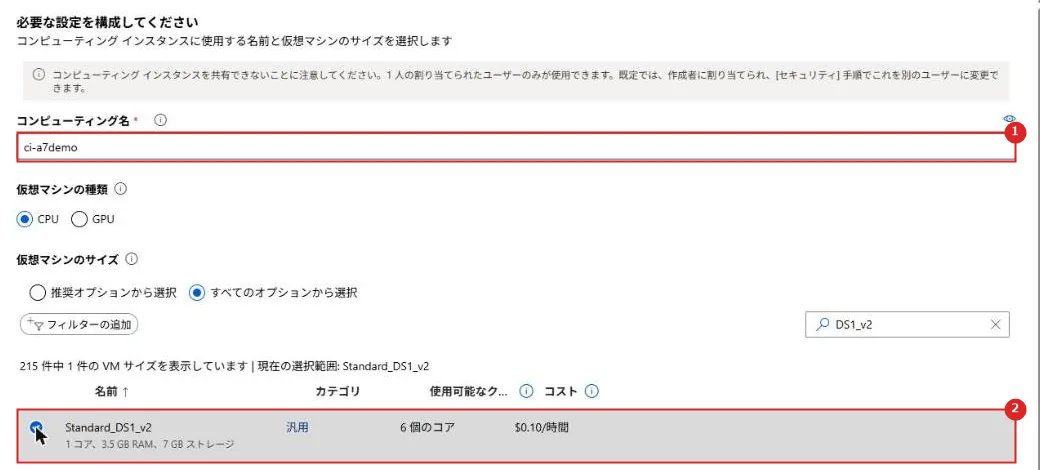
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | コンピューティング名 | ci-a7demo。 「-」の直後に数字は使えなかった(ci-a7-demo-2611 は入力エラー) |
| 2 | 仮想マシンのサイズ | 推奨の一覧の最安は DS11_v2($0.23/時間)だったので、「すべてのオプションから選択」で Standard_DS1_v2($0.10/時間)を選んだ |
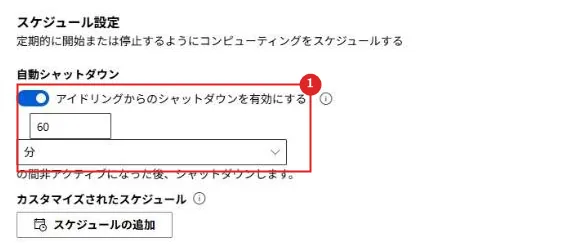
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 自動シャットダウン | アイドリングからのシャットダウンが既定でオン(60 分)。使い忘れの料金を防ぐ |
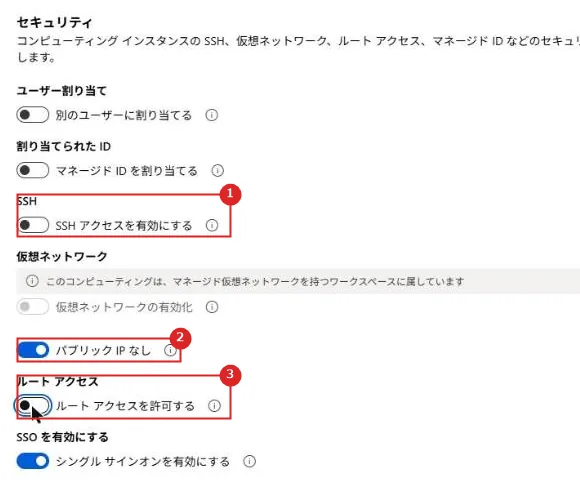
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | SSH | 既定でオフのまま。オンにすると鍵で入れるようになり、RBAC では管理されない |
| 2 | パブリック IP なし | 既定はオフだったのでオンにした |
| 3 | ルート アクセス | 既定はオンだったのでオフにした |
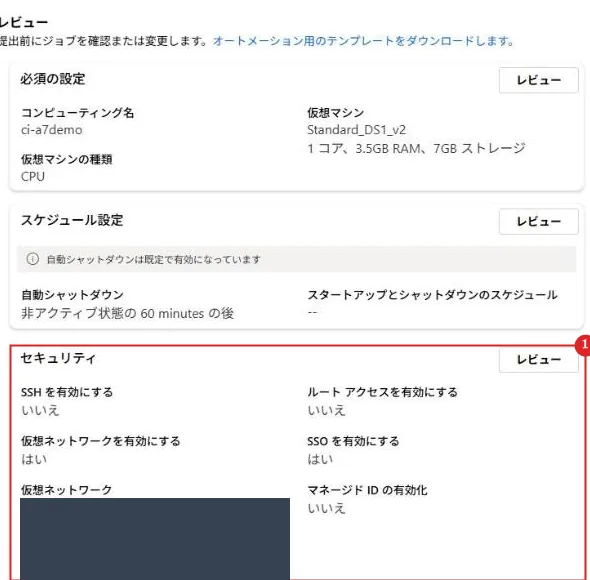
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | セキュリティ | 仮想ネットワークは Microsoft が管理するサブスクリプションの VNet(マネージド VNet)になっていた |
最初は約 12 分後に作成に失敗した(StorageMountError)。
ID ベースのデータストアでは、作る人にも Storage のデータ ロールが必要だった(詳しくは「実機でつまずいた点」)。
自分に 2 つのロールを付けて作り直すと、約 8 分で実行中になった。
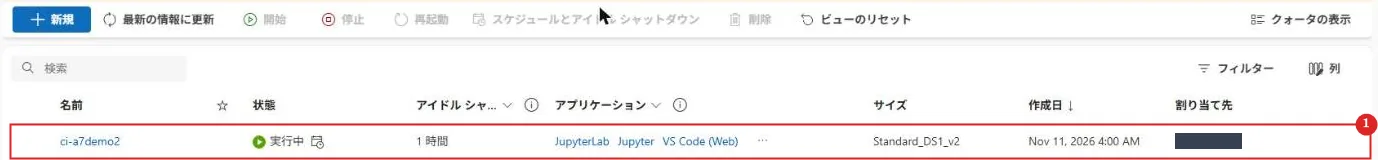
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | インスタンス | 実行中。DS1_v2、アイドル シャットダウン 1 時間、自分に割り当て |
⑤ インスタンスから外と既定の Storage に接続する
「Notebooks」⇒「ターミナルを開く」で、インスタンスのターミナルから接続を試した。
curl -sS -m 15 -o /dev/null -w 'example.com: %{http_code}\n' https://www.example.com
curl -sS -m 15 -o /dev/null -w 'pypi.org: %{http_code}\n' https://pypi.org/simple/
nslookup <Storage 名>.blob.core.windows.net
curl -sS -m 15 -o /dev/null -w 'blob: %{http_code}\n' https://<Storage 名>.blob.core.windows.net/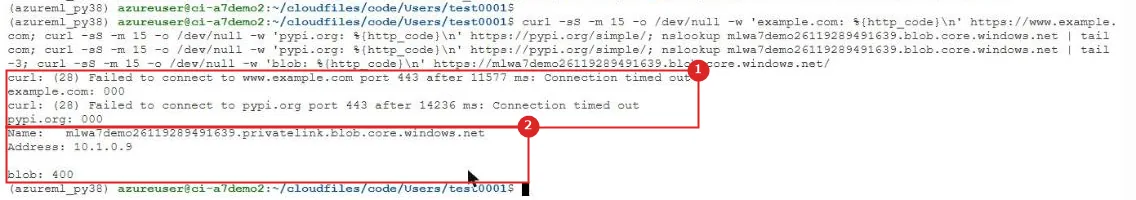
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | インターネット | www.example.com と pypi.org は、どちらも Connection timed out で届かなかった |
| 2 | 既定の Storage | privatelink の名前で 10.1.0.9(プライベート IP)に解決され、HTTP 400 が返った(届いている) |
承認された送信のみでは、データの持ち出し先になるインターネットには出られない。
そのぶん pip install などで PyPI からパッケージを取ることもできないので、必要なら FQDN の送信規則(Azure Firewall の料金がかかる)を足すか、環境のイメージに入れておく。
⑥ 組み込みロールの定義を見る
AzureML データ サイエンティストの定義(az role definition list)を見ると、ワークスペース内の読み取り、操作、書き込み、削除が許可され、次の操作が NotActions で除かれていた。
| 除かれている操作 | 意味 |
|---|---|
| workspaces/write、workspaces/delete | ワークスペース自体の変更と削除 |
| computes/*/write、computes/*/delete | コンピューティングの作成、変更、削除 |
| computes/listKeys、workspaces/listKeys | キーの一覧 |
| hubs、featurestores の write と delete | ハブと特徴量ストアの変更と削除 |
AzureML コンピューティング オペレーターは、コンピューティング(computes/*)とノートブック VM の操作だけを持つ。
⑦ 同じ構成を Bicep で作る
同じワークスペース(マネージド VNet:承認された送信のみ、ID ベース、許可した IP だけ)を Bicep で作った。
関連リソースは、Storage の共有キーを無効、Key Vault を RBAC にして作った。
Bicep:azure-bicep-samples / a7-azureml
デプロイは約 11 分で終わり、パブリック アクセスは PC の IP だけ、既定のデータストアは ID ベース、分離モードは承認された送信のみになった。
許可する IP の設定(networkAcls)は Bicep の型定義にまだなく、警告を抑止して書いた。
⑧ 片付け
| 順番 | 操作 |
|---|---|
| 1 | コンピューティング インスタンスを削除する |
| 2 | ワークスペースを forceToPurge=true を付けて削除する(完全に削除する) |
| 3 | リソース グループを削除する |
| 4 | Key Vault を purge する(消去保護を付けた Bicep 側は 7 日残る) |
実機でつまずいた点
StorageMountError(Storage File Data Privileged Contributor)
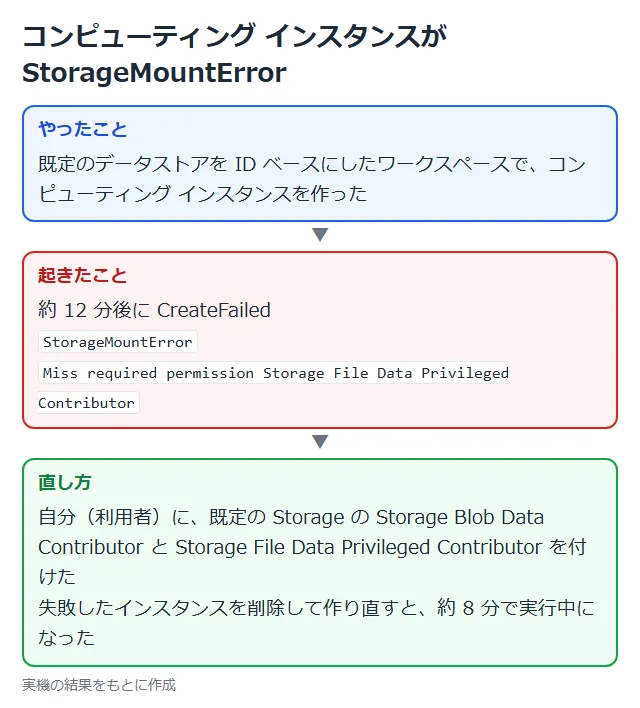
既定のデータストアを ID ベースにしたワークスペースでコンピューティング インスタンスを作ると、約 12 分後に StorageMountError で失敗した。
作成画面の注意どおり、利用者自身に Storage Blob Data Contributor と Storage File Data Privileged Contributor が必要だった。
ロールを付けて、失敗したインスタンスを削除してから作り直すと、作成できた。
推奨構成
| 項目 | 推奨 | 理由 |
|---|---|---|
| ネットワーク | マネージド VNet の「承認された送信のみを許可」 | データの持ち出しを防げる。自分で VNet を作らなくてよい |
| 受信 | 本番はプライベート エンドポイント+パブリック アクセス無効。 検証は選択した IP だけ | スタジオや API にインターネットから届かない |
| 関連リソース | Storage と Key Vault のパブリック アクセスと共有キーも絞る | ワークスペースの設定とは別 |
| データ アクセス | 既定のデータストアを ID ベースにし、利用者ごとに Storage のロールを付ける | キーを配らず、誰がアクセスできるかを管理できる |
| ロール | 作業者は AzureML データ サイエンティスト、コンピューティングの管理はコンピューティング オペレーター | ワークスペースやコンピューティングを勝手に作らせない |
| コンピューティング | パブリック IP なし、SSH なし、ルート アクセスなし、アイドル シャットダウン | 入口を減らし、使い忘れの料金も防ぐ |
注意事項
| 項目 | 内容 |
|---|---|
| 戻せない設定 | マネージド VNet の分離モードと暗号化の種類は、あとから戻せない |
| パッケージの取得 | 承認された送信のみでは PyPI なども止まる。 FQDN 規則は Azure Firewall の料金がかかる |
| 費用 | コンピューティング インスタンス(DS1_v2 で $0.10/時間)は止めないと課金が続く。 プライベート エンドポイントにも料金がかかる |
| 既定の Storage | 書ける人はワークスペースのコードを書き換えられる。権限は最小にする |
| 片付け | ワークスペースは forceToPurge=true を付けて削除し、Key Vault も purge する(消去保護があると保持期間が過ぎるまで残る) |
まとめ
・AML のワークスペースは関連リソースとセットで動き、ワークスペースの ID には関連リソースへの強い権限が付く。
・マネージド VNet の「承認された送信のみ」では、インスタンスからインターネットに出られず、既定の Storage にはプライベート IP で届いた。
・ワークスペースを閉じても、関連する Storage と Key Vault は公開のままだったので、別に絞る。
・ID ベースのデータストアでは、利用者に Storage のデータ ロールが要り、ないとコンピューティング インスタンスの作成に失敗した。
次回:API Management の AI ゲートウェイとは
コメント