
📚 Azure セキュリティの記事一覧(全体像のシリーズと深掘りシリーズ)
はじめに
AI 編の 6 回目。
今回は、RAG(検索拡張生成)やエージェントのナレッジで使う Azure AI 検索のセキュリティを扱う。
実機では、Basic の検索サービスを作り、API キーとロール、API アクセス制御の 3 つの設定、セキュリティ フィルター、IP ファイアウォール、マネージド ID でのインデクサーの接続を、通る・止まるで確かめた。
※2026年11月時点の情報です。
前回:Foundry Tools のセキュリティとは
AI 検索のセキュリティの全体像
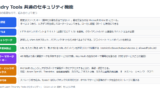
AI 検索のセキュリティは、アプリから検索サービスへの受信と、インデクサーからデータ ソースへの送信に分けて考える。
TLS や保存データの暗号化などは Microsoft が自動で管理し、ネットワーク、認証と認可、文書単位のアクセス制御は利用者が構成する。
| 項目 | 内容 |
|---|---|
| 転送中の暗号化 | すべての接続で TLS 1.2 か 1.3。 TLS 1.0 と 1.1 は使えない |
| 保存データの暗号化 | Microsoft マネージド キーの AES 256 ビット暗号化が自動でかかる。 カスタマー マネージド キーで 2 つ目の層を追加できる |
| データの場所 | 選んだリージョンの地域内で保存・処理する。 オブジェクト名(インデックス名など)はテレメトリに出るので、機密情報を入れない |
| ログ | リソース ログにクエリの文字列は入るが、ユーザーの ID は記録されない |
公式ドキュメント:Azure AI 検索 のデータ、プライバシー、組み込み保護 | Microsoft Learn
認証:API キーとロール
AI 検索の認証は、API キーと Microsoft Entra ID のロールの 2 つ。
キーは作成時の既定だが最も安全ではなく、ロールベースのアクセスに置き換えることが勧められている。
| 種類 | できること | 数 |
|---|---|---|
| 管理者キー | すべてのデータ操作(インデックスの作成、ドキュメントの登録、検索) | 2 つ(プライマリ、セカンダリ) |
| クエリ キー | ドキュメントの検索だけ | 最大 50 |
| 検索インデックス データ閲覧者 | 検索、ナレッジ ベースからの取得 | ロール |
| 検索インデックス データ共同作成者 | 上に加えて、ドキュメントの登録 | ロール |
| Search Service 共同作成者 | インデックスやインデクサーなどのオブジェクト管理、キーの取得 | ロール |
所有者、共同作成者、Search Service 共同作成者は管理者キーを取り出せるので、データを読み書きできる。
これらのロールは信頼できるユーザーにだけ付ける。
公式ドキュメント:
キーを使用してAzure AI 検索に接続する | Microsoft Learn
ロールを使用してAzure AI 検索に接続する | Microsoft Learn
ネットワーク:受信と送信
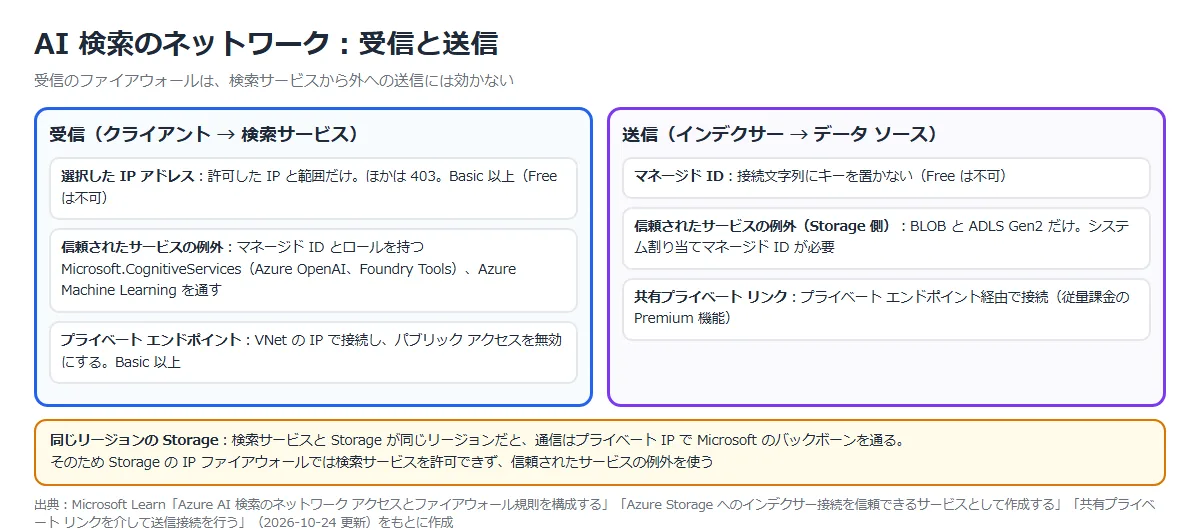
受信は、IP ファイアウォール(選択した IP アドレス)かプライベート エンドポイントで絞る。
受信のファイアウォールは、検索サービスから外への送信には効かない。
送信(インデクサーからデータ ソース)は、マネージド ID、Storage 側の信頼されたサービスの例外、共有プライベート リンクで守る。
| 機能 | Free | Basic 以上 |
|---|---|---|
| IP ファイアウォール | ✘ | ✔ |
| プライベート エンドポイント(受信) | ✘ | ✔ |
| マネージド ID(インデクサーの送信) | ✘ | ✔ |
| カスタマー マネージド キー | ✘ | ✔ |
| 共有プライベート リンク(スキルセットのないインデクサー) | ✘ | ✔ |
Free はサブスクリプションに 1 つだけ作れ、ほかの顧客と共有のインフラで動く。
長く使わないと削除されることがある。
サーバーレス開発者(プレビュー)は、プライベート エンドポイントと IP ファイアウォールに対応している。
公式ドキュメント:
Azure AI 検索のネットワーク アクセスとファイアウォール規則を構成する | Microsoft Learn
Azure AI 検索 に安全な接続を行うためにプライベート エンドポイントを作成する | Microsoft Learn
共有プライベート リンクを介して送信接続を行う | Microsoft Learn
Azure Storage へのインデクサー接続を信頼できるサービスとして作成する | Microsoft Learn
Azure AI 検索 のサービス制限 | Microsoft Learn
文書単位のアクセス制御:セキュリティ フィルター
RAG では、利用者が見てよい文書だけを検索結果に入れる必要がある。
組み込みの ACL を使えない場合は、文書にグループやユーザーの ID を持たせ、アプリが search.in のフィルターを付けて検索する。
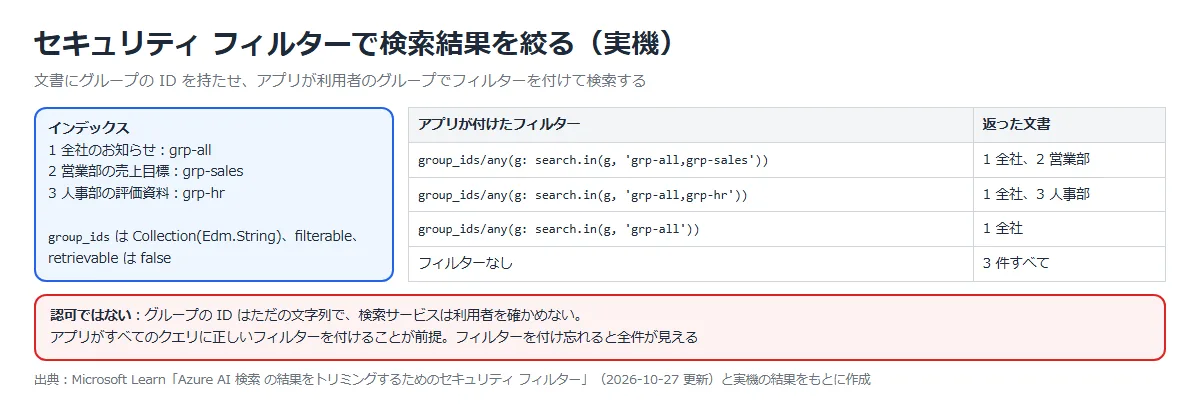
この方法は、検索サービスが利用者を確かめるわけではない。
フィルターを付けるのはアプリの責任で、付け忘れると全件が見える。
ID のフィールドは retrievable を false にするが、これだけで機密情報を守れるわけではない。
公式ドキュメント:Azure AI 検索 の結果をトリミングするためのセキュリティ フィルター | Microsoft Learn
構築手順
今回の構成と実施すること
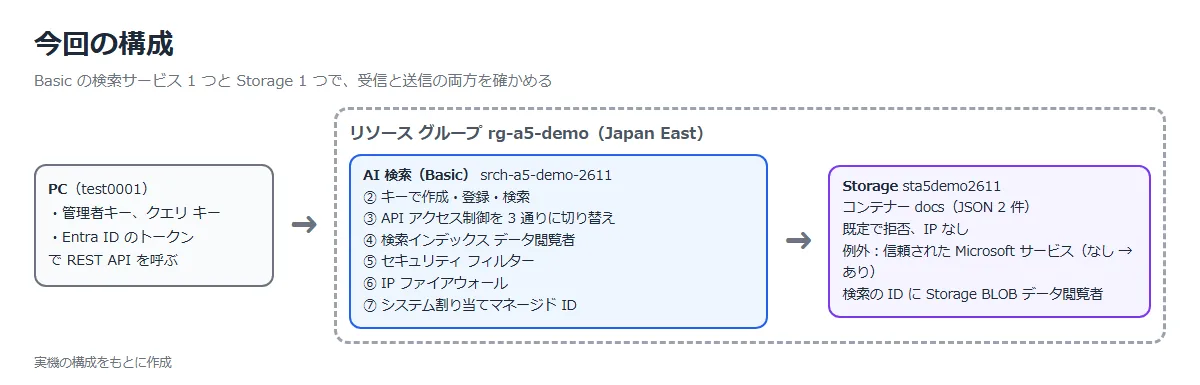
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | ポータルで AI 検索(Basic)を作る | 作成画面の既定値、ネットワーク、暗号化 |
| ② | 管理者キーとクエリ キーで、作成・登録・検索をする | クエリ キーでは書き込みが拒否される |
| ③ | API アクセス制御を「API キー」「両方」「ロールベース」に切り替える | どの認証が通るか |
| ④ | 検索インデックス データ閲覧者を付ける | 検索は通り、登録は拒否される |
| ⑤ | セキュリティ フィルターで検索する | グループごとに返る文書が変わる |
| ⑥ | IP ファイアウォールを設定する | 許可していない IP は API もポータルも拒否される |
| ⑦ | マネージド ID で、閉じた Storage からインデックスを作る | 信頼されたサービスの例外がないと失敗する |
| ⑧ | 同じ構成を Bicep で作る | 設定が同じになること |
| ⑨ | 片付け | 何も残っていないこと |
① ポータルで AI 検索を作る
Azure portal で「リソースの作成」⇒「AI Search」を選ぶ。
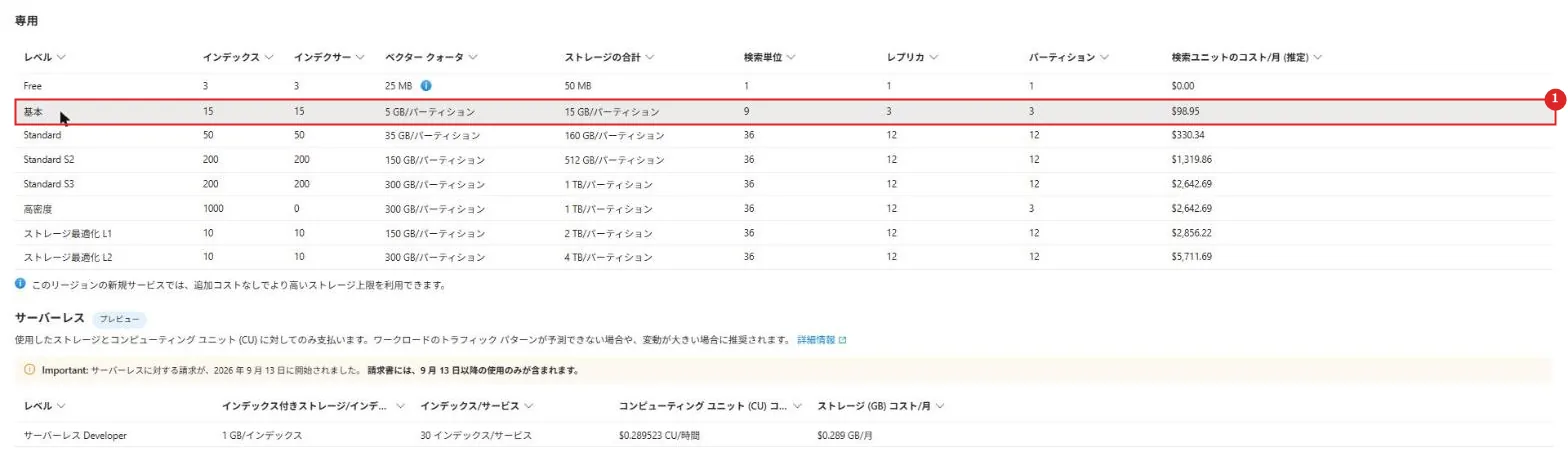
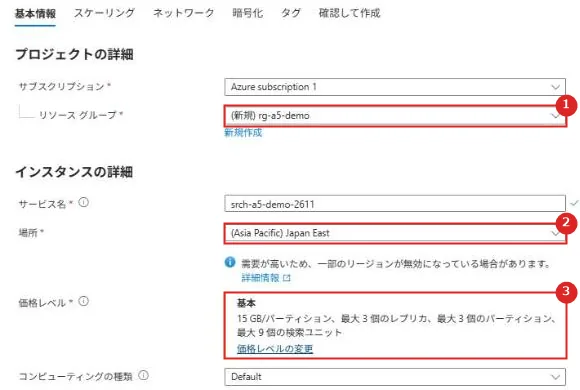
作成画面の既定は、価格レベルが Standard、場所が Central US、リソース グループが既存のものになっていたので、すべて選び直した。
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 基本(Basic) | 15 GB/パーティション、最大 3 レプリカ、3 パーティション。 検索ユニットのコストは月 $98.95(推定)。 Free では IP ファイアウォールなどが使えないので、今回は Basic にした |
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | リソース グループ | 新規作成で rg-a5-demo |
| 2 | 場所 | Japan East。Storage と同じリージョンにした |
| 3 | 価格レベル | 基本 |
| 番号 | 項目 | 説明 |
|---|---|---|
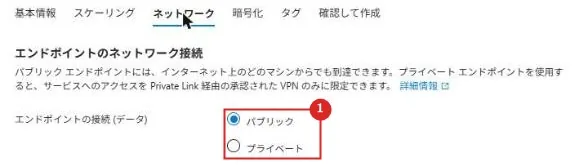
| 1 | エンドポイントの接続 (データ) | パブリックかプライベート。 プライベートにすると、プライベート エンドポイント経由だけになる。 今回はパブリックで作り、あとで IP を絞った |
| 番号 | 項目 | 説明 |
|---|---|---|
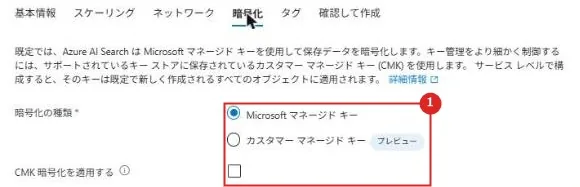
| 1 | 暗号化の種類 | 既定は Microsoft マネージド キー。 カスタマー マネージド キー(プレビュー)も選べ、「CMK 暗号化を適用する」で CMK を必須にできる |
| 番号 | 項目 | 説明 |
|---|---|---|
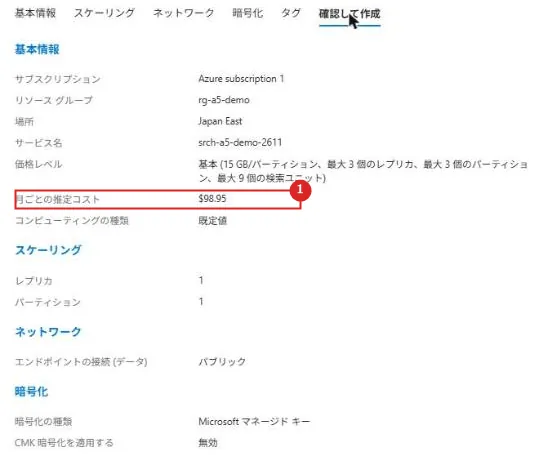
| 1 | 月ごとの推定コスト | $98.95。作成前にここで金額を確かめる |
作成は約 1 分で終わった。
作成直後の API アクセス制御は「両方」(API キーとロールの両方を受け付ける)になっていた。
公式ドキュメントでは既定はキーベースとされているが、ポータルで作ったサービスでは「両方」だった。
② API キーで作成・登録・検索する
REST API(api-version 2026-04-01)で、管理者キーとクエリ キーを使い分けて、インデックスの作成、ドキュメントの登録、検索をした。
キーは「キー」の画面や CLI(az search admin-key show、az search query-key list)で取り出せる。
$ep = 'https://srch-a5-demo-2611.search.windows.net'
$k = az search admin-key show -g rg-a5-demo --service-name srch-a5-demo-2611 --query primaryKey -o tsv
$body = @{ search = '*'; select = 'id,title'; count = $true } | ConvertTo-Json
Invoke-WebRequest -Method Post -Uri "$ep/indexes/docs-a5/docs/search?api-version=2026-04-01" -Headers @{ 'api-key' = $k; 'Content-Type' = 'application/json' } -Body $body -UseBasicParsing| 操作 | 管理者キー | クエリ キー |
|---|---|---|
| インデックスの作成 | 201 | 403 |
| ドキュメントの登録(3 件) | 200 | 403 |
| 検索 | 200(3 件) | 200(3 件) |
| キーなし | 401 | 401 |
403 {"error":{"code":"","message":"The given API key doesn't match service's internal, primary or secondary keys."}}
クエリ キーは検索専用で、登録や作成には使えない。
検索だけのアプリには、管理者キーではなくクエリ キーを渡す。
③ API アクセス制御を切り替える
「セキュリティとネットワーク」⇒「キー」の「API アクセス制御」で、3 つの設定を切り替えた。
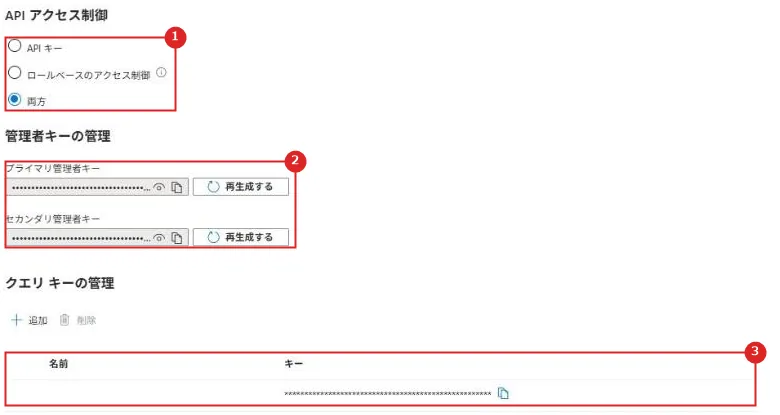
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | API アクセス制御 | API キー、ロールベースのアクセス制御、両方の 3 つ。作成直後は「両方」 |
| 2 | 管理者キーの管理 | プライマリとセカンダリ。片方ずつ再生成できる |
| 3 | クエリ キーの管理 | 検索専用のキー。追加と削除ができる |
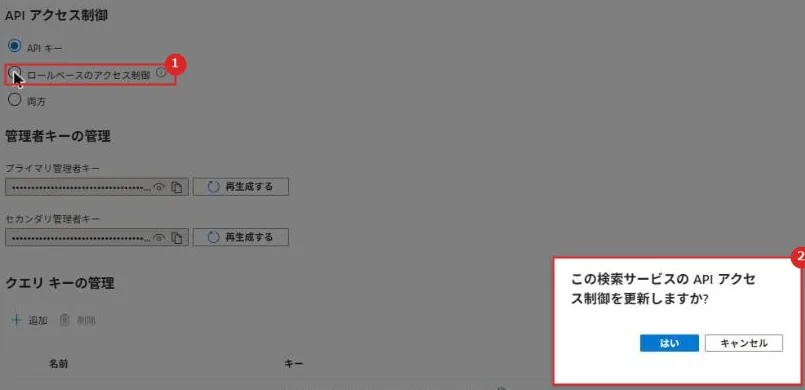
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ロールベースのアクセス制御 | これを選ぶと、API キーでの要求は受け付けない |
| 2 | 確認 | 「この検索サービスの API アクセス制御を更新しますか?」で「はい」を押すと、すぐに保存される |
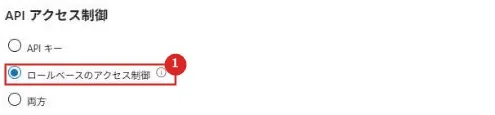
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | ロールベースのアクセス制御 | 保存すると、管理者キーとクエリ キーの欄が画面から消えた |
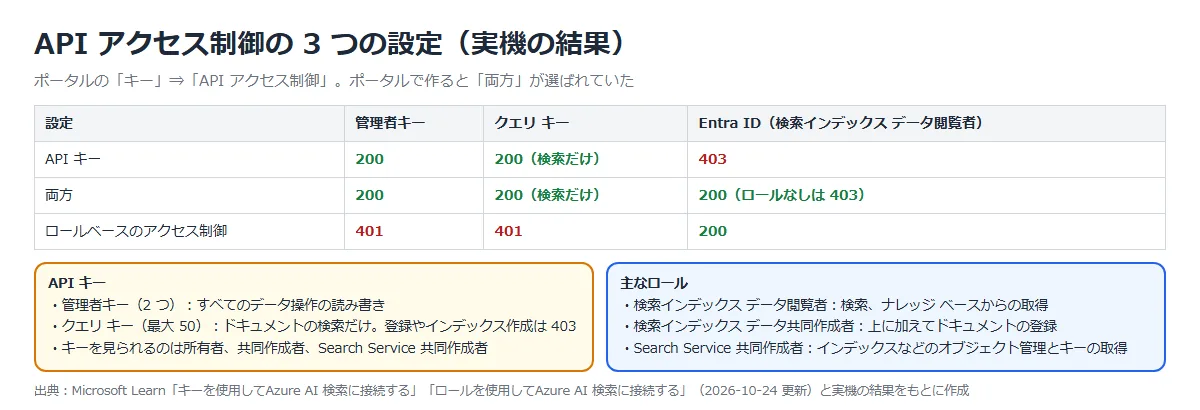
それぞれの設定で、管理者キー、クエリ キー、Entra ID(検索インデックス データ閲覧者あり)で検索した。
| API アクセス制御 | 管理者キー | クエリ キー | Entra ID |
|---|---|---|---|
| API キー | 200 | 200 | 403 |
| 両方 | 200 | 200 | 200(ロールなしは 403) |
| ロールベースのアクセス制御 | 401 | 401 | 200 |
「API キー」のときは、ロールを持っていても Entra ID の要求は 403 になった。
「ロールベースのアクセス制御」にすると、キーはどちらも 401 になった。
設定の変更は、どれも 1 分以内に効いた。
④ 検索インデックス データ閲覧者を付ける
自分に「検索インデックス データ閲覧者」を CLI で割り当てた(ポータルでのロールの割り当て手順は前回と同じ)。
割り当てから約 1 分で、Entra ID での検索が 200 になった。
$sid = az search service show -g rg-a5-demo -n srch-a5-demo-2611 --query id -o tsv
az role assignment create --assignee-object-id <オブジェクト ID> --assignee-principal-type User --role "Search Index Data Reader" --scope $sid
$t = az account get-access-token --scope https://search.azure.com/.default --query accessToken -o tsv| 操作(Entra ID) | 結果 |
|---|---|
| ロールなしで検索 | 403 |
| 閲覧者で検索 | 200(3 件) |
| 閲覧者でドキュメントを登録 | 403 |
| 閲覧者でインデックスを作成 | 201 |
インデックスの作成は、公式のロールの表では閲覧者にも所有者にも許可されていない操作だが、実機(サブスクリプションの所有者+検索インデックス データ閲覧者)では 201 で作成できた。
本番では、所有者や共同作成者を広く付けないこと、ロールの組み合わせを実際に試して確かめることが大切。
⑤ セキュリティ フィルターで絞る
インデックスに group_ids(Collection(Edm.String)、filterable、retrievable は false)を持たせ、3 件の文書にそれぞれグループを付けた。
アプリが利用者のグループを search.in で渡すと、返る文書が変わった。
$body = @{ search = '*'; select = 'id,title'; filter = "group_ids/any(g: search.in(g, 'grp-all,grp-sales'))" } | ConvertTo-Json| フィルター | 返った文書 |
|---|---|
| grp-all,grp-sales | 全社のお知らせ、営業部の売上目標 |
| grp-all,grp-hr | 全社のお知らせ、人事部の評価資料 |
| grp-all | 全社のお知らせ |
| なし | 3 件すべて |
⑥ IP ファイアウォールを設定する
「セキュリティとネットワーク」⇒「ネットワーク」で、パブリック ネットワーク アクセスを変えた。
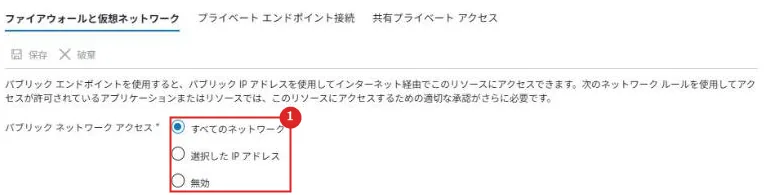
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | パブリック ネットワーク アクセス | すべてのネットワーク、選択した IP アドレス、無効の 3 つ。 作成時はすべてのネットワーク |
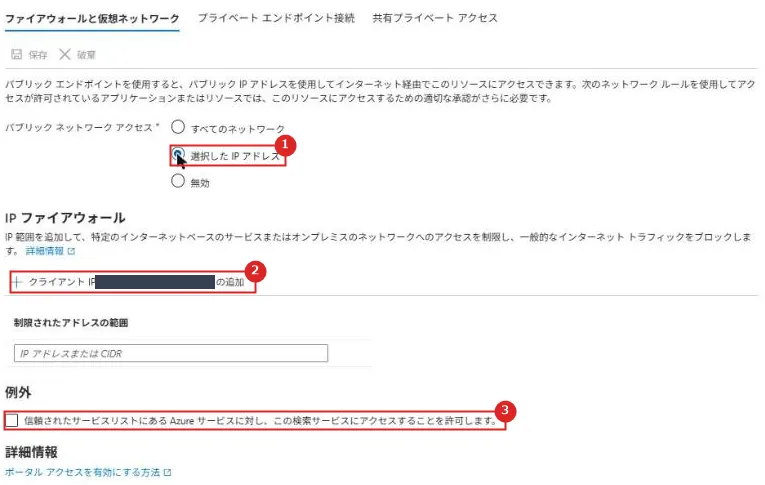
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 選択した IP アドレス | 許可した IP と範囲からだけ受け付ける |
| 2 | クライアント IP アドレスの追加 | ポータルを開いている PC のパブリック IP を追加する |
| 3 | 例外 | 信頼されたサービス(Azure OpenAI、Foundry Tools、Azure Machine Learning)を、IP を見ずに通す |
自分の PC が許可されない状態を作るため、文書用のアドレス 203.0.113.10 だけを許可した。
ポータルでは IP を 1 つも入れないと保存できず、アドレスの欄への入力も反映されなかったので、CLI で設定した。
az search service update -g rg-a5-demo -n srch-a5-demo-2611 --ip-rules "203.0.113.10"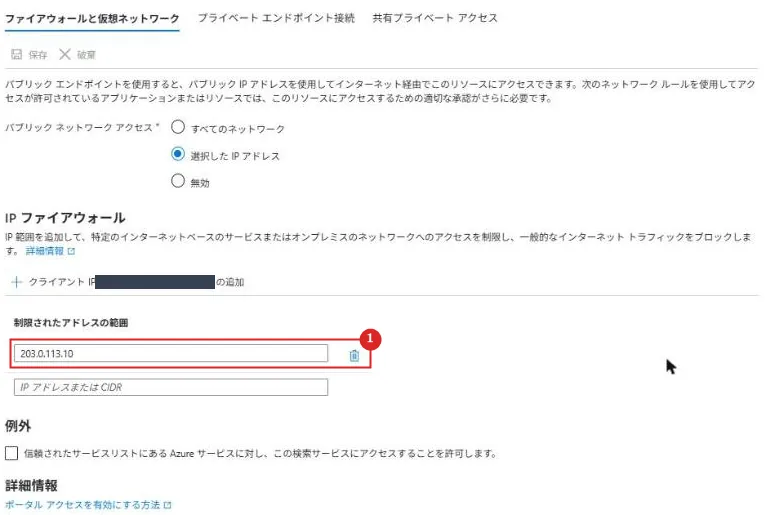
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 制限されたアドレスの範囲 | CLI で入れた 203.0.113.10 が表示された |
約 1 分後、PC からの Entra ID の検索が 403 になった。
認証が通る要求でも、IP が許可されていなければ止まる。
403 {"error":{"code":"","message":"Request is denied as the source is not allowed by applicable rules. The service is set 'publicNetworkAccess: Enabled'. Please review all service's network security settings to ensure the client is allowed."}}
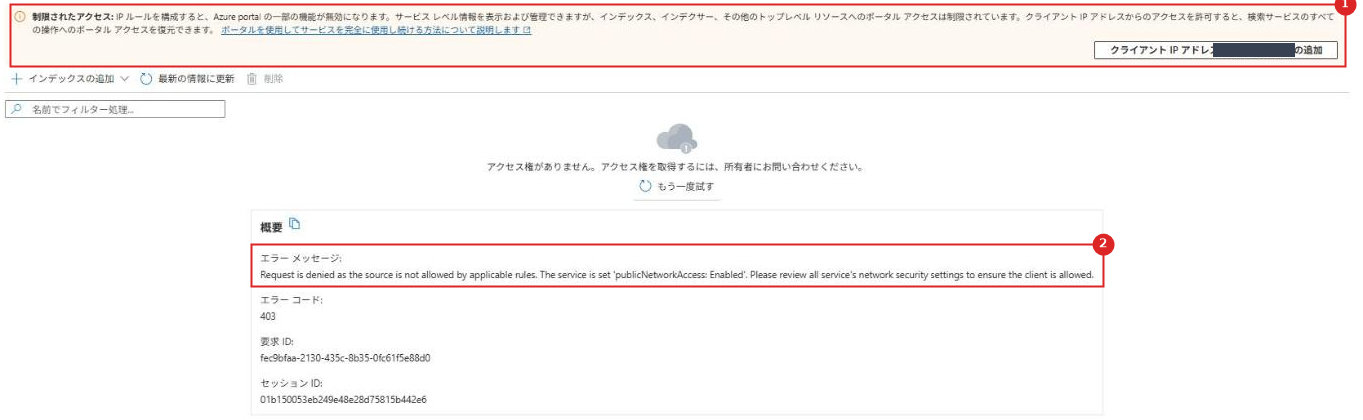
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 制限されたアクセス | IP ルールを構成すると、ポータルからもインデックスやインデクサーにアクセスできなくなる。 「クライアント IP アドレスの追加」ボタンで PC の IP を許可できる |
| 2 | エラー メッセージ | API と同じ 403。ポータルも PC の IP から直接接続している |
「クライアント IP アドレスの追加」を押すと、約 25 秒後に API とポータルの両方が使えるようになった。
⑦ マネージド ID で、閉じた Storage からインデックスを作る
検索サービスの「ID」で、システム割り当てマネージド ID をオンにした。
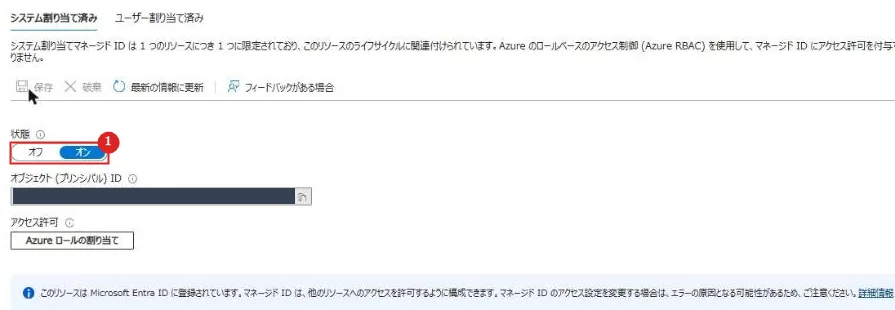
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 状態 | オンにして保存すると、オブジェクト(プリンシパル)ID が表示される |
CLI で Storage(共有キー無効)を作り、検索サービスの ID に「Storage BLOB データ閲覧者」を付けて、JSON の文書を 2 つ置いた。
そのうえで、Storage のネットワークを「既定で拒否、IP なし、例外なし」にした。
データ ソースの接続文字列はキーを含まない ResourceId=<Storage のリソース ID>; にした。
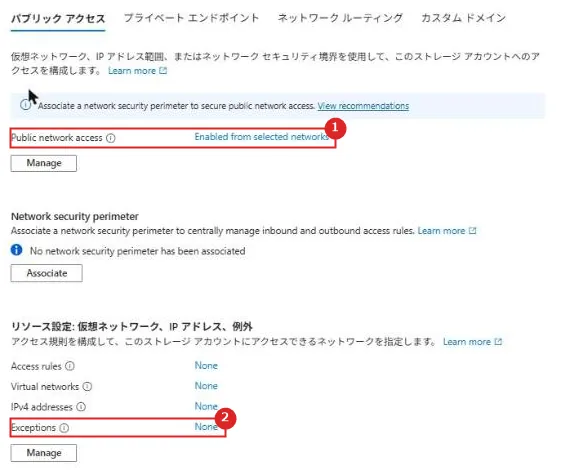
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Public network access | Enabled from selected networks(選択したネットワーク) |
| 2 | Exceptions | None(例外なし) |
この状態でインデクサーを作ると、403 で作成できなかった。
ロールを付けてから 11 分待っても同じだった。
403 {"error":{"code":"","message":"Error with data source: Credentials provided in the connection string are invalid or have expired. ... Please adjust your data source definition in order to proceed."}}
Storage の「リソース設定:仮想ネットワーク、IP アドレス、例外」⇒「Manage」で、例外をオンにした。
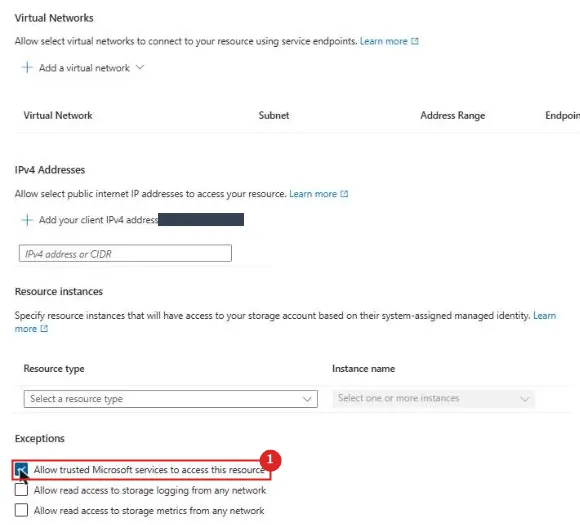
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | Allow trusted Microsoft services to access this resource | 信頼された Microsoft サービスが、マネージド ID とロールでアクセスできるようにする |
保存した直後にインデクサーを作成でき、実行すると 2 件をインデックスに入れられた。
例外を外して実行すると、同じエラーで失敗し、戻すと成功した。
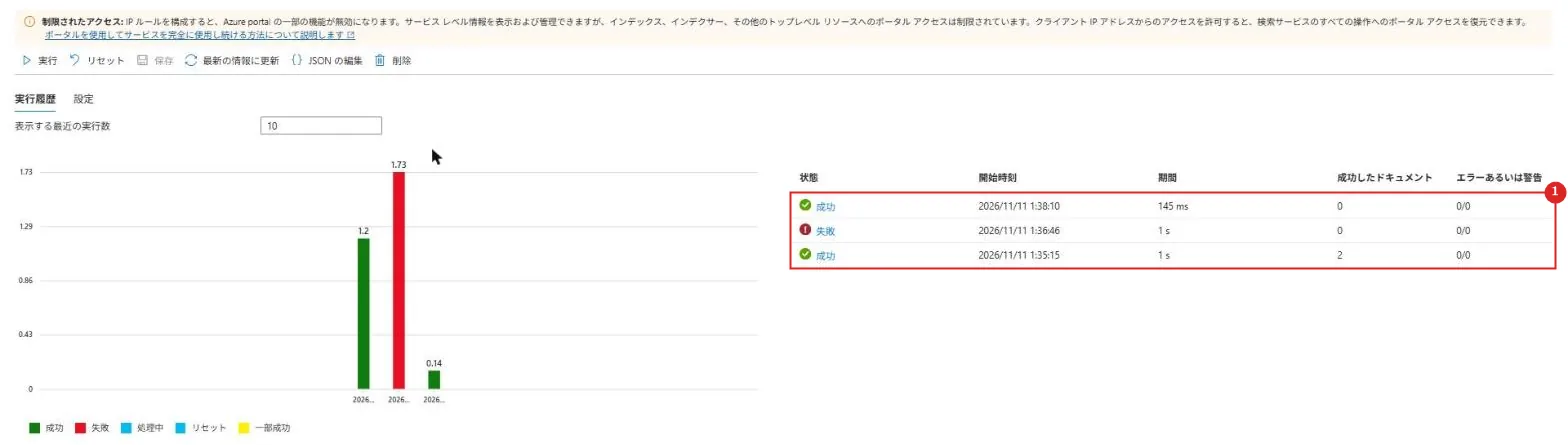
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 実行履歴 | 例外あり:成功(2 件)→ 例外を外す:失敗 → 例外を戻す:成功(新しい文書はないので 0 件) |
同じリージョンの Storage と検索サービスの通信はプライベート IP を通るので、Storage の IP ファイアウォールでは検索サービスを許可できない。
そのため、信頼されたサービスの例外とマネージド ID を組み合わせる。
⑧ 同じ構成を Bicep で作る
ロールベースのアクセス制御だけ(API キー無効)、許可する IP だけ、システム割り当てマネージド ID の検索サービスと、既定で拒否+信頼されたサービスの例外の Storage を Bicep で作った。
Bicep:azure-bicep-samples / a5-ai-search
デプロイは約 10 分かかった。
Entra ID でのインデックスの作成と検索は通り、管理者キーでの検索は 401 だった。
⑨ 片付け
リソース グループ(rg-a5-demo、rg-a5-bicep)を削除し、リソース グループとロールの割り当てが残っていないことを確かめた。
Basic は時間単位で課金されるので、確認が終わったらすぐ消す。
実機でつまずいた点
Credentials provided in the connection string are invalid or have expired.
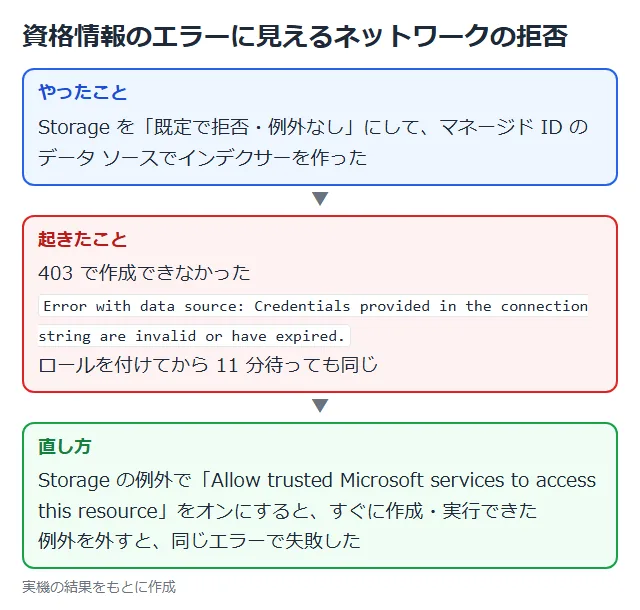
マネージド ID のデータ ソースでインデクサーを作ると、資格情報が無効というエラーで失敗した。
実際の原因は、Storage のネットワークが信頼されたサービスを通していないことだった。
メッセージだけを見てロールや接続文字列を疑う前に、Storage のネットワークの例外を確かめる。
推奨構成(RAG で使うとき)
| 項目 | 推奨 | 理由 |
|---|---|---|
| 認証 | API アクセス制御を「ロールベースのアクセス制御」にする | キーは持つ人なら誰でも使え、誰が使ったか分からない |
| ロール | アプリやエージェントのマネージド ID に検索インデックス データ閲覧者。 登録するパイプラインだけデータ共同作成者 | 必要最小限の権限にする |
| 受信 | プライベート エンドポイントを作り、パブリック ネットワーク アクセスを無効にする。 Foundry から呼ぶなら信頼されたサービスの例外も検討 | インターネットから検索サービスに届かないようにする |
| 送信 | インデクサーはマネージド ID で接続し、Storage は信頼されたサービスの例外か共有プライベート リンクで許可する | 接続文字列にキーを置かず、データ ソースも閉じたままにする |
| 文書単位 | セキュリティ フィルターか組み込みの ACL で、利用者ごとに結果を絞る | RAG の回答に、見てはいけない文書が混ざるのを防ぐ |
| 暗号化 | 要件があればカスタマー マネージド キー | 鍵のローテーションや失効を自分で管理できる |
注意事項
| 項目 | 内容 |
|---|---|
| 費用 | Basic は 1 時間 $0.133(Japan East)。 検証が終わったらすぐ削除する |
| Free の制限 | IP ファイアウォール、プライベート エンドポイント、マネージド ID、カスタマー マネージド キーが使えない |
| ポータルの利用 | IP ファイアウォールやプライベート エンドポイントで閉じると、ポータルのインデックスなどの画面も使えなくなる。 管理用の IP を許可するか、VNet から操作する |
| 受信と送信は別 | 受信のファイアウォールは、インデクサーの送信には効かない。 データ ソース側で許可する |
| 既定値の確認 | 作成時の価格レベルと場所、作成後の API アクセス制御(今回は「両方」)を必ず確かめる |
| ロールの確認 | 公式の表と実機の動きが違うことがあった。 ロールの組み合わせは実際に試して確かめる |
まとめ
・AI 検索のセキュリティは、受信(キーとロール、IP、プライベート エンドポイント)と送信(マネージド ID、信頼されたサービス、共有プライベート リンク)に分けて考える。
・API アクセス制御は「ロールベースのアクセス制御」にすると、管理者キーもクエリ キーも 401 になった。
ポータルで作ると既定は「両方」だった。
・IP ファイアウォールで閉じると、API だけでなくポータルの画面も拒否された。
・閉じた Storage からのインデックス作成は、信頼されたサービスの例外とマネージド ID で通った。
エラーは資格情報の問題に見えるので注意する。
次回:Foundry のガードレールとは(AI 編 7 回目)
コメント