
この記事でわかること
- Key Vault と統合されていない社内の CA の証明書の更新を、Event Grid と Automation で自動にする構成
- 有効期限のイベント → キューと Runbook → CSR と CA での発行 → Key Vault へのマージ → サーバーへの配布の流れ
- Key Vault 拡張機能の設定、再試行と配信不能、最小特権など運用のポイント
はじめに
Azure アーキテクチャ センターのアーキテクチャを 1 つずつ読む 28 回目。
今回は「Azure での証明書のライフ サイクル管理」を読む。
社内の CA などで発行した TLS 証明書を手作業で更新していると、有効期限切れでサービスが止まることがある。
前回:ランサムウェアに強いバックアップ(アーキテクチャ解説シリーズ 27)
証明書のライフサイクル管理とは
Key Vault は、DigiCert や GlobalSign など統合された CA の証明書は自動で更新できるが、統合されていない CA は手作業が要る。
このアーキテクチャは、Key Vault、Event Grid、Azure Automation、Key Vault 拡張機能を使って、統合されていない CA の証明書の更新を自動にする。
人のミスを減らし、サービスの中断を最小にし、更新に関わるすべての ID に最小特権を適用する。
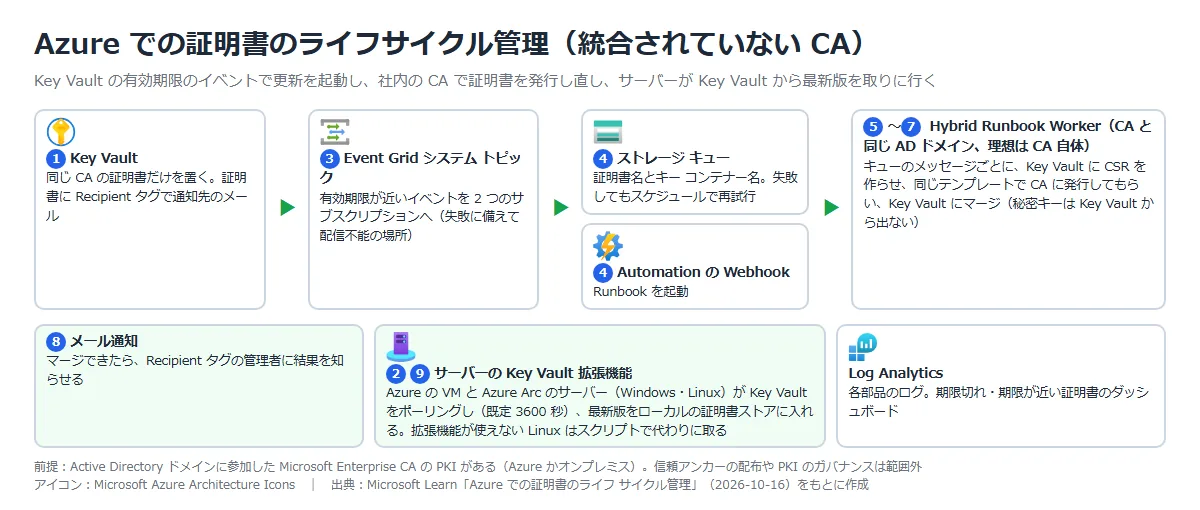
前提は、Active Directory ドメインに参加した Microsoft Enterprise CA の PKI があること(Azure でもオンプレミスでもよい)。
CA が発行済みの証明書の更新と配布を自動にするもので、信頼アンカーの配布や PKI のガバナンスは扱わない。
公式ドキュメント:Azure での証明書のライフ サイクル管理 | Microsoft Learn
更新の流れ
| 段階 | 内容 |
|---|---|
| Key Vault の構成 | 証明書を Key Vault に置く。 証明書ごとに Recipient タグで通知先のメールを付けると、証明書ごとに別の管理者に知らせられる(組み込みの通知はすべての証明書に同じ受信者で、有効期限の警告だけ) |
| Event Grid | 証明書の有効期限が近づくと、2 つのイベント サブスクリプションがイベントを受け取る。 1 つはストレージ キューに更新の情報を送り、もう 1 つは Automation の Webhook で Runbook を起動する |
| Runbook での更新 | CA のサーバーなどの Hybrid Runbook Worker で Runbook が動き、キューのメッセージごとに、生成時のテンプレート名を取り、Key Vault に CSR を作らせる。 CSR を CA に送り、同じテンプレートで新しい証明書を発行してもらう |
| マージと通知 | 新しい証明書を Key Vault にマージし、キューのメッセージを消す。 秘密キーは Key Vault から一度も出ない。 管理者にメールで結果を知らせる |
| 配布 | サーバーの Key Vault 拡張機能が Key Vault をポーリングし、最新版をローカルの証明書ストアに入れる。 ワイルドカードや複数の SAN の証明書も、複数のサーバーで同じものを取れる |
Runbook が更新に失敗したり CA が使えなかったりしたら、キューが空になるまでスケジュールで Runbook を再試行する。
Event Grid からキューや Webhook への転送の失敗に備えて、配信不能の場所も設定する。
公式ドキュメント:Azure での証明書のライフ サイクル管理 | Microsoft Learn
構成要素
構成要素がどういうものかは、次のとおり。
| 構成要素 | どういうもの | 役割 |
|---|---|---|
| Azure Key Vault | シークレット、キー、証明書の保管庫。 詳しくはAzure Key Vault とは。 | 同じ統合されていない CA が発行した証明書だけを置く。 イベントで Event Grid のシステム トピックにつなぐ |
| Azure Event Grid | イベントのルーティング。詳しくはエンタープライズ統合も参照。 | 有効期限のイベントを、ストレージ キューと Automation の Webhook に配る |
| ストレージ キュー | Azure Storage のメッセージ キュー | 更新する証明書とキー コンテナーの名前を持ち、スクリプトをイベントから切り離して再試行できるようにする |
| Azure Automation と Hybrid Runbook Worker | Runbook でタスクを自動化するサービスと、データセンターのマシンで Runbook を動かす機能 | CA と同じ AD ドメインの Windows Server(理想は CA 自体)で更新の Runbook を動かす。 Hybrid Worker 拡張機能の方式で入れる |
| Key Vault 拡張機能 | サーバーに入れて、Key Vault の証明書を自動で取ってくるツール。 Arc はAzure Arc とは。 | Azure の VM と Azure Arc のサーバー(Windows・Linux)で、更新された証明書を取る |
| Key Vault 拡張機能の設定 | 内容 |
|---|---|
| 証明書ストア | Windows は既定で LocalMachine の My(個人)。 Linux はファイル システムのパスを指定できる |
| linkOnRenewal | Windows で true にすると、新しい証明書を古い証明書にリンクし、実質的にバインドし直す。 既定は false で、明示的なバインドが要る |
| pollingIntervalInS | Key Vault を確かめる間隔。既定は 3600 秒(1 時間) |
| authenticationSetting | Azure のサーバーは省略して VM のシステム割り当てマネージド ID を使う。 オンプレミスは msiEndpoint を指定し、Arc のオンボードで作られたサービス プリンシパルを使う |
Key Vault 拡張機能のパラメーターは、最初の設定のときだけ指定し、更新の間に変わらないようにする。
拡張機能が使えない Linux のディストリビューションや強化されたイメージでは、公式のスクリプト(script_for_not_supported_ARC_on_Linux_distro)をスケジュールして代わりに取る。
公式ドキュメント:Azure での証明書のライフ サイクル管理 | Microsoft Learn
構成のポイント
| 柱 | ポイント |
|---|---|
| 信頼性 | キューで有効期限のイベントとスクリプトを切り離し、失敗してもスケジュールで再試行する。 Event Grid の転送の失敗には配信不能の場所 |
| セキュリティ | 更新に関わるすべての ID に最小特権を適用する。 秘密キーは Key Vault から出さず、CSR は Key Vault が作る |
| オペレーショナル エクセレンス | Automation、Key Vault、キュー、Event Grid のログを Azure Monitor のログ ワークスペースに送り、期限切れ・期限の近い証明書をダッシュボードで見る |
公式ドキュメント:Azure での証明書のライフ サイクル管理 | Microsoft Learn
構築手順
今回の構成と実施すること
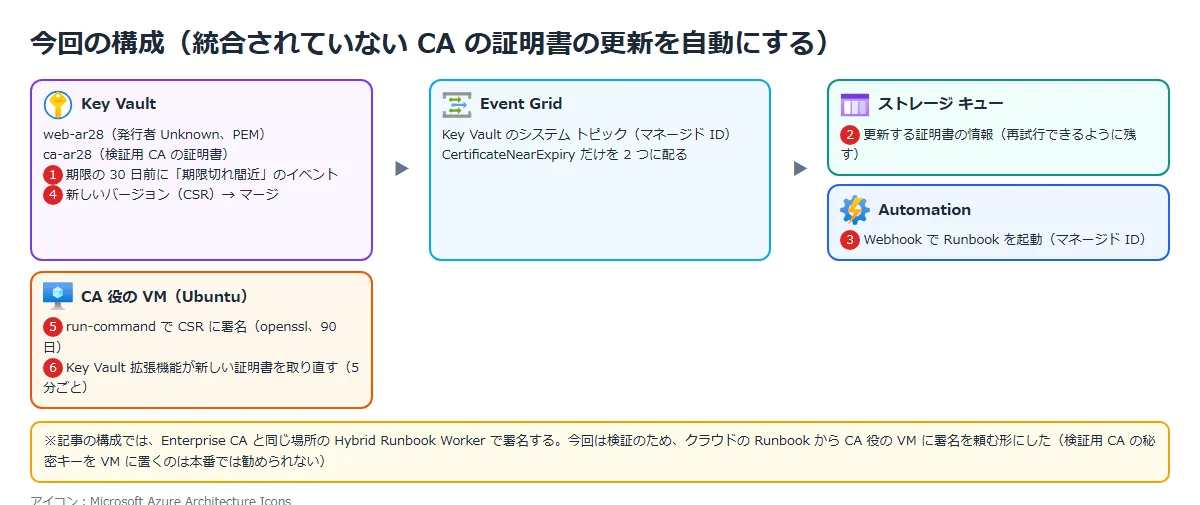
東日本に Key Vault、Event Grid のシステム トピック、ストレージ キュー、Automation、CA 役の VM(Ubuntu)を置く。
記事の構成では、社内の Enterprise CA と同じ場所の Hybrid Runbook Worker で更新する。
今回は、Automation のクラウドの Runbook から、CA 役の VM に run-command で CSR を送って署名してもらう。
CA は openssl で作った検証用の自己署名のルートで、その秘密キーを VM に置いている(検証のための簡略化で、本番では勧められない)。
| 手順 | 実施すること | 確かめること |
|---|---|---|
| ① | 検証用の CA(ルート)を作る | CA の証明書と秘密キー |
| ② | Key Vault に、発行者「不明」の証明書を作り、CSR に CA で署名してマージする | 秘密キーは Key Vault から出ない |
| ③ | CA 役の VM に Key Vault 拡張機能を入れる | VM が証明書を取ってくる |
| ④ | Event Grid、キュー、Automation の Runbook と Webhook をつなぐ | 期限切れ間近のイベントで Runbook が動く |
| ⑤ | 更新を動かす | 新しいバージョンができ、VM が取り直す |
① 検証用の CA を作る
手元の PC の openssl で、自己署名のルート CA(有効期間 365 日)を作った。
openssl req -x509 -newkey rsa:2048 -nodes -keyout ca.key -out ca.crt -days 365 \
  -subj "/CN=AR28 Demo Root CA" \
  -addext "basicConstraints=critical,CA:TRUE" -addext "keyUsage=critical,keyCertSign,cRLSign"
※Windows の Git Bash では、-subj "/CN=…" がファイルのパスに変換されることがある。MSYS_NO_PATHCONV=1 を付けて実行した。
② Key Vault に証明書を作り、CSR に署名してマージする
Key Vault の「証明書」⇒「生成/インポート」で、証明機関の種類に「統合されていない CA によって発行された証明書」を選ぶ。
このとき、Key Vault は秘密キーと CSR を作り、証明書は「実行中」(保留中)になる。
統合されていない CA なので、Key Vault は証明書の登録も更新もしない。
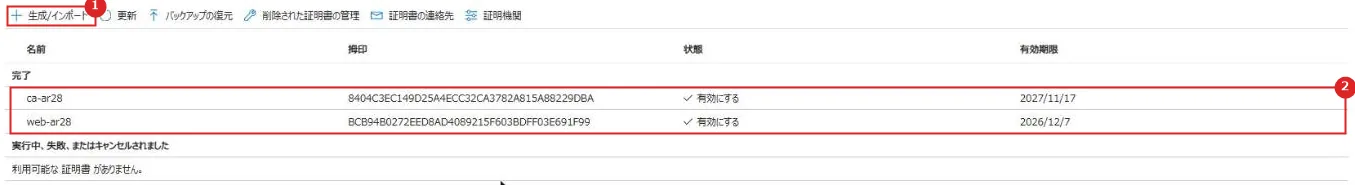
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 生成/インポート | 証明書を作る、または取り込む |
| 2 | 完了 | ca-ar28(取り込んだ CA の証明書)と web-ar28(今回更新する証明書) |
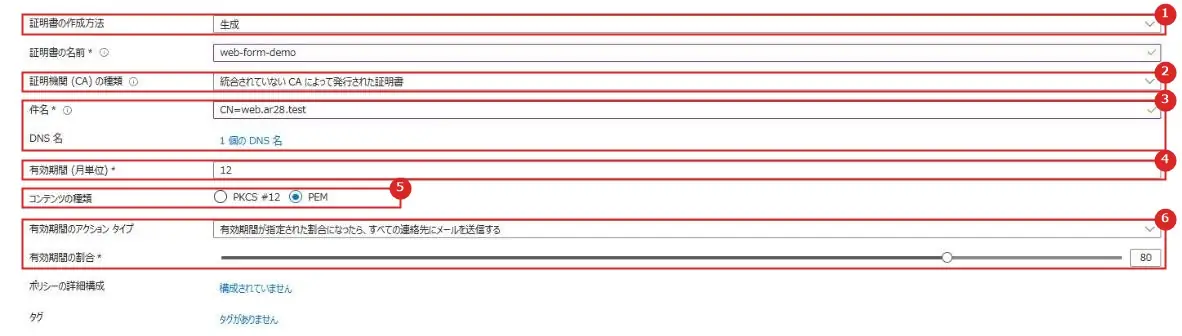
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 証明書の作成方法 | 「生成」は Key Vault でキーを作る。 「インポート」は既存の証明書を取り込む |
| 2 | 証明機関 (CA) の種類 | 「統合されていない CA によって発行された証明書」を選ぶと、発行者は Unknown になる |
| 3 | 件名と DNS 名 | サブジェクト(CN=web.ar28.test)とサブジェクト代替名 |
| 4 | 有効期間 (月単位) | CSR には入らない。 実際の有効期限は、CA が署名するときに決まる(今回は 20 日で署名した) |
| 5 | コンテンツの種類 | Linux の Key Vault 拡張機能で使うため PEM にした |
| 6 | 有効期間のアクション タイプ | 有効期限の前に、連絡先へメールを送る設定にした(統合されていない CA では、Key Vault は更新しない) |
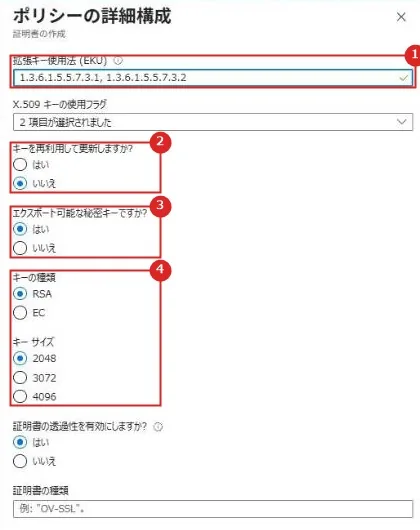
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 拡張キー使用法 (EKU) | サーバー認証(1.3.6.1.5.5.7.3.1)など |
| 2 | キーを再利用して更新しますか? | 「いいえ」なら、更新のたびに新しいキーと CSR を作る |
| 3 | エクスポート可能な秘密キーですか? | Key Vault 拡張機能で VM に秘密キーごと配るので「はい」 |
| 4 | キーの種類とサイズ | RSA 2048 |
今回は同じ内容を CLI で作った(ポータルの画面は、作成を押す前の入力内容を撮ったもの)。
ポリシーは JSON で渡した。
{
  "issuerParameters": { "name": "Unknown" },
  "keyProperties": { "exportable": true, "keyType": "RSA", "keySize": 2048, "reuseKey": false },
  "secretProperties": { "contentType": "application/x-pem-file" },
  "x509CertificateProperties": {
    "subject": "CN=web.ar28.test",
    "subjectAlternativeNames": { "dnsNames": [ "web.ar28.test" ] },
    "ekus": [ "1.3.6.1.5.5.7.3.1" ],
    "keyUsage": [ "digitalSignature", "keyEncipherment" ]
  },
  "lifetimeActions": [ { "trigger": { "daysBeforeExpiry": 30 }, "action": { "actionType": "EmailContacts" } } ]
}
az keyvault certificate import --vault-name <キー コンテナー> -n ca-ar28 -f ca.pfx
az keyvault certificate create --vault-name <キー コンテナー> -n web-ar28 -p @web-policy.json
az keyvault certificate pending show --vault-name <キー コンテナー> -n web-ar28 --query csr -o tsv > web1.b64
create の結果は status: inProgress、発行者は Unknown だった。
取り出した CSR(Base64)を PEM の形にして、CA で署名した(20 日。
すぐに「期限切れ間近」になるように)。
openssl x509 -req -in web1.csr -CA ca.crt -CAkey ca.key -CAcreateserial -days 20 -copy_extensions copy -out web1.crt
cat web1.crt ca.crt > web1-chain.pem
az keyvault certificate pending merge --vault-name <キー コンテナー> -n web-ar28 --file web1-chain.pem
マージすると、証明書は「完了」になり、有効期限は署名したときの 20 日後(2026-12-07)になった。
秘密キーは Key Vault で作られ、外に出ていない(CA に送ったのは CSR だけ)。
公式ドキュメント:Key Vault で証明書署名要求を作成してマージする | Microsoft Learn
③ VM に Key Vault 拡張機能を入れる
CA 役の VM(システム割り当てマネージド ID)に、キー コンテナーのスコープで「Key Vault シークレット ユーザー」を割り当て、Key Vault 拡張機能(KeyVaultForLinux)を入れた。
確認の間隔(pollingIntervalInS)は 5〜60 分の範囲で、今回は最小の 300 秒にした。
{
  "secretsManagementSettings": {
    "pollingIntervalInS": "300",
    "observedCertificates": [ { "url": "https://<キー コンテナー>.vault.azure.net/secrets/web-ar28" } ]
  }
}
最初はチェーンの検証で失敗した(次の「実機でつまずいた点」)。
VM にルート CA を信頼させると、証明書が /var/lib/waagent/Microsoft.Azure.KeyVault.Store/ に届いた(<キー コンテナー>.web-ar28.pem へのリンク)。
公式ドキュメント:Linux 用の仮想マシン拡張機能のAzure Key Vault | Microsoft Learn
④ Event Grid、キュー、Automation をつなぐ
Key Vault のシステム トピックを作り、「期限切れ間近」(Microsoft.KeyVault.CertificateNearExpiry)だけを 2 つのサブスクリプションに配る。
このイベントは、有効期限の 30 日前に出る。
| サブスクリプション | 送り先 | メモ |
|---|---|---|
| to-queue | ストレージ キュー cert-renewal | ストレージは共有キーを無効にしたので、システム トピックのマネージド ID に「ストレージ キュー データ メッセージ送信者」を付けて、ID で届ける |
| to-runbook | Automation の Webhook | Webhook の URL は、作成のときに一度しか表示されない。 パスワードと同じように扱う |
| Automation のマネージド ID のロール | スコープ |
|---|---|
| Key Vault 証明書責任者 | キー コンテナー(CSR の作成とマージ) |
| ストレージ キュー データのメッセージ プロセッサ | ストレージ(キューのメッセージを読んで消す) |
| 仮想マシン共同作成者 | CA 役の VM(run-command で署名を頼む) |
Runbook(PowerShell)は、キューのメッセージごとに次の 3 つを行う。
① Key Vault に新しいバージョン(CSR)を作らせる。
② CA 役の VM に run-command で CSR を送り、90 日で署名してもらう。
③ 署名された証明書を Key Vault にマージし、キューのメッセージを消す。
更新後の有効期限を 30 日より長くしないと、新しいバージョンもすぐに「期限切れ間近」になり、更新が繰り返される。
公式ドキュメント:
Azure Key Vault を Event Grid ソースとして | Microsoft Learn
webhook から Runbook を開始する | Microsoft Learn
⑤ 更新を動かす
本物の「期限切れ間近」のイベントは、待っても届かなかった(つまずいた点を参照)。
そこで、Key Vault が送るのと同じ形のイベント(Event Grid スキーマ、eventType は Microsoft.KeyVault.CertificateNearExpiry、data に VaultName、ObjectName、Version、EXP など)を手で作った。
このイベントを Base64 にしてキューに入れ、同じものを Webhook に POST した。
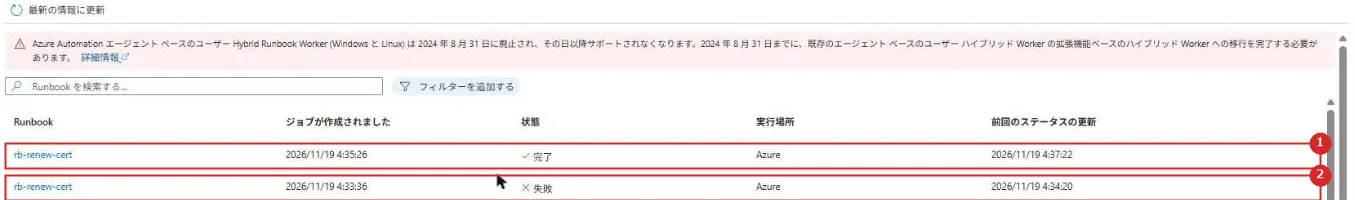
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 完了 | Runbook を直したあとの実行。 4:35:26 に作られ、4:37:22 に終わった(約 2 分) |
| 2 | 失敗 | 最初の実行。 キューを開くところで 403 になった(つまずいた点を参照) |
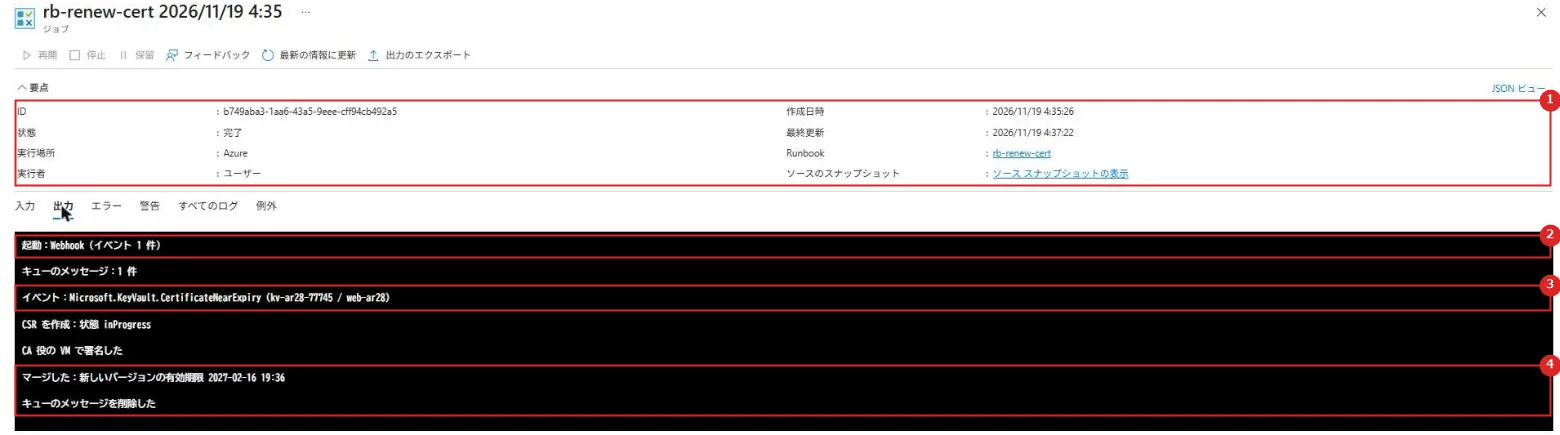
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 要点 | 状態は完了、実行場所は Azure(クラウドの Runbook) |
| 2 | 起動:Webhook(イベント 1 件) | Webhook の本文(WebhookData)でイベントを受け取った |
| 3 | イベント | キューから取り出したメッセージの eventType と、キー コンテナー名・証明書名 |
| 4 | マージした | 署名された証明書をマージし、新しいバージョンの有効期限は 90 日後(2027-02-16)になった。 最後にキューのメッセージを消した |
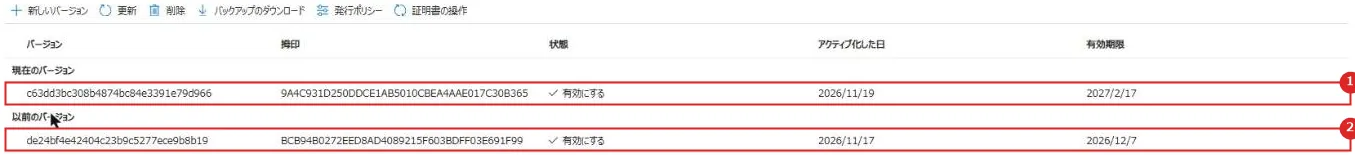
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 現在のバージョン | Runbook で作った新しいバージョン(有効期限 2027/2/17。 ポータルは日本時間で表示) |
| 2 | 以前のバージョン | 最初のバージョン(有効期限 2026/12/7)。 無効にはならず、残っている |
CA 役の VM の Key Vault 拡張機能は、マージから約 1 分半後に新しいバージョンを取ってきた。
証明書のファイル(<キー コンテナー>.web-ar28.pem)のリンク先が新しいバージョンに切り替わり、シリアル番号と有効期限も新しいものになった。
$ openssl x509 -in /var/lib/waagent/Microsoft.Azure.KeyVault.Store/<キー コンテナー>.web-ar28.pem -noout -serial -enddate
serial=4622FC43039665CD7E57F65BA8B12F926F44237A
notAfter=Feb 16 19:36:22 2027 GMT
証明書を使うアプリは、ファイルが替わったことを知る必要がある(Web サーバーの再読み込みなど)。
今回はそこまでは行っていない。
公式ドキュメント:
Azure Key Vault を Event Grid ソースとして | Microsoft Learn
Linux 用の仮想マシン拡張機能のAzure Key Vault | Microsoft Learn
更新の料金について
Key Vault の価格のページでは、証明書の操作はほかの操作と同じく 10,000 回ごとの料金だが、「証明書の更新依頼」だけは 1 回ごとに課金される、と書かれている。
Azure Retail Prices API で見ると、メーター Certificate Renewal Request は東日本で 1 回 474.69 円だった。
ページの例では「Key Vault によって更新されている」証明書が更新依頼として数えられているが、どの API の操作が更新依頼に当たるかまでは書かれていない。
統合されていない CA(発行者 Unknown)では、Key Vault は証明書の登録も更新もしない。
今回の Runbook の更新は、Key Vault の監査ログ(AuditEvent)に CertificateCreate(新しいバージョンの CSR)と CertificatePendingMerge(マージ)として記録された。
CertificateRenew の記録はなかった。
コスト管理で、最初に証明書を作ってマージした日(2026-11-17)からのキー コンテナーの料金を見ると、Operations の 0.02 円だけで、Certificate Renewal Request のメーターはなかった。
公式ドキュメント:
Key Vault で証明書署名要求を作成してマージする | Microsoft Learn
Azure Key Vault ログ記録 | Microsoft Learn
実機でつまずいた点
Chain validation failed with critical error: self-signed certificate in certificate chain (code: 19)
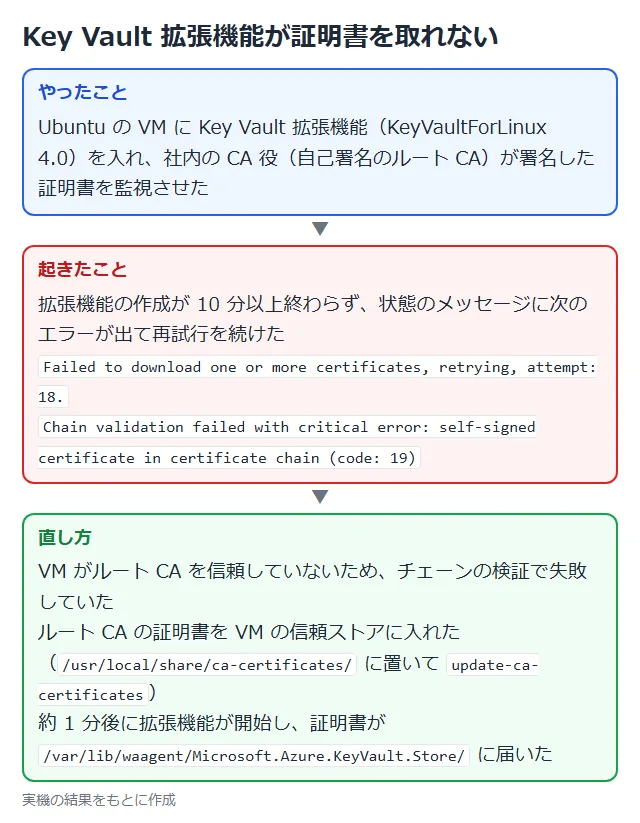
Key Vault 拡張機能は、証明書を取ってくるときにチェーンを検証する。
VM が社内の CA(今回は検証用のルート)を信頼していないと、拡張機能の作成が終わらずに再試行を続ける。
ルート CA を VM の信頼ストアに入れると、約 1 分で拡張機能が開始し、証明書が届いた。
記事の構成では信頼アンカーの配布は範囲外だが、証明書を使うサーバーには、あらかじめ社内のルート CA を配っておく必要がある。
公式ドキュメント:
Linux 用の仮想マシン拡張機能のAzure Key Vault | Microsoft Learn
Azure での証明書のライフ サイクル管理 | Microsoft Learn
This request is not authorized to perform this operation using this permission.
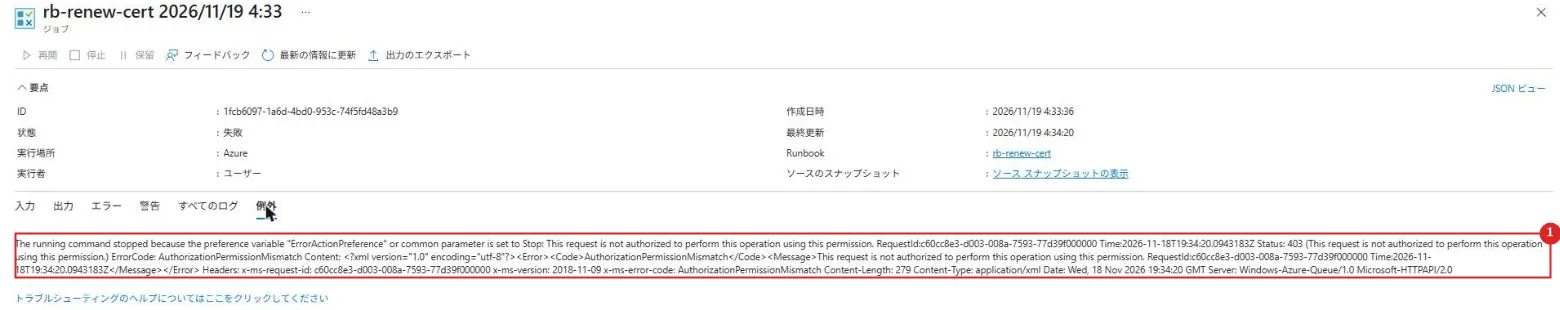
| 番号 | 項目 | 説明 |
|---|---|---|
| 1 | 例外 | Status: 403、ErrorCode: AuthorizationPermissionMismatch。 Windows-Azure-Queue からの応答 |
最初の Runbook は、Get-AzStorageQueue でキューを取ってから、そのクライアントでメッセージを受け取っていた。
Automation のマネージド ID に付けたのは「ストレージ キュー データのメッセージ プロセッサ」で、このロールはメッセージのピーク・取得・削除だけを許す(データ アクションは messages/read と messages/process/action)。
Get-AzStorageQueue の処理で 403 になった。
ロールは広げず、キューの REST API(Get Messages と Delete Message)で、メッセージだけを扱うように Runbook を直した。
トークンは Get-AzAccessToken -ResourceUrl https://storage.azure.com/ でマネージド ID から取る。
直したあとは、同じメッセージを受け取って更新まで進んだ。
期限切れ間近のイベントが届かない
証明書は有効期限の 20 日前の状態でマージしたので、すでに「30 日前」を過ぎていた。
また、最初のマージはイベント サブスクリプションを作る前だった。
2 日待ってもキューにメッセージは入らず、Runbook も起動しなかった。
更新の流れを確かめるために、同じ形のイベントを手で作って送った。
本番では、更新後の有効期限を 30 日より十分に長くし、次の「30 日前」でイベントが出るようにする。
推奨構成
| 項目 | 推奨 |
|---|---|
| Key Vault | 統合されていない CA ごとに、その CA の証明書だけを置くキー コンテナー |
| 起動 | Event Grid のシステム トピックから、ストレージ キューと Automation の Webhook へ |
| 更新 | CA と同じドメイン(理想は CA)の Hybrid Runbook Worker で、Key Vault の CSR と同じテンプレートで発行 |
| 配布 | Azure の VM と Arc のサーバーに Key Vault 拡張機能。 使えない Linux はスクリプト |
| 通知と監視 | Recipient タグでのメール通知と、Log Analytics のダッシュボード |
注意事項
| 項目 | 内容 |
|---|---|
| 統合された CA | DigiCert や GlobalSign などの統合された CA なら、Key Vault 自体の自動更新が使える |
| 範囲 | 信頼アンカーの配布や PKI のガバナンスは範囲外 |
| AD への参加 | 証明書を使う VM を AD や Entra ID に参加させる必要はない。 CA とハイブリッド ワーカーが別の VM のときだけ、ワーカーを AD に参加させる |
| linkOnRenewal | 既定は false なので、Windows でバインドを自動で切り替えたいなら true にする |
| 拡張機能の対応 | 一部の Linux や強化されたイメージでは Key Vault 拡張機能が使えない |
公式ドキュメント:Azure での証明書のライフ サイクル管理 | Microsoft Learn
関連するアーキテクチャとの違い
| 記事 | このアーキテクチャとの関係 |
|---|---|
| Azure Key Vault とは | 証明書を置く Key Vault の基本 |
| Azure Arc とは | オンプレミスのサーバーに Key Vault 拡張機能を入れるための Arc |
| ランサムウェアに強いバックアップ | 同じセキュリティの分野で、復旧データを守る構成 |
まとめ
・統合されていない CA の証明書の更新を、Key Vault のイベント、Event Grid、Automation の Runbook で自動にする。
・Runbook は Key Vault に CSR を作らせ、同じテンプレートで CA に発行してもらい、Key Vault にマージする(秘密キーは出ない)。
・サーバーは Key Vault 拡張機能で最新の証明書を取り、使えない Linux はスクリプトで代わりに取る。
・キューと配信不能の場所で再試行し、Recipient タグとダッシュボードで知らせる。
次回:規制対象データの安全な研究環境(アーキテクチャ解説シリーズ 29)
コメント