セキュリティ

Azure WAF(Application Gateway)とは|検出・防止モード、除外、カスタム ルール、レート制限を実機で検証

Azure Application Gateway の WAF を実機で検証。検出モードと防止モードの違い、誤検知を除外で通す方法、カスタム ルールの許可がマネージド ルールより先に効く落とし穴、レート制限、異常スコアとログ(AGWFirewallLogs)の見方まで確かめた。

セキュリティ
Azure Firewall とは|SKU の違い・規則の処理順・DNAT・脅威インテリジェンスを実機で検証

Azure Firewall のしくみと SKU の違い、規則の処理順を実機で検証。アプリケーション規則で FQDN を許可し、ネットワーク規則が優先度に関係なく先に効くこと、DNAT での公開、脅威インテリジェンスの「警告して拒否」、ログの見方まで確かめた。
セキュリティ

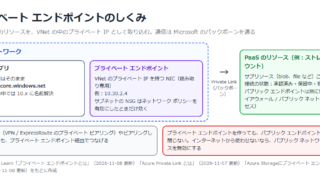
Azure プライベート エンドポイントとは|プライベート DNS ゾーンでの名前解決・パブリック アクセスの無効化・NSG を実機で検証

Azure のプライベート エンドポイントで PaaS を VNet に取り込む。プライベート DNS ゾーンで VNet の中と外の名前解決がどう変わるか、パブリック アクセスの無効化、NSG とネットワーク ポリシーの関係を実機で検証。
セキュリティ

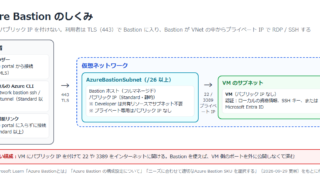
Azure Bastion とは|料金と SKU の違い・Entra ID で SSH・セッション記録を実機で検証

Azure Bastion の料金と SKU の違い、Entra ID での SSH 接続、セッションの強制切断、監査ログ、セッションの記録、NSG、プライベート専用のデプロイを実機で検証。
セキュリティ

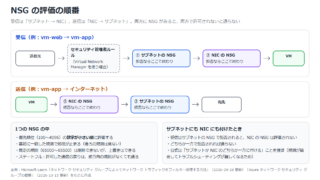
Azure NSG(ネットワーク セキュリティ グループ)とは|評価の順番・ASG・フロー ログを実機で検証

Azure の NSG の規則と評価の順番、サブネットと NIC の違い、ASG、仮想ネットワーク フロー ログを、2 台の VM で通信が通る・止まるを確かめながら実機で検証。
セキュリティ

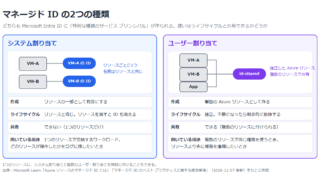
Azure マネージド ID とは|システム割り当てとユーザー割り当ての違い・トークン取得を実機で検証

Azure マネージド ID とは、Azure のリソースがパスワードやキーを持たずに Microsoft Entra ID のトークンで他のサービスへ接続するしくみ。システム割り当てとユーザー割り当ての違い、IMDS でのトークン取得、ロールの反映を実機で検証。
セキュリティ

Microsoft Entra PIM(Privileged Identity Management)とは|Just-In-Time アクセス・承認・アクティブ化を実機で検証

Microsoft Entra PIM で特権ロールを必要なときだけ使う。資格のある割り当て、アクティブ化、承認、非アクティブ化、監査履歴を Azure リソース ロールと Entra ロールで実機検証。
セキュリティ

Azure RBAC とは|ロールの種類・スコープと継承・管理プレーンとデータ プレーンを実機で検証

Azure RBAC のロールの種類、スコープと継承、組み込みロールとカスタム ロールを解説。テスト ユーザーで、許可と拒否、管理プレーンとデータ プレーンの違いを実機で検証。
セキュリティ

Microsoft Entra Internet Access とは|Web コンテンツ フィルタリングのしくみと構築の流れ

Microsoft Entra Internet Access のしくみ。Global Secure Access クライアント、Web コンテンツ フィルタリング ポリシーとセキュリティ プロファイル、条件付きアクセスとの組み合わせを図で解説。
セキュリティ

Microsoft Entra Private Access とは|VPN の置き換えとプライベート ネットワーク コネクタの構築を実機で検証

Microsoft Entra Private Access で VPN を使わずに社内リソースへ接続する。クイック アクセスとアプリごとのアクセスの比較、プライベート ネットワーク コネクタの構築手順と注意点を実機で検証。
タイトルとURLをコピーしました